WordPress सुरक्षा के बारे में लेखों में, आप WordPress salts या security keys के बारे में जान सकते हैं, और सोच सकते हैं कि वे क्या थे। संक्षेप में, वे WordPress द्वारा आपके पासवर्ड को एन्क्रिप्ट करने के लिए उपयोग की जाने वाली रैंडम स्ट्रिंग्स हैं।
पासवर्ड वेबसाइट सुरक्षा के सबसे महत्वपूर्ण पहलुओं में से एक हैं, इसलिए यह समझना उचित है कि WordPress salt keys कैसे काम करते हैं और इससे भी महत्वपूर्ण बात, जब आवश्यक हो तो उन्हें कैसे बदलें।
TL;DR: MalCare के साथ अपनी साइट के WordPress salts और security keys को सेकंड में बदलें। MalCare लॉगिन प्रयासों को सीमित करके, अंतर्निहित ब्रूट फोर्स सुरक्षा प्रदान करके, और एक उन्नत फ़ायरवॉल प्रदान करके हैकर्स को आपकी वेबसाइट में घुसने से रोकता है। यह सभी के लिए हैंड्स-ऑफ सुरक्षा है ताकि आप अपनी वेबसाइट बनाने के अन्य पहलुओं पर ध्यान केंद्रित कर सकें।
WordPress salts क्या हैं?
WordPress salts या security keys रैंडम वर्णों की स्ट्रिंग्स हैं, जिनका उपयोग WordPress आपके उपयोगकर्ता नाम और पासवर्ड को एन्क्रिप्ट करने के लिए करता है। स्ट्रिंग्स का उपयोग आपके लॉगिन क्रेडेंशियल्स को हैश करने के लिए किया जाता है, जो एन्क्रिप्शन प्रक्रिया को संदर्भित करने वाला एक क्रिप्टोग्राफिक शब्द है। क्रेडेंशियल्स रैंडम वर्णों से अलग करना असंभव हो जाते हैं, और इसलिए उन्हें चुराया नहीं जा सकता या आपकी वेबसाइट में लॉग इन करने के लिए उपयोग नहीं किया जा सकता।
WordPress salts और WordPress security keys शब्द अक्सर एक दूसरे के स्थान पर उपयोग किए जाते हैं, हालांकि वे हमेशा उन्हीं 8 स्ट्रिंग्स को संदर्भित करते हैं। 4 security keys हैं - AUTH_KEY, SECURE_AUTH_KEY, LOGGED_IN_KEY, और NONCE_KEY - और प्रत्येक security key का एक संबंधित salt होता है।

WP salts को गुप्त रखना बहुत महत्वपूर्ण है, क्योंकि आपके लॉगिन क्रेडेंशियल्स की रक्षा में उनकी भूमिका है। वे कोर WordPress फ़ाइल wp-config.php में संग्रहीत हैं, डेटाबेस क्रेडेंशियल्स के अलावा, और उन्हें कहीं और बिल्कुल भी संग्रहीत नहीं किया जाना चाहिए।
WordPress salts किसके लिए उपयोग किए जाते हैं
WordPress salts का उपयोग ब्राउज़र कुकीज़ में संग्रहीत उपयोगकर्ता नाम और पासवर्ड को सुरक्षित करने के लिए किया जाता है। WordPress यह याद रखने के लिए कुकीज़ का उपयोग करता है कि आप अपनी वेबसाइट में लॉग इन हैं। उदाहरण के लिए, यदि आप अपने wp-admin में लॉग इन हैं, लेकिन गलती से ब्राउज़र टैब बंद कर देते हैं, तो WordPress आपसे फिर से लॉग इन करने के लिए नहीं कहता। यह एक सुविधाजनक सुविधा है, और कुकीज़ का उपयोग कई वेबसाइटों द्वारा आपकी प्राथमिकताओं और कार्यों को याद रखने के लिए किया जाता है।
हालांकि, कुकीज़ हमले की चपेट में हैं, जैसा कि हमने कुकी चोरी और सत्र अपहरण के साथ देखा है। इसलिए, उनमें किसी भी संवेदनशील जानकारी को एन्क्रिप्ट करना महत्वपूर्ण है, ताकि इसका उपयोग हैकर्स द्वारा नहीं किया जा सके।
WordPress security keys और Salts को क्यों बदलना चाहिए
चूंकि WordPress security keys और salts रैंडम स्ट्रिंग्स हैं, उन्हें मजबूत और अद्वितीय माना जा सकता है। हालांकि, अभी भी ऐसे अवसर हैं जब उन्हें बदलने की आवश्यकता हो सकती है। जैसा कि हमने पहले बताया, इन स्ट्रिंग्स को निजी रखना महत्वपूर्ण है। इसलिए यदि कोई मौका है कि वे समझौता किए गए हैं, तो आपको उन्हें तुरंत बदलने की आवश्यकता है।
यदि आपकी WordPress साइट किसी भी समय हैक हो जाती है, तो यह समझौता किए गए salt keys का एक अच्छा उदाहरण है। मैलवेयर के साथ, हैकर्स को वेबसाइट की फ़ाइलों तक अनधिकृत पहुंच होती है, जिसमें wp-config.php फ़ाइल भी शामिल है जहां WP salts संग्रहीत हैं। इस प्रकार, मैलवेयर साफ करने के बाद, अन्य पोस्ट-हैक सिफारिशों के साथ salt keys को बदलना महत्वपूर्ण है। MalCare के साथ, आप मैलवेयर साफ कर सकते हैं, और उसी डैशबोर्ड से मिनटों में security keys बदल सकते हैं।
यह भी हर बार WordPress salt keys को बदलने के लिए अच्छी प्रथा माना जाता है, जैसे आप अपने पासवर्ड के साथ करते होंगे। क्रेडेंशियल्स बदलना हैकर्स के लिए आपकी वेबसाइट की सुरक्षा को तोड़ना कठिन बना देता है।
WordPress salts कैसे बदलें (3 तरीके)
आपकी वेबसाइट पर WordPress salt keys बदलने के कुछ तरीके हैं: प्लगइन का उपयोग करें या मैन्युअल रूप से करें। हम एक सुरक्षा प्लगइन की सलाह देते हैं, क्योंकि यह सिर्फ बहुत आसान है और यह salts बदलने से कहीं अधिक करता है।
1. एक सुरक्षा प्लगइन का उपयोग करें
WordPress में salts अपडेट करने का सबसे सरल तरीका इस सुविधा के साथ एक सुरक्षा प्लगइन का उपयोग करना है, जैसे MalCare।

MalCare के साथ security keys बदलने के लिए, आपको बस इतना करना है:
- MalCare में लॉग इन करें
- Security and Firewall अनुभाग में जाएं
- Security overview के तहत, Apply Hardening पर क्लिक करें
- Paranoid अनुभाग तक नीचे स्क्रॉल करें, और Change Security Keys चुनें
- Apply पर क्लिक करें
- अगली स्क्रीन में आपको अपने FTP क्रेडेंशियल दर्ज करने होंगे
- वह फ़ोल्डर चुनें जहां WordPress इंस्टॉल है जो आमतौर पर public_html फ़ोल्डर होता है
- Apply Fix पर क्लिक करें
कोई भी लॉग इन उपयोगकर्ता वेबसाइट से लॉग आउट हो जाएंगे, लेकिन उनके पासवर्ड और उपयोगकर्ता नाम वही रहेंगे।
हम MalCare की सिफारिश क्यों करते हैं
MalCare आपकी वेबसाइट की रक्षा के लिए एक परिष्कृत WordPress सुरक्षा प्लगइन है। Salts और security keys को आसानी से बदलने में सक्षम होने के अलावा, इसमें एक डीप वेबसाइट स्कैनर, एक मैलवेयर क्लीनर और एक उन्नत फ़ायरवॉल भी है। MalCare के साथ, आप विभिन्न WordPress हार्डनिंग विकल्प लागू कर सकते हैं, और WordPress security keys बदलना उनमें से एक है।

WordPress salt keys बदलने के लिए उपयोग किए जा सकने वाले अन्य सुरक्षा प्लगइन्स
MalCare के विकल्प के रूप में, आप WordPress security keys बदलने के लिए Sucuri या iThemes Security का भी उपयोग कर सकते हैं।
Sucuri का उपयोग करके security keys बदलने के लिए, निम्नलिखित करें:
- बाएं नेविगेशन मेनू पर Sucuri Security पर जाएं
- Settings पर नेविगेट करें
- Post-Hack टैब चुनें
- 'मैं समझता हूं कि इस ऑपरेशन को वापस नहीं किया जा सकता।' बॉक्स को चेक करें
- Generate New Security Keys पर क्लिक करें
Sucuri के साथ, आप keys को स्वचालित रूप से अपडेट करने के लिए शेड्यूल भी कर सकते हैं।
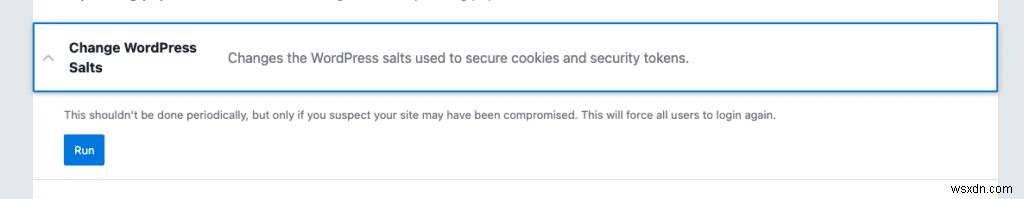
iThemes का उपयोग करके security keys बदलने के लिए, इन चरणों का पालन करें:
- बाएं नेविगेशन मेनू पर Security पर जाएं
- Settings पर क्लिक करें
- Settings के बाएं फलक से, नीचे Tools मेनू आइकन पर क्लिक करें
- Change WordPress Salts चुनें फलक का विस्तार करने के लिए
- Run पर क्लिक करें
नोट: हम उनमें से किसी को भी सुरक्षा प्लगइन के रूप में अनुशंसित नहीं करते हैं, क्योंकि Sucuri का मैलवेयर स्कैनर प्रभावी ढंग से मैलवेयर का पता नहीं लगाता; और iThemes सबसे खराब सुरक्षा प्लगइन्स में से एक है जिसे हमने कभी देखा है। हालांकि, दोनों WordPress security keys बदल सकते हैं, इसलिए वे इस सूची में शामिल हैं।
2. एक समर्पित प्लगइन का उपयोग करें
यदि आप सुरक्षा प्लगइन इंस्टॉल नहीं करना चुनते हैं, या आपके पास पहले से ही बिना इस सुविधा के एक है, तो आप Salt Shaker प्लगइन इंस्टॉल कर सकते हैं।

इंस्टॉलेशन और सक्रियण के बाद, salt shaker प्लगइन बाएं नेविगेशन बार के Tools मेनू में दिखाई देगा। इसमें WordPress salts को तुरंत बदलने, या शेड्यूल पर स्वचालित रूप से बदलने का विकल्प के साथ एक स्क्रीन है। बस इतना ही।

हम आमतौर पर एक प्लगइन के लिए एक-ट्रिक पोनी की वकालत नहीं करते, खासकर यदि आप इसे किसी अन्य प्लगइन के हिस्से के रूप में प्राप्त कर सकते हैं। हालांकि, Salt Shaker प्लगइन अपनी एक ट्रिक अच्छी तरह से करता है।
3. WordPress salts को मैन्युअल रूप से बदलें
WordPress security keys को मैन्युअल रूप से बदलना पूरी तरह से संभव है, लेकिन हम आमतौर पर आपकी वेबसाइट के कोड में घूमने की सलाह नहीं देते। इस मामले में, आप wp-config.php फ़ाइल संपादित करेंगे, जो यकीनन सबसे महत्वपूर्ण WordPress कोर फ़ाइलों में से एक है। इसलिए जोखिम अधिक हैं, भले ही कार्य अपेक्षाकृत सरल है।
किसी भी मामले में, WordPress salts को मैन्युअल रूप से बदलने के लिए, आपको निम्नलिखित करने की आवश्यकता है:
1. नए मान प्राप्त करें WordPress सीक्रेट की जनरेटर से। कृपया ध्यान दें: आपको व्यक्तिगत उपयोग के लिए इन keys की कभी आवश्यकता नहीं होगी, इसलिए उन्हें कहीं भी सहेजें नहीं। साथ ही, इन स्ट्रिंग्स को अपने दम पर बनाने की कोशिश करना अनुचित है।
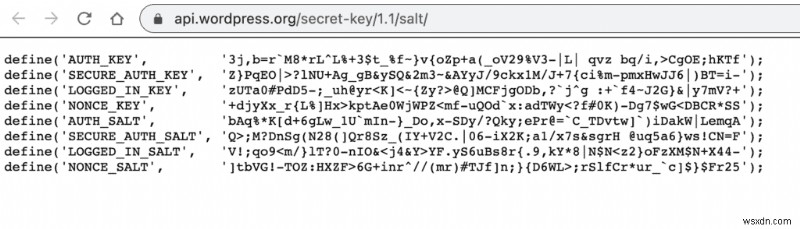
2. अपनी वेबसाइट का बैकअप लें. यह एक आवश्यक सावधानी है क्योंकि आप मैन्युअल रूप से एक कोर WordPress फ़ाइल संपादित करेंगे, और इसलिए साइट के टूटने का मौका है।

3. wp-config.php फ़ाइल संपादित करें. यहां आपके पास दो विकल्प हैं: एक, आप फ़ाइल को FTP के माध्यम से डाउनलोड कर सकते हैं, संपादित कर सकते हैं और संशोधित फ़ाइल को पुनः अपलोड कर सकते हैं; या दो, वेब सर्वर पर फ़ाइल को सीधे संपादित करने के लिए SSH का उपयोग करें।

4. Authentication Unique Keys and Salts देखें
5. वहां कोड बदलें, और अपने परिवर्तन सहेजें
एक बार जब आप salt keys बदलते हैं, तो सभी लॉग इन उपयोगकर्ता वेबसाइट से लॉग आउट हो जाएंगे, और उन्हें फिर से लॉग इन करना होगा। उनके क्रेडेंशियल्स को कुछ नहीं होता, और उनके पासवर्ड वही रहते हैं।
महत्वपूर्ण: Keys को कहीं भी न सहेजें। आपको उनकी आवश्यकता नहीं होगी।
WordPress salt keys कितनी बार बदलें
WordPress वेबसाइट्स डिफ़ॉल्ट रूप से salts और security keys के साथ आती हैं, इसलिए उन्हें इंस्टॉल करने की आवश्यकता नहीं है। Salts बदलना केवल हैक के तुरंत बाद महत्वपूर्ण हो जाता है। आपको यह मान लेना चाहिए कि यदि आपकी वेबसाइट पर मैलवेयर था, तो keys समझौता किए गए थे। आपकी वेबसाइट पर उपयोग किए जाने वाले क्रिप्टोग्राफिक हैश को जानने से हैकर्स के लिए इसे अधिक आसानी से प्राप्त करना संभव हो जाता है।
अन्य समय जब आप salts बदलने पर विचार कर सकते हैं, वह है जब आप पहली बार वेबसाइट सेट करते हैं, या हर छह महीने में। यह हमलावरों के लिए आपके क्रेडेंशियल्स का पता लगाना कठिन बना देता है, लेकिन यह अनिवार्य नहीं है।
अपने उपयोगकर्ता लॉगिन की रक्षा के लिए आप अन्य क्या कर सकते हैं
हम बार-बार कहते हैं, लेकिन पासवर्ड सुरक्षा आपकी वेबसाइट की सुरक्षा के लिए महत्वपूर्ण है। यह सुनिश्चित करने के अलावा कि WordPress salts और security keys अपडेटेड और निजी रखे गए हैं, यहां कुछ अन्य चीजें हैं जो आप कर सकते हैं:
- ब्रूट फोर्स सुरक्षा प्राप्त करें
- मजबूत पासवर्ड लागू करें
- अद्वितीय पासवर्ड की आवश्यकता
- डेटा उल्लंघन में खोजे गए पासवर्ड की आवश्यकता नहीं
- टू-फैक्टर ऑथेंटिकेशन का उपयोग करें
- लॉगिन प्रयासों को सीमित करें
- XML-RPC अक्षम करें
निष्कर्ष
WordPress salts आपके लॉगिन क्रेडेंशियल्स को हैकर्स द्वारा पढ़ने योग्य होने से बचाने में मदद करते हैं, जबकि अभी भी कुकीज़ को आपके खाते में लॉग इन रखने की अनुमति देते हैं। WP salts को नियमित रूप से अपडेट रखने के सुरक्षा लाभ हैं, लेकिन जब तक हैक न हो, यह महत्वपूर्ण नहीं है।
यदि आपको किसी सहायता की आवश्यकता है, तो कृपया हमसे संपर्क करें। हम आपसे सुनना पसंद करते हैं!
FAQs
WordPress salts क्या हैं?
WordPress salts रैंडम वर्णों की लंबी स्ट्रिंग्स हैं जिनका उपयोग WordPress लॉग इन उपयोगकर्ताओं के क्रेडेंशियल्स को सुरक्षित करने के लिए करता है। Security keys के रूप में भी जाना जाता है, salts का उपयोग सुरक्षा उद्देश्यों के लिए उपयोगकर्ता नाम और पासवर्ड के क्रिप्टोग्राफिक हैश बनाने के लिए किया जाता है।
WordPress द्वारा उन्हें salts क्यों कहा जाता है?
एक salt एक क्रिप्टोग्राफिक शब्द है जो एन्क्रिप्शन से पहले आवश्यक जानकारी में जोड़े गए रैंडम डेटा को संदर्भित करता है। WordPress security keys और salts उपयोगकर्ता नाम और पासवर्ड के साथ ठीक यही करते हैं, इसलिए उन्हें salts कहा जाता है।
मुझे WordPress पर salt keys क्यों बदलनी चाहिए?
यदि आपकी वेबसाइट पर मैलवेयर था तो आपको WordPress salts और security keys बदलने की आवश्यकता है। हैकर्स की WordPress फ़ाइलों तक पहुंच होती, जिसमें wp-config.php फ़ाइल भी शामिल है जहां salts संग्रहीत हैं। यदि हैकर को यह जानकारी मिल गई, तो वे आपकी वेबसाइट पर उपयोग किए जाने वाले किसी भी पासवर्ड को क्रैक कर सकते थे। इसलिए हैक के बाद WP security keys और salts बदलना महत्वपूर्ण है।
WordPress में salt कैसे बदलें?
WordPress salt keys बदलने के 3 तरीके हैं:
- MalCare जैसे हार्डनिंग सुविधाओं वाले सुरक्षा प्लगइन का उपयोग करें
- Salt Shaker का उपयोग करें, WordPress salts बदलने के लिए एक समर्पित प्लगइन
- wp-config.php फ़ाइल में मैन्युअल रूप से salts और security keys बदलें