संभावना है कि आप अपनी वर्डप्रेस साइट से हर दिन ट्रैफिक, राजस्व, और अपने ग्राहकों का विश्वास 'SQL इंजेक्शन' नामक किसी चीज के कारण खो रहे हैं।
क्यों?
सरल - किसी हैकर ने सोचा कि आपके व्यावसायिक ट्रैफिक को साइफन करना और उन्हें यहां ले जाना एक अच्छा विचार था:
- वयस्क साइटें;
- अवैध ड्रग साइटें;
- धार्मिक विज्ञापन;
- या कोई अन्य दुर्भावनापूर्ण साइट
इससे आपकी साइट गूगल पर ब्लैकलिस्ट हो रही है। आप खोज परिणामों में 'धोखाधड़ी वाली साइट आगे', 'यह साइट हैक हो सकती है' जैसी चेतावनियों के कारण अपने ग्राहकों और समुदाय का सम्मान भी खो रहे हैं।
सबसे बुरा हिस्सा?
यह नामहीन, चेहरा विहीन हैकर नहीं सोचता कि आप इसके बारे में कुछ कर सकते हैं।
आपकी साइट अब अजीब पॉप-अप, रीडायरेक्ट, स्पैमी कीवर्ड्स और 403 त्रुटियों से ग्रस्त है।
हमने एक दशक से अधिक समय तक दस लाख से अधिक वर्डप्रेस वेबसाइटों के साथ काम किया है और हर समय इन हैक्स का सामना किया है।
हमने सैकड़ों वेबसाइटों से वर्डप्रेस SQL इंजेक्शन मैलवेयर को हटाने में मदद की है इससे पहले कि यह साइट को नुकसान पहुंचा सके।
इस लेख में, हम आपको दिखाएंगे कि आप इस हैक से कैसे छुटकारा पा सकते हैं और अपनी साइट को जल्द से जल्द उसकी मूल स्थिति में वापस ला सकते हैं।
संक्षेप में: अपनी साइट से SQL इंजेक्शन हटाने के लिए, MalCare इंस्टॉल करें। यह 60 सेकंड से कम समय में आपकी वेबसाइट को साफ कर देगा। और फिर MalCare की सिक्योरिटी हार्डनिंग सुविधाओं का उपयोग करके अपनी सुरक्षा बढ़ाएं। यह आपकी वेबसाइट को भविष्य के SQL इंजेक्शन हमलों से सुरक्षित रखेगा।
हैकर बॉट्स को कुछ मिनटों के भीतर सैकड़ों SQL इंजेक्शन प्रयास करने के लिए डिज़ाइन किया गया है।
एक सफल प्रयास आपकी वेबसाइट को बर्बाद कर देगा।
अगर आपके फायरवॉल या सिक्योरिटी प्लगइन ने दर्जनों SQL इंजेक्शन हमलों का पता लगाया, तो एक अच्छा मौका है कि आपकी वेबसाइट पहले से ही हैक हो चुकी है।
अगर नहीं तो आप भाग्यशाली हैं।
तो आप कैसे सुनिश्चित कर सकते हैं कि आपकी साइट पहले से ही हैक हो चुकी है?
और अगर है तो आप मैलवेयर को कैसे हटाते हैं?
चिंता न करें, हम आपको अपनी साइट पर SQL इंजेक्शन हमलों का पता लगाने और साफ करने के लिए आवश्यक सटीक चरण दिखाएंगे।
लेकिन इससे पहले कि हम उसमें जाएं, यह समझने की कोशिश करना एक अच्छा विचार है कि SQL इंजेक्शन हमला वास्तव में क्या है। हालांकि, अगर आपको तत्काल अपनी साइट की संक्रमण के लिए जांच करने की आवश्यकता है, तो इस अनुभाग पर जाएं।
SQL इंजेक्शन हमला क्या है?
आपकी वर्डप्रेस वेबसाइट पोस्ट, पेज, टिप्पणियों आदि जैसे डेटा को प्रबंधित करने के लिए एक डेटाबेस का उपयोग करती है। यह सभी डेटा डेटाबेस टेबल्स में व्यवस्थित तरीके से संग्रहीत होता है।

हैकर्स SQL इंजेक्शन हमले करके आपके डेटाबेस तक पहुंच प्राप्त करते हैं।
लेकिन कोई आपके डेटाबेस तक पहुंच क्यों चाहेगा?
अच्छा सवाल।
जब हैकर्स आपकी वेबसाइट में घुसने की कोशिश कर रहे होते हैं, तो उनका इरादा या तो संवेदनशील डेटा चुराना होता है (जैसे लॉगिन विवरण और क्रेडिट कार्ड जानकारी) या आपकी साइट को नुकसान पहुंचाना।
यदि डेटा प्राप्त करने के इरादे से आपके डेटाबेस में दुर्भावनापूर्ण कोड डाले जाते हैं, तो इसे इन-बैंड SQL इंजेक्शन कहा जाता है। लेकिन अगर इरादा आपके डेटाबेस से कंटेंट को हटाकर आपकी साइट को नुकसान पहुंचाना है, तो इसे ब्लाइंड SQL इंजेक्शन हमला कहा जाता है।
हम जानते हैं कि आप क्या सोच रहे हैं – इसे SQL इंजेक्शन हमला क्यों कहा जाता है?
आपकी वेबसाइट के लिए डेटाबेस में डेटा स्टोर करने के लिए, इसे डेटाबेस के साथ इंटरैक्ट करने में सक्षम होना चाहिए। SQL एक भाषा है जिसका उपयोग आपकी साइट डेटाबेस में डेटा जोड़ने, अपडेट करने, हटाने और खोजने के लिए करती है। हैकर्स उसी भाषा का उपयोग डेटाबेस को हैक करने की कोशिश करने के लिए करते हैं।
वे आपकी वेबसाइट पर इनपुट फील्ड्स जैसे संपर्क फॉर्म या सर्च बार का फायदा उठाकर डेटाबेस में दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट करते हैं। इसलिए, इसे SQL इंजेक्शन हमला कहा जाता है।
अपनी वर्डप्रेस साइट से वर्डप्रेस SQL इंजेक्शन कैसे हटाएं
क्या आप निम्नलिखित में से किसी का अनुभव कर रहे हैं:
- कुछ मिनटों के भीतर अपने संपर्क फॉर्म से सैकड़ों ईमेल प्राप्त करना।
- विज्ञापन संदिग्ध वेबसाइटों पर रीडायरेक्ट कर रहे हैं।
- कुछ पेजों पर अजीब पॉपअप दिखाई दे रहे हैं और दूसरों पर त्रुटियां।
ये SQL इंजेक्शन हैक के सामान्य लक्षण हैं।
उस ने कहा, इस प्रकार का हैक वास्तव में दृश्यमान नहीं हो सकता है। हैकर्स ने आपकी साइट को केवल जानकारी चुराने के लिए हैक किया होगा। उन्हें आपकी साइट में कोई संशोधन करने की आवश्यकता नहीं है।
तो जबकि आपकी साइट पूरी तरह से सामान्य लगती है, यह अभी भी हैक हो सकती है। आपको अपनी साइट को स्कैन करके सुनिश्चित होने की आवश्यकता है।
चुनने के लिए बहुत सारे स्कैनर्स हैं। उस ने कहा कई स्कैनिंग प्लगइन्स नए, जटिल, या बेहद अच्छी तरह से छिपे हुए मैलवेयर का पता नहीं लगा सकते। हम MalCare की सलाह देते हैं क्योंकि यह मीलों आगे है। यहां कैसे:
- MalCare मैलेशियस कोड खोजने के लिए पैटर्न मिलान पर भरोसा नहीं करता। इसके बजाय, यह बुद्धिमान संकेतों से लैस है जो कोड के व्यवहार का आकलन करते हैं। यह प्लगइन को नए और जटिल दुर्भावनापूर्ण कोड का पता लगाने में सक्षम बनाता है।
- यह न केवल वर्डप्रेस फाइलों को बल्कि डेटाबेस को भी स्कैन करता है। यह हर नुक्कड़ और कोने में दुर्भावनापूर्ण कोड या मैलवेयर खोजने के लिए देखता है।
- यह अपने स्वयं के सर्वर पर स्कैन करता है ताकि यह सुनिश्चित हो सके कि आपकी वेबसाइट ओवरलोड न हो।
- प्लगइन आपकी साइट को दैनिक आधार पर स्वचालित रूप से स्कैन करेगा। और यह आपको केवल तभी सूचित करेगा जब यह कोई मैलवेयर ढूंढे।
MalCare के साथ हैक का पता लगाने के लिए, आपको निम्नलिखित चरणों को अपनाने की आवश्यकता है:
चरण 1: MalCare के वर्डप्रेस मैलवेयर स्कैनर के साथ साइन अप करें। अपनी वेबसाइट पर प्लगइन इंस्टॉल और सक्रिय करें। फिर अपनी साइट को MalCare के डैशबोर्ड में जोड़ें।
यह तुरंत आपकी साइट पर एक स्कैन चलाएगा।
अगर यह पता लगाता है कि आपकी साइट हैक हो चुकी है, तो यह आपको सूचित करेगा।
आप उसी टूल से आगे बढ़कर अपनी वेबसाइट को साफ कर सकते हैं।
आप में से कई शायद संक्रमण को साफ करने के लिए बैकअप पुनर्स्थापित करने के बारे में सोच रहे हैं। यह काम नहीं करेगा। बैकअप पुनर्स्थापित करने से केवल मौजूदा फाइलें बदल जाएंगी, यह हैकर्स द्वारा जोड़ी गई दुर्भावनापूर्ण फाइलों को नहीं हटाएगा।

उचित चेतावनी: हालांकि स्कैनर फ्री है, MalCare का मैलवेयर रिमूवल एक प्रीमियम सुविधा है। आपको अपनी साइट को साफ करने के लिए अपग्रेड करना होगा।
हैक को साफ करने के लिए, बस नीचे दिए गए निर्देशों का पालन करें:
चरण 2: एक बार जब MalCare पता लगा लेता है कि आपकी साइट हैक हो चुकी है, तो यह आपको अपने डैशबोर्ड पर इसके बारे में सूचित करेगा।

सूचना के ठीक नीचे, आपको एक ऑटो-क्लीन बटन दिखाई देगा। उस पर क्लिक करें।
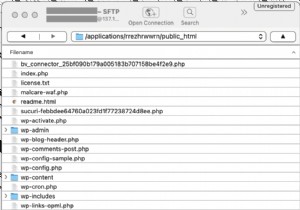
चरण 3: अगला, आपको अपने FTP क्रेडेंशियल्स दर्ज करने होंगे। यदि आप नहीं जानते कि वे क्या हैं या उन्हें कैसे ढूंढें, तो यह गाइड और ये वीडियो मदद करेंगे।

चरण 4: उसके बाद आपसे उस फोल्डर का चयन करने के लिए कहा जाएगा जहां आपकी वर्डप्रेस वेबसाइट संग्रहीत है। आमतौर पर, यह public_html फोल्डर होता है।
कुछ वेबसाइट मालिक सुरक्षा चिंताओं के लिए अपनी साइट को एक अलग स्थान पर ले जाते हैं। इसलिए यदि आप एक क्लाइंट वेबसाइट बनाए रख रहे हैं, तो यह सत्यापित करना एक अच्छा विचार है कि साइट वास्तव में public_html फोल्डर पर स्थित है या नहीं।

एक बार जब आप फोल्डर का चयन कर लेते हैं, तो MalCare आपकी वेबसाइट को साफ करना शुरू कर देगा।
उन्हें आपकी वेबसाइट से मैलवेयर हटाने में कुछ मिनट लगेंगे।
MalCare के अलावा, कई अन्य सुरक्षा प्लगइन्स हैं जो आपकी साइट का पता लगाने और साफ करने में मदद करेंगे। वे हैं Wordfence, WebARXSecurity, Astra Security, Sucuri, आदि। आप इनमें से किसी एक को आज़मा सकते हैं।
वर्डप्रेस SQL हमलों को कैसे संभालता है?
वर्षों से, वर्डप्रेस ने SQL इंजेक्शन हमलों से डेटाबेस को सुरक्षित करने की कोशिश की है।
वर्डप्रेस साइटों को इस प्रकार के हमले से बचाने के लिए, इनपुट फील्ड्स को पहले उपयोगकर्ता-आपूर्ति डेटा को सत्यापित करना होगा इससे पहले कि इसे डेटाबेस में डाला जाए।
वर्डप्रेस के पास उन फंक्शन्स की एक सूची है जो इनपुट फील्ड्स में डाले गए डेटा को सैनिटाइज करते हैं जिससे दुर्भावनापूर्ण स्क्रिप्ट डालना असंभव हो जाता है।
हालांकि, वर्डप्रेस साइटें थीम और प्लगइन्स पर बहुत निर्भर करती हैं। SQL इंजेक्शन कमजोर थीम और प्लगइन्स का उपयोग करके किए जाते हैं। इस पर अगले भाग में अधिक।
SQL इंजेक्शन हमले कैसे किए जाते हैं?
हैकर्स आपकी साइट पर मौजूद भेद्यता का फायदा उठाकर आपकी वेबसाइट तक पहुंच प्राप्त करने में सक्षम हैं।
SQL इंजेक्शन हमलों के मामले में, हैकर्स आपकी वेबसाइट के इनपुट फील्ड्स में भेद्यताओं का फायदा उठाते हैं जैसे संपर्क फॉर्म, लॉगिन बॉक्स, साइन-अप बॉक्स, टिप्पणी अनुभाग, या यहां तक कि सर्च बार में दुर्भावनापूर्ण PHP स्क्रिप्ट को डेटाबेस में इंजेक्ट करने के लिए।

क्या इसका मतलब है कि इनपुट फील्ड्स होना खतरनाक है?
उत्तर हां और नहीं दोनों है।
टिप्पणियों और संपर्क फॉर्म जैसे इनपुट फील्ड्स प्लगइन्स या थीम द्वारा संचालित होते हैं। किसी भी अन्य सॉफ्टवेयर की तरह, प्लगइन्स और थीम भेद्यताएं विकसित करते हैं जिनका फायदा हैकर्स SQL इंजेक्शन हमलों को अंजाम देने के लिए उठाते हैं।
यह सुनिश्चित करना असंभव है कि प्लगइन्स और थीम SQL इंजेक्शन हमलों को रोकने में वर्डप्रेस के नक्शेकदम पर चल रहे हैं।
आइए एक फॉर्म प्लगइन को उदाहरण के रूप में लें।
फॉर्म प्लगइन में डाली गई जानकारी को डेटाबेस में संग्रहीत करने से पहले पहले मान्य और सैनिटाइज किया जाना चाहिए।
लेकिन मान्य और सैनिटाइज क्यों करें?
डेटा सत्यापन: यह सुनिश्चित करता है कि डेटा एक विशिष्ट प्रारूप में प्राप्त हो। फोन नंबर स्वीकार करने वाला एक फॉर्म प्लगइन यह सुनिश्चित करना चाहिए कि विजिटर केवल संख्यात्मक वर्ण डाल रहे हैं।
डेटा सैनिटाइजेशन: यह सुनिश्चित करता है कि आप आवश्यकता से अधिक कुछ नहीं डाल रहे हैं। फॉर्म प्लगइन को विजिटर्स को 10 से अधिक वर्ण डालने से रोकना चाहिए।
अगर प्लगइन विजिटर इनपुट की जांच नहीं कर रहा है तो दुर्भावनापूर्ण कोड की एक स्ट्रिंग को फॉर्म में डालना आसान होगा।
फॉर्म इस डेटा को आपके डेटाबेस में संग्रहीत करेगा, जिससे हैकर्स को डेटाबेस तक पहुंच मिल जाएगी।
अधिकांश वर्डप्रेस उपयोगकर्ताओं के लिए, यह जानना असंभव है कि उनकी साइट पर इंस्टॉल किए गए प्लगइन या थीम उपयोगकर्ता-आपूर्ति डेटा को सावधानीपूर्वक फ़िल्टर कर रहे हैं या नहीं।
उस ने कहा, ऐसे तरीके हैं जिनसे आप यह सुनिश्चित कर सकते हैं कि आपकी साइट भविष्य के SQL इंजेक्शन हमलों से सुरक्षित रहे। अपनी साइट को पुनः संक्रमण से बचाने के बारे में अधिक जानने के लिए, इस अनुभाग पर जाएं।
आपकी साइट पर SQL इंजेक्शन हमलों का प्रभाव
एक सफल SQL इंजेक्शन हमले के परिणाम भयानक हैं। आप निम्नलिखित में से किसी या सभी परिणामों का अनुभव कर सकते हैं:
1. संवेदनशील डेटा की हानि
आपने याहू, ट्विटर, एडोब, आदि में डेटा उल्लंघनों के बारे में सुना होगा जिससे लाखों खाते समझौता हुए।
आपकी साइट ट्विटर जितनी बड़ी नहीं है लेकिन इसमें संवेदनशील जानकारी है जिसे चुराए जाने पर विश्वासघात, प्रतिष्ठा को नुकसान, और यहां तक कि कानूनी नतीजे जैसे गंभीर मुद्दे होंगे।
ईकॉमर्स वेबसाइटों के वित्तीय रिकॉर्ड चुराए जा सकते हैं, चिकित्सा साइटों के स्वास्थ्य रिकॉर्ड चुराए जा सकते हैं, इत्यादि।
हैकर्स इन रिकॉर्ड्स को ऑनलाइन बेचना चुन सकते हैं या फिरौती मांग सकते हैं।
2. वेबसाइट डेटा की हानि
एक बार साइट का उल्लंघन हो जाने पर, हैकर्स के लिए सबसे बड़ी चिंता पकड़े जाने की होती है।
यही कारण है कि वे सावधानी से साइट के माध्यम से पैंतरेबाज़ी करते हैं, चुपचाप गतिविधियों को अंजाम देते हैं।
लेकिन मौकों पर, वे डेटाबेस में संशोधन कर सकते हैं। यह एक गलती हो सकती है और जानकारी का एक टुकड़ा हटा सकते हैं। या यह एक जानबूझकर किया गया कार्य हो सकता है जहां लक्ष्य आपकी वेबसाइट को नुकसान पहुंचाना है।
परिणामस्वरूप, आप अपनी वेबसाइट कंटेंट खो देते हैं।
3. विश्वास का उल्लंघन और प्रतिष्ठा को नुकसान
डेटा उल्लंघन इस बात पर प्रभाव डालेंगे कि आपके ग्राहक आपके व्यवसाय को कैसे देखते हैं और क्या वे आपके व्यवसाय पर भरोसा करना जारी रखना चाहते हैं।
2018 में कैम्ब्रिज एनालिटिका डेटा उल्लंघन घोटाले ने लोगों को अपने फेसबुक अकाउंट हटाने के लिए प्रेरित किया।
जब ग्राहकों को पता चलता है कि आप उनके स्वास्थ्य या वित्तीय रिकॉर्ड की रक्षा करने में विफल रहे, तो वे आपके साथ व्यवसाय करना कभी नहीं चाहेंगे।
आपको डेटा हानि के लिए कानूनी रूप से उत्तरदायी ठहराया जा सकता है जो निश्चित रूप से आपकी प्रतिष्ठा को धूमिल करेगा।
4. गूगल ब्लैकलिस्टिंग और होस्टिंग निलंबन
हैकर्स पकड़े न जाने की पूरी कोशिश करते हैं। वे अपनी गतिविधियों को सावधानी और गुप्त रूप से अंजाम देते हैं।
अक्सर हैक के कोई दृश्यमान संकेत नहीं होते। इसलिए आपको यह जानने में समय लग सकता है कि आपकी साइट हैक हो चुकी है।
सर्च इंजन और होस्टिंग सर्वर वर्डप्रेस साइट में दुर्भावनापूर्ण गतिविधियों को जल्दी पकड़ लेते हैं। और जब वे ऐसा करते हैं, तो वे अपने उपयोगकर्ताओं की रक्षा करने और उन्हें आपकी साइट तक पहुंचने से रोकने के लिए आपकी साइट को जल्दी निलंबित कर देते हैं।

5. सफाई खर्च
हैक की गई साइट को साफ करना कोई आसान काम नहीं है। आप इसे मैन्युअली नहीं कर सकते।
ऐसी समर्पित सेवाएं हैं जिनका आप सहारा ले सकते हैं लेकिन यह महंगा और समय लेने वाला मामला है।
और अगर आप बार-बार संक्रमित होते रहते हैं, तो हम आशा करते हैं कि आपके पास बढ़ते बिलों को चुकाने के लिए गहरी जेबें हैं।
सौभाग्य से, MalCare जैसी सुरक्षा सेवा आपको एक सिंगल साइट के लिए प्रति वर्ष $99 में अनलिमिटेड क्लीनअप प्रदान करती है। MalCare की कीमत देखें, अगर आपने पहले से नहीं देखी है।
आप अपनी साइट को पुनः संक्रमित होने से कैसे बचा सकते हैं?
आपकी वर्डप्रेस साइट प्लगइन या थीम में भेद्यता के कारण हैक हुई थी।
अपनी साइट को साफ करने के बाद, आपको हैकर्स को रोकने और पुनः संक्रमण को रोकने के उपाय करने होंगे।
1. थीम और प्लगइन्स को ध्यान से चुनें
अपनी साइट पर थीम या प्लगइन इंस्टॉल करने से पहले, उपयोगकर्ताओं की समीक्षाएं पढ़ें।
अगर टूल भेद्यताएं विकसित कर रहा है जिससे वेबसाइटें हैक हो रही हैं, तो इसका उपयोग न करें।
एक अच्छी तरह से निर्मित टूल के बार-बार भेद्यताएं विकसित करने की संभावना नहीं है।
यहां तक कि जब यह होता है, तो यह जिम्मेदार डेवलपर्स के एक समूह द्वारा बनाए रखा जाता है जो जल्दी से एक बेहतर संस्करण जारी करेंगे।
यह आपकी वेबसाइट को सुरक्षित रखेगा।
2. अपनी वेबसाइट को अपडेट रखें
SQL इंजेक्शन हमले थीम, प्लगइन या कोर में मौजूद भेद्यताओं के कारण सफल होते हैं।
भेद्यता हैकर्स को वेबसाइट में दुर्भावनापूर्ण कोड इंजेक्ट करने और डेटाबेस तक पहुंच प्राप्त करने में सक्षम बनाती है।
ऐसी भेद्यताओं को अपडेट लागू करके ठीक किया जा सकता है।
जब डेवलपर्स अपने टूल में भेद्यता के बारे में सीखते हैं, तो वे अपडेट के रूप में एक पैच जारी करते हैं।
यदि आप उस अपडेट को लागू करते हैं, तो आपकी वेबसाइट SQL इंजेक्शन हमलों से सुरक्षित रहेगी।
अपने थीम, प्लगइन्स और यहां तक कि कोर को अपडेट रखना महत्वपूर्ण है।
प्रो टिप: सुनिश्चित करें कि वर्डप्रेस ऑटोमैटिक अपडेट्स सक्षम हैं। 2017 में वापस, वर्डप्रेस ने एक अपडेट जारी किया जिसने SQL भेद्यताओं को पैच किया। लेकिन फिर भी, बहुत सी वेबसाइटें हैक हो गईं क्योंकि ऑटोमैटिक अपडेट अक्षम थे।
3. डेटाबेस टेबल प्रीफिक्स बदलें
यह हैकर के लिए डेटाबेस तक पहुंचना कठिन बना देगा।
आश्चर्य है कैसे?
आपके डेटाबेस में टेबल्स "wp_" से शुरू होती हैं
प्रीफिक्स बदलने से आपकी टेबल्स का पता लगाना कठिन हो जाएगा।
प्रो टिप: पहला कदम अपनी साइट का बैकअप लेना है। इस चरण को न छोड़ें। साइट के बैकएंड में कोई भी संशोधन करना खतरनाक है। अगर कुछ गलत होता है, तो आपके पास अपनी साइट की एक प्रति होगी जिस पर आप वापस जा सकते हैं।
> अपने होस्टिंग अकाउंट के माध्यम से अपनी wp-config फाइल तक पहुंचें।
> बस अपने होस्टिंग अकाउंट में लॉग इन करें और cPanel > File Manager पर जाएं।
> wp-config.php फाइल ढूंढें और इसे खोलें।
> वाक्य $table_prefix = ‘wp_’; से wp_ को किसी और चीज से बदलें। सेव करें और बाहर निकलें।

4. फायरवॉल का उपयोग करें
एक फायरवॉल वर्डप्रेस वेबसाइट को हैकर्स से सुरक्षा प्रदान करता है।
यह आपकी वेबसाइट पर आने वाले सभी की जांच करता है और उन लोगों को ब्लॉक करता है जिनके पास दुर्भावनापूर्ण गतिविधियों का रिकॉर्ड है।
Astra Security जैसा फायरवॉल SQL इंजेक्शन हमलों का पता लगाने और रोकने के लिए उपयोगकर्ता इनपुट का विश्लेषण करेगा।
अगर आपने अपनी वेबसाइट को साफ करने के लिए MalCare का उपयोग किया है, तो आपको फायरवॉल प्लगइन इंस्टॉल करने की चिंता करने की ज़रूरत नहीं है। MalCare Firewall स्वचालित रूप से दुर्भावनापूर्ण ट्रैफिक को ब्लॉक करता है।
आगे क्या?
एक वर्डप्रेस वेबसाइट एक डेटाबेस और कई फाइलों से बनी होती है।
डेटाबेस की तरह ही, वर्डप्रेस फाइलें हैक के प्रति संवेदनशील होती हैं।
आपको उन्हें हैकर्स और बॉट्स के खिलाफ सुरक्षित करने के लिए कदम उठाने की आवश्यकता है। यहां एक गाइड है जो आपको ऐसा करने में मदद करेगा – वर्डप्रेस वेबसाइट को कैसे सुरक्षित करें।
जब आप कई सुरक्षा उपाय कर सकते हैं, तो एक कदम जिसे आप नहीं छोड़ सकते वह है सुरक्षा प्लगइन का उपयोग करना।
MalCare जैसा सुरक्षा प्लगइन आपकी साइट को दैनिक आधार पर स्कैन करेगा, अगर यह हैक हो गई है तो तुरंत आपको सूचित करेगा, यह आपकी साइट को 60 सेकंड से कम समय में साफ करने में आपकी मदद करेगा, और यह सुनिश्चित करेगा कि आपकी साइट भविष्य के हैक हमलों से सुरक्षित है।
MalCare Security Plug के साथ अपनी साइट को 24×7 सुरक्षित रखेंin