क्या आपकी वर्डप्रेस साइट हैक हो गई है और अजीब हैक लक्षण दिखा रही है?
हम समझते हैं कि हैक को सटीक रूप से ढूंढना और हटाना कठिन हो सकता है, इसलिए हमने यह व्यापक गाइड तैयार की है जो आपको बिना समय गंवाए हैक का पता लगाने और हटाने में मदद करेगी। यह गाइड वर्डप्रेस हैक के लक्षण, पहचान, और निष्कासन प्रक्रिया को कवर करती है। यह गाइड संभावित हैक कारणों और प्रकारों को भी कवर करती है। यदि आप सीधे वर्डप्रेस हैक रिमूवल चरणों पर जाना चाहते हैं, तो यहां क्लिक करें।
हैक की गई वर्डप्रेस वेबसाइट के लक्षण
जबकि आपकी साइट का विकृत होना वर्डप्रेस हैक का स्पष्ट संकेत है, अन्य संकेत सूक्ष्म हो सकते हैं। ये औसत उपयोगकर्ताओं द्वारा अनदेखे रह सकते हैं, लेकिन वे फिर भी बहुत नुकसान करते हैं, इसलिए जैसे ही आपको पता चले, उन्हें हटाना एक अच्छा विचार है। वर्डप्रेस हैक के कुछ सूक्ष्म संकेत हैं:
1. आपको चेतावनी संदेश प्राप्त होते हैं
- हैक की गई वर्डप्रेस साइट वाले अधिकांश उपयोगकर्ताओं को होस्टिंग प्रदाता से खाता निलंबन के संबंध में चेतावनी संदेश प्राप्त होते हैं। यदि आपको ऐसा संदेश दिखाई देता है, तो आपकी साइट हैक हो सकती है!
- एक त्वरित Google खोज आपकी वेबसाइट के नाम के नीचे डरावनी Google चेतावनियों में से एक दिखाती है।
- वर्डप्रेस साइट पर ट्रैफ़िक में अचानक गिरावट भी इंगित करती है कि आपकी वेबसाइट को Google और अन्य खोज इंजनों द्वारा हैक लक्षण, स्पैम या दुर्भावनापूर्ण स्क्रिप्ट आदि दिखाने के लिए ब्लैकलिस्ट किया गया हो सकता है।
- यदि आप एस्ट्रा सिक्योरिटी के ग्राहक हैं, तो आपको हमसे एक चेतावनी ईमेल प्राप्त हो सकती है जिसमें हमारी वेबसाइट को स्कैन करते समय मिले कुछ दुर्भावनापूर्ण कोड के बारे में बताया गया हो।
2. आपकी साइट अजीब व्यवहार करने लगती है
यदि आप नीचे दिए गए किसी भी संकेत को देखते हैं, तो आपकी वेबसाइट वर्डप्रेस हैक का शिकार होने की बहुत संभावना है।
- यदि आपकी वर्डप्रेस साइट उपयोगकर्ताओं को रीडायरेक्ट कर रही है, तो यह हैक का एक स्पष्ट संकेत है। आप बायइटट्रैफिक रीडायरेक्शन हैक, डाइजेस्टकोलेक्ट रीडायरेक्शन हैक, आउटलुक रीडायरेक्शन, आदि जैसे रीडायरेक्शन वर्डप्रेस हैक के शिकार हो सकते हैं। सामान्य दुर्भावनापूर्ण डोमेन में शामिल हैं – buyittraffic[.com], cuttraffic[.com], digestcolect[.]com, travelinskydream[.]ga, आदि।
- यदि आप अपनी वेबसाइट में साइन इन नहीं कर पा रहे हैं, तो संभव है कि हैकर ने सेटिंग्स बदल दी हों और आपको बाहर कर दिया हो।
- एडब्लॉकर्स क्रिप्टोकरेंसी माइनिंग के लिए वर्डप्रेस साइट को ब्लॉक कर रहे हैं।
- अज्ञात पॉप-अप और दुर्भावनापूर्ण विज्ञापन आपकी वर्डप्रेस साइट पर दिखना शुरू हो जाते हैं।
- अश्लील पुश नोटिफिकेशन आपकी वेबसाइट पर दिखना शुरू हो जाते हैं। उदाहरण देखने के लिए यह लेख देखें।
- आपको सर्वर पर निष्पादित होने की प्रतीक्षा कर रहे संदिग्ध क्रॉन जॉब्स मिलते हैं या सर्वर लॉग में संदिग्ध गतिविधि दिखाई देती है।
- कुछ जापानी अक्षर या गिबरिश सामग्री आपकी वर्डप्रेस साइट पर दिखाई देती है। यह जापानी कीवर्ड हैक या फार्मा हैक आदि की ओर इशारा करता है।
- आपकी वर्डप्रेस वेबसाइट के डोमेन से स्पैम ईमेल फैलते हुए पता चलते हैं।
- आपकी वर्डप्रेस वेबसाइट कुछ अप्रत्याशित त्रुटि संदेश दिखाती है और साइट धीमी/अनुत्तरदायी हो जाती है।
- आप पाते हैं कि साइट पर ज्यादा ट्रैफ़िक नहीं है लेकिन सर्वर हमेशा भारी प्रोसेसिंग संसाधनों का उपभोग कर रहा है।
3. आपको फ़ाइलों में परिवर्तन दिखाई देते हैं
फ़ाइल परिवर्तन यह जानने का सबसे आसान तरीका है कि आपकी वेबसाइट वर्डप्रेस हैक की चपेट में आई है या नहीं। यहां देखने लायक कुछ लक्षण हैं:
- आपको wp-admin और wp-includes निर्देशिकाओं में नई, अज्ञात फ़ाइलें दिखाई देती हैं। ये दोनों निर्देशिकाएं शायद ही कभी नई फ़ाइलें जोड़े जाती हैं।
- आप पाते हैं कि वर्डप्रेस थीम, हेडर, फूटर फ़ाइलों को रीडायरेक्ट बनाने के लिए संशोधित किया गया है।
- आपकी वर्डप्रेस वेबसाइट के डेटाबेस के नए और अज्ञात एडमिन दिखना शुरू हो जाते हैं।
- खोज परिणाम आपकी वर्डप्रेस साइट का गलत मेटा विवरण दिखाते हैं।
- आप कोर फ़ाइलों में दुर्भावनापूर्ण लिंक पाते हैं। स्पैम लिंक इंजेक्शन वर्डप्रेस वेबसाइटों पर सबसे आम हमलों में से एक है।
- एलियन .php फ़ाइलों का जुड़ना. या लोकप्रिय प्लगइन की प्रतिकृति फ़ाइलें जिनके नाम में थोड़ा सा अगोचर परिवर्तन हो। हालिया 'मोनेटाइजेशन' हैक इस लक्षण का एक आदर्श उदाहरण है।
वर्डप्रेस हैक कैसे ठीक करें
एक बार जब आप सुनिश्चित हो जाते हैं कि आप वास्तव में वर्डप्रेस हैक का सामना कर रहे हैं, तो यहां बताया गया है कि आप हैक निष्कासन के बारे में कैसे जा सकते हैं:
1. अपनी वेबसाइट का बैकअप लें
अपनी वेबसाइट का पूर्ण बैकअप लें – यह हमेशा एक अच्छा विचार है। चूंकि बैकअप का उद्देश्य किसी दुर्घटना की स्थिति में वेबसाइट को पुनर्स्थापित करना है, इसलिए सुनिश्चित करें कि यह कार्यात्मक है।
सुनिश्चित करें कि आपका बैकअप आपके WP कोर फ़ाइलों, WP डेटाबेस, प्लगइन फ़ाइलों, थीम फ़ाइलों, और .htaccess फ़ाइल को शामिल करता है। अधिकांश होस्टिंग सेवाएं बैकअप सुविधाएं प्रदान करती हैं। बैकअप प्रक्रिया सीखने के लिए अपने होस्टिंग प्रदाता से संपर्क करें। आप FileZilla जैसे SFTP क्लाइंट के माध्यम से मैन्युअल रूप से बैकअप भी ले सकते हैं।
साइट बैकअप
आपकी साइट का बैकअप लेने के कुछ अन्य तरीके नीचे दिए गए हैं:
1. प्लगइन का उपयोग करें
वर्डप्रेस में UpdraftPlus जैसे बहुत सारे बैकअप प्लगइन्स हैं जो प्रक्रिया को सरल बनाते हैं। आप फ़ाइलों और डेटाबेस के साथ अपनी साइट का पूर्ण बैकअप ले सकते हैं।
- प्लगइन इंस्टॉल और सक्रिय करें।
- अपनी वेबसाइट का बैकअप लें और स्थानीय रूप से या क्लाउड पर स्टोर करें।
2. SSH के माध्यम से बैकअप
अपनी फ़ाइलों का बैकअप लेने के लिए, आप यह कर सकते हैं,
- SSH के माध्यम से अपनी वेबसाइट तक पहुंचें।
- और कमांड चलाएं –
zip -r backup-pre-cleanup.zip
यह आपकी वेबसाइट की एक ज़िप फ़ाइल बना देगा जिसे आप फिर अपने पीसी पर डाउनलोड कर सकते हैं।
3. SFTP के माध्यम से बैकअप
- FileZilla जैसे SFTP क्लाइंट के माध्यम से अपनी वेबसाइट तक पहुंचें।
- बस अपने पीसी पर एक बैकअप फ़ोल्डर बनाएं और सामग्री को वहां कॉपी करें।
चूंकि इसमें मैन्युअल प्रयास की आवश्यकता होती है, इसलिए इसमें पिछली विधियों की तुलना में अधिक समय लग सकता है।
डेटाबेस बैकअप
अपने डेटाबेस का पूर्ण बैकअप लेने के लिए, आप निम्न कार्य कर सकते हैं:
1. प्लगइन के माध्यम से बैकअप
फिर से, आप उसी UpdraftPlus प्लगइन का उपयोग अपने डेटाबेस का बैकअप लेने के लिए कर सकते हैं।
2. PHPMyAdmin के माध्यम से बैकअप
आप अपने डेटाबेस को एक्सपोर्ट भी कर सकते हैं और इसे PHPMyAdmin के माध्यम से अपने पीसी में स्टोर कर सकते हैं।
- PhpMyAdmin द्वारा अपने वर्डप्रेस डेटाबेस तक पहुंचें।
- पूरे डेटाबेस को आसानी से एक्सपोर्ट करें। इसे ऊपर वाले फ़ोल्डर में ही स्टोर करें या अपनी प्राथमिकता के अनुसार अलग बनाएं।
3. SSH के माध्यम से बैकअप
- SSH के माध्यम से अपनी वेबसाइट तक पहुंचें।
- और निम्न कमांड चलाएं:
mysqldump -p -h hostname -u username database > backup-pre-cleanup.sql
डेटाबेस का बैकअप लेने से पहले क्रेडेंशियल्स (यूज़रनेम, पासवर्ड, होस्टनेम, आदि) बदलना याद रखें। इसके अलावा, इसे स्थानीय रूप से स्टोर करने के बाद फ़ाइल सर्वर से कॉपी हटाना याद रखें।
2. मेंटेनेंस मोड चालू करें
यदि आपने अपनी वेबसाइट पर दुर्भावनापूर्ण गतिविधि का पता लगाया है, तो इसे मेंटेनेंस मोड में रखना ही विवेकपूर्ण है। यह सुनिश्चित करेगा कि आपके विज़िटर्स हैक से प्रभावित न हों।
इसके अलावा, हैक को साफ करने का प्रयास करते समय, परिवर्तन आपके लाइव साइट के प्रदर्शन में बाधा डाल सकते हैं जब तक कि आपने मेंटेनेंस मोड चालू नहीं किया है।
आप कमिंग सून प्लगइन जैसे वर्डप्रेस प्लगइन का उपयोग करके अपनी साइट के विज़िटर्स को अपनी ब्रांड के संदेश और लोगो के साथ विचित्र मेंटेनेंस मोड संदेश दिखा सकते हैं बिना यह बताए कि आप वर्डप्रेस हैक साफ कर रहे हैं।
यह प्लगइन कैसे काम करता है:
- प्लगइन इंस्टॉल और सक्रिय करें। यह आपके एडमिन पैनल के बाएं पैनल में "SeedProd" (डेवलपर का नाम) के रूप में दिखाई देगा।
- मेंटेनेंस मोड सक्षम करें।
आप इस प्लगइन के साथ अपने ब्रांड के संदेश और लोगो के साथ कमिंग सून पेज को कस्टमाइज़ भी कर सकते हैं।
3. वर्तमान पासवर्ड बदलें
यदि आप अभी भी अपनी वेबसाइट तक पहुंच सकते हैं, तो हैकर की पहुंच को काटने में मदद करने के लिए तुरंत सभी पासवर्ड बदलें। इसमें आपके एडमिन पैनल, होस्टिंग खाते, डेटाबेस, और अन्य खातों के पासवर्ड शामिल होने चाहिए। यदि आपकी टीम के अन्य सदस्य एडमिन पैनल का उपयोग कर रहे हैं, तो उनसे भी अपने पासवर्ड बदलने के लिए कहें ताकि आपकी साइट से समझौता न हो।
आप सभी उपयोगकर्ता खातों के पुन: प्रमाणीकरण का विकल्प भी चुन सकते हैं। यह आपकी वेबसाइट से हर उपयोगकर्ता को स्वचालित रूप से लॉग आउट कर देगा, और उन्हें फिर से अधिकृत होने की आवश्यकता होगी। यह किसी अनधिकृत उपयोगकर्ता से पहुंच छीनने का एक और तरीका है।
LastPass या KeePass जैसे पासवर्ड प्रबंधन टूल की मदद से इनमें से प्रत्येक खाते के लिए स्वचालित नए पासवर्ड बनाना एक अच्छा विचार हो सकता है।
नोट: जब आप अपने डेटाबेस क्रेडेंशियल्स बदलते हैं, तो उन्हें wp-config.php फ़ाइल में जोड़ना न भूलें।
4. किसी भी प्लगइन भेद्यता की जांच करें
थर्ड-पार्टी प्लगइन्स में भेद्यताएं वर्डप्रेस हैक का एक और सामान्य कारण हैं। 56% तक वर्डप्रेस हैक प्लगइन भेद्यताओं का परिणाम हैं।
इसलिए, सफाई प्रक्रिया पर जाने से पहले, सुनिश्चित करें कि आपके प्लगइन्स के वर्तमान संस्करण भेद्यता-मुक्त हैं। इसकी पुष्टि करने के लिए, आप वर्डप्रेस फ़ोरम या हमारे ब्लॉग की जांच कर सकते हैं। हम अपने पाठकों को अपडेट और सुरक्षित रखने के लिए बड़े पैमाने पर प्लगइन शोषण के मामले में ब्लॉग या सलाह जारी करने की पूरी कोशिश करते हैं।
चूंकि प्लगइन शोषण कमजोर प्लगइन चलाने वाली साइटों के बड़े हिस्से को निशाना बनाते हैं, आपको कई लोग फ़ोरम पर समाधान मांगते हुए मिलेंगे। आप किसी विशेष भेद्यता को गूगल कर सकते हैं और भेद्यताओं को कम करने के तरीके पर विस्तृत चरण ढूंढ सकते हैं।
5. फ़ाइलों का निदान करें
5.1. दुर्भावनापूर्ण कोड खोजने के लिए मैलवेयर स्कैनर का उपयोग करें
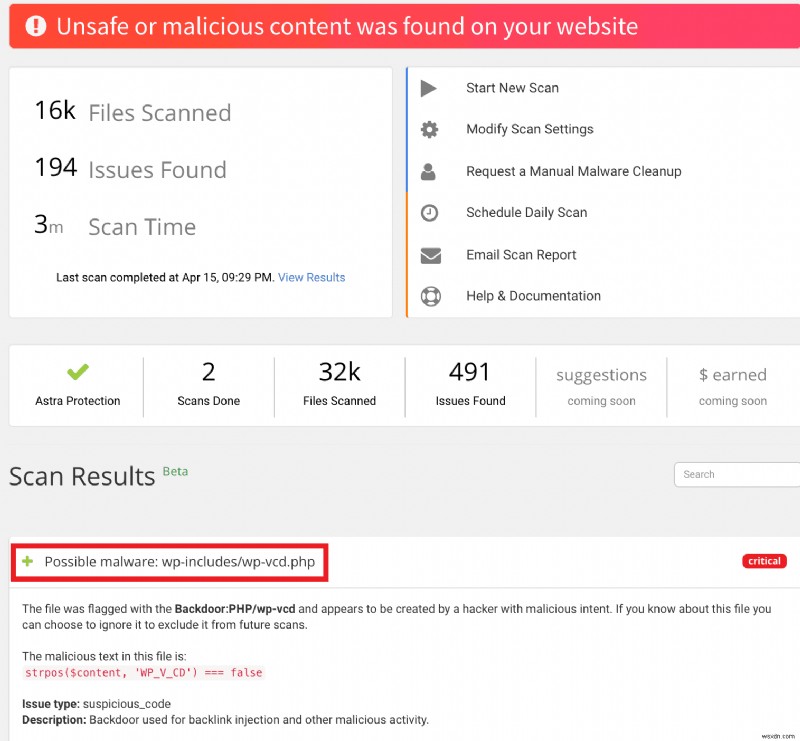
अपनी साइट को मैलवेयर स्कैनर (एस्ट्रा के पास एक बढ़िया है!) के माध्यम से चलाएं। यह आपको दुर्भावनापूर्ण सामग्री वाली सभी फ़ाइलों का विवरण देगा। आप मैन्युअल रूप से भी मैलवेयर के लिए स्कैन कर सकते हैं, लेकिन इसमें बहुत समय लगेगा।
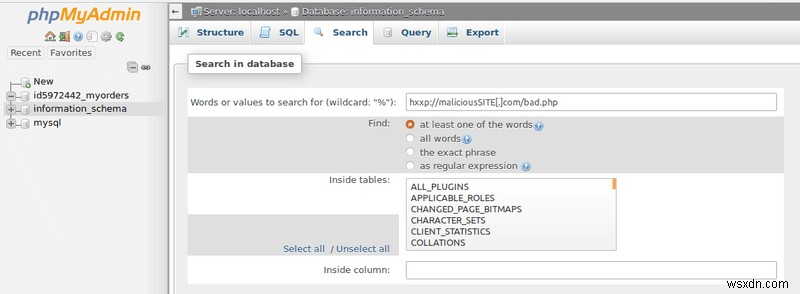
यदि आपको संदिग्ध फ़ाइलें मिलती हैं, तो आप उनकी सामग्री को डिक्रिप्ट करने के लिए ऑनलाइन टूल का उपयोग कर सकते हैं। नीचे एक दुर्भावनापूर्ण फ़ाइल, hiddencode.txt का उदाहरण दिया गया है। इसे नीचे दी गई छवि में दिखाए अनुसार phpMyAdmin का उपयोग करके भी किया जा सकता है। इतना ही नहीं, phpMyAdmin वर्डप्रेस हैक के मामले में डेटाबेस साफ करते समय भी काम आ सकता है।
यदि आपको कुछ संदिग्ध मिलता है लेकिन यह पता लगाने में असमर्थ हैं कि यह क्या करता है, तो आप हमारे विशेषज्ञों से संपर्क कर सकते हैं। हम मदद करने में खुश होंगे!
5.2. हालिया संशोधनों की समीक्षा के लिए 'find' कमांड का उपयोग करें
हमलावरों द्वारा संशोधित किसी भी वर्डप्रेस फ़ाइल को देखने के लिए, अपने सर्वर पर SSH पहुंच प्राप्त करें और निम्न कमांड चलाएं:
find . -mtime -2 -ls
यह कमांड पिछले 2 दिनों में संशोधित सभी वर्डप्रेस फ़ाइलों को सूचीबद्ध करेगी। आप दिनों की संख्या बढ़ाते रह सकते हैं जब तक आपको कुछ संदिग्ध न मिल जाए। SSH के इस find कमांड को grep कमांड के साथ जोड़कर base64 प्रारूप में एन्कोडेड कोड खोजें। बस निम्न कमांड निष्पादित करें:
find . -name "*.php" -exec grep "base64"'{}'; -print &> hiddencode.txt
5.3. मूल वर्डप्रेस फ़ाइलों से तुलना करें
आप वर्डप्रेस निर्देशिका से ताज़ा वर्डप्रेस फ़ाइलें भी डाउनलोड कर सकते हैं और अपने बैकअप की तुलना इससे कर सकते हैं। आप अंतर खोजने के लिए डिफ चेकर जैसे ऑनलाइन टूल का भी उपयोग कर सकते हैं। अपने वर्डप्रेस संस्करण के अनुसार फ़ाइलें डाउनलोड करना सुनिश्चित करें। आगे के विश्लेषण के लिए अंतरों को नोट करें। यदि आपको कोई दुर्भावनापूर्ण इंजेक्टेड लिंक मिलते हैं, तो उन्हें तुरंत हटा दें। कुछ कीवर्ड जैसे – eval, exec, strrev, assert, base64, str_rot13, Stripslashes, preg_replace (with /e/), move_uploaded_file, आदि के लिए फ़ाइलों की जांच करना भी एक अच्छा विचार है।
आप कमांड का उपयोग करके इन कीवर्ड की खोज को और सरल बना सकते हैं। उदाहरण के लिए, 'base64' कीवर्ड वाली फ़ाइलों को खोजने के लिए, निम्न कमांड चलाएं:
sudo grep -ril base64 /
अब, प्रत्येक कीवर्ड को खोजने के लिए 'base64' को बदलें और फिर उन्हें ध्यान से समीक्षा करें।
5.4. नैदानिक टूल से जांचें
आम तौर पर, वेबमास्टर टूल हैक का पता लगाने में त्वरित और सटीक होते हैं। आप समस्या खोजने के लिए इनका उपयोग कर सकते हैं। उदाहरण के लिए, गूगल सर्च कंसोल 'सुरक्षा' टैब के तहत समस्याओं को सूचीबद्ध करता है। यह हैक के प्रकार और हैक की गई फ़ाइलों/पेजों की पुष्टि करने का एक शानदार तरीका है, और उचित वर्डप्रेस हैक रिमूवल के लिए।
6. वर्डप्रेस फ़ाइलों से दुर्भावनापूर्ण स्क्रिप्ट साफ करें
अपने वर्डप्रेस हैक के व्यापक निदान के बाद, सभी निष्कर्षों को सूचीबद्ध करें। प्रत्येक फ़ाइल अंतर, हालिया संशोधन, नकली उपयोगकर्ता/एडमिन, को अत्यधिक ध्यान से समीक्षा किया जाना चाहिए। वर्डप्रेस कोर फ़ाइलों जैसे wp-config.php, wp-contents/uploads, wp-uploads, प्लगइन फ़ाइलें, थीम फ़ाइलें, डेटाबेस, आदि को साफ करें।
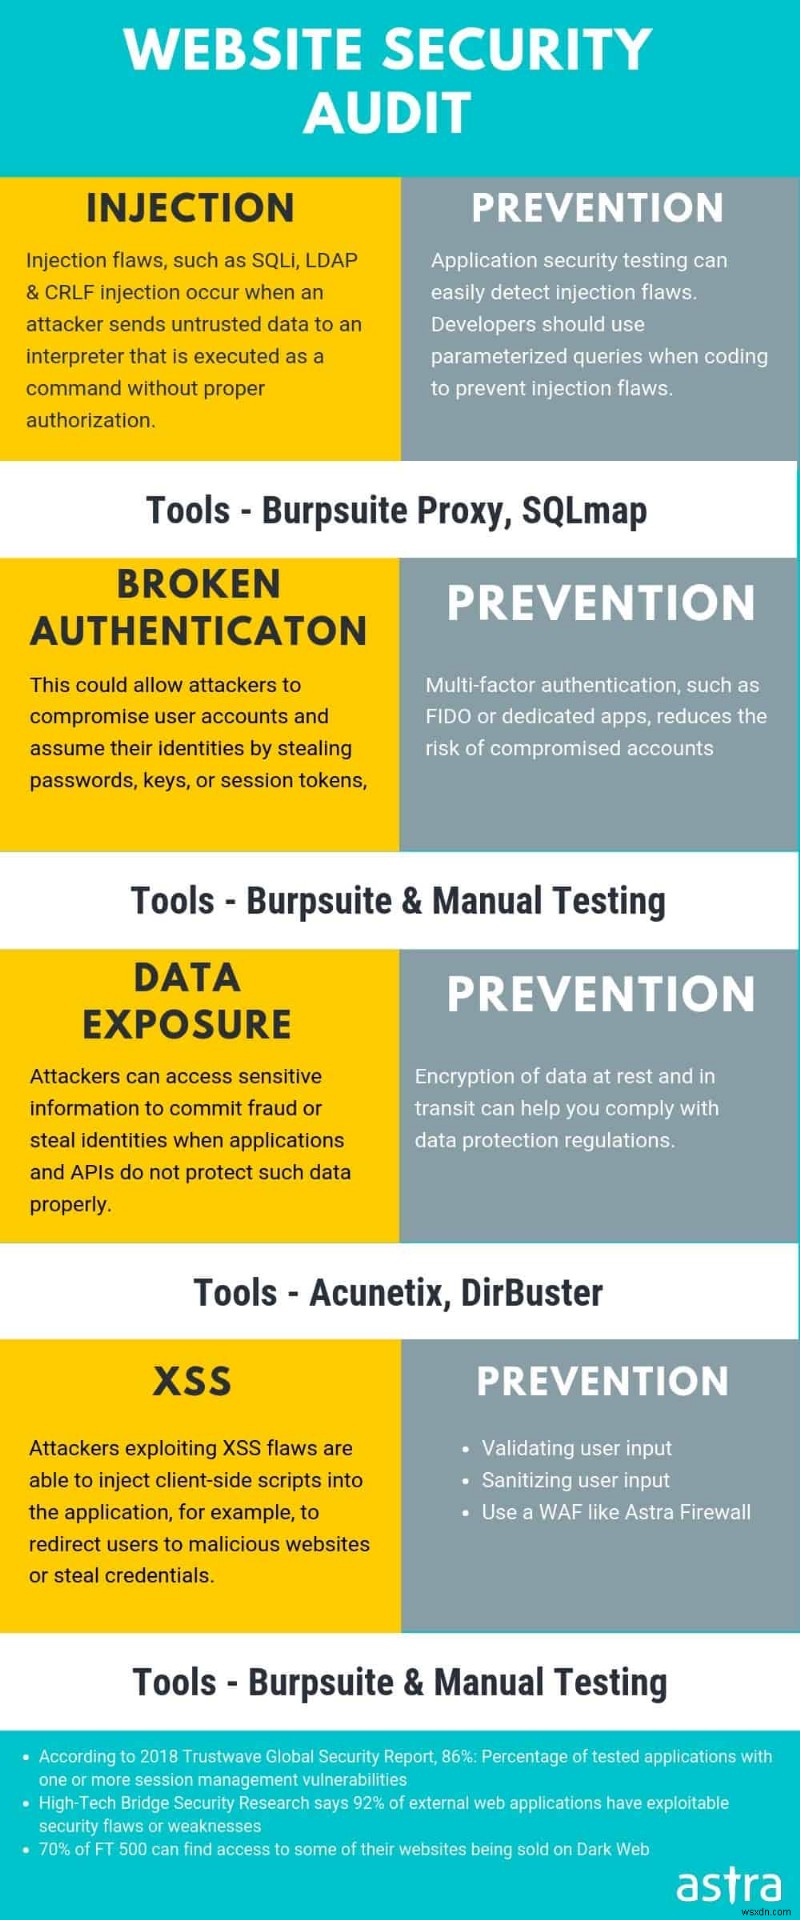
यहां विशिष्ट वर्डप्रेस हैक लक्षणों के लिए व्यापक गहन वर्डप्रेस हैक रिमूवल गाइड की सूची दी गई है। आप हैक की गई वर्डप्रेस का पता लगाने और ठीक करने के लिए उनका अनुसरण कर सकते हैं:
- वर्डप्रेस रीडायरेक्ट हैक ठीक करना (यदि आपका वर्डप्रेस स्पैम पेजों पर रीडायरेक्ट हो रहा है)
- wp-vcd मैलवेयर ठीक करना (दुर्भावनापूर्ण पॉप-अप या functions.php में wp-vcd स्क्रिप्ट)
- जापानी SEO स्पैम ठीक करना (Google परिणाम जापानी अक्षरों में)
- फार्मा हैक ठीक करना (Google आपकी वेबसाइट के लिए वियाग्रा परिणाम दिखाता है या आपकी वेबसाइट नकली फार्मा वेबसाइटों पर रीडायरेक्ट होती है)
- वर्डप्रेस जावास्क्रिप्ट मैलवेयर रिमूवल (वेबसाइट स्पैम JS लोड कर रही है या ब्लैकलिस्ट चेतावनी)
- गूगल ब्लैकलिस्ट ठीक करना (Google या खोज इंजन विज़िटर्स को लाल स्क्रीन या चेतावनी संदेश दिखा रहे हैं)
- वर्डप्रेस एडमिन हैक ठीक करना (विकृत या आप वर्डप्रेस एडमिन पैनल में लॉगिन नहीं कर पा रहे हैं)
- बैकडोर का पता लगाना और हटाना (वेबसाइट समय के साथ पुनः संक्रमित हो रही है या मैलवेयर रिमूवल के बाद बुनियादी जांच)
- वर्डप्रेस मोनेटाइजेशन हैक ठीक करना (आपके सर्वर पर monit.php नाम की अजीब फ़ाइल दिखना शुरू हो जाती है)
- पुश नोटिफिकेशन हैक ठीक करना (विज़िटर्स आपकी वेबसाइट पर जाते समय दुर्भावनापूर्ण/अश्लील पुश नोटिफिकेशन देखते हैं)
7. साइटमैप साफ करें
वर्डप्रेस हैक का एक और कारण यह हो सकता है कि दुर्भावनापूर्ण स्क्रिप्ट आपकी साइट के sitemap.xml में रह रही हैं। एक XML साइटमैप एक फ़ाइल है जो Google को आपकी वेबसाइट पर सभी महत्वपूर्ण पेजों को क्रॉल करने में मदद करती है। कभी-कभी, हैकर्स आपके साइटमैप में दुर्भावनापूर्ण लिंक इंजेक्ट करते हैं। अपने साइटमैप को दुर्भावनापूर्ण लिंक के लिए स्कैन करें। यदि आपको सामान्य के अलावा कुछ भी मिलता है, तो उसे हटा दें।
8. डेटाबेस साफ करें
वर्डप्रेस डेटाबेस वह जगह है जहां आपके उपयोगकर्ताओं, साइट पेजों, संवेदनशील क्रेडेंशियल्स आदि के बारे में सभी जानकारी रहती है। यह कोई दिमाग की बात नहीं है कि डेटाबेस एक वांछनीय लक्ष्य बनाता है। इसलिए, हैक ढूंढने के लिए डेटाबेस को भी स्कैन करना अत्यंत महत्वपूर्ण है। आप अपनी wp_db फ़ाइल में संक्रमण के बारे में अधिक सटीक जानकारी के लिए मैलवेयर स्कैनर का उपयोग कर सकते हैं।
यदि आप मैन्युअल रूप से जांचना चाहते हैं, तो आपको हैक खोजने के लिए सभी 11 टेबल को स्कैन करना होगा। संदिग्ध दिखने वाले लिंक/आईफ्रेम खोजें और वर्डप्रेस साइट हैक से छुटकारा पाने के लिए उन्हें हटा दें। डेटाबेस में डाले गए रीडायरेक्शन कोड का एक उदाहरण यहां दिया गया है:
9. पुनर्स्थापित करें
यदि साइट भारी रूप से संक्रमित है, तो फ़ाइलों को हटाकर उन्हें नए समकक्षों से बदलना बेहतर है। उस ने कहा, पुनर्स्थापना केवल फ़ाइलों तक सीमित नहीं है; सफाई के बाद प्रत्येक प्लगइन को पुनर्स्थापित करना सुनिश्चित करें। कभी-कभी समय की कमी या सतर्कता की कमी के कारण हम निष्क्रिय प्लगइन्स को स्टोर करते हैं। एक हैकर इन प्लगइन्स से लाभ उठाता है क्योंकि उनमें लगभग हमेशा शोषण योग्य भेद्यताएं होती हैं।
कुछ वर्डप्रेस वेब मालिक मानते हैं कि पूरी वेबसाइट को हटाकर खरोंच से शुरू करना एक अधिक व्यवहार्य विकल्प है।
खैर, यह नहीं है।
खरोंच से शुरू करने का हमेशा एक बेहतर विकल्प है:
10. एस्ट्रा को आपकी मदद करने दें
यदि आप एस्ट्रा प्रो ग्राहक हैं, तो आपको चिंता करने की ज़रा भी जरूरत नहीं है!
यदि आप एस्ट्रा ग्राहक नहीं हैं, तो आप अभी साइन अप कर सकते हैं और हमारा मैलवेयर स्कैनर आपकी साइट में छिपे सभी मैलवेयर और बैकडोर की पहचान करेगा।
वर्डप्रेस के हैक होने के संभावित कारण
आपकी वेबसाइट की सुरक्षा उन कदमों पर निर्भर करती है जो आप इसे सुरक्षित करने के लिए उठाते हैं। सरल सुरक्षा नियमों का पालन करना ऑनलाइन जोखिमों को कम करने में एक लंबा रास्ता तय कर सकता है। यहां कुछ कारण दिए गए हैं जिनकी वजह से आपकी साइट प्रभावित हो सकती है, और आप वर्डप्रेस हैक से बचने के लिए बेहतर सुरक्षा प्रथाओं का पालन कैसे कर सकते हैं:
1. वर्डप्रेस अपडेट न करना
यह वेबसाइट के लिए सबसे बुनियादी सुरक्षा उपाय है। नवीनतम संस्करण में अपडेट करने में विफलता वर्डप्रेस हैक का नंबर एक कारण है। इसलिए, नवीनतम और पैच किए गए संस्करणों में अपडेट करने में हमेशा तत्पर रहें। यह आपकी वेबसाइट पर ज्ञात भेद्यताओं को पैच करता है। इस ब्लॉग के अपडेट होने के समय (15 दिसंबर 2020) वर्डप्रेस संस्करण 5.4.2 नवीनतम है।
2. साझा सर्वर पर होस्टिंग
साझा सर्वर सस्ता विकल्प हो सकता है, लेकिन हैक होने पर इसके महंगे परिणाम होते हैं। अपनी वेबसाइट को अधिक सुरक्षित होस्टिंग पर ले जाएं, और एक विश्वसनीय होस्टिंग प्रदाता चुनना सुनिश्चित करें। यह सत्यापित करना सुनिश्चित करें कि आपका प्रदाता सर्वोत्तम सुरक्षा मानकों का अनुपालन करता है।
3. कमजोर पासवर्ड और यूज़रनेम का उपयोग
आपकी वेबसाइट पर लगभग सभी संवेदनशील क्षेत्र पासवर्ड से सुरक्षित हैं। आपके अपने नाम/आपकी वेबसाइट के नाम से बना पासवर्ड जिसमें कोई अंक/वर्ण नहीं है, एक कमजोर पासवर्ड है। सुनिश्चित करें कि आप निम्न के लिए कमजोर पासवर्ड का उपयोग नहीं करते हैं –
- wp-admin पैनल,
- सर्वर होस्टिंग पैनल,
- डेटाबेस,
- FTP खाते, और
- आपका प्राथमिक ईमेल खाता।
साथ ही, अपने डिफ़ॉल्ट यूज़रनेम को कुछ अद्वितीय में बदलें। admin, आपका अपना नाम, वेबसाइट का नाम, आदि जैसे शब्द हमलावर के लिए क्रैक करना बहुत आसान हैं।
4. गलत फ़ाइल अनुमतियाँ
आसान फ़ाइल अनुमतियाँ हमलावरों को उन्हें एक्सेस, संशोधित या हटाने दे सकती हैं। कुछ मामलों में, हमलावरों ने फ़ाइलों को फिरौती के लिए भी रखा है। अनुशंसित अनुमतियाँ सेट करें, और न्यूनतम विशेषाधिकार के सिद्धांत का पालन करना सुनिश्चित करें।
- फ़ाइलों के लिए- 644
- निर्देशिकाओं के लिए- 755
संबंधित: वर्डप्रेस फ़ाइल अनुमतियाँ कैसे ठीक करें
5. wp-admin निर्देशिका तक असुरक्षित पहुंच
wp-admin निर्देशिका वह क्षेत्र है जहां से आप अपनी वेबसाइट को नियंत्रित करते हैं। वर्डप्रेस एडमिन निर्देशिका तक असुरक्षित पहुंच आपके उपयोगकर्ताओं/टीम सदस्यों को आपकी वेबसाइट पर अवांछित कार्य करने देती है। इस प्रकार, उपयोगकर्ताओं की विभिन्न भूमिकाओं के लिए अनुमतियाँ परिभाषित करके पहुंच को प्रतिबंधित करें। इस तरह किसी भी उपयोगकर्ता के पास सब कुछ करने की शक्ति नहीं होती। इसके अलावा, अपने वर्डप्रेस एडमिन निर्देशिका में प्रमाणीकरण की परतें जोड़ना भी मदद करता है।
6. पुराने प्लगइन्स या थीम
कई वर्डप्रेस वेबसाइटें अपनी वेबसाइट पर पुराने प्लगइन्स और थीम का उपयोग करती हैं। चूंकि इन प्लगइन्स और थीम में पहले से ही ज्ञात भेद्यताएं होती हैं, इसलिए हैकर्स के लिए उनका फायदा उठाना बहुत आसान है। इसलिए, यदि प्लगइन डेवलपर एक अपडेट जारी करता है, तो आपको उसका पालन करने में तेजी लानी चाहिए।
7. SFTP/SSH के बजाय प्लेन FTP का उपयोग
FTP खातों का उपयोग FTP क्लाइंट का उपयोग करके आपकी वेबसाइट पर फ़ाइलें अपलोड करने के लिए किया जाता है। प्लेन FTP आपके पासवर्ड को एन्क्रिप्ट नहीं करता और किसी के द्वारा इसे हैक करने का जोखिम बढ़ाता है। SFTP (SSH फ़ाइल ट्रांसफर प्रोटोकॉल), दूसरी ओर, सर्वर को एन्क्रिप्टेड डेटा भेजता है। इसलिए, हमेशा FTP पर SFTP चुनें। आप हर बार अपने सर्वर से कनेक्ट करते समय प्रोटोकॉल को 'SFTP - SSH' में बदलकर ऐसा कर सकते हैं।

हैकर्स वर्डप्रेस वेबसाइटों पर कैसे हमला करते हैं?
1. वर्डप्रेस SQL इंजेक्शन
वर्डप्रेस संस्करण 4.8.3 और पिछले वाले SQL इंजेक्शन हमलों के प्रति संवेदनशील पाए गए थे। काफी विडंबना यह है कि $wpdb->prepare() विधि जो आमतौर पर सुरक्षित क्वेरी तैयार करने के लिए उपयोग की जाती है, इस बार स्वयं कमजोर थी। इसका मतलब था कि इस फ़ंक्शन का उपयोग करके बनाई गई क्वेरी का उपयोग करने वाले प्लगइन्स और थीम भी संभावित रूप से SQLi हमले के प्रति संवेदनशील थे।
इसी तरह, 3,00,000 से अधिक डाउनलोड वाले वर्डप्रेस के WP Statistics प्लगइन SQLi के प्रति संवेदनशील था। आमतौर पर, एक हमलावर SQLi का उपयोग करके आपकी वर्डप्रेस साइट की wp_users जैसी संवेदनशील टेबल पढ़ सकता है। हालांकि पासवर्ड एन्क्रिप्टेड प्रारूप में संग्रहीत होते हैं, फिर भी डिक्रिप्शन के लिए टूल का उपयोग किया जा सकता है। इसका मतलब वर्डप्रेस में एडमिन के खाते में लॉगिन करने के लिए एडमिन क्रेडेंशियल्स प्राप्त करना है। सबसे खराब स्थिति में, हमलावर SQLi का उपयोग करके रिवर्स शेल भी अपलोड कर सकता है जिससे वर्डप्रेस साइट हैक हो जाती है।
संबंधित लेख – वर्डप्रेस में SQL इंजेक्शन रोकें
2. वर्डप्रेस क्रॉस-साइट स्क्रिप्टिंग
वर्डप्रेस संस्करण 5.1.1 और पिछले वाले XSS, CSRF, और RCE भेद्यता के प्रति संवेदनशील पाए गए थे। यह एक स्टोर्ड XSS भेद्यता थी। wp_filter_kses() फ़ंक्शन जिसका उपयोग टिप्पणियों को साफ करने के लिए किया जाता है, बुनियादी HTML टैग्स की अनुमति देता है, और <a> टैग जैसे 'href' विशेषता के साथ संयुक्त विशेषताएं। इसलिए, हमलावर <a title=’XSS ” onmouseover=evilCode() id=” ‘> जैसे दुर्भावनापूर्ण पेलोड वितरित कर सकते हैं। यह डेटाबेस में संग्रहीत हो जाएगा और हर बार जब कोई उपयोगकर्ता इस पेज पर जाता है तो चलेगा।
संबंधित ब्लॉग – वर्डप्रेस में क्रॉस-साइट स्क्रिप्टिंग – उदाहरण
3. वर्डप्रेस क्रॉस-साइट रिक्वेस्ट फोर्जरी
CSRF वैलिडेशन टोकन को वर्डप्रेस में लागू नहीं किया गया है और सही भी है क्योंकि अगर किया जाता, तो यह वर्डप्रेस के ट्रैकबैक और पिंगबैक सुविधाओं में बाधा डालता। सामान्य उपयोगकर्ताओं को एडमिन से अलग करने के लिए, वर्डप्रेस टिप्पणी फ़ॉर्म में एडमिन वैलिडेशन के लिए एक अतिरिक्त नॉन्स का उपयोग करता है।
तो, यदि सही नॉन्स प्रदान किया जाता है, तो टिप्पणी बिना साफ़ किए बनाई जाती है। और यदि नॉन्स गलत है, तो टिप्पणी साफ़ करके बनाई जाती है। इसलिए जब एक एडमिनिस्ट्रेटर नॉन्स प्रदान करने में विफल रहता है, तो टिप्पणी को wp_filter_post_kses() का उपयोग करके फ़ंक्शन wp_filter_kses() के बजाय साफ़ किया जाता है। इस प्रकार, फ़ंक्शन wp_filter_post_kses() एक हमलावर को अनुमत से कहीं अधिक HTML टैग और विशेषताओं के साथ टिप्पणियां बनाने की अनुमति देता है जिससे CSRF हमला होता है।
4. वर्डप्रेस रिमोट कोड एक्ज़ीक्यूशन
4.9.9 से पहले के वर्डप्रेस संस्करण और 5.0.1 से पहले के 5.x संस्करण RCE के प्रति संवेदनशील पाए गए थे। कमजोर पैरामीटर _wp_attached_file() फ़ंक्शन का पोस्ट मेटा एंट्री था। इस पैरामीटर को पसंद की स्ट्रिंग में हेरफेर किया जा सकता था यानी .jpg?file.php सबस्ट्रिंग के साथ समाप्त होने वाला।
हालांकि, इसका फायदा उठाने के लिए, हमलावर को लेखक विशेषाधिकारों की आवश्यकता थी। लेखक विशेषाधिकारों वाला हमलावर एक विशेष रूप से तैयार की गई छवि अपलोड कर सकता था। इस छवि में Exif मेटाडेटा में एम्बेडेड निष्पादित होने वाला PHP कोड था। इस भेद्यता का फायदा उठाने के लिए स्क्रिप्ट सार्वजनिक रूप से उपलब्ध हैं और एक Metasploit मॉड्यूल भी जारी किया गया है!
5. वर्डप्रेस डायरेक्टरी ट्रैवर्सल
वर्डप्रेस 5.0.3 पाथ ट्रैवर्सल हमलों के प्रति संवेदनशील था। इसका फायदा उठाने के लिए, हमलावर को लक्ष्य वर्डप्रेस साइट पर कम से कम लेखक विशेषाधिकारों की आवश्यकता थी। कमजोर घटक फ़ंक्शन wp_crop_image() था।
तो, इस फ़ंक्शन को चलाने वाला उपयोगकर्ता (छवि क्रॉप करने में सक्षम) छवि को एक मनमाने निर्देशिका में आउटपुट कर सकता था। इसके अलावा, फ़ाइल नाम को डायरेक्टरी अप सिंबल यानी '../' के साथ जोड़ा जा सकता था ताकि उस फ़ाइल का पथ प्राप्त किया जा सके जिसे हमलावर प्राप्त करना चाहता है यानी .jpg?/../../file.jpg. इस भेद्यता को दोहराने के लिए शोषण और Metasploit मॉड्यूल ऑनलाइन उपलब्ध हैं!
6. बगी प्लगइन्स या थीम
यह भी संभावना है कि खराब कोडेड प्लगइन वर्डप्रेस के हैक होने के लिए जिम्मेदार है। गैर-प्रतिष्ठित लेखकों द्वारा थीम में अक्सर बगी कोड होता है। कुछ मामलों में, हमलावर स्वयं कई साइटों से समझौता करने के लिए मैलवेयर-लादेन प्लगइन्स और थीम जारी करते हैं। इसके अलावा, पुराना वर्डप्रेस सॉफ़्टवेयर साइट को कमजोर बना सकता है जिससे वर्डप्रेस हैक हो जाता है।
अपनी वर्डप्रेस वेबसाइट को सुरक्षित करना
1. सुरक्षित अभ्यास
- सामान्य या डिफ़ॉल्ट पासवर्ड का उपयोग करने से बचें। सुनिश्चित करें कि वर्डप्रेस लॉगिन के लिए एक सुरक्षित और यादृच्छिक पासवर्ड की आवश्यकता हो।
- साइट से पुराने वर्डप्रेस इंस्टॉलेशन के फ़ोल्डर्स को हटा दें क्योंकि वे संवेदनशील जानकारी लीक कर सकते हैं।
- अप्रतिष्ठित लेखकों से नल थीम या प्लगइन्स का उपयोग न करें। मौजूदा प्लगइन्स और थीम को नवीनतम पैच के साथ अद्यतन रखें।
- अन्य साइटों के साथ वर्डप्रेस होस्टिंग स्पेस साझा करते समय सबनेटिंग का उपयोग करें।
- सुनिश्चित करें कि इंटरनेट पर कोई संवेदनशील पोर्ट खुला नहीं है।
- .htaccess का उपयोग करके संवेदनशील वर्डप्रेस फ़ाइलों के लिए डायरेक्टरी इंडेक्सिंग अक्षम करें।
- उन देशों के आधार पर IP प्रतिबंधित करें जहां से आप साइट पर भारी बॉट ट्रैफ़िक का पता लगाते हैं।
- यदि आप वर्डप्रेस के लिए डेवलपर हैं तो सुरक्षित कोडिंग प्रथाओं का पालन करें।
- अपनी वर्डप्रेस साइट के लिए SSL का उपयोग करें।
- हमेशा अपनी वर्डप्रेस साइट का बैकअप अलग से रखें।
- wp-login.php का नाम बदलकर एक अद्वितीय स्लग करें।
- अपनी वर्डप्रेस साइट में लॉगिन करने के लिए दो-कारक प्रमाणीकरण का उपयोग करें।
2. सुरक्षा समाधान का उपयोग करें
फ़ायरवॉल आपकी वर्डप्रेस साइट को सुरक्षित करने में मदद कर सकता है भले ही यह कमजोर हो। हालांकि, वर्डप्रेस की विविध आवश्यकताओं के अनुसार सही फ़ायरवॉल ढूंढना मुश्किल हो सकता है। एस्ट्रा अपने एसेंशियल, प्रो, और बिजनेस के तीन प्लान से सही विकल्प चुनने में आपकी मदद कर सकता है। चाहे आप एक छोटा ब्लॉग चलाने के लिए वर्डप्रेस का उपयोग करें या एक कॉर्पोरेट साइट, एस्ट्रा आपके लिए हर आधार को कवर करता है। इसके अलावा, एस्ट्रा सुरक्षा समाधान आपकी कमजोर वर्डप्रेस साइट को स्वचालित रूप से स्कैन और पैच करता है। बस एस्ट्रा प्लगइन इंस्टॉल करें और आपकी साइट फिर से सुरक्षित है।
अभी डेमो आज़माएं!
3. सुरक्षा ऑडिट और पेनटेस्टिंग
जैसा कि लेख में देखा गया है, वर्डप्रेस में भेद्यताएं समय-समय पर उत्पन्न होंगी। इसलिए, एहतियाती उपाय के रूप में, अपनी वेबसाइट का पेनेट्रेशन टेस्टिंग करना उचित है। यह हमलावरों के आपकी साइट की सुरक्षा पर पकड़ बनाने से पहले खामियों को प्रकट करेगा। एस्ट्रा पूर्ण वर्डप्रेस साइट का एक व्यापक सुरक्षा ऑडिट प्रदान करता है। अपने 120+ सक्रिय परीक्षणों के साथ, एस्ट्रा आपको स्वचालित और मैन्युअल परीक्षण का सही मिश्रण देता है।