WP लाइव चैट सपोर्ट प्लगइन, जिसके 50,000+ से अधिक इंस्टॉल हैं, फिर से एक गंभीर भेद्यता के लिए संवेदनशील पाया गया है जिसे CVE-2019-12498 के रूप में पहचाना गया है, जो किसी भी अनधिकृत यूजर को चैट हिस्ट्री चुराने या वर्तमान चैट सत्रों को हाईजैक करने देता है। संस्करण 8.0.32 और पूर्व संवेदनशील हैं। इस लेख में WP लाइव चैट सपोर्ट एक्सप्लॉइट के बारे में पूरा पढ़ें।
केवल एक महीने पहले WP लाइव चैट सपोर्ट प्लगइन गंभीर क्रॉस-साइट स्क्रिप्टिंग भेद्यता के लिए संवेदनशील पाया गया था। कुख्यात एक्सप्लॉइट ने अनगिनत वर्डप्रेस वेबसाइटों को समझौता कर दिया था। जिसके बाद वर्डप्रेस ने WP लाइव चैट सपोर्ट प्लगइन को ताजा इंस्टॉलेशन के लिए अस्थायी रूप से निलंबित कर दिया था।
संबंधित लेख - वर्डप्रेस लाइव चैट सपोर्ट प्लगइन में क्रॉस-साइट स्क्रिप्टिंग
तकनीकी विवरण: WP लाइव चैट सपोर्ट एक्सप्लॉइट
शोधकर्ताओं ने खुलासा किया कि भेद्यता प्लगइन में एक विकृत वैलिडेशन चेक के कारण उत्पन्न हुई है जो एक अनऑथेंटिकेटेड यूजर को REST API कार्यक्षमता तक पहुंचने की अनुमति देती है। और विस्तार से एक प्रमाणित यूजर की शक्तियों तक। इस प्रकार, वह चैट लॉग्स को एक्सफिल्ट्रेट करने और चैट सत्रों में हेरफेर करने में सक्षम है।
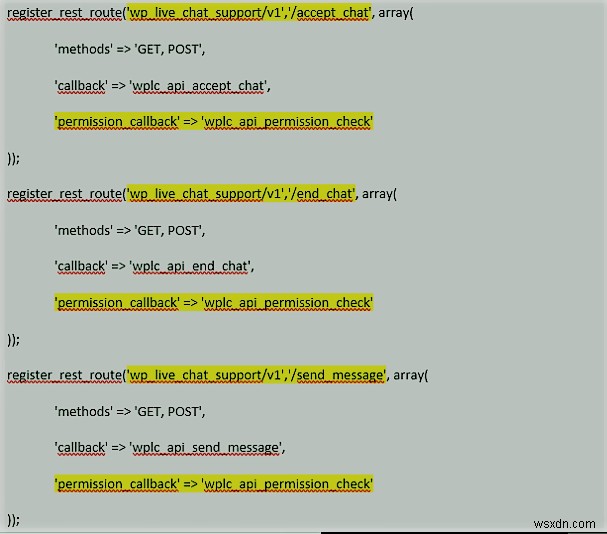
यहां register_rest_route हैं, चैट स्वीकार करें, चैट समाप्त करें, संदेश भेजें, जैसा कि आप नीचे दी गई तस्वीर में देखेंगे।
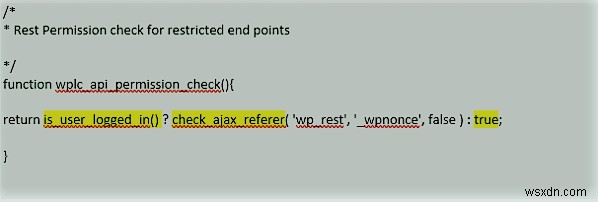
यहां दोषपूर्ण wplc_api_permission_check फंक्शन के कारण, वैलिडेशन चेक लॉग इन यूजर के लिए परमिशन चेक के लिए "ट्रू" लौटाता है, इस प्रकार, लॉग इन न किए गए यूजर्स को भी पहुंच दे देता है।
क्या आपकी वर्डप्रेस वेबसाइट हैक हुई? हमें यहां एक संदेश छोड़ें या अभी हमारे साथ चैट करें, हमें मदद करने में खुशी होगी ?
जोखिम: WP लाइव चैट सपोर्ट एक्सप्लॉइट
शोधकर्ताओं के अनुसार, WP लाइव चैट सपोर्ट में भेद्यताओं के कारण आपकी वेबसाइट को निम्नलिखित जोखिमों का सामना करना पड़ता है:
- हमलावर सभी चैट सत्रों के लिए संपूर्ण चैट हिस्ट्री निकाल सकता है
- हैकर सक्रिय चैट सत्रों को हाईजैक कर सकता है और इच्छानुसार उनमें हेरफेर कर सकता है
- सक्रिय चैट सत्रों को डिनायल ऑफ सर्विस (DoS) अटैक के हिस्से के रूप में अचानक समाप्त किया जा सकता है
- इंजेक्टेड मैसेजेस को यह छिपाने के लिए संपादित किया जा सकता है कि किसी भी इंजेक्टेड मैसेज में क्या था
क्या आपकी वर्डप्रेस वेबसाइट हैक हुई? हमें यहां एक संदेश छोड़ें या अभी हमारे साथ चैट करें, हमें मदद करने में खुशी होगी ?
निष्कर्ष: WP लाइव चैट सपोर्ट एक्सप्लॉइट
नवीनतम संस्करण में अपडेट करें
सुरक्षा शोधकर्ताओं द्वारा डेवलपर्स को भेद्यता की रिपोर्ट करने के बाद, उन्होंने पैच किया और मरम्मत किया गया और अपडेटेड संस्करण - 8.0.34 जारी किया। यदि आप अभी भी संस्करण <=8.0.32 पर हैं तो जोखिम को कम करने के लिए नवीनतम संस्करण, यानी 8.0.34 में अपडेट करने पर विचार करें।
एक पूर्ण सुरक्षा समाधान प्राप्त करें
अपनी वेबसाइट को चौबीसों घंटे सुरक्षित रखना किसी भी दिन एक क्रूर हैक से अपनी वेबसाइट को पुनः प्राप्त करने के उपाय खोजने से बेहतर है। एक वेब एप्लिकेशन फायरवॉल, एक निरंतर निगरानी प्रणाली है जो आपकी वेबसाइट को किसी भी प्रयास किए गए हैक या साइबर अटैक से बचाती है। एस्ट्रा एक ऐसा बुद्धिमान फायरवॉल प्रदान करता है जो XSS, SQLi, बैड बॉट्स, CSRF, और 100+ अन्य साइबर हमलों जैसे हमलों को रोकता है। यह स्वयं दुर्भावनापूर्ण IPs की पहचान करता है और उन्हें ब्लॉक करता है। एस्ट्रा फायरवॉल आपकी वेबसाइट की सुरक्षा को बेहद बढ़ाता है।
अभी एस्ट्रा डेमो लें!