MyBB, जिसे पहले MyBulletinBoard के नाम से जाना जाता था, PHP और MySQL पर आधारित एक फ्री और ओपन सोर्स फोरम सॉफ्टवेयर है। हाल ही में यह संस्करण 1.8.20 और उससे पहले में एक क्रिटिकल स्टोर्ड XSS (क्रॉस-साइट स्क्रिप्टिंग) और RCE (रिमोट-कोड एक्जीक्यूशन) के लिए संवेदनशील पाया गया है। इसके कारण फोरम पर केवल एक यूजर अकाउंट रखने वाला कोई भी दुर्भावनापूर्ण व्यक्ति एडमिनिस्ट्रेटर को एक दुर्भावनापूर्ण प्राइवेट मैसेज भेजकर या एक दुर्भावनापूर्ण पोस्ट बनाकर किसी भी बोर्ड को हाईजैक कर सकता है।
कारण बनी भेद्यताएं
निम्नलिखित भेद्यताएं MyBB में मुख्य दोषी थीं:
पोस्ट्स और प्राइवेट मैसेज में पार्सिंग एरर
पहला अनुचित पार्सिंग एरर है जो JavaScript का पता नहीं लगाता है। इसलिए, जब टारगेटेड फोरम पर एक बुरा अभिनेता एडमिन को दुर्भावनापूर्ण JavaScript कोड वाला एक प्राइवेट मैसेज भेजता है, तो यह सुरक्षा को बायपास कर देता है। इसके अलावा, इस भेद्यता के लिए एडमिनिस्ट्रेटर द्वारा मेल खोलने के अलावा किसी अन्य कार्रवाई की आवश्यकता नहीं होती है। हैकर को बोर्ड के डेटाबेस में संग्रहीत सभी यूजर अकाउंट्स, प्राइवेट थ्रेड्स और मैसेजेस पर पूर्ण नियंत्रण प्राप्त करने के लिए किसी अन्य कार्रवाई की आवश्यकता नहीं है। जैसे ही हमलावर PM खोलता है, उसे बोर्ड के डेटाबेस में संग्रहीत सभी यूजर अकाउंट्स, प्राइवेट थ्रेड्स और मैसेजेस पर पूर्ण पहुंच मिल जाती है।
रिमोट कोड एक्जीक्यूशन भेद्यता
दूसरी भेद्यता जो फोरम MyBB में है, वह एक स्टोर्ड रिमोट कोड एक्जीक्यूशन (RCE) है। हालांकि, इसका फायदा केवल एडमिन परमिशन वाले व्यक्ति द्वारा उठाया जा सकता है। लेकिन जैसा कि प्राइवेट मैसेज में पार्सिंग एरर एक हैकर को वेबसाइट का रिमोट कंट्रोल लेने और डेटाबेस में दुर्भावनापूर्ण PHP कोड स्टोर करने देता है।
क्या आपकी वेबसाइट हैक हुई? एस्ट्रा के PHP मैलवेयर स्कैनर को अभी जांचें
तकनीकी विवरण
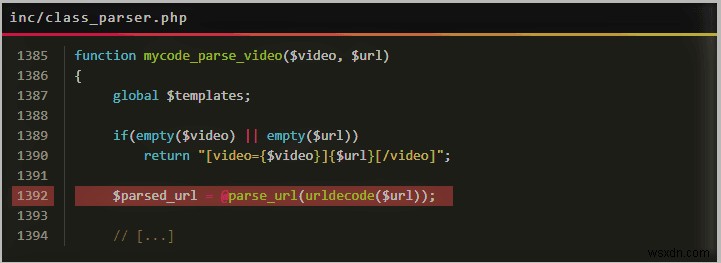
'पार्सिंग' शब्द का अर्थ स्ट्रिंग विश्लेषण है। मूल रूप से, पार्सिंग यूजर इनपुट को सैनिटाइज करना और उन्हें मायकोड्स या बीबीकोड्स में परिवर्तित करना है। इसके अलावा, बीबीकोड्स पोस्ट में इमेज, लिंक और वीडियो एम्बेड करने का एक फोरम-विशिष्ट तरीका है।
पार्सिंग सभी HTML टैग्स और डबल कोट्स को छोड़ने से शुरू होती है। और फिर बीबीकोड को iframe में बदलने के लिए आगे बढ़ती है।

लेकिन इस तथ्य के कारण कि बीबीकोड्स को एक अलग चरण में HTML मार्कअप में परिवर्तित किया गया था, [url] बीबीकोड HTML मार्कअप और डबल कोट्स में परिवर्तित होकर iframe के src को भ्रष्ट कर देता है। और यह परिणाम रेंडर किया जाता है।

यदि भेद्यता नहीं होती, तो अन्य बीबीकोड्स के भीतर बीबीकोड्स इंजेक्ट करना संभव नहीं होता। यह तब <iframe> टैग में एक onload इवेंट हैंडलर इंजेक्ट होने की ओर ले जाता है। यह इवेंट हैंडलर iframe के भीतर पेज लोड होते ही ट्रिगर हो जाता है, इस प्रकार दुर्भावनापूर्ण JavaScript कोड को ट्रिगर करने के लिए किसी यूजर इंटरैक्शन की आवश्यकता नहीं होती।
क्या आपकी वेबसाइट हैक हुई? एस्ट्रा के PHP मैलवेयर स्कैनर को अभी जांचें
नवीनतम संस्करण में अपडेट करें
MyBB ने संस्करण 1.8.21 में भेद्यता को पैच किया है। इस संस्करण में अपडेट करना वह तत्काल कदम है जो आप उठा सकते हैं। साथ ही, यह सुनिश्चित करने के लिए कि आप इन हमलों का शिकार न हों, एक वेब एप्लिकेशन फायरवॉल इंस्टॉल करें। एक वेब एप्लिकेशन फायरवॉल एक निरंतर निगरानी प्रणाली और आपकी वेबसाइट के लिए अतिरिक्त सुरक्षा प्रदान करता है।
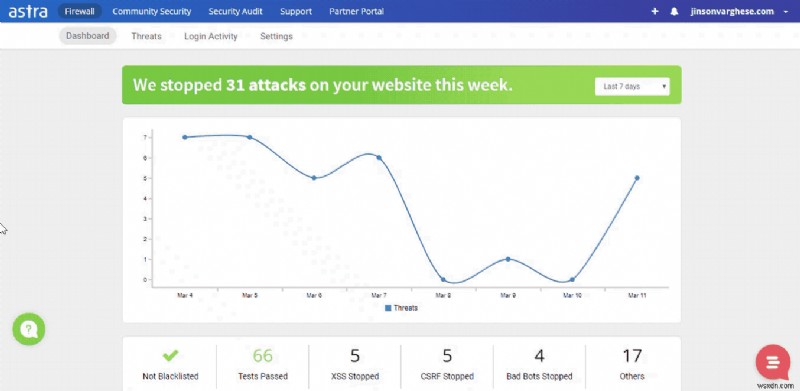
एस्ट्रा फायरवॉल एक ऐसा फायरवॉल है जो वेबसाइट को XSS, SQLi, CSRF, बैड बॉट्स, OWASP टॉप 10 और 100+ अन्य साइबर हमलों से बचाता है। यहां देखें कि एस्ट्रा डैशबोर्ड कैसा दिखता है-
अभी एस्ट्रा डेमो लें!