एस्ट्रा सुरक्षा इंजीनियरों को अक्सर हैक की गई वेबसाइटों पर नकली प्लगइन इंस्टॉल मिलते हैं। ऐसा ही एक हालिया मैलवेयर क्लीनअप में वर्डप्रेस में सुपर सोशलाइज़र प्लगइन का एक नकली प्लगइन उजागर हुआ। इस नकली प्लगइन ने वेबसाइट पर नकली और दुर्भावनापूर्ण विज्ञापन ट्रिगर किए। प्लगइन का नाम "सुपर सोशलैट" है, जो स्पष्ट रूप से सुपर सोशलाइज़र नाम पर एक नाटक है।
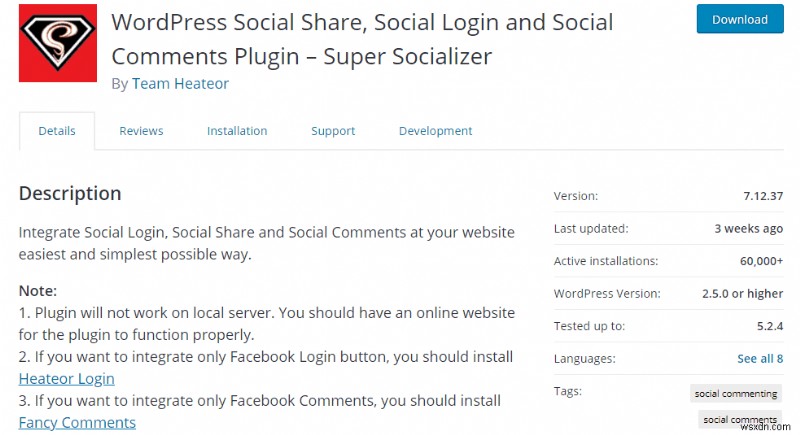
हम एक मिनट में सुपर सोशलैट के विवरण (स्थान, कोड, आदि) पर चर्चा करेंगे। पहले, मुझे मूल प्लगइन - सुपर सोशलाइज़र की थोड़ी पृष्ठभूमि दे दें। सुपर सोशलाइज़र एक प्लगइन है जो वेबसाइटों को आसान सोशल लॉगिन और सोशल शेयरिंग में मदद करता है। इस लेखन के समय, इसके 60,000+ सक्रिय इंस्टॉलेशन हैं।
तकनीकी विवरण: नकली सुपर सोशलाइज़र प्लगइन
आगे बढ़ते हुए विवरण पर। सुपर सोशलैट प्लगइन आपके प्लगइन सूची में निम्नानुसार दिखाई देता है।

प्लगइन के अंदर सूचीबद्ध फाइलें:
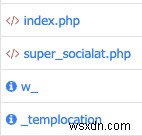
हमारे सुरक्षा शोधकर्ता ने पाया कि नकली प्लगइन wp-content/plugins/super-socialat/super_socialat.php में चतुराई से छिपा हुआ था।
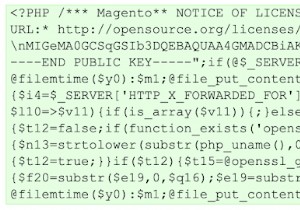
निकट जांच पर, उन्होंने वेबसाइट में इंजेक्ट किए गए निम्नलिखित दुर्भावनापूर्ण कोड पाए:
आप क्या कर सकते हैं?
यदि आपने भी अपनी साइट पर नकली विज्ञापन/ICO फाइलें देखी हैं, तो आप यह कर सकते हैं।
अपनी प्लगइन सूची जांचें
अपने प्लगइन्स की मैन्युअल जांच से शुरू करें। सुनिश्चित करें कि आपकी वेबसाइट पर "सुपर सोशलैट" नाम का कोई प्लगइन इंस्टॉल नहीं है। यदि आपको प्लगइन मिलता है, तो इसे तुरंत हटा दें।
नकली उपयोगकर्ता खातों की जांच करें
हमने ऐसे मामलों में कई नकली खाते बनते भी देखे हैं। हैकर्स आमतौर पर हैक की गई साइटों तक अपनी पहुंच को लंबा करने का एक तरीका ढूंढते हैं। नकली उपयोगकर्ता खाते बनाना उनमें से एक है।
हैक की जांच करने के लिए, अपनी वेबसाइट पर उपयोगकर्ता खातों की समीक्षा करें। अपने डेटाबेस में wp_users तालिका की समीक्षा करने से निश्चित रूप से नकली खातों की पहचान करने और उन्हें हटाने में मदद मिल सकती है।
मैं यहां विशेष रूप से उल्लेख करना चाहता हूं कि केवल नकली प्लगइन को हटाना एक ठोस समाधान नहीं है। समझें कि हैकर किसी कमजोरी के कारण इस प्लगइन को डालने में सक्षम था। इसलिए, आपको अपने वर्डप्रेस का उचित मैलवेयर क्लीनअप करने की आवश्यकता है।
आप चरण-दर-चरण वर्डप्रेस मैलवेयर हटाने गाइड का भी उल्लेख कर सकते हैं।
सावधान रहना सुरक्षा की कुंजी है
सभी वर्डप्रेस उपयोगकर्ताओं को इंस्टॉल करने से पहले प्लगइन्स को दोबारा जांचने की सलाह दी जाती है। यदि आपकी वेबसाइट भी अजीब व्यवहार कर रही है, तो यहां से मैलवेयर क्लीनअप अनुरोध उठाएं। हमारे सुरक्षा विशेषज्ञ केवल 4-6 घंटों में संक्रमण को साफ कर देंगे।
यदि आप संक्रमण के बारे में निश्चित नहीं हैं, तो ऑनलाइन मुफ्त में जांच करें।
यदि आप हैक नहीं हुए हैं, तो अपनी वेबसाइट को सुरक्षित करने में लापरवाही करके हमले का जोखिम न उठाएं। ऐसा करने का सबसे सरल तरीका एक विश्वसनीय प्लगइन इंस्टॉल करना है जो आपके लिए यह सब करता है। एस्ट्रा द्वारा WP हार्डनिंग आपके लिए सुरक्षा ऑडिट और फिक्सिंग को स्वचालित करता है। अब आप एक क्लिक के साथ अपनी वेबसाइट के 12 से अधिक महत्वपूर्ण पहलुओं को सुरक्षित कर सकते हैं।
यदि आप अपनी वेबसाइट को इन हैक्स और अधिक से कठोर बनाना चाहते हैं, तो यहां से WP हार्डनिंग को मुफ्त में इंस्टॉल करें।
अपनी वेबसाइट के बारे में कोई चिंता है, नीचे कमेंट करें या हमसे संपर्क करें, हम जवाब देने का वादा करते हैं 🙂