FBI और USSS की संयुक्त साइबर सुरक्षा सलाह
फेडरल ब्यूरो ऑफ इन्वेस्टिगेशन (FBI) और यूनाइटेड स्टेट्स सीक्रेट सर्विस (USSS) ने ब्लैकबाइट रैंसमवेयर पर संयुक्त साइबर सुरक्षा सलाह जारी की। नवंबर 2021 तक ब्लैकबाइट ने कई अमेरिकी और विदेशी उद्यमों को संक्रमित किया, जिसमें अमेरिका के कम से कम तीन महत्वपूर्ण अवसंरचना क्षेत्र शामिल हैं: सरकारी सुविधाएं, वित्त, और खाद्य एवं कृषि।
ब्लैकबाइट रैंसमवेयर क्या है?
ब्लैकबाइट एक रैंसमवेयर-एज-अ-सर्विस (RaaS) समूह है जो संक्रमित Windows होस्ट सिस्टम्स (फिजिकल और वर्चुअल सर्वर) पर फाइलें एन्क्रिप्ट करता है।
ब्लैकबाइट की कार्यप्रणाली (Modus Operandi)
- दो तरीके: सीधा हमला और RaaS वर्जन (अन्य अपराधी मैलवेयर लेखकों को भुगतान करके उनके टूल्स उपयोग करते हैं)
- बूट सेक्टर संक्रमण: कंप्यूटर के बूट सेक्टर को संक्रमित करता है – PC बंद करके रीस्टार्ट करने पर सक्रिय होता है
- Microsoft Exchange सर्वर टार्गेट: किसी भी व्यवसाय के लिए ईमेल नेटवर्क का नुकसान गंभीर होता है, लेकिन Exchange विशेष रूप से कमजोर है क्योंकि कई फर्में अभी भी पुराने वर्जन (2013, 2016) उपयोग कर रही हैं – अपग्रेड करना सरल/त्वरित नहीं है
एन्क्रिप्शन और फिरौती नोट
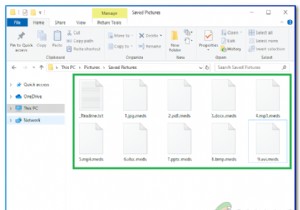
- फाइलें एन्क्रिप्ट करके .blackbyte एक्सटेंशन जोड़ता है (उदा.
1.jpg → 1.jpg.blackbyte) - फिरौती नोट:
BlackByte restoremyfiles.hta– डेटा रिकवरी के लिए हमलावरों से संपर्क करने के निर्देश - संपर्क:
admin@wsxdn.com– डिक्रिप्शन टूल प्राप्त करने के निर्देश - सबूत के तौर पर दो फाइलें फ्री में डिक्रिप्ट करने की पेशकश
हालिया हमला उदाहरण: सैन फ्रांसिस्को 49ers
ब्लैकबाइट ऑपरेटर्स ने हाल ही में सैन फ्रांसिस्को 49ers फुटबॉल टीम पर हमला किया और वित्तीय डेटा चुराने का दावा किया। संयुक्त अलर्ट के अनुसार, कई पीड़ितों ने पाया कि हमलावरों ने ज्ञात Microsoft Exchange Server भेद्यता का फायदा उठाकर प्रारंभिक पहुंच प्राप्त की। डेटा एकत्र करने और एन्क्रिप्ट करने से पहले, ऑपरेटर्स ने लेटरल मूवमेंट टूल्स उपयोग किए और एक्सेस एस्केलेट करने का प्रयास किया।
PC रैंसमवेयर से कैसे संक्रमित होते हैं?
- ट्रोजन (वैध प्रोग्राम के रूप में प्रच्छन्न)
- फिशिंग ईमेल (मैलिशियस Office डॉक्स, EXE, JavaScript, PDF)
- अविश्वसनीय स्रोतों से फाइल/प्रोग्राम डाउनलोड
- सॉफ्टवेयर क्रैकिंग टूल्स (लाइसेंस्ड सॉफ्टवेयर फ्री में एक्टिवेट करने का लालच)
- नकली सॉफ्टवेयर अपडेटर्स (आउटडेटेड सॉफ्टवेयर के बग/होल का फायदा उठाकर संक्रमित करते हैं)
व्यवसाय खुद को कैसे सुरक्षित रख सकते हैं?
- Exchange अपडेट/माइग्रेट करें: कमजोर Exchange वर्जन उपयोग कर रहे हैं तो Microsoft फिक्स तुरंत लागू करें। बेहतर: नवीनतम Exchange वर्जन या Office365/Google Workspace पर माइग्रेट करने की योजना बनाएं।
- बैकअप अपडेटेड रखें: बैकअप सर्वर रिस्टोर करने योग्य हों।
- Exchange सर्वर आइसोलेट करें: अलग नेटवर्क सेगमेंट पर – ईमेल-जनित खतरों का जोखिम कम करता है। कई संगठनों ने ऐसा किया, इसीलिए ब्लैकबाइट पूरा नेटवर्क आर्किटेक्चर बर्बाद नहीं कर पाया।
- पुराना डिक्रिप्शन की आजमाएं: पूर्व ब्लैकबाइट हमले के लिए बनी डिक्रिप्शन की से डेटा डिकोड करने का प्रयास करें (नए वर्जन पर काम करेगा या नहीं, गारंटी नहीं)।
- सबसे महत्वपूर्ण: जिस मशीन/डिवाइस पर रैंसमवेयर पता चला, उसे तुरंत आइसोलेट करें।
- ऑफिशियल वेबसाइट्स से ही ऐप्स/अपडेट्स डाउनलोड करें।
- रियल-टाइम एंटीवायरस उपयोग करें (Systweak Antivirus जैसे) – PC को सुरक्षित रखने के लिए।
बोनस: Systweak Antivirus – मैलवेयर के विरुद्ध ढाल
- रियल-टाइम सुरक्षा: व्यवहार-आधारित खतरा पहचान (संभावित खतरे/ऐप्स उनके व्यवहार के आधार पर)
- उपयोग में आसान: सरल UI, परिवार में कोई भी उपयोग कर सकता है
- हल्का (Lightweight): न्यूनतम सिस्टम संसाधन खपत, CPU बर्बाद नहीं करता
- सुरक्षित ब्राउजिंग: एड ब्लॉकर विज्ञापनों से बचाता है
- स्टार्टअप मेनू व्यवस्थित करें: धीमे स्टार्टअप वाले कंपोनेंट्स बंद करें
निष्कर्ष
उपरोक्त सावधानियां और सुरक्षा उपाय आपके PC को काफी हद तक सुरक्षित रखेंगे और रैंसमवेयर संक्रमण की संभावना बहुत कम कर देंगे। PC हाइजीन बनाए रखना और कंप्यूटर अपडेटेड रखना – सुरक्षित रहने की कुंजी है। Systweak Antivirus रियल-टाइम आधार पर मैलवेयर और संभावित खतरे की गतिविधियों का पता लगाकर अतिरिक्त लाभ देता है।