हाल ही में, कई उपयोगकर्ताओं की रिपोर्टें आई हैं जो अपने कंप्यूटर पर "ROTE" वायरस का अनुभव कर रहे हैं और यह उपयोग को धीमा कर रहा है और उन्हें कुछ फ़ाइलों तक पहुंचने से रोक रहा है। इस लेख में, हम आपको बताएंगे कि वायरस क्या है, इसकी गंभीरता और हम आपको इसे स्थायी रूप से खत्म करने के तरीकों के बारे में भी बताएंगे।
ROTE वायरस क्या है?
ROTE वायरस वास्तव में रैंसमवेयर का एक रूप है क्योंकि यह उपयोगकर्ताओं के संवेदनशील डेटा को लक्षित करता है और इसे क्रिप्टोग्राफी एल्गोरिदम के अनुसार एन्क्रिप्ट करता है। यह डेटा तक पहुंच को रोकता है और इसे हैकर्स द्वारा उपयोग किए गए टूल को छोड़कर किसी भी टूल से खोला नहीं जा सकता। हैक को लोगों को अपनी फ़ाइलें वापस पाने के लिए भुगतान करवाने के लिए तैनात किया जाता है और अक्सर केवल संवेदनशील डेटा जैसे तस्वीरें और दस्तावेज़ों को लक्षित करता है।
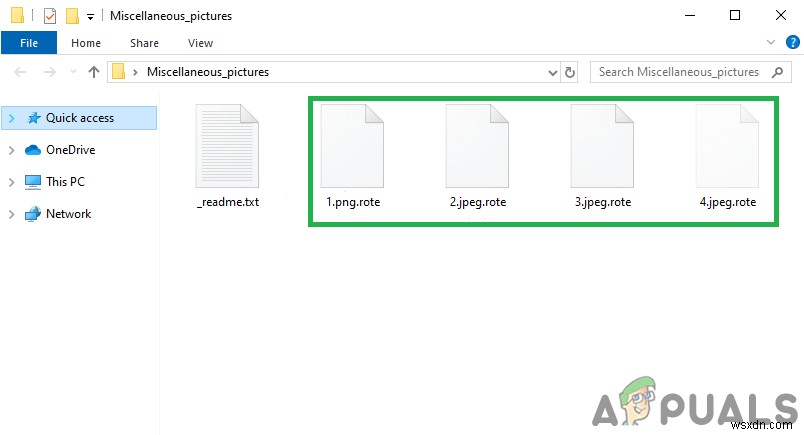
हैकर्स फिर फोल्डर में एक नोट के माध्यम से या संचार के अन्य माध्यमों से डेटा के लिए फिरौती की मांग करते हैं। वे डेटा को हटाने की धमकी देते हैं यदि आप किसी विशेषज्ञ से संपर्क करने का प्रयास करते हैं या यदि आप निर्दिष्ट समय सीमा के भीतर भुगतान नहीं करते हैं। भुगतान की विधि आमतौर पर बिटकॉइन में या किसी विशेष सेवा के लिए एक विशेष "गिफ्ट कार्ड" के माध्यम से होती है।
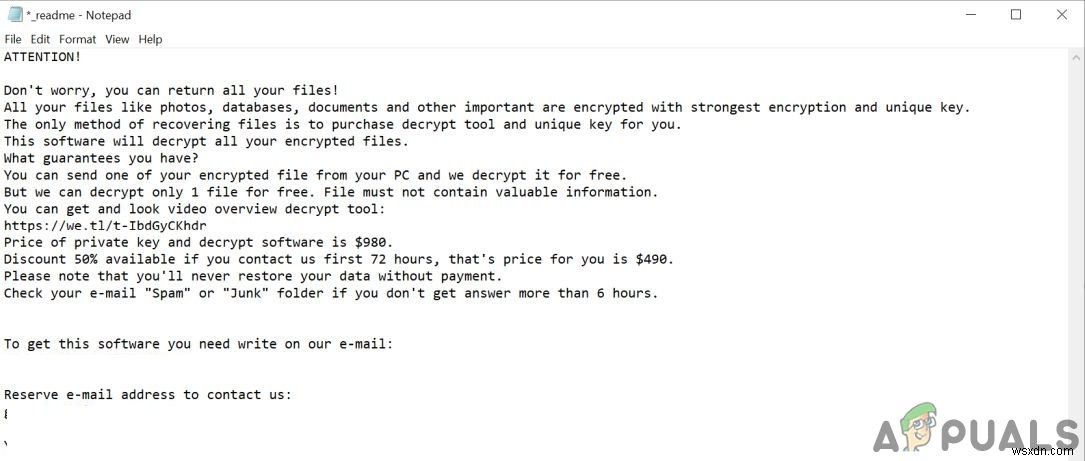
फ़ाइलों का उपयोग केवल डिक्रिप्ट करने के बाद फिर से किया जा सकता है और यह एक बहुत लंबी प्रक्रिया है जब तक कि डिक्रिप्शन हैक के लिए जिम्मेदार व्यक्ति द्वारा नहीं किया जाता। हैकर्स दावा करते हैं कि वे आपके लिए एक डिक्रिप्ट कुंजी का उपयोग करके वायरस से छुटकारा दिलाएंगे जो उन्होंने फ़ाइलों को एन्क्रिप्ट करते समय बनाई थी।
" .ROTE " फ़ाइलों को वापस पाने का कोई तरीका है?
दुर्भाग्य से, गहरी कोडिंग ज्ञान के बिना स्वयं फ़ाइलों को वापस पाने का कोई तरीका नहीं है। इसलिए समस्या को हल करने के लिए दो तरीके हैं। या तो आप हैकर्स को अपनी फ़ाइलें वापस पाने के लिए भुगतान कर सकते हैं या आप फ़ाइलों को आपके लिए डिक्रिप्ट करने के लिए किसी तृतीय-पक्ष सेवा से संपर्क कर सकते हैं। सस्ता विकल्प आमतौर पर हैकर्स को भुगतान करना है लेकिन हम अनुशंसा नहीं करते इनमें से किसी भी विकल्प की जब तक कि फ़ाइलें आपके लिए बहुत महत्वपूर्ण न हों।
क्योंकि, यदि आप हैकर्स को भुगतान करते हैं, तो आप इस अपराध को प्रोत्साहित करेंगे और यह कोई तरीका नहीं होगा गारंटी देने का कि वे वास्तव में भुगतान प्राप्त करने के बाद डिक्रिप्ट करेंगे। वे आपके डेटा को डीप वेब पर बेच भी सकते हैं, भले ही आपसे भुगतान ले लिया हो और यह आपकी गोपनीयता और बैंक खाते के डेटा को गंभीर रूप से नुकसान पहुंचा सकता है।
यदि आप दूसरे विकल्प के लिए जाते हैं और अपने लिए तृतीय-पक्ष डिक्रिप्शन सेवा जैसे PC डेटा रिकवरी चुनते हैं। वे हैकर्स की तुलना में बहुत अधिक भरोसेमंद हैं लेकिन वे सभी फ़ाइलों को डिक्रिप्ट करने के लिए आपसे भारी रकम वसूलेंगे क्योंकि यह बिल्कुल भी आसान प्रक्रिया नहीं है। इन फ़ाइलों को डिक्रिप्ट करने में सक्षम होने के लिए बहुत अधिक कंप्यूटिंग शक्ति और कोडिंग ज्ञान की आवश्यकता होती है।
कंप्यूटर से ROTE वायरस हटाना:
यदि आपने फ़ाइलें वापस पाने के खिलाफ फैसला किया है और अब अपने सिस्टम के साथ एक नई शुरुआत की तलाश में हैं, तो इस चरण में, हम वायरस को अपने सिस्टम से पूरी तरह से हटाएंगे। ऐसा करने के लिए, हमें विंडोज़ का पूरी तरह से फ्रेश इंस्टाल करना होगा, जिसमें हमें अपने सभी हार्ड ड्राइव को फॉर्मेट करना होगा ताकि यह वास्तव में सुनिश्चित हो सके कि वायरस वापस नहीं आएगा। साथ ही, ध्यान रखें, किसी भी ऐप/डेटा का बैकअप न लें जिसके सामने ".ROTE" एक्सटेंशन हो और इस बैकअप को रिमूवेबल स्टोरेज डिवाइस पर स्टोर करें।
सुनिश्चित करें कि आप विंडोज़ का नवीनतम संस्करण इंस्टॉल करते हैं और कंप्यूटर से जुड़े स्टोरेज डिवाइस पर सभी फ़ाइलों को फॉर्मेट और डिलीट करें। साथ ही, डिवाइस से डेटा का बैकअप लेने से पहले विंडोज़ डिफेंडर की सुरक्षा परिभाषाओं को अपडेट करें। इसके लिए:
- "विंडोज़" + "I" दबाकर सेटिंग्स खोलें।
- "अपडेट & सुरक्षा" विकल्प पर क्लिक करें और "अपडेट जांचें" बटन चुनें।
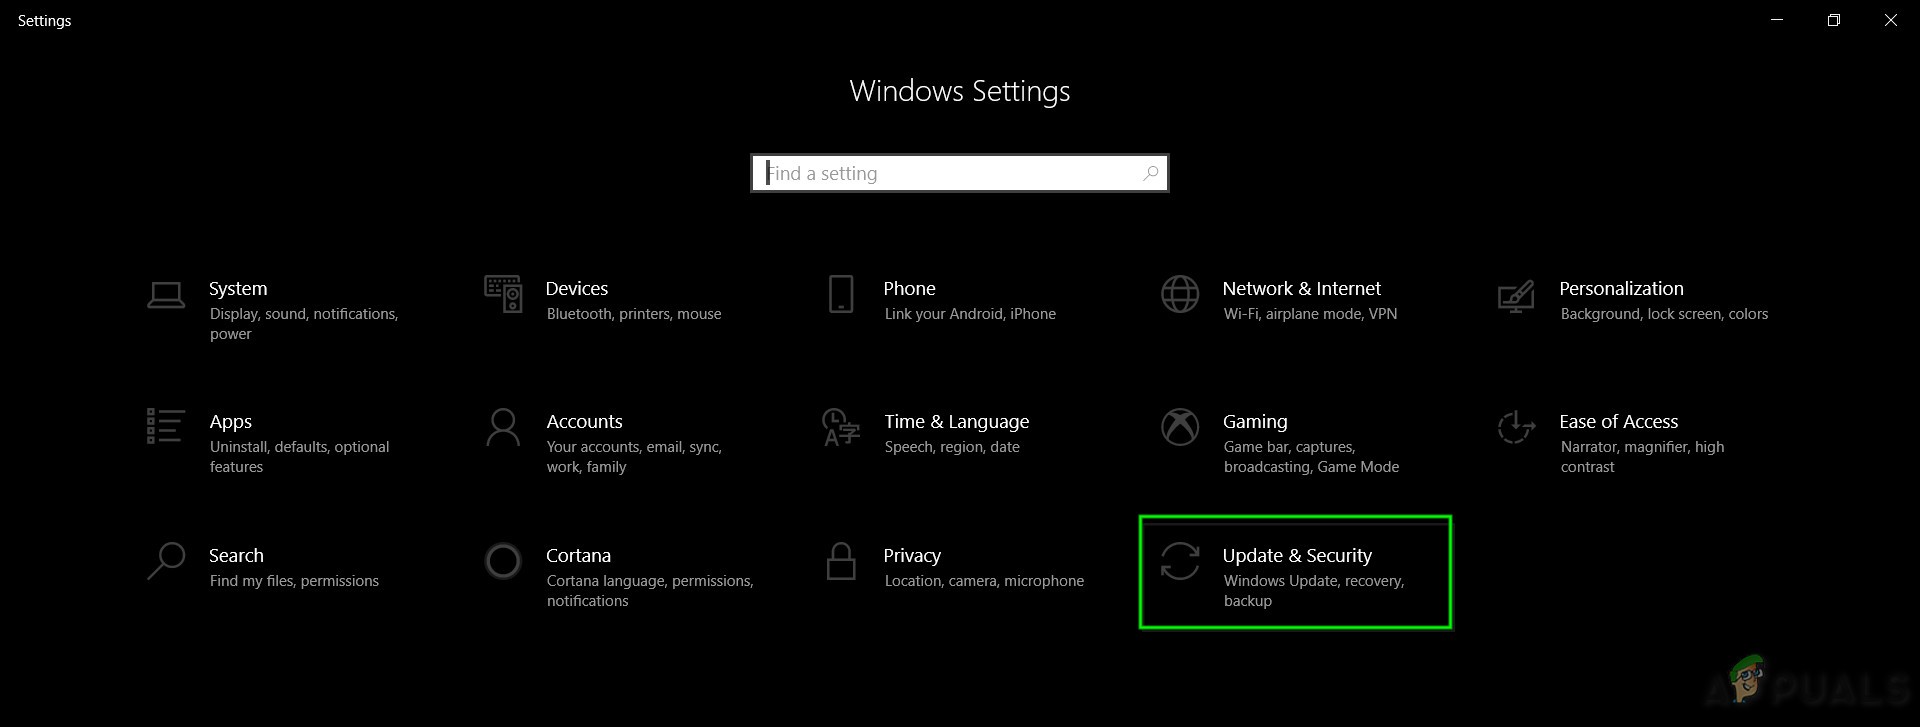
- जांच प्रक्रिया पूरी होने के बाद, "डाउनलोड और इंस्टॉल" विकल्प चुनें।
- आगे बढ़ने से पहले अपडेट डाउनलोड और इंस्टॉल होने तक प्रतीक्षा करें।
अब कंप्यूटर वायरस से साफ हो जाएगा और आप सुरक्षित रूप से अपने डेटा का बैकअप लेना शुरू कर सकते हैं। लेकिन भविष्य में ऐसे मैलवेयर से बचाव के उपाय करना याद रखें। नीचे कुछ उपाय सूचीबद्ध हैं।
ROTE वायरस के खिलाफ निवारक उपाय
कुछ सावधानियां हैं जो आप अपने कंप्यूटर पर इस वायरस को लगने से रोकने के लिए बरत सकते हैं। सबसे पहले, ऊपर बताए अनुसार नवीनतम सुरक्षा परिभाषाओं के साथ कंप्यूटर को अपडेट करें और फिर इनके साथ जारी रखें।
टिप 1: सतर्क ब्राउज़िंग
इस प्रकार के वायरस अन्य डाउनलोड के साथ जुड़े होते हैं और अधिकांश उपयोगकर्ताओं को यह पता भी नहीं होता कि वे उन्हें कब डाउनलोड कर रहे हैं, वे आमतौर पर पायरेटेड सामग्री के साथ आते हैं जिसे उपयोगकर्ताओं ने डाउनलोड किया होगा या वे 18+ साइटों से स्वचालित रूप से डाउनलोड हो सकते हैं। इसलिए, यह अनुशंसा की जाती है कि आप इन साइटों को खोलने से परहेज करें और अविश्वसनीय स्रोतों से डाउनलोड करने से भी बचें।
टिप 2: डेटा का बैकअप रखना
यदि आपके पास कोई हार्ड डिस्क या कोई अन्य डेटा स्टोरेज डिवाइस पड़ा हुआ है, तो यह अनुशंसा की जाती है कि आप अपनी सभी महत्वपूर्ण फ़ाइलों का बैकअप उस पर लें और इसे कंप्यूटर से अनप्लग्ड रखें। समय-समय पर अपने डेटा का बैकअप लेते रहें क्योंकि इस प्रकार के वायरस हमले किसी भी समय हो सकते हैं और आप कीमती डेटा खो सकते हैं।