वर्डप्रेस बैकडोर क्या है?
वर्डप्रेस बैकडोर वह कोड है जो हमलावर को सर्वर तक अनधिकृत और लगातार पहुंच की अनुमति देता है। अक्सर यह कहीं छिपी एक दुर्भावनापूर्ण फ़ाइल होती है। या कभी-कभी यह एक संक्रमित प्लगइन हो सकता है। वर्डप्रेस बैकडोर हैक के नए वेरिएंट हर महीने पाए जा सकते हैं।
हैकर्स हमेशा वर्डप्रेस बैकडोर इंजेक्ट करने की कोशिश में लगे रहते हैं। कई प्लगइन्स वर्षों से संक्रमण फैलाने के लिए उपयोग किए गए हैं। इसलिए, खतरा कहीं से भी हो सकता है। बाद में, वर्डप्रेस बैकडोर को हटाना एक समय और संसाधन खपत करने वाली प्रक्रिया हो सकती है। हालांकि, निवारक उपाय हमेशा नुकसान को नियंत्रित कर सकते हैं। एक सुरक्षित वर्डप्रेस साइट हमले में देरी कर सकती है यदि रोक नहीं सकती। हम इस ब्लॉग में वर्डप्रेस बैकडोर को खोजने और ठीक करने के बारे में और देखेंगे।
वर्डप्रेस बैकडोर हैक का कारण क्या है?
वर्डप्रेस साइट सेट करना उचित रूप से आरामदायक है। लेकिन कई खामियां वर्डप्रेस बैकडोर का मार्ग प्रशस्त कर सकती हैं। इसलिए, सरलता के लिए, हम इसे प्रमुख कुछ तक सीमित कर सकते हैं। ये हैं:
- कभी-कभी यह एक बगी प्लगइन या थीम के कारण हो सकता है।
- आपकी साइट के लॉगिन क्रेडेंशियल कमजोर या डिफ़ॉल्ट हो सकते हैं।
- फ़ाइल अनुमतियाँ कमजोर हो सकती हैं जिससे संवेदनशील फ़ाइलें उजागर होती हैं।
- फ़ायरवॉल या किसी प्रकार के सुरक्षा समाधान का उपयोग नहीं करना।
- इंस्टॉलेशन पुराने हो सकते हैं।
- अन्य वेबसाइटों के साथ एक संक्रमित सर्वर साझा करना। अपने सेवा प्रदाता से सबनेटिंग के लिए पूछें।
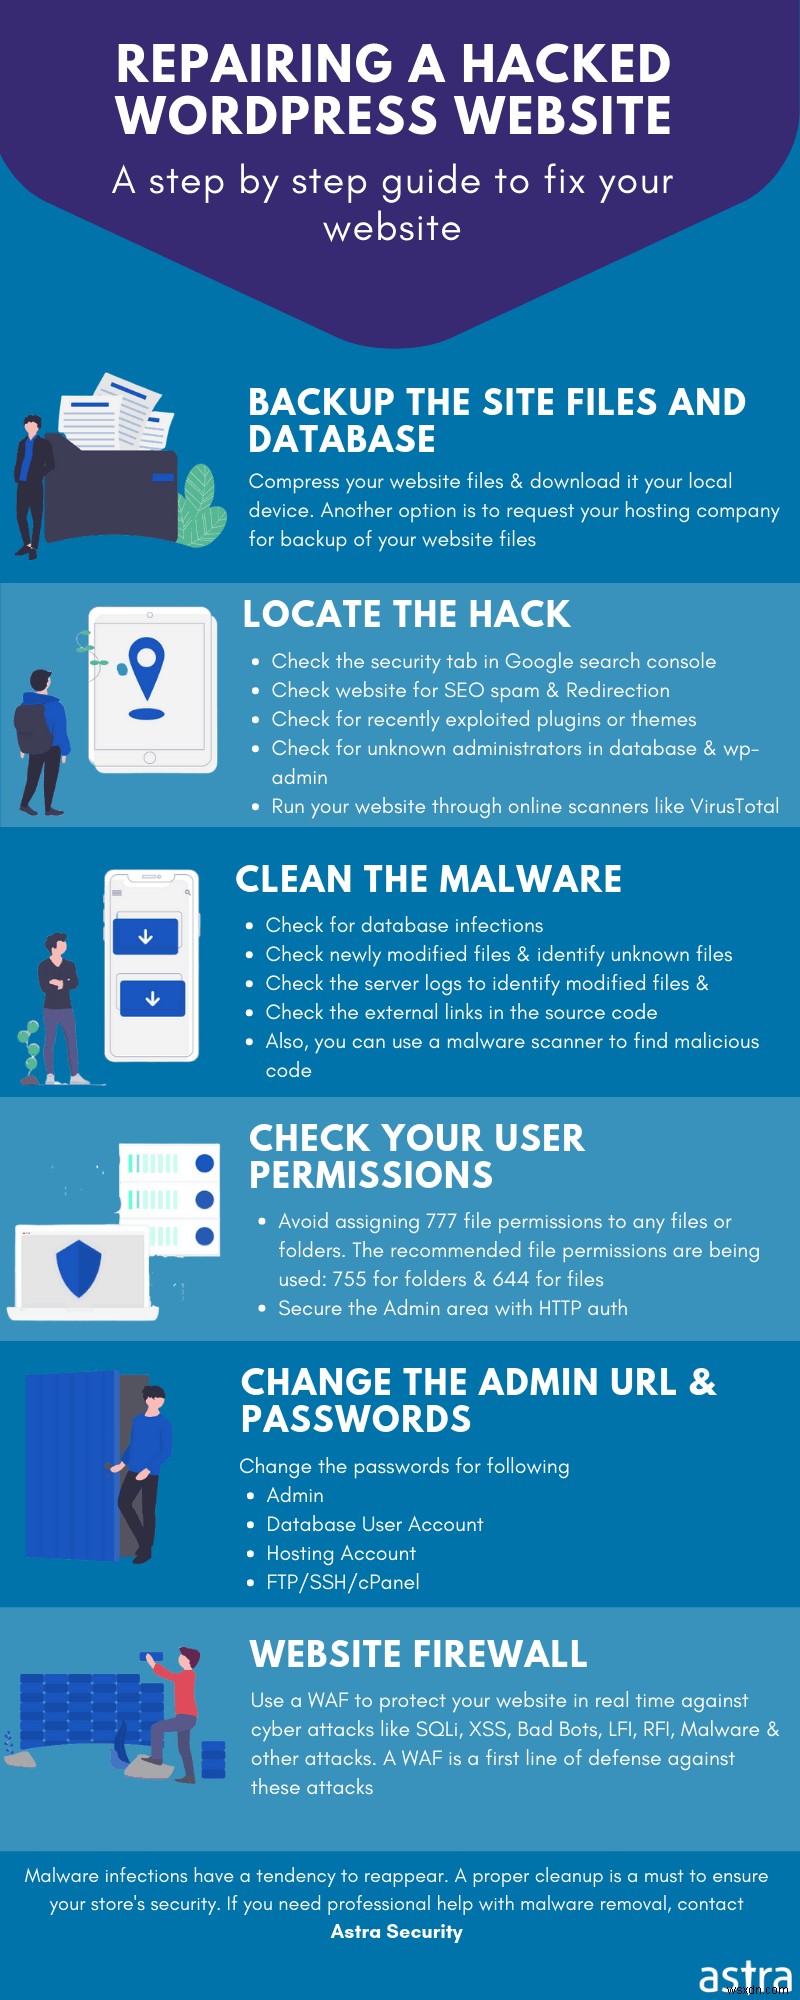
संबंधित गाइड – वर्डप्रेस सुरक्षा के लिए पूर्ण चरण-दर-चरण गाइड (हैक होने का जोखिम 90% तक कम करें)
वर्डप्रेस बैकडोर ढूंढना
थीम में वर्डप्रेस बैकडोर का पता लगाना
निष्क्रिय थीम वर्डप्रेस बैकडोर छुपाने के लिए सबसे अच्छी जगह है। हैकर्स इस तथ्य से अवगत हैं और अक्सर आपकी साइट पर ऐसी थीम की तलाश करते हैं। कारण यह है कि आप वहां जांच करने की संभावना कम रखते हैं क्योंकि यह निष्क्रिय है। WP थीम में functions.php नामक एक महत्वपूर्ण फ़ाइल होती है। यह फ़ाइल देशी PHP, वर्डप्रेस और अन्य फ़ंक्शन को कॉल करने के लिए जिम्मेदार है। सरल शब्दों में, इसका उपयोग किसी भी प्रकार का ऑपरेशन करने के लिए किया जा सकता है। अक्सर हमलावर वर्डप्रेस बैकडोर प्राप्त करने के लिए इस फ़ाइल को इंजेक्ट करने का प्रयास करते हैं। एक ऐसा उदाहरण नीचे दी गई छवि में दिया गया है।
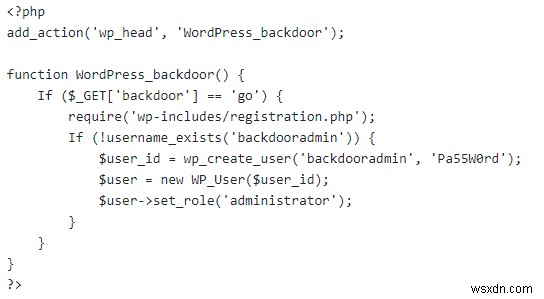
यह दुर्भावनापूर्ण कोड functions.php फ़ाइल में मौजूद है। यह तब ट्रिगर होता है जब हमलावर URL पर जाता है: www.yoursite.com/wp-includes/registration.php। तो फिर यह फ़ंक्शन एक नया उपयोगकर्ता बनाता है जिसके साथ
id: backdooradmin
password: Pa55W0rd.
इस प्रकार, भले ही आप उपयोगकर्ता को हटा दें, इसे इस URL पर जाकर फिर से बनाया जा सकता है। यह वर्डप्रेस बैकडोर का एक विशिष्ट उदाहरण है। हालांकि, इस कोड को केवल सर्वर तक पहुंच प्राप्त करके इंजेक्ट किया जा सकता है। यह खुले FTP पोर्ट या अन्य खामियों का उपयोग करके हो सकता है।
प्लगइन्स में वर्डप्रेस बैकडोर का पता लगाना
वर्डप्रेस बैकडोर हैक अक्सर बगी प्लगइन्स के कारण होता है। वर्षों में कई प्लगइन्स बगी पाए गए हैं। इस साल नवीनतम Contact Form 7 था। इस प्लगइन के 5 मिलियन से अधिक सक्रिय उपयोगकर्ता हैं। इसके विपरीत, बग ने विशेषाधिकार वृद्धि की ओर अग्रसर किया। जब प्लगइन फ़ाइलें संशोधित होती हैं, तो यह डैशबोर्ड पर दिखाई नहीं दे सकता है। हालांकि, एक FTP खोज ऐसी फ़ाइलों को प्रकट कर सकती है। वैध दिखाने के लिए, बैकडोर फ़ाइलों को सहायता फ़ाइलों के रूप में नामित किया जाता है। प्लगइन्स में बैकडोर पाए जाने के कारण हैं:
- अनुपयोगी प्लगइन्स के संक्रमित होने की संभावना अधिक होती है। केवल इसलिए कि वे लंबे समय तक बैकडोर छुपा सकते हैं।
- अविश्वसनीय और अलोकप्रिय प्लगइन्स अक्सर खराब कोडेड होते हैं। इस प्रकार वर्डप्रेस बैकडोर हैक की संभावना बढ़ जाती है।
- पुराने प्लगइन्स के निशाना बनने की संभावना अधिक होती है। सिर्फ इसलिए कि कई अभी भी उन्हें अपडेट किए बिना चला रहे हैं।
- ये बगी प्लगइन्स अन्य कोर फ़ाइलों को संशोधित करने में मदद कर सकते हैं।
इसलिए किसी भी अज्ञात प्लगइन पर नज़र रखें। सभी अनुपयोगी प्लगइन्स को साफ़ करें!
इंस्टॉलेशन फ़ाइलों में वर्डप्रेस बैकडोर का पता लगाना
प्लगइन संक्रमित होने के बाद कोर फ़ाइलों को संशोधित करना अगला चरण है। बेस फ़ाइलों में दुष्ट कोड हो सकते हैं या नई फ़ाइलें दिखाई दे सकती हैं। कभी-कभी बैकडोर यहां की तरह गिबरिश लग सकता है:
$t43="l/T6\\:aAcNLn#?rP}1\rG_ -s`SZ\$58t\n7E{.*]ixy3h,COKR2dW[0!U\tuQIHf4bYm>wFz<admin@wsxdn.com&(BjX'~|ge%p+oMJv^);\"k9";
$GLOBALS['ofmhl60'] = ${$t43[20].$t43
यह कोड ज्ञात तकनीकों का उपयोग करके अस्पष्ट किया गया है। इस प्रकार मानव उपयोगकर्ताओं के लिए पढ़ना कठिन हो जाता है। इसलिए ऐसी संदिग्ध दिखने वाली कोड को देखें और इसे शामिल करने वाली फ़ाइलों को हटा दें। कभी-कभी बैकडोर खुद को xml.php, media.php, plugin.php, आदि जैसी वैध फ़ाइल के रूप में प्रस्तुत कर सकता है। इसलिए किसी भी फ़ाइल को न छोड़ें भले ही वह वैध दिखे। इसके अलावा, कोड को पढ़ना मुश्किल बनाने के लिए अन्य तकनीकें हैं।
इसके अलावा, अपनी फ़ाइलों में कीवर्ड FilesMan पर नज़र रखें। उदाहरण के लिए, यह कुख्यात बैकडोर Filesman:02 का डंप है। इस बैकडोर का पता लगाना कठिन है और यह लॉग में दिखाई नहीं देता है। इसका उपयोग पासवर्ड और अन्य विवरण चुराने के लिए किया जाता है।
<?php $auth_pass = ""; $color = "#df5"; $default_action = "FilesMan"; $default_charset = "Windows-1251"; preg_replace("/.*/e","x65x76x61x6Cx28x67x7Ax69x6Ex66x6Cx61x74x65x28x62x61x73x65x36x34x5Fx64x65x63x6Fx64x65x28'7b1tVxs50jD8OXvO9R9Er3fanhhjm2Q2Y7ADIZCQSSAD5GUC3N623bZ7aLs93W0Mk+W/31Wll5b6xZhkdq/7OedhJtDdKpVKUkkqlapK3rDM1tzJLL4tl7qn+ycf90/O7ddnZ++7H+Ctu/t..NRCty4s8Uh1VQKxLg+xQC0T93+IV4sxw/c08okR1wKtoyadLX6Dl6tDg3WxVxFoHhkj6Yn/xc='x29x29x29x3B","."); ?>
उदाहरण के लिए, 6वीं पंक्ति में कोड हेक्स रूप में है। जब परिवर्तित किया जाता है तो यह कुछ इस तरह दिखाई देगा: preg_replace("/.*/e","eval(gzinfla\। हेक्स वर्णों को डिकोड करने के लिए ऑनलाइन उपकरण उपलब्ध हैं। उनका उपयोग करें! इसके अलावा, हमलावर base64 एन्कोडिंग का उपयोग करके कोड छुपा सकता है। इसलिए इसे इसी तरह ट्रीट करें। यहां कीवर्ड FilesMan 4वीं पंक्ति में मौजूद है। इस संक्रमण के ऐसे वेरिएंट में यह कीवर्ड होता है। कभी-कभी यह संभव है कि कोड .htaccess जैसी संवेदनशील फ़ाइलों से छेड़छाड़ कर रहा हो। इसलिए इन पर अच्छी नज़र डालना सुनिश्चित करें!
वर्डप्रेस बैकडोर हैक को कैसे ठीक करें?
चेकसम की तुलना
पहला चरण चेकसम की तुलना करना है। यह फ़ाइल अखंडता का एक अनुमानी निर्धारण है। मैन्युअल निरीक्षण किया जा सकता है। इसके अलावा, इस उद्देश्य के लिए स्वचालित उपकरण मुफ्त में उपलब्ध हैं। न केवल कोर फ़ाइलों के लिए, बल्कि चेकसम प्लगइन्स और थीम के लिए भी उपलब्ध हैं। इसके अलावा, आप एक व्यक्तिगत ब्लैकलिस्ट बना सकते हैं। यह सार्वजनिक डोमेन में उपलब्ध सूचियों का उपयोग करके किया जा सकता है। चेकसम मेल नहीं खाने के बाद मैन्युअल रूप से वर्डप्रेस बैकडोर हटाने के लिए आगे बढ़ें।
कोर फ़ाइलों की अखंडता
दूसरे, फ़ाइलें अलग चेकसम मान दिखाने के बाद उनका मैन्युअल निरीक्षण करें। यह बहुत संभावना है कि वर्डप्रेस बैकडोर हैक ने फ़ाइलों से छेड़छाड़ की होगी। इस प्रकार, इंस्टॉलेशन फ़ाइलों की अखंडता सत्यापित की जा सकती है। वर्डप्रेस की एक नई प्रति डाउनलोड करके शुरू करें।
$ mkdir WordPress
$ cd WordPress
इस कमांड ने WordPress नामक एक निर्देशिका बनाई और उस पर स्विच कर दिया।
$ wget https://github.com/WordPress/WordPress/archive/4.9.8.zip
$ tar -zxvf 4.9.8.zip
अब पहले कोड की लाइन का उपयोग करके वर्डप्रेस का नवीनतम संस्करण (इस मामले में 4.9.8) डाउनलोड करें। दूसरी लाइन फिर इसे निकालती है। इन कार्यों को पूरा करने के बाद, महत्वपूर्ण चरण आता है। $ diff -r path/to/your/file.php /Wordpress/wp-cron.php। यह कोड दो फ़ाइलों के बीच अंतर की तुलना करता है। चूंकि वर्डप्रेस बैकडोर ने आपकी फ़ाइलों को संपादित किया होगा, यह परिवर्तन दिखाएगा। हालांकि, कुछ फ़ाइलें गतिशील हैं जैसे xmlrpc.php। यह फ़ाइल उपयोगकर्ताओं और सेवाओं को RPC के माध्यम से साइट के साथ बातचीत करने में मदद करती है। हैकर्स इसे जानते हैं और अक्सर यहां बैकडोर छुपाने की कोशिश करते हैं। इसलिए वर्डप्रेस बैकडोर को खोजने और हटाने के लिए इसे अच्छी तरह से जांचें।
एन्कोडिंग
कभी-कभी फ़ाइलें संशोधित दिख सकती हैं लेकिन आपके लिए अपठनीय हो सकती हैं। तब, आप base64 एन्कोडिंग की तलाश करके वर्डप्रेस बैकडोर हैक सफाई शुरू कर सकते हैं। यहीं grep कमांड चमत्कार कर सकती है। निम्न कमांड का उपयोग करें:
find . -name "*.php" -exec grep "base64"'{}'\; -print &> output.txt
यह कमांड output.txt में सभी base64 डिटेक्शन को व्यवस्थित रूप से सूचीबद्ध करेगा। यहां से आप ऑनलाइन टूल का उपयोग करके इसे प्लेनटेक्स्ट में डिकोड कर सकते हैं। इसके अलावा, यदि आप .php के अलावा अन्य फ़ाइलों में खोजना चाहते हैं तो कोड में *.php शब्द को बदल दें। इसके अलावा, दुर्भावनापूर्ण कोड हेक्स प्रारूप में भी हो सकता है। इसलिए आप grep -Pr "[\x01\x02\x03]" का उपयोग कर सकते हैं। अन्य समान एन्कोडिंग के लिए इस चरण को दोहराएं। वर्डप्रेस बैकडोर को हटाने के लिए इन फ़ाइलों या दुर्भावनापूर्ण कोड की लाइनों को हटाएं।
सर्वर लॉग का उपयोग करना
सर्वर लॉग वर्डप्रेस बैकडोर हटाने में मदद कर सकते हैं। सबसे पहले, आपको यह देखने की जरूरत है कि किसी विशिष्ट तारीख के बाद कौन सी फ़ाइलें संपादित की गई हैं। साथ ही, अपने सर्वर से कनेक्ट करने के लिए उपयोग किए गए IP को देखने के लिए FTP लॉग देखें। हाल ही में संपादित फ़ाइलों पर नज़र रखें। इसके अलावा इमेज फ़ोल्डर पर नज़र रखें। कोई भी इमेज फ़ोल्डर में एक्ज़ीक्यूटेबल्स मौजूद होने की उम्मीद नहीं करता। इसलिए हैकर्स वहां बैकडोर छुपाना पसंद करते हैं। इसके अलावा, सुनिश्चित करें कि संवेदनशील फ़ाइलों के लिए अनुमतियाँ उपयुक्त हैं। इस प्रकार अपनी फ़ाइल अनुमतियों को 444 (r–r–r–) या शायद 440 (r–r—–) पर सेट करें। विशेष रूप से इमेज फ़ोल्डर में किसी भी बदलाव के लिए देखें।
अपडेट और बैकअप
आपकी वर्डप्रेस वेबसाइट को अपडेट करने के महत्व पर बार-बार जोर दिया गया है। एक पुराना इंस्टॉलेशन संक्रमित जितना ही अच्छा है।
यदि आप वर्डप्रेस बैकडोर हैक के कारण का पता लगाने में असमर्थ हैं, तो इसे बैकअप से पुनर्स्थापित करें, केवल वर्तमान साइट का बैकअप लेने के बाद और फिर दोनों की तुलना करें।
यदि आपके पास मौजूदा बैकअप नहीं है और कोर वर्डप्रेस फ़ाइलों को नई फ़ाइलों से बदलना चाहते हैं। उसके लिए, आपको वर्तमान साइट का बैकअप लेने के बाद अपनी वर्डप्रेस वेबसाइट को मैन्युअल रूप से अपडेट करना होगा।
इसके अलावा, यदि आपके द्वारा उपयोग किए जाने वाले प्लगइन्स के साथ किसी भेद्यता की सूचना दी जाती है, तो उन्हें तुरंत अपडेट करने की सिफारिश की जाती है। यदि पैच में बहुत समय लग रहा है तो इसे विकल्पों से बदल दें। आधिकारिक ब्लॉग से अपडेट रहकर जल्द से जल्द पैच प्राप्त करने की सिफारिश की जाती है।
वर्डप्रेस बैकडोर स्कैनर का उपयोग करें
मनुष्य त्रुटियों के शिकार होते हैं। मैन्युअल निरीक्षण थकाऊ और त्रुटि-प्रवण है। यह वर्डप्रेस बैकडोर हैक को पुनः होने का कारण बन सकता है। इसका समाधान स्वचालन है। आज बाजार में काफी उन्नत उपकरण उपलब्ध हैं। ये स्कैनर छिपे हुए वर्डप्रेस बैकडोर स्थान का पता लगा सकते हैं और उस बैकडोर को हटाने के चरण प्रदान कर सकते हैं।