जूमला वर्डप्रेस के बाद दूसरा सबसे लोकप्रिय CMS है और नियमित रूप से हैकर्स द्वारा निशाना बनाया जाता है। नीचे दिया गया ग्राफ दिखाता है कि XSS जूमला में हमलावरों द्वारा शोषित सबसे आम भेद्यता है जैसे वर्डप्रेस में। जूमला हैक के अन्य कारण कोड इंजेक्शन, SQLi, आदि हैं।
यह गाइड आपके लिए उपयोगी है यदि आप अपनी हैक की गई जूमला वेबसाइट से मैलवेयर हटाने के लिए एक संसाधन ढूंढ रहे हैं। नीचे दिए गए लिंक का पालन करें यदि आप ढूंढ रहे हैं
- जूमला सुरक्षा गाइड
एक हैक की गई जूमला वेबसाइट अत्यधिक परेशान करने वाली हो सकती है। लेकिन, जूमला हैक रिमूवल प्रक्रिया शुरू करने से पहले, आइए जल्दी से उन लक्षणों को देखें जो एक हैक की गई जूमला साइट दिखाती है।
हैक की गई जूमला वेबसाइट के संकेत
- गूगल खोज मेटा विवरण में 'यह साइट हैक हो सकती है' दिखाता है।
- पृष्ठभूमि में क्रिप्टोकरेंसी माइनिंग।
- वेबसाइट स्पैम पर रीडायरेक्ट हो रही है।
- इंडेक्स पेज विकृत या जूमला हैक द्वारा प्रतिस्थापित।
- एडमिन खाते से लॉग आउट कर दिया गया।
- नए एडमिन दिखाई देते हैं।
- पेज लोडिंग धीमी या भारी हो जाती है।
- आपकी साइट पर पहले से मौजूद नहीं स्पैम दिखना शुरू हो जाता है।
- साइट को गूगल द्वारा 'मैलवेयर' या 'फ़िशिंग' के लिए ब्लैकलिस्ट कर दिया जाता है।
- इस स्पैम में विज्ञापन और अवांछित रीडायरेक्ट भी शामिल हैं।
- आपकी साइट पर अप्राकृतिक ट्रैफ़िक वृद्धि। आप यह सब गूगल वेबमास्टर टूल्स का उपयोग करके जांच सकते हैं।
- CMS या अन्य सॉफ़्टवेयर टूट सकते हैं। विशेष रूप से फ़ायरवॉल!
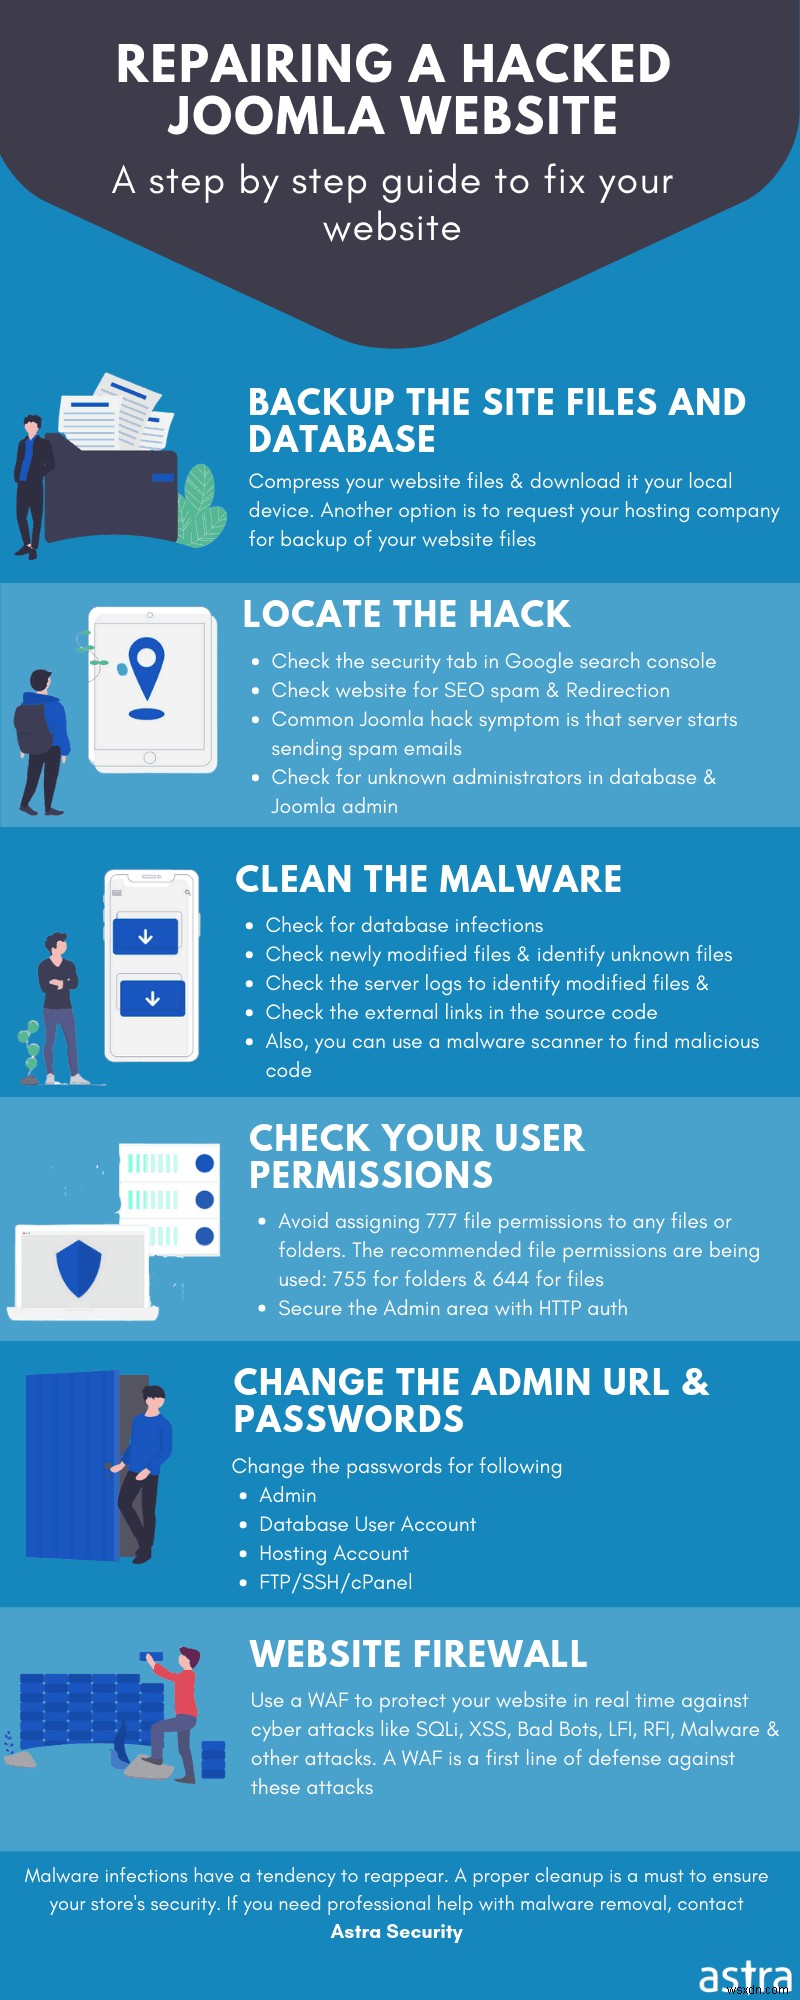

जूमला हैक और मैलवेयर रिमूवल प्रक्रिया
गूगल और अन्य खोज इंजनों द्वारा ब्लैकलिस्ट चेतावनी, असामान्य ब्राउज़र व्यवहार, संशोधित फ़ाइलें, और जूमला डैशबोर्ड में दुर्भावनापूर्ण नए उपयोगकर्ताओं की उपस्थिति जैसे कुछ सामान्य संकेतक एक हैक की गई जूमला वेबसाइट प्रदर्शित करते हैं। नीचे आपकी हैक की गई जूमला साइट को पहचानने और साफ करने के लिए एक गाइड दिया गया है:
-
हैक की पहचान करें
अपनी जूमला साइट को स्कैन करके मैलवेयर स्थानों और दुर्भावनापूर्ण पेलोड की पहचान करें। एस्ट्रा की एकीकृत जूमला सुरक्षा हैक की गई जूमला साइट की समय पर निगरानी और पहचान सुनिश्चित करती है।
उसके बाद, अपनी कोर फ़ाइलों सहित किसी भी संशोधित फ़ाइल की जांच करें। आप SFTP के माध्यम से मैन्युअल रूप से अपनी फ़ाइलों की जांच करके ऐसा कर सकते हैं।
दुर्भावनापूर्ण उपयोगकर्ता खातों और प्रशासकों के लिए ऑडिट करें।
यदि आपकी जूमला साइट गूगल या अन्य वेबसाइट सुरक्षा प्राधिकरणों द्वारा ब्लैकलिस्ट दिखाई देती है, तो आप उनके नैदानिक उपकरणों का उपयोग करके अपनी जूमला! वेबसाइट की सुरक्षा स्थिति की जांच कर सकते हैं। गूगल पारदर्शिता की जांच के लिए, सेफ ब्राउजिंग साइट स्टेटस वेबसाइट पर जाएं जहां आप देख सकते हैं
- साइट सुरक्षा विवरण जो दुर्भावनापूर्ण रीडायरेक्ट, स्पैम, और डाउनलोड के बारे में जानकारी देते हैं।
- परीक्षण विवरण जो गूगल द्वारा खोजे गए सबसे हालिया स्कैन के बारे में सूचित करते हैं जिसमें मैलवेयर की खोज की गई थी।
गूगल वेबमास्टर्स सेंट्रल, बिंग वेबमास्टर टूल्स, और नॉर्टन सेफवेब जैसे मुफ्त सुरक्षा निगरानी उपकरणों का उपयोग करके अपनी वेबसाइट के लिए सुरक्षा रिपोर्ट जांचें।
संबंधित ब्लॉग – सर्च इंजन ब्लैकलिस्ट
-
जूमला हैक ठीक करना
संभावित मैलवेयर स्थान, समझौता किए गए उपयोगकर्ताओं और खतरे के आकलन के बारे में जानकारी प्राप्त करने पर, पूर्ण वेबसाइट सफाई का विकल्प चुनें। संक्रमित फ़ाइलों की तुलना पिछले बैकअप से करके संशोधनों की सीमा का आकलन करें और दुर्भावनापूर्ण परिवर्तनों को हटा दें। PHPMyAdmin जैसे डेटाबेस एडमिन पैनल, या Search-Replace-DB या Adminer जैसे टूल का उपयोग करके हैक की गई जूमला डेटाबेस को साफ करें।
अगला कदम सभी उपयोगकर्ता खातों को सुरक्षित करना होगा। अक्सर हैकर्स कई बैकडोर छोड़ देते हैं ताकि वेबसाइट साफ होने के बाद फिर से पहुंच प्राप्त कर सकें। बैकडोर आमतौर पर वैध दिखने वाली फ़ाइलों में एम्बेडेड होते हैं लेकिन गलत निर्देशिकाओं में स्थित होते हैं। इसलिए, अपनी फ़ाइलों को बैकडोर से पूरी तरह से साफ करना अनिवार्य है अन्यथा पुन: संक्रमण का खतरा है।
1. डेटाबेस सफाई
सबसे पहले उस संक्रमित डेटाबेस से सफाई शुरू करें। जूमला SQL इंजेक्शन नए डेटाबेस उपयोगकर्ता बना सकते हैं। एक विशिष्ट तारीख के बाद बनाए गए नए उपयोगकर्ताओं को देखने के लिए, निम्न कोड का उपयोग करें:
Select * from users as uAND u.created > UNIX_TIMESTAMP(STR_TO_DATE('My_Date', '%M %d %Y '));एक बार दुष्ट उपयोगकर्ता मिल जाने पर। तो, SQL स्टेटमेंट
Drop User;का उपयोग करके उन्हें हटाएं। केवल इतना ही नहीं, भविष्य के संक्रमण से बचने के लिए:- उपयोगकर्ता इनपुट को साफ करें।
- खाते के लिए डेटाबेस अनुमतियों को प्रतिबंधित करें।
- डेटाबेस त्रुटि प्रकटीकरण को स्थानीय रूप से ब्लॉक करें।
- जहां भी संभव हो टाइप कास्टिंग का उपयोग करें।
2. सर्वर सुरक्षित करना
यहां तक कि जब इंस्टॉलेशन सुरक्षित है, दोषपूर्ण सर्वर जूमला हैक का कारण बन सकते हैं। हालांकि जूमला सुरक्षा मुद्दों की एक बड़ी सूची है। याद रखने योग्य कुछ मुख्य बिंदु हैं:
- किसी भी खुले पोर्ट को बंद करें।
- अनुपयोगी सबडोमेन हटाएं।
- कॉन्फ़िगरेशन मुद्दों के लिए नियमित रूप से जांच करें।
- यदि आप सर्वर साझा कर रहे हैं तो सबनेटिंग के लिए जाएं। या VPN का उपयोग करें।
- जानकारी लीक करने वाले त्रुटि संदेशों को ब्लॉक करें।
- FTP खातों और डेटाबेस को मजबूत और यादृच्छिक पासवर्ड दें!
- सुनिश्चित करें कि आप फ़ायरवॉल या किसी प्रकार के सुरक्षा समाधान का उपयोग करते हैं।
- मुख्य रूप से, सुनिश्चित करें कि कोई भी उपयोगकर्ता
.php.aspxजैसे एक्ज़ीक्यूटेबल अपलोड नहीं कर सकता। सर्वर पर केवल छवि फ़ाइलें अपलोड की जानी चाहिए। - अब सर्वर के लिए फ़ाइल अनुमतियाँ सेट करने पर आगे बढ़ें। शायद सबसे संवेदनशील फ़ाइल .htaccess फ़ाइल है। तो, उचित फ़ाइल अनुमतियाँ सेट करने के लिए। अपनी
.htaccessअनुमति को444 (r–r–r–)या शायद440 (r–r—–)पर सेट करें। - यह भी सुनिश्चित करें कि आपकी PHP फ़ाइलों को ओवरराइट नहीं किया जा सकता। इसलिए आपको
*.phpको444 (r–r–r–)पर सेट करने की आवश्यकता है। - सबसे महत्वपूर्ण लोकप्रिय फ़ाइल एक्सटेंशन का उपयोग करें। जूमला एक बहुत बड़ा CMS है इसलिए विकल्प हमेशा होते हैं। लोकप्रिय एक्सटेंशन को भेद्यता के मामले में तेजी से अपडेट मिलते हैं। इसलिए ज्यादातर समय लोकप्रिय मांग के साथ जाने का प्रयास करें!
- सबसे पहले अपने जूमला डैशबोर्ड में लॉगिन करें।
- अब, उपयोगकर्ता पर क्लिक करें और प्रबंधित चुनें।
- यहां संदिग्ध उपयोगकर्ताओं की जांच करें। विशेष रूप से हाल ही में पंजीकृत।
- अब किसी भी अज्ञात उपयोगकर्ता को हटाने के लिए आगे बढ़ें।
- इसके अलावा, अंतिम विज़िट तिथि जांचें।
- पता करें कि सर्वर लॉग कहां संग्रहीत हैं। जूमला SQL इंजेक्शन आदि की पहचान करने के लिए इसका उपयोग करें।
- यदि आप उपयोगकर्ताओं को अज्ञात IP से लॉगिन करते हुए देखते हैं, तो उन्हें हटा दें।
इसके अलावा, कारण खोजने के लिए गूगल डायग्नोस्टिक रिपोर्ट का उपयोग करें। यह आपको आपकी साइट का एक व्यापक दृश्य देता है। यदि आपकी साइट ब्लैकलिस्टेड है तो गूगल के साथ मिलकर काम करें। डायग्नोस्टिक रिपोर्ट आपको ब्लैकलिस्टिंग का कारण देगी। इसका उपयोग संक्रमण को खोजने और खत्म करने के लिए करें!
-
नियमित रूप से जूमला संस्करण, एक्सटेंशन और प्लगइन्स अपडेट करें:
एक सुरक्षित जूमला साइट वह है जिसे नियमित रूप से अपडेट किया जाता है। हर संस्करण अपडेट सुरक्षा संवर्द्धन और बग फिक्स के साथ जारी किया जाता है। जूमला या किसी अन्य पुराने एक्सटेंशन/प्लगइन का पुराना संस्करण हैकर्स को घुसपैठ करने दे सकता है।
-
मजबूत पासवर्ड का उपयोग करें:
कमजोर क्रेडेंशियल्स अंततः ब्रूट फोर्स के माध्यम से लीक हो सकते हैं और सामान्य सुरक्षा छेद के रूप में कार्य कर सकते हैं, इस प्रकार सुरक्षा से समझौता हो सकता है। आसानी से अनुमान लगाए जाने वाले पासवर्ड और डिफ़ॉल्ट एडमिन खाते अपराधियों के लिए आपकी जूमला वेबसाइट तक अवैध पहुंच प्राप्त करना आसान बनाते हैं, इस प्रकार इसे दुर्भावनापूर्ण गतिविधियों की मेजबानी के लिए उजागर करते हैं। एक लंबा पासवर्ड जिसमें कई वर्ण हों, छोटे पासवर्ड की तुलना में एक सुरक्षित पासकोड बनाता है।
-
आवधिक बैकअप:
नियमित रूप से अपनी फ़ाइलों और डेटाबेस के अभिलेखागार का बैकअप लेना आपकी रक्षा करता है यदि कुछ गलत होता है। ईज़ी जूमला बैकअप जैसे कुछ एक्सटेंशन स्वचालित शेड्यूल्ड बैकअप प्रदान करते हैं जिन्हें हैक के परिणामस्वरूप डेटा हानि के मामले में बाद में पुनर्स्थापित किया जा सकता है।
-
एडमिन पेज तक पहुंच प्रतिबंधित करें:
अपराधी अक्सर आसानी से अनुमान लगाए जाने वाले एडमिन लॉगिन पेज पर ब्रूट फोर्स हमलों का सहारा लेते हैं। इस प्रकार आपके प्रशासक क्षेत्र तक पहुंच को प्रतिबंधित करना अनिवार्य है। डिफ़ॉल्ट एडमिन लॉगिन पेज URL का उपयोग न करने की सलाह दी जाती है, बल्कि इसे एक विशिष्ट नाम से बदल दें। इसके अलावा, एडमिन पैनल पासवर्ड से सुरक्षित होना चाहिए। एडमिन टूल्स, RSFirewall जैसे एक्सटेंशन जूमला साइट मालिक को अपना लॉगिन पेज URL बदलने की अनुमति देते हैं।
-
सुरक्षा एक्सटेंशन:
सुरक्षा एक्सटेंशन का उपयोग आपकी जूमला साइट को सुरक्षित करने में एक लंबा रास्ता तय करता है। ये एक्सटेंशन, जब आपकी साइट के साथ ठीक से कॉन्फ़िगर किए जाते हैं, तो आपको किसी भी प्रकार की दुर्भावनापूर्ण गतिविधि को ब्लॉक करने और सुरक्षा छेदों को कवर करने की अनुमति देते हैं। एक्सटेंशन आपको हैकर हमलों को ब्लॉक करने और आपकी जूमला साइट के सुरक्षा छेदों को बंद करने की अनुमति देते हैं।
-
दो-कारक प्रमाणीकरण का उपयोग:
एक दो-कारक प्रमाणीकरण कोड (आमतौर पर वन टाइम पासवर्ड: OTP के रूप में जाना जाता है) आपकी जूमला साइट को और भी सुरक्षित बनाता है। भले ही आपका पासवर्ड अनुमान लगाया गया हो या लीक हो गया हो, फिर भी अवैध रूप से आपके खाते तक पहुंच प्राप्त करने के लिए एक प्रमाणीकरण कोड से गुजरना पड़ता है।
-
भ्रष्ट डाउनलोड से सावधान रहें:
कभी भी अनधिकृत या अनौपचारिक स्रोतों से प्रीमियम एक्सटेंशन, प्लगइन या किसी भी आइटम को मुफ्त में डाउनलोड न करें। अज्ञात स्रोत से प्लगइन भ्रष्ट हो सकते हैं या मैलवेयर हो सकते हैं, जो आपकी साइट को नुकसान पहुंचा सकते हैं। यहां पैसे बचाने पर विचार न करें, बल्कि प्रामाणिक स्रोतों पर खर्च करें।
-
SSL प्रमाणन:
जब भी कोई उपयोगकर्ता किसी साइट पर लॉगिन करता है, तो उसके क्रेडेंशियल्स एन्क्रिप्शन के बिना सर्वर पर भेजे जाते हैं। SSL प्रमाणपत्र का उपयोग करके, इन क्रेडेंशियल्स को सर्वर पर भेजने से पहले एन्क्रिप्ट किया जाएगा। इस तरह, एक SSL प्रमाणन आपकी जूमला वेबसाइट को सुरक्षा की एक अतिरिक्त परत प्रदान करता है।
-
FTP लेयर अक्षम करें:
FTP लेयर आमतौर पर जूमला में आवश्यक नहीं है और यह डिफ़ॉल्ट रूप से अक्षम है। इसे ऐसा ही रखना आवश्यक है, क्योंकि एक सक्षम FTP लेयर जूमला साइटों में एक प्रमुख सुरक्षा छेद है।
-
उचित फ़ाइल और निर्देशिका अनुमतियाँ:
हमेशा फ़ाइलों और निर्देशिकाओं के लिए अनुमतियों का प्रबंधन करें, और कभी भी पूर्ण पहुंच या अनुमति 777 न दें। कभी भी पूर्ण पहुंच या अनुमति 777 न दें, बल्कि फ़ोल्डर्स के लिए 755, फ़ाइलों के लिए 644 और configuration.php फ़ाइलों के लिए 444 का उपयोग करें
3. अनुमतियाँ सेट करना
4. जूमला में संशोधित फ़ाइलों की जांच
अधिकांश समय हैकर्स स्पैम इंजेक्ट करने के लिए आपकी फ़ाइलों को संशोधित करते हैं। यह आपके इंस्टॉलेशन में वास्तविक गड़बड़ी पैदा कर सकता है। आपको एक नई इंस्टॉलेशन की आवश्यकता हो सकती है। इस सब से बचने के लिए सुनिश्चित करें कि आप हमेशा बैकअप रखते हैं। जूमला हैक के बाद फ़ाइलों का विश्लेषण करते समय, diff कमांड काम आती है। यह संशोधित फ़ाइलों की जांच करने में मदद करती है। सभी जूमला फ़ाइलें सार्वजनिक रूप से GitHub पर उपलब्ध हैं। इसका उपयोग तुलना के लिए किया जा सकता है। SSH कमांड के साथ कोर फ़ाइल अखंडता की जांच करने के लिए:
$ mkdir joomla$ cd joomla
सबसे पहले, हमने joomla नामक एक निर्देशिका बनाई और उस पर स्विच कर दिया।
$ wget https://github.com/joomla/joomla-cms/releases/download/3.6.4/
Joomla_3.6.4-Stable-Full_Package.tar.gz
$ tar -zxvf Joomla_3.6.4-Stable-Full_Package.tar.gz
wget कमांड ने GitHub से जूमला फ़ाइलें डाउनलोड कीं। कोड की दूसरी लाइन
फिर उन्हें निकालती है।
$ diff -r joomla-3.6.4 ./public_html
अंत में, diff कमांड यहां सामग्री की तुलना कर रहा है। इस बार हम देख रहे हैं
public_html फ़ाइल पर। इसी तरह, आप कई फ़ाइलों की जांच कर सकते हैं। इसके अलावा, फ़ाइलों
को मैन्युअल रूप से जांचा जा सकता है। किसी भी FTP क्लाइंट का उपयोग करके लॉग इन करें और फ़ाइलों की जांच करें। SSH
आपको फ़ाइल संशोधनों को सूचीबद्ध करने में सक्षम बनाता है।
$ find ./ -type f -mtime -15
यह SSH कमांड पिछले 15 दिनों में संशोधित फ़ाइलों को प्रकट करता है। इसी तरह, आप
टाइम स्टैम्प बदल सकते हैं। हाल ही में संशोधित किसी भी फ़ाइल पर नज़र रखें!
5. उपयोगकर्ता लॉग जांचें
सिस्टम लॉग जूमला हैक के कारण की पहचान करने के लिए सबसे अच्छा उपकरण हैं। सिस्टम लॉग रिकॉर्ड करते हैं
पिछली सभी गतिविधियां जो हुईं। तो जब भी XSS या SQL इंजेक्शन होता है,
अनुरोध का रिकॉर्ड हमेशा होता है। इसके अलावा, हैकर्स नए एडमिन खाते बनाने की प्रवृत्ति रखते हैं। यदि आप किसी संदिग्ध उपयोगकर्ता की जांच करना चाहते हैं, तो:
जूमला हैक हटाने के बाद क्या करें?
अपडेट
अधिकांश समय जूमला हैक अनपैच्ड फ़ाइलों के कारण होता है। इसलिए, हैक साफ करने के बाद पालन करने वाला पहला कदम जूमला अपडेट है। अपडेट अनिवार्य रूप से कमजोर एक्सटेंशन को हटाते हैं और सुरक्षा छेद भरते हैं, इस प्रकार आपको एक सुरक्षित वातावरण प्रदान करते हैं।
वर्तमान में, जूमला संस्करण 3.x सबसे स्थिर प्रमुख संस्करण है। 1.x और 2.x शाखाओं का उपयोग करने वालों को तुरंत 3.x पर स्विच करना चाहिए।
प्रमुख संस्करण अपडेट के अलावा, सभी जूमला कोर फ़ाइलों, घटकों, टेम्पलेट्स, मॉड्यूल, और प्लगइन्स को भी अपडेट करें।
पुनर्स्थापित करें
हैक के बाद, यह सुनिश्चित करने के लिए सभी एक्सटेंशन को पुनर्स्थापित करने की सलाह दी जाती है कि वे कार्यात्मक और मैलवेयर अवशेष मुक्त हैं। इसके अलावा, अपने वेब सर्वर से निष्क्रिय/निष्क्रिय थीम, घटक, मॉड्यूल, या प्लगइन को हटा दें। कभी-कभी, हम इन परित्यक्त मॉड्यूल और प्लगइन से संबंधित फ़ाइलों को हटाना भूल जाते हैं, यह अभी भी खामियां छोड़ सकता है। इस प्रकार, फ़ाइलों से छुटकारा पाना सुनिश्चित करें क्योंकि उनमें गंभीर भेद्यताएं हो सकती हैं।
अपनी हैक की गई जूमला साइट को साफ करने के बाद, एक बैकअप बनाएं। एक अच्छी बैकअप रणनीति सर्वोत्तम सुरक्षा प्रथाओं के मूल में है। अपने बैकअप को ऑफ-साइट स्थान पर संग्रहीत करें, क्योंकि उन्हें सर्वर पर संग्रहीत करने से भी हैक हो सकता है।
अंत में, अपने सिस्टम को एक अच्छे एंटीवायरस से स्कैन करने की सलाह दी जाती है। यदि संक्रमित कंप्यूटर वाला उपयोगकर्ता आपकी वेबसाइट तक पहुंच रखता है तो सिस्टम समझौता की संभावना है। एक वेबसाइट फ़ायरवॉल का उपयोग करके अपनी साइट को सुरक्षित रखें जो मूल रूप से आपकी साइट को वेब से किसी भी दुर्भावनापूर्ण उपयोगकर्ता या मैलवेयर खतरों से बचाता है। एस्ट्रा का वेब एप्लिकेशन फ़ायरवॉल किसी भी ऑनलाइन खतरे को कम करता है और मैलवेयर को दूर रखता है।
रीसेट
पुन: संक्रमण से बचने के लिए सभी पासवर्ड रीसेट करें। सुनिश्चित करें कि आपने उपयोगकर्ता खातों पर दो-कारक प्रमाणीकरण सेट किया है। साथ ही, न्यूनतम विशेषाधिकार का अभ्यास करें और उन लोगों को सीमित पहुंच दें जिन्हें कोई विशेष काम करने की आवश्यकता है।
जूमला पोस्ट-हैक सुरक्षा युक्तियाँ
निम्नलिखित सुरक्षा प्रथाओं को लागू करने से आपकी जूमला साइट अधिकांश हमलों से सुरक्षित रहेगी: