कई हैक पूरी तरह से रोके जा सकने वाले कारणों से होते हैं: समय पर अपडेट न करना, असुरक्षित पासवर्ड, और इसी तरह।
हमें कैसे पता? हमने 25000+ हैक की गई साइट्स की मदद की है और वेबसाइट सुरक्षा के साथ महत्वपूर्ण अनुभव है।
इस वेबसाइट सुरक्षा आवश्यक गाइड में, हम आपको दिखाएंगे वेबसाइट को कैसे सुरक्षित करें:
- भले ही... आप वेबसाइट सुरक्षा में नए हैं और आप पूरी तरह से नहीं समझते कि इसका क्या अर्थ है;
- भले ही... आपने पहले अपनी वेबसाइट को सुरक्षित करने की कोशिश की और असफल रहे;
- भले ही... आप अभिभूत हैं और आपको कोई अंदाजा नहीं है कि कहां से शुरू करें;
- भले ही... आपने सोचा हो, "मैं हैकर्स का मुकाबला नहीं कर सकता - तो कोशिश ही क्यों करें?"
लेकिन इससे भी अधिक महत्वपूर्ण, हम इस बारे में बात करने जा रहे हैं कि वेबसाइट सुरक्षा के बारे में पहली जगह में कैसे सोचा जाए। इस तरह, आप अपनी वेबसाइट के लिए सही निर्णय लेने के लिए सुसज्जित हैं।
संक्षेप में: अपनी वेबसाइट को सुरक्षित करने का सबसे आसान तरीका सिक्योरिटी प्लगइन इंस्टॉल करना है। यह उनके लिए एकदम सही है जिनके पास वेबसाइट सुरक्षा में संलग्न होने का समय नहीं है। बस प्लगइन सेट करें और भूल जाएं। लेकिन अगर आप समय और बैंडविड्थ वहन कर सकते हैं, तो हम आपसे इन उपायों को पढ़ने और लागू करने का आग्रह करते हैं।
वेबसाइट सुरक्षा क्या है?
जबकि यह बहुत अच्छा है कि आप अपनी वेबसाइट को सुरक्षित करने के लिए कदम उठा रहे हैं, यह महसूस करना महत्वपूर्ण है कि वेबसाइट सुरक्षा एक सतत प्रक्रिया है। हैकर्स एक रचनात्मक समूह हैं, इसलिए खतरे लगातार विकसित होते हैं।
आप नीचे लेख में देखेंगे कि एक अच्छा सिक्योरिटी प्लगइन मैलवेयर के मामले में अधिकांश भारी काम करेगा, लेकिन सतर्क और चौकस रहना ही वेबसाइट सुरक्षा को मजबूत करता है।
हैकर्स से वेबसाइट को कैसे सुरक्षित करें? (कार्रवाई योग्य कदम)
अपनी वेबसाइट को सुरक्षित करने के लिए एक कार्रवाई योग्य योजना बनाने के लिए, पहला कदम यह समझना है कि वेबसाइट्स कैसे हैक होती हैं। हमारे शोध के अनुसार, वेबसाइट्स मुख्य रूप से निम्नलिखित 3 तरीकों से हैक होती हैं:
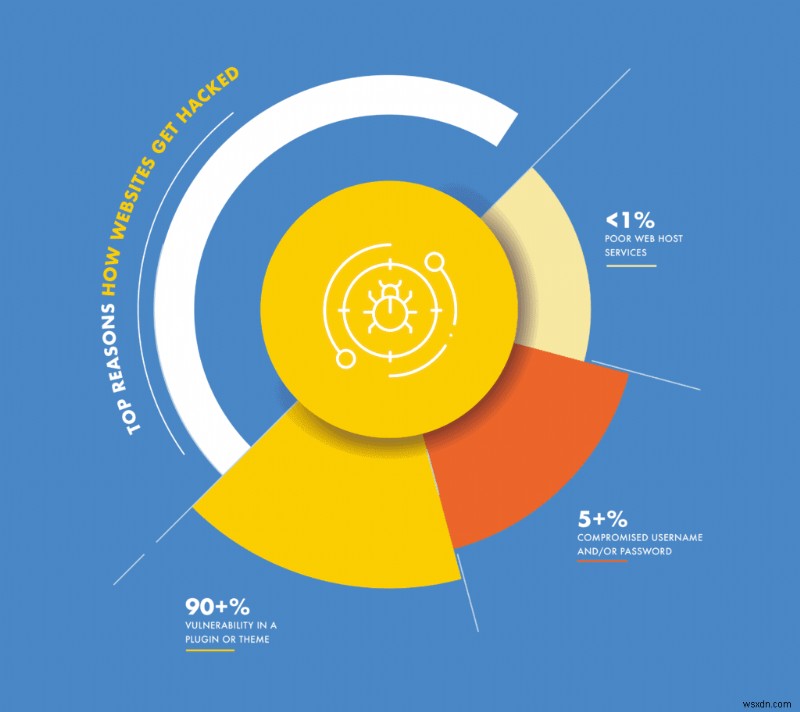
- 90+% → प्लगइन या थीम में भेद्यता
- 5+% → समझौता किया गया उपयोगकर्ता नाम और/या पासवर्ड
- <1% → खराब वेब होस्ट सेवाएं
यह वितरण इस आधार का निर्माण करना चाहिए कि आप अपनी वेबसाइट सुरक्षा की योजना कैसे बनाते हैं, और सबसे अधिक समय और संसाधन कहां आवंटित करें।
1. अपनी वेबसाइट को कमजोरियों से बचाएं
हैकर्स लगातार कमजोर वेबसाइट्स की तलाश में रहते हैं। इससे कोई फर्क नहीं पड़ता कि वेबसाइट बड़ी है या छोटी। उनके पास किसी भी वेबसाइट को हैक करके हासिल करने के लिए बहुत कुछ है। हमारे अनुभव में, 90% से अधिक हैक इसलिए होते हैं क्योंकि हैकर्स ने एक भेद्यता की पहचान की है, और इसका शोषण किया है।
आइए भेद्यताओं में थोड़ा गहराई से देखें। यह समझना महत्वपूर्ण है, ताकि आप भविष्य में अपनी वेबसाइट सुरक्षा रणनीति को ध्यानपूर्वक आकार दे सकें।
भेद्यता वास्तव में क्या है?
आपकी वेबसाइट 3 मुख्य घटकों से बनी है: वर्डप्रेस, प्लगइन्स और थीम। ये सभी मूल रूप से सॉफ्टवेयर हैं, और किसी भी सॉफ्टवेयर की तरह, उनमें बग होते हैं जो उन्हें अवसर पर खराबी का कारण बनाते हैं।
बग्स के विभिन्न परिणाम हो सकते हैं: कुछ आपकी वेबसाइट को धीमा कर देंगे, या जब कोई इस पर विजिट करेगा तो त्रुटि फेंक देंगे। ये कष्टप्रद और समस्याग्रस्त हैं, लेकिन अधिक गंभीर वाले अनधिकृत उपयोगकर्ताओं (यानी हैकर्स) को आपकी वेबसाइट तक पहुंच प्राप्त करने की अनुमति देते हैं। इस तरह के बग को भेद्यता के रूप में जाना जाता है।
भेद्यताओं के प्रकार
भेद्यताओं को संक्षेप में, जैसा कि हमने पिछले पैराग्राफ में किया, कोड में बग के रूप में बताया जा सकता है। हालांकि कुछ विशिष्ट प्रकार हैं जो दूसरों की तुलना में अधिक बार सामने आते हैं:
- पुराना सॉफ्टवेयर: कोर, प्लगइन्स और थीम को अपडेट रखना महत्वपूर्ण है।
- खराब उपयोगकर्ता भूमिका प्रबंधन: हर उपयोगकर्ता को पूर्ण एडमिन एक्सेस न दें।
- अनसैनिटाइज्ड इनपुट: इनपुट फ़ील्ड को स्टोरेज और/या निष्पादन से पहले इनपुट की जांच करने की आवश्यकता होती है।
असुरक्षित वेबसाइट पर संभावित हैक
भेद्यताएं उन हमलों के प्रकार से निकटता से जुड़ी होती हैं जिनकी वे अनुमति देती हैं, और अक्सर एक-दूसरे के स्थान पर बोली जाती हैं। वर्डप्रेस जो सबसे आम हमले अनुभव करता है वे हैं:
- कोड इंजेक्शन: जहां इनपुट फ़ील्ड के माध्यम से दुर्भावनापूर्ण कोड डाला जाता है और वेबसाइट कोड या डेटाबेस द्वारा निष्पादित किया जाता है। SQL इंजेक्शन कोड इंजेक्शन का एक अक्सर देखा जाने वाला प्रकार है, जो डेटाबेस-संचालित अनुप्रयोगों जैसे वर्डप्रेस के लिए विशेष रूप से गंभीर है
- क्रॉस-साइट स्क्रिप्टिंग हमले: इस प्रकार की भेद्यता उपयोगकर्ता कुकीज़ चुराकर उनका प्रतिरूपण करती है, या यहां तक कि सत्र को हाईजैक कर लेती है। लक्षित उपयोगकर्ता की पहुंच का उपयोग तब आपकी वेबसाइट पर हमला करने के लिए किया जाता है
- ब्रूट फोर्स हमले: जैसा कि नाम से पता चलता है, इस प्रकार के हमले में कोई सूक्ष्मता नहीं है। हैकर आपके लॉगिन पेज पर उपयोगकर्ता नाम और पासवर्ड के संयोजनों की बौछार करता है ताकि सही संयोजन का पता लगाया जा सके।
- SEO स्पैम: सभी स्पैम गंभीर हैं, लेकिन यह हमला वहां चोट करता है जहां यह वेबसाइट को सबसे ज्यादा नुकसान पहुंचाता है: SEO। वेबसाइट मालिक अपने SEO पर संसाधन खर्च करते हैं, केवल एक हैकर के लिए अवैध या ग्रे मार्केट आइटम के पॉप-अप और लिंक डालकर अनुचित लाभ उठाने के लिए। SEO स्पैम हमलों का पता लगाना भी मुश्किल है, और अक्सर वेबसाइट्स को यह एहसास होने से पहले स्पैम के हानिकारक प्रभावों का अनुभव होगा कि वे पहली जगह में संक्रमित हैं।
- फ़िशिंग हमले: इन हमलों में, हैकर किसी वैध इकाई का प्रतिरूपण करने का प्रयास करता है ताकि उपयोगकर्ता को उनकी जानकारी स्वेच्छा से देने के लिए धोखा दिया जा सके। फ़िशिंग ईमेल और हैक की गई वेबसाइट पर मिलकर इन क्रेडेंशियल्स को प्राप्त करने के लिए काम करता है।
भेद्यता का प्रभाव क्या है?
प्लगइन्स और थीम कई हजारों वेबसाइट्स पर इंस्टॉल होते हैं, इसलिए इस एक दोष का प्रभाव बहुत बढ़ जाता है।
जिम्मेदार प्लगइन और थीम डेवलपर्स अपने उत्पादों में इन सुरक्षा छेदों को प्लग करने के लिए अपडेट जारी करके प्रयास करते हैं। यह वास्तव में एक प्रमुख कारण है कि हम जब भी संभव हो प्रीमियम प्लगइन्स चुनने की सलाह देते हैं। वेबसाइट सुरक्षा रणनीति में नियमित सॉफ्टवेयर रखरखाव पर पर्याप्त जोर नहीं दिया जा सकता।
बहुत अच्छा, तो बग पैच कर दिया गया है। हम अब सुरक्षित हैं, है ना? खैर, बिल्कुल नहीं। भेद्यता की खोज वेबसाइट मालिकों के लिए एक खतरनाक समय है।
जब भेद्यता खोजी जाती है तो क्या होता है?
भेद्यताओं की खोज अक्सर सुरक्षा शोधकर्ताओं द्वारा की जाती है। वे अपने निष्कर्षों को प्लगइन या थीम डेवलपर के सामने प्रकट करते हैं। जैसा कि हमने पिछले भाग में कहा, जिम्मेदार डेवलपर्स इस मुद्दे को ठीक करने और अपडेट जारी करने के लिए दौड़ेंगे।
जब भेद्यता ठीक हो जाती है, तो सुरक्षा शोधकर्ता अपने निष्कर्षों को प्रकाशित करेंगे। डेवलपर ने एक फिक्स जारी किया है, इसलिए वेबसाइट्स सुरक्षित हैं, है ना?
नहीं बिल्कुल नहीं।
हैकर्स भेद्यता के बारे में भी पढ़ते हैं, और उन वेबसाइट्स की तलाश करते हैं जिन्होंने अपने संस्करण अपडेट नहीं किए हैं। सार्वजनिक भेद्यताएं नौसिखिए हैकर्स (जिन्हें स्क्रिप्ट किडीज भी कहा जाता है) को आकर्षित करती हैं क्योंकि अब वे बिना प्रयास के वेबसाइट्स का शोषण कर सकते हैं। वे सटीक रूप से जानते हैं कि लक्ष्य कहां है।
भेद्यताओं के खिलाफ साइट को सुरक्षित करने के लिए आपको क्या करने की आवश्यकता है
अब हम उन ठोस कदमों के बारे में बात करते हैं जो आप वेबसाइट सुरक्षा सुनिश्चित करने और साइट को हैकर्स से सुरक्षित करने के लिए उठा सकते हैं। ये कदम सरल लग सकते हैं, हालांकि वे आपकी वेबसाइट को सुरक्षित रखने के शक्तिशाली तरीके हैं।
1. बैकअप लें
बैकअप सुरक्षा रणनीति का सबसे कम आंका गया हिस्सा है। हम नियमित बैकअप लेने के महत्व पर पर्याप्त जोर नहीं दे सकते। वे आपका सुरक्षा जाल हैं, एकमात्र चीज जिस पर आप भरोसा कर सकते हैं जब चीजें गलत हो जाती हैं। बैकअप आपको जल्दी से अपने पैरों पर वापस लाने में मदद करते हैं।
हालांकि, सभी बैकअप प्लगइन्स समान रूप से नहीं बने हैं। कई तब विफल होते हैं जब आपको उनकी सबसे ज्यादा जरूरत होती है: बहाली के समय। सही प्लगइन चुनने के कई कारक हैं। इन मानदंडों को दृढ़ता से ध्यान में रखते हुए, हमने उपलब्ध शीर्ष वर्डप्रेस बैकअप प्लगइन्स की समीक्षा की है।
2. प्लगइन्स और थीम को अपडेट रखें
यह बहुत स्पष्ट लग सकता है, खासकर यदि आपने पिछले भाग को पढ़ा है कि अपडेट कितने महत्वपूर्ण हैं। हालांकि, डैशबोर्ड पर लाल अधिसूचना को नजरअंदाज करना बहुत आसान है, कुछ अधिक जरूरी करने के पक्ष में।
इसलिए, हम दोहराएंगे। प्लगइन और थीम डेवलपर्स सुरक्षा सुधारों के साथ अपडेट जारी करते हैं। भले ही आप अपडेट इंस्टॉल करना टालना चुनते हैं (लेकिन कृपया न करें), कम से कम रिलीज नोट्स पढ़ने के बाद ऐसा करें।
3. अच्छी गुणवत्ता वाले प्लगइन्स और थीम चुनें
इस बिंदु तक, हमने पर्याप्त रूप से दर्शाया है कि प्लगइन्स और थीम आपकी वेबसाइट के लिए कितने केंद्रीय हैं। हालांकि पूरी तरह से फुलप्रूफ सॉफ्टवेयर कभी होने की संभावना नहीं है, आपकी वेबसाइट के लिए सही प्लगइन्स और थीम चुनते समय ध्यान में रखने योग्य प्रमुख कारक हैं:
- क्या प्लगइन नियमित रूप से अपडेट किया जाता है: एक प्लगइन या थीम जिसे उसके डेवलपर द्वारा लगातार बनाए रखा जाता है, यदि भेद्यता खोजी जाती है तो सुरक्षा पैच प्राप्त करने की संभावना है।
- क्या प्लगइन लोकप्रिय है: यह एक दोधारी तलवार है। लाखों इंस्टॉल वाला एक लोकप्रिय प्लगइन हैकर्स का लक्ष्य होगा। लेकिन ये प्लगइन्स अधिक सुरक्षित भी होते हैं क्योंकि बहुत अधिक लोग उनकी निगरानी कर रहे हैं।
- क्या यह प्रीमियम प्लगइन है: पेड प्लगइन्स डेवलपर्स के काम का समर्थन करते हैं, और इसलिए मुफ्त प्लगइन की तुलना में छोड़ दिए जाने की संभावना बहुत कम है। यह कहना नहीं है कि ओपन सोर्स सॉफ्टवेयर कभी सुरक्षित नहीं होता, हालांकि प्रीमियम उत्पाद के साथ आप ग्राहक सहायता और उत्पाद गुणवत्ता के लिए भुगतान कर रहे हैं।
- कभी भी नल्ड प्लगइन्स और थीम इंस्टॉल न करें: मुफ्त में उपलब्ध प्रीमियम सॉफ्टवेयर कई स्तरों पर समस्याग्रस्त है। नल्ड सॉफ्टवेयर में अक्सर मैलवेयर या बैकडोर होते हैं जो एक बार इंस्टॉल होने पर हैकर्स को आपकी वेबसाइट तक पहुंचने देंगे।
4. फ़ायरवॉल का उपयोग करें
हैकर्स या उनके द्वारा आपकी जैसी वेबसाइट्स पर हमला करने के लिए डिज़ाइन किए गए बॉट्स को रोकने का कोई फुलप्रूफ तरीका नहीं है। हालांकि हम फ़ायरवॉल इंस्टॉल करके संभावना को काफी कम कर सकते हैं।
चुनने के लिए सर्वश्रेष्ठ वर्डप्रेस फ़ायरवॉल की सूची यहां दी गई है।
2. अपने उपयोगकर्ता नाम और पासवर्ड की रक्षा करें
हमने पाया है कि लगभग 5% हैक की गई वेबसाइट्स कमजोर पासवर्ड के कारण हमले के प्रति संवेदनशील थीं। यह संख्या सीधे दुर्भावनापूर्ण गतिविधि की तुलना में छोटी लग सकती है, लेकिन यह अभी भी आपका ध्यान आकर्षित करने के लिए पर्याप्त महत्वपूर्ण है।
अपनी साइट का एडमिन पासवर्ड खोना आपके घर या कार की चाबी खोने जैसा है। चाबी के साथ, चोर का आपके बेशकीमती सामान पर पूरा नियंत्रण होता है। इसी तरह, पासवर्ड के साथ, हैकर्स की आपकी वेबसाइट तक पूरी पहुंच होती है। इस बिंदु पर, न तो फ़ायरवॉल और न ही सिक्योरिटी प्लगइन हैकर्स को आपकी वेबसाइट को नुकसान पहुंचाने से रोक सकता है।
मजबूत पासवर्ड की आवश्यकता को बहुत दृढ़ता से समर्थन दिया जाता रहता है, लेकिन इससे जुड़ी कठिनाइयों के कारण, यह अक्सर वेबसाइट उपयोगकर्ताओं द्वारा नजरअंदाज कर दिया जाता है।
इससे पहले कि हम मजबूत क्रेडेंशियल्स के तंत्र में जाएं, आइए उनके बारे में लोगों के कुछ सामान्य प्रश्नों को संबोधित करें।
पासवर्ड चोरी करना कैसे संभव है?
उत्तर आश्चर्य के रूप में आ सकता है: हैकर पासवर्ड का अनुमान लगाने की कोशिश करता है। इससे हमारा मतलब यह नहीं है कि वे मैन्युअल रूप से विभिन्न पासवर्ड आज़मा रहे हैं, बल्कि इसके लिए बॉट्स हैं। इसे ब्रूट फोर्स अटैक के रूप में भी जाना जाता है, या यदि बॉट शब्दों का अनुमान लगा रहा है, तो डिक्शनरी अटैक।
ये हमले कई कारणों से बहुत अच्छी तरह से काम करते हैं:
- आसानी से अनुमान लगाने योग्य पासवर्ड: सामान्य शब्द, छोटे शब्द, विभिन्न क्रमपरिवर्तनों में 'पासवर्ड' शब्द ही
- पिछले हैक से डेटा: एक कारण है कि लोग विभिन्न सेवाओं और वेबसाइट्स के लिए अलग-अलग पासवर्ड का उपयोग करने की सलाह देते हैं
पासवर्ड चोरी से कैसे बचाव करें
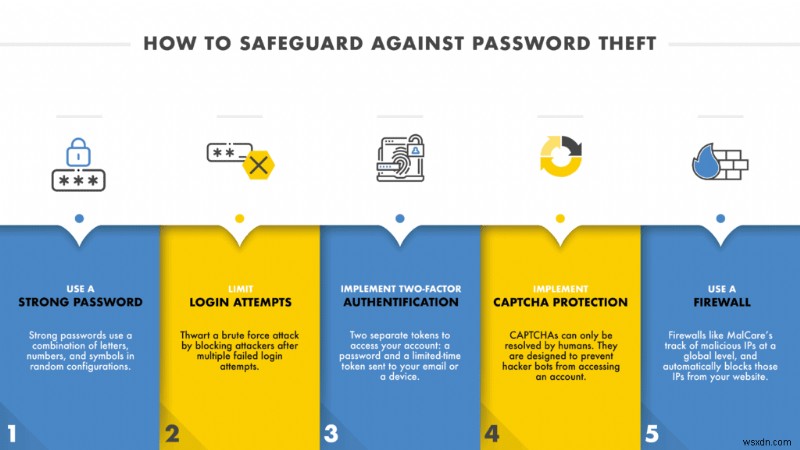
1. मजबूत पासवर्ड का उपयोग करें
मजबूत पासवर्ड यादृच्छिक विन्यास में अक्षरों, संख्याओं और प्रतीकों के संयोजन का उपयोग करते हैं, क्योंकि उन्हें क्रैक करना मुश्किल होता है। हैकर बॉट्स को सही पासवर्ड ढूंढने में सालों लग सकते हैं।
आप स्वयं मजबूत पासवर्ड बनाने की कोशिश कर सकते हैं, या पासवर्ड जनरेटर का उपयोग कर सकते हैं। फिर आप मजबूत पासवर्ड लागू करने के लिए प्लगइन्स का उपयोग कर सकते हैं।
मजबूत, क्रैक करने में कठिन पासवर्ड याद रखना मुश्किल हो सकता है, इसलिए हम LastPass जैसे पासवर्ड मैनेजर का उपयोग करने की सलाह देते हैं।
2. लॉगिन प्रयासों को सीमित करें
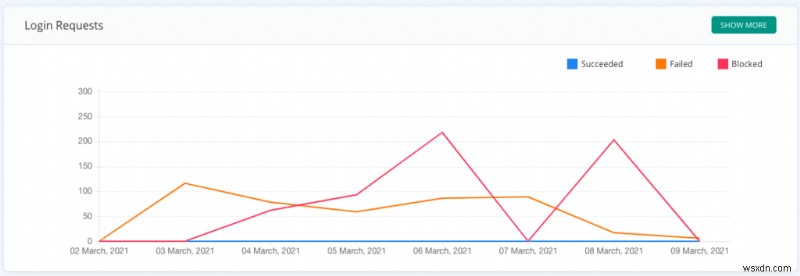
ब्रूट फोर्स अटैक को विफल करने का एक अच्छा तरीका है कई विफल लॉगिन प्रयासों के बाद हमलावरों को ब्लॉक करना। यह एक प्रभावी तंत्र है, क्योंकि इस प्रकार के हमले में हैकर्स के बॉट्स बार-बार अलग-अलग पासवर्ड आज़माते हैं।
MalCare फ़ायरवॉल इस सुविधा के साथ एकीकृत आता है। लॉगिन प्रयासों को सीमित करना कई डाउनसाइड्स के बिना अपनी वेबसाइट को सुरक्षित करने का एक अत्यधिक प्रभावी तरीका है।

यदि कोई अधिकृत उपयोगकर्ता अनजाने में इस बिंदु पर पहुंच गया है, तो वे यह पुष्टि करने के लिए लिंक पर क्लिक कर सकते हैं कि वे वास्तव में मानव हैं।
3. टू-फैक्टर ऑथेंटिकेशन लागू करें
कई सेवाएं लॉगिन प्रक्रिया के दौरान टू-फैक्टर ऑथेंटिकेशन का उपयोग करती हैं, जिसका अनिवार्य रूप से मतलब है कि आपको अपने खाते तक पहुंचने के लिए दो (आदर्श रूप से) अलग-अलग टोकन की आवश्यकता होती है। आमतौर पर, इनमें पासवर्ड और पिन कोड या QR कोड जैसे सीमित-समय के टोकन का संयोजन शामिल होता है जो आपके ईमेल या डिवाइस पर भेजा जाता है।
ऐसे कई प्लगइन्स हैं जो टू-फैक्टर ऑथेंटिकेशन या 2FA लागू करते हैं, और वे उनके द्वारा प्रदान की जाने वाली सेवाओं के आधार पर भिन्न होते हैं। 2FA MalCare के सुरक्षा सूट में भी एकीकृत है।
4. CAPTCHA सुरक्षा लागू करें
CAPTCHAs को केवल मनुष्यों द्वारा हल किया जा सकता है। उन्हें हैकर बॉट्स को खाते तक पहुंचने से रोकने के लिए डिज़ाइन किया गया है। आप इसका उपयोग अपनी वेबसाइट की रक्षा के लिए कर सकते हैं।
यहां Kinsta का एक साफ छोटा लेख है जो आपको शुरू करने में मदद करेगा।
5. फ़ायरवॉल का उपयोग करें
MalCare जैसे कुछ वेबसाइट सिक्योरिटी फ़ायरवॉल वैश्विक स्तर पर दुर्भावनापूर्ण IPs का ट्रैक भी रखते हैं। फ़ायरवॉल प्लगइन इंस्टॉल की गई सभी साइट्स से सीखता है। यह तब स्वचालित रूप से खराब IPs को ब्लॉक कर देता है इससे पहले कि उन्होंने आपका पासवर्ड क्रैक करने का प्रयास किया हो। यह, लिमिट-लॉगिन क्षमता के साथ मिलकर, आपकी साइट को हैकर्स से बचा सकता है जो जबरदस्ती अंदर घुसने की कोशिश कर रहे हैं।
3. एक अच्छा वेब होस्टिंग प्रोवाइडर चुनें
किसी भी चीज के लिए वेब होस्ट को दोष देने की प्रवृत्ति होती है जो वेबसाइट के साथ गलत होती है। जबकि वेब होस्ट आमतौर पर वेबसाइट के कई पहलुओं के लिए जिम्मेदार होते हैं, वे शायद ही कभी दोषी होते हैं जब कोई वेबसाइट हैक हो जाती है।
वास्तव में, विपरीत आम तौर पर सच है, वेब होस्ट वेबसाइट सुरक्षा में सुधार करते हैं।
बेशक, कुछ वेब होस्ट हैं जो अपने सर्वर पर होस्ट की गई वेबसाइट्स के समझौते में भूमिका निभाते हैं। यह शायद ही कभी होता है, लेकिन जब होता है, तो यह एक बड़ी घटना होती है जो हजारों वेबसाइट्स से समझौता करती है।
4. SSL प्रमाणपत्र इंस्टॉल करें
सिक्योर सॉकेट्स लेयर, जिसे आमतौर पर SSL के रूप में जाना जाता है, एक सुरक्षा प्रोटोकॉल है जो वेबसाइट से आने-जाने वाले सभी संचार को एन्क्रिप्ट करता है। एक बार इंस्टॉल हो जाने पर, यह आपकी वेबसाइट के URL की शुरुआत में पैडलॉक के रूप में दिखाई देता है।
SSL प्रमाणपत्र का उपयोग करने के लाभ इस प्रकार हैं:
- आपकी वेबसाइट से आने-जाने वाला सभी डेटा एन्क्रिप्टेड है
- यह आपकी वेबसाइट के लिए विश्वास का प्रतीक है। वास्तव में, अधिकांश ब्राउज़र एड्रेस बार में SSL के बिना साइट्स को 'सुरक्षित नहीं' के रूप में चिह्नित करेंगे।
- Google SSL प्रमाणपत्र वाली वेबसाइट्स को पसंद करता है और यहां तक कि उन्हें उच्च रैंकिंग के साथ पुरस्कृत करता है।
अपनी वेबसाइट पर SSL प्रमाणपत्र आसानी से इंस्टॉल करें। इसमें मुश्किल से कोई समय लगता है, और यह खर्च किए गए प्रयास के लायक है।
अच्छी वेबसाइट सुरक्षा प्रथाएं
जैसा कि हमने शुरुआत में कहा, वेबसाइट सुरक्षा एक सतत अभ्यास है। इस खंड में, हम उन प्रथाओं को सूचीबद्ध कर रहे हैं जो आपकी समग्र वेबसाइट सुरक्षा रणनीति में विकसित करने के लिए अच्छी हैं। एक बार जब आप ऐसा करने की आदत डाल लेते हैं, तो आपके समय और प्रयास का छोटा निवेश एक सुरक्षित वेबसाइट के साथ कई बार खुद को चुका देगा।
1. अपना पासवर्ड बार-बार बदलें
हम समझते हैं कि अनुमान लगाने में कठिन पासवर्ड सेट करना मुश्किल है, खासकर क्योंकि वे अक्सर याद रखने में कठिन के पर्याय होते हैं। हम इस सबसे उत्कृष्ट पासवर्ड को नियमित रूप से बदलने के लिए कहे जाने पर निराशा की कल्पना भी कर सकते हैं।
कारण यह है कि पासवर्ड सुरक्षा में सबसे कमजोर कड़ियाँ हैं; खासकर यदि आप कई खातों के लिए समान पासवर्ड का उपयोग करते हैं। भले ही एक साइट उल्लंघन का अनुभव करती है, आप सुरक्षित रूप से मान सकते हैं कि आपके सभी खाते संभावित रूप से समझौता किए गए हैं। हर कुछ हफ्तों में उल्लंघनों के बारे में समाचार कहानियां हैं - और ये सिर्फ रिपोर्ट की गई हैं। ध्यान में रखने वाली बात।
नियमित रूप से अलग-अलग लोगों के लिए अलग-अलग चीजें भी हो सकती हैं। कुछ वित्तीय संस्थान, जैसे बैंक, अनिवार्य करते हैं कि पासवर्ड हर 90 दिनों में बदले जाएं। पासवर्ड मैनेजर का उपयोग करना आगे का रास्ता है।
2. वेबसाइट उपयोगकर्ताओं की समीक्षा करें + नए एडमिन उपयोगकर्ताओं को ट्रैक करें
हैकर्स अक्सर एडमिन उपयोगकर्ताओं को पीछे छोड़ देते हैं, ताकि वे साइट तक पहुंच हासिल कर सकें। इसलिए, नियमित आधार पर एडमिन उपयोगकर्ताओं की समीक्षा करना वेबसाइट सुरक्षा में सुधार कर सकता है।
दूसरे, वेबसाइट सहयोगी बदल सकते हैं। यदि किसी उपयोगकर्ता को अब एक्सेस की आवश्यकता नहीं है, तो उनकी पहुंच को हटाना सबसे अच्छा है। कारण दो गुना है: आप नहीं चाहते कि उपयोगकर्ता आपकी वेबसाइट में कोई और बदलाव करे; उनके निष्क्रिय खातों को हैकर्स द्वारा समझौता किया जा सकता है।
समय के साथ, जैसे-जैसे हम नई सामग्री और डिज़ाइन के साथ अपनी साइट बनाते हैं, हम अपनी साइट पर नए उपयोगकर्ताओं को जोड़ते रहते हैं। हमें इन उपयोगकर्ताओं की समय-समय पर समीक्षा करनी चाहिए। आप स्वयं अच्छी सुरक्षा प्रथाओं का पालन कर सकते हैं, लेकिन किसी अन्य उपयोगकर्ता के समझौता होने से आपकी साइट प्रभावित होगी।
उपयोगकर्ताओं को जोड़ते समय, जहां तक संभव हो केवल आवश्यक एक्सेस स्तर दें। उदाहरण के लिए, यदि कोई केवल लेख लिख रहा है तो उन्हें एडमिन एक्सेस न दें।
3. अपनी साइट पर गतिविधि लॉग सेट करें
हम अपनी वेबसाइट के लिए गतिविधि लॉग रखने के बड़े प्रशंसक हैं। इसने कई बार हमारी जान बचाई है।
हैकर्स वेबसाइट को संशोधित करने के लिए कोर वर्डप्रेस APIs का उपयोग नहीं करते, इसलिए उनके द्वारा किए गए कई बदलाव गतिविधि लॉग में प्रतिबिंबित नहीं होंगे। हालांकि, वे पदचिह्न छोड़ सकते हैं, जैसे स्वयं के लिए एडमिन खाते बनाना ताकि वे साइट तक पहुंच सकें। ये अप्रत्याशित कार्य हैक का पता लगाने में मदद कर सकते हैं।
इसके विपरीत, यदि परिवर्तन किसी सहयोगी द्वारा किए जाते हैं, तो गतिविधि लॉग आपकी वेबसाइट पर किए गए परिवर्तनों को देखकर अनावश्यक घबराहट से बचने में मदद कर सकते हैं।
4. अपलोड फ़ोल्डर में PHP ब्लॉक करें
भेद्यताओं का एक पूरा वर्ग (रिमोट कोड एक्जीक्यूशन, सटीक होने के लिए) हैकर्स को अपलोड फ़ोल्डर में दुर्भावनापूर्ण PHP फ़ाइलें अपलोड करने देता है। हैकर तब इसका उपयोग आपकी वेबसाइट पर कोई भी कोड निष्पादित करने के लिए कर सकता है। दूसरे शब्दों में, उनका आपकी वेबसाइट पर पूरा नियंत्रण होता है।
हमले को प्रभावी ढंग से निष्प्रभावी किया जा सकता है यदि आप अपलोड फ़ोल्डर में PHP फ़ाइलों के निष्पादन को ब्लॉक करते हैं। चिंता न करें। अपलोड फ़ोल्डर में PHP फ़ाइलों को ब्लॉक करना सुरक्षित है क्योंकि वे वैसे भी वहां मौजूद नहीं होनी चाहिए। अपलोड फ़ोल्डर वह जगह है जहां आप अपना मीडिया संग्रहीत करते हैं, स्क्रिप्ट नहीं।
यदि आप MalCare सिक्योरिटी प्लगइन का उपयोग कर रहे हैं, तो आप एक क्लिक के साथ अपलोड फ़ोल्डर में PHP निष्पादन को ब्लॉक कर सकते हैं। Apache/Litespeed आधारित साइट्स के लिए, हम इस सुरक्षा को लागू करने के लिए htaccess में नियम जोड़ सकते हैं।
अपनी वेबसाइट को सुरक्षित करते समय बचने योग्य चीजें
एक त्वरित Google खोज आपको अपनी वेबसाइट को सुरक्षित करने के लिए कई टिप्स और रणनीतियां देगी। कई सिक्योरिटी प्लगइन्स आपकी साइट को पासवर्ड क्रैकर्स से बचाने के लिए कई विकल्प भी प्रस्तुत करेंगे। अपनी वेबसाइट को सुरक्षित करना इस बारे में बहुत कुछ है कि आपको क्या करना चाहिए; हालांकि, कुछ चीजें हैं जिनसे आपको बचना चाहिए।
हम नीचे जिन बिंदुओं के बारे में बात करते हैं, उनके कारण अलग-अलग हैं, लेकिन इसके मूल में, आपके उपायों के लिए एक ठोस सुरक्षा लाभ होना चाहिए - खासकर यदि आप अपने उपयोगकर्ताओं को अतिरिक्त सुरक्षा बाधाओं के माध्यम से कूदने के लिए कह रहे हैं। उदाहरण के लिए, यदि आप कैप्चा और 2-फैक्टर ऑथेंटिकेशन दोनों लागू करते हैं, तो आपकी साइट में प्रवेश करना मुश्किल हो जाता है, जिसमें थोड़ा अतिरिक्त लाभ होता है।
आपको सभी उपलब्ध विकल्पों को लागू करने से सुरक्षा की अतिरिक्त भावना मिल सकती है, लेकिन लागत-लाभ विश्लेषण में, वे कसौटी पर खरे नहीं उतरते।
1. wp-login पेज छिपाएं
आप इसे बहुत सारे फ़ोरम पर देखेंगे: अपनी साइट के लिए कस्टम URL के लिए wp-login पेज बदलें। तर्क यह है, यदि हैकर्स लॉगिन पेज नहीं ढूंढ सकते, तो वे आपकी साइट में प्रवेश पाने के लिए ब्रूट फोर्स अटैक का उपयोग नहीं कर सकते।
इसके साथ कुछ खामियां हैं:
- वर्डप्रेस आपको XML-RPC का उपयोग करके लॉग इन करने की भी अनुमति देता है
- यह आपकी साइट को उपयोग करना मुश्किल बना देगा। यदि आप अपने लिए wp-login के बदले में बनाए गए विशेष URL को भूल जाते हैं, तो इससे उबरना मुश्किल हो सकता है।
- यदि आप एक सामान्य URL या सिक्योरिटी प्लगइन के साथ आने वाले डिफ़ॉल्ट का उपयोग करते हैं, तो हैकर्स के लिए इसका अनुमान लगाना आसान होगा, जिससे उद्देश्य पूरी तरह से विफल हो जाएगा।
- इस पेज को छिपाने में आपकी साइट पर जटिल सेटिंग्स लागू करना शामिल है जिसके अन्य अप्रत्याशित दुष्प्रभाव हो सकते हैं।
इसलिए, हमारी राय में, यह प्रयास के लायक नहीं है।
2. जियो-ब्लॉकिंग
एक और आमतौर पर अनुशंसित सुरक्षा उपाय जियो-ब्लॉकिंग है। आपको कुछ देशों से वैध ट्रैफिक की आवश्यकता या अपेक्षा नहीं हो सकती है, और इसलिए पहुंच प्रतिबंधित करने का निर्णय ले सकते हैं। MalCare इस सुविधा का समर्थन करता है, लेकिन हम अनुशंसा नहीं करते कि आप ऐसा करें क्योंकि:
- क्षेत्रों के लिए IPs सही नहीं हैं और उनमें त्रुटियां हो सकती हैं।
- यदि आप गलती से खुद को ब्लॉक कर लेते हैं, तो इसे वापस करना मुश्किल होगा।
- आप Google जैसे अच्छे बॉट्स को ब्लॉक कर सकते हैं जो आपकी साइट को नुकसान पहुंचा सकते हैं।
एक अच्छा फ़ायरवॉल दुर्भावनापूर्ण बॉट्स और अवांछनीय ट्रैफिक के खिलाफ आपकी वेबसाइट की रक्षा कर सकता है और करेगा। हमने पिछले भाग में फ़ायरवॉल के लाभों को कवर किया है।
3. wp-admin डायरेक्टरी को पासवर्ड से सुरक्षित करें
wp-admin फ़ोल्डर आपकी वेबसाइट पर सबसे महत्वपूर्ण फ़ोल्डर्स में से एक है। स्वाभाविक रूप से, यह हैकर्स से बहुत ध्यान आकर्षित करता है। इसलिए, इसे पासवर्ड से सुरक्षित करना एक शानदार कदम लग सकता है, लेकिन यह प्रतिकूल है।
अपनी wp-admin डायरेक्टरी को पासवर्ड से सुरक्षित करना आपकी वर्डप्रेस वेबसाइट पर AJAX कार्यक्षमता को तोड़ देता है। AJAX एक कोडिंग तकनीक है जो वर्तमान में प्रदर्शित पेज को बदले बिना सर्वर से आपकी वेबसाइट के कुछ हिस्सों को लोड करती है।
यदि यह गूढ़ लगता है, तो इसका अनिवार्य रूप से मतलब है कि यह आपकी वेबसाइट को गतिशील बनाता है, बिना उपयोगकर्ताओं के लिए इसे हर बार रीलोड किए जब भी कुछ बदलता है।
सोशल नेटवर्किंग साइट के न्यूजफीड पर स्क्रॉल करने के बारे में सोचें। नई कहानियां या ट्वीट लोड होते हैं जब आप अभी भी अपनी स्क्रीन पर पहले से मौजूद वाले पढ़ रहे होते हैं, और जब आप नई सामग्री लोड करना चाहते हैं तो न्यूजफीड को रीफ्रेश कर सकते हैं।
4. वर्डप्रेस संस्करण छिपाएं
अपनी वेबसाइट के वर्डप्रेस संस्करण को छिपाने के पीछे तर्क सुरक्षा अपडेट से संबंधित है। यदि आपकी वेबसाइट में वर्डप्रेस का नवीनतम संस्करण नहीं है, तो हैकर पुराने संस्करण में मौजूद भेद्यता का शोषण करने में सक्षम हो सकता है।
हालांकि, अपने वर्डप्रेस संस्करण को छिपाने का कोई लाभ नहीं है। वेबसाइट के वर्डप्रेस संस्करण को निर्धारित करने के कई तरीके हैं: साइट के फ्रंटएंड कोड का निरीक्षण करना, RSS फ़ीड की जांच करना, आदि। जिनमें से सभी वैध हैं, संयोग से।
पुराने संस्करणों में वर्डप्रेस कमजोरियों का मुकाबला करने का तरीका अपने संस्करण को नवीनतम संस्करण में अपडेट रखना है। कई वेबसाइट एडमिनिस्ट्रेटर डरते हैं कि लाइव साइट अपडेट करने से कुछ टूट सकता है। इसलिए, इसे पहले स्टेजिंग साइट पर करना सबसे अच्छा है।
यदि आपकी वेबसाइट हैक हो गई है तो क्या करें?
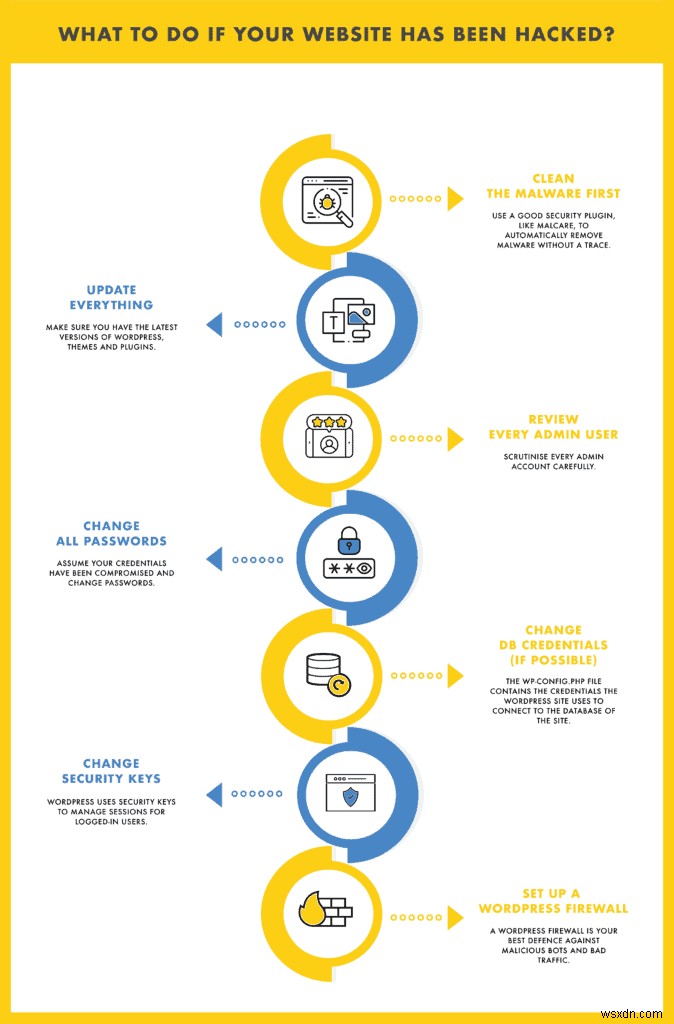
यदि आपकी साइट हाल ही में हैक हुई है, तो आपके लिए अपनी साइट की सुरक्षा के बारे में अत्यंत सतर्क रहना और भी महत्वपूर्ण है। यदि सही ढंग से नहीं किया गया, तो यह साइट को बार-बार हैक होने और पूरी स्थिति को एक बुरे सपने में बदलने का कारण बन सकता है।
- पहले मैलवेयर साफ करें: MalCare जैसे अच्छे सिक्योरिटी प्लगइन का उपयोग करके, बिना किसी निशान के स्वचालित रूप से मैलवेयर हटाएं।
- सब कुछ अपडेट करें: जैसा कि हमने पहले कहा, सॉफ्टवेयर अपडेट महत्वपूर्ण हैं। सुनिश्चित करें कि आपके पास वर्डप्रेस, थीम और प्लगइन्स के नवीनतम संस्करण हैं। यदि आपके पास नहीं हैं, तो एक अच्छा मौका है कि यही कारण है कि आपकी वेबसाइट पहली जगह में हैक हुई थी।
- हर एडमिन उपयोगकर्ता की समीक्षा करें: हर एडमिन खाते की सावधानीपूर्वक जांच करें। हमने इस लेख में पहले ही यह कहा है, लेकिन हैकर्स एडमिन खाते बनाते हैं ताकि वे एक वेबसाइट तक पहुंच हासिल कर सकें जिसे उन्होंने हैक किया है, अगर मैलवेयर का पता चल गया है।
- सभी पासवर्ड बदलें: मान लें कि आपके क्रेडेंशियल्स से समझौता किया गया है और पासवर्ड बदलें। उम्मीद है कि आप विभिन्न उत्पादों और सेवाओं के लिए एक ही पासवर्ड का उपयोग नहीं करते हैं, अन्यथा आपको उन पासवर्ड को भी बदलना चाहिए।
- DB क्रेडेंशियल्स बदलें (यदि संभव हो): wp-config.php फ़ाइल में क्रेडेंशियल्स होते हैं जिनका उपयोग वर्डप्रेस साइट साइट के डेटाबेस से कनेक्ट करने के लिए करती है। कई मामलों में, DB क्रेडेंशियल्स से समझौता होने पर भी डेटाबेस तक पहुंच प्रतिबंधित होती है। हालांकि, कुछ होस्ट के साथ, हैकर्स इस जानकारी का उपयोग सीधे डेटाबेस को संशोधित करने के लिए कर सकते हैं। इससे साइट पुनः संक्रमित हो सकती है।
- सिक्योरिटी कीज़ बदलें: वर्डप्रेस लॉग-इन उपयोगकर्ताओं के लिए सत्र प्रबंधित करने के लिए सिक्योरिटी कीज़ का उपयोग करता है। वे क्या हैं और वेबसाइट को सुरक्षित बनाने के लिए उन्हें कैसे बदलें, इसके बारे में और पढ़ें।
- वर्डप्रेस फ़ायरवॉल सेट करें: हमने इस लेख में इसे विस्तार से कवर किया है। एक वर्डप्रेस फ़ायरवॉल दुर्भावनापूर्ण बॉट्स और खराब ट्रैफिक के खिलाफ आपका सबसे अच्छा बचाव है।
निष्कर्ष
हमने वेबसाइट को कैसे सुरक्षित करें, इस लेख को एक स्पष्ट संकेत के साथ शुरू किया: पहला कदम वेबसाइट सुरक्षा के बारे में सही तरीके से सोचना है। यह एक सतत प्रक्रिया है। किसी भी संगठन में एक अच्छी मानक प्रथा है कि आवधिक वेबसाइट सुरक्षा ऑडिट आयोजित किए जाएं।
खतरे का परिदृश्य लगातार बदल रहा है, और हैकर्स बचाव को हराने के अधिक रचनात्मक तरीके ढूंढेंगे। सुरक्षा विशेषज्ञ लगातार सतर्क रहते हैं, और यह हमारे वर्षों के शोध में हमने जो कुछ सीखा है उसका मुख्य निष्कर्ष है: आत्मसंतुष्ट न हों।
विचार साझा करना चाहते हैं? हमें एक लाइन भेजें, या सोशल मीडिया पर हमसे जुड़ें। आपके विचार सुनना अच्छा लगेगा।
अक्सर पूछे जाने वाले प्रश्न
वेबसाइट सुरक्षा क्या है?
वेबसाइट सुरक्षा आपकी वेबसाइट और उपयोगकर्ताओं को हैकर्स और उनके मैलवेयर से बचाने के लिए एक योजना तैयार करना है। इसमें आपकी वेबसाइट के घटकों को समझना, वे कैसे एक साथ काम करते हैं और उनमें क्या भेद्यताएं हैं, शामिल है।
एक बार यह आधार स्थापित हो जाने के बाद, फिर आपको भेद्यताओं के खिलाफ सुरक्षा के लिए एक व्यापक सुरक्षा योजना तैयार करने की आवश्यकता है। इसमें कॉन्फ़िगरेशन चरणों की एक श्रृंखला, नीतियों का कार्यान्वयन, और खतरों के संबंध में अपडेट रहना शामिल है।
वेबसाइट सुरक्षा प्राप्त करने में एक प्रमुख कारक यह समझना है कि यह एक बार की गतिविधि नहीं है। सुरक्षा विकसित होती है, क्योंकि खतरे विकसित होते हैं।
वेबसाइट सुरक्षा क्यों महत्वपूर्ण है?
वर्डप्रेस लाखों लोगों द्वारा उपयोग किया जाता है, इसलिए यह शायद सुरक्षित है, है ना? हां और नहीं।
हां, क्योंकि वर्डप्रेस कोर फ़ाइलें सुरक्षित हैं, और यहां तक कि जब भेद्यता खोजी जाती है, तो इसे बहुत जल्दी संबोधित किया जाता है।
नहीं, क्योंकि आपकी वेबसाइट केवल वर्डप्रेस कोर नहीं है। यह प्लगइन्स और थीम का संयोजन है, जिसका उपयोग आपकी वेबसाइट को अधिक कार्यात्मक, इंटरैक्टिव और आकर्षक बनाने में मदद के लिए किया जाता है। ये प्लगइन्स और थीम वर्डप्रेस की कार्यक्षमता को बढ़ाते हैं, लेकिन भेद्यताओं के अवसर भी बढ़ाते हैं। अच्छे प्लगइन और थीम डेवलपर्स भेद्यताओं को जल्दी ठीक करेंगे। हालांकि खतरा काफी अधिक है।
अपनी वेबसाइट की रक्षा करने के लिए - जिसमें आपने निवेश किया गया समय, पैसा और अन्य संसाधन शामिल हैं - और अपने विज़िटर्स को उनके डेटा और पहचान चोरी होने से बचाने के लिए, आपको अपनी वेबसाइट को सुरक्षित करने की आवश्यकता है। यदि आप वर्डप्रेस उपयोगकर्ता हैं, तो आप अपनी साइट को सुरक्षित करने के लिए हमारे वर्डप्रेस सुरक्षा गाइड को देख सकते हैं।
हैकर्स से वेबसाइट को कैसे सुरक्षित करें?
आप अपनी वेबसाइट को हैकर्स से सुरक्षित करने के लिए कई कदम उठा सकते हैं:
1. अपने वर्डप्रेस, प्लगइन्स और थीम को अपडेट रखें
2. एक अच्छा फ़ायरवॉल इंस्टॉल करें
3. लॉगिन सुरक्षा लागू करें
4. SSL इंस्टॉल करें
5. लॉगिन के लिए टू-फैक्टर ऑथेंटिकेशन का उपयोग करें
6. नियमित रूप से उपयोगकर्ता भूमिकाओं की समीक्षा करें
7. गतिविधि लॉग सेट करें