क्या आपकी वेबसाइट हैक हो गई है? अधिकांश वेबसाइट एडमिन, जो हमसे संपर्क करते हैं, उनकी वेबसाइट रीडायरेक्ट होने या वेबसाइट पर स्पैम पॉप-अप जैसे लक्षण देखते हैं। यह समझदारी से तनावपूर्ण हो सकता है। आइए आपको आश्वस्त करते हैं, आप अपनी हैक की गई वेबसाइट को ठीक कर सकते हैं।
वेबसाइट को साफ़ करने से पहले, हमें यह सुनिश्चित करने की आवश्यकता है कि आपकी वेबसाइट वास्तव में हैक हुई है। सुरक्षा प्लगइन से अपनी वेबसाइट को स्कैन करके अपनी वेबसाइट पर हैक की पुष्टि करें।
एक बार जब आप हैक की पुष्टि कर लेते हैं, तो अगले चरण बहुत आसान हो जाएंगे। इस लेख में, हम चरण-दर-चरण बताएंगे कि आप अपनी वेबसाइट पर मैलवेयर की पहचान और सफाई कैसे कर सकते हैं।
आप कैसे जानते हैं कि किसी वेबसाइट को हैक किया गया है?
इससे पहले कि आप अपनी हैक की गई वेबसाइट को साफ़ करना शुरू कर सकें, आपको यह पुष्टि करने की आवश्यकता है कि आपकी वेबसाइट बिल्कुल हैक हुई है या नहीं। स्कैनिंग हैक की पुष्टि करने का सबसे अच्छा तरीका है, लेकिन आपको हैक के लक्षणों के बारे में भी पता होना चाहिए ताकि आप हैक की पहचान करने में मदद कर सकें।
हैक की गई वेबसाइट के लक्षण
आप हमेशा सुनिश्चित नहीं हो सकते कि कोई वेबसाइट हैक हुई है। मैलवेयर के प्रकार के आधार पर, हैक के लक्षण भिन्न हो सकते हैं, या बिल्कुल भी प्रकट नहीं हो सकते। और यदि आप नहीं जानते कि क्या देखना है, तो मैलवेयर आप पर चुपके से आ सकता है। चूंकि हैक समय के साथ बदतर होते जाते हैं, इसलिए उन्हें जल्दी पहचानना महत्वपूर्ण है। इसलिए, आपको पता होना चाहिए कि हैक की गई वेबसाइट के मामले में किन लक्षणों को देखना है। यहां कुछ सबसे आम लक्षण दिए गए हैं जो हैक की गई वेबसाइट दिखाती हैं।
अपने Google खोज परिणामों की जांच करें
Google मैलवेयर का पता लगाने में बहुत अच्छा है। उनके बॉट लगातार आपकी वेबसाइट को क्रॉल करते समय मैलवेयर की तलाश में रहते हैं क्योंकि वे अपने खोज इंजन उपयोगकर्ताओं के लिए एक सुरक्षित ब्राउज़िंग अनुभव को बढ़ावा देना चाहते हैं। यदि आपकी वेबसाइट हैक हो जाती है, तो संभावना है कि यह जल्द ही Google पर दिखाई देगी।
अपने Google खोज परिणामों की जांच करने के लिए, विशेष रूप से अपनी वेबसाइट को गूगल करें। उदाहरण के लिए, यदि आप Google पर ट्विटर खोजने की कोशिश कर रहे हैं, तो आप site:twitter.com देख सकते हैं। आप अपने खोज शब्द के बाद इसे जोड़कर अपनी वेबसाइट पर विशिष्ट कीवर्ड भी खोज सकते हैं। हैक के मामले में आपको अपने Google खोज परिणामों पर निम्नलिखित मुद्दे दिखाई देंगे।
जंक मेटा विवरण
मेटा विवरण खोज परिणामों के तहत दिखाई देने वाले छोटे विवरण हैं जो बताते हैं कि वेब पेज किस बारे में है। आमतौर पर, यह कुछ ऐसा होगा जो आप सेट करते हैं या आपके वेबपेज से एक प्रासंगिक स्निपेट। लेकिन अगर आपकी वेबसाइट हैक हो गई है, तो आपका मेटा विवरण जंक मान, जापानी वर्ण, या असंबंधित कीवर्ड दिखा सकता है।
इंडेक्स किए गए पेज
हैक अक्सर आपकी वेबसाइट पर स्पैम पेज जोड़ने का कारण बन सकते हैं। आप जांच सकते हैं कि क्या यह Google पर अपनी वेबसाइट को खोजकर और जांच करके हुआ है कि इंडेक्स किए गए पेज आपकी वेबसाइट पर पेज की संख्या के आसपास हैं या नहीं। यदि संख्या बहुत अधिक है, तो ये आपकी वेबसाइट पर इंडेक्स किए जा रहे स्पैम पेज हैं और हैक का संकेत हैं।
Google ब्लैकलिस्ट
जैसा कि हमने पहले चर्चा की, Google अपने उपयोगकर्ताओं के लिए एक सुरक्षित अनुभव को प्रोत्साहित करने के लिए प्रतिबद्ध है। इसके एक भाग के रूप में, उन्होंने Google Safe Browsing पहल शुरू की है जो हर दिन वेबसाइटों को क्रॉल करती है और मैलवेयर का पता लगने पर उन्हें फ़्लैग करती है। Google ब्लैकलिस्ट कई नोटिस के रूप में आ सकती है, जिसमें खोज परिणामों पर एक चेतावनी या वेबसाइट पर जाने से पहले एक बड़ी लाल स्क्रीन शामिल है। कुछ चेतावनियां हैं:
- आगे फ़िशिंग साइट
- इस साइट में मैलवेयर है
- इस साइट को असुरक्षित बताया गया है
- यह साइट हैक हो सकती है
- आगे भ्रामक साइट
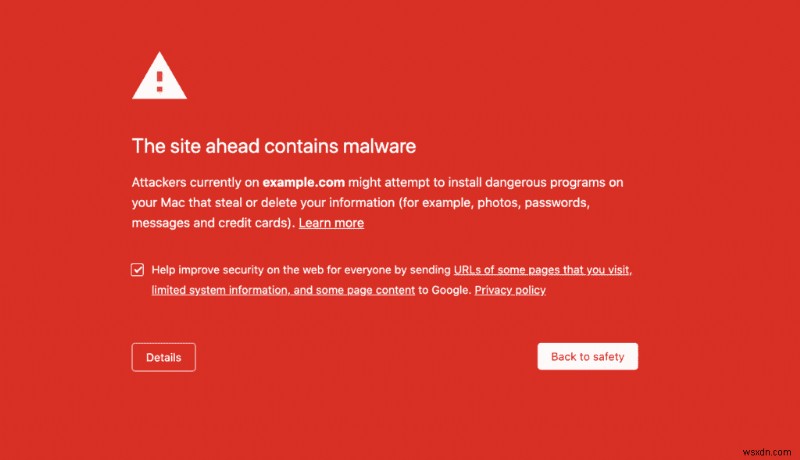
यदि आप अपनी वेबसाइट खोज परिणामों पर इनमें से किसी भी फ़्लैग को देखते हैं, तो सबसे अधिक संभावना है कि आपकी वेबसाइट हैक हो गई है।
अपनी वेबसाइट पर मुद्दों की जांच करें
कुछ वेबसाइट हैक कोई लक्षण नहीं दिखाते। लेकिन कुछ लक्षण आपकी वेबसाइट पर दिखाई दे सकते हैं। आपकी वेबसाइट के दृश्य भाग जिन्हें आप हर दिन देखते हैं, आपकी वेबसाइट के समग्र स्वास्थ्य के बारे में बहुत कुछ बता सकते हैं। इसलिए अपनी वेबसाइट पर इनमें से कुछ लक्षणों को देखें।
स्पैम पॉप-अप
यदि आप अपनी वेबसाइट पर अनधिकृत पॉप-अप देखते हैं, तो यह मैलवेयर होने की संभावना है। ये स्पैम पॉप-अप या तो आपके ग्राहकों को स्पैम साइटों पर ले जाने के लिए हैं या उन्हें मुफ्त उपहार के रूप में छिपे मैलवेयर को डाउनलोड करने के लिए प्रेरित करते हैं। जबकि स्पैम पॉप-अप मैलवेयर का एक मजबूत संकेत हैं, वे आपकी वेबसाइट पर विज्ञापन नेटवर्क सक्षम करने के कारण भी दिखाई दे सकते हैं। यदि आप इसे देखते हैं, तो जल्द से जल्द अपनी वेबसाइट को स्कैन और साफ़ करके पुष्टि करें।
स्पैम साइटों पर रीडायरेक्ट
दुर्भावनापूर्ण रीडायरेक्ट एक बड़ी समस्या हैं। वे अराजक हो सकते हैं क्योंकि कभी-कभी, वेबसाइट पर अन्य पेजों के साथ, लॉगिन पेज भी अन्य वेबसाइटों पर रीडायरेक्ट हो जाता है। यदि ऐसा होता है, तो आप अपनी वेबसाइट पर लॉग इन भी नहीं कर सकते या यह पता लगाने के लिए पर्याप्त समय तक उस पर नहीं रह सकते कि समस्या क्या है। स्पैम साइटों पर स्वचालित रीडायरेक्ट आपकी वेबसाइट पर मैलवेयर का एक निश्चित संकेत है।
फ़िशिंग पेज
फ़िशिंग एक प्रकार का सोशल इंजीनियरिंग अटैक है जो उपयोगकर्ताओं से व्यक्तिगत और वित्तीय जानकारी प्राप्त करने के लिए स्पूफिंग रणनीति का उपयोग करता है। आमतौर पर, एक फ़िशिंग पेज एक आधिकारिक पेज की तरह दिखने की कोशिश करता है और इसे अधिक विश्वसनीय बनाने के लिए बैंक लोगो या ब्रांडिंग होती है। यदि आप अपनी वेबसाइट पर फ़िशिंग पेज देखते हैं, तो यह निश्चित रूप से वेबसाइट हैक का संकेत है।
टूटे हुए पेज
यदि आप ऐसे पेज देखते हैं जिनके ऊपर या नीचे यादृच्छिक कोड है या देखते हैं कि पेज पर तत्व अव्यवस्थित दिखते हैं, तो यह मैलवेयर का संकेत हो सकता है। जबकि टूटे हुए पेज खराब प्लगइन या थीम के कारण हो सकते हैं, मैलवेयर एक प्रबल संभावना है।
व्हाइट स्क्रीन ऑफ डेथ
व्हाइट स्क्रीन ऑफ डेथ वह है जो तब होता है जब आप अपनी वेबसाइट पर जाते हैं और आपका ब्राउज़र खाली हो जाता है। यह एक तनावपूर्ण स्थिति है क्योंकि आपको पता नहीं होता कि क्या गलत हुआ या इसे कैसे ठीक किया जाए। साथ ही, जब ऐसा होता है तो आपके wp-admin तक पहुंचने का कोई तरीका नहीं होता, और आप अपनी ही वेबसाइट से लॉक हो जाते हैं।
अपनी वेबसाइट बैकएंड की जांच करें
आपकी वेबसाइट का बैकएंड भी इंगित कर सकता है कि आपकी वेबसाइट हैक हुई है या नहीं। आप बैकएंड पर लक्षणों को भी देख सकते हैं। हालांकि, यदि आप विशेषज्ञ नहीं हैं या कोड तर्क समझने वाले नहीं हैं, तो इनका पता लगाना असंभव हो सकता है।
गतिविधि लॉग
वेबसाइट बैकएंड पर लक्षणों को देखने का एक अच्छा तरीका अपनी वेबसाइट के गतिविधि लॉग को देखना है। आप WP Activity Log जैसे प्लगइन को इंस्टॉल करके अपनी वेबसाइट पर गतिविधि तक पहुंच सकते हैं और देख सकते हैं कि क्या आपको कोई संदिग्ध गतिविधि दिखाई देती है।
आपकी साइट पर अजीब कोड
आपकी वेबसाइट कोड से बनी है, और मैलवेयर भी कोड के हिस्से के रूप में प्रच्छन्न है। इसलिए यह आपकी वेबसाइट पर कहीं भी छिप सकता है और निर्दोष दिख सकता है। यदि आप वेबसाइट कोड में कोई बदलाव देखते हैं, या अपनी वेबसाइट पर अजीब कोड देखते हैं, तो आपको तेजी से कार्य करने और हैक की पुष्टि करने की आवश्यकता है इससे पहले कि यह बदतर हो जाए।
असामान्य उपयोगकर्ता गतिविधि
यदि किसी निश्चित उपयोगकर्ता से कोई असामान्य गतिविधि होती है जैसे कम समय में बहुत सारे नए पोस्ट बनाना, या सेटिंग्स बदलना, तो यह हैक का लक्षण हो सकता है, या एक समझौता खाता, जो हैक का कारण बन सकता है।
विशेषाधिकारों का विस्तार
हैकर्स अक्सर मौजूदा वेबसाइट उपयोगकर्ताओं का उपयोग करते हैं, उनके खातों तक पहुंचते हैं, और अपनी पूरी वेबसाइट तक पहुंच प्राप्त करने के लिए उनके विशेषाधिकारों को बढ़ाते हैं। इसलिए आपको किसी भी वेबसाइट उपयोगकर्ता पर नज़र रखने की आवश्यकता है जिसके विशेषाधिकार बिना प्राधिकरण के अचानक बढ़ गए हों।
नकली प्लगइन्स
हैकर्स नहीं चाहते कि आप मैलवेयर ढूंढें। इसलिए, वे इसे थीम और प्लगइन फोल्डर जैसे वैध दिखने वाले फोल्डर में छिपाते हैं। नकली प्लगइन्स मैलवेयर के प्रचारक हैं। नकली प्लगइन फोल्डर में केवल एक या दो फाइलें होती हैं और अजीब नाम होते हैं।
अपने वेब होस्ट से किसी भी संचार की तलाश करें
आपका वेब होस्ट आपकी वेबसाइट की सुरक्षा में निवेशित है क्योंकि उनके सर्वर पर एक हैक की गई वेबसाइट उन्हें बहुत परेशानी दे सकती है। इसलिए, अधिकांश वेब होस्ट नियमित रूप से अपनी वेबसाइटों को स्कैन करते हैं।
यदि आपका वेब होस्ट आपको यह कहते हुए ईमेल भेजता है कि उन्होंने मैलवेयर का पता लगाया है, या मैलवेयर को कारण बताते हुए आपकी साइट को निलंबित कर देते हैं, तो यह मान लेना काफी सुरक्षित है कि आपकी वेबसाइट हैक हो गई है।
एक और चीज जिस पर ध्यान देना है वह है सर्वर उपयोग। यदि आपका वेब होस्ट आपको बताता है कि आपकी वेबसाइट ट्रैफ़िक में महत्वपूर्ण बदलाव के बिना आपके सर्वर उपयोग में वृद्धि हुई है, तो यह मैलवेयर के कारण हो सकता है।
विज़िटर फीडबैक पर ध्यान दें
कभी-कभी, हैकर्स वेबसाइट एडमिन से विशेष रूप से मैलवेयर छिपाते हैं। इसलिए आप उल्लिखित किसी भी लक्षण को नहीं देख सकते हैं, लेकिन आपके विज़िटर देख सकते हैं। यदि आपके कोई विज़िटर आपकी साइट पर स्पैम पेज के बारे में शिकायत करते हैं, या साइट के अनियमित व्यवहार के बारे में, तो इस फीडबैक को बहुत गंभीरता से लें और जल्द से जल्द स्कैन करें।
विज़िटर अक्सर ऐसे लक्षण देखते हैं जो एडमिन से छूट जाते हैं जैसे आपकी वेबसाइट से स्पैम ईमेल प्राप्त करना, या आपकी साइट पर जाने पर रीडायरेक्ट होना। भले ही फीडबैक आपकी वेबसाइट के पर्याप्त तेजी से लोड न होने की शिकायत हो, आप इसकी जांच करना चाहेंगे क्योंकि छोटे से छोटा लक्षण भी मैलवेयर का संकेत हो सकता है।
अपनी वेबसाइट एनालिटिक्स पर एक नज़र डालें
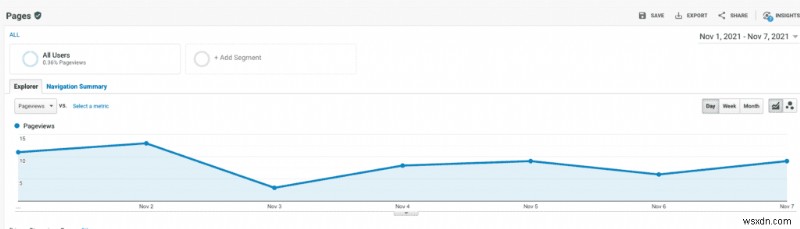
आपकी वेबसाइट एनालिटिक्स आपको ग्राहक व्यवहार और CTR से अधिक बता सकते हैं। यदि आप जानते हैं कि क्या देखना है, तो आप अपनी वेबसाइट एनालिटिक्स में मैलवेयर के लक्षण ढूंढ सकते हैं। यहां कुछ चीजें हैं जिन पर आप नज़र रख सकते हैं।
सर्च कंसोल
Google Search Console आपकी वेबसाइट को रुक-रुक कर स्कैन करता है और आपकी वेबसाइट पर मैलवेयर का पता लगा सकता है। यदि यह मैलवेयर ढूंढता है, तो यह इसे फ़्लैग करेगा और आप 'सुरक्षा मुद्दे' टैब के तहत विवरण देख सकते हैं।
विशिष्ट क्षेत्रों से ट्रैफ़िक में वृद्धि
यदि आप अचानक विशिष्ट क्षेत्रों या देशों से अपने ट्रैफ़िक में वृद्धि देखते हैं जो जरूरी नहीं कि आपके लक्षित भौगोलिक क्षेत्रों का हिस्सा हों, तो यह आपकी वेबसाइटों पर दुर्भावनापूर्ण ट्रैफ़िक का संकेत हो सकता है, जैसे बॉट या हैकर्स। ट्रैफ़िक में वृद्धि मैलवेयर का अग्रदूत हो सकती है, या स्पैम पेज पर जाने वाले ट्रैफ़िक का संकेत हो सकती है। अंगूठे के नियम के रूप में, इन्हें नियमित रूप से जांचना बेहतर है।
प्रदर्शन मुद्दों पर ध्यान दें
जब आपकी वेबसाइट हैक हो जाती है, तो आपको हमेशा एक बड़ा लाल नोटिस नहीं मिलता जो बताता है कि यह हैक हो गई है। कभी-कभी, यह छोटे, कम दृश्य लक्षणों के रूप में दिखाई देता है। ये लक्षण किसी भी प्रकृति के हो सकते हैं, लेकिन आपकी वेबसाइट में प्रदर्शन मुद्दों को नजरअंदाज करना आसान है यदि आप सतर्क नहीं हैं। निम्नलिखित मुद्दों पर ध्यान दें, क्योंकि उनकी उपस्थिति आपकी वेबसाइट पर मैलवेयर का संकेत हो सकती है।
साइट धीमी है
जब आपकी वेबसाइट हैक हो जाती है, तो इसमें दुर्भावनापूर्ण कोड और फाइलें इंजेक्ट की जाती हैं। जबकि दुर्भावनापूर्ण कोड अपने आप में आपकी वेबसाइट पर कहर बरपा सकता है, इसकी उपस्थिति स्वयं समस्याएं पैदा कर सकती है। मैलवेयर के अतिरिक्त डेटा के साथ, आपके वेबसाइट सर्वर अभिभूत हो सकते हैं और आपकी वेबसाइट का लोडिंग समय प्रभावित हो सकता है।
कुछ हैक, जैसे बॉट अटैक, आपकी वेबसाइट को अनुरोधों से भर सकते हैं और लोडिंग समय को और बढ़ा सकते हैं।
साइट दुर्गम है
मैलवेयर आपकी साइट को उपयोगकर्ताओं और विज़िटर दोनों के लिए दुर्गम बना सकता है। DoS अटैक या रीडायरेक्ट हैक आपकी वेबसाइट या कभी-कभी इसके कुछ हिस्सों तक पहुंचना असंभव बना सकते हैं। हालांकि यह नोटिस करना असंभव है कि आपकी साइट दुर्गम है, यह जल्द से जल्द पहुंच प्राप्त करने की एक अतिरिक्त चिंता है ताकि आप इसे साफ़ कर सकें।
वेबसाइट से ईमेल स्पैम फ़ोल्डर में जाते हैं
ईमेल सेवाएं अपने उपयोगकर्ताओं को एक सुरक्षित अनुभव प्रदान करना चाहती हैं, इसलिए वे आने वाले मेल को फ़िल्टर करती हैं और यदि उन्हें उनके बारे में कुछ संदिग्ध लगता है तो ईमेल को स्पैम में भेज देती हैं। हैक की गई वेबसाइटें अपने उपयोगकर्ताओं की ऑनलाइन सुरक्षा से समझौता करती हैं। इसलिए, हैक की गई वेबसाइटों से आने वाले कोई भी ईमेल सीधे स्पैम फ़ोल्डर में जाते हैं।
हालांकि स्पैम कीवर्ड या अत्यधिक प्रचारात्मक संदेश जैसे अन्य कारण भी स्पैम फ़ोल्डर में जाने के लिए हो सकते हैं, मैलवेयर एक बड़ा कारण है। यदि आपकी वेबसाइट से भेजे जा रहे ईमेल नियमित रूप से स्पैम फ़ोल्डर में जा रहे हैं, तो ऐसा इसलिए हो सकता है क्योंकि आपकी वेबसाइट हैक हो गई है।
अपनी हैक की गई वेबसाइट को स्कैन करें
सिर्फ हैक का संदेह करना पर्याप्त नहीं है, आपको इससे पहले कि आप आगे बढ़कर इसे साफ़ कर सकें, हैक की पुष्टि करने की आवश्यकता है। स्कैनिंग आपकी वेबसाइट का निदान करने और हैक की पुष्टि करने का सबसे अच्छा तरीका है। आपकी वेबसाइट को स्कैन करने के कुछ तरीके हैं।
डीप स्कैनर से अपनी वेबसाइट को स्कैन करें
MalCare जैसा एक डीप स्कैनर आपकी वेबसाइट को पूरी तरह से स्कैन करता है और अच्छी तरह से छिपे मैलवेयर की तलाश करता है। डीप स्कैनर मैलवेयर का पता लगाने का सही तरीका है क्योंकि वे आपकी वेबसाइट के हर नुक्कड़ और कोने को क्रॉल करते हैं और मैलवेयर के मामूली संकेत भी ढूंढते हैं, भले ही यह सबसे असंभावित स्थानों में छिपा हो।
MalCare से अपनी वेबसाइट को स्कैन करने के लिए, आपको MalCare को अपनी वेबसाइट पर इंस्टॉल करना होगा। आप इसे वर्डप्रेस रिपॉजिटरी या MalCare वेबसाइट से सीधे कर सकते हैं।

एक बार जब आप MalCare इंस्टॉल कर लेते हैं, तो MalCare पहली बार स्वचालित रूप से आपकी वेबसाइट को स्कैन करेगा। उसके बाद, आप एक स्वचालित स्कैन शेड्यूल सेट कर सकते हैं, या अपनी वेबसाइट को स्कैन करने के लिए स्कैन बटन पर क्लिक कर सकते हैं।
चंद मिनटों में, आपको पता चल जाएगा कि आपकी वेबसाइट हैक हुई है या नहीं।
ऑनलाइन स्कैनर से अपनी वेबसाइट को स्कैन करें
Sucuri Site Check जैसे ऑनलाइन स्कैनर आपकी वेबसाइट के दृश्य भागों को मैलवेयर के लिए स्कैन करते हैं। हालांकि यह पूरी तरह से प्रभावी नहीं है, यह आपके निदान प्रक्रिया में एक अच्छा पहला कदम हो सकता है।
फार्मा हैक या जापानी कीवर्ड हैक जैसे कुछ प्रकार के मैलवेयर आपकी वेबसाइट के दृश्य कोड पर दिखाई दे सकते हैं क्योंकि ये हैक आपकी वेबसाइट के फ्रंटएंड कोड को बदल देते हैं।
लेकिन ध्यान रखें कि ऑनलाइन स्कैनर आपकी वेबसाइट का निदान करने के लिए एकमात्र उपकरण नहीं हो सकते। यदि आपको मैलवेयर के लिए सकारात्मक परिणाम मिलता है, तो आप निश्चिंत हो सकते हैं कि आपकी साइट हैक हो गई है। इसके विपरीत, हालांकि, एक साफ़ चिट का मतलब यह नहीं है कि आपकी साइट हैक नहीं हुई है।
अपनी वेबसाइट को मैन्युअली स्कैन करें
आप अपनी वेबसाइट को मैलवेयर के लिए मैन्युअली स्कैन कर सकते हैं। लेकिन हम इस कदम की बिल्कुल भी सिफारिश नहीं करते हैं। हम इस खंड को शामिल कर रहे हैं ताकि आप अपने सभी विकल्पों को जान सकें, लेकिन जब तक आप ठीक से नहीं जानते कि आप क्या कर रहे हैं, ऐसा करना अनुचित है। संभावना है कि आप कुछ छूट जाएंगे या संभावित रूप से वैध कोड को मैलवेयर के रूप में फ़्लैग कर देंगे।
इसके अलावा, मैलवेयर के लिए कोई ब्लूप्रिंट नहीं है। जंक कोड कुछ भी हो सकता है और आपकी वेबसाइट पर कहीं भी छिप सकता है। इसलिए मैलवेयर का पता लगाने के लिए आपको पहले से कोड से अच्छी तरह परिचित होना होगा।
कहा जा रहा है, मैलवेयर की मैन्युअली पहचान करने का पहला कदम आपकी वेबसाइट पर हाल ही में संशोधित फाइलों को देखना है। आप इसे File Manager के माध्यम से कर सकते हैं। यदि आपने उस फाइल में परिवर्तन नहीं किए हैं जो दिखाई देती है, तो यह सबसे अधिक संभावना मैलवेयर है।
जैसा कि हमने पहले उल्लेख किया है, सबसे अच्छा तरीका MalCare जैसे सुरक्षा प्लगइन का उपयोग करना है। MalCare पूरी तरह से और तेज़ है, जो आवश्यक है क्योंकि हैक से जल्दी निपटा जाना चाहिए। एक बार जब आपको इस बात का निश्चित उत्तर मिल जाता है कि आपकी साइट हैक हुई है या नहीं, तो आपको बस इसे साफ़ करने के लिए अपग्रेड करना होगा।
चलाने के लिए कुछ सरल निदान
जबकि स्कैनिंग हैक की पुष्टि करने का सबसे अच्छा तरीका है, आपकी वेबसाइट पर हैक का निदान करने के कुछ अन्य सरल तरीके भी हैं। ये निदान सुरक्षा स्कैनर जितने सटीक नहीं हैं लेकिन आपकी वेबसाइट के स्वास्थ्य में अच्छी अंतर्दृष्टि दे सकते हैं।
- अपनी वेबसाइट को एक गुप्त विंडो से देखें, और जांचें कि क्या कोई लक्षण दिखाई देते हैं।
- Google पर साइट खोज चलाते समय अपनी वेबसाइट पर पेज की संख्या जांचें। यदि संख्या वास्तविक पेज की संख्या से बहुत अधिक है, तो यह आपकी साइट पर इंडेक्स किए जा रहे स्पैम पेज का संकेत हो सकता है।
- गतिविधि लॉग जांचें अचानक उपयोगकर्ता विशेषाधिकार वृद्धि या घोस्ट उपयोगकर्ताओं के लिए।
- wp-content फ़ोल्डर में नकली प्लगइन्स जांचें। नकली प्लगइन्स में आमतौर पर अजीब नाम होते हैं और केवल एक या दो फाइलें होती हैं।
- जांचें कि क्या आपके द्वारा उपयोग किए जाने वाले किसी प्लगइन या थीम में रिपोर्ट की गई कमजोरियां हैं। यदि हां, तो इन्हें जल्द से जल्द अपडेट करें।
ये निदान लक्षण दिखा सकते हैं और आपकी वेबसाइट की सुरक्षा के बारे में उचित विचार दे सकते हैं। लेकिन आपको अभी भी हैक की पुष्टि करने और पूरी तरह से जांच करने के लिए सुरक्षा स्कैनर का उपयोग करना चाहिए।
हैक की गई वेबसाइट को कैसे रिपेयर करें?
इस चरण में, आपके पास हैक की पुष्टि होनी चाहिए। यह जानकारी अगले चरण यानी अपनी हैक की गई वेबसाइट को साफ़ करने में आपकी मदद करेगी।
अपनी हैक की गई वेबसाइट को ठीक करने के विभिन्न तरीके हैं और हमने उन तीन सबसे आम तरीकों को सूचीबद्ध किया है जिनसे आप इसे कर सकते हैं।
[अनुशंसित] MalCare से हैक की गई वेबसाइट को ठीक करें
अपनी हैक की गई वेबसाइट को रिपेयर करने का सबसे प्रभावी और तेज़ तरीका MalCare का उपयोग करना है। MalCare को सुरक्षा विशेषज्ञों द्वारा कड़ी मेहनत से अनुसंधान और विकास के बाद डिज़ाइन किया गया है। यह विशेषज्ञता आपको एक बटन के क्लिक के साथ अपनी साइट से मैलवेयर के हर निशान को साफ़ करने की अनुमति देती है।
यदि आपने पहले से ही अपनी वेबसाइट पर MalCare इंस्टॉल कर रखा है, तो आपको बस अपने खाते को अपग्रेड करना होगा और ऑटो-क्लीन बटन पर क्लिक करना होगा, और वोइला! आपकी वेबसाइट साफ़ है।

यदि आपने अभी तक MalCare इंस्टॉल नहीं किया है, तो MalCare वेबसाइट पर जाएं, MalCare इंस्टॉल करें, और अपनी वेबसाइट को ऑटो-क्लीन करें। यह उतना ही आसान है।
सुरक्षा विशेषज्ञ को नियुक्त करें
अपनी हैक की गई वेबसाइट को रिपेयर करने का एक और तरीका एक सुरक्षा विशेषज्ञ को नियुक्त करना है जो आपके लिए मैन्युअली आपकी वेबसाइट को साफ़ कर सकता है। हालांकि यह सबसे अच्छा तरीका नहीं है, फिर भी यह DIY सफाई से बेहतर है।
विशेषज्ञों द्वारा सफाई सेवाओं में समय लगता है, क्योंकि वे इसे मैन्युअली करते हैं। और नतीजतन, वे महंगे हैं। हालांकि हम हर सुरक्षा समाधान द्वारा प्रदान की जाने वाली सेवाओं की गुणवत्ता की गारंटी नहीं दे सकते, MalCare आपकी सदस्यता के साथ एक आपातकालीन सेवा प्रदान करता है, यदि आपको प्लगइन सफाई के साथ अतिरिक्त सहायता की आवश्यकता है।
यह दोहराए गए हैक या मैलवेयर पर भी लागू होता है, जहां विशेषज्ञ आमतौर पर प्रति सफाई शुल्क लेते हैं, लेकिन MalCare की सेवाएं पूरे वर्ष आपकी सदस्यता के भीतर कवर होती हैं।
अपनी हैक की गई वेबसाइट को मैन्युअली रिपेयर करें
मैन्युअल सफाई सबसे प्रभावी या तेज़ नहीं है, क्योंकि जब तक आप सुरक्षा विशेषज्ञ नहीं हैं, आप जो कुछ भी करेंगे वह परीक्षण और त्रुटि होगा। यह समय लेता है, जो हैक को बदतर बना सकता है। लेकिन अगर आप गलती से कोई गलती करते हैं, तो यह वास्तव में आपकी स्थिति को खराब कर सकता है।
हम अक्सर वेबसाइट एडमिन के उन्मत्त कॉल से निपटते हैं जिन्होंने अपनी वेबसाइट को मैन्युअली साफ़ करने की कोशिश की और गलती से अपनी वेबसाइट को तोड़ दिया। इसे ठीक करने में पहली बार में किसी अन्य विधि का उपयोग करने की तुलना में अधिक समय लगता है।
यदि आपको किसी भी कारण से अपनी हैक की गई वेबसाइट को मैन्युअली रिपेयर करने की आवश्यकता है, तो यहां बताया गया है कि आप इसे कैसे कर सकते हैं।
- सुनिश्चित करें कि आपके पास अपनी वेबसाइट तक पहुंच है
यदि आपके वेब होस्ट ने आपका खाता निलंबित कर दिया है, और आपने अपनी वेबसाइट तक पहुंच खो दी है, तो करने वाली पहली चीज पहुंच को पुनः प्राप्त करना है। आप अपने वेब होस्ट को ईमेल कर सकते हैं और उनसे सफाई के लिए पहुंच देने का अनुरोध कर सकते हैं। यदि वे अनुपालन नहीं करते हैं, तो आपको अपनी वेबसाइट की एक प्रति प्राप्त करने के लिए FTP का उपयोग करना होगा, ताकि आप इसे स्थानीय रूप से साफ़ कर सकें।
आप अपने वेब होस्ट से अपनी वेबसाइट पर मैलवेयर की सूची भी मांग सकते हैं। वेब होस्ट खाता निलंबन से कैसे निपटें, इसके बारे में अधिक जानने के लिए, आप हमारे गाइड को देख सकते हैं।
- अपनी वेबसाइट का बैकअप लें
अगला कदम अपनी वेबसाइट का बैकअप लेना है। यह हैक हो सकती है, लेकिन कम से कम आपके पास अभी भी एक वेबसाइट है। यदि सफाई के दौरान कुछ गलत होता है, तो आप इसे हमेशा रिस्टोर कर सकते हैं। लेकिन बैकअप के बिना, यदि सब कुछ योजना के अनुसार नहीं होता है तो आप अपना सारा वेबसाइट डेटा खो सकते हैं।
- रिपॉजिटरी से वर्डप्रेस कोर, प्लगइन और थीम फाइलें डाउनलोड करें
सफाई शुरू करने से पहले, आपको एक संदर्भ की आवश्यकता है। इसके लिए, आपको वर्डप्रेस कोर, प्लगइन, और थीम फाइलों के साफ़ इंस्टॉल डाउनलोड करने होंगे। आप इन्हें वर्डप्रेस रिपॉजिटरी से डाउनलोड कर सकते हैं। लेकिन सुनिश्चित करें कि आप वही संस्करण डाउनलोड करते हैं जो आपकी वेबसाइट पर हैं। अन्यथा, कोड में अंतर हो सकते हैं और आप फाइलों की तुलना नहीं कर पाएंगे।
- वर्डप्रेस कोर को पुनः इंस्टॉल करें
अब मुश्किल हिस्सा आता है। आपको अपनी वेबसाइट पर कोर फाइलों को पुनः इंस्टॉल करना होगा। wp-admin और wp-includes फोल्डर से शुरू करें। आप इन दो फोल्डर को सीधे बदल सकते हैं क्योंकि उनमें कोई उपयोगकर्ता सामग्री नहीं होती है।
एक बार यह हो जाने के बाद, wp-uploads फ़ोल्डर की जांच करें। इस फ़ोल्डर में कोई दुर्भावनापूर्ण PHP फाइल नहीं होनी चाहिए। इसलिए यदि आपको कोई मिलती है, तो उन्हें हटा दें। अब आपको फाइलों में अजीब कोड देखना शुरू करना होगा। विशेष रूप से इन फाइलों को देखें:
- index.php
- wp-config.php
- wp-settings.php
- wp-load.php
- .htaccess
हम महसूस करते हैं कि अजीब कोड एक अस्पष्ट व्याख्या है लेकिन ऐसा कोई विशिष्ट कोड नहीं है जो मैलवेयर का गठन करता हो। इसलिए आपको अतिरिक्त सावधान रहना होगा। विशेष रूप से चूंकि ये कोर फाइलें हैं, कुछ भी न हटाएं जब तक कि आप बिल्कुल निश्चित न हों कि यह मैलवेयर है।
- प्लगइन्स और थीम को साफ़ करें
आगे बढ़ते हुए, प्लगइन और थीम फाइलों को साफ़ करने का समय आ गया है। आप इन फाइलों को wp-content फ़ोल्डर में पाएंगे। आपको अपनी वेबसाइट पर फाइलों के साथ साफ़ इंस्टॉल की तुलना करनी होगी। इसमें काफी समय लग सकता है, इसलिए हम इसके लिए ऑनलाइन डिफचेकर का उपयोग करने की सलाह देते हैं। यह आपको दो फाइलों में किसी भी अंतर को खोजने में मदद करेगा। आप निम्नलिखित सक्रिय थीम फाइलों को देखकर शुरू कर सकते हैं:
- header.php
- footer.php
- functions.php
नोट: चूंकि थीम और प्लगइन्स अनुकूलन योग्य हैं, अनुकूलन अतिरिक्त कोड के रूप में दिखाई दे सकते हैं। इसलिए यदि आप किसी भी कोड को हटा रहे हैं जो साफ़ इंस्टॉल से अलग है, तो यह अनुकूलन को मिटा सकता है या प्लगइन्स और थीम को काम करना बंद कर सकता है।
- डेटाबेस टेबल्स को साफ़ करें
कोर सफाई प्रक्रिया में अंतिम चरण डेटाबेस है। डेटाबेस टेबल्स को साफ़ करने के लिए, आपको phpMyAdmin की आवश्यकता होगी जिससे आप डेटाबेस टेबल्स को डाउनलोड और खोल सकें और कोड को देख सकें।
अब डेटाबेस टेबल्स को देखें और देखें कि क्या आपको कोई अजीब कोड या स्क्रिप्ट मिलती है। अपने मौजूदा पेज और पोस्ट से शुरू करें क्योंकि आप जानते हैं कि वे कैसे दिखने चाहिए। आप उन्हें wp-posts टेबल में पा सकते हैं। साथ ही, नए बनाए गए पेज और पोस्ट देखें, और देखें कि क्या आपको कोई ऐसा मिलता है जो आपके द्वारा नहीं बनाया गया था। इसके बाद, आप wp-options टेबल को देख सकते हैं। ये दो टेबल अक्सर मैलवेयर ले जाते हैं।
- सभी बैकडोर हटाएं
फाइलों की सफाई केवल आधी लड़ाई जीती है। मैलवेयर आपकी वेबसाइट पर बैकडोर से आया था, और जब तक बैकडोर हैं, आपकी साइट अभी भी जोखिम में है। इसलिए अगला कदम सभी बैकडोर को हटाना है।
बैकडोर आपकी वेबसाइट पर कहीं भी मौजूद हो सकते हैं इसलिए आपको उन्हें पूरी तरह से ढूंढने की आवश्यकता है। आप लोकप्रिय बैकडोर कीवर्ड जैसे eval, base64_decode, gzinflate, preg_replace, या str_rot13 देख सकते हैं।
नोट: ये कीवर्ड अक्सर बैकडोर में मौजूद होते हैं लेकिन प्लगइन्स और थीम में उनके कुछ वैध उपयोग भी होते हैं और इन्हें हटाने से एक्सटेंशन के कामकाज में समस्याएं पैदा हो सकती हैं।
- साफ़ फाइलों को पुनः अपलोड करें
अब आपके सभी साफ़ की गई फाइलों को वापस अपनी वेबसाइट पर अपलोड करने का समय है। आपको पहले मौजूदा फाइलों और डेटाबेस को हटाना होगा और फिर आपके द्वारा साफ़ की गई सभी फाइलों को पुनः अपलोड करना होगा। आप इसके लिए File Manager और phpMyAdmin का उपयोग कर सकते हैं।
चूंकि यह प्रक्रिया मैन्युअल बैकअप बहाल करने के समान है, आप इसे कैसे करें, इस पर हमारे व्यापक गाइड को देख सकते हैं।
- कैश साफ़ करें
करने वाली आखिरी चीज आपकी वर्डप्रेस वेबसाइट पर कैश साफ़ करना है। कैश आपकी वेबसाइट की प्रतियां बनाने के लिए उपयोग किया जाता है ताकि इसे तेजी से लोड किया जा सके। लेकिन अगर आपकी वेबसाइट हैक हो गई है, तो संभावना है कि इसके कैश्ड संस्करणों में भी मैलवेयर के निशान हों। इसलिए सफाई के बाद भी, आपकी वेबसाइट में अभी भी मैलवेयर हो सकता है।
इसलिए अपनी वेबसाइट से मैलवेयर को पूरी तरह से हटाने के लिए, अपनी वेबसाइट से कैश को पूरी तरह से साफ़ करें।
- सुरक्षा स्कैनर का उपयोग करके पुष्टि करें
सबसे बुरा खत्म हो गया है, सफाई हो गई है! अब आपको बस यह पुष्टि करने के लिए सुरक्षा स्कैनर का उपयोग करना है कि आपकी वेबसाइट मैलवेयर-मुक्त है। यह चरण महत्वपूर्ण है क्योंकि यह आपको बताता है कि आपका प्रयास सफल रहा या नहीं। यदि हां, तो आप आगे बढ़ सकते हैं। लेकिन यदि नहीं, तो आपको सब कुछ फिर से जांचना होगा। इस मामले में, सुरक्षा समाधान में निवेश करना सबसे अच्छा है।
हैक की गई वेबसाइट का प्रभाव क्या है?
एक हैक आपकी वेबसाइट को ब्लैकलिस्ट करवा सकता है, आपके वेब होस्ट खाते को निलंबित कर सकता है, और आपको बिना वेबसाइट के छोड़ सकता है। लेकिन क्या यह सब है? हैक की गई वेबसाइट का प्रभाव तत्काल प्रभावों की तुलना में कहीं अधिक गहरा है। यदि समय पर ठीक नहीं किया गया, तो हैक के परिणाम तेजी से बदतर हो सकते हैं। ये कुछ तरीके हैं जिनसे एक हैक आपको प्रभावित कर सकता है:
- राजस्व की हानि
- ट्रैफ़िक की हानि
- SEO रैंकिंग में गिरावट
- ग्राहक विश्वास की हानि
- ब्रांड प्रतिष्ठा को नुकसान
- सफाई लागत
- PR लागत
- कानूनी मुद्दे
यह सूची किसी भी तरह से संपूर्ण नहीं है। आपकी वेबसाइट, आपके व्यवसाय की प्रकृति, और आपकी वेबसाइट पर डेटा के आधार पर, हैक की गई वेबसाइट का प्रभाव कहीं अधिक व्यापक हो सकता है।
वेबसाइट हैक के नुकसान को कैसे उलटें?
एक वेबसाइट हैक आपके व्यवसाय और उपयोगकर्ताओं को कई तरीकों से प्रभावित करता है। एक बार वेबसाइट हैक हो जाने पर, जैसा कि हमने पहले चर्चा की, पहले से ही बहुत नुकसान हो चुका है। आपको इस नुकसान से उबरने के लिए कदम उठाने होंगे। यहां कुछ उपाय हैं जो आप हैक की गई साइट से उबरने के लिए कर सकते हैं।
- कमजोरियों के लिए अपनी वेबसाइट को स्कैन करें
- Google से अपनी वेबसाइट को ब्लैकलिस्ट से हटाने का अनुरोध करें
- अपने सभी पासवर्ड बदलें और सुनिश्चित करें कि मजबूत पासवर्ड का उपयोग किया जाता है
- सभी उपयोगकर्ता खातों की समीक्षा करें और किसी भी विशेषाधिकार वृद्धि की जांच करें
- कभी भी नल्ड थीम या प्लगइन्स का उपयोग न करें
- मजबूत फ़ायरवॉल वाले सुरक्षा प्लगइन का उपयोग करें
अपनी वेबसाइट को फिर से हैक होने से कैसे रोकें
आपकी वेबसाइट अब मैलवेयर-मुक्त है। लेकिन क्या आप जानते हैं कि एक हैक की गई वेबसाइट में फिर से हैक होने की संभावना अधिक होती है? आपने अपनी वेबसाइट को साफ़ करने में घंटे या दिन बिताए होंगे और फिर भी कुछ हफ्तों में एक और हैक देख सकते हैं। यह निराशाजनक हो सकता है, लेकिन भविष्य के किसी भी हैक से बचने के तरीके हैं।
सुरक्षा प्लगइन का उपयोग करें
यह सुनिश्चित करने का सबसे आसान तरीका है कि आपकी वेबसाइट सुरक्षित है, एक सुरक्षा प्लगइन इंस्टॉल करना है। ऑनलाइन उपलब्ध कई बुनियादी और उन्नत प्लगइन्स में से, MalCare सबसे अच्छे में से एक है। MalCare हैक को स्कैन और साफ़ करने का शानदार काम करता है, लेकिन यह सुरक्षात्मक क्षमता में भी काम करता है।
MalCare जैसे प्लगइन्स उन्नत फ़ायरवॉल और बुद्धिमान खतरे का पता लगाने का उपयोग करके, बॉट, स्पैम लिंक, और बहुत कुछ सहित विभिन्न खतरों से आपकी साइटों की रक्षा कर सकते हैं। MalCare के प्लगइन्स यह सुनिश्चित कर सकते हैं कि आपकी वेबसाइट नए खतरों से भी सुरक्षित है।
अपनी वेबसाइट को अपडेट करें
अपनी वेबसाइट पर सब कुछ अपडेट करें, कोई अपवाद नहीं। आपकी थीम, आपके प्लगइन्स, आपका वर्डप्रेस कोर, जो कुछ भी आपने अपनी वेबसाइट पर इंस्टॉल किया है, उसे जल्द से जल्द उसके नवीनतम संस्करण में अपडेट किया जाना चाहिए।
इसके पीछे कारण सरल है—अपडेट महत्वपूर्ण सॉफ़्टवेयर कमजोरियों को पैच करते हैं। यदि आप कभी भी अपने नवीनतम अपडेट के चेंजलॉग को देखते हैं, तो आप देखेंगे कि उस अपडेट में पैच किए गए बग और कमजोरियों की सूची। ये कमजोरियां आमतौर पर सुरक्षा शोधकर्ताओं द्वारा खोजी जाती हैं, जो उस थीम या प्लगइन के निर्माताओं को सूचित करते हैं, जिससे वे इसे तुरंत पैच कर सकते हैं। एक बार पैच जारी होने के बाद, कमजोरियों को सार्वजनिक कर दिया जाता है, जिससे हैकर्स किसी भी वेबसाइट को टारगेट कर सकते हैं जो कमजोर कोड चला रही है।
दुर्भाग्य से, कई वेबसाइटों को नियमित रूप से अपडेट नहीं किया जाता है, क्योंकि मालिकों को चिंता होती है कि अपडेट कुछ तोड़ सकते हैं। जबकि यह सच है, तथ्य यह है कि अपनी वेबसाइट को अपडेट न करना अपडेट करने से होने वाली किसी भी देरी की तुलना में आपको नुकसान पहुंचाने की अधिक संभावना है।
साथ ही, अपनी वेबसाइट को सुरक्षित रूप से अपडेट करने के तरीके हैं। आप अपनी वेबसाइट के नियमित बैकअप ले सकते हैं जिन्हें अपडेट आपकी वेबसाइट को तोड़ने पर रिस्टोर किया जा सकता है। लेकिन अपनी वेबसाइट को अपडेट करने का सबसे सुरक्षित तरीका स्टेजिंग सर्वर का उपयोग करना है। आप अपनी वेबसाइट पर उन्हें तैनात करने से पहले स्टेजिंग सर्वर पर नए अपडेट और फीचर्स को सुरक्षित रूप से टेस्ट कर सकते हैं, इस तरह अपडेट आपकी वेबसाइट से समझौता किए बिना पूरे हो जाते हैं।
अपनी वर्डप्रेस वेबसाइट को हार्डन करें
वर्डप्रेस उन उपायों की एक सूची की सिफारिश करता है जो वेबसाइट एडमिन को अपनी वेबसाइटों को सुरक्षित करने के लिए लेने चाहिए। इसे वर्डप्रेस हार्डनिंग के रूप में जाना जाता है और इसमें मजबूत पासवर्ड और दो-कारक प्रमाणीकरण का उपयोग करने जैसी चीजें शामिल हैं। विस्तृत निर्देशों के लिए अपनी वर्डप्रेस साइट को कैसे हार्डन करें, इस पर एक नज़र डालें।
दो-कारक प्रमाणीकरण का उपयोग करें
दो-कारक प्रमाणीकरण आपको अपने लॉगिन पेज पर रक्षा की एक अतिरिक्त पंक्ति जोड़ने की अनुमति देता है, जो आपके लॉगिन पेज पर हमलों जैसे ब्रूट फोर्स अटैक को रोकता है। दो-कारक प्रमाणीकरण आमतौर पर आपके लॉगिन क्रेडेंशियल के बाद वन-टाइम पासवर्ड मांगेगा ताकि आपकी वेबसाइट हैक से अतिरिक्त सुरक्षित हो।
SSL इंस्टॉल करें
SSL मूल रूप से एन्क्रिप्शन है जो आपकी वेबसाइट के साथ होने वाले किसी भी संचार की रक्षा करता है। अपनी वेबसाइट पर SSL इंस्टॉल करके, आप यह सुनिश्चित करते हैं कि अन्य सर्वरों से अनुरोध भेजते या प्राप्त करते समय कोई भी डेटा हैकर्स द्वारा इंटरसेप्ट नहीं किया जाता है।
SSL आपके SEO प्रयासों को बेहतर बनाने में भी मदद करता है क्योंकि Google ने उन साइटों को सक्रिय रूप से दंडित करना शुरू कर दिया है जो SSL का उपयोग नहीं करते हैं।
मजबूत पासवर्ड का उपयोग करें
यह सामान्य ज्ञान का उपाय लग सकता है, लेकिन आज भी कमजोर पासवर्ड वेबसाइटों के हैक होने के सबसे आम कारणों में से एक है। एडमिन आमतौर पर एक आसान पासवर्ड चुनते हैं ताकि वे इसे याद रख सकें। लेकिन ऐसा करने से आपकी वेबसाइट सुरक्षा प्रभावित हो सकती है।
हम पासवर्ड मैनेजर का उपयोग करने की सलाह देते हैं ताकि आप हर बार लॉग इन करने के लिए इसे याद किए बिना एक मजबूत पासवर्ड चुन सकें।
उपयोगकर्ता खातों को रीसेट करें
उपयोगकर्ता खाते अक्सर हैक के लिए जिम्मेदार होते हैं। हैकर्स एक खाते तक पहुंच प्राप्त करते हैं और खाते के माध्यम से आपकी बाकी वेबसाइट की ओर अपना रास्ता बनाते हैं। इसलिए यह सुनिश्चित करने के लिए कि आपके खाते सुरक्षित हैं, समय-समय पर सभी खातों के क्रेडेंशियल्स बदलें।
आपकी वेबसाइट कैसे हैक हुई?
चूंकि आपकी वेबसाइट कोड से बनी है, हैक आम हैं। क्योंकि कोड फुलप्रूफ नहीं हो सकता, और 100% सुरक्षित वेबसाइट जैसी कोई चीज नहीं है। लेकिन इसका मतलब यह नहीं है कि आप हैक को बिल्कुल भी रोक नहीं सकते। वास्तव में, सही उपायों के साथ, आप अपनी वेबसाइट को वास्तव में अच्छी तरह से सुरक्षित कर सकते हैं।
तो अगर आप सोच रहे हैं कि आपकी वेबसाइट कैसे हैक हुई, तो यह शायद निम्नलिखित कारणों में से एक है।
अनदेखे बैकडोर
जैसा कि हमने पिछले खंड में चर्चा की, बैकडोर एक बड़ा जोखिम हैं। बैकडोर मूल रूप से वेबसाइट कोड में खामियां हैं जिनका हैकर्स पहुंच प्राप्त करने के लिए फायदा उठाते हैं। ये बैकडोर आमतौर पर एक या दूसरे तरीके से मैलवेयर के माध्यम से इंजेक्ट किए जाते हैं। चूंकि हैकर्स मैलवेयर को डिज़ाइन करते हैं ताकि यह छिपा रहे, बैकडोर अक्सर तब तक अनदेखे रहते हैं जब तक कि आपके पास एक मजबूत सुरक्षा प्लगइन न हो।
थीम और प्लगइन्स में कमजोरियां
आपकी थीम और प्लगइन फाइलों में कमजोरियां हो सकती हैं जिनका फायदा उठाकर आपकी वेबसाइट को हैक किया जाता है। कमजोरियां वेबसाइट कोड में गलतियां या चूक हैं जो मानवीय त्रुटि के कारण होती हैं। कमजोरियां, अपने आप में, अपरिहार्य हैं। लेकिन अपनी वेबसाइट को बार-बार अपडेट करके हैक को रोका जा सकता है।
डेवलपर्स कमजोरियों को खोजे जाने के बाद जितनी जल्दी हो सके पैच करते हैं, लेकिन पैच प्राप्त करने के लिए, आपको अपनी थीम और प्लगइन्स को अपडेट करने की आवश्यकता है। यदि आपके पास MalCare जैसा मजबूत सुरक्षा प्लगइन है, तो यह कमजोरियों का पता लगाएगा, साथ ही डैशबोर्ड से ही थीम और प्लगइन्स को अपडेट करने में आपकी मदद करेगा।
खराब उपयोगकर्ता प्रबंधन
यदि आपके सभी उपयोगकर्ताओं के पास उनकी आवश्यकता से अधिक पहुंच है, या उनके खाते सुरक्षित नहीं हैं, तो यह हैक का कारण बन सकता है। सबसे अच्छा तरीका कम से कम विशेषाधिकार के सिद्धांत का पालन करना है और केवल आवश्यकतानुसार पहुंच सौंपना है।
साथ ही, पुराने या निष्क्रिय उपयोगकर्ता खातों को हटाना महत्वपूर्ण है क्योंकि उनका फायदा हैकर्स द्वारा पहुंच प्राप्त करने के लिए उठाया जा सकता है।
वेब होस्ट मुद्दे
हालांकि एक दुर्लभ घटना, आपका वेब होस्ट आपकी वेबसाइट पर हैक के लिए जिम्मेदार हो सकता है। यह हैक cPanel में ही या आपके वेब होस्ट द्वारा उपयोग किए जाने वाले सॉफ़्टवेयर में से एक में उत्पन्न हो सकता है। जब ऐसा होता है, तो वेब होस्ट के सर्वर पर सभी वेबसाइटें हैक की चपेट में आ जाती हैं।
यदि आपको अपनी वेबसाइट के हैक होने का कोई अन्य कारण नहीं मिलता है, तो अपने वेब होस्ट से हाल के संचार को देखें। अधिकांश वेब होस्ट आमतौर पर अपने ग्राहकों को सूचित करते हैं यदि उनकी ओर से कोई समस्या उत्पन्न होती है।
असुरक्षित संचार
यदि आपका संचार असुरक्षित है, तो इसे हैकर्स या आपके समान नेटवर्क पर किसी भी व्यक्ति द्वारा इंटरसेप्ट किया जा सकता है। इससे बचने के लिए, अपनी वेबसाइट पर SSL का उपयोग करना महत्वपूर्ण है।
SSL आपकी वेबसाइट से और आपकी वेबसाइट पर संचार को एन्क्रिप्ट करता है, ताकि कोई डेटा या जानकारी गलत हाथों में न पड़े।
वेबसाइटें क्यों हैक होती हैं?
हमलावर और दुर्भावनापूर्ण अभिनेता कई कारणों से वेबसाइटों को हैक करते हैं। लेकिन वेबसाइटों के हैक होने का प्राथमिक कारण यह है कि हर वेबसाइट मूल्यवान है। वेबसाइटों में ऐसे संसाधन होते हैं जिनका फायदा उठाया जा सकता है यदि वे हैक हो जाती हैं। छोटी वेबसाइटों को भी बॉटनेट के हिस्से के रूप में इस्तेमाल किया जा सकता है या उनके डेटा का फायदा फ़िशिंग घोटालों के लिए उठाया जा सकता है।
बॉट के उपयोग में आसान होने के कारण, ब्रूट फोर्स अटैक उच्च प्रयास वाले भी नहीं हैं। हैकर्स को आपकी वेबसाइट में घुसने की कोशिश करने के लिए बहुत कम करना पड़ता है, और भुगतान अभी भी बहुत अच्छा है। कुछ हैकर्स गोपनीय जानकारी या वित्तीय डेटा के लिए भी वेबसाइटों को हैक करते हैं जिनका फायदा उठाया जा सकता है।
चूंकि हैकर्स के पास आपकी वेबसाइटों पर हमला करते समय खोने के लिए लगभग कुछ भी नहीं है, सुरक्षा का दायित्व वेबसाइट एडमिन पर पड़ता है। अपनी वेबसाइट को किसी भी संभावित हमले से सुरक्षित करने के लिए MalCare जैसे सुरक्षा प्लगइन का उपयोग करना सबसे अच्छा है।
निष्कर्ष
वेबसाइट सुरक्षा एक बार का कार्य नहीं है। आपको एक सुरक्षा योजना की आवश्यकता है जिसे बार-बार अपडेट और काम किया जाता है। ऐसा करने के लिए, आपको वेबसाइट सुरक्षा पर सूचित रहने की भी आवश्यकता है।
लंबे समय में अपनी वेबसाइट को सुरक्षित करने के सर्वोत्तम तरीकों में से एक MalCare जैसे सुरक्षा प्लगइन का उपयोग करना है। MalCare का फ़ायरवॉल आपकी वेबसाइट को हमलों से बचाता है और यदि यह आपकी वेबसाइट पर कुछ भी संदिग्ध पाता है तो आपको अलर्ट करता है।
अक्सर पूछे जाने वाले प्रश्न
मेरी वेबसाइट हैक हो गई है, मुझे क्या करना चाहिए?
यदि आपको लगता है कि आपकी वेबसाइट हैक हो गई है, तो पुष्टि करने के लिए अपनी वेबसाइट को स्कैन करें। MalCare जैसे डीप स्कैनर का उपयोग करें जो आपकी पूरी वेबसाइट को स्कैन करेगा और यदि मैलवेयर का पता चलता है तो आपको सूचित करेगा। यदि स्कैनर हैक का पता लगाता है, तो आपको बस 'ऑटो-क्लीन' बटन पर क्लिक करना होगा और MalCare आपके लिए सफाई का ध्यान रखेगा।
यदि आपकी वेबसाइट हैक हो जाती है तो क्या होता है?
एक हैक की गई वेबसाइट के दूरगामी परिणाम हो सकते हैं, जिनमें ग्राहक हानि, राजस्व हानि, कानूनी मुद्दे, डेटा हानि, व्यवसाय में रुकावट, ब्रांड प्रतिष्ठा की हानि, ग्राहक विश्वास की हानि, और SEO रैंकिंग में गिरावट शामिल हैं, लेकिन इन्हीं तक सीमित नहीं हैं। यदि समय पर संबोधित नहीं किया गया तो ये परिणाम व्यवसाय की जीवित रहने की क्षमता को गंभीरता से प्रभावित कर सकते हैं।
मेरी वेबसाइट कैसे हैक हुई?
वेबसाइट के हैक होने के कई कारण हैं, जैसे:
- अनदेखे बैकडोर
- कमजोरियां
- कमजोर पासवर्ड
- वेब होस्ट मुद्दे
- असुरक्षित उपयोगकर्ता खाते
क्या हैक की गई वेबसाइट को ठीक किया जा सकता है?
हां, आप अपनी हैक की गई वेबसाइट को ठीक कर सकते हैं। मैलवेयर और हैक की सीमा के आधार पर, आपको नुकसान का आकलन करना होगा और फिर इसे साफ़ करने के लिए कदम उठाने होंगे।
यहां बताया गया है कि आप हैक की गई वेबसाइट को कैसे रिपेयर कर सकते हैं:
- सुरक्षा प्लगइन से अपनी वेबसाइट को स्कैन करें
- यदि यह निलंबित है तो अपनी वेबसाइट तक पहुंच प्राप्त करें
- सुरक्षा प्लगइन से अपनी वेबसाइट को साफ़ करें
- अपनी वेबसाइट को किसी भी ब्लैकलिस्ट से हटाएं
MalCare के साथ अपनी हैक की गई वर्डप्रेस वेबसाइट को रिपेयर करें!