किसी भी ऑनलाइन व्यवसाय के विस्तार में वेबसाइट सुरक्षा महत्वपूर्ण भूमिका निभाती है। हाल के वर्षों में, साइबर हमले बढ़ रहे हैं, हर महीने रैंसमवेयर और क्रिप्टो माइनर्स के नए वेरिएंट खोजे जा रहे हैं। इसका मतलब है कि छोटे व्यवसायों को अपने ऑनलाइन व्यवसाय को सुरक्षित रखने और हैक की गई वेबसाइट की मरम्मत के लिए अधिक पैसा खर्च करना पड़ता है। जूनिपर रिसर्च की एक रिपोर्ट के अनुसार,
साइबरसिक्योरिटी वेंचर्स की एक अन्य वार्षिक अपराध रिपोर्ट के अनुसार,
हाल ही में, 4,600 से अधिक वेबसाइटें एक दुर्भावनापूर्ण कोड की चपेट में आईं, जिसने भुगतान जानकारी और अन्य उपयोगकर्ता डेटा चुरा लिया। समझौता की गई साइटों में ई-कॉमर्स स्टोर, ब्लॉग, ई-लर्निंग साइटें शामिल थीं। मैलवेयर ने Picreel और Alpaca Form के CDN का उपयोग करके साइटों को संक्रमित किया। चुराई गई क्रेडिट कार्ड जानकारी को पनामा में सर्वरों पर भेजा जा रहा था। मैलवेयर के सोर्स कोड से मैलवेयर में घोषित विभिन्न फ़ंक्शन सामने आते हैं जो डेटा एकत्र करने और भेजने में मदद करते हैं। 1200 से अधिक वेबसाइटें अभी भी Picreel मैलवेयर वेरिएंट से संक्रमित हैं और 3700 से अधिक वेबसाइटों में अभी भी Alpaca ब्रीच का कोड है।
हर दिन अधिक परिष्कृत मैलवेयर वेरिएंट सामने आने के साथ, यह केवल समय की बात है कि आपकी साइट अगली शिकार बन सकती है। इसलिए, हैक की गई वेबसाइट की मरम्मत सीखना और निवारक उपाय करना महत्वपूर्ण है।
हैक की गई वेबसाइट की मरम्मत: हैक की गई वेबसाइट के लक्षण
- आपकी वेबसाइट पर संदिग्ध और अज्ञात लिंक, फ़ाइलें, एडमिन यूज़र, वेब पेज, टेबल, स्क्रिप्ट दिखाई देते हैं।
- पॉप-अप और विज्ञापन जो ग्राहकों को संदिग्ध डोमेन पर रीडायरेक्ट करते हैं, आपकी साइट को संक्रमित करते हैं।
- वेबसाइट धीमी और अनुत्तरदायी हो जाती है।
- कनेक्शन बहुत कम होने पर भी सर्वर पर भारी लोड होता है।
- उपयोगकर्ता आपकी वेबसाइट से चुराई गई क्रेडिट कार्ड जानकारी की शिकायत करते हैं।
- जापानी कीवर्ड हैक या फार्मा हैक के परिणामस्वरूप आपकी साइट पर बकवास सामग्री दिखाई देती है।
- थर्ड-पार्टी होस्टिंग का उपयोग करते समय, आपका अकाउंट प्रतिबंधित या अक्षम हो जाता है।
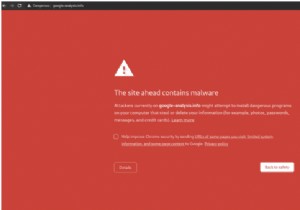
- सर्च इंजन उपयोगकर्ताओं को आपकी वेबसाइट पर जाने के प्रति चेतावनी देते हैं।
- आपके वेबसाइट पासवर्ड बदल दिए गए हैं और लॉग्स में ब्रूट फोर्स लॉगिंग प्रयास दिखाई देते हैं।
- आपके सर्वर पर अज्ञात प्लगइन्स और एक्सटेंशन इंस्टॉल हैं।
- आपकी वेबसाइट के मेल सर्वर से कई स्पैम ईमेल भेजे गए हैं।
- वेबसाइट का डेटा इंटरनेट फोरम पर बिक्री के लिए उपलब्ध है।
- Wireshark या अन्य पैकेट कैप्चर टूल से ट्रैफिक लॉग्स में संदिग्ध डोमेन पर डेटा भेजा जाता हुआ दिखाई देता है।
हैक की गई वेबसाइट की मरम्मत: मैलवेयर हटाना
- चरण 1: अपनी साइट का पूर्ण बैकअप लें। इसके बाद, अपनी साइट को मेंटेनेंस मोड में डालें।
- चरण 2: अब संक्रमण के स्रोत का पता लगाएं। यह एक स्क्रिप्ट, फ़ाइल या वेब पेज हो सकता है। बेस64 एन्कोडिंग निर्धारित करने के लिए सोर्स कोड देखें। किसी भी नए प्लगइन या एक्सटेंशन की जांच करना सुनिश्चित करें।
- चरण 3: यदि वेबसाइट को सर्च इंजन द्वारा ब्लैकलिस्ट किया गया है, तो संक्रमण का कारण देखने के लिए Google कंसोल का उपयोग करें। इसके अलावा, किसी भी अज्ञात एडमिन को हटाना न भूलें। यदि फिर भी सफलता नहीं मिलती है, तो एस्ट्रा जैसे ऑनलाइन वायरस स्कैनर का उपयोग करें।
- चरण 4: संक्रमित फ़ाइलों से दुर्भावनापूर्ण कोड की लाइनों को हटाएं। डेटाबेस से संदिग्ध टेबल्स हटाएं। यदि यह एक संवेदनशील फ़ाइल है और आप अनिश्चित हैं कि कोड क्या करता है, तो बस इसे कमेंट आउट करें और मदद के लिए संपर्क करें।
- चरण 5: जब सफाई पूरी हो जाए, तो अपनी साइट को ब्लैकलिस्ट हटाने के लिए Google को सबमिट करना न भूलें। इसके अलावा, हैक के कारण का निर्धारण करना और उसे पैच करना आवश्यक है ताकि संक्रमण दोबारा न हो। अधिक जानकारी के लिए नीचे दिए गए इन्फोग्राफिक को देखें।
OpenCart मैलवेयर हटाना
संक्रमण के स्रोत को निर्धारित करने के लिए, OpenCart उपयोगकर्ताओं को कोर फ़ाइलों की अखंडता की जांच करनी चाहिए। इसका तात्पर्य यह है कि OpenCart की कोर फ़ाइलों को आधिकारिक दस्तावेज़ में मौजूद फ़ाइलों से भिन्न नहीं होना चाहिए, जब तक कि उन्हें वैध कारणों से OCMOD/VQMOD के लिए संशोधित नहीं किया गया हो। यह लिनक्स के 'diff' कमांड का उपयोग करके किया जा सकता है। आधिकारिक रिपॉजिटरी से फ़ाइल को स्थानीय फ़ोल्डर में डाउनलोड करें और फिर निम्नलिखित कमांड का उपयोग करके उनकी तुलना करें:
diff -r path/to/OpenCart/file.php /path/to/official/Opencart/file.php
इसके अलावा, OpenCart उपयोगकर्ताओं के लिए, इंस्टॉल फ़ोल्डर को पहले हटाना महत्वपूर्ण है। यह रूट फ़ोल्डर में नेविगेट करके आसानी से पाया जा सकता है। OpenCart उपयोगकर्ताओं को कैटलॉग को हमलावरों से सुरक्षित करने की आवश्यकता है। यह कैटलॉग की कुछ संवेदनशील फ़ाइलों जैसे .php, .txt तक पहुंच को ब्लॉक करके किया जा सकता है। ऐसा करने के लिए, कैटलॉग फ़ोल्डर के अंदर .htaccess फ़ाइल में निम्नलिखित कोड की लाइनें जोड़ें:
PrestaShop मैलवेयर हटाना
PrestaShop हैक की गई वेबसाइट की मरम्मत के लिए, संक्रमण का पता कुछ सामान्य रूप से लक्षित मॉड्यूल को देखकर लगाया जा सकता है। सबसे पहले, किसी FTP क्लाइंट का उपयोग करके अपने PrestaShop स्टोर में लॉग इन करें। इसके बाद निम्नलिखित फ़ोल्डर्स में दुर्भावनापूर्ण कोड देखें:
- modules/homepageadvertise/slides
- modules/homepageadvertis2/slides
- modules/productpageadverts/slides
- modules/columnadverts/slides
- modules/simpleslideshow/slides
किसी भी कोड पर नज़र रखें जो बेस64 एन्कोडेड लगता है। इसे लिनक्स के निम्नलिखित Grep कमांड का उपयोग करके उजागर किया जा सकता है:
find . -name "*.php" -exec grep "base64" '{}' ; -print &> infected.txt
यह कमांड सभी बेस64 एन्कोडेड उदाहरणों को infected.txt फ़ाइल में सहेज देगा। यहां से, उन्हें ऑनलाइन टूल का उपयोग करके डिक्रिप्ट किया जा सकता है और हटाया जा सकता है।
Drupal मैलवेयर हटाना
Drupal हैक की गई वेबसाइट की मरम्मत के लिए, सबसे पहले सुनिश्चित करें कि /drupal-admin फ़ोल्डर में कोई अज्ञात फ़ाइल मौजूद नहीं है। कुछ संदिग्ध फ़ाइलें जिन पर नज़र रखनी चाहिए: Marvins.php, db_.php, 8c18ee, 83965, admin.php, buddy.strength, dm.php। यदि आपको ऐसी कोई फ़ाइल दिखाई दे तो तुरंत हटा दें। इसके अलावा, किसी भी अज्ञात डेटाबेस यूज़र को हटाना न भूलें। यह सत्यापित करने के लिए कि किसी निश्चित तिथि के बाद कोई नया यूज़र बनाया गया है या नहीं, निम्नलिखित SQL कमांड का उपयोग करें:
Select * from users as u AND u.created > UNIX_TIMESTAMP(STR_TO_DATE('May 15 2019', '%M %d %Y '));
यहां, यह 15 मई 2019 के बाद बनाए गए सभी यूज़र्स को प्रदर्शित करेगा। जब सभी सफाई हो जाए, तो निम्नलिखित कमांड का उपयोग करके कैश साफ़ करें: drush cache-rebuild (Drupal 8) या drush cache-clear all (Drupal 7)।
संबंधित लेख – Drupal सुरक्षा अभ्यास और मैलवेयर हटाने के लिए अंतिम गाइड
PHP मैलवेयर हटाना
PHP हैक की गई वेबसाइट की मरम्मत के लिए, पहले डेटाबेस को देखें। डेटाबेस का बैकअप पहले लें। phpMyAdmin जैसे टूल का उपयोग करके 'Sqlmap' जैसी किसी भी संदिग्ध टेबल को देखें। इसके अलावा, टेबल्स की सामग्री के अंदर किसी भी संदिग्ध लिंक, दुर्भावनापूर्ण कोड आदि को खोजें। यदि मिले, तो उस एंट्री को हटाएं या यदि आवश्यक हो तो पूरी टेबल को हटा दें। इसके बाद जांचें कि साइट अभी भी ठीक से चल रही है या नहीं। यदि हां, तो आपने डेटाबेस से मैलवेयर को सफलतापूर्वक हटा दिया है।
PHP फ़ाइलों में संक्रमण का पता लगाने के लिए, बेस64 एन्कोडेड दुर्भावनापूर्ण कोड खोजने के लिए निम्नलिखित कमांड का उपयोग करें:
find . -name "*.php" -exec grep "base64" '{}' ; -print &> output.txt
बेस64 एन्कोडिंग के अलावा, FOPO जैसी कुछ अन्य ऑबफसकेशन तकनीकों का भी अक्सर उपयोग किया जाता है। किसी भी अज्ञात PHP स्क्रिप्ट को हटाएं। यदि आप अनिश्चित हैं कि कोड क्या करता है, तो इसे कमेंट आउट करें और मैलवेयर हटाने के लिए मदद लें। PHP के लिए, खतरनाक फ़ंक्शन को अक्षम करना महत्वपूर्ण है, जो हमलावरों को रिमोट कोड एक्जीक्यूशन में मदद कर सकते हैं। यह इस एकल कमांड द्वारा किया जा सकता है:
disable_functions = "show_source, system, shell_exec, passthru, exec, popen, proc_open, allow_url_fopen, eval"
कभी-कभी त्रुटि संदेश संवेदनशील जानकारी प्रकट करते हैं जिनका उपयोग हमलावर आपकी साइट से समझौता करने के लिए कर सकते हैं। ऐसी त्रुटियों को बंद करने के लिए, php.ini फ़ाइल में निम्नलिखित कोड जोड़ें:
display_errors=Off
 log_errors=On
 error_log=/var/log/httpd/php_error.log
यह कोड त्रुटियों को प्रदर्शित करना अक्षम करता है और इसके बजाय उन्हें php_error.log फ़ाइल में लॉग करता है जहां से उनका उपयोग आप समस्या निवारण के लिए कर सकते हैं। अंतिम लेकिन कम नहीं, सुनिश्चित करें कि PHP फॉर्म, मान आदि के माध्यम से आपके सर्वर द्वारा प्राप्त सभी इनपुट फ़िल्टर किए गए हैं। अनसैनिटाइज़्ड इनपुट आपकी साइट पर कहर बरपा सकता है। अपनी PHP साइट का पूर्ण सुरक्षा ऑडिट करवाएं।
अपनी हैक की गई वेबसाइट की मरम्मत में मदद चाहिए? चैट बॉक्स में हमें संदेश दें
संबंधित लेख – PHP सुरक्षा अभ्यास और मैलवेयर हटाने के लिए अंतिम गाइड
WordPress मैलवेयर हटाना
WordPress हैक की गई वेबसाइट की मरम्मत के लिए, पहले कोर फ़ाइलों का निरीक्षण करें क्योंकि इन फ़ाइलों का संक्रमण हटाना आसान है। इसके अलावा, सिस्टम लॉग्स से फ़ाइलों में किए गए किसी भी बदलाव के बारे में जांचें। यह मैलवेयर संक्रमण की पहचान करने में मदद कर सकता है। यदि कोर फ़ाइल में संक्रमण है, तो इसे आधिकारिक रिपॉजिटरी से एक नई फ़ाइल से बदल दें। यही थीम फ़ाइलों के लिए भी लागू होता है। हालांकि, wp-content और wp-config जैसे संवेदनशील फ़ाइलों और फ़ोल्डर्स को संपादित करने से बचें।
यदि मैलवेयर ने नए वर्डप्रेस यूज़र अकाउंट बनाए हैं, तो उन्हें तुरंत हटा दिया जाना चाहिए। किसी भी नए और संदिग्ध यूज़र अकाउंट को देखें और उसे हटाने के लिए आगे बढ़ें। अज्ञात यूज़र्स को हटाने के लिए:
- wp-admin डैशबोर्ड खोलें और Users > All Users पर जाएं।
- चेकबॉक्स से उस यूज़र को चुनें जिसे आप हटाना चाहते हैं और "Bulk Actions" ड्रॉपडाउन का विस्तार करें।
- अंत में, "Delete" विकल्प चुनें और फिर "Apply" सेटिंग्स पर क्लिक करें।
इसके अलावा, इमेज फ़ाइलों में देखना सुनिश्चित करें क्योंकि bak.bak/Favicon मैलवेयर जैसे मैलवेयर अक्सर वर्डप्रेस साइटों को लक्षित करते हैं। wp-uploads फ़ोल्डर का निरीक्षण करें और प्रत्येक इमेज को मैन्युअली स्कैन करें। ऐसा करने के लिए, .ico फ़ाइलों को एक फ़ोल्डर में कॉपी करें और उनका एक्सटेंशन .txt में बदलें। अब इन टेक्स्ट फ़ाइलों को खोलें। यदि सामग्री छवि की तरह बकवास दिखाई देती है तो फ़ाइलें साफ हैं अन्यथा यदि टेक्स्ट फ़ाइल PHP कोड दिखाती है, तो ऊपर दिए गए वर्डप्रेस हैक की गई वेबसाइट मरम्मत चरणों का पालन करें। अंतिम लेकिन कम नहीं, वर्डप्रेस में XML-RPC को अक्षम करना न भूलें।
हैक की गई वेबसाइट की मरम्मत: निवारक उपाय
- एडमिन फ़ोल्डर का नाम बदलकर कोई रैंडम यूज़रनेम रखें। उदाहरण के लिए, यदि पहले आपके एडमिन फ़ोल्डर का URL www.abc.com/admin/ था तो इसे www.abc.com/random123/ में बदलें। यह निम्नलिखित ट्यूटोरियल द्वारा किया जा सकता है।
- यदि डायरेक्टरी इंडेक्सिंग सक्षम है, तो हैकर्स संवेदनशील फ़ाइलों को देख सकते हैं और इसका उपयोग आपकी साइट को हैक करने के लिए कर सकते हैं। इसलिए, प्रत्येक डायरेक्टरी में .htaccess फ़ाइल में निम्नलिखित कोड जोड़कर डायरेक्टरी इंडेक्सिंग को अक्षम करें: Options -Indexes
- इससे कोई फर्क नहीं पड़ता कि आप किस CMS का उपयोग कर रहे हैं, सुनिश्चित करें कि यह अपडेटेड है। इसे आधिकारिक साइट से अपडेट रखना एक स्वस्थ अभ्यास है जो वेबसाइट हैकिंग को रोक सकता है।
- उचित फ़ाइल अनुमतियाँ आपकी महत्वपूर्ण फ़ाइलों को हमलावरों से बचा सकती हैं। फ़ाइल अनुमतियों को हमेशा 644 या 444 पर सेट करें। config.php, index.php, admin/config.php, admin/index.php, system/startup.php जैसी संवेदनशील फ़ाइलों के लिए अनुमति 444 पर सेट करें।
- सुनिश्चित करें कि साइट पर कोई हार्डकोडेड या डिफ़ॉल्ट पासवर्ड नहीं हैं। हमेशा प्रतिष्ठित थीम, एक्सटेंशन और प्लगइन्स का उपयोग करें।
- हमेशा सस्ते के बजाय सुरक्षित होस्टिंग प्लान चुनें। प्लान अभी सस्ता लग सकता है लेकिन हैक की गई वेबसाइट की मरम्मत के दौरान यह आपको भारी पड़ सकता है। यह भी सुनिश्चित करें कि सर्वर ठीक से कॉन्फ़िगर किया गया है और सर्वर पर कोई खुले पोर्ट, सर्वर मिसकॉन्फ़िगरेशन नहीं हैं।
- SSL का उपयोग न केवल उपयोगकर्ताओं और आपकी साइट के बीच संचार को सुरक्षित करता है बल्कि SEO में भी मदद करता है। अपनी साइट के लिए SSL सर्टिफिकेट प्राप्त करें और इसे अपने सर्वर पर लागू करें। इसके बाद, सुनिश्चित करें कि वेबसाइट हमेशा HTTP के बजाय HTTPS पर रीडायरेक्ट हो। इसे पूरा करने के लिए .htaccess फ़ाइल में निम्नलिखित कोड जोड़ें:
# Redirect HTTP to HTTPS
 RewriteEngine On
 RewriteCond %{HTTPS} off
 RewriteCond %{HTTP:X-Forwarded-Proto} !https
 RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
मैन्युअल हैक की गई वेबसाइट मरम्मत से बचने के लिए सुरक्षा समाधान का उपयोग करें
यदि शुरुआत में ही सुरक्षा समाधान या फ़ायरवॉल का उपयोग किया गया होता तो हैक की गई वेबसाइट की मरम्मत की परेशानी से बचा जा सकता था। इन दिनों, चुनने के लिए बहुत सारे विकल्प हैं जो न केवल फ़ायरवॉल बल्कि एक पूर्ण सुरक्षा सूट प्रदान करते हैं। एस्ट्रा आपके बजट में फिट बैठता है क्योंकि यह अत्यधिक स्केलेबल है। एस्ट्रा फ़ायरवॉल आपकी वेबसाइट को किसी भी प्रकार के हमले से बचा सकता है भले ही आपकी साइट कमजोर हो। जबकि इसका मैलवेयर स्कैनर हैक की गई वेबसाइट की मरम्मत में मदद करता है और बड़ी संख्या में मैलवेयर वेरिएंट का पता लगा सकता है।