वर्डप्रेस डेटाबेस को कुशलतापूर्वक सुरक्षित करने के लिए, हमें यह जानना होगा कि वर्डप्रेस डेटाबेस का उपयोग कैसे करता है, वे डेटाबेस कमजोरियाँ जिन्हें हैकर्स अक्सर शोषण करते हैं, और इन कमजोरियों से कैसे बचा जा सकता है।
वर्डप्रेस डेटाबेस का उपयोग कैसे करता है?
वर्डप्रेस डेटा स्टोर और रिट्रीव करने के लिए PHP का उपयोग स्क्रिप्टिंग भाषा के रूप में करता है, जबकि डेटाबेस प्रबंधन के लिए MySQL का उपयोग किया जाता है, जिसमें PHP मार्कअप के भीतर SQL क्वेरीज़ होती हैं। उदाहरण के लिए, यदि आप वर्डप्रेस-संचालित व्यावसायिक वेबसाइट में लॉग इन करते हैं, तो वास्तव में SQL ही आपको लॉग इन करता है, आपकी यूज़र आईडी निकालता है और उसे मान्य करता है, और यह सुनिश्चित करता है कि सही प्रोफ़ाइल डेटा फ्रंट-एंड पर प्रदर्शित हो।
PHP और SQL मिलकर काम करते हैं। यह वर्डप्रेस को उपयोगकर्ताओं के लिए एक गतिशील सामग्री-आधारित अनुभव बनाने में मदद करता है। यह आपको एडमिन, एडिटर और सब्सक्राइबर जैसे कुछ उपयोगकर्ताओं के लिए विशिष्ट सामग्री को कस्टमाइज़ करने की अनुमति देता है।
प्लगइन्स और थीम भी डेटा स्टोर करने के लिए वर्डप्रेस डेटाबेस का उपयोग करते हैं। वे डेटाबेस को क्वेरी करने और सामग्री को गतिशील रूप से आउटपुट करने के लिए PHP मार्कअप के भीतर SQL का उपयोग करते हैं। WP-DB Manager जैसे अन्य प्लगइन्स का उपयोग डेटाबेस को आसानी से प्रबंधित करने के लिए किया जा सकता है।
संबंधित लेख: आपका समय बचाने के लिए 15 वर्डप्रेस कॉन्फ़िगरेशन ट्रिक्स
वर्डप्रेस डेटाबेस को कैसे सुरक्षित करें?
वर्डप्रेस डेटाबेस एक वर्डप्रेस वेबसाइट का दिमाग है क्योंकि यह वेबसाइट पर और उसके बारे में सभी जानकारी स्टोर करता है जैसे पोस्ट, पेज, कमेंट, टैग, यूज़र, कैटेगरी, कस्टम फील्ड, और अन्य साइट विकल्प। यह इसे दुर्भावनापूर्ण अभिनेताओं के लिए एक आकर्षक लक्ष्य बनाता है। स्पैमर और हैकर्स SQL इंजेक्शन के लिए स्वचालित कोड चलाते हैं। यहां बताया गया है कि आप वर्डप्रेस डेटाबेस को कैसे सुरक्षित कर सकते हैं।
संबंधित लेख: 25 सर्वश्रेष्ठ वर्डप्रेस सुरक्षा अभ्यास
1. एडमिनिस्ट्रेटर यूज़रनेम बदलें
हर दूसरे CMS की तरह, वर्डप्रेस में भी एक डिफ़ॉल्ट एडमिनिस्ट्रेटर लॉगिन होता है। डिफ़ॉल्ट एडमिन लॉगिन को न बदलने से दुर्भावनापूर्ण अभिनेताओं के लिए आपकी वेबसाइट और डेटाबेस तक अवैध रूप से पहुंच प्राप्त करना आसान हो जाता है।
वर्डप्रेस में डिफ़ॉल्ट यूज़रनेम admin होता है। यदि आपने अभी तक नहीं बदला है तो इसे अभी बदलें।
- phpMyAdmin पर जाएं।
- निम्नलिखित क्वेरी चलाएं। यह यूज़रनेम को
adminसेकुछ भीमें बदल देता है।
UPDATE {database_prefix}users SET user_login='anything' WHERE user_login='admin'; - वर्डप्रेस मल्टीसाइट के मामले में, आप सुपर एडमिन एक्सेस और सुपर एडमिन विशेषाधिकार देने के लिए
grant_super_admin()फ़ंक्शन का उपयोग कर सकते हैं।
2. एडमिनिस्ट्रेटर आईडी बदलें
वर्डप्रेस में, डिफ़ॉल्ट एडमिन नाम admin है और डिफ़ॉल्ट एडमिन यूज़र आईडी 1 है। कई SQL-इंजेक्शन हमलों ने इसका शोषण किया है। इसलिए, वर्डप्रेस डेटाबेस को सुरक्षित करने के लिए आपको इसे जल्द से जल्द बदलना चाहिए। एडमिन यूज़र आईडी बदलने के लिए,
- phpMyAdmin पर जाएं
- निम्नलिखित क्वेरीज़ चलाएं।
UPDATE wp_users SET ID = 2807 WHERE ID = 1;UPDATE wp_posts SET post_author = 2807 WHERE post_author = 1;UPDATE wp_comments SET user_id = 2807 WHERE user_id = 1;UPDATE wp_usermeta SET user_id = 2807 WHERE user_id = 1;ALTER TABLE wp_users AUTO_INCREMENT = 2808
टिप: कोई भी बदलाव करने से पहले बैकअप बनाने की अत्यधिक अनुशंसा की जाती है। और, प्रत्येक बदलाव के बाद वेबसाइट के कामकाज को देखें ताकि यह सुनिश्चित हो सके कि परिवर्तन किसी अन्य साइट फ़ंक्शन में हस्तक्षेप नहीं कर रहे हैं।
3. वर्डप्रेस मल्टीसाइट के मामले में, आपको नेटवर्क की प्रत्येक साइट के लिए कुछ लाइनों को डुप्लिकेट करना होगा जैसे:
UPDATE wp_2_posts SET post_author = 5487 WHERE post_author = 1;UPDATE wp_2_comments SET user_id = 5487 WHERE user_id = 1;
आप PHP और $wpdb का उपयोग करके लूप में क्वेरीज़ भी चला सकते हैं।
3. डेटाबेस प्रीफिक्स बदलें
डिफ़ॉल्ट वर्डप्रेस डेटाबेस प्रीफिक्स wp_ है। एक सुरक्षित वर्डप्रेस डेटाबेस के लिए, यह अत्यधिक अनुशंसित है कि आप वर्डप्रेस इंस्टॉलेशन प्रक्रिया के दौरान ही डिफ़ॉल्ट प्रीफिक्स को बदल दें।
यदि आपने अभी तक नहीं किया है, तो अभी करें। इन चरणों का पालन करें:
- FTP क्लाइंट के माध्यम से अपनी वेबसाइट तक पहुंचें
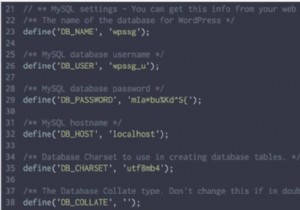
- रूट डायरेक्टरी में अपनी कॉन्फ़िगरेशन फ़ाइल wp_config.php पर जाएं
- wp_ प्रीफिक्स वाली लाइन ढूंढें और इसे बदलें।
$table_prefix = 'wp_ga2807_'; - सभी डिफ़ॉल्ट वर्डप्रेस डेटाबेस टेबल्स का नाम बदलें।
RENAME TABLE wp_comments TO wp_ga2807_comments;
RENAME TABLE wp_commentmeta TO wp_ga2807_commentmeta;
RENAME TABLE wp_links TO wp_ga2807_links;
RENAME TABLE wp_options TO wp_ga2807_options;
RENAME TABLE wp_postmeta TO wp_ga2807_postmeta;
RENAME TABLE wp_posts TO wp_ga2807_posts;
RENAME TABLE wp_terms TO wp_ga2807_terms;
RENAME TABLE wp_termmeta TO wp_ga2807_termmeta;
RENAME TABLE wp_term_relationships TO wp_ga2807_term_relationships;
RENAME TABLE wp_term_taxonomy TO wp_ga2807_term_taxonomy;
RENAME TABLE wp_usermeta TO wp_ga2807_usermeta;
RENAME TABLE wp_users TO wp_ga2807_users; wp_ga2807_usermetaऔरwp_ga2807_options(पूर्व मेंwp_usermetaऔरwp_optionsटेबल) मेंwp_के सभी उदाहरणों को बदलें।
UPDATE wp_ga2807_options SET option_name = REPLACE(option_name, 'wp_', 'wp_ga2807_') WHERE option_name LIKE 'wp_%';
UPDATE wp_ga2807_usermeta SET meta_key = REPLACE(meta_key, 'wp_', 'wp_ga2807_') WHERE meta_key LIKE 'wp_%';- प्लगइन्स डेटाबेस में अपनी टेबल्स बनाते हैं। इन टेबल्स का नाम बदलना भी महत्वपूर्ण है। उदाहरण के लिए, WooCommerce एक व्यापक रूप से उपयोग किया जाने वाला वर्डप्रेस प्लगइन है। WooCommerce में टेबल्स का नाम बदलने के लिए निम्नलिखित क्वेरीज़ चलाएं।
RENAME TABLE wp_woocommerce_api_keys TO wp_ga2807_woocommerce_api_keys;
RENAME TABLE wp_woocommerce_attribute_taxonomies TO wp_ga2807_woocommerce_attribute_taxonomies;
RENAME TABLE wp_woocommerce_downloadable_product_permissions TO wp_ga2807_woocommerce_downloadable_product_permissions;
RENAME TABLE wp_woocommerce_order_itemmeta TO wp_ga2807_woocommerce_order_itemmeta;
RENAME TABLE wp_woocommerce_order_items TO wp_ga2807_woocommerce_order_items;
RENAME TABLE wp_woocommerce_payment_tokenmeta TO wp_ga2807_woocommerce_payment_tokenmeta;
RENAME TABLE wp_woocommerce_payment_tokens TO wp_ga2807_woocommerce_payment_tokens;
RENAME TABLE wp_woocommerce_sessions TO wp_ga2807_woocommerce_sessions;
नोट: आप प्लगइन की मदद से डेटाबेस प्रीफिक्स भी बदल सकते हैं। 'Change Table Prefix' इसके लिए एक सुविधाजनक प्लगइन है।
4. सख्त डेटाबेस यूज़र विशेषाधिकार
सख्त यूज़र विशेषाधिकार वर्डप्रेस डेटाबेस को बेहतर ढंग से सुरक्षित करते हैं। wp-config.php फ़ाइल में निर्दिष्ट MySQL यूज़र के पास सख्त विशेषाधिकार होने चाहिए। इंस्टॉलेशन के दौरान, डेटाबेस यूज़र के पास आवश्यक टेबल्स और ऑब्जेक्ट्स सेट करने के लिए सभी विशेषाधिकार होते हैं लेकिन यह एक अस्थायी उपाय होना चाहिए। इंस्टॉलेशन के बाद, MySQL यूज़र को केवल DATA READ और DATA WRITE विशेषाधिकारों की आवश्यकता होती है।
5. बैकअप बनाएं
अपनी वेबसाइट या डेटाबेस में कोई भी बदलाव करने से पहले बैकअप बनाएं। मैं दोहराता हूं, बैकअप बनाएं! नियमित बैकअप बनाना संक्रमण के मामले में बहुत मददगार हो सकता है। आप बस बैकअप रिस्टोर कर सकते हैं और संक्रमित फ़ाइलों को हटा सकते हैं।
लेकिन बैकअप रिस्टोर होने के बावजूद, वह भेद्यता जिसका हमलावर ने शोषण किया था, अनसुलझी रहती है। आप अपनी वेबसाइट में छिपे सभी बैकडोर और सुरक्षा कमजोरियों को उजागर करने के लिए एस्ट्रा भेद्यता मूल्यांकन और पेनेट्रेशन टेस्टिंग के लिए साइन अप कर सकते हैं।
6. कस्टम टेबल्स हटाएं
यह अनुशंसा की जाती है कि आप अपनी साइट से वेबसाइट एक्सटेंशन हटाने के बाद अपने डेटाबेस से कस्टम टेबल्स को हटा दें, अन्यथा जीवनकाल में आप अपने डेटाबेस में अनुपयोगी टेबल्स का ढेर जमा कर लेंगे। कुछ प्लगइन्स अनइंस्टॉल करते समय वेबसाइट और डेटाबेस से अपने सभी डेटा को ऑटो-डिलीट करने का विकल्प देते हैं।
नोट: केवल उन प्लगइन्स की टेबल्स हटाएं जिन्हें आप दोबारा इंस्टॉल नहीं करेंगे क्योंकि एक बार कस्टम टेबल्स हट जाने के बाद वापस नहीं जा सकते।
संबंधित लेख: 7 सामान्य वर्डप्रेस गलतियाँ जो हर कोई करता है
निष्कर्ष
सभी सही उपायों के साथ भी, 100% सुरक्षा की गारंटी नहीं दी जा सकती। हैकर्स वेबसाइट और डेटाबेस तक पहुंच प्राप्त करने के नए तरीके खोज रहे हैं। इन सबसे ऊपर एक फ़ायरवॉल इंस्टॉल करना आपके वर्डप्रेस को किसी भी आने वाले खतरे के अनुरोधों से बचाने का सबसे अच्छा तरीका है। एस्ट्रा के फ़ायरवॉल के साथ आपकी वेबसाइट की सुरक्षा का ध्यान रखते हुए, आप अपना ध्यान अपने व्यवसाय को बढ़ाने पर केंद्रित कर सकते हैं।
क्या आपको यह लेख उपयोगी लगा? इसे फेसबुक, ट्विटर, लिंक्डइन पर अपने दोस्तों के साथ शेयर करें।