WordPress दुनिया में सबसे लोकप्रिय सामग्री प्रबंधन प्रणाली है। यह इंटरनेट पर सभी वेबसाइटों का 43% संचालित करता है। और इसकी लोकप्रियता के कारण, यह हैकर्स के लिए एक लोकप्रिय लक्ष्य है। 2018 की Sucuri रिपोर्ट के अनुसार, उस वर्ष इसके द्वारा साफ की गई सभी CMS-आधारित वेबसाइटों में से 90% WordPress वेबसाइटें थीं।
कोई भी WordPress उपयोगकर्ता अपनी वेबसाइट की सुरक्षा को हल्के में नहीं ले सकता। जैसा कि आप शायद पहले से जानते हैं, आपके WordPress डैशबोर्ड का लॉगिन पेज बुरे अभिनेताओं के खिलाफ रक्षा की पहली पंक्ति है। यदि कोई आपकी WordPress साइट तक पहुंच प्राप्त कर लेता है, तो वे बहुत सारा दुर्भावनापूर्ण काम कर सकते हैं। वे आपकी साइट को मैलवेयर/एडवेयर/स्पाइवेयर से संक्रमित कर सकते हैं, इसे असुरक्षित साइट पर रीडायरेक्ट कर सकते हैं, इस पर क्रिप्टोकरेंसी माइनिंग सॉफ़्टवेयर इंस्टॉल कर सकते हैं, और इसी तरह।
जबकि एक सुपर मजबूत पासवर्ड हैकर्स के लिए आपकी साइट में सेंध लगाना कठिन बना सकता है, एक WordPress उपयोगकर्ता नाम जिसका अनुमान लगाना मुश्किल है, उनके लिए ऐसा करना दोगुना कठिन बना देता है। यदि आप अपने वर्तमान उपयोगकर्ता नाम से खुश नहीं हैं, तो मैं आपको इस लेख में सरल चरणों में WordPress उपयोगकर्ता नाम बदलने का तरीका दिखाऊंगा, जिसमें ऐसा करने के तीन तरीके शामिल हैं। बाद में लेख में, मैं बताऊंगा कि क्यों एक जटिल उपयोगकर्ता नाम होना सुरक्षा के लिए पर्याप्त नहीं है, लेकिन वैसे भी एक होना कोई नुकसान नहीं पहुंचाता।
WordPress उपयोगकर्ता नाम आवश्यकताएँ
आपका उपयोगकर्ता नाम सार्वजनिक रूप से दृश्यमान है। कोई भी आपके प्रदर्शन नाम पर होवर करके (जो आपके द्वारा लिखे गए सभी पोस्ट वाले पेज पर ले जाता है) और URL को देखकर पता लगा सकता है कि आपका उपयोगकर्ता नाम क्या है। URL https://example.com/author/nameoftheauthor/ जैसा होना चाहिए। इसलिए, एक ऐसा उपयोगकर्ता नाम चुनें जिसे आप दूसरों को दिखाने में सहज महसूस करें।
जब आप पहली बार अपनी साइट पर WordPress इंस्टॉल करते हैं, तो यह आपको डिफ़ॉल्ट रूप से 'admin' उपयोगकर्ता नाम देता है और इसे बदलने का विकल्प प्रदान करता है। सेटअप के दौरान ही तुरंत अपना WordPress उपयोगकर्ता नाम बदलें। WordPress 'admin' को उपयोगकर्ता नाम के रूप में रखने की अनुशंसा नहीं करता क्योंकि यह डिफ़ॉल्ट है और इसलिए, अनुमान लगाने में आसान है, इसके अलावा निम्नलिखित:
- adm
- admin
- admin1
- hostname
- manager
- qwerty
- root
- support
- sysadmin
- test
- user
WordPress उपयोगकर्ता नाम को सही तरीके से कैसे बदलें?
आपके WordPress उपयोगकर्ता नाम को बदलने के तीन मुख्य तरीके हैं:
- अपने डिफ़ॉल्ट WordPress खाते के रूप में उपयोग करने के लिए एक नया उपयोगकर्ता बनाएं;
- प्लगइन का उपयोग करें; या
- phpMyAdmin का उपयोग करें।
WordPress में उपयोगकर्ता नाम बदलने के लिए आगे बढ़ने से पहले, हालांकि, मैं आपकी साइट का बैकअप लेने की सलाह देता हूं। आप एक व्यवस्थापक-स्तर का बदलाव कर रहे हैं, और एक मौका है कि आप अपने खाते से लॉक हो सकते हैं। बैकअप होने का मतलब है कि ऐसा होने पर आप अपनी साइट तक पहुंच बहाल कर सकते हैं।
नया उपयोगकर्ता बनाकर WordPress उपयोगकर्ता नाम बदलें
WordPress आपको अधिकांश वेबसाइटों की तरह सीधे अपने WordPress उपयोगकर्ता नाम को बदलने का विकल्प नहीं देता है। इस समस्या का एक समाधान यह है कि आप जिस उपयोगकर्ता नाम की इच्छा रखते हैं, उसके साथ एक नया उपयोगकर्ता बनाएं, अपनी सभी सामग्री को उस पर स्थानांतरित करें, और फिर अपने मौजूदा खाते को हटा दें। प्रभाव वही है जैसे आप डैशबोर्ड से सीधे अपने WordPress उपयोगकर्ता नाम को बदल रहे हों यदि इसकी अनुमति दी गई होती। आइए शुरू करें।
- अपने WordPress डैशबोर्ड से उपयोगकर्ता > नया जोड़ें पर जाएं।

- अगले पेज पर अपना विवरण भरें। बस एक अलग ईमेल पते का उपयोग करना सुनिश्चित करें, जिसका उपयोग आपने अपने मौजूदा WordPress खाते को बनाने के लिए किया था, अन्यथा आपको एक त्रुटि मिलेगी जिसमें कहा जाएगा कि ईमेल पता पहले से पंजीकृत है। साथ ही, इस नए उपयोगकर्ता को व्यवस्थापक भूमिका निर्दिष्ट करना सुनिश्चित करें ताकि आपको अपने मौजूदा खाते के समान व्यवस्थापक विशेषाधिकार प्राप्त हों।

- नीचे नया उपयोगकर्ता जोड़ें पर क्लिक करके इस उपयोगकर्ता को जोड़ना समाप्त करें।
- अपने मौजूदा खाते से लॉग आउट करें, फिर आपके द्वारा अभी बनाए गए नए उपयोगकर्ता खाते से लॉग इन करें।
- उपयोगकर्ता > सभी उपयोगकर्ता पेज पर जाएं और अपने पुराने व्यवस्थापक खाते के नीचे हटाएं पर क्लिक करें।

- पुष्टिकरण पृष्ठ पर, WordPress आपसे पूछेगा कि आप अपने पुराने खाते से संबंधित सामग्री के साथ क्या करना चाहते हैं। सभी सामग्री को विशेषता दें चुनें, फिर ड्रॉप-डाउन मेनू से आपके द्वारा बनाया गया नया खाता चुनें।

- हटाने की पुष्टि करें पर क्लिक करके अपने पुराने खाते को हटाना समाप्त करें। WordPress उस खाते को हटा देगा और आपको संदेश 'उपयोगकर्ता हटाया गया' के साथ सभी उपयोगकर्ता पेज पर वापस ले जाएगा।

बस! आपने सफलतापूर्वक अपना WordPress उपयोगकर्ता नाम बदल लिया है। यदि आप पहले की तरह उसी ईमेल पते का उपयोग करना चाहते हैं, तो उपयोगकर्ता > प्रोफ़ाइल पर जाकर इसे बदलें।
प्लगइन का उपयोग करके अपना WordPress उपयोगकर्ता नाम बदलें
यदि आप अपना WordPress उपयोगकर्ता नाम स्वचालित रूप से बदलना पसंद करते हैं, तो प्लगइन का उपयोग करें। इस लेख के लिए, मैं उत्कृष्ट Easy Username Updater प्लगइन का उपयोग करूंगा। जैसा कि नाम से पता चलता है, इसका उपयोग करना आसान है। यहां चरण दिए गए हैं:
- Easy Username Updater प्लगइन इंस्टॉल और सक्रिय करें। आपको उपयोगकर्ता मेनू के तहत 'उपयोगकर्ता नाम अपडेटर' नामक एक नया बटन दिखाई देगा। उस पर क्लिक करें।

- अगली स्क्रीन पर, आप अपने WordPress साइट के सभी उपयोगकर्ताओं की सूची उनके ईमेल पते, भूमिकाओं और उपयोगकर्ता आईडी के साथ देखेंगे। उस उपयोगकर्ता के लिए अपडेट पर क्लिक करें जिसके लिए आप WordPress उपयोगकर्ता नाम बदलना चाहते हैं। हम 'srikant' उपयोगकर्ता नाम को 'wordpress_wizard' में बदलेंगे।
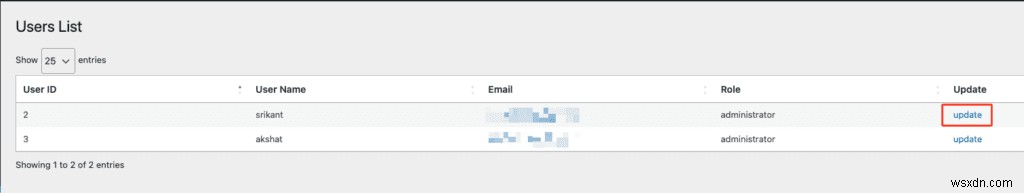
- अगली स्क्रीन पर, अपना नया उपयोगकर्ता नाम दर्ज करें, यदि आप चाहें तो उपयोगकर्ता नाम परिवर्तन के बारे में स्वयं को ईमेल सूचना भेजने के लिए बॉक्स चेक करें, और फिर उपयोगकर्ता नाम अपडेट करें पर क्लिक करें।

इसके साथ, आपने सफलतापूर्वक अपना WordPress उपयोगकर्ता नाम बदल लिया है। यदि आप अब सभी उपयोगकर्ता पेज पर जाते हैं, तो आप अपने खाते के लिए अपना नया उपयोगकर्ता नाम देखेंगे। यदि आप चाहें तो अब प्लगइन को अनइंस्टॉल कर सकते हैं।
phpMyAdmin में WordPress उपयोगकर्ता नाम बदलें
यह विधि अब तक बताए गए दो तरीकों की तुलना में थोड़ी अधिक जटिल है, क्योंकि इसमें आपके डेटाबेस में सीधे बदलाव करने की आवश्यकता होती है। यह जोखिम भरा है। यदि आप गलत बदलाव करते हैं, तो आप अपनी साइट पर त्रुटियां पैदा कर सकते हैं या यहां तक कि उस तक पहुंच खो सकते हैं। सावधानी से आगे बढ़ें और चरणों का ध्यानपूर्वक पालन करें। आपको इस विधि का उपयोग केवल अंतिम उपाय के रूप में करना चाहिए। यदि आपने अभी तक अपनी साइट का बैकअप नहीं लिया है, तो यह ऐसा करने का अच्छा समय है।
आप पूछ रहे होंगे, "phpMyAdmin क्या है?" खैर, यह एक प्रोग्राम है जो साइट मालिकों/व्यवस्थापकों को अपने MySQL डेटाबेस को प्रबंधित करने के लिए वेब-आधारित इंटरफ़ेस प्रदान करता है। आपका WordPress डेटाबेस आपकी साइट के बारे में महत्वपूर्ण डेटा संग्रहीत करता है, जिसमें आपने अनुमान लगाया, आपका उपयोगकर्ता नाम भी शामिल है। हम phpMyAdmin का उपयोग करके डेटाबेस में सीधे उपयोगकर्ता नाम बदलेंगे।
अधिकांश वेब होस्ट स्वचालित रूप से WordPress के साथ साइन अप करते समय phpMyAdmin इंस्टॉल करते हैं। यदि आपके होस्ट ने नहीं किया है, तो आपको इसे अपनी वेबसाइट के सर्वर पर स्वयं इंस्टॉल करना होगा। अपने वेब होस्ट से संबंधित निर्देशों को ऑनलाइन देखें।
निम्नलिखित निर्देश काफी हद तक सभी वेब होस्ट पर लागू होंगे, लेकिन मैं इस उदाहरण के लिए Bluehost का उपयोग करूंगा।
- Bluehost डैशबोर्ड से उन्नत > phpMyAdmin पर क्लिक करें। यह एक नए टैब में phpMyAdmin लॉन्च करेगा।

- बाएं नेविगेशन मेनू से अपने WordPress डेटाबेस का चयन करें, और फिर wp_users तालिका पर क्लिक करें।

- उस उपयोगकर्ता नाम के आगे संपादित करें पर क्लिक करें जिसे आप बदलना चाहते हैं। हम 'wordpress_wizard' को 'srikant' में बदलेंगे।

- user_login फ़ील्ड में अपने पुराने उपयोगकर्ता नाम को नए से बदलें, फिर नीचे जाएं पर क्लिक करें।

इसके साथ, आपने phpMyAdmin का उपयोग करके डेटाबेस में अपने WordPress उपयोगकर्ता नाम को सफलतापूर्वक बदल लिया है।
आप अपना WordPress उपयोगकर्ता नाम क्यों बदलना चाह सकते हैं और एक अच्छा कैसे चुनें
सुरक्षा में मामूली वृद्धि के अलावा, आप WordPress में उपयोगकर्ता नाम बदलना चाह सकते हैं क्योंकि आपको लगता है कि यह बदलाव का समय है, या आप अपनी वेबसाइट की बागडोर किसी अन्य व्यक्ति को सौंपना चाहते हैं। आपके कारण जो भी हों, अपने उपयोगकर्ता नाम को बुद्धिमानी से चुनें। एक अच्छा उपयोगकर्ता नाम चुनने के तरीके पर कुछ सुझाव यहां दिए गए हैं:
- इसे अनुमान लगाना कठिन बनाएं। मैंने लेख में पहले बताया है कि क्यों।
- कुछ यादगार चुनें और जो आपके लिए मायने रखता हो।
- इसे व्यक्तिगत जानकारी पर आधारित करने से बचें क्योंकि ऐसे उपयोगकर्ता नाम अपेक्षाकृत आसानी से अनुमान लगाए जा सकते हैं जब तक कि यह पासफ्रेज़ शैली में न बनाया गया हो (नीचे समझाया गया है)।
- पासफ्रेज़ की शैली में अपना उपयोगकर्ता नाम बनाएं। एक पासफ्रेज़ अनिवार्य रूप से एक मजबूत पासवर्ड है – अक्षरों, संख्याओं और विशेष वर्णों के मिश्रण का उपयोग करके – जो किसी और को समझ में नहीं आता लेकिन आपको समझ में आता है। हां, अन्य मजबूत पासवर्ड के विपरीत, पासफ्रेज़ वास्तव में समझ में आते हैं। मुझे एक उदाहरण से समझाने दें। मान लें कि आपकी अब तक की पसंदीदा फिल्म Inception है। यह आपके बारे में एक तथ्य है जिसे आप शायद कभी नहीं भूलेंगे। Inception में लियोनार्डो डिकैप्रियो मुख्य भूमिका में थे और इसका निर्देशन क्रिस्टोफर नोलन ने किया था।
इस सारी जानकारी के साथ, आप निम्न वाक्य बना सकते हैं: "लियोनार्डो डिकैप्रियो अभिनीत और क्रिस्टोफर नोलन द्वारा निर्देशित, Inception अब तक की मेरी पसंदीदा फिल्म है।" यदि आप अब प्रत्येक शब्द का पहला अक्षर वैसे ही लेते हैं, तो आपके पास निम्न वाक्यांश होगा: 'SLDCadbCNIimfmoat'। वाह! अब आपके पास एक काफी मजबूत पासवर्ड है। आप कुछ अक्षरों को विशेष वर्णों से प्रतिस्थापित करके इसे और भी मजबूत बना सकते हैं जो उनके जैसे दिखते हैं, इसलिए 'S' '$' बन जाता है, 'b' '6' बन जाता है, और इसी तरह। ऐसे प्रतिस्थापनों के साथ, हमें निम्न वाक्यांश मिलता है: '$LDC&d6CN1imfm0@t'। हम सहमत हो सकते हैं कि यह एक बहुत मजबूत पासवर्ड है और एक जो आपके लिए मायने रखता है।
अनुशंसित पढ़ें: WordPress पासवर्ड सुरक्षा मार्गदर्शिका
क्या WordPress उपयोगकर्ता नाम वास्तव में मायने रखता है?
संक्षेप में, नहीं, यह नहीं रखता। आप इसे WordPress सुरक्षा लेखों में देखेंगे क्योंकि ब्रूट फोर्स हमलों का अस्तित्व है।
ब्रूट फोर्स हमले हैकर्स द्वारा आपकी साइट तक पहुंच प्राप्त करने के सबसे लोकप्रिय तरीकों में से एक हैं। हैकर्स आपके लॉगिन विवरण का अनुमान लगाने के लिए परीक्षण और त्रुटि का उपयोग करते हैं। वे बॉट्स का उपयोग करते हैं जो अक्षरों, संख्याओं और विशेष वर्णों के सभी संभावित संयोजनों को आज़माते हैं, उम्मीद करते हैं कि एक ऐसा संयोजन मिल जाए जो उन्हें अंदर जाने दे। जैसा कि आप कल्पना कर सकते हैं, ऐसा हैकिंग प्रयास कम्प्यूटेशनली कुशल नहीं है। दुर्भाग्य से, वेब पर बहुत सारे कमजोर पासवर्ड तैर रहे हैं, और हैकर्स अपने हैकिंग प्रयासों के लिए ऐसे कमजोर पासवर्ड के डेटाबेस का उपयोग करते हैं। यहां तक कि अगर एक हैकर 100 खातों में से 1 तक पहुंच प्राप्त करने में सक्षम है, तो उनका काम हो जाता है।
डिफ़ॉल्ट उपयोगकर्ता नाम को बदलना ब्रूट फोर्स हमलों के खिलाफ एक अप्रभावी ढाल है क्योंकि WordPress पर उपयोगकर्ता नामों का पता लगाने के कई तरीके हैं। यदि कोई ब्लॉग है, तो एक हैकर एक शिक्षित अनुमान लगा सकता है। इसके अतिरिक्त, WordPress लॉग इन करने के लिए ईमेल पते के उपयोग की अनुमति देता है। अंततः, लॉगिन-क्रैकिंग बॉट्स के खिलाफ रक्षा का सबसे अच्छा रूप एक उन्नत फ़ायरवॉल है जिसमें बॉट सुरक्षा और लॉगिन प्रयासों को सीमित करना शामिल है, जो दोनों MalCare के साथ उपलब्ध हैं।
वास्तव में अपनी WordPress साइट की सुरक्षा कैसे बढ़ाएं
अपने उपयोगकर्ता नाम को अनुमान लगाने में अधिक कठिन बनाने से आपकी WordPress सुरक्षा थोड़ी बढ़ सकती है, लेकिन ध्यान दें कि यदि आप इसे भूल जाते हैं, तो आपको इसे पुनः प्राप्त करने के लिए डेटाबेस में खुदाई करनी होगी। इसलिए हम 1Password, Dashlane, या LastPass जैसे पासवर्ड मैनेजर का उपयोग करने की सलाह देते हैं। आप इनके साथ क्लाउड में किसी भी लॉगिन क्रेडेंशियल को सुरक्षित रूप से संग्रहीत कर सकते हैं, और कोई भी—पासवर्ड मैनेजर के पीछे की कंपनी भी नहीं—उन्हें खोज नहीं पाएगी क्योंकि वे एन्क्रिप्टेड होंगे।
साथ ही, अपने WordPress उपयोगकर्ता नाम को अनुमान लगाने में बहुत कठिन बनाने से ब्रूट फोर्स हमलों को विफल करने के लिए पर्याप्त नहीं हो सकता है। सैकड़ों बॉट्स समानांतर में काम कर रहे हो सकते हैं उपयोगकर्ता नाम और पासवर्ड क्रैक करने के लिए। हम नीचे कुछ सुझाव प्रदान करते हैं कि कैसे अपनी साइट की सुरक्षा को महत्वपूर्ण रूप से बढ़ावा दें।
WordPress फ़ायरवॉल इंस्टॉल करें
आपको बॉट सुरक्षा के साथ एक गुणवत्ता फ़ायरवॉल की आवश्यकता है। फ़ायरवॉल दुर्भावनापूर्ण IP को आपकी साइट तक पहुंचने से पूरी तरह से रोकते हैं। बॉट सुरक्षा बॉट व्यवहार का विश्लेषण करके खराब बॉट्स को बाहर रखती है। MalCare में बॉट और वैश्विक IP सुरक्षा दोनों के साथ एक फ़ायरवॉल है।
लॉगिन प्रयासों को सीमित करें
इसके अतिरिक्त, आपको इस प्रकार के हमलों को रोकने के लिए अपनी साइट पर लॉगिन प्रयासों को सीमित करना चाहिए। MalCare के साथ, उपयोगकर्ताओं को एक निश्चित संख्या में असफल लॉगिन प्रयासों के बाद लॉक कर दिया जाता है। यदि कोई वास्तविक इंसान साइट में लॉग इन करने का प्रयास कर रहा है, तो वे ब्लॉक को दरकिनार करने के लिए एक साधारण कैप्चा हल कर सकते हैं। दूसरी ओर, बॉट्स काफी समय के लिए लॉक हो जाते हैं, जिससे उनकी प्रभावशीलता गंभीर रूप से प्रभावित होती है।
दो-कारक प्रमाणीकरण का उपयोग करें
दो-कारक प्रमाणीकरण, या संक्षेप में 2FA, लॉगिन के लिए सुरक्षा की एक परत जोड़ता है। यहां संक्षेप में बताया गया है कि यह कैसे काम करता है: अपने लॉगिन क्रेडेंशियल का उपयोग करके किसी ऐप या वेबसाइट में लॉग इन करने के बाद, आपको एक अस्थायी गुप्त कोड दर्ज करना होगा जिसे केवल आप जानते हैं ताकि ऐप या वेबसाइट यह सत्यापित कर सके कि वास्तव में आप ही लॉग इन कर रहे हैं, और कोई और नहीं। आप गुप्त कोड को टेक्स्ट संदेश के माध्यम से प्राप्त कर सकते हैं या Google Authenticator जैसे थर्ड-पार्टी ऐप का उपयोग कर सकते हैं। WordPress में 2FA सक्षम करने पर हमारी मार्गदर्शिका देखें।
व्यापक WordPress सुरक्षा समाधान इंस्टॉल करें
अपनी WordPress साइट को सुरक्षित करने का सबसे अच्छा तरीका MalCare का उपयोग करना है। MalCare आपके साइट को दैनिक रूप से मैलवेयर के लिए स्कैन करेगा और वैश्विक IP सुरक्षा के साथ अत्याधुनिक फ़ायरवॉल के साथ आएगा। इसके अतिरिक्त, यदि आपकी साइट संक्रमित हो जाती है, तो आप एक बटन क्लिक करके उससे सभी मैलवेयर हटा सकते हैं।
निष्कर्ष
अनुमान लगाने में कठिन उपयोगकर्ता नाम होने से आपकी वेबसाइट के खिलाफ ब्रूट फोर्स हमले थोड़े कठिन हो जाते हैं। इसलिए, अपने WordPress डैशबोर्ड तक पहुंचने के लिए एक मजबूत उपयोगकर्ता नाम का उपयोग करें। उस ने कहा, एक मजबूत उपयोगकर्ता नाम और पासवर्ड संयोजन हैकिंग प्रयासों को विफल करने के लिए पर्याप्त नहीं हो सकता है। अपनी साइट को सुरक्षित करने और मानसिक शांति प्राप्त करने के लिए MalCare का उपयोग करें।
अक्सर पूछे जाने वाले प्रश्न
प्रश्न – मैं अपना WordPress उपयोगकर्ता नाम कैसे बदल सकता हूं?
उत्तर – आपके WordPress उपयोगकर्ता नाम को बदलने के तीन मुख्य तरीके हैं: एक नया उपयोगकर्ता बनाएं और पुराने को हटाएं, प्लगइन का उपयोग करें, या phpMyAdmin का उपयोग करें।
प्रश्न – क्या मुझे अपने WordPress उपयोगकर्ता नाम की परवाह करनी चाहिए?
उत्तर – एक मजबूत WordPress उपयोगकर्ता नाम आपकी वेबसाइट की सुरक्षा में सुधार के लिए उपयोगी है, भले ही थोड़ा सा। कम से कम, यह ब्रूट फोर्स हमलों को सफल होने के लिए कठिन बना सकता है।
प्रश्न – WordPress उपयोगकर्ता नाम बदलने के लिए एक अच्छा प्लगइन क्या है?
उत्तर – Easy Username Updater प्लगइन एक अच्छा है। इसका उपयोग करना काफी आसान है।
प्रश्न – WordPress के लिए एक वैध उपयोगकर्ता नाम क्या है?
उत्तर – एक वैध WordPress उपयोगकर्ता नाम वह है जिसमें केवल अल्फ़ान्यूमेरिक वर्ण (अक्षर और संख्याएं), रिक्त स्थान, और/या कुछ विशेष वर्ण होते हैं, अर्थात् रिक्त स्थान, अंडरस्कोर, हाइफ़न, अवधि, और @ प्रतीक। कोई अन्य विशेष वर्ण अनुमत नहीं हैं।
प्रश्न – हैकर्स WordPress उपयोगकर्ता नाम कैसे प्राप्त कर सकते हैं?
उत्तर – कोई भी आपका उपयोगकर्ता नाम देख सकता है क्योंकि यह सार्वजनिक है। हैकर्स के पास आमतौर पर सबसे आम उपयोगकर्ता नाम और पासवर्ड सूचीबद्ध करने वाले डेटाबेस तक पहुंच होती है। इसलिए, एक अस्पष्ट उपयोगकर्ता नाम चुनना सुनिश्चित करें।
प्रश्न – WordPress उपयोगकर्ता नाम में कौन से वर्ण अनुमत हैं?
WordPress उपयोगकर्ता नाम में निम्नलिखित अनुमत हैं:
- अल्फ़ान्यूमेरिक वर्ण (अक्षर और संख्याएं)
- रिक्त स्थान
- अंडरस्कोर
- हाइफ़न
- अवधि
- @ प्रतीक
प्रश्न – क्या WordPress उपयोगकर्ता नाम में रिक्त स्थान हो सकते हैं?
उत्तर – हां, हो सकते हैं।
प्रश्न – मैं अपना WordPress उपयोगकर्ता नाम क्यों नहीं बदल सकता?
उत्तर – WordPress किसी को भी डैशबोर्ड से अपना उपयोगकर्ता नाम बदलने की अनुमति नहीं देता है। हालांकि, ऐसा करने के तरीके मौजूद हैं, और हमने लेख में उन पर चर्चा की है।
प्रश्न – मुझे कैसे पता चलेगा कि मेरा WordPress उपयोगकर्ता नाम क्या है?
उत्तर – आप अपने WordPress डैशबोर्ड पर जाकर उपयोगकर्ता > प्रोफ़ाइल पर जाकर अपना उपयोगकर्ता नाम पता लगा सकते हैं। आपका उपयोगकर्ता नाम नाम अनुभाग के तहत प्रदर्शित होगा।
प्रश्न – मैं अपनी WordPress वेबसाइट को कैसे सुरक्षित कर सकता हूं?
MalCare का उपयोग करें। यह WordPress वेबसाइटों के लिए एक अत्याधुनिक एंटी-मैलवेयर उपकरण है।