वर्डप्रेस JavaScript मैलवेयर हटाने तकनीकों से शुरू करने से पहले, आइए पहले JavaScript और इसकी वर्डप्रेस वेबसाइट में भूमिका का अवलोकन प्राप्त करें।
क्या आप जानते हैं कि वेब तकनीक के रूप में JavaScript का उपयोग वर्ल्ड वाइड वेब पर 94.5% वेबसाइटों द्वारा किया जाता है? एक वेब पेज में सभी कस्टमाइज़ेशन, एनिमेशन और रिस्पॉन्सिवनेस जो इसे डायनामिक बनाते हैं, JavaScript का उपयोग करके किए जा सकते हैं। यह डेवलपर को Node.js जैसे क्रॉस-प्लेटफॉर्म रन टाइम इंजन का उपयोग करके सर्वर-साइड कोड लिखने की अनुमति भी देता है। सबसे अच्छी बात यह है कि JavaScript को HTML5 और CSS3 के साथ निर्बाध रूप से जोड़ा जा सकता है। यह आकर्षक वेबपेजों के निर्माण की ओर ले जाता है जो ऑनलाइन दुनिया में आपके व्यवसाय के प्रचार के लिए फायदेमंद हैं।
हालांकि, चूंकि JavaScript फ्रंट-एंड से एकत्र किए गए डेटा को आगे की प्रक्रिया के लिए सर्वर पर सबमिट करने को संभालता है, यह मैन-इन-द-मिडिल के रूप में कार्य कर सकता है। हानिरहित JavaScript कोड का उपयोग संवेदनशील डेटा एकत्र करने के लिए किया जा सकता है। विरोधी संवेदनशील डेटा प्राप्त कर सकता है, या वेबसाइट में कुछ मैलवेयर कोड इंजेक्ट कर सकता है ताकि यह सूचना रिसाव के रूप में सुरक्षा उल्लंघन का कारण बने।
चूंकि यह लेख विशेष रूप से वर्डप्रेस वेबसाइटों पर केंद्रित है, इसलिए मैं इस पर प्रकाश डालना चाहूंगा कि JavaScript का उपयोग वर्डप्रेस वेबसाइट में मैलवेयर के रूप में कैसे किया जा सकता है। मैं विभिन्न वर्डप्रेस JavaScript मैलवेयर हटाने तकनीकों पर भी चर्चा करूंगा।
संबंधित लेख - वर्डप्रेस में दुर्भावनापूर्ण कोड की जांच कैसे करें?
JavaScript का उपयोग वर्डप्रेस वेबसाइट में दुर्भावनापूर्ण रूप से कैसे किया जा सकता है?
वर्डप्रेस में, सर्वर साइड में JavaScript फाइलें होती हैं जिन्हें मैलवेयर हमले शुरू करने के लिए एक विरोधी द्वारा टारगेट किया जा सकता है। यह सर्वर की सुरक्षा से समझौता करके किया जा सकता है। वर्डप्रेस JavaScript मैलवेयर के बारे में खतरनाक बात यह है कि वे किसी यूजर इंटरैक्शन के बिना काम करना शुरू कर सकते हैं। वर्डप्रेस वेबसाइट ब्राउज़ करते समय, कई JavaScript (.js) फाइलें स्वचालित रूप से ब्राउज़िंग कंप्यूटर में डाउनलोड हो जाती हैं। इन फाइलों को तब आपके ब्राउज़र द्वारा कंटेंट देखने, एक्शन करने और ऑनलाइन विज्ञापन देखने के लिए निष्पादित किया जाता है। अन्यथा, वेबसाइट अपने वेबपेज पर विभिन्न माउस जेस्चर और एक्शन का पता कैसे लगाएगी? यह इन फाइलों के माध्यम से है कि I/O डिवाइसेज से इनपुट वेब पेज पर आगे की कार्रवाई के लिए भेजे जाते हैं।
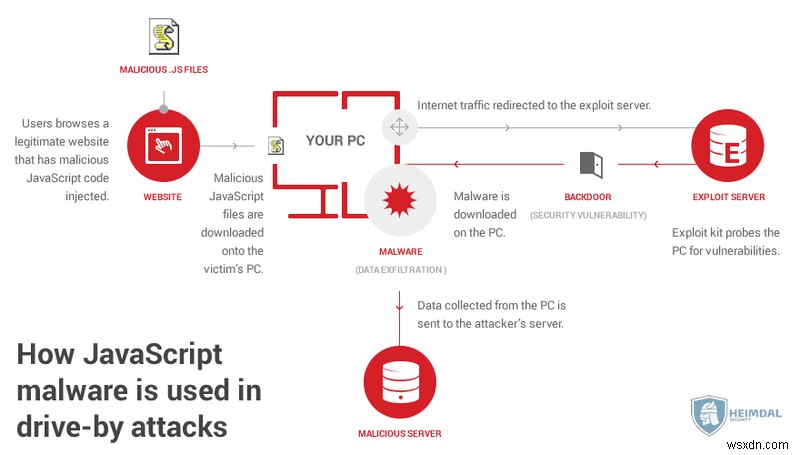
आम तौर पर, वेब डेवलपर्स या तो नैतिक या अनैतिक हो सकते हैं। वास्तव में, साइबर अपराधी कई वेबसाइटों पर JavaScript कोड का उपयोग इसे दुर्भावनापूर्ण JavaScript फंक्शन के रूप में काम करने के लिए करते हैं। इसलिए अब जब हमलावर वर्डप्रेस वेबसाइट को JavaScript मैलवेयर के माध्यम से संक्रमित करता है, तो मैलवेयर फाइलें एक विजिटर के PC में डाउनलोड होने की प्रतीक्षा कर रही होती हैं।
जैसे ही एक निर्दोष यूजर इस संक्रमित वेबसाइट पर जाता है, तो वे दुर्भावनापूर्ण JavaScript फाइलें उस यूजर के PC में स्वचालित रूप से डाउनलोड हो जाती हैं। ऐसे हमले को ड्राइव-बाय-अटैक कहा जाता है। इस अटैक में, मैलवेयर जो अब यूजर के PC में स्वचालित रूप से डाउनलोड हो चुका है, सिस्टम भेद्यताओं के लिए स्कैन करता है और इस प्रकार उन भेद्यताओं के माध्यम से यूजर के PC तक पहुंच प्राप्त करता है। एक बार पहुंच प्राप्त हो जाने पर, यह एडमिनिस्ट्रेटिव विशेषाधिकारों का उपयोग करके इंटरनेट से यूजर के PC में फाइलें डाउनलोड करता है और फिर PC को नुकसान पहुंचाना शुरू कर देता है या एक हैकर को जानकारी भेजता है जो PC को दूर से मॉनिटर कर सकता है और सिस्टम को और संक्रमित कर सकता है।
संबंधित लेख - 25 सर्वश्रेष्ठ वर्डप्रेस सुरक्षा प्रथाएं
JavaScript हैक के कारण का निर्धारण कैसे करें?
हैक के कारण को जानना वास्तव में महत्वपूर्ण है क्योंकि यह समय और प्रयास बचाता है ताकि मैलवेयर हटाने के लिए सही तकनीक का उपयोग किया जा सके। यह आपकी वर्डप्रेस वेबसाइट से मैलवेयर की कुशल निष्कासन में मदद करता है और एक भोले यूजर के लिए ब्राउज़िंग अनुभव को सुरक्षित बनाता है। यहां कुछ चरण दिए गए हैं जो आप अपनी वर्डप्रेस JavaScript मैलवेयर संक्रमण के कारणों को गिनने के लिए कर सकते हैं:
JavaScript मैलवेयर फाइलों के लिए बैकअप का निरीक्षण
JavaScript मैलवेयर फाइलों के पास अजीब नाम होंगे जो उन्हें आपके वर्डप्रेस इंस्टॉल में सबसे अलग बनाते हैं। उनकी हाल ही में संशोधित तिथियां भी होंगी। उन फाइलों को Dreamweaver, TextWrangler, BBEdit, Coda आदि जैसे कोड एडिटर्स का उपयोग करके खोलने पर, आप वेबसाइट के कलर कोडिंग के तरीके या भारी मात्रा में कोड से संदिग्धता की पहचान कर पाएंगे।
सर्च इंजन पर शब्दों और वाक्यांशों की खोज
यदि आप कोड में किसी भी शब्द को ढूंढने में सक्षम हैं यानी कोई भी एलिमेंट या फंक्शन नाम जो असामान्य है, तो आप इसे गूगल या DuckDuckGo पर खोज सकते हैं और खोज परिणामों से विश्लेषण कर सकते हैं कि फाइल संक्रमित है या नहीं।
होस्टिंग cPanel पर रॉ एक्सेस लॉग्स की जांच
यदि आप यह निर्धारित करने में सक्षम हैं कि हैकर्स किन फाइलों को खोज रहे थे (यानी लॉग फाइलों में POST स्टेटमेंट्स पर नजर रखें), तो यह आपको एक संकेत दे सकता है कि क्या समझौता किया गया है। फिर रिवर्स IP लुकअप का उपयोग करके, आप हैकर के स्थान का पता लगाने में सक्षम हो सकते हैं।
प्लगइन्स और थीम्स की जांच
कभी-कभी, पुराने प्लगइन्स और थीम्स अक्सर आपकी वर्डप्रेस वेबसाइट पर सुरक्षा उल्लंघन का कारण बनते हैं। कुछ संवेदनशील क्षेत्र ग्रेविटी फॉर्म्स, रेवोल्यूशन स्लाइडर के पुराने संस्करण, थीम या प्लगइन में timthumb.php स्क्रिप्ट आदि हो सकते हैं। इन्हें आपकी वर्डप्रेस वेबसाइट को सुरक्षित करने के लिए ठीक से अपडेट या कॉन्फिगर किया जाना चाहिए।
डेटाबेस स्कैन करना
आपकी वर्डप्रेस वेबसाइट के डेटाबेस पर छिपे एडमिन यूजर्स और अन्य संभावित हैक की गई सामग्री उपलब्ध हो सकती है। डेटाबेस को संशोधित करने से पहले, डेटाबेस का एक सुरक्षित और साफ बैकअप लेने की सिफारिश की जाती है।
वर्डप्रेस JavaScript मैलवेयर हटाने में पेशेवर मदद चाहिए? हमें यहां एक संदेश छोड़ें या सीधे एस्ट्रा एजेंट के साथ चैट करें, हमें मदद करने में खुशी होगी ?
वर्डप्रेस JavaScript मैलवेयर हटाने की तकनीकें
खैर, मैलवेयर चाहे JavaScript हो या कोई अन्य प्रोग्रामिंग भाषा, वेबसाइट की प्रतिष्ठा के लिए हानिकारक है। यदि कोई सर्च इंजन किसी विशेष वेबसाइट में मैलवेयर का पता लगाने में सक्षम है, तो उस वेबसाइट को ब्लैकलिस्ट किया जा सकता है जो उस व्यवसाय को भारी नुकसान पहुंचा सकता है। यदि आप जानना चाहते हैं कि ब्लैकलिस्टिंग का आपकी वेबसाइट पर क्या प्रतिकूल प्रभाव पड़ सकता है, तो एस्ट्रा सिक्योरिटी ब्लॉग पर यह लेख पढ़ें।
थीम्स से JavaScript मैलवेयर हटाना
वर्डप्रेस JavaScript फंक्शन्स और फाइलों को functions.php फाइल में स्टोर करता है जिन्हें वर्डप्रेस थीम फंक्शन द्वारा जोड़ा जाता है। फंक्शन्स wp_enqueue_script और wp_enqueue_style क्रमशः हैं। आप उन कोड्स को डिलीट करके फाइल से ही इन फंक्शन्स को हटा सकते हैं। हालांकि, यदि आपकी वर्डप्रेस वेबसाइट चाइल्ड थीम का उपयोग कर रही है, तो चीजें जटिल हो जाती हैं क्योंकि wp_dequeue_script और wp_dequeue_style फंक्शन्स की आवश्यकता होती है। ऐसे परिदृश्य में, आपको चाइल्ड थीम के functions.php फाइल में निम्नलिखित कोड ब्लॉक को शामिल करना आवश्यक है:
<?php
add_action('wp_enqueue_scripts', 'remove_script_css');
function remove_script_css()
{
wp_dequeue_style( 'default-css' );
wp_dequeue_script( 'default-js' );
}
?>
प्लगइन्स और थीम्स को पुनः इंस्टॉल करना
चूंकि वर्डप्रेस मुख्य रूप से अपनी वेबसाइट के लिए बिल्डिंग ब्लॉक्स के रूप में थीम्स और प्लगइन्स का उपयोग करता है, इसलिए प्रीमियम प्लगइन डेवलपर से प्लगइन्स को पुनः इंस्टॉल करने की सलाह दी जाती है। आपको पुराने प्लगइन्स या ऐसे प्लगइन्स इंस्टॉल नहीं करने चाहिए जो अनुरक्षित नहीं हैं। थीम्स को नए डाउनलोड से पुनः इंस्टॉल किया जा सकता है। यदि कोई संशोधन किया गया था तो इसे बैकअप फाइलों से संदर्भित किया जा सकता है और परिवर्तनों को थीम की नई प्रति पर दोहराया जा सकता है। सलाह है कि पुरानी थीम अपलोड न करें क्योंकि हैक की गई फाइलें आपके लिए पहचान योग्य नहीं हो सकती हैं।
वर्डप्रेस को पुनः इंस्टॉल करना
यदि उपरोक्त तीन चरण काम नहीं करते हैं, तो आपको वर्डप्रेस की पूर्ण पुनः स्थापना करनी होगी और फिर JavaScript मैलवेयर को अपनी वर्डप्रेस वेबसाइट में मौजूद से हटाने के लिए थीम्स और प्लगइन्स को पुनः इंस्टॉल करना होगा। यह आपके वेब होस्टिंग कंट्रोल पैनल में वन-क्लिक इंस्टॉलर के माध्यम से किया जा सकता है। आपकी वर्डप्रेस साइट का बैकअप नई वर्डप्रेस इंस्टॉल पर wp-config.php फाइल को सेटअप करने के लिए संदर्भित किया जा सकता है ताकि आपकी पूर्व वेबसाइट के डेटाबेस से डेटाबेस क्रेडेंशियल्स का उपयोग किया जा सके। यह नई वर्डप्रेस इंस्टॉलेशन को डेटाबेस के पूर्व संस्करण से जोड़ देगा।
PC स्कैन करना
वर्डप्रेस वेबसाइट के बैकएंड और फ्रंटएंड को नियंत्रित करने वाले सभी PC को उचित एंटीवायरस और मैलवेयर डिटेक्शन टूल्स का उपयोग करके स्कैन किया जाना चाहिए। जैसा कि पहले ड्राइव-बाय अटैक तंत्र में चर्चा की गई है कि कैसे दुर्भावनापूर्ण JavaScript फाइल विजिटर के कंप्यूटर में डाउनलोड हो जाती है, इसलिए मैलवेयर डिटेक्टर उस दुर्भावनापूर्ण कोड को स्कैन और निकालने में सक्षम हो सकता है जिसका उपयोग आपकी वर्डप्रेस वेबसाइट को इंजेक्ट करने के लिए किया गया था।
सुरक्षा प्लगइन्स इंस्टॉल करें और चलाएं
यदि, आप अपने वर्डप्रेस JavaScript फाइलों में क्या गलत हुआ है इसका पता लगाने में सक्षम नहीं हैं, तो आगे छेड़छाड़ न करने की सलाह दी जाती है। बल्कि वेबसाइट का ऑडिट करने और किसी भी दुर्भावनापूर्ण JavaScript कोड की जांच के लिए सुरक्षा प्लगइन का उपयोग करें। आप अपनी वर्डप्रेस वेबसाइट के ऑडिट करने और इस प्रकार अपनी वर्डप्रेस वेबसाइट से मैलवेयर हटाने के तरीकों को परिभाषित करने के लिए Shield वर्डप्रेस सिक्योरिटी, एंटी-मैलवेयर सिक्योरिटी और ब्रूट-फोर्स फायरवॉल आदि जैसे सुरक्षा प्लगइन्स का उपयोग कर सकते हैं। वास्तव में, एस्ट्रा वेब फायरवॉल समाधान भी प्रदान करता है जो आपकी वर्डप्रेस वेबसाइट को किसी भी मैलवेयर कोड को होस्ट करने से बचाने में मदद कर सकता है। इसकी कई सुरक्षा विशेषताएं हैं जो कुशलतापूर्वक काम करती हैं और आपको इस अत्यधिक प्रतिस्पर्धी और असुरक्षित दुनिया में सुरक्षित रहने में मदद करती हैं।
अपने cPanel पर POST अनुरोध ट्रैक करना
यदि यह सुविधा चालू नहीं है, तो आप cPanel में वर्डप्रेस के एक्सेस लॉग्स की आर्काइविंग सुविधा का उपयोग करके इसे सक्षम कर सकते हैं।
निष्कर्ष
ये वर्डप्रेस JavaScript मैलवेयर हटाने के कुछ बिंदु हैं। वेबसाइट एडमिनिस्ट्रेटर्स और डेवलपर्स को अपनी वर्डप्रेस वेबसाइट्स को JavaScript मैलवेयर से सुरक्षित करने के लिए इन्हें ध्यान में रखना चाहिए। एडमिनिस्ट्रेटर को यह सुनिश्चित करना चाहिए कि वर्डप्रेस वेबसाइट की किसी भी सुविधा को हटाने या अपडेट करने से पहले एक उचित और साफ बैकअप लिया जाए। वेबसाइट डेवलपर्स को भी अपनी वेबसाइट की सुरक्षा में किसी भी समझौते से बचने के लिए सुरक्षित कोडिंग सिद्धांतों का पालन करना चाहिए। किसी भी संदिग्ध व्यवहार की सूचना तुरंत डेवलपर्स की टीम को उचित फीडबैक सिस्टम के माध्यम से दी जानी चाहिए। अंत में, वर्डप्रेस वेबसाइट विकसित करने वाली डेवलपर्स की टीम को सर्वोत्तम सुरक्षा प्रथाओं और नवीनतम JavaScript मैलवेयर के साथ अपडेट रहना चाहिए।