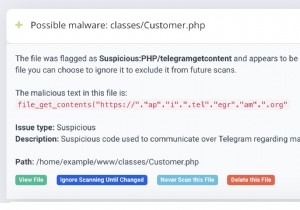
दक्षता और सामर्थ्य के साथ, वर्डप्रेस को सही ढंग से सबसे अनुकूल CMS का ताज पहनाया गया है। फिर भी, वर्डप्रेस साइट हैक होना एक निरंतर घटना बन गई है। वास्तव में, वर्डप्रेस सबसे अधिक लक्षित CMS में से एक है - हैकर्स का पसंदीदा। हर साल हजारों उपयोगकर्ता वर्डप्रेस साइट हैक होने से पीड़ित होते हैं। इससे वर्डप्रेस मैलवेयर हटाने की सेवा एक आवश्यकता बन जाती है।
इसके अलावा, वर्डप्रेस पर कुछ हैक क्रूर होते हैं और यहां तक कि अच्छी तरह से स्थापित नामों को भी बर्बाद कर देते हैं। यह उल्लेख करने की आवश्यकता नहीं है कि एक हैक की गई वेबसाइट आपके व्यवसाय की प्रतिष्ठा को धूमिल कर सकती है और ग्राहकों के भरोसे को तार-तार कर सकती है। एस्ट्रा सुरक्षा विशेषज्ञों द्वारा किए गए एक अध्ययन से पता चला है कि ये डेटा उल्लंघन सीधे कंपनी के स्टॉक प्रदर्शन से जुड़े हुए हैं।
इस प्रकार, हैक की गई वेबसाइट के परिणाम भारी हैं। इसके अलावा, अपने व्यवसाय को उसकी मूल गति और प्रदर्शन पर वापस लाना वर्डप्रेस मैलवेयर हटाने की सेवा का सबसे कठिन हिस्सा है। वैसे भी, यह जानकर राहत मिलती है कि यह अपरिवर्तनीय नहीं है। अपरिवर्तनीय होने के विपरीत, इन हैक को एस्ट्रा के सक्षम वर्डप्रेस मैलवेयर हटाने द्वारा ठीक किया जा सकता है।
एस्ट्रा की वर्डप्रेस मैलवेयर हटाने की सेवा में क्या शामिल है?
जब एस्ट्रा की वर्डप्रेस मैलवेयर हटाने की सेवा आपके पास है तो आपकी वेबसाइटों को हैक की गई WP वेबसाइट के सामान्य भाग्य से गुजरने की आवश्यकता नहीं है। एस्ट्रा तत्काल मैलवेयर सफाई (आमतौर पर 4 से 6 घंटों में की जाती है) प्रदान करता है और आपके व्यवसाय को नुकसान से बचाता है।
हम नियमित रूप से लोगों को मैलवेयर, रीडायरेक्शन, विकृति, क्रेडिट कार्ड हैक, डेटा चोरी, ब्लैक हैट SEO, फ़िशिंग आदि जैसे दर्द के साथ हमारे पास आते हुए देखते हैं। ज्यादातर मामलों में, कारण एक खराब रखरखाव वाली वेबसाइट निकलता है। ये वेबसाइटें या तो पुराने संस्करण पर चल रही थीं या उनमें कमजोर प्लगइन्स और थीम इंस्टॉल थे।
यहां बताया गया है कि एस्ट्रा वर्डप्रेस मैलवेयर हटाने की सेवा वेबसाइटों की कैसे मदद करती है:
-
प्राथमिकता मैलवेयर सफाई
एस्ट्रा आपकी वेबसाइट के लिए प्राथमिकता मैलवेयर सफाई प्रदान करता है और 4-6 घंटे के भीतर मैलवेयर हटा देता है। आपके साइन अप करने के कुछ ही मिनटों बाद शुरू होकर, हमारे सुरक्षा इंजीनियर इसका पूरा ख्याल रखते हैं। एस्ट्रा पर वर्डप्रेस मैलवेयर हटाने की प्रक्रिया इस प्रकार है-
एक बार जब हमारे पास आपकी वेबसाइट का विवरण होता है, तो हमारे इंजीनियर साइट पर एस्ट्रा को कॉन्फ़िगर करते हैं और सर्वर-साइड फ़ाइल + डेटाबेस स्कैन शुरू करते हैं। यह स्वचालित स्कैन निम्नलिखित को खोजता है
1) मैलवेयर
2) एडवेयर
3) बैकडोर
4) ज्ञात दुर्भावनापूर्ण फ़ंक्शन
5) खतरनाक फ़ंक्शन
6) ब्लैकलिस्टेड डोमेन के URL आदि।फिर, वे मैलवेयर को साफ करते हैं और बैकडोर को समाप्त करते हैं। अंत में, एस्ट्रा फ़ायरवॉल को आपकी वर्डप्रेस साइट में प्लगइन के रूप में इंस्टॉल किया जाता है जो इसे भविष्य के हमलों से बचाता है। और, यह सब कुछ ही घंटों में किया जाता है।
-
सुरक्षा चेतावनियों को हटाना
एस्ट्रा सुरक्षा चेतावनियों का भी ख्याल रखता है। यदि आपकी वेबसाइट को Google या किसी अन्य सर्च इंजन द्वारा ब्लैकलिस्ट या फ़्लैग किया गया था, तो एस्ट्रा मैलवेयर को साफ करेगा और आपकी ओर से अनुरोध सबमिट करेगा।
-
वेबसाइट फ़ायरवॉल
जब सब कुछ हो जाता है, तो हम आपकी वेबसाइट पर निरंतर निगरानी और बेहतर सुरक्षा के लिए अपना बुद्धिमान वेब एप्लिकेशन फ़ायरवॉल इंस्टॉल करते हैं। एस्ट्रा का ठोस फ़ायरवॉल SQLi, XSS, LFI, RFI, खराब बॉट्स, स्पैम और 100+ खतरों से रीयल-टाइम में आपकी वेबसाइट की रक्षा करने के लिए जाना जाता है। वेबसाइटों में पाए जाने वाले OWASP के शीर्ष 10 खतरों के अलावा, फ़ायरवॉल ज्ञात CVE से बचाने के लिए अनुकूलित है।
सबसे महत्वपूर्ण बात, यह फ़ायरवॉल प्रत्येक प्रयास किए गए हैक के साथ विकसित होता रहता है और भविष्य में अनुकूलित सुरक्षा के लिए उसे रिकॉर्ड करता है। फ़ायरवॉल की अन्य विशेषताओं में IP ब्लॉकिंग, देश ब्लॉकिंग, रेंज ब्लॉकिंग, IP व्हाइटलिस्टिंग, आसान और संक्षिप्त खतरे की रिपोर्ट आदि शामिल हैं।
-
वास्तविक मानव सहायता
इसके अलावा, एस्ट्रा की मानव सहायता के साथ, आपके प्रश्नों का उत्तर देने के लिए किसी भी समय एक लाइव व्यक्ति हमेशा मौजूद रहेगा। हमारी सहायता अपने ग्राहकों के चेहरों पर मुस्कान लाने के लिए उस अतिरिक्त मील तक जाने के लिए जानी जाती है।
वर्डप्रेस मैलवेयर हटाने की सेवा: मूल्य निर्धारण
प्राथमिकता वर्डप्रेस मैलवेयर हटाने की सेवा प्रो और बिजनेस प्लान के साथ आती है। इसके अलावा, एस्ट्रा मूल्य निर्धारण प्रति FQDN (फुली क्वालिफाइड डोमेन नेम) काम करता है।
यह वास्तव में कैसे काम करता है?
साइन अप से लेकर मैलवेयर हटाने तक, प्रक्रिया सुचारू है। तो, यहां बताया गया है कि वर्डप्रेस मैलवेयर हटाने की सेवा कैसे चलती है:
- आप एस्ट्रा के लिए साइन अप करते हैं और आपको हमारे डैशबोर्ड पर ले जाया जाता है
- आपको डैशबोर्ड में अपनी वेबसाइट का विवरण भरना होगा
- वहां से हमारे इंजीनियर आपकी वेबसाइट पर मैलवेयर सफाई शुरू करते हैं (स्वचालित + मैन्युअल विश्लेषण)
- उसके बाद, हम आपकी वेबसाइट पर एस्ट्रा फ़ायरवॉल तैनात करते हैं ताकि SQL, XSS, LFI, मैलवेयर और 100+ हमलों के खिलाफ रीयल-टाइम सुरक्षा सुनिश्चित हो सके
विवरण भरने के अलावा, आपकी ओर से किसी प्रयास की आवश्यकता नहीं है। हमारे सुरक्षा इंजीनियर काम पर लग जाएंगे और आपकी वेबसाइट को फिर से कार्यशील स्थिति में लाएंगे।
वर्डप्रेस हैक हटाने के लिए एस्ट्रा सुरक्षा समीक्षाएं
एस्ट्रा समीक्षाएं इसकी सेवा के बारे में खुद बताती हैं। ग्राहक अपनी प्रतिक्रिया में वास्तव में स्वीकृत रहे हैं। एस्ट्रा की Capterra (82 समीक्षाएं) पर 100% 5-स्टार रेटिंग और Trustpilot (75 समीक्षाएं) पर 99% 5-स्टार रेटिंग है। यहां कुछ ग्राहकों ने एस्ट्रा के बारे में क्या कहा-
फर्डिनेंड एम. कहते हैं,
जोनाथन कहते हैं,
Trustpilot और Capterra पर अधिक समीक्षाएं देखें।
निष्कर्ष
संक्षेप में, वर्डप्रेस को उसके डेवलपर के ध्यान से कहीं अधिक की आवश्यकता होती है। वर्डप्रेस के डेवलपर्स ने वर्डप्रेस को डिजाइन करने, बनाए रखने और सुरक्षित करने में खुद को पीछे छोड़ दिया है। अब, आपकी वेबसाइट की सुरक्षा इस बात पर निर्भर करती है कि आप इसे कितनी त्रुटिहीनता से बनाए रखते हैं। वैसे भी, साइबर हमले की स्थिति में, मैलवेयर हटाना आवश्यक हो जाता है। यहां आपके लिए एक एस्ट्रा डेमो है ताकि आप समझ सकें कि एस्ट्रा क्या करता है और कैसे करता है।