हम पहले ही स्थापित कर चुके हैं कि अजेय Mac जैसी कोई चीज़ नहीं है। macOS मैलवेयर के प्रति उतना ही संवेदनशील है जितना कि Windows और Linux जैसे अन्य ऑपरेटिंग सिस्टम। वास्तव में, कई मैलवेयर हमले हुए हैं जिन्होंने विशेष रूप से Macs को लक्षित किया है। तो, अगर आपको लगता है कि आप वायरस और मैलवेयर से प्रतिरक्षित हैं सिर्फ इसलिए कि आप Mac का उपयोग कर रहे हैं, तो फिर से सोचें।
डिजिटल दुनिया में बड़े पैमाने पर चल रहे मैलवेयर के सबसे सामान्य प्रकारों में से एक एडवेयर-प्रकार का मैलवेयर है। और MainReady वायरस मैलवेयर की इस श्रेणी का हिस्सा है। इस मैलवेयर ने कोई छोटी मात्रा में झुंझलाहट नहीं पैदा की है, विशेष रूप से Mac उपयोगकर्ताओं के लिए।
Mac पर MainReady वायरस क्या है?
Main Ready एक दुर्भावनापूर्ण ऐप है जो संक्रमित कंप्यूटरों पर विभिन्न परिवर्तन शुरू करता है ताकि Safari, Google Chrome, Mozilla Firefox, या अन्य वेब ब्राउज़र पर घुसपैठ वाले विज्ञापन दिखाए जा सकें। यह मैलवेयर वास्तव में संभावित रूप से अवांछित अनुप्रयोगों (PUA) के एक बड़े परिवार से संबंधित है जिसे विशेष रूप से macOS/Mac OS X सिस्टम के लिए डिज़ाइन किया गया है। इसे नकली फ्लैश प्लेयर इंस्टॉलर वाले बड़े पैमाने पर अभियानों का उपयोग करके वितरित किया जा रहा है। इन नकली विज्ञापनों पर क्लिक करने के अलावा, MainReady वायरस को आपके डिवाइस पर तब भी इंस्टॉल किया जा सकता है जब आप अनधिकृत स्रोतों से फ्रीवेयर डाउनलोड करते हैं या जब आप सॉफ़्टवेयर क्रैक या पायरेटेड एप्लिकेशन इंस्टॉल करते हैं।
MainReady पुराने खतरों, जैसे IdeaShared, PhaseSearch, FocusProvide, और अन्य पहले जारी किए गए क्लोन के समान है। इन संदिग्ध ऐप्स की विशेषता एक आइकन है जिसके अंदर एक आवर्धक ग्लास प्रतीक होता है। आइकन का रंग भिन्न हो सकता है, हालांकि – कुछ हरे हैं जबकि अन्य नीले हैं। हालांकि यह एक तुच्छ विशेषता हो सकती है, जब आप इस आइकन को देखते हैं तो यह एक खतरे का संकेत होना चाहिए।
एक बार इंस्टॉल हो जाने पर, Main Ready मैलवेयर तब विभिन्न वेब ब्राउज़र एक्सटेंशन इंस्टॉल कर सकता है जिनसे छुटकारा पाना मुश्किल होता है। एक के लिए, यह मैलवेयर खोज इंजन को Safe Finder में बदल देता है जबकि खोजों को a.akamaihd.net वेबसाइट पर रीडायरेक्ट करता है। इन परिवर्तनों के कारण, उपयोगकर्ता तब खोज परिणामों में विभिन्न प्रायोजित विज्ञापनों से बमबारी करते हैं। सभी विज़िट की गई वेबसाइटों पर घुसपैठ वाले विज्ञापन भी दिखाई देते हैं। जो अधिक डरावना है वह यह है कि MainReady वायरस आपके वेब ब्राउज़र पर टाइप की गई सभी जानकारी को पढ़ने में सक्षम है, जिसमें क्रेडिट कार्ड विवरण और अन्य संवेदनशील जानकारी शामिल है। यह प्रभावित Mac उपयोगकर्ता को भारी गोपनीयता जोखिम में डालता है।
MainReady वायरस क्या करता है?
Main Ready आमतौर पर उन सॉफ़्टवेयर बंडलों के माध्यम से वितरित किया जाता है जिन्हें उपयोगकर्ता थर्ड-पार्टी वेबसाइटों से डाउनलोड करता है या नकली फ्लैश प्लेयर अपडेट सूचनाओं के माध्यम से। एक बार PUP इंस्टॉल हो जाने पर, अवांछित ऐप सिस्टम के भीतर परिवर्तन शुरू करता है जो Safe Finder या किसी अन्य दुर्भावनापूर्ण वेबसाइट को मुख्य खोज इंजन के रूप में सेट करता है। यह मैलवेयर को इंटरनेट के माध्यम से ब्राउज़ करते समय टेक्स्ट लिंक और विज्ञापनों के टन प्रदर्शित करने की अनुमति देता है।
अन्य सिस्टम परिवर्तनों में ब्राउज़र द्वारा विज़िट किए गए सभी URL में विज्ञापन इंजेक्शन शामिल है, जहां उपयोगकर्ता कूपन, पॉप-अप, ऑफ़र, डील, बैनर, और अन्य घुसपैठ वाले विज्ञापन उन वेबसाइटों पर भी देखता है जो इन विज्ञापनों के लिए अप्रासंगिक हैं। कुछ उदाहरणों में, ये विज्ञापन इतने खराब हो सकते हैं कि उपयोगकर्ता को नकली वायरस या मैलवेयर सूचनाएं दिखाने वाली साइटों पर रीडायरेक्ट कर दें। इन संभावित खतरों से डरकर, पीड़ित पूरी तरह से बेकार अधिक संदिग्ध ऐप डाउनलोड कर लेता है और उपयोगकर्ता को सॉफ़्टवेयर के लिए पूर्ण लाइसेंस खरीदने के लिए लगातार प्रेरित किया जाता है।
अंततः, MainReady मैलवेयर का मुख्य जोखिम वेब पृष्ठों पर दर्ज की गई किसी भी जानकारी को पढ़ने की क्षमता में निहित है। जब आप दुर्भावनापूर्ण ऐप इंस्टॉल करते हैं, तो यह खुद को ऐसी अनुमतियां देता है जो पहली जगह में कभी नहीं दी जानी चाहिए। और यदि आप इंस्टॉलेशन प्रक्रिया के हर चरण को पढ़ते हैं, तो आपको इस छायादार जानकारी को लेने में सक्षम होना चाहिए।
यहाँ वह अनुमति अनुरोध है जिसे उपयोगकर्ताओं को देखना चाहिए:
MainReady 1.0
"Main Ready" के लिए अनुमतियां:
वेबपेज सामग्री
सभी वेबपेज पर पासवर्ड, फोन नंबर, और क्रेडिट कार्ड सहित वेबपेज से संवेदनशील जानकारी पढ़ सकता है
ब्राउज़िंग इतिहास
आप सभी वेबपेज पर कब जाते हैं देख सकता है
ऐसी अनुमतियां संदिग्ध और बेहद खतरनाक हैं जब MainReady जैसे दुर्भावनापूर्ण प्रोग्राम को दी जाती हैं। उपयोगकर्ताओं के पास आमतौर पर इन अनुमतियों को देने का विकल्प नहीं होता है क्योंकि ये बंडल प्रोग्राम की इंस्टॉलेशन के दौरान दी जाती हैं। इसलिए अधिकांश उपयोगकर्ता यह भी नहीं जानते कि मैलवेयर पहले ही इंस्टॉल हो चुका है, यह सोचकर कि यह मूल प्रोग्राम का हिस्सा है जिसे वे पहली जगह में इंस्टॉल कर रहे हैं। उपयोगकर्ताओं को यह भी नहीं पता कि मैलवेयर पहले से ही उनके क्रेडिट कार्ड विवरण, व्यक्तिगत जानकारी, और अन्य संवेदनशील डेटा को काट रहा है, जिससे वित्तीय हानि या पहचान की चोरी हो सकती है।
और यहां तक कि अगर आप ऐप को कुछ दुर्भावनापूर्ण करते हुए पकड़ने में सक्षम हैं, तो आप इसे तुरंत अपने कंप्यूटर से नहीं हटा पाएंगे क्योंकि अनइंस्टॉल बटन आमतौर पर ग्रे आउट होता है। अपने वेब ब्राउज़र सेटिंग्स पर किए गए परिवर्तनों को वापस लाने की कोई भी कोशिश बेकार होगी क्योंकि ये परिवर्तन पूर्व-निर्धारित हैं। इसलिए आपको यह सुनिश्चित करने की आवश्यकता है कि इस मैलवेयर के सभी घटकों को भविष्य की समस्याओं से बचने के लिए पूरी तरह से हटा दिया गया है।
Mac पर MainReady वायरस को कैसे हटाएं
जैसा कि ऊपर उल्लेख किया गया है, MainReady वायरस को हटाने के लिए आपके कंप्यूटर की पूरी तरह से सफाई की आवश्यकता होती है ताकि कोई आवारा संक्रमित फ़ाइल वायरस को पुनर्जीवित करने के लिए न बचे। अगर आपको लगता है कि आपका Mac इस मैलवेयर से संक्रमित हो गया है, तो आपको इसे जल्द से जल्द हटाने की आवश्यकता है इससे पहले कि यह और खराब हो जाए।
यहाँ MainReady Mac वायरस निष्कासन प्रक्रिया पर आपको जिन चरणों को लेने की आवश्यकता है वे हैं:
चरण 1: MainReady Mac वायरस से संबंधित सभी प्रक्रियाओं को छोड़ें।
आपको सबसे पहले इस मैलवेयर से संबंधित प्रक्रियाओं को रोकने की आवश्यकता है क्योंकि जब तक ये प्रक्रियाएं चल रही हैं, आप इसे अनइंस्टॉल नहीं कर पाएंगे या इसकी फ़ाइलों को हटा नहीं पाएंगे। इन प्रक्रियाओं को छोड़ने के लिए, Finder > Go > Utilities पर जाएं, फिर Activity Monitor पर डबल-क्लिक करें। Activity Monitor विंडो में, इस मैलवेयर द्वारा शुरू की गई प्रक्रियाओं को देखें, संभवतः उसी नाम के तहत। संदिग्ध प्रक्रिया पर डबल-क्लिक करें, फिर Quit बटन पर क्लिक करें। आपके द्वारा देखी जाने वाली सभी संदिग्ध प्रक्रियाओं के लिए ये चरण करें।
चरण 2: अपने Mac से MainReady अनइंस्टॉल करें।
- Finder के तहत, Go > Applications पर नेविगेट करें। यह आपको वर्तमान में आपके Mac पर इंस्टॉल किए गए सभी ऐप्स की सूची देगा।
- MainReady देखें और ऐप आइकन को Trash पर खींचें।
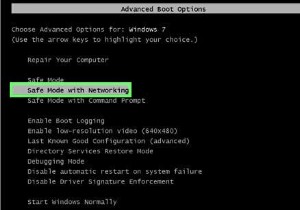
- यदि आपको MainReady अनइंस्टॉल करने में परेशानी हो रही है, तो आपको इसे सेफ मोड वातावरण में करने की आवश्यकता हो सकती है।
- अपने Trash को खाली करना न भूलें।
चरण 3: अपने सुरक्षा सॉफ़्टवेयर का उपयोग करके अपने कंप्यूटर को स्कैन करें।
अगला कदम अपने एंटी-मैलवेयर प्रोग्राम का उपयोग करके स्कैन चलाना है ताकि यह जांचा जा सके कि क्या अन्य खतरे हैं जो आपके कंप्यूटर को नुकसान पहुंचा सकते हैं। आप इस ऐप का उपयोग MainReady वायरस की सभी बची हुई फ़ाइलों को पूरी तरह से साफ करने के लिए भी कर सकते हैं।
चरण 4: अपने ब्राउज़र पर परिवर्तनों को पूर्ववत करें।
मैलवेयर के आपके कंप्यूटर से चले जाने के बाद, आप अपने ब्राउज़र को उसकी पिछली सेटिंग्स पर रीसेट कर सकते हैं। आपके द्वारा उपयोग किए जा रहे ब्राउज़र के अनुसार नीचे दिए गए निर्देशों का पालन करें।
मैलवेयर द्वारा इंस्टॉल किए गए किसी भी ऐड-ऑन, प्लग-इन, या एक्सटेंशन को अनइंस्टॉल करें। प्रमुख ब्राउज़रों के लिए, आपको बस ब्राउज़र मेनू पर क्लिक करने और Add-ons > Extensions पर जाने की आवश्यकता है। वहां से, आप अपने ब्राउज़र से संदिग्ध ऐड-ऑन हटा सकते हैं।
ब्राउज़र सेटिंग्स के होमपेज अनुभाग में URL टाइप करके होमपेज को अपनी पसंदीदा वेबसाइट पर वापस बदलें। डिफ़ॉल्ट खोज इंजन और नए टैब पेज के लिए भी ऐसा ही करें।
अपने ब्राउज़र को उनकी सेटिंग्स को उनके डिफ़ॉल्ट मान पर पुनर्स्थापित करने के लिए रीसेट करें। आपको बस ब्राउज़र सेटिंग्स में Reset या Restore बटन ढूंढना होगा।
सारांश
MainReady से निपटना काफी सिरदर्द हो सकता है क्योंकि यह अन्य प्रकार के एडवेयर से अलग तरीके से काम करता है। यह अतिरिक्त जासूसी फ़ंक्शन के कारण अधिक दुर्भावनापूर्ण है जो इसके कोड में जोड़ा गया है। यदि आपको लगता है कि आपका डिवाइस MainReady से संक्रमित हो गया है, तो यह सुनिश्चित करने के लिए ऊपर दिए गए निष्कासन गाइड का बारीकी से पालन करें कि यह आपके सिस्टम से पूरी तरह से मिटा दिया गया है।