जैसे-जैसे तकनीक आगे बढ़ती है, वैसे-वैसे साइबर-अपराधियों की दृढ़ता भी बढ़ती है। इसलिए, हमें विभिन्न डिजिटल खतरों के बारे में जानकारी एकत्र करके खुद को जागरूक और किसी भी स्थिति का सामना करने के लिए तैयार रखने की आवश्यकता है।
तकनीक एक सिक्के की तरह है जिसके सकारात्मक और नकारात्मक दोनों पहलू हैं। यदि सकारात्मक रूप से उपयोग किया जाता है तो यह हमारे काम को आसान और तेज बनाने में मदद करता है। हालांकि, यदि नापाक उद्देश्य के लिए उपयोग किया जाता है तो यह हानिकारक और विनाशकारी भी हो सकता है।
हाल ही में 1 दिसंबर, 2016 को, एक अत्यंत खतरनाक Ransomware सामने आया जिसे Matrix Ransomware के नाम से जाना जाता है।
Ransomware क्या है?
Ransomware सबसे खतरनाक प्रकार का कंप्यूटर वायरस है जिसका कोई सामना कर सकता है। यह पीड़ित के कंप्यूटर पर सभी डेटा को एन्क्रिप्ट करता है, जिससे इसे डिक्रिप्ट करना असंभव हो जाता है। व्यक्तिगत फाइलों सहित सभी डेटा से समझौता हो जाता है, क्योंकि सभी डेटा विकृत हो जाता है।
यह सिस्टम पर कैसे हमला करता है?
यह सिस्टम पर एक स्पैम मेल के रूप में हमला करता है जो नौकरी रिज्यूमे, ऑफ़र और चालान आदि की तरह दिखाई देता है। एक बार जब आप अज्ञात स्रोतों से ऐसे ईमेल संदेशों पर क्लिक करते हैं, तो वे एक स्क्रिप्ट डाउनलोड करते हैं जो डेटा को एन्क्रिप्ट करता है। एक बार कार्य पूरा हो जाने पर आपका सिस्टम अनुपयोगी हो जाता है और आपको एक नोट मिलता है जो फिरौती की मांग करता है। इंटरनेट के कारण इन साइबर अपराधियों को पकड़ना बहुत मुश्किल है क्योंकि यह उनके लिए किसी के भी सिस्टम में घुसना आसान बनाता है। सिस्टम कमजोरियों को ढूंढकर एक Ransomware के लिए बचाव को भेदना और कंप्यूटर सिस्टम या नेटवर्क का शोषण करना आसान है।
Matrix Ransomware
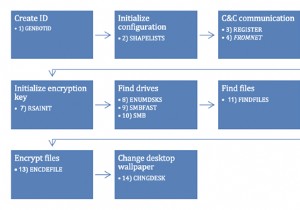
Matrix Ransomware Crypto Trojan के रूप में काम करता है। यह AES और RSA एन्क्रिप्शन एल्गोरिदम के संयोजन का उपयोग करके फाइलों को विकृत करता है। Matrix Ransomware द्विभाषी वक्ताओं को लक्षित कर रहा है क्योंकि सिस्टम पर प्रदर्शित नोट अंग्रेजी और रूसी में है। यह माना जाता है कि Ransomware रूसी हैकर्स द्वारा विकसित किया गया है क्योंकि नोट पहले रूसी में दिखाई देता है। एक बार एन्क्रिप्शन सफल होने पर यह प्रत्येक एन्क्रिप्टेड फोल्डर में एक 'files matrix-readme.rtf' रखता है फिरौती मांगने के संदेश के साथ। साथ ही, यह प्रत्येक एन्क्रिप्टेड फाइल के नाम में ".matrix एक्सटेंशन" जोड़ता है।
एक बार सिस्टम पर कब्जा हो जाने पर, उपयोगकर्ता नकली संदेशों के साथ एक वॉलपेपर देखता है। इस वॉलपेपर में FBI का लोगो है और दावा करता है कि उपकरणों को अवैध गतिविधि के कारण ब्लॉक कर दिया गया है और पोर्नोग्राफिक सामग्री का पता चला है।
यह संदेश भोले और अनुभवहीन उपयोगकर्ताओं को डराता है और वे इस खतरे का शिकार बन जाते हैं। संदेश में, हैकर्स उनसे ईमेल पते के माध्यम से संपर्क करने के लिए कहते हैं: admin@wsxdn.com या admin@wsxdn.com।
ऐसी चालों के झांसे में न आएं और इन साइबर अपराधियों से संपर्क करने का प्रयास न करें और न ही कोई फिरौती दें।
वायरस से डेटा बचाने के निवारक उपाय
अपने सिस्टम को ऐसे हमलों से बचाने के लिए अपडेटेड एंटी-वायरस का उपयोग करने की हमेशा सिफारिश की जाती है।
एंटी-वायरस Ransomware को नियंत्रित करने में 100% प्रभावी नहीं हैं। इसलिए, हमेशा सिंक्रोनस बैकअप लेना चाहिए और डेटा की सुरक्षा के लिए क्लाउड सेवाओं का उपयोग करना चाहिए। साथ ही, जांचें कि आप अपने कंप्यूटर पर क्या क्लिक, इंस्टॉल या डाउनलोड करते हैं। कई बार ऐसे खतरे वैध फाइलों और ऐड-ऑन के रूप में प्रच्छन्न होते हैं। भेजने वाले के ईमेल पते की जांच करने से पहले कोई भी अस्पष्ट ईमेल न खोलें। यदि आपको कोई संदेह है तो कोई अटैचमेंट न खोलें।
Matrix Ransomware को कैसे हटाएं
नेटवर्किंग के साथ सेफ मोड का उपयोग करके Matrix वायरस हटाना:
Windows 7:
- अपने कंप्यूटर को नेटवर्किंग के साथ सेफ मोड में शुरू करें। ऐसा करने के लिए जब सिस्टम बूट होने की प्रक्रिया में हो, तो F8 कुंजी को तब तक दबाए रखें जब तक आपको Windows Advanced Option मेनू दिखाई न दे। अब यहां से सूची से Safe Mode with Networking चुनें।
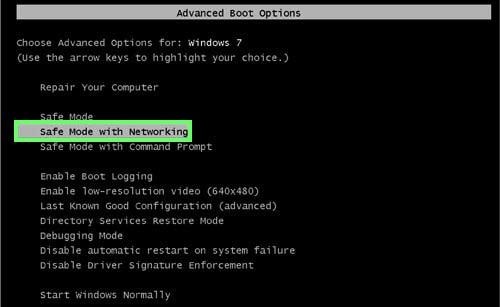
एक बार जब आप सेफ मोड नेटवर्किंग में लॉग इन हो जाते हैं तो संक्रमण को साफ करने के लिए एक अपडेटेड एंटी-वायरस चलाएं या सिस्टम को पहले की स्थिति में पुनर्स्थापित करें।
Windows 8/8.1 और 10:
Windows 8 को सेफ मोड में नेटवर्किंग के साथ शुरू करने के लिए
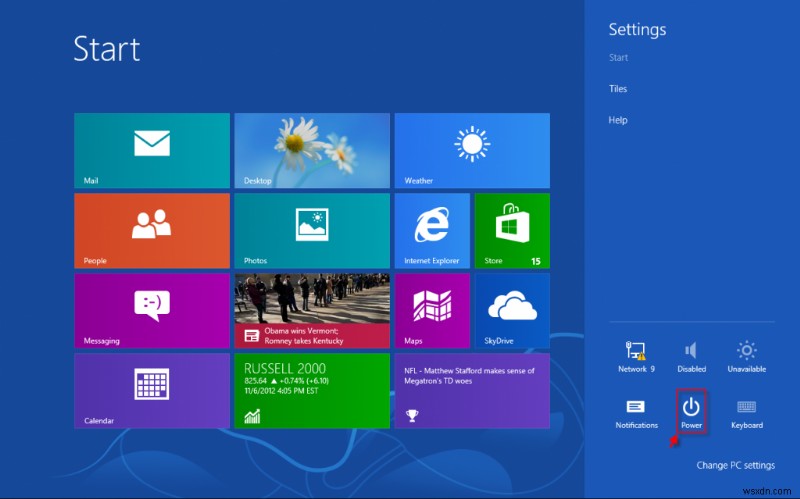
- Windows कुंजी
 + C दबाएं, और फिर Settings पर क्लिक करें।
- Startup Settings पर क्लिक करें।
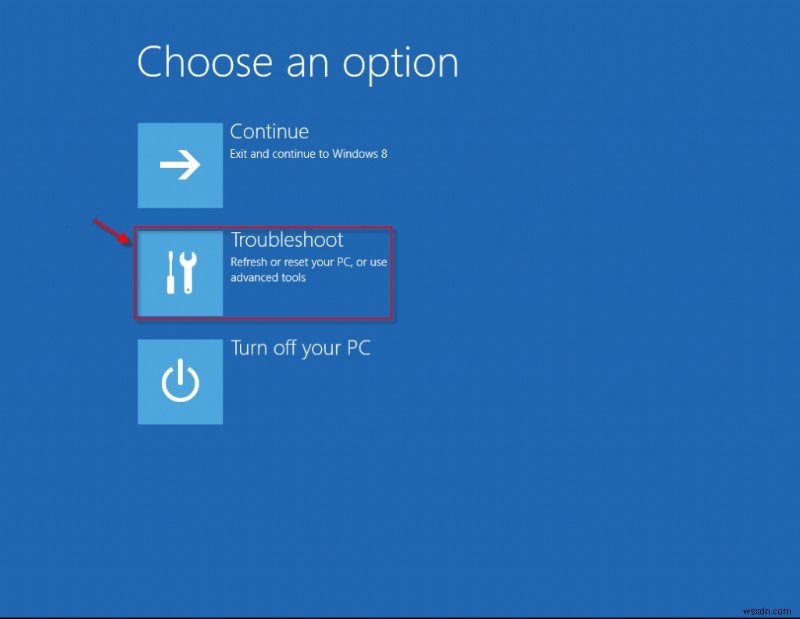
- अब Troubleshoot पर क्लिक करें।
- Power पर क्लिक करें, अपने कीबोर्ड पर Shift दबाए रखें और फिर Restart पर क्लिक करें।
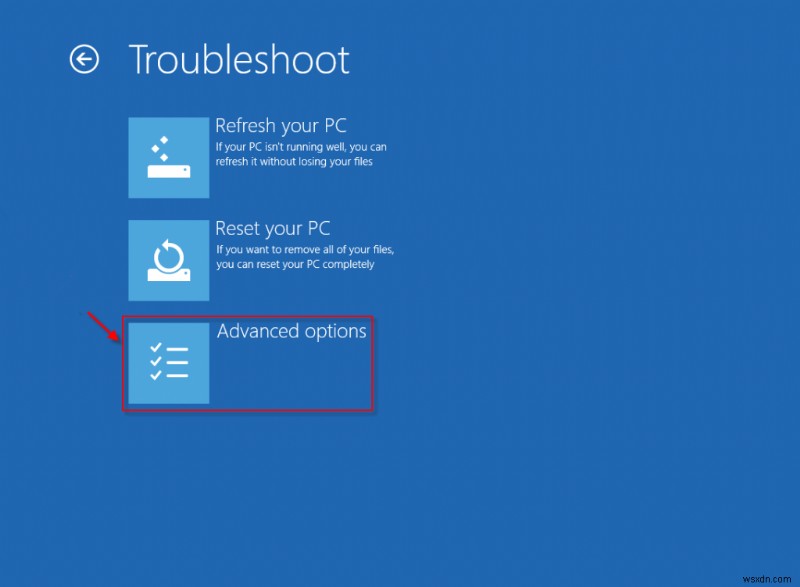
- Advanced options चुनें।
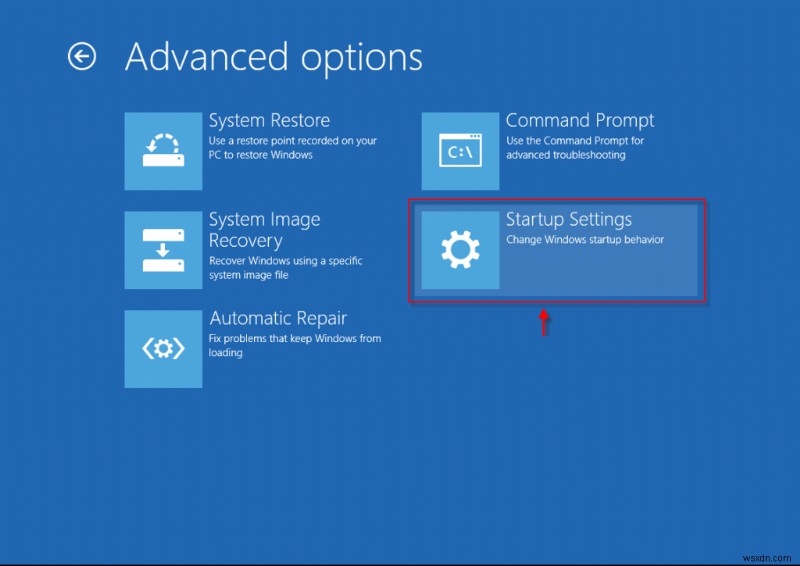
- अब Restart पर क्लिक करें।
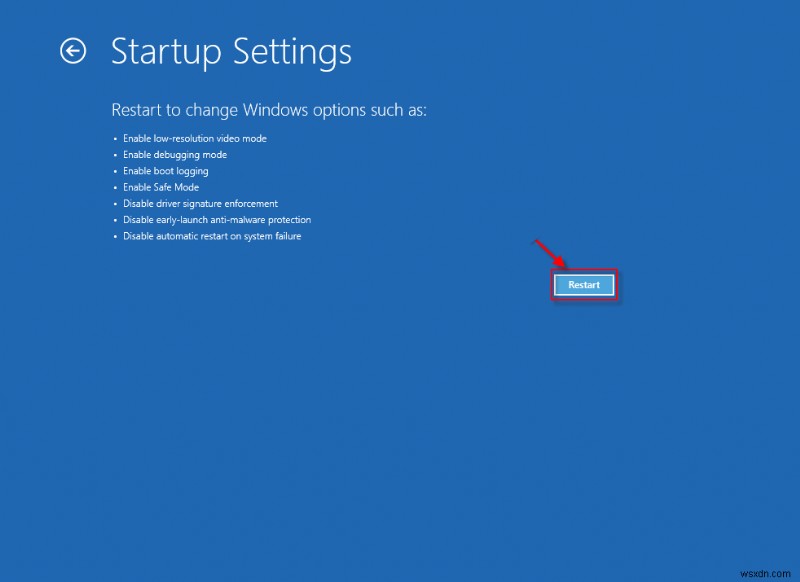
- नेटवर्किंग के साथ सेफ मोड सक्षम करने के लिए, 5 दबाएं। Windows नेटवर्किंग के साथ सेफ मोड में शुरू होगा।
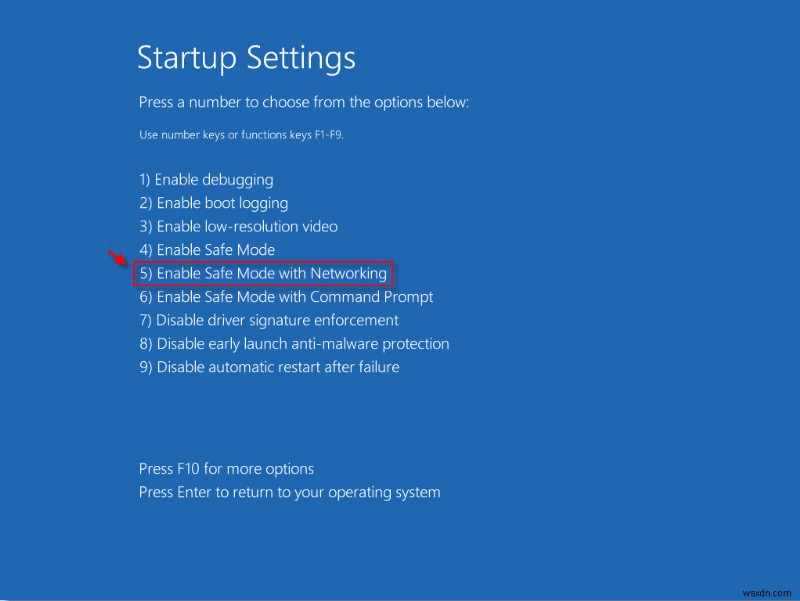
एक बार जब आप सेफ मोड नेटवर्किंग में लॉग इन हो जाते हैं तो संक्रमण को साफ करने के लिए एक अपडेटेड एंटी-वायरस चलाएं या सिस्टम को पहले की स्थिति में पुनर्स्थापित करें।
- जब आप सिस्टम रिस्टोर करना समाप्त कर लें, तो चरण 1-6 दोहराएं और सामान्य Windows पर लौटने के लिए Enter दबाएं।
रोकथाम हमेशा इलाज से बेहतर है और यह Ransomware के मामले में सच है। उपयोगकर्ताओं को पता होना चाहिए कि Ransomware और अन्य ऐसे Crypto-Viruses बेहद हानिकारक हैं और एक बार एन्क्रिप्ट होने के बाद, फाइलों को पुनर्प्राप्त करना लगभग असंभव है। इसलिए, ऐसे खतरों के बारे में अधिक जागरूक होना और यथासंभव स्पष्ट रहना सबसे अच्छा है।