हम एक डिजिटल युग में रह रहे हैं जहां साइबर हमले और डेटा उल्लंघन बढ़ रहे हैं। रैंसमवेयर हमले हमें सबसे विचित्र तरीकों से डराते रहते हैं। और इस बार, हैकर्स ने आपके संसाधनों को निकालने का एक अनूठा तरीका ढूंढ लिया है। लगता है वे लाइमलाइट छोड़ना ही नहीं चाहते। हां, न लैपटॉप, न आपकी कॉफी मशीन, इस बार यह आपका होटल कमरा है! शांत रहें और चिंतित न हों। यह वास्तव में सच है। हाल ही, यूरोप के शीर्ष लग्जरी होटलों में से एक ने स्वीकार किया कि उन्हें साइबर अपराधियों को बिटकॉइन में हजारों की फिरौती देनी पड़ी, जो उनके इलेक्ट्रॉनिक कुंजी सिस्टम को हैक करने में कामयाब रहे। जब रैंसमवेयर ने होटल के IT सिस्टम को प्रभावित किया तो हजारों मेहमान अपने कमरों में बंद या बाहर रह गए, और प्रबंधन के पास हमलावरों को भुगतान करने के अलावा कोई विकल्प नहीं बचा।
यह घटना इस महीने की शुरुआत में हुई और होटल के इलेक्ट्रॉनिक कुंजी लॉक सिस्टम, आरक्षण प्रणाली और कैश डेस्क सिस्टम का प्रबंधन करने वाले कंप्यूटर को प्रभावित किया, जैसा कि स्थानीय मीडिया ने बताया। नतीजतन, इलेक्ट्रॉनिक डोर लॉकिंग सिस्टम डाउन हो गया, नई इलेक्ट्रॉनिक रूम कुंजी जारी नहीं की जा सकीं, और नए आगमन को मेहमानों के रूप में पुष्टि नहीं किया जा सका।
एक बार जब होटल ने फिरौती का भुगतान किया, तो सिस्टम पूरी तरह से बहाल हो गया जिससे होटल स्टाफ को नेटवर्क तक पहुंच प्राप्त हुई और होटल के मेहमानों को अपने कमरों में प्रवेश करने और बाहर निकलने की अनुमति मिली। लेकिन इस घटना को और दिलचस्प बनाने वाली बात यह है कि हैकर्स ने बाद में एक और साइबर हमला करने के प्रयास में एक बैकडोर एग्जिट लिया।
अंदर की कहानी!
आप निश्चित रूप से इस पर विश्वास नहीं करेंगे लेकिन होटल प्रबंधन ने यह भी कहा कि यह तीसरी बार था जब साइबर अपराधी पूरे कुंजी प्रणाली को गिराने में कामयाब रहे। क्या यह होटल द्वारा प्रदर्शित आश्चर्यजनक रूप से परोपकारी व्यवहार है। क्या इसका कोई मतलब है? अगर यह हैकिंग गतिविधि किताबों में इतनी सांसारिक हो गई तो प्रबंधन ने कोई निवारक कार्रवाई क्यों नहीं की? यह खबर पूरे इंटरनेट पर क्यों नहीं फैली ताकि उपयोगकर्ता ऐसी किसी जगह पर चेक-इन करने से पहले अतिरिक्त सतर्क हो जाएं? सोशल मीडिया छोटे से छोटे इशारे को भी भड़का देता है, तो यह कभी हाइलाइट क्यों नहीं हुआ?
खैर, हमारे दिमाग में बहुत सारे सवाल उठ रहे हैं। लेकिन आंखों से दिखने वाले से कहीं अधिक है।
एक और आसान लक्ष्य: अस्पताल
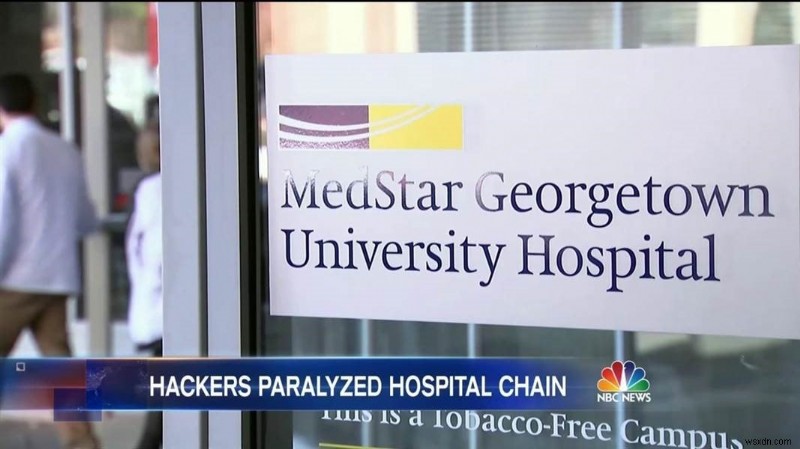
2016 रैंसमवेयर के संदर्भ में बात करें तो एक विशिष्ट दुर्भाग्यपूर्ण वर्ष था! हमारे घर, कार्यस्थल, होटल और अब अस्पताल भी 'डिजिटली वैंडलाइज्ड' थे! साइबर अपराधी हमारे 'सुरक्षित क्षेत्रों' को भी नहीं बख्श रहे हैं। पिछले साल, हैकर्स ने MedStar Health पर एक कंप्यूटर सिस्टम पर हमला किया, जिससे हजारों कर्मचारियों को पेपर मेडिकल रिकॉर्ड और लेनदेन का सहारा लेना पड़ा। कुछ तो यह भी कहते हैं कि यह घटना पूरी तरह से एक हॉलीवुड फिल्म की कहानी पर आधारित थी जहां हैकर्स ने प्रेस्बिटेरियन मेडिकल सेंटर के डेटा को बंधक बनाकर इसे वापस देने के लिए बिटकॉइन में $3.4 मिलियन की फिरौती मांगी।
अगर हॉलीवुड इसी तरह हैकर्स को प्रेरित करता रहा, तो हमें इस तरह के और बंधक मामले देखने के लिए तैयार रहना चाहिए। आशा है नहीं! *उंगलियां क्रॉस*
भुगतान करें या नहीं
रैंसमवेयर को बार-बार भुगतान करने से अपराधियों को नकदी जमा करने और अपने अगले लक्ष्य के लिए अधिक आकर्षक योजना विकसित करने के लिए प्रोत्साहन मिलता है। इसलिए, उनके गंदे षड्यंत्रों का भुगतान करने या प्रोत्साहित करने के बजाय, हमें अपने सॉफ्टवेयर और सिस्टम को अपडेट रखने और संदिग्ध लिंक पर क्लिक करने से बचने पर ध्यान केंद्रित करना चाहिए।
यहां उम्मीद है कि हम 2017 के लिए बेहतर तैयार होंगे। आप बस कुछ बिटकॉइन स्टॉक करना चाह सकते हैं, बस किसी भी मामले में 😉