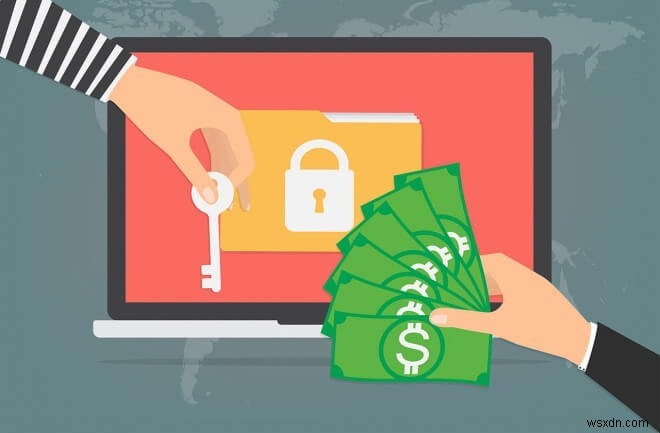
WannaCry रैंसमवेयर हमला पहली बार मई 2017 में सामने आया, यह WannaCry रैंसमवेयर क्रिप्टो वर्म द्वारा एक विश्वव्यापी साइबर हमला था, जिसने माइक्रोसॉफ्ट विंडोज कंप्यूटर को लक्षित किया क्योंकि उन्होंने डेटा एन्क्रिप्ट किया और बिटकॉइन क्रिप्टोकरेंसी में फिरौती भुगतान की मांग की।

यह तब से नहीं रुका है क्योंकि कई बड़े संगठन इसका शिकार हुए हैं। इस रैंसमवेयर हमले का नवीनतम शिकार इलेक्ट्रॉनिक्स निर्माता LG है। कंपनी ने पुष्टि की कि WannaCry रैंसमवेयर द्वारा पीड़ित होने के बाद उसे नेटवर्क के कुछ हिस्सों को बंद करना पड़ा।
दक्षिण कोरिया में एक सेल्फ-सर्विस कियोस्क में एक रैंसमवेयर पाया गया जब कोड का विश्लेषण किया गया, तो इसकी पहचान WannaCry के रूप में हुई, एक मैलवेयर जो फ़ाइल को एन्क्रिप्ट करता है। कुछ महीनों से अधिक नहीं हुआ जब मैलवेयर ने 150 देशों में 230,000 से अधिक कंप्यूटरों को संक्रमित किया। हमले का प्रभाव इतना शक्तिशाली था, कि यूनाइटेड किंगडम की नेशनल हेल्थ सर्विस सहित कुछ बड़े संगठनों को अपने सिस्टम ऑफ़लाइन लेने पड़े।
जल्द ही, सुरक्षा शोधकर्ता मार्कस हचिंस ने संक्रमण के आगे प्रसार को रोकने के लिए एक किल स्विच की खोज की, और माइक्रोसॉफ्ट ने वर्तमान और पुराने विंडोज संस्करणों के लिए WannaCry के खिलाफ एक पैच जारी किया, हालांकि, रैंसमवेयर अनपैच्ड सिस्टम को संक्रमित करता रहा।
WannaCry एक बार फिर प्रभाव में आ गया है और लक्ष्य संक्रमित था दक्षिण कोरिया में LG इलेक्ट्रॉनिक्स में सेल्फ-सर्विस कियोस्क सिस्टम।
LG के एक प्रवक्ता ने ZDNet को बताया, "हमने 14 अगस्त को कुछ सर्विस सेंटरों पर देरी का कारण बने दुर्भावनापूर्ण कोड का KISA की मदद से विश्लेषण किया और पुष्टि की कि यह वास्तव में रैंसमवेयर था। KISA के अनुसार, हां यह WannaCry के रूप में जाना जाने वाला रैंसमवेयर था"।
जब नेटवर्क पर रैंसमवेयर देखा गया, तो LG ने मैलवेयर को संगठन के अन्य हिस्सों में फैलने से रोकने के लिए सर्विस सेंटर तक पहुंच को अवरुद्ध कर दिया। इसलिए, कोई डेटा खोया नहीं गया और कोई फिरौती नहीं दी गई।
LG के अनुसार, हमले के दो दिन बाद, संक्रमित सभी अनमैन्ड रिसेप्शन टर्मिनल सामान्य रूप से काम कर रहे थे और दुर्भावनापूर्ण कोड से संक्रमित अनमैन्ड रिसेप्शन टर्मिनलों के लिए सुरक्षा अपडेट रोल आउट किए गए थे।
इस अपडेट ने पुष्टि की कि हमले से पहले नेटवर्क पर पैच लागू नहीं किए गए थे, इसलिए LG WannaCry और अन्य मैलवेयर के प्रति संवेदनशील था।
हालांकि हमले को अवरुद्ध कर दिया गया था और सुरक्षा अपडेट लागू किए गए थे, LG और KISA अभी भी यह पता लगाने की कोशिश कर रहे हैं कि WannaCry पहली बार सेल्फ-सर्विस सेंटर में नेटवर्क को संक्रमित करने के लिए कैसे आया।
अब तक, WannaCry तबाही का दोषी सुर्खियों में नहीं आया है लेकिन निजी साइबर सुरक्षा फर्मों और जांच कर रही सरकारी एजेंसियों दोनों ने संकेत दिया है कि उत्तर कोरिया की इस फ़ियास्को में भागीदारी हो सकती है।
अगस्त की शुरुआत में, WannaCry के लिए किए गए फिरौती भुगतानों को कैश आउट कर दिया गया था। हमले के हाई-प्रोफाइल होने के बावजूद, Wannacry के पीछे के कोड को निम्न गुणवत्ता का कहा गया था और उपयोगकर्ता एन्क्रिप्ट होने के बाद भी फ़ाइलों तक पहुंच हासिल करने में सक्षम थे।
WannaCry, निम्न-गुणवत्ता वाले कोड मैलवेयर होने के बावजूद जंगल की आग की तरह फैल गया। इस घटना को निश्चित रूप से एक आंख खोलने वाले के रूप में माना जाना चाहिए क्योंकि इसने अन्य मैलवेयर डेवलपर्स को एक बड़ा फ़ियास्को बनाने का प्रयास करने और बनाने के लिए प्रेरित किया होगा। सुरक्षा को गंभीरता से लेने का समय आ गया है, चाहे वह एक बहुराष्ट्रीय कंपनी हो या एक सामान्य उपयोगकर्ता, कोई भी साइबर अपराधियों के विषैले पंजों से सुरक्षित नहीं है।