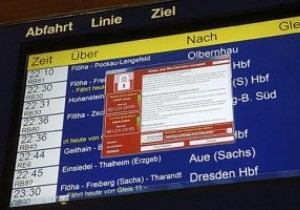
WannaCry Ransomware एक बुरी खबर है, जिसने हमें पिछले सप्ताह अपनी चपेट में रखा था। खैर, हैकर्स द्वारा अपनाई गई नामकरण परंपरा काफी उपयुक्त थी, क्योंकि संक्रमित लोग रोने को मजबूर हो गए थे। हमला - जिसने सैकड़ों कंप्यूटरों को लॉक कर दिया और प्रमुख उद्योगों में संकट पैदा कर दिया - कम होता दिख रहा है, जो थोड़ी राहत की बात है (फिलहाल के लिए)।
और जब रैंसमवेयर पर हंगामा और रोना कभी नजरअंदाज नहीं किया जाना चाहिए, तो यहां कुछ मूल्यवान सबक हैं जो इस भयानक साइबर हमले ने हमें कठिन तरीके से सिखाए।
- हमेशा बैकअप रखें, हमेशा!
"अपने डेटा का बैकअप लेना हमेशा आपको बाद में फिरौती का भुगतान करने से बचा सकता है।"
यह छोटा सा प्रमुख सबक न केवल WannaCry के मामले में बल्कि लगभग किसी भी रैंसमवेयर हमले के लिए सच है। मान लीजिए, यदि आपके पास पहले से ही अपने सभी महत्वपूर्ण डेटा का सुरक्षित बैकअप है, तो आपके सिस्टम के संक्रमित होने का दर्द उतना बड़ा झटका नहीं होगा। तो, दोस्तों इसे वेक-अप कॉल के रूप में लें और अपने सभी महत्वपूर्ण डेटा की एक प्रति सुरक्षित स्थान पर बनाएं।
यदि आपके पास मैन्युअल रूप से अपने डेटा का बैकअप लेने की आदत नहीं है, तो चिंता न करें! आपके ओवरहेड समय और प्रयासों को कम करने के लिए एक उपयोगी टूल उपलब्ध है। आपको बस एक सुरक्षित व्यापक बैकअप समाधान की आवश्यकता है जो आपकी फ़ाइलों को रिमोट सर्वर पर रियल टाइम में स्वचालित रूप से बैकअप करता है। Right Backup Windows, Mac और Android के लिए उपलब्ध क्लाउड स्टोरेज सेवा है। नीचे दिए गए बटन से Right Backup डाउनलोड करें।
अपने सभी डेटा फ़ाइलों का बैकअप होने से आप मैलवेयर से संक्रमित होने से नहीं बचेंगे, लेकिन यह नुकसान को काफी हद तक सीमित कर देगा।
- एक साधारण पैच आपकी जिंदगी ठीक कर सकता है
यदि उन सभी सिस्टम को अपडेट किया गया होता और Windows के पुराने संस्करण नहीं चल रहे होते तो साइबर हमले की यह चकमा देने वाली लहर उन लाखों व्यक्तियों को बख्श सकती थी। अपने सॉफ़्टवेयर को समय-समय पर पैच करना दशकों से सुरक्षा पेशेवरों का एक अत्यधिक मंत्र रहा है, और यहां तक कि WannaCry हमले ने हमें दिखाया कि क्यों। वायरस का तेजी से प्रसार केवल दुनिया भर में असमर्थित या अनपैच्ड ऑपरेटिंग सिस्टम पर चल रहे सिस्टम की सर्वव्यापकता के कारण संभव था।
- सुरक्षा जागरूकता की कमी
जैसा कि हम जानते हैं कि प्रमुख रूप से सभी हमले एक संदिग्ध लिंक या फ़िशी ईमेल के माध्यम से आपके सिस्टम में प्रवेश करते हैं। और WannaCry के मामले में भी यही हुआ! हमने अब लगभग हर जगह पढ़ा है कि हमला शायद तब शुरू हुआ जब एक NHS कर्मचारी ने एक दुर्भावनापूर्ण लिंक पर क्लिक किया। यह इस बात का एक बड़ा सबक है कि हमारी सुरक्षा केवल एक क्लिक में कैसे खतरे में पड़ सकती है।
आइए आशा करते हैं कि अब, हमले के गंभीर परिणामों के बाद, नियोक्ता कर्मचारियों के साइबर सुरक्षा के बारे में ज्ञान को आगे बढ़ाने में काफी प्रयास करेंगे।
- सिर्फ सिस्टम ही नहीं, जिंदगियां भी दांव पर हैं!
स्वास्थ्य देखभाल की बात करें, क्योंकि यह प्रमुख रूप से प्रभावित क्षेत्रों में से एक था, एक बड़ी तस्वीर का सबक सामने आया। यह समय है कि दुनिया भर के सुरक्षा पेशेवरों को इस तथ्य के बारे में गहराई से सोचना चाहिए कि साइबर सुरक्षा अब केवल डेटा की रक्षा का खेल नहीं है। जब कोई हमला होता है, तो इसके वास्तविक दुनिया के परिणाम भी होते हैं। वे न केवल हमारे सिस्टम को संक्रमित करते हैं, बल्कि लाखों जिंदगियों को भी खतरे में डालते हैं!
- तकनीक सुरक्षित हाथों में रहनी चाहिए
इतिहास के सबसे बड़े रैंसमवेयर हमले के संबंध में, हम सभी जानते हैं कि NSA द्वारा डिजाइन किए गए शक्तिशाली दुर्भावनापूर्ण टूल्स का एक शस्त्रागार शैडो ब्रोकर्स हैकिंग ग्रुप द्वारा लीक किया गया था। एक महीने बाद हैकर्स ने उस टूल का उपयोग अपने शक्तिशाली रैंसमवेयर हमले को करने के लिए किया। इसलिए, सुरक्षा पेशेवरों को अपने सॉफ़्टवेयर को इस तरह से डिजाइन करना चाहिए ताकि तकनीक किसी भी कीमत पर गलत हाथों में न जाए और सुरक्षित रूप से अलग रहे।
तो, यदि आप - अधिकांश लोगों की तरह - WannaCry से प्रभावित नहीं थे, तो इन सबक को गंभीरता से लेने का समय आ गया है।