प्राचीन नॉर्स किंवदंतियां जोर्मुनगैंड्र नामक एक विशाल सर्प के बारे में बताती हैं, इतना बड़ा कि यह दुनिया को घेरता है और अपनी पूंछ को अपने दांतों में दबाए रखता है।
ऐसी शानदार किंवदंतियां अक्सर केवल मिथकों में बोली जाती हैं, लेकिन पिछले शुक्रवार हमने एक वास्तविक जीवन के डिजिटल "वर्ल्ड सर्प" का जन्म देखा, एक वर्म जो इतना फैला कि इसने पूरी दुनिया को घेर लिया, यूनाइटेड किंगडम की नेशनल हेल्थ सर्विस और दुनिया के अन्य हिस्सों में टेलीफोनिका जैसी बड़ी कंपनियों जैसी सेवाओं को संक्रमित कर दिया।
हालांकि विशेषज्ञ अभी भी यह पता लगाने की कोशिश कर रहे हैं कि यह वर्म कैसे फैलता रहता है और खतरे का मुकाबला कैसे किया जाए, हमारे पास इस बात का अच्छा अंदाजा है कि क्या हुआ और आप अपने सिस्टम को नुकसान से बचाने के लिए क्या कार्रवाई कर सकते हैं।
क्या हुआ?
12 मई 2017 को, अज्ञात रैंसमवेयर के एक टुकड़े द्वारा एक बड़े पैमाने पर साइबर हमला हुआ (रैंसमवेयर के बारे में यहां और पढ़ें)। अंततः वाना क्राई नाम दिया गया, इसने फिशिंग और अनपैच्ड सिस्टम्स के माध्यम से स्थानीय सर्वर मैसेज ब्लॉक्स (SMBs) के शोषण के संयोजन का उपयोग करके 150 देशों में फैले अभूतपूर्व 230,000 सिस्टम्स को संक्रमित करने में कामयाबी हासिल की।
रैंसमवेयर आपकी फ़ाइलों से आपको लॉक कर देगा और आपको एक स्क्रीन दिखाएगा (नीचे दिखाई गई) जिसमें तीन दिनों के भीतर बिटकॉइन में $300 की मांग की गई थी ताकि उन तक पहुंच फिर से प्राप्त की जा सके अन्यथा कीमत दोगुनी हो जाएगी।
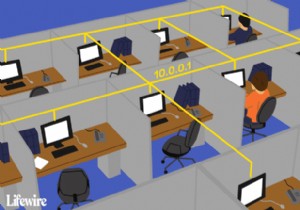
हालांकि रैंसमवेयर आमतौर पर इसी तरह काम करता है, एक छोटी सी अड़चन थी जिसने इसे और भी तेजी से फैलाया। वाना क्राई ने SMB में एक खामी का फायदा उठाया (जो फ़ाइल और प्रिंटर शेयरिंग के लिए जिम्मेदार है) जिसने इसे उसी सबनेट के भीतर अन्य कंप्यूटर्स पर फैलने की अनुमति दी। एक ही कंप्यूटर के संक्रमण से पूरे नेटवर्क को तबाह कर दिया गया। यह मूल रूप से वही है जिसने NHS और अन्य बड़े संस्थानों के लिए संक्रमण को एक बुरा सपना बना दिया।
यहां एक और उल्लेखनीय बात यह है कि SMB एक्सप्लॉइट एक महीने पहले NSA हैकिंग टूलकिट लीक से लिया गया था। हमने CIA के वॉल्ट 7 फाइलों के इसी तरह के लीक पर रिपोर्ट किया है, जिसमें विभिन्न प्रकार के कार्यशील एक्सप्लॉइट्स भी थे जिनका उपयोग हैकर्स द्वारा किसी भी समय इसी तरह के मैलवेयर लिखने के लिए किया जा सकता था।
किल स्विच
"मैलवेयरटेक" उपनाम से जाने वाले कुछ अज्ञात सुरक्षा शोधकर्ता ने एक डोमेन रजिस्टर किया जो वाना क्राई के कोड में पाया गया था जिससे सॉफ्टवेयर का प्रसार रुक गया। आप देखिए, हर बार जब मैलवेयर किसी कंप्यूटर पर चलता था, तो यह जांचता था कि डोमेन मौजूद है या नहीं (यह iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com है, वैसे)। यदि यह रजिस्टर्ड होता, तो मैलवेयर इससे जुड़ पाता और ऐसा करने पर तुरंत फैलना बंद कर देता। ऐसा लगता है कि इसे लिखने वाले हैकर पानी का परीक्षण करना चाहते थे और चीजें पूरी तरह से हाथ से निकल जाने की स्थिति में एक आकस्मिक योजना रखना चाहते थे। इस अप्रत्याशित क्षण ने रैंसमवेयर को और अधिक तबाही मचाने से रोक दिया... कम से कम अभी के लिए।
यहां कड़वा सच है: यहां कोई सुखद अंत नहीं है। कोड को डिकंपाइल करें, और आप आसानी से उन टुकड़ों को ढूंढ सकते हैं जहां एप्लिकेशन WinAPI फंक्शन्स "InternetOpenURLA()" या "InternetOpenA()" को कॉल करता है। अंततः, आप उस स्निपेट को संपादित कर पाएंगे जहां यह किल स्विच डोमेन से जुड़ने का प्रयास करता है। इसे करने के लिए असाधारण रूप से कुशल प्रोग्रामर की आवश्यकता नहीं है, और अगर किसी हैकर को सभी के अपने सिस्टम्स को पैच करने से पहले किल स्विच को संपादित करके वाना क्राई का एक नया संस्करण बनाने का उज्ज्वल विचार आता है, तो प्रसार जारी रहेगा। अधिक उद्यमी हैकर्स उस बिटकॉइन अकाउंट को भी संपादित करेंगे जिस पर भुगतान जाना चाहिए और भारी मुनाफा कमाएंगे।
वाना क्राई के विभिन्न किल स्विच डोमेन वाले संस्करण पहले ही जंगल में देखे जा चुके हैं, और हमें अभी तक यह पुष्टि नहीं हुई है कि बिना किल स्विच वाला कोई संस्करण सामने आया है या नहीं।
आप क्या कर सकते हैं?
जो हुआ उसके आलोक में, माइक्रोसॉफ्ट ने पैच के साथ तेजी से प्रतिक्रिया दी है, यहां तक कि विंडोज XP जैसे अनसपोर्टेड ऑपरेटिंग सिस्टम वर्जन्स को भी कवर किया है। जब तक आप अपने सिस्टम को अपडेट रखते हैं, आपको SMB-स्तर के संक्रमण का अनुभव नहीं करना चाहिए। हालांकि, अगर आप एक फिशिंग ईमेल खोलते हैं तो आप अभी भी संक्रमण का शिकार हो सकते हैं। ईमेल अटैचमेंट के रूप में भेजी गई एक्जीक्यूटेबल फ़ाइलों को कभी न खोलें। जब तक आप थोड़ी सी सावधानी बरतते हैं, आप इस हमले से बचने में सक्षम होंगे।
जहां तक हैक हुई सरकारी संस्थाओं का सवाल है, अगर वे अपने मिशन-क्रिटिकल सिस्टम्स को केवल एयर-गैप कर दें तो ऐसा नहीं होगा।
क्या हमें हालिया अमेरिकी सुरक्षा लीक में पाए गए एक्सप्लॉइट्स को लागू करने के बाद हैकर्स से अधिक दुस्साहसी हमलों की उम्मीद करनी चाहिए? टिप्पणी में हमें बताएं कि आप क्या सोचते हैं!