700 से अधिक वर्डप्रेस और जूमला वेबसाइटें आयनक्यूब मैलवेयर से संक्रमित हुई हैं जो वैध आयनक्यूब-एन्कोडेड फ़ाइलों के रूप में प्रच्छन्न है।
आयनक्यूब एक पुराना और शक्तिशाली PHP एनकोडर है जिसका उपयोग PHP एन्कोडिंग, एन्क्रिप्शन, ऑबफस्केशन और लाइसेंसिंग क्षमताओं के साथ फ़ाइलों को एन्क्रिप्ट और सुरक्षित करने के लिए किया जाता है। लाइसेंसिंग लागत के कारण, आयनक्यूब आमतौर पर दुर्भावनापूर्ण उपयोग के लिए दावेदार नहीं है।
हालांकि, हमलावरों ने अपने मैलवेयर को आयनक्यूब-एन्कोडेड फ़ाइलों जैसा दिखाने का एक तरीका खोज लिया ताकि विभिन्न वेबसाइटों से समझौता किया जा सके। प्रभावित लोगों में वर्डप्रेस, जूमला, और कोडइग्नाइटर पर आधारित साइटें थीं। मैलवेयर हैकर्स को कमजोर वेबसाइटों पर एक बैकडोर बनाने की अनुमति देता है, जिसके परिणामस्वरूप कमजोर साइट उपयोगकर्ताओं से डेटा चोरी होता है।
आयनक्यूब मैलवेयर संक्रमण के संकेत
शोधकर्ताओं ने PHP सर्वरों पर चलने वाली 7000 से अधिक नकली आयनक्यूब फ़ाइलों को सौम्य नामों के साथ खोजा। शोधकर्ताओं के अनुसार, जबकि वैध आयनक्यूब फ़ाइल में कुछ पंक्तियाँ मौजूद होती हैं, नकली वालों के लिए ऐसा नहीं था। इसके अलावा, हर वैध आयनक्यूब फ़ाइल आयनक्यूब.कॉम डोमेन का संदर्भ देती है। नकली फ़ाइलों में ऐसा नहीं था
यह है कि एक नकली आयनक्यूब फ़ाइल कैसी दिखती थी।
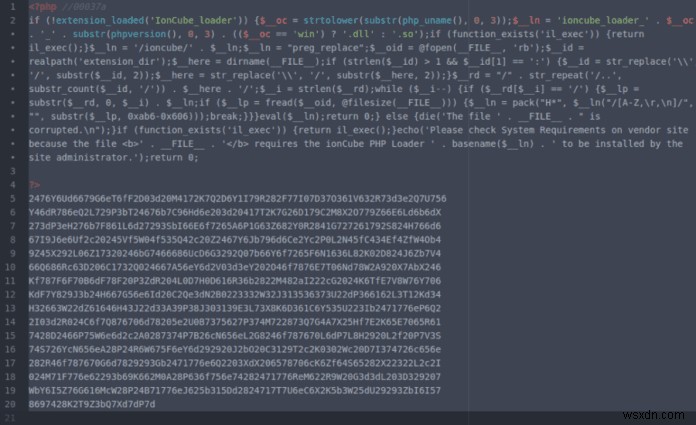
जबकि एक वैध आयनक्यूब फ़ाइल इस तरह दिखती है:
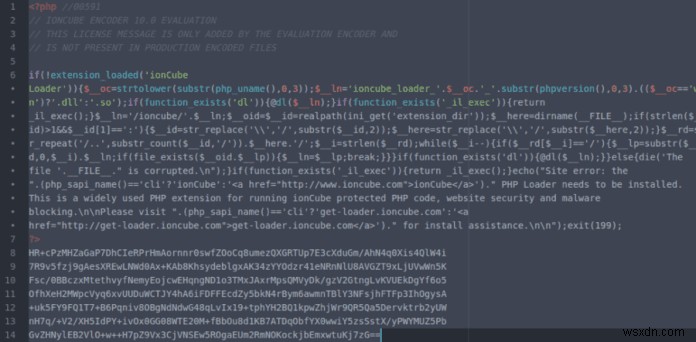
इसके अलावा, शोधकर्ताओं ने PHP क्लोजिंग टैग के बाद कोड ब्लॉक खोजे जिनमें केवल अल्फ़ान्यूमेरिक वर्ण और न्यूलाइन होते थे, वास्तविक फ़ाइल के विपरीत। शोधकर्ताओं के अनुसार:
एक जांच में 700 संक्रमित साइटों की खोज का पता चला, कुल मिलाकर 7,000 से अधिक संक्रमित फ़ाइलें। "diff98.php" और "wrgcduzk.php" जैसी PHP फ़ाइलें जो मूल रूप से संदिग्ध अस्पष्ट फ़ाइलें थीं, वैध आयनक्यूब-एन्कोडेड फ़ाइलों के लगभग समान दिखाई दीं।
डिकोड करने पर, नकली आयनक्यूब फ़ाइल में आयनक्यूब मैलवेयर होता है। सैद्धांतिक रूप से, इंजेक्ट किया गया दुर्भावनापूर्ण कोड PHP पर चलने वाले वेब सर्वर पर आधारित किसी भी वेबसाइट को संक्रमित कर सकता है।
कैसे कम करें?
बड़ी संख्या में मैलवेयर विविधताओं को देखते हुए, नकली और वैध आयनक्यूब फ़ाइलों के बीच अंतर करना मुश्किल हो सकता है। इसके अलावा, यदि डेवलपर ने विशेष रूप से आयनक्यूब-एन्कोडेड फ़ाइलें इंस्टॉल नहीं की हैं लेकिन उन्हें अपने सर्वर पर पाता है तो संक्रमित होने की संभावना है। एक ही साइट पर मैलवेयर के 100 थोड़े अलग वेरिएंट देखना आम है। इसके अलावा, PHP के विभिन्न संस्करणों के साथ क्रॉस-कंपैटिबिलिटी न्यूनतम है, जिससे मैलवेयर के रूप में उपयोग की व्यवहार्यता कम हो जाती है।
आयनक्यूब मैलवेयर को कम किया जा सकता है। शोधकर्ता प्रशासकों को समझौता के संकेतक के रूप में आयनक्यूब-एन्कोडेड फ़ाइलों की उपस्थिति की जांच करने की सलाह देते हैं। सकारात्मक पहचान पर, खतरे को पूरी तरह से खत्म करने के लिए, साइट-व्यापी स्कैनिंग अनिवार्य है साथ ही वेब एप्लिकेशन फ़ायरवॉल (WAF) अपनाना।
डेवलपर्स के लिए हमारे मुफ्त सिक्योर कोडिंग प्रैक्टिस चेकलिस्ट को डाउनलोड करें ताकि यह सुनिश्चित हो सके कि आपकी साइट कोडिंग सुरक्षा के सभी पहलुओं का पालन करती है।
इस तरह के ऑनलाइन खतरों के खिलाफ अपनी वेबसाइट को और सुरक्षित करने के लिए, एस्ट्रा का वेब सुरक्षा फ़ायरवॉल इंस्टॉल करें।