"वर्डप्रेस हैक" - ये दो शब्द साइट एडमिन के दिलों में डर और भ्रम पैदा करते हैं।
एक हैक की गई वर्डप्रेस वेबसाइट का मतलब हो सकता है:
- ट्रैफिक का नुकसान;
- राजस्व का नुकसान;
- ब्रांड मूल्य का नुकसान;
और इसे साफ करने की कोशिश में असफल होने के दिनों का संघर्ष।
यह विशेष रूप से WooCommerce साइट्स के लिए सच है जहां आप सचमुच अपने डैशबोर्ड में अपने स्टोर को पैसा खोते हुए देख सकते हैं!
सबसे भ्रमित करने वाली बात यह है कि आप शायद यह भी नहीं समझते कि आपकी वर्डप्रेस साइट वास्तव में हैक हुई है या नहीं। वर्डप्रेस काफी खराबी कर सकता है।
इसलिए, अधिकांश लोग तार्किक काम करते हैं और एक मैलवेयर स्कैनर प्लगइन इंस्टॉल करते हैं। फिर उन्हें पता चलता है कि उनमें से अधिकांश साइट को साफ करने का अच्छा काम नहीं करते।
सबसे बुरा हिस्सा?
जब आप अपना जीवन पटरी पर लाने के लिए संघर्ष कर रहे होते हैं, तो हैकर उम्मीद करता है कि आप अपनी साइट को साफ करने में विफल रहेंगे।
रिसेट बटन दबाने का समय।
इस लेख में, हम आपकी मदद करेंगे:
- निश्चित रूप से पता लगाएं कि आपकी वेबसाइट हैक हुई है या नहीं;
- पता लगाएं कि किस तरह के मैलवेयर ने आपकी हैक की गई WP वेबसाइट को संक्रमित किया है;
- 3 मिनट में अपनी हैक की गई वर्डप्रेस साइट को साफ करें;
- हैक होने के परिणामों को समझें;
- सीखें कि आप कैसे हैक हो सकते हैं और इसे कैसे रोक सकते हैं;
हम आपको स्थिति चाहे जो भी हो, पटरी पर वापस लाने में मदद करेंगे।
आइए गोता लगाएँ।
संक्षेप में: अपने हैक किए गए WP वेबसाइट को ठीक करने का सबसे कुशल तरीका WP वेबसाइट हैक क्लीनअप प्लगइन का उपयोग करना है। इसे करने के अन्य तरीके हैं, लेकिन हम मैन्युअल क्लीनअप विधियों का उपयोग करने की अनुशंसा नहीं करते क्योंकि वे आपकी साइट को पूरी तरह से बर्बाद कर सकते हैं।
क्या आपकी वेबसाइट वास्तव में हैक हुई है?
हम जानते हैं कि आप भ्रमित हैं।
क्या आपकी वेबसाइट वास्तव में हैक हुई है?
वर्डप्रेस की प्रकृति ऐसी है कि यह काफी खराबी कर सकता है। कई मामलों में, साइट हैक नहीं हुई होती। यह सिर्फ... नियमित परेशानी में होती है।
तो, यह बताने का एक आसान तरीका क्या है कि आपकी वेबसाइट हैक हुई है?
MalCare का मुफ्त मैलवेयर स्कैनर इंस्टॉल करें।
इसमें लगता है:
- आपकी साइट पर इंस्टॉल करने में 1 मिनट;
- आपकी साइट को स्कैन करने में 1 मिनट;
2 मिनट में, आपको निश्चित रूप से पता चल जाएगा कि आपके हाथ में हैक की गई वेबसाइट है या नहीं।
MalCare का मैलवेयर स्कैनर एक सुपर-लाइटवेट प्लगइन है जो आपकी हैक की गई WP वेबसाइट की एक प्रति एक समर्पित सर्वर पर बनाता है। एक बार प्रति बन जाने के बाद, MalCare आपकी साइट पर मैलवेयर को इंगित करने के लिए जटिल स्कैनिंग एल्गोरिदम चलाता है।
इस तरह, स्कैन किसी भी अन्य मैलवेयर स्कैनर प्लगइन की तुलना में अधिक गहरा और सटीक होता है।
सबसे अच्छा हिस्सा?
आपके सर्वर पर बिल्कुल कोई लोड नहीं। साथ ही, यह पूरी तरह से मुफ़्त है।
MalCare समय के साथ अधिक मैलवेयर का सामना करके स्मार्ट होता रहता है।
अपनी साइट को मैलवेयर के लिए स्कैन करने के लिए आपको यहां क्या करना होगा:
- चरण 1: अपनी साइट पर MalCare इंस्टॉल करें
- चरण 2: मैलवेयर स्कैनर को अपनी साइट पर स्वचालित रूप से चलने दें
बस इतना ही!
पूरी प्रक्रिया में अधिकतम कुछ मिनट लगते हैं। यदि MalCare सुझाव देता है - आपकी हैक की गई WP साइट नहीं है, तो आपको वर्डप्रेस समस्या निवारण सलाह की आवश्यकता है।
लेकिन अगर MalCare कहता है कि आपकी वर्डप्रेस हैक की गई साइट है, तो आपको बाद में क्लीनअप प्रक्रिया का पालन करना होगा।
किसी भी तरह से, आपको पहले MalCare से अपनी साइट को स्कैन करना होगा।
कुछ हैक की गई वर्डप्रेस वेबसाइटों के सामान्य लक्षण
आइए अब आपकी हैक की गई वर्डप्रेस साइट का निदान करें।
हम समस्या को इंगित करेंगे और इसे ठीक करने का तरीका ढूंढेंगे ताकि आप फिर से पैसा कमाने लगें।
यह बहुत संभावना है कि आप इन लक्षणों में से एक या अधिक के कारण इस लेख को पा रहे हैं।
चिंता न करें।
हमारे पास सामान्य हैक को साफ करने के तरीके पर लेख हैं और एक बार जब हम आपकी समस्या को इंगित कर लेते हैं, तो हम समाधान के बारे में बात कर सकते हैं।
यहां तक कि अगर आपकी हैक की गई वर्डप्रेस साइट में असामान्य मैलवेयर है, तो कुछ अच्छी खबर है:
"लगभग सभी मैलवेयर किसी अन्य मैलवेयर के प्रकार हैं। दिन के अंत में मैलवेयर सिर्फ कोड है। वर्डप्रेस साइट को हैक करने के कई तरीके हैं और इसे संक्रमित करने के कई तरीके हैं। लेकिन हैकर्स जिस तरह से काम करते हैं वह लगभग हमेशा स्थिर होता है। परिणाम को समझना हैक को समझने का सबसे अच्छा तरीका है - और फिर इसे हटा दें"
– अक्षत चौधरी, MalCare के CEO
संक्षेप में: आपको अपनी साइट को साफ करने का एक तरीका खोजने की जरूरत है ताकि हैकर को रोका जा सके और अपने जीवन का नियंत्रण फिर से लिया जा सके।
आइए हैक की गई वर्डप्रेस साइट के सबसे सामान्य लक्षणों पर एक नज़र डालें:
1. Google Chrome आपकी वेबसाइट पर जाते समय चेतावनी दिखाता है
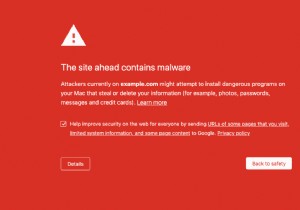
इस बात का सबसे स्पष्ट संकेत कि आपकी साइट हैक हुई है, Google Chrome का आपके विज़िटर्स को यह बताना कि "आगे की साइट में मैलवेयर है।"

वर्डप्रेस हैक की गई साइट्स के लिए ब्राउज़र अधिसूचना Google Safe Browsing से आती है।
वास्तव में, Opera, Chrome, Firefox, और Safari सभी समझौता की गई साइट्स को सत्यापित करने और उपयोगकर्ताओं को मैलवेयर के बारे में सूचित करने के लिए Google की ब्लैकलिस्ट का उपयोग करते हैं।
इस तरह की अधिसूचना तुरंत आपकी प्रतिष्ठा और ट्रैफिक को नष्ट कर सकती है। WooCommerce साइट्स के लिए, यह आपके व्यवसाय को पूरी तरह से समाप्त कर सकता है।
यदि आप इससे गुजर रहे हैं, तो गहरी सांस लें। हम समझते हैं कि आप अभी कितने नाराज हैं। यह अब तक की सबसे अस्पष्ट अधिसूचनाओं में से एक है। यह एक बहुत ही सार्वजनिक नोटिस है कि आपकी वेबसाइट हैक हुई है। साथ ही, यह वास्तव में क्या गलत है, इसके बारे में कुछ नहीं कहता।
फिर आगे पढ़ें कि हैक की गई वर्डप्रेस वेबसाइट को कैसे साफ करें।
2. Google Search Console संदेश भेजता है कि आपकी वेबसाइट हैक हुई है या इसमें मैलवेयर है
यदि आपके व्यवसाय का एक बड़ा हिस्सा SEO-संचालित है, तो आप Google Search Console से परिचित होंगे। यदि Google आपकी हैक की गई वर्डप्रेस साइट पर दुर्भावनापूर्ण सामग्री का पता लगाता है, तो यह आपको Search Console पर एक संदेश भेजेगा जो इस तरह दिखता है:

Google अनुशंसा करेगा कि आप दुर्भावनापूर्ण कोड खोजने के लिए 'Fetch as Google' का उपयोग करें। लेकिन यह अच्छा विचार नहीं है। Google के स्कैनर्स का उपयोग सतह-स्तरीय स्कैन के लिए ठीक है। यह वेबसाइट के HTML और जावास्क्रिप्ट में स्पष्ट रूप से दुर्भावनापूर्ण कोड की तलाश करता है।
तो, समस्या क्या है?
समस्या यह है कि एक हैक की गई वर्डप्रेस साइट आमतौर पर मैलवेयर से संक्रमित होती है जो बहुत अच्छी तरह से छिपा होता है। एक HTML स्कैनर हैक के मूल को इंगित करने के लिए पर्याप्त नहीं है।
हम वास्तविक समस्या को उजागर करने के लिए सर्वर-स्तरीय स्कैनर का उपयोग करने की सलाह देते हैं।
एक-क्लिक स्कैन के लिए MalCare के लिए साइन अप करें और यह 60 सेकंड में सबसे जटिल मैलवेयर ढूंढ लेगा।
अतिरिक्त संसाधन: Google की "यह साइट हैक की गई है" चेतावनी को कैसे हटाएं
3. आपकी होस्टिंग कंपनी ने आपकी वेबसाइट को अक्षम कर दिया
अधिकांश होस्टिंग कंपनियां नियमित रूप से अपने सर्वर को हैक की गई वर्डप्रेस वेबसाइट्स के लिए स्कैन करती हैं। कुछ स्पष्ट संकेत हैं जिनकी होस्टिंग कंपनियां तलाश करती हैं:
- CPU संसाधनों का अत्यधिक उपयोग
- थोक में स्पैम ईमेल भेजे जाना
- Google, Norton Safe Web, Spamhaus, आदि पर ब्लैकलिस्टेड डोमेन
और वे आमतौर पर एक बहुत ही भ्रमित करने वाला ईमेल भेजते हैं:

कुछ मामलों में, होस्टिंग कंपनियों की नियमित मैलवेयर स्कैन के लिए होस्टिंग कंपनियों के साथ साझेदारी भी होती है। इस लेख को देखें कि MalCare Cloudways को बॉट सुरक्षा कैसे प्रदान करता है।
यदि आप इस स्थिति में हैं, तो बहुत देर होने से पहले आपको तेजी से कार्य करने की आवश्यकता है।
GoDaddy जैसी कुछ होस्टिंग कंपनियां अपनी सुरक्षा सेवा को आप पर थोपने की कोशिश करेंगी। हालांकि यह एक अच्छा विचार लगता है, यह वास्तव में नहीं है। इनमें से अधिकांश सेवाएं हर बार हैक होने पर आपसे बहुत पैसा वसूलेंगी। आपकी साइट को किसी सेवा द्वारा साफ कराने में सप्ताह लग सकते हैं।
इस बीच, आपकी साइट ट्रैफिक, राजस्व और ब्रांड मूल्य खोती रहेगी।
GoDaddy पर हैक की गई वर्डप्रेस वेबसाइट्स की मदद MalCare ने कैसे की, इसके बारे में सब पढ़ें।
4. आपके खाते के लिए आउटबाउंड पोर्ट 80, 443, 587 और 465 ब्लॉक हैं
BigRock, GoDaddy, और HostGator जैसे होस्टिंग प्रोवाइडर पहले आपकी साइट को हटाने से पहले चेतावनी जारी करेंगे। जब वे आपको चेतावनी ईमेल भेजते हैं, तो वे आउटबाउंड पोर्ट 80, 443, 587, और 465 को भी लॉक कर देंगे ताकि आपकी साइट पर मैलवेयर न फैले।

उनके अधिकांश खाते शेयर्ड होस्टिंग खाते हैं।
इसलिए, उनकी पहली प्राथमिकता मैलवेयर को नियंत्रित करना और एक हैक की गई वर्डप्रेस वेबसाइट को उसी सर्वर पर अन्य साइट्स को संक्रमित करने से रोकना है।
फिर से, यदि आपने पहले से नहीं किया है - अभी अपनी साइट को मैलवेयर के लिए स्कैन करें।
5. ग्राहक शिकायत करते हैं कि उनके क्रेडिट कार्ड से अवैध रूप से शुल्क लिया गया
WooCommerce उपयोगकर्ता: यदि आपके हाथ में हैक की गई वर्डप्रेस वेबसाइट है, तो यह आपके लिए एक बड़ी बात है।
आप निश्चित रूप से जानते हैं कि आपकी साइट हैक हुई है यदि आपके ग्राहक अपने क्रेडिट कार्ड का उपयोग बिना अनुमति के होने की शिकायत कर रहे हैं। WooCommerce डेटाबेस वह सभी जानकारी संग्रहीत करता है जो एक हैकर को क्रेडिट कार्ड की जानकारी चुराने के लिए चाहिए होती है।
आमतौर पर, यह कोड में बैकडोर का संकेत है - एक हैक की गई वर्डप्रेस वेबसाइट में एक प्रवेश बिंदु जिसका उपयोग हैकर्स कभी भी आपकी फ़ाइलों और डेटाबेस तक पहुंचने के लिए कर सकते हैं।
इस तरह का हमला किसी भी प्रकार के मैलवेयर से आ सकता है जो पर्याप्त रूप से अच्छी तरह से लिखा गया हो।
सीधे आगे बढ़ें और सीखें कि अपनी हैक की गई वर्डप्रेस साइट को कैसे साफ करें।
6. आपके ईमेल स्पैम फ़ोल्डर में भेजे जा रहे हैं
यदि आपका ईमेल इनबॉक्स बहुत सारे स्पैम ईमेल भेजता है, तो अधिकांश ईमेल इनबॉक्स आपके भविष्य के ईमेल को सीधे स्पैम फ़ोल्डर में भेज देंगे।

हैकर्स आपकी हैक की गई वर्डप्रेस वेबसाइट का उपयोग दुनिया भर के उपयोगकर्ताओं को टन स्पैम ईमेल भेजने के लिए कर सकते हैं।
यदि आपका 'भेजे गए' फ़ोल्डर उन ईमेल से भरा है जो आपने निश्चित रूप से नहीं भेजे हैं, तो इस लेख को देखें कि यदि आपकी वेबसाइट स्पैम ईमेल भेज रही है तो क्या करना चाहिए।
7. आपकी वेबसाइट बहुत धीमी हो जाती है
साइट की गति मैलवेयर का एक बड़ा संकेतक नहीं है। बहुत सी चीजें हैं जो वर्डप्रेस वेबसाइट को धीमा कर सकती हैं। यह समझने का सबसे सरल तरीका है कि क्या हो रहा है, GTMetrix पर जाएं और साइट स्पीड रिपोर्ट जनरेट करें।
प्रो टिप: वाटरफॉल चार्ट का उपयोग यह समझने के लिए करें कि आपकी वेबसाइट के कौन से घटक लोड होने में सबसे अधिक समय लेते हैं।

यदि आप यहां कुछ असामान्य देखते हैं, तो आप मैलवेयर से संक्रमित हो सकते हैं।
आपकी साइट को धीमा करने वाले कुछ सबसे आम दुर्भावनापूर्ण हमले हैं:
- SQL इंजेक्शन
- Coinhive हमले
- बॉट्स द्वारा ब्रूट फोर्स हमले
अच्छी खबर यह है कि इन सभी हैक को साफ किया जा सकता है।
यदि आप थोड़ा खोया हुआ महसूस करते हैं: चिंता न करें। थोड़ा अभिभूत महसूस करना पूरी तरह से सामान्य है। हम इस व्यवसाय में 8 साल से अधिक समय से हैं। इसलिए हम दुर्भावनापूर्ण कोड और विभिन्न प्रकार के हैक पर पलक नहीं झपकाते। इस दुनिया में नए किसी व्यक्ति के लिए, यह अवशोषित करने के लिए बहुत कुछ हो सकता है - खासकर यदि आप पहली बार हैक की गई वर्डप्रेस वेबसाइट से निपट रहे हैं।
यही कारण है कि हमने MalCare बनाया।
MalCare के सुरक्षा सुविधाओं के पूर्ण सूट को इंस्टॉल करें ताकि आपकी साइट को 24×7 स्कैन, साफ और सुरक्षित किया जा सके।
8. आपकी वेबसाइट पर विज़िट करते समय विज्ञापन और पॉप-अप खुलते हैं
यदि आपने कुछ विज्ञापन और पॉप-अप देखे हैं जो आपने स्वयं नहीं लगाए हैं, तो आपको अभी मदद की आवश्यकता है। हमने इस तरह के मैलवेयर से काफी बार निपटा है। यह वेबसाइट विकृति का एक और रूप है जिसे हम बहुत देखते हैं।
एडवेयर के बारे में सबसे बुरी बात यह है कि यह आपके ट्रैफिक का एक बड़ा हिस्सा छीन सकता है। दीर्घकालिक नुकसान इस तथ्य से आता है कि ये पॉप-अप आपकी प्रतिष्ठा को पूरी तरह से नुकसान पहुंचा सकते हैं। एक हैक की गई वर्डप्रेस वेबसाइट अवैध ड्रग्स, पोर्न और राजनीतिक नफरत के विज्ञापन दिखा सकती है।
ठीक नहीं है।
अधिकांश विज्ञापन और पॉप-अप SQL इंजेक्शन हमलों से आते हैं। इसलिए, यदि आप अनधिकृत विज्ञापन और पॉप-अप देख रहे हैं, तो आपको अपने डेटाबेस को साफ करने की आवश्यकता है।
महत्वपूर्ण: जब तक आपके पास डेटाबेस एडमिनिस्ट्रेटर के रूप में बहुत अनुभव न हो, हैक की गई वर्डप्रेस वेबसाइट होने पर अपने डेटाबेस को साफ करने की कोशिश न करें। यह आपकी साइट को हमेशा के लिए पूरी तरह से बर्बाद कर सकता है।
9. आपकी वेबसाइट हैक की गई साइट्स पर रीडायरेक्ट की जा रही है
हमने पहले ही इसका उल्लेख किया है, लेकिन इससे स्पष्ट कुछ नहीं हो सकता:
आपके पास हैक की गई वर्डप्रेस साइट है।
यह कई अलग-अलग तरीकों से हो सकता है। ज्यादातर, यह wp-config.php या .htaccess फ़ाइल में एक रीडायरेक्शन कोड होता है।
कुछ संभावित लक्षणों में शामिल हैं:
- आपकी साइट एक खाली पेज दिखाती है और लोड नहीं होती
- आपकी साइट किसी दुर्भावनापूर्ण वेबसाइट पर रीडायरेक्ट हो जाती है
- आपकी साइट आपको Google पर रीडायरेक्ट करती है
- Google आपकी साइट तक नहीं पहुंच सकता
- आपकी .htaccess फ़ाइल बार-बार संशोधित होती रहती है
मैलवेयर के विवरण और इसे कैसे साफ करें, इसके लिए वर्डप्रेस साइट स्पैम पर रीडायरेक्ट हो रही है पर हमारा लेख देखें।
10. आपको ट्रैफिक स्पाइक दिखाई देता है, कभी-कभी उन पेजेज पर जो मौजूद नहीं हैं
हैकर्स हैक की गई वर्डप्रेस वेबसाइट का उपयोग 'स्पैमवर्टाइजिंग' के लिए कर सकते हैं।
इससे एक पागल ट्रैफिक स्पाइक होता है। हैकर द्वारा बनाए गए मौजूदा या नए पेजों के लिंक के साथ स्पैम ईमेल आपके सर्वर से भेजे जाते हैं।
स्पैमवर्टाइजिंग ब्लॉग, वेबसाइट, फोरम, और कमेंट सेक्शन को हाइपरलिंक्स के साथ खराब कर सकता है ताकि हैकर की वेबसाइट के लिए उच्च सर्च इंजन रैंकिंग प्राप्त की जा सके।
बेशक, यह अब काम नहीं करता - SEO में कोई भी आपको बताएगा कि।
यह एक बहुत पुरानी ब्लैकहैट तकनीक है जिसे Google पूरी तरह से नजरअंदाज करता है। लेकिन साथ ही, आपकी हैक की गई वर्डप्रेस वेबसाइट को भरने वाला हैकर वास्तव में इसकी परवाह नहीं करता। मैलवेयर आपकी साइट को वैसे ही बर्बाद कर देगा।
चलाने के लिए कुछ सरल निदान
इन लक्षणों के अलावा, 4 सरल निदान हैं जिन्हें आप यह देखने के लिए चला सकते हैं कि आपकी वर्डप्रेस वेबसाइट हैक हुई है या नहीं:
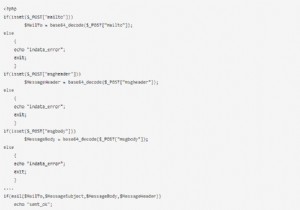
1. आपकी वेबसाइट कोड में अजीब दिखने वाला जावास्क्रिप्ट
यदि आपकी वेबसाइट कोड में अजीब दिखने वाला जावास्क्रिप्ट है, और आप इसे समझ सकते हैं, तो आप एक काफी तकनीकी व्यक्ति हैं।
यदि आप तकनीकी व्यक्ति नहीं हैं, तो यह एक हैक की गई वर्डप्रेस वेबसाइट पर क्या कर सकता है:
शुक्र है, यह एक ऐसा हैक है जिसे थोड़ा अधिक स्पष्ट रूप से इंगित किया जा सकता है।
आपकी हैक की गई वर्डप्रेस साइट पर इनमें से एक मैलवेयर है:
- वर्डप्रेस हैक रीडायरेक्ट
- XSS स्क्रिप्टिंग
- SQL इंजेक्शन
बहुत सावधान रहें!
ये हैक अंततः वेबसाइट विकृति की ओर ले जाते हैं। यदि आप अभी कार्रवाई नहीं करते हैं, तो आप हैक की गई वर्डप्रेस वेबसाइट का नियंत्रण बहुत जल्दी खो सकते हैं।
सबसे बुरी बात यह है कि जावास्क्रिप्ट आपकी हैक की गई वर्डप्रेस वेबसाइट पर कहीं भी हो सकता है।
2. आपके एरर लॉग्स में अप्रत्याशित त्रुटि संदेश मिलते हैं
हर वर्डप्रेस उपयोगकर्ता अपने एरर लॉग्स की जांच नहीं करता।
यदि आप उन कुछ सुपर-तकनीकी लोगों में से हैं जो वास्तव में एरर लॉग्स को पढ़ और समझ सकते हैं, तो ऐसा बहुत कुछ नहीं है जो आप पहले से नहीं जानते।
हम आपको बस इतना बता सकते हैं कि आप पूरी तरह से समझते हैं कि अगर हैकर आपकी साइट तक अप्रतिबंधित पहुंच प्राप्त कर लेता है तो वह कितना नुकसान कर सकता है।
उस भाग पर जाएं जहां आप सीखते हैं कि अपनी हैक की गई वर्डप्रेस वेबसाइट को कैसे ठीक करें।
3. आपको नए एडमिन यूजर्स या FTP खाते मिलते हैं जो आपने नहीं बनाए
यह बड़ी साइट्स के लिए एक मुश्किल मामला है। संदिग्ध एडमिन खातों और FTP खातों पर नजर रखना वास्तव में मुश्किल हो सकता है।
लेकिन अगर आपने इसे देखा है, तो आपके वर्डप्रेस कोर फ़ाइलों की जांच करने का समय आ गया है। एक हैक की गई वर्डप्रेस साइट आमतौर पर इस तरह से संक्रमित होती है जो पूरी साइट को प्रभावित कर सकती है। इससे वर्डप्रेस कोर फ़ाइलें आदर्श लक्ष्य बन जाती हैं।
कुछ मामलों में, ऐसी फ़ाइलों में छिपा हुआ निष्पादन योग्य कोड होता है जो सौम्य दिखती हैं। अजीब तरह से, यह favicon.ico फ़ाइल में भी छिपा हो सकता है! बस वर्डप्रेस हैक रीडायरेक्ट मैलवेयर पर हमारे लेख को देखें। नकली एडमिन खाते और FTP खाते ऐसे मैलवेयर के लिए बहुत आम हैं।
4. फ़ाइलें हाल ही में संशोधित की गई हैं
अधिकांश मैलवेयर के साथ, हैकर्स पहले सामान्य वर्डप्रेस कोड के साथ दुर्भावनापूर्ण कोड मिलाकर एक हैक की गई वर्डप्रेस साइट को संक्रमित करते हैं।
ऐसा करने का सबसे सरल तरीका उस कोड को वर्डप्रेस फ़ाइलों जैसे wp-config.php, .htaccess, आदि में डालना है।
हैक की गई वर्डप्रेस वेबसाइट पर फ़ाइलों को संपादित करना wp-vcd.php जैसे मैलवेयर के साथ एक आवर्ती विषय है। एक सरल सावधानी यह है कि अपनी कोर फ़ाइलों के संपादन अनुमतियों को रद्द कर दें। हालांकि, यदि आपकी वर्डप्रेस वेबसाइट पहले से ही हैक हो चुकी है, तो आपको तुरंत साइट को साफ करने की आवश्यकता है।
प्रो टिप: जब तक आप 100% सुनिश्चित न हों कि यह दुर्भावनापूर्ण है, फ़ाइलों और डेटाबेस टेबल से कुछ भी न हटाएं।
हैक की गई वर्डप्रेस वेबसाइट को कैसे साफ करें
हैक की गई वर्डप्रेस वेबसाइट को साफ करने के दो तरीके हैं:
- आप मैलवेयर स्कैनर और क्लीनर का उपयोग कर सकते हैं;
- या, आप मैन्युअल रूप से अपनी वेबसाइट के कोड में गोता लगा सकते हैं और इसे साफ कर सकते हैं।
सभी उद्देश्यों के लिए, हम कभी भी मैन्युअल क्लीनअप करने की सलाह नहीं देते।
कभी नहीं।
क्यों? यह बहुत खतरनाक है।
एक हैक की गई वर्डप्रेस वेबसाइट में आमतौर पर दुर्भावनापूर्ण कोड सौम्य कोड के अंदर छिपा होता है जिसके बिना वेबसाइट काम नहीं करेगी। कोड के स्निपेट्स को मैन्युअल रूप से हटाने से साइट स्थायी रूप से टूट सकती है।
आप सोच सकते हैं कि आप अपनी साइट को बैकअप से पुनर्स्थापित कर सकते हैं। लेकिन आप कैसे जानते हैं कि बैकअप भी संक्रमित नहीं है? क्या बैकअप संक्रमित फ़ाइलों को भी बदल देता है?
हम जो सलाह देते हैं, वह है वर्डप्रेस मैलवेयर स्कैनर और क्लीनर प्लगइन का उपयोग करना।
MalCare का उपयोग करके हैक की गई वर्डप्रेस वेबसाइट को कैसे साफ करें
मैलवेयर स्कैनर और क्लीनर का उद्देश्य संक्रमित वेबसाइट को ढूंढना, इंगित करना और साफ करना आसान बनाना है।
दुखद बात यह है:
- अधिकांश मैलवेयर स्कैनर्स जटिल मैलवेयर के मूल को इंगित नहीं कर सकते;
- वे स्कैनिंग के क्रूड तरीकों का सहारा लेते हैं जो झूठे अलार्म उठाते हैं;
- स्कैन के बाद, अधिकांश सिक्योरिटी प्लगइन्स को मैन्युअल क्लीनअप की आवश्यकता होती है;
- मैन्युअल क्लीनअप महंगे हैं और जब आप संकट में होते हैं तो आप अपनी नाक के माध्यम से भुगतान करते हैं;
- और फिर आपसे रिपीट हैक के लिए अतिरिक्त शुल्क लिया जाता है।
संक्षेप में: जो सिक्योरिटी प्लगइन आपकी वेबसाइट की रक्षा करने वाला है, वह आपको फिरौती के लिए रोकता है और फिर आपको सबसे अच्छा एक कमजोर समाधान प्रदान करता है।
यही कारण है कि हम अनुशंसा करते हैं कि आप MalCare का उपयोग करके अपनी साइट को स्कैन करें।
MalCare सुरक्षा सुविधाओं का एक पूरा सूट प्रदान करता है जो आपकी वर्डप्रेस वेबसाइट को हैकर्स द्वारा मैलवेयर हमलों से स्कैन, साफ और सुरक्षित करेगा।
सबसे उन्नत लर्निंग एल्गोरिदम द्वारा समर्थित, MalCare अब तक का सबसे अच्छा वर्डप्रेस सिक्योरिटी प्लगइन है जो समय के साथ स्मार्ट होता रहता है।
हम जानते हैं कि यह थोड़ा पक्षपाती लग सकता है, इसलिए यहां MalCare के बारे में याद रखने के लिए कुछ महत्वपूर्ण आँकड़े हैं:
- 3 मिनट या उससे कम में एक-क्लिक त्वरित मैलवेयर हटाना;
- 99% मैलवेयर बिना किसी मैन्युअल क्लीनअप के स्वचालित रूप से पता लगाए और साफ किए जाते हैं;
- 250,000+ वेबसाइटों के नेटवर्क पर 0.1% से कम झूठे पॉजिटिव;
- कभी कोई अतिरिक्त शुल्क नहीं और कोई बकवास नहीं;
- सब कुछ सिर्फ $99/वर्ष के लिए!
यदि यह आपको अच्छा लगता है, तो हम इसे सिर्फ दो शब्दों से बेहतर बना सकते हैं:
सच्ची कहानी।
यदि आपने पहले से नहीं किया है, तो MalCare इंस्टॉल करें और आज ही अपनी हैक की गई वर्डप्रेस वेबसाइट को साफ करें।
यहां बताया गया है कि आप इसे कैसे कर सकते हैं:
चरण 1: MalCare के लिए साइन अप करें
हमारी साइट से MalCare प्लगइन के लिए साइन अप करें।

चरण 2: अपनी साइट को स्कैन करें
MalCare का उपयोग करके अपनी साइट को स्वचालित रूप से स्कैन करें:

चरण 3: 1 क्लिक में अपनी साइट को साफ करें
तुरंत साफ करने के लिए 'ऑटो-क्लीन' पर क्लिक करें:

एक बार यह सब हो जाने के बाद, आपको निश्चित रूप से भविष्य के हमलों से अपनी साइट की रक्षा करने पर हमारे गाइड को देखना चाहिए।
आपको यह सब सिर्फ $89/वर्ष के लिए मिलता है!
250,000 अन्य साइट्स से जुड़ें और आज MalCare इंस्टॉल करें।
हैक की गई वर्डप्रेस वेबसाइट को मैन्युअल रूप से कैसे साफ करें (अनुशंसित नहीं)
हैक की गई वर्डप्रेस वेबसाइट को मैन्युअल रूप से साफ करना मुख्य रूप से तीन भागों से बना है:
- सर्वर को फ़ाइलों में दुर्भावनापूर्ण कोड के लिए स्कैन करना;
- डेटाबेस को दुर्भावनापूर्ण कोड के लिए स्कैन करना;
- बैकडोर्स और नकली एडमिन खातों का पता लगाना;
और फिर, अपनी हैक की गई वर्डप्रेस वेबसाइट से मैलवेयर हटाएं।
यह एक अतिसरलीकरण है, हालांकि।
कई मामलों में, आप सर्च इंजन द्वारा ब्लैकलिस्ट किए गए हो सकते हैं और अपने वेब होस्ट द्वारा ब्लॉक किए गए हो सकते हैं। ऐसे उदाहरण में, केवल अपनी साइट को साफ करना पर्याप्त नहीं है, बल्कि वेबसाइट को ब्लैकलिस्ट से हटाने के उपाय भी करने होंगे।
लेकिन आइए बस शुरू करें:
#1 वर्डप्रेस फ़ाइलों और फ़ोल्डर्स में दुर्भावनापूर्ण कोड की तलाश
एक हैकर द्वारा हैक की गई वर्डप्रेस वेबसाइट में मैलवेयर इंजेक्ट करने का सबसे स्पष्ट तरीका सीधे एक फ़ाइल अपलोड करना है। यह शायद ही कभी होता है, लेकिन कोशिश करने लायक है।
संदिग्ध नाम वाली फ़ाइलों को देखें। वर्डप्रेस फ़ोल्डर्स जैसे के साथ शुरू करें:
- wp-content
- wp-includes
ये फ़ोल्डर हैं जिनमें कोई निष्पादन योग्य फ़ाइल नहीं होनी चाहिए। यदि यहां कोई PHP या जावास्क्रिप्ट फ़ाइलें हैं, तो यह बुरी बात है।
प्रो टिप: विशेष रूप से PHP फ़ाइलों को देखें। PHP अपने आप HTML व्यू के बिना जावास्क्रिप्ट कोड को निष्पादित नहीं कर सकता। जावास्क्रिप्ट आमतौर पर फ्रंटएंड में सामग्री इंजेक्ट करता है। पहली चीज जिससे आपको छुटकारा पाने की आवश्यकता है वह PHP कोड है।
यदि यह काम नहीं करता है, तो पढ़ते रहें।
#2 दुर्भावनापूर्ण स्ट्रिंग पैटर्न की तलाश
अधिकांश मैलवेयर एक हैक की गई वर्डप्रेस वेबसाइट पर कोड के कुछ सामान्य बिट्स छोड़ देते हैं जिन्हें स्ट्रिंग पैटर्न कहा जाता है।
तो, अगला कदम वर्डप्रेस फ़ाइलों पर जाना और कोड के इन बिट्स को खोजना है। आमतौर पर, आप उन्हें कोर वर्डप्रेस फ़ाइलों में पाएंगे जैसे:
- wp-config.php;
- .htaccess
- wp-activate.php
- wp-blog-header.php
- wp-comments-post.php
- wp-config-sample.php
- wp-cron.php
- wp-links-opml.php
- wp-load.php
- wp-login.php
- wp-mail.php
- wp-settings.php
- wp-signup.php
- wp-trackback.php
- xmlrpc.php
सावधानी: इसे तब तक न करें जब तक आप PHP को गहराई से नहीं समझते। जैसा कि आप देख सकते हैं, वर्डप्रेस में लगभग सभी फ़ाइलें .htaccess के अपवाद के साथ PHP फ़ाइलें हैं। इनमें से कई स्ट्रिंग्स नियमित कोड का हिस्सा हो सकते हैं। केवल इस सूची के आधार पर कुछ हटाने से आपकी साइट टूट सकती है।
ऐसे स्निपेट्स देखें:
- tmpcontentx
- function wp_temp_setupx
- wp-tmp.php
- derna.top/code.php
- stripos($tmpcontent, $wp_auth_key)
यदि ये दो विचार काम नहीं करते, तो हमारे पास कुछ और भी उन्नत विचार हैं जिन्हें आप आज़मा सकते हैं।
#3 functions.php फ़ाइल की जांच
functions.php फ़ाइल किसी भी हैक की गई वर्डप्रेस वेबसाइट में सबसे लोकप्रिय लक्ष्यों में से एक है।
तो, उस फ़ाइल पर भी एक त्वरित नज़र डालें।
यह कहना मुश्किल है कि यहां आपको वास्तव में क्या देखना चाहिए। मैलवेयर के आधार पर, फ़ाइल में विभिन्न प्रकार के दुर्भावनापूर्ण कोड हो सकते हैं।
आप जांचना चाह सकते हैं कि क्या functions.php कोड किसी थीम या प्लगइन में अनधिकृत सुविधाएं जोड़ रहा है। यह सबसे अच्छे समय में पीड़ादायक रूप से मुश्किल है और इसे सही ढंग से प्राप्त करना बेहद मुश्किल है।
जांचने के कुछ सरल तरीके कि क्या functions.php फ़ाइल के साथ छेड़छाड़ की गई है:
- यदि हैक बहुत दृश्यमान है जैसे हैक किया गया रीडायरेक्ट, थीम बदलने का प्रयास करें और जांचें कि क्या समस्या बनी रहती है।
- जांचें और देखें कि क्या थीम अपडेट करने से कुछ हल होता है। ज्यादातर यह बिल्कुल भी मदद नहीं करेगा, लेकिन यह एक कोशिश के लायक है।
- अपने वर्डप्रेस डैशबोर्ड में लॉग इन करने का प्रयास करें। यदि आप नहीं कर सकते, तो यह functions.php फ़ाइल में दुर्भावनापूर्ण कोड के कारण हो सकता है।
यदि इन विचारों में से कोई भी थोड़ा सा परिवर्तन दिखाता है, तो आप जानते हैं कि functions.php शुरू करने के लिए एक अच्छी जगह है।
#4 वर्डप्रेस कोर फ़ाइलों के खिलाफ डिफचेकर चलाएं
एक डिफचेकर एक प्रोग्राम है जो कोड के दो टुकड़ों की जांच करता है और उनके बीच के अंतर को ढूंढता है।
यहां आप क्या कर सकते हैं:
- GitHub रिपॉजिटरी से मूल वर्डप्रेस कोर फ़ाइलें डाउनलोड करें।
- cPanel का उपयोग करके अपने सर्वर से फ़ाइलें डाउनलोड करें।
- दोनों फ़ाइलों के बीच एक डिफचेक चलाएं।
इस विचार के बारे में सबसे बुरी बात यह है कि आपको हैक की गई वर्डप्रेस साइट पर प्रत्येक फ़ाइल को एक-एक करके देखना होगा और अंतर की जांच करनी होगी। बेशक, आपको तब यह पता लगाना होगा कि अलग कोड दुर्भावनापूर्ण है या नहीं।
यदि यह बहुत तकनीकी लगता है या लगता है कि यह बहुत अधिक काम है, तो हम अनुशंसा करते हैं कि आप MalCare इंस्टॉल करें।
यह एक त्वरित, आसान और किफायती समाधान है।
आपकी साइट क्यों हैक हुई?
वे कहते हैं कि इलाज से रोकथाम बेहतर है।
हम सहमत हैं। लेकिन ईमानदारी से, जब आप हैक की गई वर्डप्रेस वेबसाइट्स के बारे में बात कर रहे हैं तो यह इतना सरल नहीं है।
हैकर्स रोजाना 300,000 नए मैलवेयर टुकड़े बनाते हैं। इसका मतलब है कि वहां मौजूद लगभग सभी सिक्योरिटी सॉफ्टवेयर दिनों में, यदि घंटों में नहीं, तो अप्रचलित या अप्रासंगिक हो जाते हैं।
अधिकांश हैक की गई वर्डप्रेस साइट्स में इनमें से एक या अधिक कमजोरियां होती हैं:
- पुराना वर्डप्रेस संस्करण: बहुत से वेबमास्टर्स को लगता है कि वर्डप्रेस संस्करण अपडेट करने से उनकी साइट टूट सकती है। यह एक हद तक सच है। लेकिन अपनी साइट पर वर्डप्रेस को अपडेट न करना कहीं बुरा विचार है। वर्डप्रेस खुले तौर पर अपनी कमजोरियों की घोषणा करता है और पुराने संस्करण हैकर्स द्वारा आसानी से शोषित हो जाते हैं। हम स्टेजिंग साइट का उपयोग करके अपडेट का परीक्षण करने और फिर सभी बग्स को ठीक करने के बाद इसे रोल आउट करने की सलाह देते हैं।
- पुरानी थीम और प्लगइन्स: पुराने वर्डप्रेस थीम और प्लगइन्स में आमतौर पर ऐसे शोषण होते हैं जो बहुत अच्छी तरह से दस्तावेज हैं और हैकर्स के लिए ढूंढना आसान है। यदि अपडेटेड संस्करण उपलब्ध हैं, तो बस सॉफ्टवेयर अपडेट करें। यह करने के लिए समय निकालने लायक है।
- पायरेटेड प्लगइन्स और थीम: यदि आप नल्ड या पायरेटेड प्लगइन्स और थीम का उपयोग कर रहे हैं, तो 100% आपके हाथ में हैक की गई वर्डप्रेस साइट है। यदि आप प्लगइन या थीम के लिए भुगतान नहीं करना चाहते हैं तो मुफ्त विकल्प का उपयोग करें। यह इतना सरल है।
- असुरक्षित वर्डप्रेस लॉगिन पेज: वर्डप्रेस लॉगिन पेज ढूंढना आसान है और ब्रूट फोर्स हमलों के लिए अत्यधिक संवेदनशील हैं। डिफ़ॉल्ट रूप से बॉट्स के खिलाफ कोई सुरक्षा नहीं है। एक ऑफ-द-रैक वर्डप्रेस इंस्टॉलेशन में आपको सबसे अच्छा मल्टीपल लॉगिन अटेम्प्ट ब्लॉकर मिल सकता है। ईमानदारी से, उन प्लगइन्स को भी पार करना बहुत आसान है।
- कमजोर पासवर्ड: आप चौंक जाएंगे कि कितनी बार आपकी गलती से आप हैक हो जाते हैं। सबसे आम पासवर्ड 'p@ssword' या 'Password@1234' जैसी कमजोर चीजें हैं। ब्रूट फोर्स एल्गोरिदम को ऐसी किसी चीज को पार करने में 1 सेकंड से भी कम समय लगता है। संख्या और विशेष वर्ण शामिल करने जैसे सरल नियमों पर पासवर्ड की ताकत आंकने के लिए भरोसा न करें। वे उपाय घोर अपर्याप्त हैं।
- वर्डप्रेस भूमिकाएं: डिफ़ॉल्ट वर्डप्रेस उपयोगकर्ता भूमिका को एडमिनिस्ट्रेटर न छोड़ें। वर्डप्रेस में कई उपयोगकर्ता भूमिकाएं एक कारण से हैं। यदि बहुत से लोगों के पास एडमिन एक्सेस है, तो आपके हैक होने की संभावना अधिक है। सबसे बुरा हिस्सा? आपको एहसास हुए बिना बार-बार हैक किया जाएगा कि आपके साथ ऐसा क्यों हो रहा है।
- अज्ञात फ़ोल्डर्स में कोड निष्पादित करने की क्षमता: निष्पादन योग्य कोड, विशेष रूप से PHP कोड केवल विश्वसनीय फ़ोल्डर्स में रहना चाहिए। आदर्श रूप से, वर्डप्रेस कोर फ़ाइलों, थीम फ़ाइलों, और प्लगइन्स वाले फ़ोल्डर केवल वही फ़ोल्डर होने चाहिए जिनमें निष्पादन योग्य कोड हो।
- HTTP पर वेबसाइट चलाना: यदि आपकी वेबसाइट अभी भी HTTPS के बजाय HTTP पर चल रही है, तो आप बस हैकर्स को आपको हैक की गई वर्डप्रेस साइट उपहार में देने के लिए आमंत्रित कर रहे हैं। और यदि आप SSL प्रमाणपत्र के बिना WooCommerce साइट चला रहे हैं, तो भगवान आपकी मदद करें। SSL प्रमाणपत्र इंस्टॉल करें या अपनी सारी जानकारी चोरी होने का जोखिम उठाएं।
- गलत फ़ाइल अनुमतियां सेट करना: यह महत्वहीन लग सकता है, लेकिन गलत फ़ाइल अनुमतियां हैकर्स को असुरक्षित फ़ाइल में कोड लिखने का विकल्प दे सकती हैं। आपकी सभी वर्डप्रेस फ़ाइलों में फ़ाइल अनुमति के रूप में 644 मान होना चाहिए। आपकी वर्डप्रेस साइट पर सभी फ़ोल्डर्स में फ़ाइल अनुमति के रूप में 755 होना चाहिए।
- असुरक्षित वर्डप्रेस कॉन्फ़िगरेशन wp-config.php फ़ाइल: wp-config.php फ़ाइल जब भी कोई आपकी साइट पर लॉग इन करने का प्रयास करता है तो लोड होती है और इसमें आपके सभी डेटाबेस क्रेडेंशियल्स होते हैं। यदि असुरक्षित छोड़ दिया जाता है, तो एक हैकर फ़ाइल का उपयोग करके आपके डेटाबेस तक पहुंच प्राप्त कर सकता है। यह एक काफी सरल समाधान है, हालांकि। बस इस छोटे कोड स्निपेट को अपनी .htaccess फ़ाइल में जोड़ें:
<files wp-config.php> order allow, deny deny from all </files>- वर्डप्रेस डेटाबेस प्रीफिक्स बदलना: डिफ़ॉल्ट वर्डप्रेस डेटाबेस प्रीफिक्स 'wp_' है और आप इसे अपनी साइट पर वर्डप्रेस इंस्टॉलेशन के दौरान बदल सकते हैं। इसे अपरिवर्तित छोड़ना हैकर्स के लिए आपके डेटाबेस नामों का अनुमान लगाना बहुत आसान बनाता है। इसलिए, हम wp-config.php फ़ाइल में डेटाबेस प्रीफिक्स बदलने की अत्यधिक अनुशंसा करते हैं।
जैसा कि आप शायद समझ सकते हैं, हैक होने के बहुत सारे तरीके हैं।
लेकिन सामान्य नियमों के रूप में:
- अपनी वेबसाइट के लिए एक शक्तिशाली फ़ायरवॉल और बॉट सुरक्षा इंस्टॉल करें
- एक SSL प्रमाणपत्र इंस्टॉल करें जो आपकी साइट को आगे के हमलों से बचाएगा
- नल्ड थीम और प्लगइन्स का उपयोग बंद करें
- किसी भी विक्रेता पर आंख मूंदकर भरोसा न करें - हमेशा आपके द्वारा की जाने वाली हर चीज के URL जांचें
- यदि आपको कभी भी किसी गड़बड़ी का संदेह हो, तो तुरंत अपनी वेबसाइट को स्कैन और साफ करें
ईमानदारी से, अधिकांश मैलवेयर आपकी हैक की गई वर्डप्रेस साइट को तुरंत नुकसान पहुंचाना शुरू नहीं करते। यदि आप जल्दी स्कैन करके मैलवेयर ढूंढ सकते हैं, तो आप इसे बिना किसी नुकसान के सफलतापूर्वक हटा सकते हैं।
इस उद्देश्य के लिए, हम अत्यधिक अनुशंसा करते हैं कि आप अभी अपनी साइट को मैलवेयर के लिए स्कैन करें।
हैक के बाद के उपाय: अपनी साइट को फिर से हैक होने से कैसे रोकें
इस लेख का बाकी हिस्सा मजबूत सुरक्षा उपायों के बारे में है जो आप अपनी वेबसाइट को मैलवेयर हमलों से बचाने के लिए कर सकते हैं। हमने कुछ सबसे आम सुरक्षा शब्दजाल भी समझाए हैं ताकि आप अन्य संसाधनों के साथ खोया हुआ महसूस न करें।
उन सभी को देखने के लिए स्वतंत्र महसूस करें और यदि आपके कोई प्रश्न हैं, तो हमें एक लाइन भेजें।
अपनी साइट से दुर्भावनापूर्ण ट्रैफिक को बाहर रखने के लिए फ़ायरवॉल इंस्टॉल करें
एक फ़ायरवॉल सुरक्षा की एक परत है जो आपकी वेबसाइट को आने वाले ट्रैफिक से बचाती है। यह एक विश्वसनीय और अविश्वसनीय नेटवर्क के बीच एक बाधा के रूप में कार्य करता है। इस मामले में: एक बॉट और आपकी साइट के बीच एक बाधा जो वर्डप्रेस हैक की गई साइट्स को कभी अस्तित्व में आने से रोकती है।
सरल शब्दों में: यदि आपकी वेबसाइट को कोई दुर्भावनापूर्ण ट्रैफिक या हैक प्रयास मिल रहा है, तो फ़ायरवॉल वेबसाइट को ऐसा ट्रैफिक प्राप्त करने से रोकता है।
एक वर्डप्रेस फ़ायरवॉल विशेष रूप से वर्डप्रेस वेबसाइट्स को हैक होने से बचाने के लिए डिज़ाइन किया गया है। यह आपकी साइट और इंटरनेट के बीच चलता है ताकि सभी आने वाले HTTP अनुरोधों का विश्लेषण किया जा सके। जब एक HTTP अनुरोध में दुर्भावनापूर्ण पेलोड होता है तो वर्डप्रेस फ़ायरवॉल कनेक्शन को छोड़ देता है।
जैसे एक मैलवेयर स्कैनर हैक की गई वर्डप्रेस वेबसाइट्स में दुर्भावनापूर्ण मैलवेयर हस्ताक्षर ढूंढता है, एक वर्डप्रेस फ़ायरवॉल दुर्भावनापूर्ण HTTP अनुरोधों के लिए स्कैन करेगा।
MalCare में हमारे द्वारा उपयोग किए जाने वाले कुछ दुर्लभ फ़ायरवॉल वास्तव में पिछले हमलों से सीख सकते हैं और समय के साथ स्मार्ट हो सकते हैं। MalCare आने वाले ट्रैफिक का विश्लेषण कर सकता है और 250,000+ साइट्स की रक्षा करके संकलित एक विशाल डेटाबेस से दुर्भावनापूर्ण IP को पहचान सकता है।
एक बार जब MalCare द्वारा एक HTTP अनुरोध को संदिग्ध या दुर्भावनापूर्ण के रूप में चिह्नित किया जाता है, तो आपकी वेबसाइट वर्डप्रेस को लोड भी नहीं करेगी। यह ऐसा होगा जैसे कोई दुर्भावनापूर्ण ट्रैफिक था ही नहीं।
प्रो टिप: MalCare वास्तव में आपकी साइट के साथ सभी प्रयास किए गए कनेक्शन को ट्रैफिक लॉग्स में लॉग करता है। इसलिए, यदि आप MalCare का उपयोग कर रहे हैं, तो आपके द्वारा प्राप्त ट्रैफिक के प्रकार पर नजर रखने का प्रयास करें। हर लॉगिन प्रयास रंग-कोडित है ताकि आप इसे एक नज़र में विश्लेषण कर सकें।

दो सबसे आम हैक जिनसे फ़ायरवॉल इंस्टॉल करके बचा जा सकता है, वे हैं ब्रूट फोर्स हमले और DDoS हमले। आइए दोनों पर संक्षेप में चर्चा करें ताकि आप जान सकें कि उनसे क्या उम्मीद करनी है।
ब्रूट फोर्स अटैक क्या है?
ब्रूट फोर्स अटैक आपके एक्सेस क्रेडेंशियल्स का अनुमान लगाने का एक तरीका है जिसमें सचमुच हर संभव पासवर्ड का उपयोग किया जाता है। यह एक सरल और बेढंगा हैक है। कंप्यूटर सारा कठिन काम करता है और हैकर प्रोग्राम के अपना काम करने का इंतजार करता है।
आमतौर पर, ब्रूट फोर्स अटैक दो उद्देश्यों के लिए उपयोग किया जाता है:
- टोही: एक बॉट शोषण योग्य कमजोरियों को खोजने के लिए ब्रूट फोर्स का उपयोग करता है
- घुसपैठ: एक बॉट हैक की गई वर्डप्रेस वेबसाइट का नियंत्रण हासिल करने के लिए एक्सेस क्रेडेंशियल्स का अनुमान लगाने की कोशिश करता है
ब्रूट फोर्स अटैक का सबसे आदिम प्रकार डिक्शनरी अटैक है जहां प्रोग्राम पासवर्ड के बारे में कुछ मान्यताओं के आधार पर पासवर्ड संयोजनों की सूची का उपयोग करता है।
डिक्शनरी अटैक का एक कमजोर रूप क्रेडेंशियल रीसाइक्लिंग है जहां यह अन्य सफल हैक से उपयोगकर्ता नाम और पासवर्ड का उपयोग करके आपकी वेबसाइट में घुसने की कोशिश करता है।
लेकिन अधिक आधुनिक संस्करण एक संपूर्ण कुंजी खोज है। इस प्रकार के ब्रूट फोर्स अटैक सचमुच पासवर्ड में सभी संभावित वर्णों के हर संभावित संयोजन को आज़माते हैं।
प्रो-टिप: एक संपूर्ण कुंजी खोज ब्रूट फोर्स एल्गोरिदम बड़े और छोटे अक्षरों, संख्याओं और विशेष वर्णों वाले 8-वर्ण के पासवर्ड को दो घंटे में क्रैक कर सकता है। हमेशा लंबे, यादृच्छिक पासवर्ड बनाएं जिसमें वर्णों का अच्छा मिश्रण हो ताकि इसे और मुश्किल बनाया जा सके।
हमलावर छिपे हुए वेब पेज खोजने के लिए ब्रूट फोर्स अटैक का भी उपयोग करते हैं। छिपे हुए वेब पेज लाइव पेज हैं जो अन्य पेज से लिंक नहीं हैं। एक ब्रूट फोर्स अटैक विभिन्न पतों का परीक्षण करता है यह देखने के लिए कि क्या वे एक वैध वेबपेज लौटाते हैं, और एक ऐसा पेज ढूंढते हैं जिसका वे शोषण कर सकें।
बोनस प्रो-टिप: यदि आपको बिना किसी स्पष्ट कारण के ट्रैफिक में अचानक वृद्धि दिखाई देती है, तो अपने एनालिटिक्स की जांच करें। यदि आपको उन पेजेज से 404 त्रुटियों का एक समूह दिखाई देता है जो मौजूद नहीं हैं, तो आप शायद ब्रूट फोर्स बॉट द्वारा हमले का शिकार हैं।
आप ब्रूट फोर्स अटैक को रोक सकते हैं:
- लंबे पासवर्ड का उपयोग करके
- अधिक जटिल पासवर्ड का उपयोग करके
- लॉगिन प्रयासों को सीमित करके
- लॉगिन पेज कैप्चा लागू करके
- वर्डप्रेस टू-फैक्टर ऑथेंटिकेशन सेट करके
यह कहने की जरूरत नहीं, लेकिन आपको अपनी वर्डप्रेस वेबसाइट के लिए एक गंभीर रूप से शक्तिशाली फ़ायरवॉल की भी आवश्यकता है। इन सभी निवारक उपायों के शीर्ष पर एक फ़ायरवॉल आपको हैकर्स से बचाने में मदद करेगा जो ब्रूट फोर्स करके अंदर घुसने की कोशिश कर रहे हैं।
इस सब के विकल्प के रूप में, आप MalCare इंस्टॉल कर सकते हैं। MalCare एक अंतर्निहित प्रीमियम फ़ायरवॉल के साथ आता है जो संदिग्ध ट्रैफिक को देखता है और आपकी वेबसाइट को वर्डप्रेस लॉगिन पेज लोड करने से भी रोकता है।
लॉगिन सुरक्षा के बारे में अधिक जानने के लिए हमारे वर्डप्रेस लॉगिन सुरक्षा पर गाइड को देखें।
DDoS अटैक क्या है?
एक वितरित इनकार-की-सेवा (DDoS) अटैक एक मैलवेयर अटैक है जो आपके वर्डप्रेस वेबसाइट पर इतना ट्रैफिक भेजता है कि आपका सर्वर इसे संभाल नहीं पाता।
हैकर्स केवल एक वेबसाइट या डिवाइस को हैक नहीं करते। इसके बजाय, वे हैक किए गए डिवाइस और वेबसाइट की एक पूरी सेना स्थापित करते हैं ताकि केंद्रित DDoS हमले किए जा सकें।
DDoS हमले के लिए उपयोग किए जाने वाले समझौता किए गए डिवाइस का संग्रह एक इंटरनेट पर कार्य करता है जिसे बॉटनेट कहा जाता है। एक बार बॉटनेट स्थापित हो जाने के बाद, हैकर इसे दूर से निर्देश भेजता है और अन्य सर्वरों को ट्रैफिक की भारी वृद्धि से अभिभूत कर देता है।
प्रो-टिप: यदि आपकी वेबसाइट बहुत धीरे-धीरे लोड हो रही है या यदि आपका वेब होस्ट आपकी वेबसाइट को सेवा देने से इनकार करता है, तो तुरंत अपने एनालिटिक्स की जांच करें। DDoS हमले पैटर्न में काम करते हैं जिन्हें पहचाना जा सकता है:
- एक ही IP पते या IP रेंज से आने वाला ट्रैफिक;
- उन उपयोगकर्ताओं से ट्रैफिक जो एक ही व्यवहार प्रोफ़ाइल साझा करते हैं, जैसे डिवाइस प्रकार, भौगोलिक स्थान, या वेब ब्राउज़र संस्करण;
- एक ही पेज या WooCommerce एंडपॉइंट पर अनुरोधों में अस्पष्ट वृद्धि;
- दिन के विषम घंटों में ट्रैफिक स्पाइक या हर 10 मिनट में स्पाइक;
ये सभी DDoS हमले के लक्षण हैं।
DDoS हमले के पीछे प्रमुख प्रेरणाओं में से एक संपत्ति के विनाश की धमकी के तहत जबरन वसूली है। DDoS हमले को रोकने का एकमात्र तरीका एक प्रभावी फ़ायरवॉल का उपयोग करना है जो संदिग्ध ट्रैफिक पर तुरंत कार्रवाई कर सके।
अपने ट्रैफिक को सुरक्षित करने के लिए SSL प्रमाणपत्र इंस्टॉल करें
SSL प्रमाणपत्र अब लगभग सभी cPanel होस्टिंग प्रोवाइडर्स और रीसेलर्स के लिए मुख्य आधार हैं। एक SSL प्रमाणपत्र एक छोटी डिजिटल फ़ाइल है जो एक संगठन के विवरण को एन्क्रिप्ट करती है। आमतौर पर, SSL प्रमाणपत्र, जब इंस्टॉल किए जाते हैं, तो बांधते हैं:
- एक डोमेन नाम, सर्वर नाम, या होस्टनाम;
- और संगठन की पहचान और स्थान।
यह सुरक्षित कनेक्शन सुनिश्चित करता है कि सर्वर और ब्राउज़र के बीच का ट्रैफिक एन्क्रिप्टेड है।
इससे पहले कि हम SSL प्रमाणपत्र द्वारा प्रदान की जाने वाली सुरक्षा के प्रकार में जाएं, आइए समझें कि यह कैसे काम करता है।
SSL प्रमाणपत्र पब्लिक की क्रिप्टोग्राफी नामक एन्क्रिप्शन की एक विधि का उपयोग करते हैं।
पब्लिक की क्रिप्टोग्राफी एन्क्रिप्शन के लिए दो कुंजियों के सेट का उपयोग करती है - एक पब्लिक की और एक प्राइवेट की। यह कई मायनों में वर्डप्रेस साल्ट्स और कीज़ की अवधारणा के समान है।
इस प्रकार के एन्क्रिप्शन में, यदि:
- एंजेलिना ब्रैड को एक संदेश भेजती है, तो संदेश ब्रैड की पब्लिक की का उपयोग करके लॉक किया जाता है।
- लेकिन ब्रैड के लिए संदेश पढ़ने के लिए, उसे अपनी प्राइवेट की का उपयोग करके इसे अनलॉक करना होगा।
यदि कोई हैकर ब्रैड की प्राइवेट की के बिना संदेश को इंटरसेप्ट करता है, तो उन्हें केवल एन्क्रिप्टेड कोड दिखाई देगा जिसे कंप्यूटर भी डिक्रिप्ट नहीं कर सकता।
मैन-इन-द-मिडिल अटैक क्या है?
MITM अटैक तब होता है जब कोई तीसरा पक्ष दो लोगों के बीच संचार को इंटरसेप्ट करता है। यहां, हैकर अनिवार्य रूप से 'बीच में आदमी' होता है।
यह सब मजेदार और तुच्छ लग सकता है, लेकिन यह एक बहुत खतरनाक हमला है। हैकर आपकी वेबसाइट पर आने वाले और जाने वाले हर अनुरोध को प्रभावी ढंग से देख सकता है जिसमें सभी लेनदेन शामिल हैं।
यदि हैकर एडमिन एक्सेस नहीं प्राप्त कर सकता, तो वे आपके उपयोगकर्ताओं को नकली वेब पेज भेज सकते हैं जो उनके एक्सेस क्रेडेंशियल्स को हड़प सकते हैं।
एक पल के लिए इसकी कल्पना करें:
क्रेडिट कार्ड, फोन नंबर, ईमेल पता - आपके उपयोगकर्ता जो कुछ भी आपकी हैक की गई वर्डप्रेस वेबसाइट पर सबमिट करते हैं, वह एक हैकर के लिए खुले तौर पर सुलभ है।
इस तरह के हमलों से बचाने का सबसे सरल तरीका SSL प्रमाणपत्र इंस्टॉल करना है।
प्रो-टिप: अपने सभी वेब पेजेज पर URL में 'https' देखें। यदि कुछ पेज इससे वंचित हैं, तो आपके पास मिश्रित सामग्री समस्या हो सकती है। इसे जल्द से जल्द ठीक करें। ब्रूट फोर्स अटैक कमजोर पेजेज ढूंढ सकता है और MITM अटैक के लिए जोर दे सकता है।
वर्डप्रेस हार्डनिंग और बुनियादी स्वच्छता लागू करें
यह खंड आपकी वर्डप्रेस वेबसाइट को फिर से हैक होने से बचाने के बारे में है।
अब, आप जो सबसे सरल चीज कर सकते हैं वह है वर्डप्रेस हार्डनिंग उपायों को लागू करना। हार्डनिंग यह सुनिश्चित करता है कि भले ही आपकी वेबसाइट फिर से हैक हो जाए, हैकर वास्तव में किसी फ़ाइल और डेटाबेस को संपादित नहीं कर सकता।
हमारे पास एक और प्रमुख सुझाव है: नल्ड थीम और प्लगइन्स का उपयोग करना बंद करें। नल्ड थीम और प्लगइन्स अनिवार्य रूप से प्लगइन के क्रैक किए गए संस्करण हैं। एकमात्र समस्या यह है कि नल्ड थीम और प्लगइन्स आमतौर पर मैलवेयर से भरे होते हैं।
इसके अलावा, यदि आप बहुत सारे प्लगइन्स का उपयोग कर रहे हैं, तो जीरो-डे कमजोरियों से सावधान रहें। जीरो-डे कमजोरियां अनिवार्य रूप से एक सुरक्षा दोष है जिसे डेवलपर्स और विक्रेता जानते हैं, लेकिन वास्तव में ठीक नहीं किया है। कई हैक की गई वर्डप्रेस वेबसाइट्स में जीरो-डे कमजोरियों वाले प्लगइन्स होते हैं।
जीरो-डे कमजोरियों के बारे में सबसे परेशानी वाली बात यह है कि लोग मानते हैं कि प्लगइन या थीम अपडेट करने से हैक की गई वर्डप्रेस वेबसाइट स्वचालित रूप से ठीक हो जाएगी। यह सच नहीं है, हालांकि। आपको पहले वेबसाइट को साफ करना होगा और फिर भविष्य के हैक को रोकने के लिए सॉफ्टवेयर अपडेट करना होगा।
हैक होने के क्या परिणाम हैं?
हमसे हर समय पूछा जाने वाला प्रमुख प्रश्नों में से एक है - अगर मेरी वेबसाइट हैक हो जाती है तो इससे क्या फर्क पड़ता है? जब तक यह वेबसाइट को पूरी तरह से विकृत नहीं करता, मुझे परवाह क्यों करनी चाहिए?
संक्षिप्त उत्तर: आपको वास्तव में परवाह करनी चाहिए क्योंकि एक हैक की गई वेबसाइट आपके व्यवसाय को गंभीर रूप से नुकसान पहुंचा सकती है भले ही यह आपकी वेबसाइट को स्पष्ट रूप से विकृत न कर रही हो।
एक हैक की गई वर्डप्रेस वेबसाइट आपके ट्रैफिक, राजस्व और ब्रांड मूल्य को नुकसान पहुंचा सकती है (इस पर जल्द ही और अधिक)।
लेकिन परवाह करने का सबसे बड़ा कारण है:
लगभग सभी मैलवेयर आपकी कड़ी मेहनत से पैसा कमाने के इरादे से बनाए जाते हैं।
सार में, आप ट्रैफिक और राजस्व बनाने में बहुत समय और पैसा खर्च करते हैं, और फिर क्योंकि आपकी वर्डप्रेस वेबसाइट हैक हो गई है, हैकर आपके बजाय पैसा कमाता है।
ठीक नहीं है।
हैकर्स आपकी हैक की गई वर्डप्रेस साइट से पैसे कैसे कमाते हैं
हैकर्स आपके ट्रैफिक का उपयोग करके आपकी वेबसाइट से पैसा कमाते हैं और यहां बताया गया है कि यह कैसे काम करता है:
- अवैध विज्ञापन और पॉप-अप आपके ट्रैफिक के एक बड़े हिस्से को अन्य साइट्स पर रीडायरेक्ट करते हैं और हैकर को उस ट्रैफिक के लिए भुगतान मिलता है।
- URL रीडायरेक्शन उसी तरह काम करते हैं - हैकर आपकी हैक की गई वर्डप्रेस वेबसाइट से ट्रैफिक को रीडायरेक्ट करके कुछ त्वरित नकद कमा सकता है।
- यदि कोई हैकर WooCommerce वेबसाइट में घुस जाता है, तो वे आपके खरीदारों की क्रेडिट कार्ड जानकारी चुरा सकते हैं।
- कुछ मामलों में, एक हैकर एक ऐसे पेज पर रीडायरेक्ट कर सकता है जो आपके जैसा दिखता है। जब लोग नकली पेज से कुछ खरीदते हैं, तो हैकर को भुगतान मिलता है और आपको कभी पता नहीं चलता।
- एक हैकर आसानी से आपके WooCommerce स्टोर से जुड़े बैंक खाते को बदल सकता है। आप अभी भी बिक्री संख्या बनाएंगे, लेकिन हैकर सारा पैसा चुरा लेगा।
इसे परिप्रेक्ष्य में रखें:
सिर्फ आप ही नहीं हैं जो हैक हो रहे हैं। और यह निश्चित रूप से सिर्फ आप ही नहीं हैं जो हैक की गई वर्डप्रेस वेबसाइट के लिए तैयार नहीं हैं।
अमेरिका में लोग व्यक्तिगत सुरक्षा की तुलना में साइबर सुरक्षा पर अधिक घबराते हैं:

अमेरिका, ब्रिटेन, जर्मनी, स्पेन और नीदरलैंड में 4,000 से अधिक संगठनों के एक अध्ययन में पाया गया कि 73% कंपनियां साइबर हमले के लिए तैयार नहीं हैं। (स्रोत: hiscox.co.uk)
हम जानते हैं कि यह बुरा लगता है। लेकिन ईमानदारी से, यह हैक की गई वर्डप्रेस वेबसाइट्स के साथ हिमशैल का सिरा है।
मानो या न मानो, लंबे समय में यह वास्तव में बहुत खराब हो जाता है।
लंबे समय में, एक हैक की गई वर्डप्रेस वेबसाइट:
- आपके व्यवसाय पर ट्रैफिक को पूरी तरह से रोक सकती है क्योंकि यह ब्लैकलिस्ट हो गई
- आपके ब्रांड की प्रतिष्ठा को नष्ट कर सकती है क्योंकि कोई भी साइबर अपराध का शिकार नहीं बनना चाहता
- विश्वास को नष्ट करके और ट्रैफिक चुराकर अनिवार्य रूप से आपके राजस्व चैनलों को नष्ट कर सकती है
यह सबसे बुरा हिस्सा भी नहीं है।
सबसे बुरा हिस्सा यह है कि हैक के दृश्यमान परिणाम भी नहीं हो सकते हैं। आपको हर दिन लूटा जा सकता है बिना कभी जाने।
अब, शायद एक सिक्योरिटी प्लगइन 10 अन्य झूठे अलार्म के साथ एक मैलवेयर को चिह्नित करता है। और शायद आप इसे देखते हैं। आप कितनी बार कार्रवाई करते हैं और सभी अलार्म की जांच करते हैं?
और यहां तक कि अगर आप मैलवेयर ढूंढते हैं और इसे साफ करते हैं, यहां तक कि अगर आप अपनी हैक की गई वर्डप्रेस वेबसाइट पर एक भी बैकडोर चूक जाते हैं, तो आप फिर से संक्रमित हो सकते हैं।
इस दुष्चक्र से बाहर निकलने का सबसे सरल तरीका एक स्वचालित मैलवेयर स्कैनर और हटाने वाला टूल इंस्टॉल करना है।
समापन
अब जब आप जानते हैं कि हैक की गई वर्डप्रेस वेबसाइट को कैसे स्कैन और साफ करना है, तो भविष्य के हैक को रोकने के लिए सुरक्षा उपाय स्थापित करने के लिए समय निकालें। आपने हैकर को सफलतापूर्वक हरा दिया है। बुनियादी सुरक्षा उपाय स्थापित करने के बाद अब आप अपने व्यवसाय के निर्माण पर वापस जा सकते हैं।
बोनस टिप: आप वर्डप्रेस हार्डनिंग मैन्युअल रूप से सेट कर सकते हैं या MalCare इंस्टॉल कर सकते हैं और इसे 3 मिनट या उससे कम में कर सकते हैं।
गर्म, भाप वाली चाय की एक चुस्की लेने और आराम करने का समय आ गया है - खासकर यदि आप MalCare उपयोगकर्ता हैं। आपको फिर कभी वर्डप्रेस सुरक्षा के बारे में चिंता करने की ज़रूरत नहीं है।
यदि आपके कोई प्रश्न हैं, तो नीचे कमेंट छोड़ने के लिए स्वतंत्र महसूस करें। हमारे पास वर्डप्रेस सिक्योरिटी विशेषज्ञों की एक टीम है जो आपके सामने आने वाली किसी भी समस्या को हल करने में आपकी मदद कर सकती है।
अगली बार तक!