Joomla PHP और MySQL पर आधारित दूसरा सबसे व्यापक रूप से उपयोग किया जाने वाला ओपन सोर्स कंटेंट मैनेजमेंट सिस्टम है। यह बेहतर उपयोगकर्ता प्रबंधन, गैर-मानक सामग्री प्रदर्शित करने में लचीलापन और अंतर्निहित बहुभाषी समर्थन जैसे लाभकारी फीचर्स प्रदान करता है। लेकिन इस वेब पर हर लोकप्रिय चीज सुरक्षा जोखिमों को आकर्षित करती है। और, Joomla कोई अपवाद नहीं है। इसलिए इस लेख में, हम Joomla वेबसाइट से जुड़े एक ऐसे सुरक्षा मुद्दे - Joomla फार्मा हैक के बारे में विस्तार से चर्चा करेंगे।
वेब पर कई लेख उपलब्ध हैं जो आपको इस हैक के बारे में विरले ही बताते हैं। लेकिन इस लेख को पढ़ने के बाद, आपको लाभ होगा क्योंकि आपको Joomla फार्मा हैक का एक व्यापक अवलोकन मिलेगा।
संबंधित लेख – Joomla हैक: लक्षण, कमजोरियाँ और सुधार
Joomla फार्मा हैक क्या है?
फार्मा हैक मूल रूप से वैध वेबसाइटों पर फार्मास्युटिकल उत्पादों, विशेष रूप से स्तंभन दोष से संबंधित उपचारों को बढ़ावा देने के लिए किया गया एक ब्लैक हैट SEO है। यह हैक इन चीजों को वेबसाइटों पर इस तरह से बढ़ावा देता है कि यह वेबसाइट के वैध मालिक का ध्यान नहीं जाता। हाल ही में, कई Joomla वेबसाइटें भी इस हमले से संक्रमित पाई गईं। हैक वेबसाइट के विज़िटर्स से छिपा हुआ प्रतीत होता है लेकिन यह सर्च इंजन रिजल्ट पेज (SERPs) के कैश परिणामों को दूषित कर देता है। इस प्रकार, इसे वेबसाइट के मालिक को रिपोर्ट करना थोड़ा समस्याग्रस्त हो जाता है जिससे वेबसाइट का और अधिक आक्रामक शोषण होता है।
एक 'पैरासाइट होस्टिंग' की तरह, यह कुछ ऐसा है जिसे ब्लैक हैट SEO की क्षमताओं से परे माना गया है और इसे केवल 'अवैध हैकिंग' भी कहा जाता है।
Joomla फार्मा हैक कैसे काम करता है?
- Joomla फार्मा हैक केवल उन CMS वेबसाइटों को लक्षित करता है जो पुराने एड-ऑन या प्लगइन्स का उपयोग कर रही हैं।
- हैकर वेब-शेल अपलोड करके या रिमोट फ़ाइल इन्क्लूजन भेद्यता के माध्यम से लोड करने के लिए मजबूर करके आपकी Joomla वेबसाइट तक पहुंच प्राप्त करता है।
- एक बार Joomla वेबसाइट के अंदर, वे ब्लैक हैट SEO तकनीकें करते हैं और उन कीवर्ड्स को डालते हैं जो Joomla फार्मा हैक से जुड़े होने हैं।
- चूंकि ब्राउज़र पहले की तरह ही टाइटल प्रदर्शित करते हैं, इसलिए परिवर्तन कुछ हफ्तों तक वेबसाइट विज़िटर्स द्वारा अनदेखे रहते हैं। वैकल्पिक रूप से, फाइल सिस्टम के भीतर एक नया फ़ोल्डर बनाया जाता है और आबाद किया जाता है।
- जब Google क्रॉलर प्रभावित वेबसाइट को फिर से क्रॉल करते हैं, तो वेबसाइट अपने नए कीवर्ड्स के लिए सर्च इंजन रैंकिंग प्राप्त करती है।
- हाइपरलिंक्स वेबसाइट के भीतर एम्बेडेड होते हैं और हैक की गई वेबसाइट के दुर्भावनापूर्ण लिंक भी जोड़े जाते हैं। यह Joomla फार्मा हैक को गहरा करता है।
अब चूंकि उपयोगकर्ता नए परिवर्तनों को समझने में सक्षम नहीं है, वे वेबसाइट को अपनी सामान्य स्थिति बनाए रखते हुए देखते रहते हैं। नए कीवर्ड्स का उपयोग करके हैक की गई वेबसाइटों का इंटरलिंकिंग और इंटर-प्रमोशन पूरे नेटवर्क को बढ़ावा देता है। हैकर्स सभी दुर्भावनापूर्ण वेबसाइट के लिए संभावित भविष्य का ट्रैफ़िक बनाते हैं। हालांकि, इस नए इंटर-लिंकिंग से सीधे लाभ प्राप्त करने में बहुत समय लगता है।
हैक की गई वेबसाइटों में से एक से एक कोड स्निपेट इस प्रकार है:
<script>
// <![CDATA[
function bl(){x = document.referrer;if ( (x.indexOf('viagra')!=-1)||(x.indexOf('VIAGRA')!=-1)||(x.indexOf('buy')!=-1)||(x.indexOf('Viagra')!=-1)||(x.indexOf('Buy')!=-1)||(x.indexOf('viagra')!=-1)) {location.replace("https://www.megarxpills.com/viagra.php?affid=34582011");}}bl();
// ]]>
</script>
कोड वेब ब्राउज़र द्वारा रेफरिंग वेबसाइट के बारे में लाए गए किसी भी विवरण को देखता है। यदि 'Viagra' या 'Buy' जैसे शब्द उस वेबपेज के URL में पाए जाते हैं जिसने वेबसाइट विज़िटर को यहां भेजा है तो ट्रैफ़िक को megarxpills.com के Viagra पेज पर भेजा जाता है और क्रेडिट 34582011 आईडी वाले सहयोगी को जाता है।
Joomla फार्मा हैक के पीछे इरादा
इस तरह के हैक के लिए प्रेरणा मुख्य रूप से हैकर को बढ़ा हुआ ट्रैफ़िक, दृश्यता और मौद्रिक लाभ है। अपराधी अज्ञानी वेब डेवलपर्स की तलाश करते हैं जो अपनी सामग्री को अपग्रेड कर रहे हैं और इस प्रक्रिया में, अपनी Joomla वेबसाइट में सुरक्षा खामियों का खुलासा कर रहे हैं। परिणामस्वरूप, समझौता की गई वैध वेबसाइट अपने संबंधित क्षेत्रों में प्रसिद्धि खो देती है और अपनी वेबसाइट से हैक को हटाने से जुड़ी महत्वपूर्ण लागत संभावित रूप से वहन करती है। लेकिन अब जब हमारे पास एस्ट्रा जैसी कंपनियां हैं जो आपकी Joomla वेबसाइट के लिए सुरक्षा समाधान पेश करती हैं, तो आप अपनी वेबसाइट की सुरक्षा के बारे में आश्वस्त महसूस कर सकते हैं। तो हम Joomla फार्मा हैक के लक्षणों को खोजने के बारे में कैसे जाते हैं?
Joomla फार्मा हैक का पता लगाना
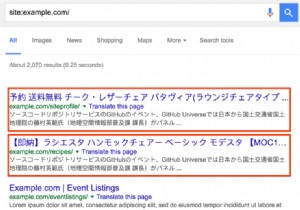
चूंकि Joomla फार्मा हैक सर्च इंजन परिणामों को दूषित करता है, इसलिए एक साधारण Google खोज से संभावित जानकारी सामने आ सकती है कि आपकी Joomla वेबसाइट से समझौता किया गया है या नहीं। टेल-टेल संकेत खोज परिणामों की सामग्री के टेक्स्ट में स्तंभन दोष दवाओं या उपचारों का उल्लेख होगा।
सर्च इंजन बॉट का प्रतिरूपण करें
चूंकि सर्च इंजन आपको ऐसे परिणाम दे रहा है जो Joomla फार्मा हैक की संभावना का अनुमान लगाते हैं, इसलिए आप Google बॉट के रूप में प्रतिरूपण कर सकते हैं और उनकी आंखों से देखने की कोशिश कर सकते हैं कि वे आपकी Joomla वेबसाइट को कैसे देखते हैं। आप यूज़र-एजेंट स्ट्रिंग को संशोधित कर सकते हैं - एक टेक्स्ट जो ब्राउज़र आपके द्वारा देखी जा रही वेबसाइट की पहचान करने के लिए भेजता है। मुझे Firefox ब्राउज़र के माध्यम से समझाने दें। Firefox ब्राउज़र में, यूज़र-एजेंट स्ट्रिंग इस तरह दिखाई देती है:
Mozilla/5.0 (Windows NT 6.1; WOW64; rv:15.0) Gecko/20100101 Firefox/15.0.1
आपको Firefox के इस एड-ऑन का उपयोग करके इस यूज़र-एजेंट स्ट्रिंग को बदलने की आवश्यकता है और फिर सर्च इंजन बॉट के रूप में परिणाम ब्राउज़ करें। यदि यह आपके लिए एक परेशानी भरा विकल्प लगता है, तो आप Google वेबमास्टर टूल्स के भीतर 'Fetch as Googlebot' विकल्प का उपयोग कर सकते हैं और Joomla फार्मा हैक से जुड़े कीवर्ड्स की जांच कर सकते हैं।
सोर्स पेज देखें
किसी भी वेब ब्राउज़र में, आप अपनी Joomla वेबसाइट को खोज सकते हैं और राइट-क्लिक करके सर्च इंजन रिजल्ट पेज के सोर्स को देखकर Joomla फार्मा हैक का पता लगा सकते हैं।
यदि आप पाते हैं कि पूरा सोर्स पेज इस तरह SPAM सामग्री से भर रहा है, तो यह संभावना है कि आपके सोर्स कोड में खामियां हैं जो SPAM फ़ाइल को आपकी Joomla वेबसाइट में कहीं भी इंजेक्ट होने का कारण बन रही हैं। आपको पेज के सोर्स कोड में Joomla फार्मा हैक कीवर्ड्स जैसे Viagra, Cialis या Regalis मौजूद मिलेंगे।
वेबसाइट सर्वर डायरेक्टरी पर फ़ाइलों को स्कैन करने के लिए कमांड का उपयोग करें
आप अपनी वेबसाइट की डायरेक्टरी में Joomla फार्मा हैक की जांच के लिए निम्नलिखित कमांड चला सकते हैं:
- zip, gzip, rar और अन्य फ़ाइलों की पहचान करें जो अप्राकृतिक लगती हैं। आप इसके लिए निम्नलिखित कमांड का उपयोग कर सकते हैं:
find /home/user_account/public_html/ ( -iname "*.zip" -o -iname "*.gz" -o -iname "*.tar" -o -iname "*.jpa" -o -iname "*.rar" ) -exec ls -hog {} ;
- .htaccess फ़ाइलों के स्थान और सामग्री की किसी भी विसंगति के लिए जांच करें। आपकी Joomla वेबसाइट पर .htaccess फ़ाइलों को देखने का कमांड है:
find /home/user_account/public_html/ ( -name ".htaccess" ) -type f -print
- निम्नलिखित कमांड का उपयोग करके सभी .cgi, .pl, .sh फ़ाइलें खोजें:
find /home/user_account/public_html/ ( -iname "*.cgi" -o -iname "*.pl" -o -iname "*.sh" ) -exec ls -hog {} ;
- उन स्थानों पर PHP फ़ाइलों की जांच करें जहां वे आमतौर पर उन स्थानों पर नहीं रहतीं जहां उन्हें होना चाहिए।
- Joomla फार्मा हैक फ़ाइलों को स्कैन करने के लिए आप एक विशिष्ट कमांड का उपयोग कर सकते हैं:
find /home/user_account/public_html/ ( -name "*xmloem*.*" -o -name "*pharma*.*" -o -name "mod_joomla" -o -name "com_article" -o -name "LICESNE.php" ) -print
- grep कमांड का उपयोग करके, हैकर फ़ाइलों से जुड़े फ़ाइल पैटर्न खोजें - base64_decode, eval, preg_replace, a/e मोडिफायर का उपयोग, gunzip, rot13, आदि। 'base64_decode' वाली लाइनों को स्कैन करने के लिए एक नमूना कमांड इस प्रकार है:
find /home/user_account/public_html/ ( -name "*.php" ) -type f -print0 | xargs -0 grep --binary-files=without-match -ir "base64_decodes*("
- नेटवर्क लॉग से उन फ़ाइलों के IP पते खोजें जो इन दुर्भावनापूर्ण फ़ाइलों तक पहुंच रहे थे
- .php फ़ाइलों के अलावा रूट में index.php के अलावा अन्य .php फ़ाइलों से कनेक्शन के लिए IP पते स्कैन करें
- पिछले 2-3 महीनों के लिए अपने नेटवर्क लॉग को स्कैन करें ताकि आपके वेब सर्वर पर किसी अज्ञात IP से कनेक्शन की जांच की जा सके
- 200 'ओके' संदेश में POST अनुरोधों के लिए स्कैन करें। आप पहले ज्ञात हैकर फ़ाइल के साथ संपर्क द्वारा पहचानेंगे - POST मूल रूप से अपलोड है। POST अनुरोध करने वाला IP पता नव अपलोड हैकर स्क्रिप्ट के लिए एकल अनुरोध करेगा। नतीजतन, अन्य वेबसाइटें भी उसी फ़ाइल के साथ संपर्क करना शुरू कर देंगी। परिणामस्वरूप, अब आप समझौता की गई फ़ाइल का स्थान पता लगा सकेंगे और अपनी वेबसाइट को वापस वेब पर अपलोड करने से पहले इसे हटा देंगे।
क्या आपकी Joomla वेबसाइट हैक हो गई है? यहां हमें एक संदेश छोड़ें या अभी एस्ट्रा एजेंट के साथ चैट करें, और हमें आपकी मदद करने में खुशी होगी ?
Joomla फार्मा हैक हटाना
इससे पहले कि आप हैक फ़ाइलों को हटाने के लिए अपनी Joomla वेबसाइट के सर्वर को संशोधित करना शुरू करें, यह अनुशंसा की जाती है कि आप अपनी वेबसाइट का उचित बैकअप लें ताकि कोई जानकारी खो न जाए। फिर आपको यह भी सुनिश्चित करना होगा कि आपकी वेबसाइट को होस्ट करने वाला कंप्यूटर सिस्टम वायरस, स्पाइवेयर या अन्य मैलवेयर जैसे संभावित अवांछित सॉफ़्टवेयर से संक्रमित नहीं है। उन PCs को स्कैन करें जिन्हें कोई प्रशासनिक विशेषाधिकार दिए गए हैं।
सभी स्कैन करने के बाद, आपके FTP अकाउंट्स, ईमेल अकाउंट्स और डेटाबेस के क्रेडेंशियल्स की सुरक्षा की जांच करना आवश्यक है। FTP उपयोगकर्ताओं के लिए SSH एक्सेस को बंद करने और SSH एक्सेस को विशिष्ट व्हाइट-लिस्टेड IP पतों तक लॉकडाउन करने की सिफारिश की जाती है।
इसके बाद, अपनी Joomla वेबसाइट को वेब से हटाने और अपनी वेबसाइट की डायरेक्टरी में Joomla फार्मा हैक हटाने फ़ाइलों के लिए निम्नलिखित कार्रवाइयां करने की सिफारिश की जाती है:
डेटाबेस टेबल्स साफ़ करें
स्कैन में मिले किसी भी स्पैमी कीवर्ड, सामग्री, पेलोड को डेटाबेस टेबल्स से हटाएं।
कोर फ़ाइलें साफ़ करें
स्कैन परिणामों में फ़्लैग किए गए कोर फ़ाइलों में सभी संशोधनों की समीक्षा करें। अच्छी कॉपी के साथ फ़ाइलों की तुलना करें और आवश्यक परिवर्तन करें।
यूज़र लॉग्स का ऑडिट करें
अज्ञात यूज़र्स/एडमिन को हटाएं, यदि कोई हो। यह संभव है कि हमलावर ने कई प्रोफाइल यूज़र्स के रूप में बनाए हों या खुद को एडमिन के रूप में जोड़ा हो। यूज़र और एडमिन लॉग्स का सावधानीपूर्वक ऑडिट करें और किसी भी पहुंच को ब्लॉक करने के लिए उन्हें हटा दें।
बैकडोर हटाएं
संभावित बैकडोर को समाप्त करें। हैकर्स वेबसाइट पर बार-बार पहुंच प्राप्त करने के लिए बैकडोर छोड़ जाते हैं। कुछ सामान्य स्थान जहां आप बैकडोर पा सकते हैं- base64, str_rot13, gzuncompress, gzinflate, eval, exec, create_function, location.href, curl_exec, stream, आदि।
एंट्री ब्लॉक करें
इसके अलावा, हम आमतौर पर एक स्क्रिप्ट लगाएंगे जो-
- संदिग्ध यूज़र-एजेंट्स से कनेक्शन ब्लॉक करता है
- हैकर द्वारा फ़ाइलों तक पहुंचने के प्रयासों का पता लगाता है और उन विज़िटर्स को स्थायी रूप से ब्लॉक करता है
- दुर्भावनापूर्ण IP पते को ब्लैकलिस्ट करता है
Joomla फार्मा हैक की रोकथाम: सारांश
वर्ल्ड वाइड वेब में उपलब्ध कुछ भी सुरक्षित नहीं है। इसे या तो हैक किया गया है या हैक होने का इंतजार कर रहा है। एक वेबसाइट एडमिनिस्ट्रेटर के रूप में, आप Joomla फार्मा हैक को रोकने के लिए कुछ उचित कदम उठा सकते हैं। वे हैं:
- सफल हैक की संभावना को कम करें, हमारे मामले में, Joomla फार्मा हैक।
- जब आप किसी बिंदु पर हार मान लें तो रिकवरी प्रक्रिया को तेज करें
अपने CMS को अपडेट करें
एक Joomla वेब एडमिन जो सबसे महत्वपूर्ण काम कर सकता है वह है अपने कंटेंट मैनेजमेंट साइट को अप-टू-डेट रखना। उन्हें याद रखना चाहिए कि न तो लेख और न ही चित्र आपकी Joomla वेबसाइट को बनाने में मदद करते हैं बल्कि कंटेंट मैनेजमेंट वेबसाइट यह है कि आप अपनी Joomla वेबसाइट को हैक होने से कैसे रोक सकते हैं।
एड-ऑन पर नज़र रखें
इसके अलावा, यह महत्वपूर्ण है कि आप अपने एड-ऑन के कामकाज की जांच करें। सभी एड-ऑन, थीम और टेम्प्लेट को उनके नवीनतम और सबसे सुरक्षित संस्करणों में अपडेट करें।
खामियों को खत्म करें
आपकी Joomla वेबसाइट में विसंगतियों या बग का अस्तित्व हैकर को फ़ाइलें लगाने और Joomla फार्मा हैक निष्पादित करने के लिए विंडो दे सकता है। उन एड-ऑन की निगरानी करें जो विज़िटर को फ़ाइल अपलोड करने की अनुमति देते हैं। सुनिश्चित करें कि यह यह पता लगाने के लिए पर्याप्त बुद्धिमान है कि सही प्रकार की फ़ाइल अपलोड की जा रही है या नहीं।
एस्ट्रा जैसे वेब एप्लिकेशन फ़ायरवॉल उपयोगिता का उपयोग करें
अंत में, आप एस्ट्रा जैसे वेब एप्लिकेशन फ़ायरवॉल उपयोगिता पर भरोसा कर सकते हैं और अपनी Joomla वेबसाइट की सुरक्षा के बारे में तनाव-मुक्त रह सकते हैं। यह उपयोगिता स्कैनिंग करके और रीयल-टाइम आधार पर उन्हें हटाकर कई प्रकार के मैलवेयर से आपकी वेबसाइट की रक्षा करती है। यह आपकी वेबसाइट डायरेक्टरी में उत्पन्न हो रही स्पैम फ़ाइलों पर नियमित जांच करता है और उन्हें आपकी Joomla वेबसाइट को कोई नुकसान पहुंचाए बिना हटाने का प्रयास करता है।
Joomla सुरक्षा पर अधिक लेखों के लिए, एस्ट्रा सुरक्षा ब्लॉग के इस खंड पर जाएं। आपको अन्य कमजोरियाँ या सुरक्षा मुद्दे मिलेंगे जो आपकी Joomla वेबसाइट पर आ सकते हैं।