ड्रुपल को वास्तव में सुरक्षित माना जाता है और यह इसकी लोकप्रियता का कारण था। ड्रुपल एक ओपन-सोर्स CMS है और मजबूत होने के लिए जाना जाता है। ओपन-सोर्स होने के कारण, इसका स्रोत कोड सार्वजनिक रूप से दृश्यमान है। यह बग बाउंटी शिकारी के लिए एक सोने की खान है। हाल के कुछ महीनों में ड्रुपल को कुख्यात "फार्मा हैक" से "किटी क्रिप्टोमाइनिंग मैलवेयर" तक का सामना करना पड़ा। बढ़ते हुए एक और संक्रमण है "ड्रुपल हैक रीडायरेक्ट" जो आपकी वेबसाइट के विज़िटर्स को स्पैमी वेब पेजों पर रीडायरेक्ट करता है।
ड्रुपल रीडायरेक्ट हैक तब होता है जब एक हमलावर आपकी वेबसाइट में भेद्यता का फायदा उठाता है और मैलवेयर इंस्टॉल करने के लिए साइट सामग्री को संशोधित करता है। परिणामस्वरूप, आपकी वेबसाइट के विज़िटर्स को स्पैमी और संदिग्ध लिंक पर रीडायरेक्ट किया जाता है। वेबसाइट मालिकों ने शिकायत की है कि यह मैलवेयर उपयोगकर्ताओं को वियाग्रा या पोर्न बेचने वाले फ़िशिंग और वयस्क पेजों पर रीडायरेक्ट करता है।
ड्रुपल हैक रीडायरेक्ट समस्या कैसी दिखती है?
इस रीडायरेक्शन संक्रमण के कई प्रकार हैं:
- वेबसाइट विज़िटर्स आपके होमपेज पर जाने पर स्पैमी पेजों पर रीडायरेक्ट हो जाते हैं
- जब भी कोई बटन/लिंक क्लिक किया जाता है, तो पेज नकली फार्मेसी पेजों पर रीडायरेक्ट हो जाता है जो वियाग्रा, सियालिस बेचते हैं
यह देखने के लिए कि क्या आपकी ड्रुपल साइट दूसरे वेरिएंट से संक्रमित है, आप एक गूगल डॉर्क का उपयोग कर सकते हैं। निम्न गूगल डॉर्क हमें इस बारे में एक परिचय देता है कि हम इसमें गोता लगाने जा रहे हैं।
site:your-website.com "viagra"
यहां, यह डॉर्क वियाग्रा पेजों पर रीडायरेक्ट होने वाली सभी ड्रुपल वेबसाइटों को दिखाता है। हालांकि, आप 'पोकर', 'पोर्न', 'लोन' आदि जैसे अन्य कीवर्ड से वियाग्रा शब्द को बदलकर अधिक रीडायरेक्शन खोज सकते हैं।
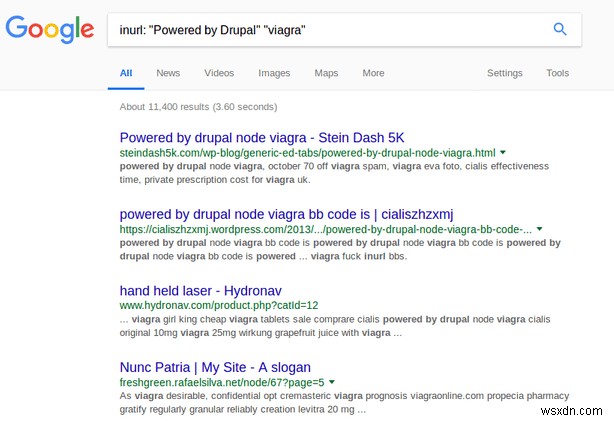
पहले वेबसाइट लिंक पर क्लिक करने पर निम्न त्रुटियां उत्पन्न हुईं।
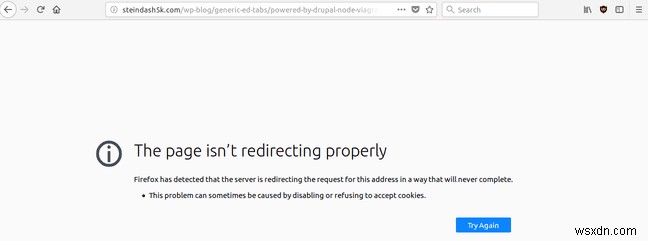
इसका मतलब है कि हमलावर ने वेबसाइट का फायदा उठाया था और यह रीडायरेक्ट कर रहा था। हालांकि, अन्य कारकों के कारण, रीडायरेक्ट अब काम नहीं कर रहा हो सकता है।

ड्रुपल हैक रीडायरेक्ट के प्रकार (HTTP स्टेटस कोड):
- 301 रीडायरेक्ट: इसे स्थायी रीडायरेक्ट भी कहा जा सकता है। जब गूगल या कोई अन्य खोज इंजन इस URL को देखता है। यह बताएगा कि URL एक नए स्थान पर स्थानांतरित हो गया है इसलिए सभी पिछले संबंधों को अपडेट करें। हमलावर इस रीडायरेक्ट का उपयोग इसकी सरलता के कारण सबसे अधिक संभावना रखते हैं।
- 302 रीडायरेक्ट: 302 का उपयोग अब अनावश्यक है क्योंकि इसे 303 द्वारा प्रतिस्थापित किया गया है। एक 303 रीडायरेक्ट मूल रूप से कहता है कि एक दस्तावेज़ अस्थायी रूप से उपलब्ध है।
- 303 रीडायरेक्ट: यह 302 का एक परिष्कृत संस्करण है। एक 303 रीडायरेक्ट एक अस्थायी पेज प्रदान करता है जो भविष्य में उसी पते पर मौजूद नहीं हो सकता है। यह एक क्रेडिट कार्ड डेटा फॉर्म, अस्थायी विवरण जनरेटर आदि हो सकता है। यह हमलावर से कम से कम अपेक्षित है जब तक कि यह वास्तव में परिष्कृत हमला न हो।
- 307 रीडायरेक्ट: यह 303 रीडायरेक्ट का एक संस्करण है जिसमें कुछ अंतर हैं। इसके अलावा, एक 308 रीडायरेक्ट है जो एक प्रयोगात्मक रीडायरेक्ट है। अत्यधिक संभावना नहीं है कि इसका उपयोग किया जाए लेकिन संभावना से इंकार नहीं किया जा सकता।
ड्रुपल मैलवेयर रीडायरेक्ट के संकेत:
- असामान्य रूप से उच्च वेबसाइट ट्रैफ़िक
- आपकी ड्रुपल साइट पर अज्ञात फ़ाइलें जोड़ी गईं
- एडमिन अधिकारों के साथ नए उपयोगकर्ता बनाए गए
- आपकी वेबसाइट होमपेज पर लिंक क्लिक करने पर स्पैम पर रीडायरेक्ट
- आपकी वेबसाइट पर दुर्भावनापूर्ण विज्ञापन या पोर्न पॉप अप
- नए पहले से अज्ञात नोड्स, फ़ाइलें आदि दिखाई दे सकते हैं
- खोज इंजन स्पैम सामग्री दिखा सकते हैं
- गूगल, बिंग आदि जैसे खोज इंजनों द्वारा सुरक्षा चेतावनी या ब्लैकलिस्टिंग
ड्रुपल हैक रीडायरेक्ट समस्या के कारण:
ड्रुपल हैक रीडायरेक्ट का कारण बहुत विविध हो सकता है और इसे एक लेख में संक्षेपित नहीं किया जा सकता। हालांकि, हम प्रमुख कारणों को संक्षेप में देख सकते हैं:
DNS रीडायरेक्ट
DNS रीडायरेक्ट तब होता है जब कोई आपके DNS सर्वर की प्रविष्टियों को संशोधित करता है। तो जब कोई आपकी वेबसाइट मांगता है, तो DNS सर्वर उपयोगकर्ता को उस प्रविष्टि पर भेजते हैं. एक अनुमानी परीक्षण के रूप में, आप DNS लुकअप कर सकते हैं। विंडोज में डिफ़ॉल्ट टूल traceroute है। इसे कमांड लाइन tracert www.your-site.com से एक्सेस किया जा सकता है। इसी तरह, लिनक्स उपयोगकर्ता host www.your-site.com का उपयोग कर सकते हैं। यदि DNS लुकअप गलत IP पता लौटाता है, तो आपकी समस्या DNS में है, आपकी वेबसाइट पर नहीं। अधिक उन्नत उपयोगकर्ता दुष्ट DNS सर्वर प्रविष्टियों की जांच कर सकते हैं।
फ़ाइलों से छेड़छाड़
हमलावर ने .htaccess और index.php फ़ाइलों से छेड़छाड़ की हो सकती है। शायद उनके अंदर दुर्भावनापूर्ण कोड देखना चाहेंगे। कोड निम्न प्रारूप का हो सकता है:
data:text/html,<html><meta http-equiv="refresh" content="0; url=https://malicious_site.com/process/route/1673246826.html?refresh=non-ie&bl=0"></html>
यहां, कोड का यह टुकड़ा वेबसाइट को डोमेन https://malicious_site.com पर रीडायरेक्ट कर रहा है।
कोर अखंडता
ऐसी सभी फ़ाइलों की गहन मैन्युअल जांच की आवश्यकता है। आप संभवतः सभी वेबसाइटों के अंदर मैन्युअल रूप से जांच नहीं कर सकते। इस दिशा में पहला कदम इंस्टॉल की गई फ़ाइलों के कोर अखंडता मूल्य की जांच करना है। इसके साथ शुरू करें:
mkdir drupal-8.3.5
cd drupal-8.3.5
wget https://github.com/drupal/core/archive/8.3.5.tar.gz
tar-zxvf core-8.3.5.tar.gz
यह कोड यहां ड्रुपल-8.3.5 नामक एक निर्देशिका बनाता है और फिर उस निर्देशिका में बदल जाता है। इसकी तीसरी लाइन फिर GitHub रिपॉजिटरी से मूल इंस्टॉलेशन फ़ाइलें डाउनलोड करती है और चौथी उन्हें निकालती है। अब उनकी तुलना करने का महत्वपूर्ण हिस्सा आता है। diff -r core-8.3.5 ./public_html यह कमांड यहां हमारी फ़ाइलों बनाम मूल इंस्टॉलेशन में परिवर्तन देगा। सभी फ़ाइलों की जांच के लिए इस प्रारूप में आगे बढ़ें।
अन्य कारण
- SQL इंजेक्शन पर पहली सार्वजनिक चर्चा 1998 में लिखी गई थी। एक कारण है कि यह आज तक वेबसाइटों को परेशान करता है। SQL इंजेक्शन की घटना अस्वच्छ इनपुट का परिणाम है। कोडिंग में सिर्फ एक सेमीकोलन छोड़ने से SQL इंजेक्शन भेद्यता हो सकती है।
- शायद
modules/system/wxeboa.phpजैसे संदिग्ध मॉड्यूल नामों पर नज़र रखना चाहें। ये मूल इंस्टॉलेशन का हिस्सा नहीं हैं। - गूगल पारदर्शिता रिपोर्ट ड्रुपल हैक रीडायरेक्ट के कारणों का पता लगाने में बहुत मददगार हो सकती है। यह आपकी वेबसाइट के बारे में बहुत कुछ बता सकती है।
- कमजोर FTP या वेबसाइट पासवर्ड ड्रुपल हैक रीडायरेक्ट का कारण हो सकते हैं। यदि आप डिफ़ॉल्ट कॉन्फ़िगरेशन का उपयोग कर रहे हैं तो अभी बदलें!
ड्रुपल हैक रीडायरेक्ट समस्या के लिए क्षति नियंत्रण:
रेफरर पर आधारित जिसमें कीवर्ड होते हैं
साइबर सुरक्षा का अंगूठे का नियम है कि आप हमले की संभावना को कभी खत्म नहीं कर सकते, आप केवल इसमें देरी कर सकते हैं। इस दिशा में, एक और चतुर चाल .htaccess फ़ाइल को संपादित करना है। फ़ाइल को इस तरह संपादित किया जा सकता है कि भविष्य में संक्रमण होने पर भी, आपकी वेबसाइट उपयोगकर्ताओं को स्पैम एक्सेस करने से रोकती है। यह उपयोगकर्ताओं के बीच विश्वास को बढ़ावा देगा। इसलिए संक्रमण के बावजूद, खोज इंजन आपको ब्लैकलिस्ट नहीं करेंगे क्योंकि आप स्वचालित रूप से स्पैम को ब्लॉक कर रहे होंगे। यह आपको कुछ समय देगा और आपके खोज रैंकिंग को गिरने से बचाएगा। इस प्रकार, यह क्षति नियंत्रण के रूप में काम करता है।
<Limit GET>
order allow, deny
allow from all
deny from env = spammer
SetEnvIfNoCase Referer ". * (Poker | credit | money). *" Spammer
</ Limit>
यह कोड पहचानकर्ताओं (HTTP रेफरर) के आधार पर पोकर, क्रेडिट आदि जैसे लिंक वाले पेजों तक उपयोगकर्ताओं को पहुंचने से रोकता है। चूंकि हमारी वेबसाइट में इनमें से कोई भी नहीं है, हम ऐसे शब्दों को ब्लॉक करके दूर कर सकते हैं। यह वाइल्डकार्ड के साथ एक फिल्टर के रूप में कार्य करता है।
अपने स्वयं के पहचानकर्ताओं पर आधारित
दूसरी विधि अपने स्वयं के पहचानकर्ता (HTTP REFERRERS) के आधार पर पहुंच को अवरुद्ध करना है
Rewrite Engine On
RewriteBase /
# allow referrals from search engines:
RewriteCond% {HTTP_REFERER}!. * xyz \ .com /.*$ [NC]
RewriteCond% {HTTP_REFERER}! ^ Http: // ([^ /] +) google \ .. * $ [NC]
वाक्यांश गूगल को याहू, बिंग आदि जैसे सभी खोज इंजनों से बदलना जारी रखें जिन्हें आप अनुमति देना चाहते हैं।
# Conditions for don`t wanted referrals
RewriteCond% {HTTP_REFERER} ^. * Loans. * $ [OR]
शब्द लोन को वियाग्रा, पोर्न आदि जैसे स्पैम शब्दों से बदलना जारी रखें जिन्हें आप ब्लॉक करना चाहते हैं। हालांकि, यह ध्यान देने योग्य है कि इसके काम करने के लिए Apache का ModRewrite चालू होना चाहिए। इसके अलावा, आप सार्वजनिक रूप से स्पैमिंग के लिए जाने जाने वाले कुछ IP को भी प्रतिबंधित कर सकते हैं।
ड्रुपल मैलवेयर रीडायरेक्ट से संक्रमित वेबसाइट की सफाई।
डेटाबेस सफाई:
उपयोगकर्ताओं की जांच
सबसे पहले, हम SQL इंजेक्शन की जांच से शुरू करेंगे। Sqlmap जैसी संदिग्ध टेबल पर नज़र रखें। Sqlmap नाम की यह टेबल वेबसाइट के खिलाफ स्वचालित पेन टेस्ट टूल Sqlmap का उपयोग करते हुए जंक क्वेरी का परिणाम है। सभी टेबल दिखाने के लिए बस कमांड का उपयोग करें। show tables ;। हमलावर ने नए उपयोगकर्ता प्रविष्टियां भी बनाई होंगी और एडमिन विशेषाधिकार प्राप्त किए होंगे। इसकी जांच के लिए उपयोग करें:
Select * from users as u
AND u.created > UNIX_TIMESTAMP(STR_TO_DATE('Oct 15 2018', '%M %d %Y '));
यहां, यह 15 अक्टूबर 2018 के बाद बनाए गए सभी उपयोगकर्ताओं को प्रदर्शित करेगा। आप इस लाइन को अपनी पसंद की तारीख में बदल सकते हैं। यदि आप एक दुष्ट उपयोगकर्ता या टेबल का पता लगाते हैं, तो आप drop database database-name.dbo; का उपयोग करके इसे हटा सकते हैं।
उपयोगकर्ताओं को ब्लॉक करना
इसके अलावा, आप उपयोगकर्ताओं को ब्लॉक कर सकते हैं या हर उपयोगकर्ता के लिए पासवर्ड बदल सकते हैं। निम्न कमांड का उपयोग करें:
update users set pass = concat('ZZZ', sha(concat(pass, md5(rand()))));
यह SQL स्टेटमेंट उपयोगकर्ता पासवर्ड को MD5 प्रारूप में बदलता है। MD5 प्रारूप एक क्रिप्टोग्राफिक सुरक्षा फ़ंक्शन है। अपने पासवर्ड को कभी भी प्लेन टेक्स्ट प्रारूप में संग्रहीत न करें। समझौता किए गए डेटाबेस से हमलावर के लिए प्लेन टेक्स्ट पासवर्ड निकालना काफी आसान है। एक MD5 मान अभी भी सुरक्षा की एक अतिरिक्त परत देता है। जैसा कि शब्द admin का परिणाम हैश 86fb269d190d2c85f6e0468ceca42a20 में होगा। एक तरफ़ा फ़ंक्शन होने के कारण पिछड़े की गणना करना मुश्किल है।
फ़ाइलें सफाई:
- इंस्टॉलेशन को फ़ाइलों की बैकअप प्रति पर वापस लाएं।
- संक्रमण के लिए स्कैन करने के लिए बाहरी मॉड्यूल का उपयोग किया जा सकता है। हैक्ड मॉड्यूल ऐसा ही एक लोकप्रिय उत्पाद है।
- रूट निर्देशिका के बाहर और संवेदनशील फ़ाइलों तक पहुंच को अस्वीकार करें।
- संवेदनशील जानकारी के रिसाव को रोकने के लिए त्रुटि रिपोर्टिंग अक्षम करें।
- यदि आपका इंस्टॉलेशन पुराना है तो अपडेट करें! अपडेट करें! अपडेट करें!
- पहले उपयोग किए गए सभी API कुंजियों और FTP पासवर्ड को रीसेट करें। सुनिश्चित करें कि आप एक मजबूत पासवर्ड का उपयोग करते हैं।
- निम्न कमांड का उपयोग करके अपना कैश साफ़ करें:
drush cache-rebuild(ड्रुपल 8) याdrush cache-clear all(ड्रुपल 7)। - ड्रुपल रीडायरेक्ट हैक के खिलाफ सुरक्षा की एक अतिरिक्त परत के रूप में किसी प्रकार के WAF समाधान का उपयोग करें।
हालांकि, अभी भी बहुत कुछ गलत हो सकता है और ड्रुपल हैक रीडायरेक्ट का परिणाम हो सकता है। यदि आप अभी भी पता लगाने में असमर्थ हैं, तो विशेषज्ञों से संपर्क करें। यदि मैन्युअल रूप से साफ करना बहुत थकाऊ लगता है, तो स्वचालित उपकरणों का उपयोग करें। अपने CMS में खोजी गई भेद्यताओं के बारे में ब्लॉग, वेबसाइट आदि से नियमित रूप से अपडेट रहें।