एक हैक की गई Drupal वेबसाइट अत्यधिक दर्दनाक हो सकती है। अब, हैक के कई कारण हो सकते हैं। लेकिन, सबसे आम हैं मैलवेयर, कोड इंजेक्शन, स्पैम, आदि। यदि आप Drupal मैलवेयर हटाने की तकनीक ढूंढ रहे हैं, तो आप सही जगह पर आए हैं। इस गाइड में हैक की गई वेबसाइट की Drupal फ़ाइलों और डेटाबेस को साफ करने के लिए चरण-दर-चरण निर्देश हैं। साथ ही मैलवेयर और बैकडोर का पता लगाने का भी उल्लेख है। यह लेख इस तरह से तैयार किया गया है कि इसे एक औसत यूजर द्वारा आसानी से लागू किया जा सके।
Drupal आज उपयोग किए जाने वाले लोकप्रिय CMS में सबसे पुराने और सबसे सुरक्षित में से एक है। यह दस लाख से अधिक वेबसाइट्स को पूरा करता है। हालांकि, इस साल Drupal में कई भेद्यताएं उजागर हुई हैं। Drupalgeddon नामक RCE भेद्यताओं की एक श्रृंखला की तरह। इसके परिणामस्वरूप कुछ महीनों के भीतर Drupal के कई हैक इंस्टॉलेशन हुए, जिनमें से अधिकांश का उपयोग क्रिप्टोकरेंसी माइन करने के लिए किया गया था। हालांकि, Drupal की सुरक्षा टीम आवश्यक पैच अपडेट जारी करने में काफी तेज थी।
Drupal हैक: Drupal हैक के संभावित परिणाम
- वेबसाइट पर संवेदनशील जानकारी चुराने के लिए डिज़ाइन किए गए फ़िशिंग पेज दिखाई देते हैं।
- ग्राहक दुर्भावनापूर्ण रीडायरेक्ट के बारे में शिकायत करते हैं।
- लॉगिन, बैंकिंग विवरण आदि जैसी संवेदनशील जानकारी डार्कनेट पर बिक्री के लिए।
- Japanese Keyword Hack या Pharma Hack आदि के कारण साइट पर बेतुका कंटेंट दिखाई देता है।
- लॉग इन करते समय 'आपका अकाउंट सस्पेंड कर दिया गया है!' मैसेज दिखाई देता है।
- Drupal साइट सर्च इंजन्स द्वारा ब्लैकलिस्ट हो जाती है।
- Drupal वेबसाइट बहुत धीमी हो जाती है और एरर मैसेज दिखाती है।
- साइट पर कई दुर्भावनापूर्ण विज्ञापन और पॉप-अप दिखाई देते हैं।
- विश्वास की कमी के कारण यूजर्स साइट पर जाने से बचते हैं।
- यूजर ट्रैफिक और राजस्व में गिरावट।
- लॉगिन डेटाबेस में नए, दुष्ट एडमिन दिखाई देते हैं।

Drupal हैक: Drupal हैक के उदाहरण
जब Drupal साइट्स हैक हो जाती हैं, तो प्रभावित यूजर्स कम्युनिटी फ़ोरम से मदद लेते हुए पाए जा सकते हैं। नीचे दी गई छवि में हैक किए गए Drupal का एक ऐसा उदाहरण दिया गया है।
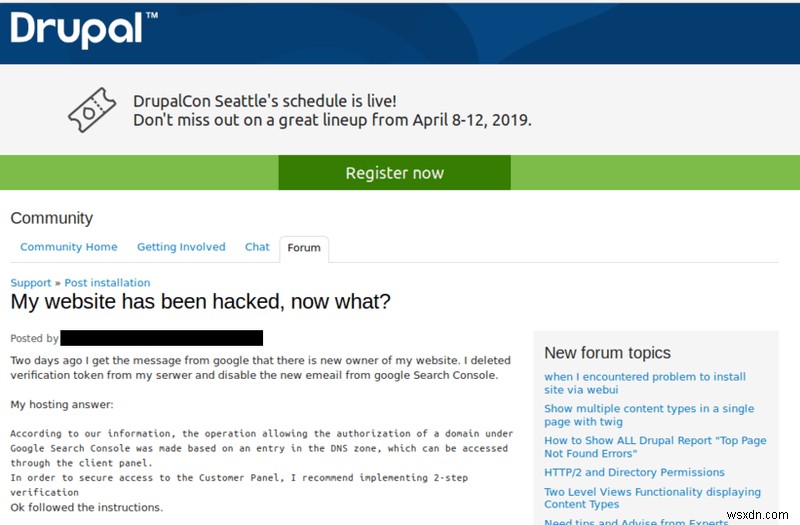
Drupal हैक के संभावित कारण
Drupal हैक: Drupal SQL इंजेक्शन
Drupal SQLi भेद्यताएं अक्सर खराब कोडेड मॉड्यूल्स में पाई जा सकती हैं। हालांकि, कोर के भीतर एक SQLi काफी दुर्लभ और खतरनाक है। ऐसा ही एक खतरनाक दोष एक बार Drupal कोर के भीतर पाया गया था और इसे 'Drupalgeddon' कहा गया था, हालांकि Drupal ने PDO (PHP Data Object) का उपयोग एक स्थिर SQL अनुरोध और डायनामिक मानों के बीच अंतर करने के लिए किया था।
$query = $db->prepare("SELECT * FROM users WHERE user = :user AND password = :password");
$account = $query->execute(array(':user' => $_POST['user'], ':password' => $_POST['password']));
सब कुछ ठीक लगता है क्योंकि इनपुट डेटाबेस तक पहुंचने से पहले ठीक से सैनिटाइज्ड होता है। हालांकि, विवाद की हड्डी Drupal के प्लेसहोल्डर एरे के भीतर थी। ये मॉड्यूल डेवलपर्स को लचीलापन देने के उद्देश्य से थे, क्योंकि ये डेटाबेस क्वेरी संरचना को डायनामिक रूप से बदलने की अनुमति देते थे।
db_query("SELECT * FROM {node} WHERE nid IN (:nids)", array(':nids' => array(13, 42, 144)));इसके बाद, :nids प्लेसहोल्डर प्रदान किए गए आर्गुमेंट्स की संख्या से मेल खाएगा। जैसे:
SELECT * FROM {node} WHERE nid IN (:nids_0, :nids_1, :nids_2)यह सुविधा PHP इंडेक्स्ड एरे के साथ संयुक्त होकर पैरामीटर्स जैसे (GET, POST और कुकीज) पास करने के लिए उपयोग की जा सकती थी। Drupal प्लेसहोल्डर एरे डिफ़ॉल्ट रूप से $_POST['user'] पैरामीटर को एक एरे मानेंगे। इसके बाद, यह नए प्लेसहोल्डर नाम उत्पन्न करने के लिए रॉ एरे स्ट्रिंग इंडेक्स का उपयोग करेगा। परिणामस्वरूप, हमलावर पैरामीटर: user[0 #], मान:foo. जैसे दुर्भावनापूर्ण मान प्रदान कर सकता है। परिणामी क्वेरी होगी:
SELECT * FROM {users} WHERE user = :user_0 #इस प्रकार हमलावर सफलतापूर्वक लॉगिन ऑथेंटिकेशन को बायपास कर लेता है। इसके अलावा, हमलावर पैरामीटर को user[0; INSERT INTO users VALUES 'MalUser', 'Passw0rd!', 'Administrators'; #] के रूप में संपादित करके नए यूजर्स भी बना सकता है। यह एक अत्यधिक गंभीर दोष था क्योंकि यह Drupal के कोर को प्रभावित करता था। अधिक चिंताजनक बात यह है कि इसका फायदा उठाने के लिए एक Metasploit मॉड्यूल भी जारी किया गया था!
Drupal हैक: Drupal एक्सेस बायपास
Drupal एक्सेस बायपास के परिणामस्वरूप यूजर्स उन संसाधनों तक पहुंच सकते हैं जो उनके लिए नहीं हैं। इस तरह की नवीनतम भेद्यता को SA-CONTRIB-2018-081 कहा गया है। इसका कारण Drupal 8.x के लिए JSON:API मॉड्यूल 8.x-1.x नामक एक Drupal मॉड्यूल है। इसका उपयोग मुख्य रूप से निम्न के लिए किया जाता है:
- Drupal कंटेंट और कॉन्फिगरेशन एंटिटीज तक पहुंच।
- Drupal कंटेंट और कॉन्फिगरेशन एंटिटीज में हेरफेर।
इस मामले में, यह कुछ अनुरोधों का जवाब देते समय अनुमतियों की सावधानीपूर्वक जांच नहीं करता है। यह अपर्याप्त अनुमति वाले दुर्भावनापूर्ण एक्टर्स को संवेदनशील जानकारी प्राप्त करने की अनुमति दे सकता है। परिणामस्वरूप, केवल GET अनुरोधों का उपयोग इस प्रकार के हमले के लिए किया जा सकता है।
Drupal हैक: Drupal क्रॉस-साइट स्क्रिप्टिंग
XSS और SQLi जैसी भेद्यताएं Drupal मॉड्यूल्स में काफी आम हैं। इस श्रृंखला में नवीनतम SA-CONTRIB-2018-080 है। E-Sign मॉड्यूल XSS के प्रति संवेदनशील पाया गया। E-Sign मॉड्यूल मूल रूप से Drupal में Signature Pad को एकीकृत करने की अनुमति देता है। इस लेख को लिखने के समय, लगभग 875 साइट्स इस मॉड्यूल का उपयोग कर रही थीं। भेद्यता तब उत्पन्न हुई जब एक सिग्नेचर प्रदर्शित करते समय इनपुट सैनिटाइजेशन की कमी थी। जिससे हमलावर <script>alert('XSS Found!')</script> कोड का उपयोग करके XSS का परीक्षण कर सकता है। कमजोर सिग्नेचर फ़ील्ड तब "XSS Found!" संदेश उगल देगा। इस भेद्यता का उपयोग हमलावर द्वारा निम्न के लिए किया जा सकता है:
- यूजर कुकीज़ चुराना।
- यूजर्स को रीडायरेक्ट करना।
- Drupal साइट पर जाते समय एंड यूजर के डिवाइस पर मैलवेयर डाउनलोड करना।
Drupal हैक: Drupal रिमोट कोड एक्जीक्यूशन
Drupal सुरक्षा को Drupalgeddon बग्स की एक श्रृंखला द्वारा सताया गया है। Drupalgeddon 3 इस साल पाया गया नवीनतम है। यह अनऑथेंटिकेटेड यूजर्स को Drupal साइट्स पर कोड चलाने की अनुमति देता है। हालांकि Drupalgeddon 2 ने भी RCE की अनुमति दी थी। हालांकि, इसका फायदा उठाने के लिए, हमलावर को एक नोड हटाने की क्षमता की आवश्यकता थी। पूरा URL ऐसा दिखता था:
POST /?q=node/99/delete&destination=node?q[%2523][]=passthru%26q[%2523type]=markup%26q[%2523markup]=whoami HTTP/1.1 [...] form_id=node_delete_confirm&_triggering_element_name=form_id&form_token=[CSRF-TOKEN]यहां, एक नोड को हटाने के बहाने, हमलावर ने whoami कमांड इंजेक्ट किया। कोड की दूसरी पंक्ति CSRF टोकन की जांच के लिए है। एक CSRF टोकन मूल रूप से जांचता है कि अनुरोध उसी सर्वर पर उत्पन्न हुआ है या नहीं। इसके बाद, हमलावर नीचे दिए गए कोड में देखे अनुसार प्रतिक्रिया से form_build_id पुनर्प्राप्त करता है:
POST /drupal/?q=file/ajax/actions/cancel/%23options/path/[FORM_BUILD_ID] HTTP/1.1 [...] form_build_id=[FORM_BUILD_ID]यह अंततः एक्सप्लॉइट को ट्रिगर करता है और Whoami कमांड का आउटपुट प्रदर्शित होता है। इसलिए, हमलावर सर्वर में हेरफेर करने के लिए सभी प्रकार के कमांड निष्पादित कर सकता है। जो इस RCE बग को अधिक गंभीर बनाता है वह यह है कि इसके लिए एक्सप्लॉइट पहले ही जारी किया जा चुका है!
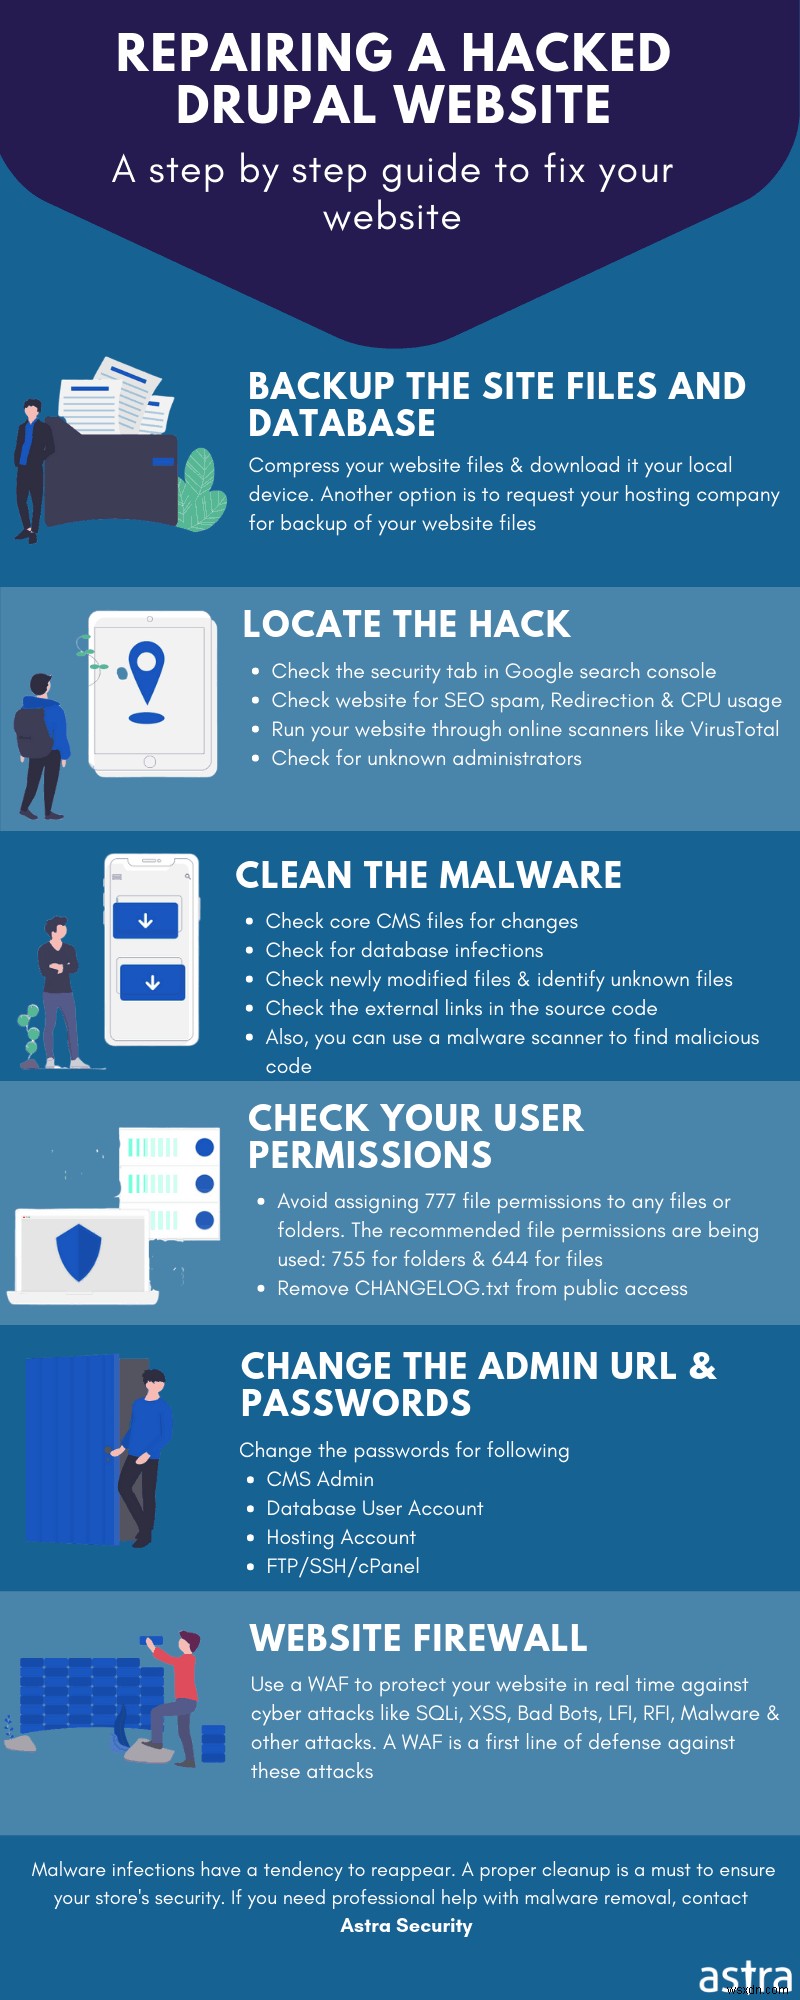
हैक की गई Drupal वेबसाइट की सफाई: Drupal मैलवेयर साफ करने के चरण
संक्रमण का पता लगाएं
Google Diagnostics का उपयोग करें
जब आपकी Drupal साइट हैक हो जाती है, तो अक्सर ऐसा होता है कि Google जैसे सर्च इंजन इसे ब्लैकलिस्ट कर देते हैं। इसलिए, Google के डायग्नोस्टिक टूल्स का उपयोग संक्रमण के प्रकार और कारण की पहचान करने के लिए किया जा सकता है। Google Transparency Report ऐसे मामलों में सहायक है। इसकी जांच करने के लिए:
- निम्नलिखित लिंक से Safe Browsing Site Status वेबसाइट पर जाएं।
- इस पेज पर, 'Check Site Status' विकल्प ढूंढें।
- अंत में, इसके नीचे अपना साइट URL दर्ज करें और 'Search' बटन पर क्लिक करें।
- यदि आपकी साइट संक्रमित है तो यह स्पैम रीडायरेक्ट आदि के बारे में जानकारी देगा। Drupal संक्रमण का कारण पहचानें और इसके निष्कासन की दिशा में काम करें।
अपनी साइट स्कैन करें
संक्रमित पेजों का पता लगाने के लिए, अपनी साइट को स्कैन करें। VirusTotal जैसे बहुत सारे मुफ्त विकल्प उपलब्ध हैं। या, आप पूरी फ़ाइल को .zip फ़ाइल में कंप्रेस करके स्कैनिंग के लिए अपलोड कर सकते हैं। हालांकि, मुफ्त सुरक्षा समाधान आपको वांछित परिणाम नहीं दे सकते हैं, इसलिए मैलवेयर हटाने के लिए विशेषज्ञों से संपर्क करने की सिफारिश की जाती है।
संशोधित फ़ाइलें जांचें
अक्सर, आपकी Drupal साइट को संक्रमित करने वाले बैकडोर्स Drupal कोर फ़ाइलों को संशोधित कर सकते हैं। Drupal साइट की फ़ाइल संशोधन की जांच निम्नलिखित चरणों द्वारा की जा सकती है:
- SSH के माध्यम से अपनी Drupal साइट से कनेक्ट करें।
- इस कमांड का उपयोग करके एक नई डायरेक्टरी बनाएं: mkdir drupal-y.x. 'y' को अपने Drupal सीरीज यानी 7,8,9 से बदलें। और 'x' को अपने Drupal रिलीज यानी 4.7.1, 2.1.3, आदि से बदलें।
- कमांड का उपयोग करके उस डायरेक्टरी पर नेविगेट करें:
cd drupal-y.x - कमांड द्वारा अपने Drupal संस्करण की एक ताजा कॉपी डाउनलोड करें:
wget https://github.com/drupal/core/archive/y.x.tar.gz - अब, tar.gz फ़ाइल को कमांड का उपयोग करके निकालें:
tar -zxvf core-y.x.tar.gz - अंत में कमांड द्वारा कोर फ़ाइलों के बीच अंतर की तुलना करें:
diff -r core-y.x ./public_html
वैकल्पिक रूप से, इसे साइट में SSH के माध्यम से लॉग इन करके और निम्नलिखित कमांड चलाकर भी किया जा सकता है:
find ./ -type f -mtime -20
यह कमांड पिछले 20 दिनों में संशोधित सभी फ़ाइलों को सूचीबद्ध करेगा। फ़ाइलों की संशोधित तिथियों की जांच करें और यदि कुछ भी संदिग्ध है, तो उस फ़ाइल को मैलवेयर के लिए स्कैन करें।
यूजर लॉग्स जांचें
यूजर लॉग्स आपको हैकर्स द्वारा आपकी साइट पर किसी भी संदिग्ध लॉगिन की पहचान करने में मदद कर सकते हैं। ऐसा करने के लिए:
- अपनी Drupal साइट के एडमिनिस्ट्रेटिव पेज में लॉग इन करें।
- मेनू से, 'People' विकल्प पर क्लिक करें
- इस सूची में मौजूद यूजर्स की समीक्षा करें और हर यूजर का 'Last Access Time' भी देखें। यदि आपको कोई संदिग्ध लॉगिन मिलता है, तो अपनी साइट में भेद्यता खोजने के लिए आगे बढ़ें।
संक्रमित फ़ाइलों को साफ करें और ऑबफस्केटेड कोड हटाएं
संक्रमित पेजों की पहचान हो जाने के बाद, संक्रमण आंशिक (कोर फ़ाइल में कुछ कोड) या पूरी फ़ाइल हो सकता है। यदि फ़ाइल में बेतुके कैरेक्टर हैं, तो यह इस तथ्य के कारण हो सकता है कि अधिकांश समय, हमलावर कोड को मनुष्यों के लिए अपठनीय प्रारूप में ऑबफस्केट करते हैं। Base64 प्रारूप हमलावरों के बीच बहुत लोकप्रिय है। ऐसे कोड को हटाने के लिए:
- SSH के माध्यम से अपनी साइट में लॉग इन करें।
- इसके बाद, कमांड का उपयोग करके base64 कोड की जांच करें:
find . -name "*.php" -exec grep "base64"'{}'; -print > hiddencode.txt.
यह कोड base64 एन्कोडेड कोड को स्कैन करेगा और इसे hiddencode.txt के अंदर सहेजेगा। - hiddencode.txt से टेक्स्ट को इस लिंक में ऑनलाइन सेवाओं पर अपलोड करें आगे के विश्लेषण के लिए।
- इस साइट पर 'Decode' विकल्प पर क्लिक करें। यह मूल कोड प्रदर्शित करेगा।
- FOPO जैसे अन्य ऑबफस्केशन को भी ऑनलाइन सेवाओं का उपयोग करके डिकोड किया जा सकता है।
- यदि संक्रमण पूरी फ़ाइल में है जो कोर पैकेज का हिस्सा नहीं है। फ़ाइल को हटा दें।
- कोर फ़ाइल में आंशिक संक्रमण के मामले में, यदि आप दुर्भावनापूर्ण कोड की पहचान करने में सक्षम हैं, तो इसे हटा दें। अन्यथा, इसे कमेंट आउट करें और मदद लें
Drupal बैकडोर अक्षम करें
Drupal बैकडोर फ़ोल्डर्स में छिपे हुए पाए जा सकते हैं जैसे: /modules, /themes, /sites/all/modules, और /sites/all/themes। उनका पता लगाना आसान नहीं है क्योंकि अक्सर कोड ऑबफस्केटेड हो सकता है। ऐसे कोड को खोजने के लिए, ऊपर "Clean Infected Files and Remove Obfuscated Code" में बताए गए चरणों का पालन करें। साथ ही, ये बैकडोर कुछ PHP फ़ंक्शन्स का उपयोग करते हैं।
उन फ़ंक्शन्स को अक्षम करने के लिए, इन चरणों का पालन करें:
- अपनी साइट में लॉग इन करें और फ़ाइल मैनेजर खोलें।
- php.ini फ़ाइल ब्राउज़ करें और खोलें।
- उस फ़ाइल में निम्नलिखित कोड जोड़ें:
disable_functions = "show_source, system, shell_exec, passthru, exec, popen, proc_open, allow_url_fopen, eval"
Drupal डेटाबेस साफ करें
Drupal डेटाबेस अक्सर मैलवेयर द्वारा टारगेट किया जाता है। अपनी संक्रमित Drupal साइट के डेटाबेस को साफ करने के लिए, इन चरणों का पालन करें:
- अपनी Drupal साइट में एडमिनिस्ट्रेटर पैनल के माध्यम से लॉग इन करें।
- Data Access > Drupal Database
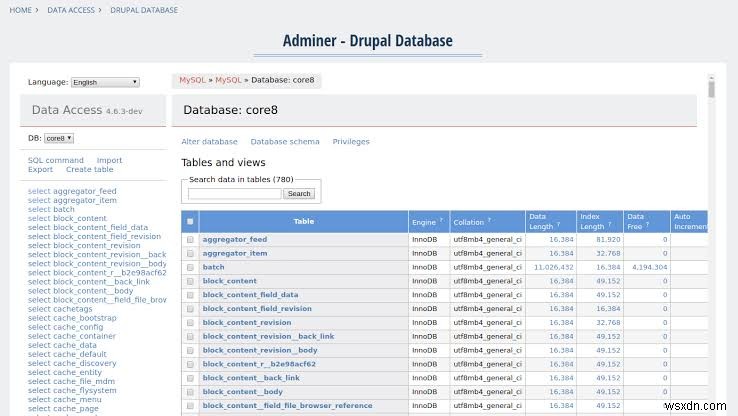
पर नेविगेट करें - यहां, सर्च बार में, मैलवेयर स्कैन के दौरान दिखाई देने वाले संदिग्ध लिंक या कंटेंट खोजें।
- उस टेबल को खोलें जिसमें वे स्पैमी कंटेंट और लिंक हैं। इसके बाद, मैन्युअली कंटेंट हटा दें।
- जब पूरा हो जाए, तो सत्यापित करें कि साइट अभी भी काम कर रही है और किसी भी अन्य डेटाबेस मैनेजमेंट टूल्स को हटा दें।
Drupal सुरक्षा: हमलावरों को ब्लॉक करें
सुनिश्चित करें कि कोई लॉग-इन क्रेडेंशियल्स समझौता नहीं किए गए हैं। मैलवेयर सफाई पूरी होने के बाद अपनी Drupal साइट का पासवर्ड रीसेट करें। अपना पासवर्ड बदलने के लिए, अपनी Drupal साइट में लॉग इन करें।
phpMyAdmin का उपयोग करके
- यदि आपके पास phpMyAdmin इंस्टॉल है, तो cPanel > Databases box > phpMyAdmin पर नेविगेट करें।
- इसके बाद, Drupal डेटाबेस चुनें और SQL टैब पर क्लिक करें।
- अब, टेक्स्ट फ़ील्ड में निम्नलिखित कमांड दर्ज करें:
update users set pass=md5('YOURPASS') where uid = 1; - 'YOURPASS' को उस पासवर्ड से बदलें जिसे आप सेट करना चाहते हैं और अंत में Go पर क्लिक करें!
Drush का उपयोग करके
- Drush के माध्यम से अपनी साइट को प्रबंधित करने के लिए, सुनिश्चित करें कि Drush मॉड्यूल इंस्टॉल है।
- Drush का उपयोग करने के लिए, अपनी साइट से SSH के माध्यम से कनेक्ट करें।
- अब, Drupal-8 यूजर्स के लिए, निम्नलिखित कमांड चलाएं:
drush user-password UserName --password="your-new-password". - Drupal-9 के लिए, निम्नलिखित कमांड चलाएं:
drush user:password UserName "your-new-password"
यहां, 'UserName को अपने Drupal साइट के यूजर से और 'your-new-password' को उस पासवर्ड से बदलें जिसे आप सेट करना चाहते हैं। सुनिश्चित करें, पासवर्ड सुरक्षित है और इसमें अक्षरों, संख्याओं और कैरेक्टर्स का अच्छा संयोजन है।
Drupal सुरक्षा: फ़ाइलें पुनर्स्थापित करना
बैकअप से संक्रमित पेज पुनर्स्थापित करें। यदि बैकअप उपलब्ध नहीं है तो एक ताजा कॉपी का उपयोग करें। फ़ाइलें साफ हो जाने के बाद, निम्न तरीके से अपना कैश साफ़ करें:
- SSH के माध्यम से अपनी Drupal साइट में लॉग इन करें।
- टर्मिनल से, निम्नलिखित कमांड चलाएं:
drush cache-rebuild(Drupal 8 के लिए)
या
drush cache-clear all(Drupal 7 के लिए)।
यदि आपकी Drupal साइट Google या आपके होस्टिंग प्रदाता द्वारा ब्लैकलिस्ट है, तो समीक्षा के लिए साइट सबमिट करें।
Drupal हैक शमन
संवेदनशील फ़ोल्डर्स की रक्षा करें
संवेदनशील फ़ोल्डर्स तक एक्सेस ब्लॉक करना महत्वपूर्ण है। यह निम्नलिखित चरणों के माध्यम से किया जा सकता है:
- अपनी साइट में लॉग इन करें और फ़ाइल मैनेजर खोलें।
- उन फ़ोल्डर्स के अंदर .htaccess नामक एक नई फ़ाइल बनाएं जिन्हें आप सुरक्षित करना चाहते हैं।
- उस फ़ाइल के अंदर निम्नलिखित कोड डालें:
Order Deny,Allow
Deny from all
Allow from 22.33.44.55
कोड का यह स्निपेट उन विशेष फ़ोल्डर्स के विजिटर्स को एक्सेस अस्वीकार करेगा। यहां, कोड की अंतिम पंक्ति निर्दिष्ट करती है कि किन IPs को अनुमति देनी है। साथ ही संशोधित .htaccess फ़ाइलों के अंदर भी देखें। यदि ऐसी कोई फ़ाइल मिलती है तो उसे पहले साफ करना प्राथमिकता दें।
अपडेट और बैकअप
सुनिश्चित करें कि आप Drupal के नवीनतम संस्करण का उपयोग कर रहे हैं। Drupal सुरक्षा टीम प्रत्येक नए अपडेट के साथ महत्वपूर्ण खामियों को अपडेट करती है। इसे चेंजलॉग का उपयोग करके सत्यापित किया जा सकता है। इसके अलावा, अनरिप्यूटेड प्लगइन्स का उपयोग करने से बचें क्योंकि उनमें बगी कोड होने की संभावना है। साइट की एक कॉपी बनाना सुनिश्चित करें। यह हमले के बाद साइट को पुनर्स्थापित करने में काम आ सकता है। अपडेट और बैकअप Drupal साइट को सुरक्षित करने के सबसे सस्ते और सबसे प्रभावी तरीके हैं।
सुरक्षा ऑडिट
सुरक्षा ऑडिट Drupal साइट के भीतर महत्वपूर्ण खामियों को प्रकट कर सकता है। सभी वेब एडमिन सुरक्षा में विशेषज्ञ नहीं हो सकते। इसलिए Astra जैसी सेवाएं वेब एडमिन के लिए सुरक्षा का ख्याल रख सकती हैं। Astra सुरक्षा ऑडिट और पेन-टेस्टिंग साइट पर गंभीर खतरों को जिम्मेदारी से प्रकट कर सकते हैं।
यह वेब एडमिन को हैक की गई Drupal साइट्स को रोकने के लिए एहतियाती उपाय करने की अनुमति दे सकता है। Astra सुरक्षा ऑडिट एक सुरक्षित वातावरण के भीतर रीयल-टाइम हमलों का अनुकरण करता है ताकि साइट को कोई नुकसान न हो और साथ ही, महत्वपूर्ण भेद्यताएं पाई जा सकें। Astra जैसे सुरक्षा ऑडिट Drupal साइट के भीतर OWASP टॉप 10 जैसी सामान्य भेद्यताएं ढूंढ सकते हैं।
Drupal मैलवेयर स्कैनर और फ़ायरवॉल
Drupal में हर महीने नई भेद्यताएं उजागर होती हैं। हालांकि, इसका मतलब यह नहीं है कि Drupal साइट्स असुरक्षित रहेंगी। एक फ़ायरवॉल हमलावरों को इन खामियों का फायदा उठाने से रोक सकता है भले ही Drupal साइट कमजोर हो। हालांकि, बाजार में उपलब्ध कई में से सही फ़ायरवॉल चुनना महत्वपूर्ण है। Astra फ़ायरवॉल वह है जो सभी मापदंडों पर खरा उतरता है। यह अत्यधिक मजबूत और स्केलेबल है। इसका मतलब है, चाहे छोटे ब्लॉग हों या बड़े ई-कॉमर्स साइट्स, Astra उन सभी को सुरक्षित कर सकता है। इसके अलावा, Astra हमलावरों को हनीपॉट कर सकता है और सामान्य हमलों को ब्लॉक कर सकता है।
Astra Drupal मैलवेयर स्कैनर मिनटों में हैक की गई साइट्स से मैलवेयर का पता लगा सकता है। यह आपके लिए फ़ाइल अंतर भी लाएगा जिसे आप एक साधारण बटन के क्लिक से हटा सकते हैं यदि वे दुर्भावनापूर्ण हैं।