एक हैक की गई Drupal वेबसाइट अत्यधिक पीड़ादायक हो सकती है। अब, हैकिंग के कई कारण हो सकते हैं। लेकिन सबसे आम हैं मैलवेयर, कोड इंजेक्शन, स्पैम, आदि। यदि आप Drupal मैलवेयर रिमूवल तकनीकों की तलाश कर रहे हैं, तो आप सही जगह पर आए हैं। इस गाइड में एक हैक की गई वेबसाइट की Drupal फ़ाइलों और डेटाबेस को साफ करने के लिए चरण-दर-चरण निर्देश हैं। मैलवेयर और बैकडोर्स का पता लगाना भी उल्लेखित है। यह लेख एक औसत उपयोगकर्ता द्वारा आसानी से लागू करने योग्य बनाया गया है।
Drupal आज उपयोग किए जाने वाले सबसे लोकप्रिय CMS में सबसे पुराने और सबसे सुरक्षित में से एक है। यह दस लाख से अधिक वेबसाइट्स को सेवा प्रदान करता है। हालांकि, इस साल Drupal में कई भेद्यताएं खोजी गई हैं। Drupalgeddon नामक RCE भेद्यताओं की एक श्रृंखला की तरह। इसके परिणामस्वरूप कुछ महीनों में Drupal के कई इंस्टॉलेशन हैक हो गए, जिनमें से ज्यादातर का उपयोग क्रिप्टोकरेंसी माइनिंग के लिए किया गया था। हालांकि, Drupal सुरक्षा टीम आवश्यक अपडेट जारी करने में काफी तेज थी।
Drupal हैक: Drupal हैक के संभावित परिणाम
- संवेदनशील जानकारी चुराने के लिए डिज़ाइन किए गए फ़िशिंग पेज वेबसाइट पर दिखाई देते हैं।
- ग्राहक दुर्भावनापूर्ण रीडायरेक्शन की शिकायत करते हैं।
- लॉगिन, बैंक विवरण आदि जैसी संवेदनशील जानकारी डार्कनेट पर बिक्री के लिए।
- जापानी कीवर्ड हैक या फार्मा हैक आदि के कारण साइट पर अजीब कंटेंट दिखाई देता है।
- 'आपका अकाउंट सस्पेंड कर दिया गया है!' संदेश लॉगिन पर दिखाई देता है।
- Drupal साइट सर्च इंजन द्वारा ब्लैकलिस्ट हो जाती है।
- Drupal वेबसाइट बहुत धीमी हो जाती है और एरर मैसेज दिखाती है।
- साइट पर कई दुर्भावनापूर्ण विज्ञापन और पॉप-अप दिखाई देते हैं।
- विश्वास की कमी के कारण उपयोगकर्ता साइट पर जाने से बचते हैं।
- उपयोगकर्ता ट्रैफिक और राजस्व में गिरावट।
- लॉगिन डेटाबेस में नए अनधिकृत एडमिन दिखाई देते हैं।
Drupal हैक: Drupal हैक के उदाहरण
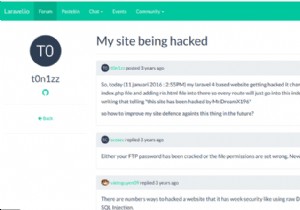
जब Drupal साइट्स हैक होती हैं, तो प्रभावित उपयोगकर्ताओं को कम्युनिटी फ़ोरम की मदद लेते हुए पाया जा सकता है। नीचे दी गई छवि में Drupal हैक का ऐसा ही एक उदाहरण दिया गया है।
Drupal हैक की गई साइट से चिंतित? चैट विजेट पर हमें मैसेज करें और हम इसे हल करने में आपकी मदद करके खुश होंगे। अभी मेरी Drupal वेबसाइट सुरक्षित करें.
Drupal हैक के संभावित कारण
Drupal हैक: Drupal SQL इंजेक्शन
Drupal SQLi भेद्यताएं अक्सर खराब कोडेड मॉड्यूल्स में पाई जा सकती हैं। हालांकि, कोर में SQLi काफी दुर्लभ और खतरनाक है। Drupal के कोर में इतनी खतरनाक खामी पाई गई जिसे "Drupalgeddon" कहा गया, हालांकि Drupal ने PHP डेटा ऑब्जेक्ट (PDO) का उपयोग एक स्थिर SQL क्वेरी और डायनामिक वैल्यूज़ के बीच अंतर करने के लिए किया था।
$query = $db->prepare("SELECT * FROM users WHERE user =:user AND password =:password");$account = $query->execute(array(':user' => $_POST['user'], ':password' => $_POST['password']));सब कुछ ठीक लगता है क्योंकि इनपुट डेटाबेस तक पहुंचने से पहले ठीक से सैनिटाइज़ होता है। हालांकि, असहमति का विषय Drupal के प्लेसहोल्डर सरणियों में था। ये मॉड्यूल डेवलपर्स को लचीलापन देने के लिए थे, क्योंकि वे डेटाबेस क्वेरीज़ की मूल संरचना को डायनामिक रूप से संशोधित करने की अनुमति देते थे।
db_query("SELECT * FROM {node} WHERE nid IN (:nids)", array(':nids' => array(13, 42, 144)));बाद में, :nids प्लेसहोल्डर प्रदान किए गए आर्गुमेंट्स की संख्या से मेल खाता। ऐसे:
SELECT * FROM {node} WHERE nid IN (:nids_0, :nids_1, :nids_2)यह कार्यक्षमता PHP इंडेक्स सरणियों के साथ मिलकर (GET, POST और कुकीज़) जैसे पैरामीटर्स पास करने के लिए उपयोग की जा सकती थी। Drupal प्लेसहोल्डर सरणियाँ डिफ़ॉल्ट रूप से $_POST['user'] पैरामीटर को एक सरणी मानती थीं। बाद में, यह नए प्लेसहोल्डर नाम उत्पन्न करने के लिए कच्चे सरणी स्ट्रिंग इंडेक्स का उपयोग करेगा। नतीजतन, हमलावर Parameter:user[0 #], value: foo जैसे दुर्भावनापूर्ण मान प्रदान कर सकता है। परिणामी क्वेरी होगी:
SELECT * FROM {users} WHERE user =:user_0 #
इस प्रकार, हमलावर सफलतापूर्वक लॉगिन ऑथेंटिकेशन को बायपास करता है। इसके अलावा, हमलावर पैरामीटर को user[0; INSERT INTO users VALUES 'MalUser', 'Passw0rd!', 'Administrators'; #] के रूप में संपादित करके नए उपयोगकर्ता भी बना सकता है। यह एक बहुत ही महत्वपूर्ण खामी थी क्योंकि यह Drupal के कोर को प्रभावित करती थी। अधिक चिंताजनक बात यह है कि इसका फायदा उठाने के लिए एक Metasploit मॉड्यूल भी जारी किया गया था!
Drupal हैक: Drupal एक्सेस बायपास
एक Drupal एक्सेस बायपास उपयोगकर्ताओं को उन संसाधनों तक पहुंचने की अनुमति दे सकता है जो उनके लिए नहीं हैं। इस प्रकार की नवीनतम भेद्यता को SA-CONTRIB-2018-081 नाम दिया गया था। कारण Drupal 8.x के लिए JSON: API मॉड्यूल 8.x-1.x नामक एक Drupal मॉड्यूल है। यह मुख्य रूप से उपयोग किया जाता है:
- Drupal कंटेंट और कॉन्फ़िगरेशन एंटिटीज़ तक पहुंचने के लिए।
- Drupal कंटेंट और कॉन्फ़िगरेशन एंटिटीज़ में हेरफेर करने के लिए।
इस मामले में, यह कुछ अनुरोधों का जवाब देते समय अनुमतियों को ध्यान से नहीं जांचता है। यह अपर्याप्त प्राधिकरण वाले दुर्भावनापूर्ण अभिनेताओं को संवेदनशील जानकारी प्राप्त करने की अनुमति दे सकता है। नतीजतन, केवल GET अनुरोधों का उपयोग इस प्रकार के हमले के लिए किया जा सकता है।
Drupal हैक: Drupal क्रॉस-साइट स्क्रिप्टिंग
XSS और SQLi जैसी भेद्यताएं Drupal मॉड्यूल्स में काफी आम हैं। इस श्रृंखला में नवीनतम SA-CONTRIB-2018-080 है। E-Sign मॉड्यूल XSS के प्रति संवेदनशील पाया गया। E-Sign मॉड्यूल अनिवार्य रूप से Drupal में सिग्नेचर पैड को एकीकृत करने की अनुमति देता है। इस लेखन के समय, लगभग 875 साइट्स इस मॉड्यूल का उपयोग कर रही थीं। भेद्यता का कारण सिग्नेचर प्रदर्शित करते समय इनपुट सैनिटाइज़ेशन की कमी है। इस प्रकार, हमलावर कोड <script> alert ('XSS Found!') </script> का उपयोग करके XSS टेस्ट कर सकता है। कमज़ोर सिग्नेचर फील्ड तब "XSS Found!" संदेश उगल देगा। इस भेद्यता का उपयोग हमलावर द्वारा किया जा सकता है:
- उपयोगकर्ताओं की कुकीज़ चुराएं।
- उपयोगकर्ताओं को रीडायरेक्ट करें।
- अंतिम उपयोगकर्ता के डिवाइस पर साइट पर जाते समय मैलवेयर डाउनलोड करें।
Drupal हैक: Drupal रिमोट कोड एक्जीक्यूशन
Drupal सुरक्षा Drupalgeddon बग्स की एक श्रृंखला से त्रस्त रही है। Drupalgeddon 3 इस साल पाया गया नवीनतम है। यह अनधिकृत उपयोगकर्ताओं को Drupal साइट्स पर कोड निष्पादित करने की अनुमति देता है। हालांकि Drupalgeddon 2 भी RCE की अनुमति देता है। हालांकि, इसका फायदा उठाने के लिए, हमलावर को एक नोड हटाने की क्षमता की आवश्यकता थी। पूरा URL ऐसा दिखता था:
POST /?q=node/99/delete&destination=node?q[%2523][]=passthru%26q[%2523type]=markup%26q[%2523markup]=whoami HTTP/1.1 [...] form_id=node_delete_confirm&_triggering_element_name=form_id&form_token=[CSRF-TOKEN]यहां, एक नोड हटाने के बहाने, हमलावर ने whoami कमांड इंजेक्ट की। कोड की दूसरी लाइन CSRF टोकन को वेरिफाई करने के लिए है। एक CSRF टोकन अनिवार्य रूप से जांचता है कि क्या अनुरोध उसी सर्वर पर उत्पन्न हुआ था। बाद में, हमलावर नीचे दिए गए कोड में दिखाए अनुसार प्रतिक्रिया से form_build_id प्राप्त करता है:
POST /drupal/?q=file/ajax/actions/cancel/%23options/path/[FORM_BUILD_ID] HTTP/1.1 [...] form_build_id=[FORM_BUILD_ID]यह अंततः शोषण को ट्रिगर करता है और whoami कमांड का आउटपुट प्रदर्शित होता है। नतीजतन, हमलावर सर्वर में हेरफेर करने के लिए सभी प्रकार के कमांड निष्पादित कर सकता है। जो इस RCE बग को अधिक गंभीर बनाता है, वह यह है कि इसका शोषण पहले ही जारी किया जा चुका है!
हैक की गई Drupal साइट को साफ करने के लिए पेशेवर मदद चाहिए? चैट विजेट पर हमें मैसेज करें और हम मदद करके खुश होंगे।अभी मेरी Drupal वेबसाइट ठीक करें.
हैक की गई Drupal वेबसाइट की सफाई: Drupal मैलवेयर साफ करने के चरण
संक्रमण का पता लगाएं
गूगल डायग्नोस्टिक्स का उपयोग करें
जब आपकी Drupal साइट हैक हो जाती है, तो अक्सर गूगल जैसे सर्च इंजन इसे ब्लैकलिस्ट कर देते हैं। नतीजतन, संक्रमण के प्रकार और कारण की पहचान करने के लिए गूगल के डायग्नोस्टिक टूल्स का उपयोग किया जा सकता है। गूगल ट्रांसपेरेंसी रिपोर्ट ऐसे मामलों में उपयोगी है। इसकी जांच करने के लिए:
- निम्न लिंक से सेफ ब्राउज़िंग साइट स्टेटस वेबसाइट पर जाएं।
- इस पेज पर, "साइट स्टेटस जांचें" विकल्प खोजें।
- अंत में, नीचे अपनी साइट का URL दर्ज करें और "खोजें" बटन पर क्लिक करें।
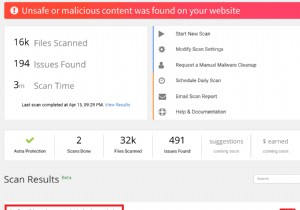
- यदि आपकी साइट संक्रमित है तो यह स्पैम रीडायरेक्शन आदि के बारे में जानकारी देगा। Drupal संक्रमण के कारण की पहचान करें और इसे खत्म करने की दिशा में काम करें।
अपनी साइट को स्कैन करें
संक्रमित पेजों का पता लगाने के लिए, अपनी साइट को स्कैन करें। VirusTotal जैसे कई फ्री विकल्प हैं। या, आप पूरी फ़ाइल को .zip फ़ाइल में कंप्रेस करके विश्लेषण के लिए अपलोड कर सकते हैं। हालांकि, फ्री सुरक्षा समाधान आपको वांछित परिणाम नहीं दे सकते हैं, इसलिए मैलवेयर रिमूवल के लिए विशेषज्ञों से संपर्क करने की सिफारिश की जाती है।
संशोधित फ़ाइलों की जांच करें
अक्सर, आपकी Drupal साइट को संक्रमित करने वाले बैकडोर्स Drupal कोर फ़ाइलों को संशोधित कर सकते हैं। Drupal साइट फ़ाइल के संशोधन को निम्न चरणों द्वारा जांचा जा सकता है:
- SSH के माध्यम से अपनी Drupal साइट में लॉगिन करें।
- इस कमांड का उपयोग करके एक नया डायरेक्टरी बनाएं: mkdir drupal-yx 'y' को अपनी Drupal सीरीज यानी 7,8,9 से बदलें। और 'x' को अपने Drupal संस्करण से बदलें, यानी 4.7.1, 2.1.3, आदि।
- कमांड का उपयोग करके इस डायरेक्टरी पर जाएं:
cd drupal-yx - कमांड का उपयोग करके अपने Drupal संस्करण की एक नई कॉपी डाउनलोड करें:
wget https://github.com/drupal/core/archive/yx.tar.gz - अब, tar.gz फ़ाइल को कमांड का उपयोग करके निकालें:
tar -zxvf core-yx.tar.gz - अंत में, कमांड का उपयोग करके कोर फ़ाइलों के बीच अंतर की तुलना करें:
diff -r core-yx ./public_html
आप SSH के माध्यम से साइट से कनेक्ट करके और निम्न कमांड चलाकर भी ऐसा कर सकते हैं:
find ./ -type f -mtime -20
यह कमांड पिछले 20 दिनों में संशोधित सभी फ़ाइलों को सूचीबद्ध करेगी। फ़ाइलों की संशोधन तिथियों की जांच करें और यदि कुछ संदिग्ध है, तो उस फ़ाइल को मैलवेयर के लिए विश्लेषण करें।
उपयोगकर्ता लॉग्स की जांच करें
उपयोगकर्ता लॉग्स आपको हैकर्स द्वारा आपकी साइट पर किसी भी संदिग्ध लॉगिन की पहचान करने में मदद कर सकते हैं। यह करने के लिए:
- अपनी Drupal साइट के एडमिनिस्ट्रेटिव पेज में लॉगिन करें।
- मेनू में, 'People' विकल्प पर क्लिक करें
- इस सूची में मौजूद उपयोगकर्ताओं की समीक्षा करें और प्रत्येक उपयोगकर्ता का "अंतिम एक्सेस समय" भी देखें। यदि आपको संदिग्ध लॉगिन मिलते हैं, तो अपनी साइट में भेद्यता खोजें।
संक्रमित फ़ाइलों को साफ करें और छिपे हुए कोड को हटाएं
एक बार संक्रमित पेजों की पहचान हो जाने पर, संक्रमण आंशिक (कोर फ़ाइल में कोड) या पूरी फ़ाइल हो सकता है। यदि फ़ाइल में बेतुके अक्षर हैं, तो यह इस तथ्य के कारण हो सकता है कि अधिकांश समय, हमलावर कोड को मनुष्यों के लिए अपठनीय प्रारूप में छिपाने की प्रवृत्ति रखते हैं। बेस64 फॉर्मेट हमलावरों के बीच बहुत लोकप्रिय है। इस कोड को हटाने के लिए:
- SSH के माध्यम से अपनी साइट में लॉगिन करें।
- फिर, कमांड का उपयोग करके बेस64 कोड की जांच करें:
find . -name "*.php" -exec grep "base64" '{}' \; -print > hiddencode.txt.
यह कोड बेस64 एन्कोडेड कोड को खोजता है और इसे hiddencode.txt में सहेजता है। - hiddencode.txt के टेक्स्ट को इस लिंक जैसे ऑनलाइन सेवाओं पर आगे विश्लेषण के लिए अपलोड करें।
- इस साइट पर "Decode" विकल्प पर क्लिक करें। यह मूल कोड प्रदर्शित करेगा।
- FOPO जैसे अन्य ऑबफस्केशन को भी ऑनलाइन सेवाओं का उपयोग करके डिकोड किया जा सकता है।
- यदि संक्रमण पूरी फ़ाइल में है जो कोर पैकेज का हिस्सा नहीं है। फ़ाइल को डिलीट करें।
- कोर फ़ाइल में आंशिक संक्रमण के मामले में, यदि आप दुर्भावनापूर्ण कोड की पहचान करने में सक्षम हैं, तो इसे हटा दें। अन्यथा, इसे कमेंट आउट करें और मदद लें
Drupal बैकडोर्स अक्षम करें
Drupal बैकडोर्स फ़ोल्डर्स में छिपे हो सकते हैं जैसे: /modules, /themes, /sites/all/modules और /sites/all/themes। उनका पता लगाना आसान नहीं है क्योंकि कोड अक्सर ऑबफस्केटेड होता है। इस कोड को ढूंढने के लिए, ऊपर "संक्रमित फ़ाइलों को साफ करें और छिपे हुए कोड को हटाएं" में उल्लिखित चरणों का पालन करें। इसके अलावा, ये बैकडोर्स कुछ PHP फ़ंक्शन्स का उपयोग करते हैं।
इन फ़ंक्शन्स को अक्षम करने के लिए, निम्न कार्य करें:
- अपनी साइट में लॉगिन करें और फ़ाइल मैनेजर खोलें।
- ब्राउज़ करें और php.ini फ़ाइल खोलें।
- इस फ़ाइल में निम्न कोड जोड़ें:
disable_functions = "show_source, system, shell_exec, passthru, exec, popen, proc_open, allow_url_fopen, eval"
Drupal डेटाबेस साफ करें
Drupal डेटाबेस अक्सर मैलवेयर द्वारा लक्षित होता है। अपने संक्रमित Drupal साइट के डेटाबेस को साफ करने के लिए, निम्न कार्य करें:
- एडमिन पैनल के माध्यम से अपनी Drupal साइट में लॉगिन करें।
- Data Access > Drupal Database पर जाएं
- यहां, सर्च बार में, मैलवेयर स्कैन के दौरान दिखाई देने वाले संदिग्ध लिंक्स या कंटेंट खोजें।
- वह टेबल खोलें जिसमें ये स्पैम कंटेंट और लिंक्स हैं। फिर मैन्युअली कंटेंट डिलीट करें।
- एक बार पूरा होने पर, जांचें कि साइट अभी भी काम कर रही है और अन्य सभी डेटाबेस मैनेजमेंट टूल्स को हटा दें।
Drupal सुरक्षा: हमलावरों को ब्लॉक करें
सुनिश्चित करें कि कोई लॉगिन क्रेडेंशियल समझौता नहीं किया गया है। Drupal मैलवेयर सफाई पूरी होने के बाद अपनी Drupal साइट का पासवर्ड रीसेट करें। अपने पासवर्ड बदलने के लिए, अपनी Drupal साइट में लॉगिन करें।
phpMyAdmin का उपयोग
- यदि आप इंस्टॉल किए गए phpMyAdmin का उपयोग करते हैं, तो cPanel > Database Box > phpMyAdmin पर जाएं।
- फिर, Drupal डेटाबेस चुनें और SQL टैब पर क्लिक करें।
- अब, टेक्स्ट फ़ील्ड में, निम्न कमांड दर्ज करें:
update users set pass = md5('YOURPASS') where uid = 1; - "YOURPASS" को उस पासवर्ड से बदलें जिसे आप सेट करना चाहते हैं और अंत में Go! पर क्लिक करें!
Drush का उपयोग
- Drush के माध्यम से अपनी साइट मैनेज करने के लिए, सुनिश्चित करें कि Drush मॉड्यूल इंस्टॉल है।
- Drush का उपयोग करने के लिए, SSH के माध्यम से अपनी साइट से कनेक्ट करें।
- अब, Drupal-8 उपयोगकर्ताओं के लिए, निम्न कमांड चलाएं:
drush user-password UserName --password="your-new-password". - Drupal-9 के लिए, निम्न कमांड चलाएं:
drush user:password UserName "your-new-password"
यहां, 'UserName' को अपने Drupal साइट के उपयोगकर्ता से और 'your-new-password' को उस पासवर्ड से बदलें जिसे आप सेट करना चाहते हैं। सुनिश्चित करें कि पासवर्ड सुरक्षित है और इसमें अक्षरों, संख्याओं और वर्णों का अच्छा संयोजन है।
Drupal सुरक्षा: फ़ाइलों को पुनर्स्थापित करें
संक्रमित पेजों को बैकअप से पुनर्स्थापित करें। यदि बैकअप उपलब्ध नहीं है, तो एक ताज़ा कॉपी उपयोग करें। एक बार फ़ाइलें साफ हो जाने पर, निम्न तरीके से अपना कैश साफ़ करें:
- SSH के माध्यम से अपनी Drupal साइट में लॉगिन करें।
- टर्मिनल से, निम्न कमांड चलाएं:
drush cache-rebuild (Drupal 8 के लिए) या
drush cache-clear all (Drupal 7 के लिए)।
यदि आपकी Drupal साइट गूगल या आपके होस्टिंग प्रदाता द्वारा ब्लैकलिस्टेड है, तो समीक्षा के लिए साइट सबमिट करें।
Drupal हैक शमन
संवेदनशील फ़ोल्डर्स की रक्षा करें
संवेदनशील फ़ोल्डर्स तक पहुंच ब्लॉक करना महत्वपूर्ण है। यह निम्न चरणों का पालन करके किया जा सकता है:
- अपनी साइट में लॉगिन करें और फ़ाइल मैनेजर खोलें।
- उन फ़ोल्डर्स में एक नई फ़ाइल .htaccess बनाएं जिन्हें आप सुरक्षित करना चाहते हैं।
- इस फ़ाइल में निम्न कोड डालें:
Order Deny, Allow
Deny from all
Allow from 22.33.44.55
यह कोड स्निपेट इन विशेष फ़ोल्डर्स पर विज़िटर्स की पहुंच को अस्वीकार करेगा। यहां, कोड की अंतिम लाइन अनुमत IP एड्रेसेस को निर्दिष्ट करती है। संशोधित .htaccess फ़ाइलों के अंदर भी देखें। यदि ऐसी कोई फ़ाइल मिलती है, तो उसे पहले साफ करना प्राथमिकता दें।
अपडेट और बैकअप
सुनिश्चित करें कि आप Drupal के नवीनतम संस्करण का उपयोग कर रहे हैं। Drupal सुरक्षा टीम हर नई अपडेट के साथ महत्वपूर्ण खामियों को अपडेट करती है। इसे चेंजलॉग का उपयोग करके सत्यापित किया जा सकता है। इसके अलावा, गैर-प्रतिष्ठित प्लगइन्स का उपयोग करने से बचें क्योंकि उनमें बगी कोड होने की संभावना है। अपनी साइट की एक कॉपी बनाना सुनिश्चित करें। यह हमले के बाद साइट को पुनर्स्थापित करने के लिए उपयोगी हो सकता है। अपडेट और बैकअप Drupal साइट को सुरक्षित करने के सबसे सस्ते और सबसे प्रभावी तरीके हैं।
सुरक्षा ऑडिट
एक सुरक्षा ऑडिट Drupal साइट के भीतर महत्वपूर्ण खामियों को प्रकट कर सकता है। सभी वेब एडमिन सुरक्षा विशेषज्ञ नहीं हो सकते। इसलिए, एस्ट्रा जैसी सेवाएं वेब एडमिन की सुरक्षा का जिम्मा ले सकती हैं। एस्ट्रा सुरक्षा ऑडिट और पेन टेस्टिंग जिम्मेदारी से साइट पर गंभीर खतरों को प्रकट कर सकते हैं।
यह वेब एडमिन को Drupal साइट्स की हैकिंग रोकने के लिए एहतियाती उपाय करने में सक्षम बनाता है। एस्ट्रा सुरक्षा ऑडिट एक सुरक्षित वातावरण में रियल-टाइम हमलों का अनुकरण करता है ताकि साइट को कोई नुकसान न हो और साथ ही, महत्वपूर्ण भेद्यताएं मिल सकें। एस्ट्रा जैसे सुरक्षा ऑडिट Drupal साइट पर OWASP टॉप 10 जैसी सामान्य भेद्यताएं ढूंढ सकते हैं।
Drupal मैलवेयर स्कैनर और फायरवॉल
हर महीने Drupal में नई भेद्यताएं खोजी जाती हैं। हालांकि, इसका मतलब यह नहीं है कि Drupal साइट्स असुरक्षित रहेंगी। एक फायरवॉल हमलावरों को इन खामियों का फायदा उठाने से रोक सकता है भले ही Drupal साइट कमज़ोर हो। हालांकि, बाजार में उपलब्ध कई में से सही फायरवॉल चुनना महत्वपूर्ण है। एस्ट्रा फायरवॉल वह है जो सभी मापदंडों पर खरा उतरता है। यह अत्यधिक मजबूत और स्केलेबल है। इसका मतलब है, चाहे छोटे ब्लॉग हों या बड़े ई-कॉमर्स साइट्स, एस्ट्रा उन सभी को सुरक्षित कर सकता है। इसके अलावा, एस्ट्रा हमलावरों को हनीपॉट कर सकता है और सामान्य हमलों को ब्लॉक कर सकता है।
Drupal हैक की गई साइट्स को साफ करना और ठीक करना एक श्रमसाध्य कार्य है। हालांकि, ऑटोमेशन बचाव में आ सकता है। एस्ट्रा Drupal मैलवेयर स्कैनर मिनटों में हैक की गई साइट्स के मैलवेयर का पता लगा सकता है। यह आपके लिए फ़ाइल अंतर भी पुनर्प्राप्त करेगा जिसे आप एक बटन क्लिक पर डिलीट कर सकते हैं यदि वे दुर्भावनापूर्ण हैं।