एंड्रॉइड अब कुछ दूरी से दुनिया में सबसे लोकप्रिय मोबाइल ऑपरेटिंग सिस्टम है। 2014 में एक बिलियन डिवाइस शिप किए गए थे (दूसरे स्थान पर ऐप्पल से 800 मिलियन अधिक), और यह बाजार का 82 प्रतिशत नियंत्रित करता है।
यह Google के लिए अच्छी खबर है, लेकिन इसका मतलब यह भी है कि जब बग और खामियां पाई जाती हैं तो यह विनाशकारी होता है - समस्याएं ग्रह की आबादी के एक बड़े प्रतिशत को प्रभावित कर सकती हैं।
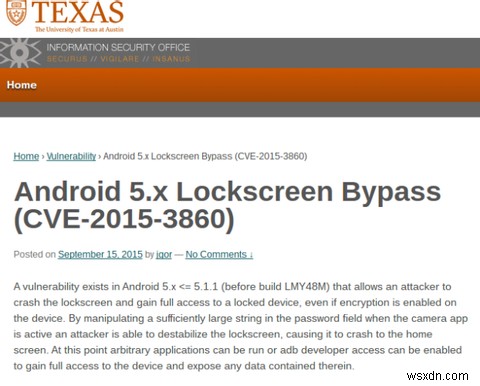
दुर्भाग्य से, इस सप्ताह की शुरुआत में टेक्सास विश्वविद्यालय के शोधकर्ताओं द्वारा एक नई एंड्रॉइड सुरक्षा खामी पाई गई।
हम देखते हैं कि यह क्या है और आप इसके बारे में क्या कर सकते हैं।
समस्या क्या है?
एक आधुनिक एंड्रॉइड फोन के पास अपने लॉकस्क्रीन को सुरक्षित करने के तीन तरीके हैं; एक PIN कोड, एक पैटर्न, या एक पासवर्ड। नई खामी उन उपयोगकर्ताओं से संबंधित है जो पासवर्ड का उपयोग करना चुनते हैं।
शोधकर्ताओं ने विश्वविद्यालय की वेबसाइट पर एक पोस्ट में भेद्यता को समझाया, जिसमें कहा गया था, "कैमरा ऐप सक्रिय होने पर पासवर्ड फ़ील्ड में पर्याप्त रूप से बड़ी स्ट्रिंग में हेरफेर करके, एक हमलावर लॉक-स्क्रीन को अस्थिर करने में सक्षम होता है, जिससे यह होम-स्क्रीन पर क्रैश हो जाता है"।
व्यवहार में, इसका मतलब है कि एक संभावित हैकर आपके फोन, संपर्कों, निजी ऐप जानकारी, क्लाउड स्टोरेज स्पेस, और बहुत अधिक व्यक्तिगत डेटा तक पहुंच प्राप्त कर सकता है, सभी बिना किसी चतुर बैक-एंड ट्रिक्स को करने की आवश्यकता के। यहां तक कि एक सामान्य तकनीक-प्रेमी व्यक्ति जिसे सड़क पर खोया हुआ फोन मिला, वह भी अपना रास्ता बना सकता है।
हैक फोन के "आपातकालीन कॉल" डायल पैड में वर्णों की एक यादृच्छिक श्रृंखला दर्ज करके, और फिर कैमरे के "फोटो लें" बटन को बार-बार दबाकर काम करता है। यह लॉक-स्क्रीन को विफल करने का कारण बनेगा, फोन अंततः उपयोगकर्ता की होम-स्क्रीन पर रीबूट हो जाएगा।
एक बार वहां, एक हैकर को डिवाइस तक पूर्ण पहुंच होगी, भले ही फाइल-सिस्टम एन्क्रिप्टेड हो या नहीं - इसका मतलब है कि वे डेवलपर एक्सेस को डिवाइस पर भी सक्षम कर सकते हैं।
आप नीचे दिए गए वीडियो में हैक का प्रदर्शन देख सकते हैं:
क्या आप जोखिम में हैं?
सौभाग्य से, खामी एंड्रॉइड के हर एक संस्करण पर मौजूद नहीं है - आप केवल प्रभावित होंगे यदि आपके पास Android Lollipop डिवाइस है जो संस्करण 5.0 से 5.1.1 चला रहा है।
जैसा कि उल्लेख किया गया है, हैक केवल तभी काम करता है जब आप पासवर्ड सुरक्षा का उपयोग कर रहे हों। PIN नंबर या पैटर्न का उपयोग करने वाले सुरक्षित हैं।
जबकि वे दो मानदंड निस्संदेह प्रभावित लोगों की संख्या को सीमित करते हैं, एक दुष्प्रभाव यह है कि यह शायद सबसे सुरक्षा-जागरूक उपयोगकर्ताओं को लक्षित करता है - जो मानते हैं कि एक लंबा पासवर्ड PIN या पैटर्न से अधिक सुरक्षित है। सामान्य परिस्थितियों में वे सही हैं, लेकिन यह खामी साबित करती है कि कुछ भी कभी उतना सुरक्षित नहीं है जितना आप सोचते हैं।
आप क्या कर सकते हैं?
सबसे महत्वपूर्ण बात यह है कि अपने लॉक-स्क्रीन को जल्द से जल्द सुरक्षित रखें।
भेद्यता को LMY48M Android 5.1.1 बिल्ड में ठीक किया गया है जिसे Google द्वारा पिछले सप्ताह जारी किया गया था। फिलहाल यह केवल Nexus 4, 5, 6, 7, 9, और 10 के लिए उपलब्ध है।
भले ही यह उपलब्ध है, कई उपयोगकर्ताओं ने रिपोर्ट किया है कि उन्हें अभी तक अपना ओवर-द-एयर अपडेट प्राप्त नहीं हुआ है। यदि ऐसा है, तो आप सीधे googlesource.com पर जा सकते हैं और नया बिल्ड मैन्युअल रूप से डाउनलोड कर सकते हैं।
यदि आपके पास Nexus नहीं है या आपको अभी तक ओवर-द-एयर अपडेट प्राप्त नहीं हुआ है, तो आपको कम से कम अपने लॉक-स्क्रीन लॉगिन क्रेडेंशियल्स को PIN नंबर में बदलना चाहिए।
आपको पैटर्न के बजाय PIN क्यों चुनना चाहिए
एंड्रॉइड लॉक पैटर्न (ALPs) 2008 से मौजूद हैं और बहुत से लोगों द्वारा उपयोग किए जाते हैं, लेकिन एक शोधकर्ता ने हाल ही में सुझाव दिया है कि वे "पासवर्ड", "12345678", और "qwertyuiop" जैसे सभी-बहुत-स्पष्ट पासवर्ड की तुलना में अधिक सुरक्षित नहीं हैं।
सवाल में शोधकर्ता Marte Løge थीं, जो नॉर्वेजियन यूनिवर्सिटी ऑफ साइंस एंड टेक्नोलॉजी से 2015 की स्नातक थीं। उन्होंने पाया कि ALPs का एक चौंका देने वाला 44 प्रतिशत ऊपरी बाएं कोने में शुरू हुआ और उनमें से 77 प्रतिशत चार कोनों में से एक में शुरू हुए।
उन्होंने यह भी पाया कि अधिकांश ALPs में केवल पांच "नोड्स" थे, उपयोगकर्ताओं को नौ तक चुनने की अनुमति होने के बावजूद। इसका मतलब था कि संभावित संयोजनों की संख्या 389,112 से घटकर केवल 7,152 रह गई। यदि ALP में केवल चार नोड्स थे, तो यह और भी गिरकर केवल 1,624 हो गया।
"मनुष्य पूर्वानुमेय हैं," उन्होंने कहा। "हम पैटर्न लॉक बनाते समय उन्हीं पहलुओं का उपयोग होते देखते हैं जैसे PIN कोड और अल्फ़ान्यूमेरिक पासवर्ड में उपयोग किए जाते हैं।"
यदि आप ALPs का उपयोग करने पर जोर देते हैं, तो आपको यह सुनिश्चित करने की आवश्यकता है कि आप अपने पैटर्न को जटिल रखें और आपको प्रियजनों या पालतू जानवरों के आद्याक्षर को फिर से बनाने से बचना चाहिए। उनके शोध ने दावा किया कि इस तरह के आद्याक्षर का उपयोग करके, हमलावरों के पास 100 अनुमानों के भीतर ALP का अनुमान लगाने का दस में से एक मौका होगा।
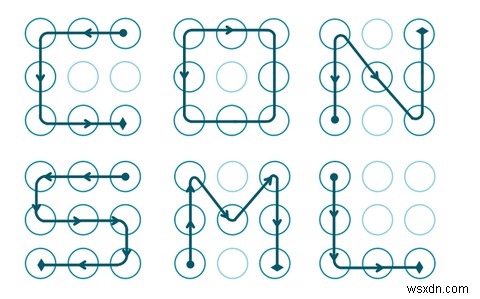
नीचे दी गई छवि में कुछ सबसे सामान्य ALPs देखें, यदि आप उनमें से किसी एक का उपयोग कर रहे हैं तो आपको इसे तुरंत बदल देना चाहिए।
एक समझदार PIN चुनें
इसका मतलब है कि अपने एंड्रॉइड डिवाइस को सुरक्षित करने का सबसे सुरक्षित तरीका PIN कोड का उपयोग करना है, लेकिन फिर भी कुछ बुनियादी सुरक्षा दिशानिर्देश हैं जिनका आपको पालन करना चाहिए।
उदाहरण के लिए, सुनिश्चित करें कि आप अपने बैंक कार्ड या किसी अन्य लॉगिन के लिए उपयोग किए जाने वाले कोड से अलग कोड का उपयोग करते हैं जिसे PIN की आवश्यकता होती है। उसी तरह जैसे आपके सभी ऑनलाइन खातों के लिए एक ही पासवर्ड का उपयोग करना आपकी भेद्यता को बढ़ाता है, एक ही PIN का कई बार उपयोग करना प्रत्येक दोहराव के साथ सिस्टम की प्रभावशीलता को कम करता है। इसके अलावा, वर्षगांठ, जन्मदिन, और दोहराव वाली संख्याओं से बचें।
Microsoft भी इस विचार के साथ है; उन्होंने हाल ही में सिफारिश की कि विंडोज 10 उपयोगकर्ताओं को अपनी मशीन में लॉग इन करने के लिए PIN कोड का उपयोग करना चाहिए। उनका तर्क है कि जबकि एक क्रैक किया गया पासवर्ड एक हैकर को आपके पूरे Microsoft खाते तक पहुंच देगा, एक क्रैक किया गया PIN केवल उन्हें उस व्यक्तिगत डिवाइस में प्रवेश करने देगा।
क्या आपने खुद को सुरक्षित किया है?
क्या आप कमजोर उपयोगकर्ताओं में से एक हैं? आपने खुद को बचाने के लिए क्या कदम उठाए हैं?
क्या यह उल्लंघन आपको Android की सुरक्षा के बारे में चिंतित करता है? और कौन से उल्लंघन हैं? ऑपरेटिंग सिस्टम के विखंडन को देखते हुए निश्चित रूप से अन्य खोजे जाने की प्रतीक्षा कर रहे हैं।
शायद आपने कुछ अन्य उपन्यास या अद्वितीय प्राधिकरण विधियां खोजी हैं?
हमेशा की तरह, हम आपसे सुनना पसंद करेंगे। आप नीचे टिप्पणियों में अपने विचार और राय बता सकते हैं।