फॉर्मबुक के नाम से जाना जाने वाला एक कीलॉगर मैलवेयर जो मूल रूप से विंडोज के लिए था, XLoader के नाम से जाने जाने वाले एक नए संस्करण में बदल गया है। यह नया वेरिएंट अब मैक उपयोगकर्ताओं को निशाना बनाता है और उन्हें पासवर्ड और क्लिपबोर्ड तक पहुँचने के लिए धोखा देता है, और यहां तक कि कीस्ट्रोक्स और स्क्रीनशॉट भी रिकॉर्ड करता है।
तो, यह XLoader वेरिएंट कितना खतरनाक है, और क्या हमारी मशीनों को इस मैलवेयर से बचाने के तरीके हैं?
XLoader मैलवेयर क्या है?
XLoader फॉर्मबुक के एक भाग के रूप में उत्पन्न हुआ जो विंडोज के लिए एक सूचना चुराने वाला है। एक क्रॉस-प्लेटफॉर्म बॉटनेट के रूप में लेबल किया गया जिसमें कोई निर्भरता नहीं है, XLoader ने तब से macOS को अपनी चपेट में ले लिया है।
यह मैलवेयर वर्तमान में एक अंडरग्राउंड पेशकश के हिस्से के रूप में बॉटनेट लोडर सेवा के रूप में है और इसका उपयोग वेब ब्राउज़र के साथ-साथ कुछ ईमेल क्लाइंट से पासवर्ड पुनर्प्राप्त करने के लिए किया जाता है। XLoader के साथ सबसे बड़ी समस्या यह है कि यह बहुत हल्का है और इसलिए संक्रमित डिवाइस पर अक्सर इसका पता नहीं चलता।
XLoader और इसका वेरिएंट कितना खतरनाक है?
XLoader को मुख्य रूप से डेटा निकालने के लिए डिज़ाइन किया गया था। यह मैलवेयर अनिवार्य रूप से एक कीलॉगर है जो कीस्ट्रोक्स रिकॉर्ड कर सकता है, स्क्रीनशॉट ले सकता है, और क्लिपबोर्ड (कॉपी/पेस्ट बफर) के अंदर संग्रहीत जानकारी प्राप्त कर सकता है। यह अधिकांश ब्राउज़र, मैसेंजर और ईमेल क्लाइंट से उपयोगकर्ता नाम और पासवर्ड निकालने में भी सक्षम है।
मामले को बदतर बनाने के लिए, XLoader का नया वेरिएंट अब मैलवेयर-एज-ए-सर्विस (MaaS) के रूप में उपलब्ध है जिसका अर्थ है कि कोई भी जानकारी चुराने के लिए XLoader खरीद सकता है। लेखन के समय, macOS के लिए एक महीने के लिए इसका उपयोग करने में लगभग $49 का खर्च आता है।
यहाँ मुख्य कारण हैं कि XLoader वेरिएंट अतिरिक्त खतरनाक क्यों है:
- XLoader द्वारा किए गए हमले अत्यधिक लक्षित हो सकते हैं क्योंकि कोई भी इस मैलवेयर को खरीद सकता है।
- साइबर अपराधी ईमेल और सोशल मीडिया प्लेटफॉर्म से चुराए गए खातों का दुरुपयोग करने के लिए इस मैलवेयर का उपयोग कर सकते हैं ताकि मैलवेयर को संपर्कों तक फैलाया जा सके, ऋण मांगा जा सके, आदि। ऑनलाइन बैंकिंग खातों, डिजिटल वॉलेट और ई-कॉमर्स के माध्यम से धोखाधड़ी वाले ऑनलाइन लेनदेन और खरीदारी भी की जा सकती हैं।
- XLoader अतिरिक्त दुर्भावनापूर्ण सॉफ़्टवेयर डाउनलोड या इंस्टॉल भी कर सकता है जिससे श्रृंखलाबद्ध संक्रमण होते हैं जहां ट्रोजन, रैंसमवेयर और मैलवेयर जैसे हानिकारक वैक्टर प्रभावित सिस्टम तक आसानी से पहुँचाए जा सकते हैं।
सारांश में, XLoader एक अत्यंत खतरनाक सॉफ़्टवेयर हो सकता है जो कई सिस्टम संक्रमण का कारण बन सकता है। यह पीड़ितों को भारी वित्तीय नुकसान पहुंचा सकता है और उन्हें गोपनीयता के मुद्दों से जूझना पड़ सकता है और यह पहचान की चोरी का कारण भी बन सकता है।
XLoader से खुद को बचाने के तरीके
XLoader के खिलाफ सबसे अच्छी सुरक्षा ईमेल अटैचमेंट खोलने या संदिग्ध स्रोतों से सॉफ़्टवेयर डाउनलोड करने से सावधान रहना है। इसका उपयोग करने से पहले प्रत्येक इंस्टॉलेशन पैकेज को मजबूत एंटीवायरस सॉफ़्टवेयर से स्कैन करना भी एक उपयोगी अभ्यास है।
नोट: किसी भी फ़ाइल पर राइट-क्लिक करने से आपको उसे स्कैन करने का विकल्प मिलना चाहिए।
यहाँ कुछ तरीके दिए गए हैं जिनसे आप किसी भी प्रकार के मैलवेयर से खुद को बचा सकते हैं।
एंटीवायरस सॉफ़्टवेयर इंस्टॉल करें
मैलवेयर से बचाने के सबसे प्रभावी तरीकों में से एक मजबूत एंटीवायरस सुरक्षा का उपयोग करना है क्योंकि यह आपके डिवाइस को दुर्भावनापूर्ण सॉफ़्टवेयर से बचा सकता है।
एक एंटीवायरस प्रोग्राम न केवल आपके कंप्यूटर को मैलवेयर का पता लगाने और साफ करने के लिए स्कैन करता है बल्कि नए बने संक्रमणों के खिलाफ उन्नत सुरक्षा के लिए स्वचालित अपडेट भी प्रदान करता है।
विंडोज/macOS अपडेट इंस्टॉल करें
एंटीवायरस सॉफ़्टवेयर इंस्टॉल करने के अलावा, यह सुनिश्चित करना अनिवार्य है कि आपका सॉफ़्टवेयर नियमित रूप से अपडेट होता रहे। यह हमलावरों को पुराने और पुराने सिस्टम में कमजोरियों के माध्यम से आपके कंप्यूटर तक पहुँच प्राप्त करने से रोकता है।
संदिग्ध ईमेल अटैचमेंट या लिंक खोलने से बचें
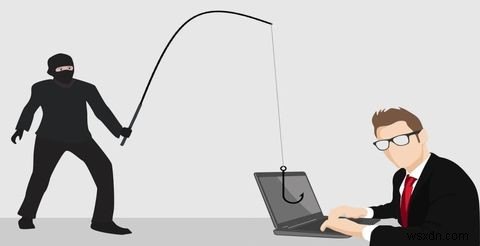
फ़िशिंग हैकर्स के लिए आपके डिवाइस पर मैलवेयर इंस्टॉल करने का सबसे प्रचलित तरीका है। अधिकांश फ़िशिंग घोटाले लोगों को ईमेल खोलने या किसी लिंक पर क्लिक करने के लिए लुभाते हैं जो किसी वैध या प्रतिष्ठित स्रोत से आने वाला प्रतीत हो सकता है। लिंक आमतौर पर उपयोगकर्ताओं को एक नकली वेबसाइट पर ले जाता है जहां उन्हें अपने व्यक्तिगत विवरण और लॉगिन क्रेडेंशियल दर्ज करने के लिए कहा जाता है।
या उन्हें किसी ऐसी वेबसाइट पर निर्देशित किया जा सकता है जो उनके डिवाइस को मैलवेयर से संक्रमित कर सकती है।
एक सामान्य नियम के रूप में, किसी भी लिंक को खोलने के बारे में हमेशा सतर्क रहें।
ऑनलाइन पॉप-अप से ऐप्स और प्रोग्राम डाउनलोड न करें
पॉप-अप द्वारा उत्पन्न किसी भी ऐप या प्रोग्राम को कभी डाउनलोड न करें। पॉप-अप स्क्रीन के भीतर लिंक पर क्लिक करने से हर कीमत पर बचा जाना चाहिए। अच्छी खबर यह है कि अधिकांश वेब ब्राउज़र पॉप-अप विज्ञापनों को रोकने के लिए सुसज्जित हैं और ऐसी सेटिंग्स हैं जो आपको पॉप-अप के लिए सुरक्षा सेट करने की अनुमति देती हैं।
सावधानी के पक्ष में गलती करने के लिए, अपने ब्राउज़र सेटिंग्स में पॉप-अप को अक्षम रखना सबसे अच्छा है।
ऑफिस दस्तावेजों में मैक्रोज़ अक्षम करें
माइक्रोसॉफ्ट ऑफिस उत्पाद जैसे वर्ड और एक्सेल अक्सर स्प्रेडशीट फॉर्मेटिंग जैसे दोहराए जाने वाले कार्यों को स्वचालित करने के लिए मैक्रोज़ का उपयोग करते हैं। हालांकि, मैक्रोज़ को अक्षम रखना सबसे अच्छा है क्योंकि इनका उपयोग साइबर अपराधियों द्वारा दुर्भावनापूर्ण स्क्रिप्ट चलाने के लिए किया जा सकता है। अधिकांश मैक्रो-आधारित मैलवेयर हमले फ़िशिंग ईमेल के माध्यम से किए जाते हैं और पीड़ितों को एक वर्ड फ़ाइल खोलने के लिए धोखा दिया जाता है जिसमें मैक्रो होता है।
जब भी प्राप्तकर्ता मैक्रो को चलाने की अनुमति देते हैं, तो दुर्भावनापूर्ण कोड उनके डिवाइस में डाउनलोड हो जाता है।
मैक्रोज़ को अक्षम करने के साथ, आमतौर पर उपयोग किए जाने वाले थर्ड-पार्टी सॉफ़्टवेयर जैसे जावा, फ्लैश और एडोब आदि को पैच करना भी एक अच्छा अभ्यास है क्योंकि यह पहली जगह में हमलों की संख्या को सफल होने से काफी कम कर सकता है।
मल्टी-फैक्टर ऑथेंटिकेशन का उपयोग करें
MFA एक प्रमाणीकरण विधि है जो उपयोगकर्ता को तब एक्सेस देती है जब वे सफलतापूर्वक दो या अधिक साक्ष्य प्रस्तुत कर चुके होते हैं। उपयोगकर्ताओं से क्रेडेंशियल्स का एक अतिरिक्त सेट प्रदान करने के लिए कहकर, यह सुरक्षा की एक अतिरिक्त परत प्रदान करता है।
एक बेहतरीन उदाहरण होगा यदि आप MFA सक्षम के साथ अपने कंप्यूटर से ऑनलाइन बैंकिंग करने का प्रयास कर रहे हों। एक बार जब आप बैंक वेबसाइट पर अपने लॉगिन क्रेडेंशियल दर्ज करते हैं, तो एक वन-टाइम पासवर्ड (OTP) कोड दूसरे पूर्व-प्रमाणित डिवाइस जैसे आपके स्मार्टफोन पर उत्पन्न होगा।
अंत में एक्सेस प्राप्त करने के लिए आपको उस कोड को बैंक वेबसाइट में दर्ज करना होगा।
यह दृढ़ता से पसंद किया जाता है कि आप MFA ऐप जैसे Google ऑथेंटिकेटर से समय-प्रतिबंधित OTP का उपयोग करें।
ईमेल लिंक पर क्लिक करने से पहले दो बार सोचें
फ़िशिंग हमले कई तरीकों से किए जा सकते हैं, लेकिन सबसे आम रणनीति एक ठोस ईमेल है जिसमें क्लिक करने योग्य और दुर्भावनापूर्ण URL होता है। उपयोगकर्ता द्वारा ईमेल लिंक पर क्लिक करने के बाद क्या होता है, यह कई अलग-अलग चीजें हो सकती हैं—रिमोट कोड एक्जीक्यूशन और रैंसमवेयर अनुरोधों से लेकर मैलवेयर संक्रमण तक।
निचला रेखा यह है कि एक संदिग्ध ईमेल खोलना और लिंक या अटैचमेंट पर क्लिक करना आपके डिवाइस पर संक्रमण की एक सतत गड़बड़ी पैदा कर सकता है। अज्ञात प्रेषकों के ईमेल खोलने से पहले हमेशा दो बार सोचें भले ही वे वैध लगें।