क्लाउड कंप्यूटिंग के युग में कई साइट्स होस्ट करना आसान हो गया है। क्लाउड होस्टिंग कीमती हार्डवेयर और रखरखाव संसाधनों को बचाता है। जब सॉफ्टवेयर की बात आती है, तो WordPress जैसे ओपन सोर्स CMS ने वेबसाइट को बनाए रखना परेशानी मुक्त बना दिया है। WordPress और क्लाउड होस्टिंग दोनों की शक्ति का उपयोग करके यूजर्स लंबे समय में लाभान्वित हो सकते हैं। व्यवसाय केवल एक डेस्कटॉप से पूरे संचालन चला सकते हैं। हालांकि, एक एंड यूजर के रूप में, WordPress अकाउंट सस्पेंड होने से ज्यादा निराशाजनक कुछ नहीं है।
WordPress यूजर्स तबाह महसूस कर सकते हैं। होस्टिंग प्रदाता WordPress अकाउंट सस्पेंड होने के कई कारण दे सकते हैं। हालांकि वास्तव में, यह अक्सर कुछ ऐसा होता है जो ऑटोमेटिक सिस्टम को ट्रिगर करता है। ये सिस्टम तब अकाउंट सस्पेंशन और सिस्टम जनरेटेड मेल के माध्यम से प्रतिक्रिया देते हैं। एंड यूजर्स अपनी सेवा के निलंबन पर ठगा हुआ महसूस कर सकते हैं। यह लेख WordPress साइट सस्पेंड होने के कारणों और उन्हें ठीक करने या उनसे बचने के तरीकों की रूपरेखा तैयार करता है।
WordPress साइट सस्पेंशन कैसा दिखता है?
WordPress साइट सस्पेंड मैसेज एक होस्टिंग सेवा से दूसरी में भिन्न होते हैं। हालांकि, कुछ सामान्य होस्टिंग सेवाओं के कुछ मैसेज नीचे दिए गए हैं:
- GoDaddy: इस अकाउंट को सस्पेंड कर दिया गया है।
- Site Ground: मैलवेयर के लिए होस्टिंग अकाउंट और वेबसाइट सस्पेंड।
- Bluehost: yourdomain.com के लिए आपका वेब होस्टिंग अकाउंट तारीख से निष्क्रिय कर दिया गया है। (कारण: सेवा शर्तों का उल्लंघन - मैलवेयर/वायरस)।
- HostGator: आपका example.com HostGator अकाउंट मैलवेयर के कारण सस्पेंड।
- Dreamhost: पैनल में अकाउंट 'Suspended' या 'Disabled' दिखाता है। या कभी-कभी ऐसी छवि:
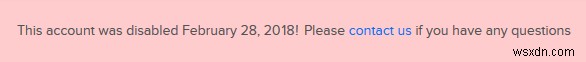
- InMotion Hosting: 'यूजर नहीं मिला'।

WordPress साइट के सस्पेंड होने का क्या कारण है?
भुगतान न करने के कारण WordPress अकाउंट सस्पेंड
बिलिंग साइकल होस्ट से होस्ट में भिन्न होता है। कुछ वार्षिक बिलिंग पसंद करते हैं जबकि कुछ साप्ताहिक या मासिक पसंद कर सकते हैं। भुगतान छोड़ना आपके होस्ट को दंडात्मक कार्रवाई करने के लिए मजबूर कर सकता है। हालांकि, कभी-कभी, अप्रत्याशित कारणों से भुगतान में देरी हो सकती है। उदाहरण के लिए:
- होस्ट ईमेल के माध्यम से बिलिंग अधिसूचना भेज सकता है लेकिन आप ईमेल प्राप्त करने में असमर्थ हैं।
- यह SMTP सर्वर की गलती हो सकती है या आपने ईमेल पते बदल दिए होंगे।
- कभी-कभी, ईमेल स्पैम फ़ोल्डर में समाप्त हो सकते हैं।
- क्रेडिट कार्ड समाप्त हो गया होगा।
- या कुछ मामलों में, बैंक द्वारा किसी समस्या के लिए क्रेडिट कार्ड ब्लॉक किया गया होगा।
इसलिए ये सभी कारण अप्रत्याशित हैं। हालांकि, ये WordPress अकाउंट को सस्पेंड करने के लिए काफी गंभीर हैं।
सर्वर प्रदर्शन प्रभावित करने के कारण WordPress अकाउंट सस्पेंड
शेयर्ड होस्टिंग सेवा का उपयोग करते समय, प्रत्येक अकाउंट के लिए संसाधन सीमित होते हैं। हालांकि, कुछ कारणों से, आपका इंस्टॉलेशन आवंटित संसाधनों से अधिक उपयोग कर सकता है। यह सर्वर प्रदर्शन को डाउनग्रेड करता है। जब सर्वर रखरखाव टीम इसे नोटिस करती है, तो यह तुरंत WordPress साइट को सस्पेंड कर देती है। परिणामस्वरूप "इस WordPress अकाउंट को सस्पेंड कर दिया गया है" जैसे संदेश प्रदर्शित हो सकते हैं। साथ ही, इस संबंध में ईमेल यूजर को भेजे जाते हैं। अकाउंट निम्नलिखित कारणों से अतिरिक्त संसाधनों का उपयोग कर सकता है:
- प्लेटफॉर्म पर एक नए एप्लिकेशन का कार्यान्वयन जो संसाधन-खपत हो सकता है।
- एक नया WordPress प्लगइन जोड़ने से सर्वर पर लोड बढ़ गया हो।
- PHP के पुराने संस्करण भारी और संसाधन-गहन हो सकते हैं।
- कुछ परिदृश्यों में, यह क्रिप्टो माइनिंग मैलवेयर या बॉट्स हो सकते हैं जो सीधे सर्वर को हिट कर रहे हों।
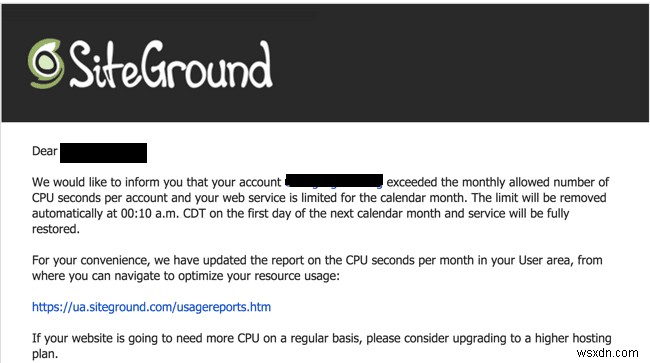
जब सर्वर प्रदर्शन प्रभावित होता है तो संबंधित होस्टिंग कंपनियों द्वारा इस छवि जैसे ईमेल भेजे जा सकते हैं।
नीति उल्लंघन के कारण WordPress अकाउंट सस्पेंड
होस्टिंग प्रदाताओं की सेवा शर्तें बहुत भिन्न होती हैं। जहां कुछ के सख्त कॉपीराइट नियम हैं, वहीं अन्य उदार हो सकते हैं। इसलिए होस्ट की नीति का पालन न करने पर WordPress अकाउंट सस्पेंड हो सकता है। कॉपीराइट के अलावा, यह होस्ट की प्रतिष्ठा को प्रभावित करने वाले स्पैम के कारण हो सकता है। इसलिए नीति उल्लंघन के कारण कुछ प्रमुख कारण निम्न हो सकते हैं:
स्पैम
ईमेल सर्वर को स्पैम करना कुछ गंभीर परिणाम दे सकता है। स्पैम कंटेंट होस्टिंग सेवा के मेल सर्वर को धीमा कर सकता है। साथ ही, नकली टिप्पणियों को बढ़ावा देने के लिए उपयोग किए जाने वाले स्पैम ईमेल होस्ट्स के सख्त दायरे में हैं। इसके अलावा, स्पैम का आसानी से पता लगाया जाता है। स्पैम कंटेंट होस्ट सर्वर की प्रतिष्ठा को भी नुकसान पहुंचा सकता है और कभी-कभी सर्च इंजन्स द्वारा ब्लैकलिस्ट होने का परिणाम हो सकता है। इसलिए, होस्टिंग प्रदाता पर्याप्त कदम उठाते हैं जिसके परिणामस्वरूप WordPress साइट सस्पेंड हो जाती है। हालांकि, इस बात की भी अधिक संभावना है कि साइट मैलवेयर से संक्रमित है और इसलिए बड़ी मात्रा में स्पैम भेज रही है।
प्लेजियरिज्म
जब प्लेजियराइज़्ड कंटेंट की बात आती है तो होस्टिंग प्रदाताओं के अलग-अलग TOS होते हैं। जहां कुछ अधिक कड़े हैं क्योंकि प्लेजियराइज़्ड कंटेंट नकारात्मक SEO में जोड़ता है, वहीं अन्य की उदार नीति है। प्लेजियराइज़्ड कंटेंट साइट की रैंकिंग को भी प्रभावित कर सकता है जबकि यह अनिवार्य रूप से बौद्धिक कंटेंट की चोरी है। इसलिए होस्टिंग प्रदाता इसे बुरा मानते हैं और WordPress अकाउंट सस्पेंड हो सकता है।
फ़िशिंग
कभी-कभी हमलावर कई डोमेन से हमला करने के लिए वेब स्पेस किराए पर लेते हैं। उस परिदृश्य में, मूल जैसे दिखने वाले नकली वेब पेज सेट किए जाते हैं। ये वेब पेज यूजर्स के ईमेल, क्रेडिट कार्ड जानकारी आदि जैसे संवेदनशील क्रेडेंशियल्स चुराने के लिए डिज़ाइन किए गए हैं। अधिकांश वेब होस्टिंग कंपनियों के पास ऐसे नकली पेजों का पता लगाने के लिए उनका अपना डिटेक्शन मैकेनिज्म है। फ़िशिंग के लिए उपयोग किया गया अकाउंट स्वचालित रूप से ब्लॉक हो जाता है। हालांकि, कभी-कभी, आप साइबर हमलों का शिकार हो सकते हैं। उस परिदृश्य में, हमलावरों ने संवेदनशील डेटा चुराने के लिए ऐसे पेज बनाए होंगे। इससे फ़िशिंग गतिविधियों के बारे में अलार्म उठेगा, अंततः WordPress अकाउंट के निलंबन की ओर अग्रसर होगा।
कॉपीराइट सामग्री
किसी और के स्वामित्व वाली सामग्री पोस्ट करना आम तौर पर तब तक टाला जाना चाहिए जब तक कि मालिक से अनुमति न हो। इसके अलावा, पायरेटेड कंटेंट सर्वर की सुरक्षा को भी प्रभावित कर सकता है। चूंकि अधिकांश पायरेटेड सॉफ्टवेयर मैलवेयर से भरे होते हैं। यह मैलवेयर सर्वर में बैकडोर इंस्टॉल करेगा जिससे आपके अकाउंट पर प्रतिबंध लग जाएगा। यदि मैलवेयर नहीं, तो DMCA कॉपीराइट नोटिस की उच्च संभावना है। यह मुद्दा गंभीर है और ISPs द्वारा सर्वर पर प्रतिबंध लग सकता है। ऐसे परिदृश्यों में, सर्वर मैनेजर पायरेटेड साइट को ब्लॉक करना बुद्धिमानी समझते हैं। एक बार प्रतिबंध लागू होने के बाद, विभिन्न साइट्स से आने वाले ट्रैफिक के बावजूद, पूरे सर्वर का ट्रैफिक ISPs द्वारा गिरा दिया जाता है।
मैलवेयर (wp-vcd और अन्य) और वायरस के कारण WordPress अकाउंट सस्पेंड
हमलावर लगातार WordPress साइट्स को संक्रमित करने की कोशिश में लगे रहते हैं। उन्हें अक्सर Japanese SEO हैक या Pharma स्कैम जैसे हमलों का निशाना बनाया जाता है। इन हमलों का साइट की प्रतिष्ठा और SEO रैंकिंग पर लंबे समय तक प्रभाव पड़ सकता है। स्पैम भेजने और SEO पॉइज़निंग के अलावा, बैकडोर्स काफी आम हैं। बैकडोर्स को WordPress साइट्स में इंस्टॉल किया जाता है जब उन्हें ज्ञात भेद्यताओं का उपयोग करके समझौता किया जाता है। ये बैकडोर फिर साइट पर आगे के हमलों का रास्ता साफ करते हैं। जब होस्ट के सुरक्षा सिस्टम आपकी साइट से खराब ट्रैफिक देखते हैं, तो यह WordPress अकाउंट को मैलवेयर और वायरस के कारण सस्पेंड कर देता है। यह समझौता किया गया अकाउंट सर्वर को नुकसान पहुंचा सकता है:
- सर्वर की प्रोसेसिंग पावर का उपयोग करके क्रिप्टोकरेंसी माइनिंग।
- समझौता किए गए अकाउंट का उपयोग करके कई यूजर्स को स्पैम भेजना। यह सर्वर को ब्लैकलिस्ट भी कर सकता है।
- WordPress साइट की प्रमुख फ़ाइलों और डेटाबेस को नष्ट करना।
- समझौता किए गए WordPress अकाउंट का उपयोग करके फ़िशिंग हमले करना।
- उसी वेब स्पेस को साझा करने वाली अन्य साइट्स को संक्रमित करना।
- सर्वर पर रैंसमवेयर इंस्टॉल करना।
- सर्वर का उपयोग DDoS हमले करने के लिए करना।
- और भी बहुत कुछ!
ये हमले काफी हानिकारक हैं और कंपनी को भारी नुकसान पहुंचाने की क्षमता रखते हैं। इसलिए, उसी वेब स्पेस को साझा करने वाले अन्य यूजर्स की सुरक्षा के लिए, WordPress अकाउंट को मैलवेयर और वायरस के कारण सस्पेंड कर दिया जाता है!
WordPress अकाउंट सस्पेंड: समाधान
भुगतान प्रबंधन
WordPress अकाउंट सस्पेंड होने के बाद भुगतान न करने के कारण प्राथमिक कदम बकाया भुगतान करना होगा। अपने भुगतान विकल्पों की वैधता जांचें। जल्द से जल्द बकाया चुकाएं। बिलों का भुगतान करने के बाद, होस्टिंग प्रदाता से संपर्क करके WordPress अकाउंट को पुनर्स्थापित करें। डैमेज कंट्रोल करने के अलावा, कुछ सुझाव हैं जो इस परेशानी से बचा सकते हैं,
- अपने अकाउंट के लिए भुगतान रिमाइंडर सेट करें।
- ईमेल के अलावा होस्टिंग कंपनी से फोन कॉल जैसे अन्य त्वरित रिमाइंडर सेट करें।
- स्पैम फ़ोल्डर जांचें। यदि होस्टिंग प्रदाता के ईमेल ट्रैश में समाप्त हो जाते हैं, तो उन्हें हटाने और ईमेल को अपने विश्वसनीय संपर्कों में जोड़ने के लिए कदम उठाएं।
- भुगतान स्वचालित करें। ऐसे बहुत से वित्तीय प्लेटफॉर्म हैं जो ये सेवाएं प्रदान करते हैं, उनसे संपर्क करें।
सर्वर संसाधन ठीक करना
सस्पेंशन अधिसूचना के लिए ईमेल जांचें। ये ईमेल आमतौर पर समस्या को ठीक करने के लिए विस्तृत चरण होते हैं। उनका ध्यानपूर्वक पालन करें और आप जाने के लिए तैयार हैं। यदि साइट राजस्व प्रभावित होता है, तो उच्च योजनाओं के लिए जाएं। होस्टिंग प्रदाता अक्सर लचीली होस्टिंग योजनाएं प्रदान करता है जब साइट को अधिक संसाधनों की आवश्यकता होती है। यह भविष्य में "WordPress साइट सस्पेंड है" संदेशों को दूर रख सकता है!
TOS का अनुपालन
- WordPress साइट होस्टिंग सेवा के लिए साइन अप करने से पहले, नियम और शर्तों को ध्यान से पढ़ें। कॉपीराइट नीति और कंपनी की दुर्व्यवहार नीति जैसे कुछ प्रमुख बिंदुओं को नोट करें।
- किस शर्त के कारण अकाउंट सस्पेंड हुआ, इसके बारे में ईमेल को ध्यान से पढ़ें। यदि यह DMCA नोटिस है, तो कॉपीराइट सामग्री को तुरंत हटाएं और होस्टिंग कंपनी से संपर्क करें।
- कॉपीराइट सामग्री के लिए कई समाधान उपलब्ध हैं। फ्रीवेयर या ओपन लाइसेंस वाली सामग्री का उपयोग करने का प्रयास करें।
- यदि होस्टिंग प्रदाता प्लेजियरिज्म का पता लगाता है तो कंटेंट अपलोड करने से पहले प्लेजियरिज्म के लिए ऑनलाइन टूल्स का उपयोग करने का प्रयास करें। कंटेंट राइटिंग के लिए सक्षम पेशेवरों को नियुक्त करें। सुनिश्चित करें कि कंटेंट प्रासंगिक और यूनिक है।
- यदि साइट फ़िशिंग के लिए सस्पेंड की गई है, तो पूर्ण सुरक्षा ऑडिट और पेनटेस्टिंग के लिए जाएं। सही पेशेवरों को नियुक्त करें और काम पूरा करें!
अकाउंट सुरक्षित करना
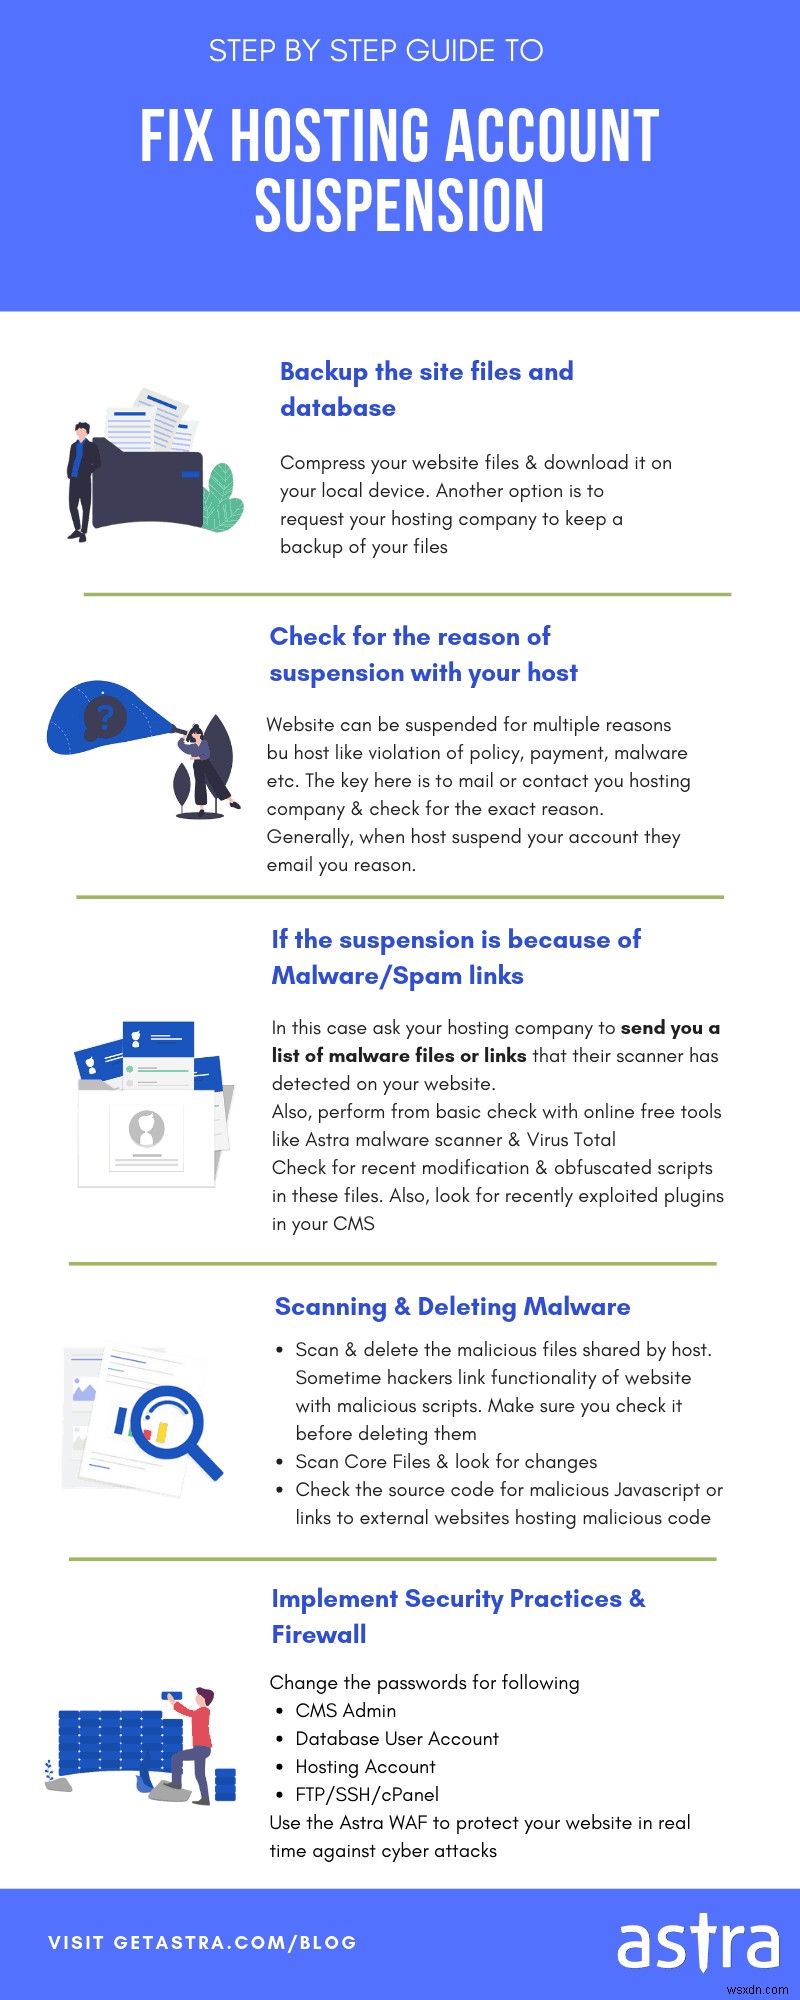
मैलवेयर और वायरस के कारण सस्पेंड WordPress अकाउंट को साफ करना लंबा हो सकता है। पहला कदम डिटेक्शन होगा। बाद में हटाना और अंत में भविष्य के हमलों के खिलाफ सुरक्षा। निम्नलिखित प्रमुख बिंदु मैलवेयर और वायरस को हटाने में मदद करेंगे:
- SSH के माध्यम से सर्वर में लॉग इन करें और निम्नलिखित कमांड चलाएं
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %pn' | sort -r. यह तारीख के अनुसार संशोधित सभी फ़ाइलों को सूचीबद्ध करेगा। संक्रमित फ़ाइलों का पता लगाएं और हटाएं। - सुनिश्चित करें कि क्रेडेंशियल्स सुरक्षित हैं। यदि सेवा प्रदाता समर्थन करता है तो टू-फैक्टर ऑथेंटिकेशन सक्षम करें।
- इसके अलावा, PhpMyAdmin जैसे टूल्स सफाई करते समय काम आ सकते हैं। मैलवेयर और वायरस के कारण सस्पेंड अकाउंट को साफ करने के लिए इसका उपयोग करने के चरणों का पालन करें।
- यदि संक्रमण हटता नहीं दिख रहा है, तो बैकअप से पुनर्स्थापित करें। बस CPanel से सभी फ़ाइलों को हटा दें। इसके बाद बैकअप से फ़ाइलें अपलोड करें और आप जाने के लिए तैयार हैं। यदि कोई बैकअप उपलब्ध नहीं है तो अंतिम उपाय के रूप में नई इंस्टॉलेशन का उपयोग किया जा सकता है।
- अंत में, एक बार मैलवेयर हट जाने के बाद होस्टिंग प्रदाता से संपर्क करें। उनसे अपने अकाउंट की समीक्षा और पुनर्स्थापना करने के लिए कहें।
फ़ायरवॉल
मैलवेयर और वायरस को रोकने का सबसे अच्छा तरीका उन्हें ब्लॉक करना है। यह फ़ायरवॉल समाधान के साथ किया जा सकता है। सामान्य वेब यूजर्स की तरह, बाजार में उत्पादों की तुलना करना और फिर बाद में उन्हें इंस्टॉल करना मुश्किल हो सकता है। हालांकि, Astra एक प्लग एंड प्ले फ़ायरवॉल समाधान प्रदान करता है। इंस्टॉलेशन प्रक्रिया काफी बुनियादी है। एक बार फ़ायरवॉल कार्यात्मक हो जाने पर, WordPress अकाउंट सस्पेंड संदेशों को अलविदा कहें। Astra फ़ायरवॉल सभी इनकमिंग ट्रैफिक की निगरानी करता है और रीयल-टाइम में खराब ट्रैफिक को हटा देता है।
इसके अलावा, यह किसी भी लॉगिन प्रयास या फ़ाइल परिवर्तन के बारे में ईमेल के माध्यम से आपको सूचित करेगा। न केवल WordPress अकाउंट प्रतिबंध, बल्कि Joomla, Opencart, Prestashop, Magento आदि जैसे अन्य CMS चलाने वाले यूजर्स Astra फ़ायरवॉल से अत्यधिक लाभान्वित हो सकते हैं। Prestashop और Opencart यूजर्स Astra के वैलिडेशन सील मिलने के बाद साइट पर लेनदेन भय मुक्त कर सकते हैं। Astra Joomla, Magento, और कई अन्य लोकप्रिय CMS के साथ निर्बाध रूप से काम करने के लिए डिज़ाइन किया गया है।
Astra 80+ सक्रिय टेस्ट के साथ आपकी WordPress वेबसाइट के लिए एक व्यापक सुरक्षा ऑडिट प्रदान करता है, ऑटोमेटेड और मैन्युअल टेस्टिंग का सही मिश्रण।