हालिया WannaCry रैंसमवेयर के प्रकोप और वैश्विक स्तर पर इसके द्वारा मचाई गई तबाही हमारी ऑनलाइन सुरक्षा प्रणालियों की संवेदनशील स्थिति की एक गंभीर याद दिलाती है। ऐसी घटनाओं ने दिखाया है कि कोई भी साइबर अपराध से प्रतिरक्षित नहीं है - न बड़े निगम, छोटे व्यवसाय, स्टार्टअप, सरकारी एजेंसियां, या यहां तक कि आपके सबसे सौम्य दिखने वाले एकल उपयोगकर्ता।
IBM के अनुसार, सभी साइबर हमलों में से 62% छोटे और मध्यम आकार के व्यवसायों पर लक्षित होते हैं। आंकड़े लगभग 4,000 प्रति दिन हैं। छोटे व्यवसाय प्रवेश की आसानी के कारण आसान लक्ष्य हैं। अधिकांश छोटे व्यवसाय अपने ऑनलाइन व्यवसायों को सुरक्षित करने के महत्व को नजरअंदाज कर देते हैं और अक्सर उन हैकर्स का लक्ष्य बन जाते हैं जो आवश्यक कंपनी डेटा चुराने या उजागर करने की तलाश में होते हैं। साइबर अपराध की सीमा जानकारी चुराने से लेकर वायर ट्रांसफर के माध्यम से बैंक खाते लूटने तक; ग्राहकों की व्यक्तिगत पहचान जानकारी चुराने; धोखाधड़ी कर रिफंड दाखिल करना या स्वास्थ्य बीमा या मेडिकेयर धोखाधड़ी करना तक भिन्न होती है।
जहां कुछ व्यवसाय अपने नुकसान की भरपाई करने में सफल होते हैं, वहीं कुछ अन्य इतने भाग्यशाली नहीं होते और दुर्भाग्य से उन्हें बंद होना पड़ता है। नीचे उन कंपनियों को सूचीबद्ध किया गया है जिन्हें डेटा उल्लंघन के कारण भारी नुकसान उठाने पर अपने व्यवसाय बंद करने पड़े।
1. Code Spaces
Code Spaces, जो अपने उपयोगकर्ताओं को प्रोजेक्ट मैनेजमेंट टूल्स का एक सूट प्रदान करने वाली एक सोर्स कोड होस्टिंग सेवा थी, एक विनाशकारी हैक के बाद बंद हो गई जिसने बड़ी मात्रा में डेटा, बैकअप, मशीन कॉन्फ़िगरेशन और ऑफसाइट बैकअप मिटा दिए। यह तब हुआ जब हमलावर ने Code Spaces के Amazon EC2 कंट्रोल पैनल में घुसपैठ के साथ एक DDoS हमला शुरू किया।
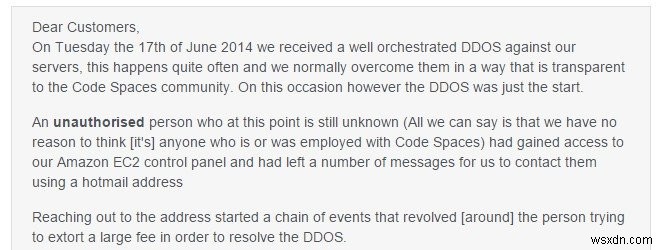
हमले के बाद भी, कंपनी इस मुद्दे को हल करने और उन ग्राहकों को रिफंड करने में असमर्थ थी जो उनके द्वारा भुगतान की गई सेवा के बिना रह गए थे। इससे कंपनी की बाजार में विश्वसनीयता और वित्तीय स्थिति को भारी नुकसान हुआ, और अंततः इसकी सेवाओं का पूर्ण बंद हो गया।
2. Telefonica
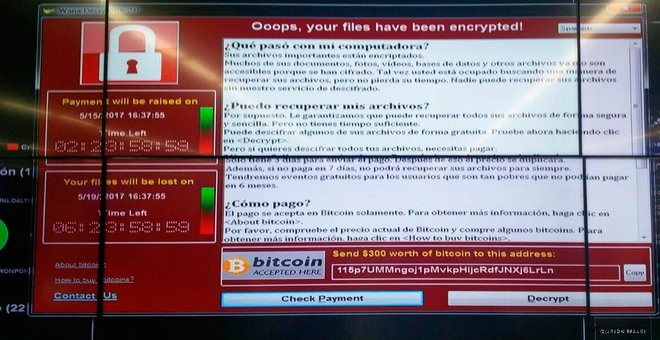
कुख्यात WannaCry ने विश्व स्तर पर कई प्रणालियों को प्रभावित किया, और उनमें से एक थी Telefonica: एक स्पेनिश दूरसंचार कंपनी। रैंसमवेयर के अपने सिस्टम के माध्यम से फैलने के साथ, कंपनी के IT विभाग को रैंसमवेयर की पहुंच को सीमित करने के लिए सभी कंप्यूटर सिस्टम और VPN सिस्टम को तेजी से बंद करना पड़ा। एक कंपनी बयान के अनुसार, ऐसा प्रतीत होता है कि रैंसमवेयर एक आंतरिक सर्वर को संक्रमित करने में कामयाब रहा, जहां से यह कर्मचारी PCs में फैल गया।
3. FlexiSpy
FlexiSpy, एक कंपनी जिसने ईर्ष्यालु जीवनसाथियों और घबराए माता-पिता को गुप्त निगरानी उपकरण बेचे - ऐसे उपकरण जिन्हें उनके लैपटॉप और मोबाइल उपकरणों पर इंस्टॉल किया जा सकता है ताकि उनकी डिजिटल गतिविधियों, संग्रहीत तस्वीरों और संदेशों में हैक किया जा सके - 2 हैकर्स द्वारा बंद कर दी गई। हैकर्स ने मदरबोर्ड रिपोर्टर्स को इस कंपनी के 13,000 हैक किए गए उपयोगकर्ताओं के खाता विवरण और साथ ही कंपनी के सर्वर से मिटाए गए सभी डेटा की आपूर्ति की।
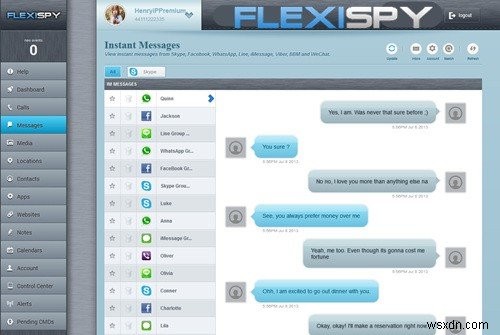
हालांकि, हमले के पीछे का हैकर इस तरह की अपमानजनक गतिविधियों के खिलाफ विद्रोह के संकेत के रूप में अपना कार्य करता है, और कहता है कि FlexiSpy लोगों को जो करने की अनुमति देता है वह "बेहद घटिया और घृणित" है। 'Leopard Boy' नाम से जाने वाले हैकर का कहना है कि इस हैक का लक्ष्य ऐसे उद्योगों को पूरी तरह से चेतावनी देना था। उन्होंने सभी विंडोज डोमेन के लिए डोमेन कंट्रोलर, आंतरिक SharePoint सर्वर तक पहुंच बनाई और समझौता किया, और हर तरह की जानकारी और कोड को हटाना शुरू कर दिया जो वे कर सकते थे - फिर उनमें से बहुत कुछ मदरबोर्ड रिपोर्टर्स को सौंप दिया।
Retina-X नामक एक समान कंपनी को भी हैकर्स के उसी समूह द्वारा बंद कर दिया गया था।
4. Medstar Health
MedStar Health, एक कंपनी जो अमेरिका में बाल्टीमोर और वाशिंगटन के आसपास अस्पतालों की एक श्रृंखला संचालित करती है, एक अस्पताल हैक का शिकार बनी। कंपनी के नेटवर्क पर एक अज्ञात वायरस द्वारा हमला किया गया जिससे इसके रोगी डेटाबेस और ईमेल सिस्टम का बंद हो गया।
यह एक बल्कि बेतुका हैक था क्योंकि कोई बिटकॉइन या किसी भी प्रकार की फिरौती का अनुरोध नहीं था, लेकिन कंपनी सभी रोगी रिकॉर्ड और संचार पेजर्स के नुकसान के कारण संकट मोड में चली गई। यह काफी हद तक उदाहरण देता है कि स्वास्थ्य प्रबंधन के लिए इलेक्ट्रॉनिक तरीकों को अपनाने के पीछे का उत्साह भी एक कीमत पर आता है। ऐसी घटनाओं को व्यापक मीडिया कवरेज मिलता है लेकिन इसके बावजूद, बड़ी संख्या में स्वास्थ्य देखभाल संगठनों को अभी भी साइबर खतरों की श्रृंखला की केवल अस्पष्ट समझ है जिसका वे सामना करते हैं।
जहां बहुत सारे व्यवसाय हमलावरों का लगातार लक्ष्य बने रहते हैं, वहीं सबसे आम और आसान लक्ष्य वेब व्यवसाय हैं। Magento, WordPress, OpenCart आदि जैसे लोकप्रिय CMS में खामियां उन्हें हमलावरों के लिए प्रमुख लक्ष्य बनाती हैं। Astra जैसा वेबसाइट फायरवॉल वेबसाइट सुरक्षा के लिए अत्यधिक अनुशंसित समाधान है।