वैश्विक स्तर पर लगभग 75 मिलियन वेबसाइटों को शक्ति प्रदान करने और सभी में सबसे अनुकूल CMS प्लेटफॉर्म माना जाने वाला, WordPress अधिकांश ऑनलाइन खुदरा विक्रेताओं और उद्यमियों द्वारा ऑनलाइन व्यवसाय संचालित करने के लिए व्यापक रूप से उपयोग किया जाता है। लोकप्रियता बढ़ती है क्योंकि CMS तैयार-उपयोग, SEO अनुकूल और मोबाइल संगत टेम्प्लेट्स का पालन करता है।
आज ढेर सारे WordPress प्लगइन्स उपलब्ध हैं, जो वेबसाइट पर शेर का हिस्सा काम करते हैं। प्लगइन्स वेबसाइटों को अतिरिक्त कार्यक्षमता प्रदान करते हैं, एक प्रमुख कारण कि WordPress इतना लोकप्रिय क्यों है।
लोकप्रियता की यह सीमा अक्सर WordPress को साइबर-अपराध के मामले में सबसे अधिक लक्षित CMSs में से एक बनाती है। WordPress प्लगइन्स भेद्यता के लिए प्रवण हैं, अक्सर प्लगइन वाली वेबसाइट को संवेदनशील जानकारी के रिसाव और सर्वर नियंत्रण के लिए बड़े खतरे में डालते हैं। आपकी साइट पर जोड़ा गया हर प्लगइन एक सुरक्षा जोखिम बढ़ाता है, और इसलिए, यह मूल्यांकन करना अनिवार्य हो जाता है कि उनमें से प्रत्येक को नियमित रूप से अपडेट किया जाता है या नहीं। नीचे अतीत में हजारों वेबसाइटों को जोखिम में डालने वाले WordPress प्लगइन्स में कुख्यात ज्ञात भेद्यताओं में से कुछ सूचीबद्ध हैं।
1. Revolution Slider प्लगइन भेद्यता
नवंबर 2016 में उजागर, Revolution Image Slider प्लगइन का अनपैच्ड संस्करण अनिवार्य रूप से Revslider का पुराना संस्करण है और बड़ी संख्या में WordPress वेबसाइटों द्वारा व्यापक रूप से उपयोग किया जाता था।
अप्रैल 2016 के कुख्यात पनामा पेपर्स लीक ने इस प्लगइन के सौजन्य से उस समय 2.6 TB से अधिक डेटा और 11.5+ मिलियन दस्तावेजों के विशाल मात्रा में व्यक्तिगत डेटा के रिसाव का स्थान लिया।
इस भेद्यता ने एक हमलावर को सर्वर से किसी भी फ़ाइल को डाउनलोड करने की अनुमति दी, और डेटाबेस क्रेडेंशियल्स भी चुरा लिए, इस प्रकार हमलावर को वेबसाइट से पूरी तरह से समझौता करने की अनुमति दी। इस तरह की भेद्यता को लोकल फ़ाइल इन्क्लूज़न (LFI) हमले के रूप में नामित किया गया है जिससे एक हमलावर सर्वर पर स्थानीय फ़ाइल को एक्सेस, समीक्षा और डाउनलोड करने में सक्षम होता है।
2018 में शोषित प्रमुख WordPress प्लगइन्स भी देखें
2. NextGEN Gallery प्लगइन भेद्यता
NextGen Gallery, WordPress CMS में सबसे लोकप्रिय गैलरी प्लगइन्स में से एक, उन हैक्स के प्रति संवेदनशील माना गया जो आगंतुकों को डेटाबेस से पासवर्ड डेटा और गुप्त कुंजी चुराने की अनुमति देते हैं। 1 मिलियन से अधिक इंस्टॉलेशन के साथ, दोष SQL इंजेक्शन बग के रूप में है जो WordPress तैयार SQL क्वेरीज़ में दुर्भावनापूर्ण प्रकृति के इनपुट को इंजेक्ट करने की अनुमति देता है। इसके अलावा, कुछ शर्तों के तहत, हमलावर सर्वर के बैकएंड डेटाबेस को कमांड खिला सकता था।
इस भेद्यता के साथ 2 हमले के परिदृश्य थे:
- एक WordPress साइट मालिक अपनी साइट पर NextGEN बेसिक टैगक्लाउड गैलरी विकल्प को सक्रिय करता है: यह सुविधा साइट मालिकों को छवि गैलरी प्रदर्शित करने की अनुमति देती है जिन्हें उपयोगकर्ता टैग का उपयोग करके नेविगेट कर सकते हैं, जबकि उपयोगकर्ता फोटो के माध्यम से नेविगेट करते समय साइट के URL को बदलते हैं। चूंकि URL पैरामीटर्स में अनुचित इनपुट सैनिटाइजेशन मौजूद है, हमलावर लिंक पैरामीटर्स को संशोधित कर सकता है और SQL क्वेरीज़ डाल सकता है जो प्लगइन द्वारा निष्पादित की जाएंगी जब विकृत URL लोड होगा।
- जब वेबसाइट मालिक अपनी साइट को ब्लॉग पोस्ट सबमिशन के लिए खोलते हैं: इस मामले में, हमलावर दुर्भावनापूर्ण NextGEN Gallery कोड डाल सकते हैं क्योंकि वे साइट पर खाते बनाने और समीक्षा के लिए ब्लॉग पोस्ट/लेख सबमिट करने में सक्षम हैं। हमलावर के कौशल के आधार पर, दुर्भावनापूर्ण कोड उसे आंतरिक डेटाबेस तक पहुंच और व्यक्तिगत जानकारी के नुकसान की अनुमति देगा।
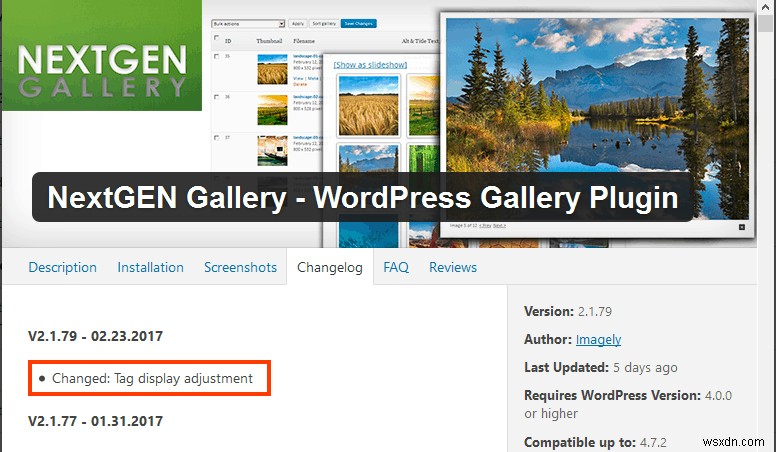
हालांकि, भेद्यता को NextGEN Gallery संस्करण 2.1.79 में ठीक किया गया था। WordPress प्लगइन्स रिपॉजिटरी पर NextGEN Gallery चेंजलॉग कहता है "बदला गया: टैग प्रदर्शन समायोजन"।
3. Neosense संस्करण 1.7 दोष
2016 में, Neosense बिजनेस टेम्प्लेट v1.7 को एक दोष के साथ खोजा गया था जिसका फायदा उठाकर एक हमलावर इस थीम पर चल रही साइट्स पर दुर्भावनापूर्ण फ़ाइलें अपलोड कर सकता था। इस तरह एक हमलावर Curl का उपयोग करके फ़ाइल अपलोड करके और उस URL का उपयोग करके तुरंत इसे चलाकर उपयोगकर्ता प्राधिकरण के बिना साइट का नियंत्रण हासिल कर सकता था।
DynamicPress, WordPress थीम प्रकाशक इस भेद्यता को "qquploader" नामक ओपन सोर्स कोड के उपयोग से जोड़ता है, एक AJAX-आधारित फ़ाइल अपलोडर जिसे बिना किसी सुरक्षा के लागू किया गया था। इसका फायदा उठाकर, एक हमलावर .php या .phtml एक्सटेंशन के साथ एक दुर्भावनापूर्ण PHP स्क्रिप्ट को साइट की डाउनलोड निर्देशिका में अपलोड कर सकता है और अपलोड निर्देशिका तक पहुंच प्राप्त कर सकता है।
हालांकि, भेद्यता को अगले संस्करण Neosense v 1.8 में सुधारा गया था
4. FancyBox
Fancybox, हजारों वेबसाइटों द्वारा छवियों, HTML सामग्री और मल्टीमीडिया प्रदर्शित करने के लिए उपयोग किए जाने वाले सबसे लोकप्रिय WordPress प्लगइन्स में से एक, एक महत्वपूर्ण जीरो-डे भेद्यता की खोज के बाद त्रुटिपूर्ण माना गया। भेद्यता ने हमलावरों को कमजोर वेबसाइटों में एक दुर्भावनापूर्ण iframe (या कोई भी यादृच्छिक स्क्रिप्ट/सामग्री) इंजेक्ट करने की अनुमति दी जो उपयोगकर्ताओं को '203koko' वेबसाइट पर रीडायरेक्ट करती थी।
इस भेद्यता की पहुंच का अंदाजा इस तथ्य से लगाया जा सकता है कि WordPress चलाने वाली लगभग 70 मिलियन वेबसाइटों में से लगभग आधी इस प्लगइन का उपयोग करती हैं। हालांकि, इस दोष को ठीक करने के लिए जल्द ही प्लगइन के दो संस्करण जारी किए गए थे।
5. TimThumb भेद्यता
TimThumb नामक एक WordPress इमेज रिसाइज़िंग लाइब्रेरी ने कई WordPress प्लगइन्स को दुर्भावनापूर्ण हमलों के जोखिम में छोड़ दिया था। इस मुद्दे के कारण कमजोर लोकप्रिय प्लगइन्स में TimThumb, WordThumb, WordPress Gallery Plugin और IGIT Posts Slider शामिल हैं।
भेद्यता ने एक हमलावर को प्रभावित वेबसाइट पर मनमाना PHP कोड दूरस्थ रूप से निष्पादित करने की अनुमति दी। एक बार पूरा होने पर, हमलावर किसी भी तरह से वेबसाइट से समझौता कर सकता है।
हैकर द्वारा आपकी सर्वर पर फ़ाइलें बनाने, हटाने और संशोधित करने के लिए उपयोग की जाने वाली कमांड के उदाहरण हैं:
भेद्यता को बाद में एक अपडेट में पैच किया गया था।
6. WP Mobile Detector
10,000 से अधिक वेबसाइट्स WP Mobile Detector नामक एक WordPress प्लगइन का उपयोग करती हैं जो एक दोष रखने वाला निकला।
भेद्यता को resize.php स्क्रिप्ट नामक एक स्क्रिप्ट का उपयोग करके शोषित किया जा सकता है जिसने दूरस्थ हमलावरों को वेब सर्वर पर मनमाना फ़ाइलें अपलोड करने में सक्षम बनाया। ये फ़ाइलें बैकडोर स्क्रिप्ट के रूप में कार्य कर सकती हैं, जिन्हें वेब शेल के रूप में भी जाना जाता है, इस प्रकार सर्वर तक बैकडोर एक्सेस प्रदान करती हैं और वैध पेजों में दुर्भावनापूर्ण कोड के टुकड़ों को इंजेक्ट करने की शक्ति देती हैं।
अपनी नई इंस्टॉल की गई WordPress साइट को कैसे सुरक्षित करें, इसके बारे में अधिक जानने के लिए, WordPress सुरक्षा के लिए हमारे व्यापक गाइड पर जाएं।
अपनी WordPress वेबसाइट को अंतिम सुरक्षा प्रदान करने के लिए Astra से संपर्क करें।