लोकप्रिय वर्डप्रेस प्लगइन्स, "Ultimate Addons for Elementor" और "Ultimate Addons for Beaver Builder" में महत्वपूर्ण कमजोरियाँ पाई गई हैं। Brainstorm Force टीम द्वारा विकसित, Ultimate Addons प्लगइन्स वर्डप्रेस साइट मालिकों को Elementor और Beaver Builder जैसे लोकप्रिय पेज बिल्डर्स के लिए अतिरिक्त विजेट/कार्यक्षमता का उपयोग करने की अनुमति देते हैं।
Ultimate Addons ने अपनी वेबसाइटों पर भेद्यता के पैच के संबंध में एक सलाह जारी की, जिसमें इसके उपयोगकर्ताओं से प्लगइन्स अपडेट करने के लिए कहा गया। इस मुद्दे पर अधिक प्रकाश डालने के लिए, हमने भेद्यता विवरण निकाले जिनसे हैक संभव हुआ।
Brainstorm Force टीम को भेद्यता को 7 घंटे से भी कम समय में पैच करने के लिए सराहा जाना चाहिए!
पैच किए गए संस्करण हैं:
- Ultimate addons for Elementor के लिए 1.20.1
- Ultimate addons for the Beaver builder के लिए 1.24.1
यदि आपके पास प्लगइन्स इंस्टॉल हैं, ऊपर बताए गए संस्करण से पुराने संस्करण के साथ, तो कृपया प्लगइन्स को तुरंत अपडेट करें।
Ultimate Addons प्लगइन्स हजारों साइटों पर सक्रिय रूप से इंस्टॉल हैं। इसके अलावा, भेद्यता की प्रकृति को देखते हुए, हैकर किसी भी उपयोगकर्ता के ईमेल आईडी तक पहुंच होने पर प्लगइन इंस्टॉल वाली किसी भी वर्डप्रेस साइट तक पूरी तरह से पहुंच सकता है।
हम आपसे तुरंत अपडेट करने का आग्रह करते हैं।
सूक्ष्मदर्शी के तहत भेद्यता
'लॉगिन फॉर्म' विजेट के तहत Google और Facebook लॉगिन सुविधा में टूटी हुई प्रमाणीकरण और सत्र प्रबंधन भेद्यता थी। भेद्यता हैकर्स को किसी भी उपयोगकर्ता के वर्डप्रेस एडमिन क्षेत्र में पासवर्ड के बिना लॉग इन करने की अनुमति देती है, यदि वे उपयोगकर्ताओं के ईमेल पते को जानते हैं। इस विधि का उपयोग करके, वर्डप्रेस में एडमिनिस्ट्रेटर्स के खातों में लॉग इन करना भी संभव है।
अन्य सूचना एकत्र करने की तकनीकों का लाभ उठाकर, एडमिनिस्ट्रेटर के ईमेल पते का पता लगाना और इस भेद्यता का शोषण करना संभव है।
संबंधित गाइड – वर्डप्रेस हैक हटाना
एक बार एडमिन एक्सेस प्राप्त हो जाने पर, हैकर को वेबसाइट को कई तरीकों से आगे शोषण करने की शक्तियां और नियंत्रण प्राप्त होंगे। जिनमें से सबसे बुरा विकृति, रीडायरेक्शन, स्पैम, डेटा चोरी (पहचान चोरी + वित्तीय डेटा चोरी), दुर्भावनापूर्ण पॉप-अप, डेटाबेस एक्सेस आदि हैं।
हैक के तकनीकी विवरण
Google और Facebook लॉगिन मॉड्यूल में कमजोर सत्यापन के कारण, हैकर्स Ultimate Addons प्लगइन्स द्वारा उपयोग किए जाने वाले wp-admin AJAX फ़ंक्शन का शोषण करने में सक्षम हैं।
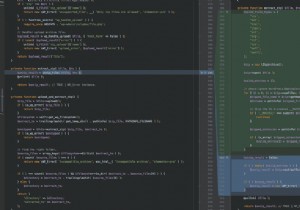
सोशल लॉगिन मॉड्यूल का उपयोग करने वाली साइटों के लिए, हमलावर Google/Facebook द्वारा सफलतापूर्वक लॉगिन अधिकृत करने के बाद AJAX फ़ंक्शन को भेजे जा रहे ईमेल आईडी के साथ छेड़छाड़/संशोधन कर सकता है। प्लगइन उपयोगकर्ता की ईमेल आईडी को कैप्चर करता है, और Google/Facebook द्वारा भेजे गए डेटा की प्रामाणिकता को सत्यापित किए बिना लॉगिन करता है। कोड WordPress द्वारा सेट किए गए नॉनस टोकन (CSRF टोकन के समान) की जांच करके AJAX कॉल को सत्यापित करता है, दुर्भाग्य से यह निर्धारित करने के लिए पर्याप्त नहीं है कि Google और Facebook APIs ने वही ईमेल आईडी वापस की है।
जैसा कि आप नीचे स्क्रीनशॉट में देख सकते हैं, POST डेटा को सत्यापन के बिना सीधे उपयोगकर्ता को लॉग इन करने के लिए उपयोग किया जाता है। Google और Facebook OAuth द्वारा प्रदान किए गए डेटा की प्रामाणिकता को सत्यापित करने के लिए, उनकी सेवा पर एक सत्यापन API कॉल करके इसकी सिफारिश की जाएगी।
अधिक विवरण: https://developers.google.com/identity/sign-in/web/backend-auth
क्या आप हैक हो गए हैं? तत्काल सहायता प्राप्त करें
यदि आप पहले ही हैक हो चुके हैं, तो आप एस्ट्रा द्वारा तत्काल मैलवेयर सफाई के साथ अपनी साइट को जल्दी से पुनर्स्थापित कर सकते हैं। यदि आप पहले से ही एस्ट्रा ग्राहक हैं, तो हमारी वर्चुअल पैचिंग तकनीक आपको ऐसी कमजोरियों से बचाएगी।
मैं कैसे पुष्टि कर सकता हूं कि मैं हैक हो गया हूँ?
आप बता सकते हैं कि आप हैक हो गए हैं यदि आप निम्नलिखित में से कोई भी देखते हैं:
- आपके वर्डप्रेस एडमिन क्षेत्र में नए एडमिन यूज़र बनाए गए हैं
- आपकी वेबसाइट दुर्भावनापूर्ण साइटों पर रीडायरेक्ट हो रही है
- आपके सर्वर से स्पैम/फ़िशिंग ईमेल भेजे जा रहे हैं
- विज़िटर्स आपकी वेबसाइट खोलने पर दुर्भावनापूर्ण पॉप-अप देखते हैं
- वेबसाइट विज़िटर्स को Google द्वारा लाल चेतावनी पेज दिखाया जाता है
यदि आप ऊपर सूचीबद्ध नहीं लक्षणों को देख रहे हैं, तो आप हैकिंग संकेतों की पूरी सूची देख सकते हैं।
आप क्या कर सकते हैं?
यदि आप अपनी वर्डप्रेस वेबसाइट के नियमित अनुरक्षक हैं, और हैक को ठीक करने और इसे दोबारा होने से सुरक्षित करने का प्रयास करना चाहते हैं, तो आपको:
- कमजोर प्लगइन्स, वर्डप्रेस कोर, अन्य प्लगइन्स अपडेट करें
- अपनी वेबसाइट एडमिन्स का ऑडिट करें और देखें कि क्या कोई नया एडमिन अकाउंट जोड़ा गया है। एक बार हैकर्स को एडमिन एक्सेस मिल जाने पर, वे भेद्यता ठीक होने के बाद भी साइट तक पहुंच बनाए रखने के लिए नए एडमिन यूज़र बना सकते हैं।
- FTP/SFTP या cPanel में फाइल मैनेजर मॉड्यूल के माध्यम से अपने सर्वर में लॉग इन करें, और साइट के रूट में अज्ञात फ़ाइल नामों की जांच करें। शोषित वेबसाइटों में निम्नलिखित फ़ाइलें पाई गई हैं: tmp.zip, wp-xmlrpc.php, adminer.php
- अपने वर्डप्रेस एडमिन क्षेत्र के लिए टू-फैक्टर ऑथेंटिकेशन (2FA) सक्षम करें
- wp-admin क्षेत्र पर IP प्रतिबंध सक्षम करें, ताकि केवल व्हाइटलिस्टेड IP पैनल तक पहुंच सकें।
संबंधित: पूर्ण वर्डप्रेस मैलवेयर हटाने गाइड
अपडेट करने का सही तरीका
Ultimate Addons for Elementor को कैसे अपडेट करें?
Ultimate Addons for Elementor (या UAE जैसा वे कहते हैं) को अपडेट करने के लिए, इन चरणों का पालन करें:
- यहां से नवीनतम संस्करण डाउनलोड करें।
- पहले से इंस्टॉल किए गए संस्करण को हटाएं। चिंता न करें कोई डेटा खो नहीं जाएगा।
- ऊपर से डाउनलोड की गई ज़िप फ़ाइल को अपने WP-admin में एक नए प्लगइन के रूप में अपलोड करें
- इंस्टॉल करें और सक्रिय करें।
और, आप पूरी तरह तैयार हैं।
Ultimate Addons for Beaver Builder को कैसे अपडेट करें?
Ultimate Addons for Beaver Builder (या UABB जैसा वे कहते हैं) को अपडेट करने के लिए, इन चरणों का पालन करें:
- यहां से नवीनतम संस्करण डाउनलोड करें।
- पहले से इंस्टॉल किए गए संस्करण को हटाएं। चिंता न करें कोई डेटा खो नहीं जाएगा।
- ऊपर से डाउनलोड की गई ज़िप फ़ाइल को अपने WP-admin में एक नए प्लगइन के रूप में अपलोड करें
- इंस्टॉल करें और सक्रिय करें।
और, आप पूरी तरह तैयार हैं।
एस्ट्रा के साथ अपनी वेबसाइट सुरक्षित करें
पhew! आप हैक नहीं हुए हैं। लेकिन अपनी वेबसाइट सुरक्षा को भाग्य पर न छोड़ें। अपनी वेबसाइट को सुरक्षित न करना लंबे समय में आपको ही महंगा पड़ेगा। हैकर्स की दया पर न रहें, अपनी वेबसाइट की भलाई की बागडोर अपने हाथ में लें।
एक विश्वसनीय सुरक्षा समाधान का विकल्प चुनें और अपनी वेबसाइट पर उचित सुरक्षा और सुरक्षा का लाभ उठाएं।
कोई सवाल? नीचे कमेंट करें या सुरक्षा विशेषज्ञ से संपर्क करें, हमें मदद करने में खुशी होगी 🙂