व्यापक रूप से लोकप्रिय होने के कारण, वर्डप्रेस अक्सर इंटरनेट पर दुर्भावनापूर्ण हैकिंग अभियानों का शिकार होता है। ये अभियान हैकर के मकसद, उपयोग की गई ऑबफसकेशन आदि जैसे कारकों के आधार पर एक-दूसरे से भिन्न हो सकते हैं। हालांकि, एक बात उन सभी में आम है कि हैक की गई वर्डप्रेस साइट का उपयोग सभी प्रकार के दुर्भावनापूर्ण उद्देश्यों के लिए एक माध्यम के रूप में किया जाता है।
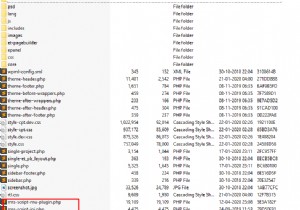
मैलवेयर संक्रमण का एक ऐसा प्रकार .Bt वर्डप्रेस हैक है। इसका नाम ऐसा इसलिए है क्योंकि इस तरह का संक्रमण आपकी वर्डप्रेस साइट पर रूट डायरेक्टरी या "wp-admin" या "wp-admin/css" डायरेक्टरी के तहत .bt एक्सटेंशन वाली फ़ाइलें बनाता है।
यहां आपको हैक के कारण, लक्षण, पहचान और हटाने मिलेंगे। इसके अलावा, हम आपके बेहतर समझ के लिए मैलवेयर के कामकाज को भी तोड़ेंगे। तो,
.Bt वर्डप्रेस हैक के पीछे सामान्य कारण
".Bt वर्डप्रेस हैक" के कुछ सामान्य कारण हैं:
- पुराने और गैर-प्रतिष्ठित प्लगइन्स।
- बगी थीम।
- पुराना PHP संस्करण।
- कमजोर पासवर्ड।
- सर्वर मिसकॉन्फ़िगरेशन।
.Bt वर्डप्रेस मैलवेयर का कोड विश्लेषण
इस संक्रमण की पहली पुष्टि .bt फ़ाइल है जिसमें IP पतों की सूची होती है। यदि आप इस फ़ाइल को हटाते हैं, तो यह पुनर्जीवित हो जाएगी क्योंकि संक्रमण .bt फ़ाइल में नहीं रहता है। संक्रमण आमतौर पर वर्डप्रेस फ़ाइलों में रहता है जैसे:
- wp-load.php
- wp-settings.php
- /wp-content/themes/<some theme>/functions.php
- /wp-includes/functions.php
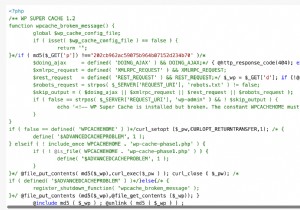
इन फ़ाइलों में दुर्भावनापूर्ण कोड ऑबफसकेटेड है और कुछ इस तरह दिखता है:
चरण 1: मैलवेयर डाउनलोड करना
.Bt वर्डप्रेस हैक में, दुर्भावनापूर्ण पेलोड सर्वर पर नहीं रहता बल्कि बाहरी स्रोत से डाउनलोड किया जाता है। इसे पूरा करने के लिए, यह मैलवेयर पहले जांचता है कि PHP का "allow_url_fopen" रैपर उपलब्ध है या नहीं। यदि यह उपलब्ध नहीं है, तो मैलवेयर PHP के cURL लाइब्रेरी का उपयोग करके "get_data_ya()" नामक फ़ंक्शन का उपयोग करके मैलवेयर डाउनलोड करता है। URL जिससे दुर्भावनापूर्ण फ़ाइल डाउनलोड की गई थी hxxp://lmlink1[.]top/lnk/inj[.]php।
चरण 2: मैलवेयर को ऑबफसकेट करना
इसके बाद, डाउनलोड किए गए डेटा को एक साधारण XOR एन्क्रिप्शन का उपयोग करके ऑबफसकेट किया जाता है। यह मैलवेयर के फ़ंक्शन "wp_cd()" में किया जाता है जो डेटा और कुंजी को इनपुट पैरामीटर के रूप में स्वीकार करता है और आउटपुट को XOR एन्क्रिप्टेड के रूप में लौटाता है।
चरण 3: मैलवेयर लिखना
एक बार एन्क्रिप्टेड पेलोड तैयार हो जाने पर, मैलवेयर लिखने योग्य सबडायरेक्टरी खोजता है। यदि ऐसी कोई डायरेक्टरी नहीं मिलती है, तो यह वर्तमान डायरेक्टरी के अंदर लिखने का प्रयास करता है।
डाउनलोड किया गया दुर्भावनापूर्ण पेलोड जो अनएन्क्रिप्टेड है, कुछ इस तरह दिखता है।
यहां यह ध्यान देने योग्य है कि पेलोड में ओपनिंग और क्लोजिंग PHP टैग नहीं होते हैं जो बाद में सबडायरेक्टरी में लिखते समय जोड़े जाते हैं।
चरण 4: पेलोड निष्पादित करना
एक बार पेलोड सफलतापूर्वक एक सबडायरेक्टरी के अंदर लिखे जाने के बाद, इसे PHP के include() स्टेटमेंट का उपयोग करके निष्पादित किया जाता है। यह पेलोड तब .bt फ़ाइलें बनाता है जिनमें सर्च इंजन बॉट्स के IP पते होते हैं। पेलोड का उपयोग कोड में दिखाई देने वाले अनुसार फार्मा स्पैम परोसने के लिए भी किया जाता है।
.bt फ़ाइलें शायद सर्च इंजन बॉट्स को स्पैम परोसने से बचने के लिए उपयोग की जाती हैं और इसलिए साइट की ब्लैकलिस्टिंग से बचाती हैं। पेलोड निर्माता से दुर्भावनापूर्ण कमांड भी स्वीकार करता है जिन्हें संक्रमित वर्डप्रेस साइट पर निष्पादित किया जाता है।
चरण 5: पेलोड हटाना
अंत में, जब दुर्भावनापूर्ण काम खत्म हो जाता है, तो मैलवेयर PHP के unlink() फ़ंक्शन का उपयोग करके फ़ाइलों को हटा देता है ताकि किसी भी तरह के संदेह से बचा जा सके। इसलिए, यह मैलवेयर लंबे समय तक रडार के नीचे रहता है क्योंकि यह दुर्भावनापूर्ण पेलोड को स्टोर नहीं करता बल्कि इसे डाउनलोड करता है, उपयोग करता है और काम खत्म होने पर इसे हटा देता है।
आप .bt मैलवेयर का पता कैसे लगा सकते हैं और साफ कर सकते हैं?
विधि 1: .bt या .r एक्सटेंशन वाली फ़ाइलों की जांच करें
एक अनुमानित परीक्षण के रूप में, आप जांच सकते हैं कि क्या आपके सर्वर पर ".bt" या ".r" एक्सटेंशन वाली कोई फ़ाइल मौजूद है। खोजने के लिए अपने फाइल मैनेजर का उपयोग करें।
वैकल्पिक रूप से, SSH के माध्यम से अपने सर्वर में लॉग इन करें और बस कमांड चलाएं:
find . -name '*.bt' -print
.Bt वर्डप्रेस हैक की आगे पुष्टि करने के लिए, दुर्भावनापूर्ण कोड के लिए वर्डप्रेस फ़ाइलों के अंदर खोजें। SSH कंसोल में, कमांड चलाएं:
find . -name "*.php" -exec grep " $ea = '_shaesx_'; $ay = 'get_data_ya'; $ae = 'decode';"'{}'; -print &> list.txt
यह कमांड आउटपुट को list.txt फ़ाइल में सहेज देगा। उस फ़ाइल को खोलें जिसमें यह मैलवेयर है और दुर्भावनापूर्ण कोड हटाएं। यदि आप अनिश्चित हैं कि कौन सा कोड दुर्भावनापूर्ण है और कौन सा मूल फ़ाइल कोड है, तो केवल दुर्भावनापूर्ण कोड देखने के लिए इस लिंक पर जाएं और तदनुसार इसे हटाएं। यदि आप अभी भी अनिश्चित हैं, तो संदिग्ध कोड को कमेंट आउट करें और मदद लें।
विधि 2: कोर फ़ाइल अखंडता की जांच करें
एक अन्य विधि कोर फ़ाइल अखंडता की जांच करना है। ऐसा करने के लिए, SSH के माध्यम से अपने वेब सर्वर में लॉग इन करें और फिर:
चरण 1: वर्डप्रेस की एक नई कॉपी डाउनलोड करने के लिए एक नई डायरेक्टरी बनाएं और कमांड का उपयोग करके उस पर नेविगेट करें:
$ mkdir WordPress
$ cd WordPress
चरण 2: कमांड का उपयोग करके वर्डप्रेस के नवीनतम संस्करण को डाउनलोड और निकालें:
$ wget https://github.com/WordPress/WordPress/archive/<latest version>.tar.gz
$ tar -zxvf <latest version>.tar.gz
यहां <latest version> को वर्डप्रेस के उपलब्ध नवीनतम संस्करण से बदलें यानी https://github.com/WordPress/WordPress/archive/5.3.tar.gz
चरण 3: अब संदिग्ध कोड को उजागर करने के लिए diff कमांड का उपयोग करके फ़ाइलों की तुलना करें।
$ diff -r path/to/your/file/wp-load.php /Wordpress/wp-load.php.
चरण 4: यदि आपको कोई दुर्भावनापूर्ण कोड मिलता है, तो इसे हटा दें या इसे हटाने में मदद लें।
एस्ट्रा मदद के लिए यहाँ है!
एस्ट्रा सिक्योरिटी एक किफायती सुरक्षा समाधान प्रदान करता है जो अपने वेबसाइट सुरक्षा समाधान के साथ .bt वर्डप्रेस हैक का पता लगाता है और रोकता है।
पूछने के लिए सवाल हैं? उन्हें सीधे कमेंट बॉक्स में शूट करें या सुरक्षा विशेषज्ञ के साथ चैट करें। हम जवाब देने का वादा करते हैं 🙂