वर्डप्रेस वेबसाइट और ई-कॉमर्स स्टोर बनाने के लिए उपयोग किए जाने वाले सबसे लोकप्रिय CMS में से एक है। हालांकि, इसकी लोकप्रियता ने इसे हैकर्स और SEO स्पैमर्स का लगातार निशाना बना दिया है। हैकर्स वर्डप्रेस आधारित साइटों को विभिन्न प्रकार के मैलवेयर हमलों और हैकिंग प्रयासों के साथ निशाना बनाते हैं। सबसे अधिक बार इस्तेमाल की जाने वाली हैकिंग तकनीकों में से एक है खोज सूचकांकों में हेरफेर करके अवांछनीय सामग्री को प्रमुख खोज पदों पर शामिल करना। इस ब्लैक हैट SEO (हैकिंग) तकनीक को 'वर्डप्रेस फार्मा हैक या SEO स्पैम' भी कहा जाता है।
हैकर्स वर्डप्रेस साइटों को फार्मा हैक से क्यों निशाना बनाते हैं?
उत्तर सरल है। ऑनलाइन खोज मूल्यवान रेफरल का एक प्रमुख स्रोत हैं, और SEO हैक आवश्यक कार्य किए बिना इसे हासिल करने का सबसे आसान तरीका है। यह हैकर्स को उच्च-प्राधिकरण साइटों में हैक करके और उन्हें स्पैम रीडायरेक्शन हैक से संक्रमित करके SERP में एक वैध स्थान सुरक्षित करता है। हाल ही में ऐसा ही एक हमला, "फार्मा हैक" या "फार्मा SEO स्पैम" कुछ हद तक स्पैम लिंक इंजेक्शन हमलों के समान है जो सामने आए हैं, और ब्लैक हैट SEO तकनीकों में से एक सबसे आम पाए गए हैं जिनका उपयोग हैकर्स द्वारा किया जाता है।
फार्मा हैक क्या है?
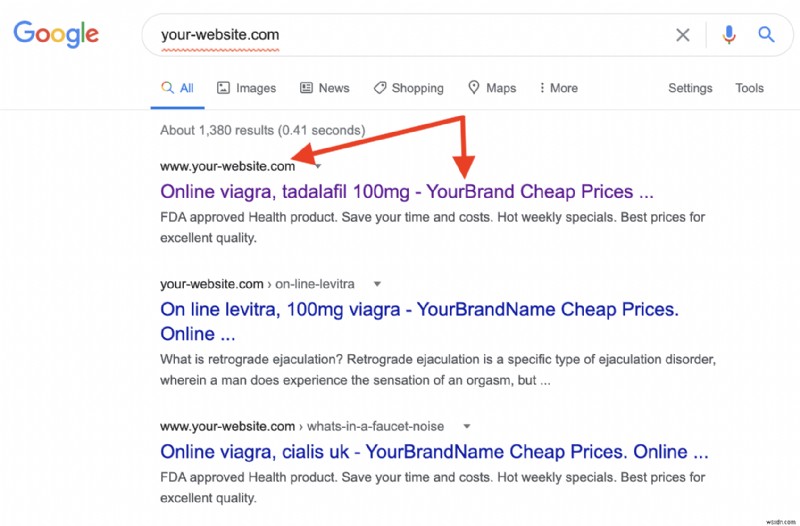
फार्मा हैक एक प्रकार का मैलवेयर संक्रमण है जो वर्डप्रेस वेबसाइटों को संक्रमित करता है जिससे एक वैध साइट स्पैमी पेजों पर रीडायरेक्ट हो जाती है जो वियाग्रा और सियालिस जैसी ब्रांडेड दवाओं के नकली संस्करणों या अवैध दवाओं के विज्ञापन प्रदर्शित करते हैं। कभी-कभी अन्य प्रकार के फार्मा उत्पादों का संक्रमण भी हो सकता है। हालांकि, वियाग्रा और सियालिस सबसे आम हैं।
हाल के वर्डप्रेस फार्मा हैक में से एक में, हम हैक का एक परिष्कृत संस्करण भी देखते हैं। इस संस्करण में, हैकर्स ने शीर्षक में वेबसाइट के नाम के साथ Google खोज परिणामों को अनुकूलित किया। इससे लोगों को विश्वास हो जाता है कि एक वैध वेबसाइट वास्तव में फार्मा उत्पादों के बारे में है।
कैसे पता करें कि आपकी वर्डप्रेस साइट फार्मा हैक से संक्रमित है
SEO स्पैम का पता लगाना मुश्किल है क्योंकि यह वेबमास्टर्स को सीधे दिखाई नहीं देता। स्पैमर्स अपना काम छुपाने के लिए 'क्लोकिंग' जैसी प्रथाओं का पालन करते हैं। हालांकि, ऐसे तरीके हैं जिनसे आप जांच सकते हैं कि आपकी वेबसाइट फार्मा हैक से संक्रमित है या नहीं। यह जानने के लिए पढ़ें कि आप वर्डप्रेस फार्मा हैक कैसे ढूंढ सकते हैं:
विधि 1: Google खोज से जांचें
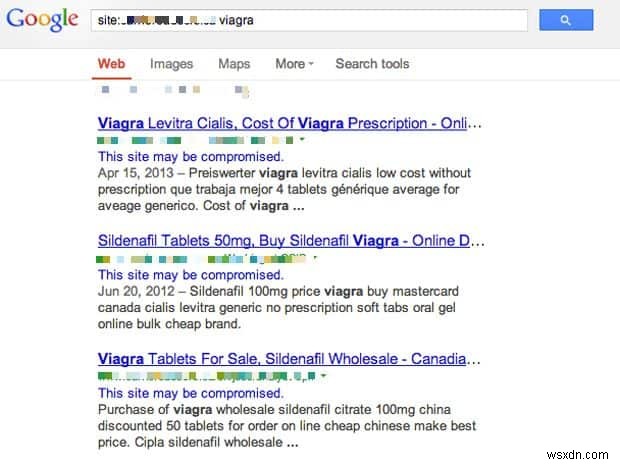
viagra wp-page जैसे कीवर्ड के साथ Google खोज द्वारा प्रभावित वेबसाइटों की सूची प्रदर्शित की जा सकती है। लेकिन, Google की वेबमास्टर नीतियों के परिणामस्वरूप, प्रभावित वेबसाइटें पहले पेज पर दिखाई नहीं देतीं। इसलिए, आपको पेज 3 या 4 तक स्क्रॉल करना होगा। यदि आपकी वेबसाइट खोज में दिखाई देती है, तो इसका मतलब है कि आप वर्डप्रेस फार्मा हैक या अन्य ब्लैक हैट SEO स्पैम के शिकार हैं।
इस सूची में न केवल संक्रमित वेबसाइटें शामिल हैं बल्कि नकली पेज भी प्रदर्शित होते हैं। ऐसे पेजों पर क्लिक करने से आप अन्य पेजों पर रीडायरेक्ट हो सकते हैं या संक्रमण के परिणामस्वरूप उसी पेज पर सामग्री लोड हो सकती है।
यह जांचने के लिए कि आपकी वेबसाइट के कौन से पेज वियाग्रा SEO स्पैम से संक्रमित हैं। Google खोज में अपने डोमेन नाम के साथ कीवर्ड 'वियाग्रा' जोड़ें यानी viagra mydomain.com। कभी-कभी आपकी वेबसाइट के केवल कुछ पेज संक्रमित होते हैं, और वे आपको दिखाई नहीं देते। यह खोज उन संक्रमित पेजों को सामने लाएगी। यदि वे वियाग्रा और सियालिस बेचने वाली वेबसाइटों पर रीडायरेक्ट करते हैं, तो आप SEO स्पैम से संक्रमित हैं। कभी-कभी रीडायरेक्ट करने के बजाय, संक्रमण के परिणामस्वरूप सामग्री उसी पेज पर लोड हो जाती है।
विधि 2: Google बॉट के रूप में परिणाम जांचें
जैसा कि कहा गया है, ये स्पैम पेज खोज इंजन पर दिखाई नहीं देते लेकिन कुछ उपयोगकर्ता एजेंट, जैसे Googlebot, उन्हें देख सकते हैं। Googlebot क्या देखता है यह देखने के लिए, आप ब्राउज़र यूज़र-एजेंट स्विचर का उपयोग कर सकते हैं। आप क्रोम या फ़ायरफ़ॉक्स के लिए एक इंस्टॉल कर सकते हैं।
- अपना पसंदीदा यूज़र-एजेंट स्विचर ऐड-ऑन इंस्टॉल करें
- संक्रमित वेबपेज पर नेविगेट करें
- यूज़र-एजेंट स्ट्रिंग को नीचे दिए गए किसी एक में संपादित करें:
a) Mozilla/5.0 (compatible; Googlebot/2.1; +https://www.google.com/bot.html)
b) Googlebot/2.1 (+https://www.google.com/bot.html) - पेज पर राइट-क्लिक करें और पेज स्रोत देखें। यह आपको रीडायरेक्ट देखने में सक्षम करेगा।
नोट: यूज़र-एजेंट स्विचर को लंबे समय तक सक्रिय रखने से आप उन वेबसाइटों से ब्लॉक या ब्लैकलिस्ट हो सकते हैं जो उचित सुरक्षा बनाए रखती हैं क्योंकि आप उन्हें Googlebot के रूप में दिखाई देंगे।
इसी तरह, यदि आप Drupal CMS या PHP साइट्स में फार्मा हैक हटाना चाहते हैं तो Drupal फार्मा हैक गाइड पढ़ें।
वर्डप्रेस फार्मा हैक की संरचना
घटना
वर्डप्रेस फार्मा हैक करने के लिए, हमलावर पहले एक ज्ञात भेद्यता या ज़ीरो-डे कारनामे का फायदा उठाता है। यहां उन चीजों की एक विस्तृत सूची है जो ऐसे मामले में गलत हो सकती हैं। सरल बनाने के लिए, कुछ सबसे आम हैं:
- SQL इंजेक्शन या XSS दोषपूर्ण कोडिंग मानकों के कारण होते हैं। इन दोनों पर नज़र रखना अच्छा विचार है।
- कमजोर खाता या FTP पासवर्ड दूसरा प्रमुख कारण है। हाल ही में, Linux Gen के GitHub रिपॉजिटरी को भी कमजोर क्रेडेंशियल्स के परिणामस्वरूप हैक किया गया था।
- अधिकांश समय, सामग्री सूची और त्रुटि प्रदर्शन सक्षम होता है। इसके परिणामस्वरूप, महत्वपूर्ण फ़ाइलें नेट पर खुले तौर पर पढ़ने योग्य होती हैं।
- अनपैच्ड या पुराने प्लगइन्स का उपयोग वर्डप्रेस हैक के प्रमुख कारणों में से एक है। अपडेट रहें!
दृढ़ता
वर्डप्रेस फार्मा हैक रूट डायरेक्टरी की सामग्री को बदलकर काम करते हैं। अधिकांश स्पैम हमले /misc फ़ोल्डर और /includes फ़ोल्डर के माध्यम से होते हैं। स्पैमर्स ज्ञात तरीकों से दृढ़ता (लंबे समय तक पहुंच) प्राप्त करते हैं जैसे:
index.php, wp-page.php, nav.phpजैसी फ़ाइलों को संशोधित करना आदि।leftpanelsin.php, cache.phpजैसे नए पेज जोड़ना आदि।xmlrpc.phpको संपादित करके वेबमास्टर्स द्वारा पहचान से बचना।- कोड को अस्पष्ट करने के लिए base64 एन्कोडिंग का उपयोग करना।
- स्पैम फ़ाइलों को
/imagesफ़ोल्डर के अंदर छुपाना। वेब क्रॉलर यहां फ़ाइलों को देखने की उम्मीद नहीं करते इसलिए यह पहचान से बच जाता है। - फ़ाइल एक्सटेंशन से पहले डॉट जोड़ना। इसलिए, पेज का नाम बदलकर
.somefileकरके अदृश्य करना। - क्लोकिंग: उपयोगकर्ता-एजेंट के आधार पर वेब क्रॉलर्स के बीच अंतर करना। परिणामस्वरूप, Googlebot द्वारा देखी गई सामग्री Mozilla उपयोगकर्ता द्वारा देखी गई सामग्री से अलग होती है।
- क्रॉन जॉब्स का उपयोग करके पुन: संक्रमण।
परिणाम
- वियाग्रा और सियालिस विज्ञापन प्रदर्शित करने के परिणामस्वरूप आपकी वेबसाइट कड़ी मेहनत से अर्जित प्रतिष्ठा खो देती है।
- आप Google द्वारा ब्लैकलिस्ट हो सकते हैं, जिससे प्रतिष्ठा वापस पाना मुश्किल हो जाता है।
- आपके उपयोगकर्ता आपकी वेबसाइट पर भरोसा नहीं करते।
- आपकी खोज रैंकिंग गिर जाती है।
- आपकी वेबसाइट अन्य वेबसाइटों के लिए क्लिक उत्पन्न करना शुरू कर देती है जिन्हें पाने के लिए आपने कड़ी मेहनत की है।
Google आपकी वेबसाइट के लिए फार्मा स्पैम परिणाम दिखा रहा है? चैट विजेट पर हमें एक संदेश दें।
वर्डप्रेस फार्मा हैक कैसे ठीक करें
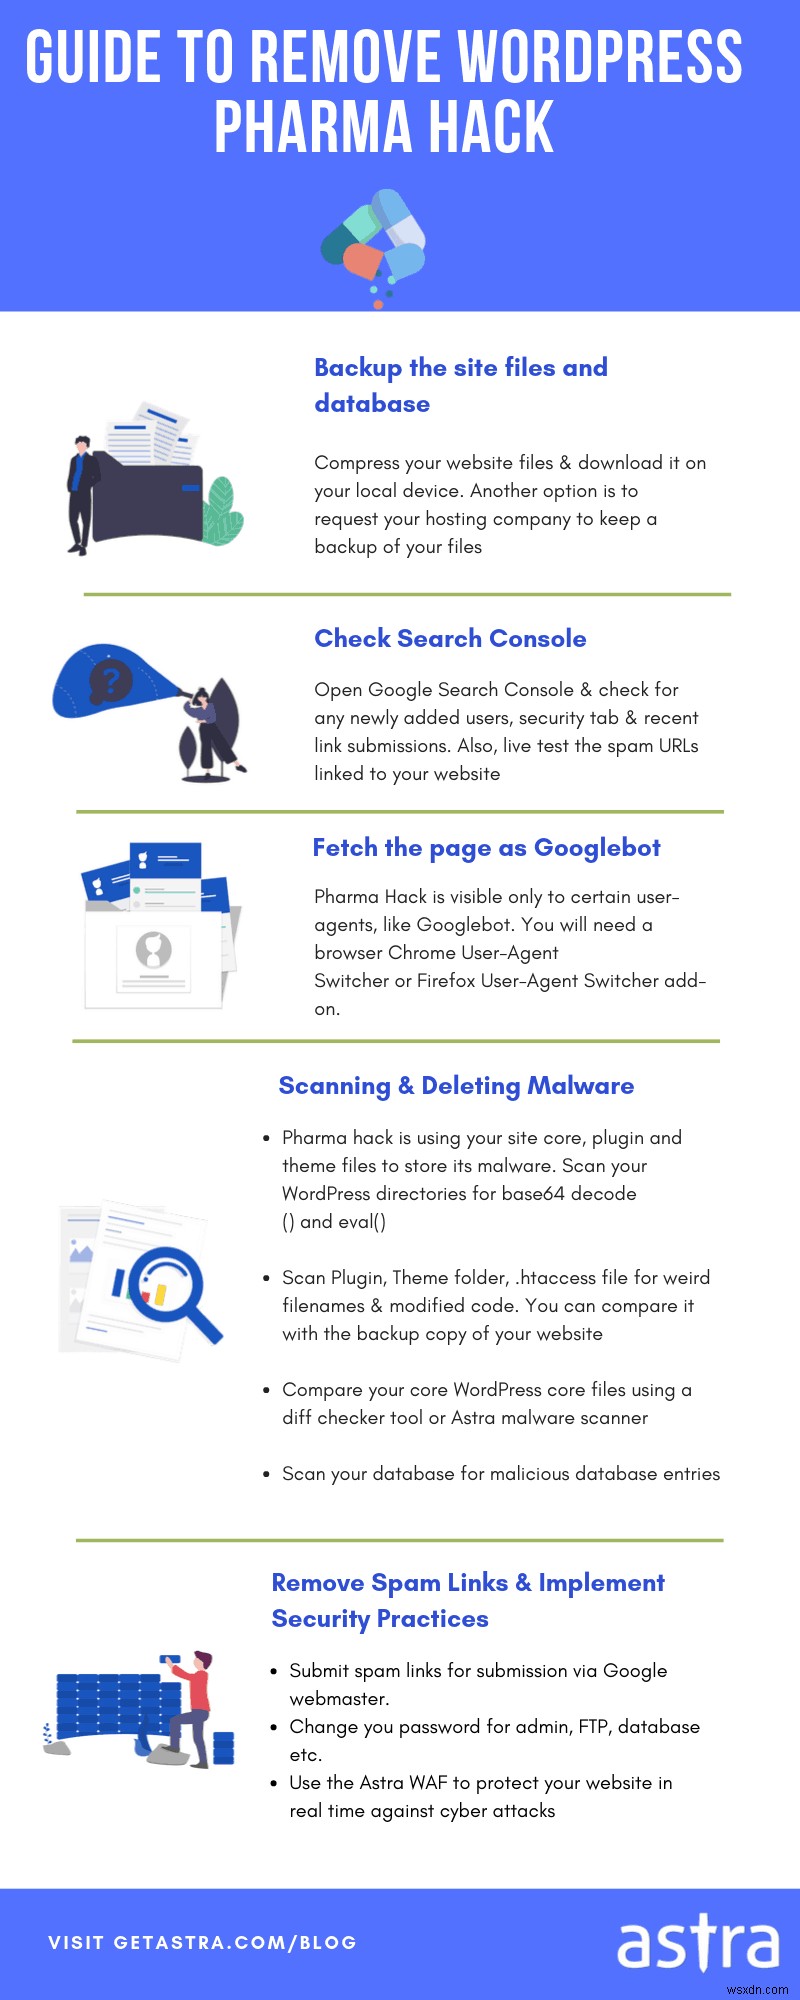
वर्डप्रेस फार्मा हैक छिपा हुआ है। इसलिए, संक्रमित फ़ाइलों को ढूंढना और हटाना कुछ लंबा, थकाऊ कार्य होने वाला है। फार्मा हैक हटाने के लिए आपको क्या करना चाहिए:
1. बैकअप लें
अपनी वेबसाइट का पूर्ण बैकअप बनाना एक अनुशंसित अभ्यास है। यह काम आ सकता है यदि सफाई प्रक्रिया के दौरान कुछ गलत हो जाता है। इसलिए, हमेशा सुनिश्चित करें कि बैकअप रणनीति तैयार है। बैकअप में अनिवार्य रूप से कोर फ़ाइलें, डेटाबेस, और प्लगइन और थीम फ़ाइलें शामिल होनी चाहिए।
2. अपनी वेबसाइट को मैलवेयर के लिए स्कैन करें
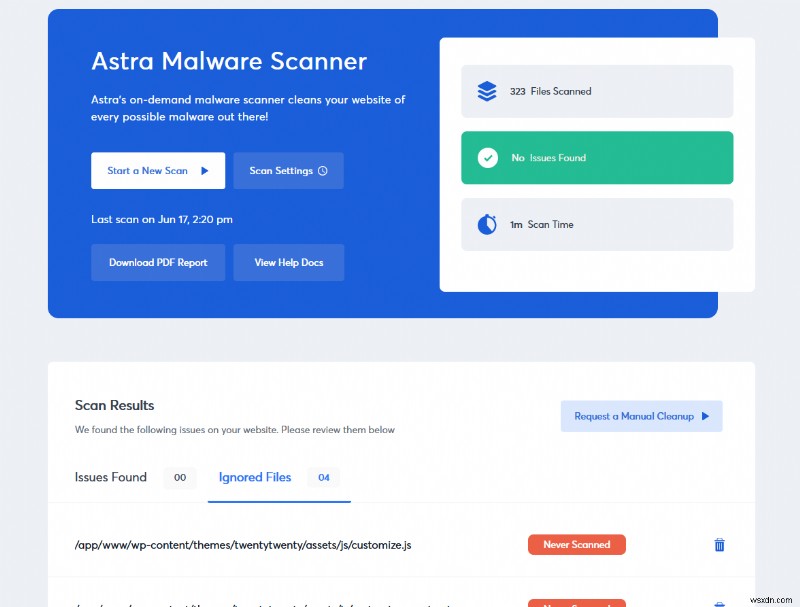
VirusTotal जैसे ऑनलाइन मैलवेयर स्कैनिंग टूल का उपयोग करके संक्रमण को फ़्लैग करें। आप अधिक सटीक स्कैनिंग के लिए एस्ट्रा के मैलवेयर स्कैनर को भी आज़मा सकते हैं। यह कुछ ही मिनटों में आपकी वेबसाइट की सभी दुर्भावनापूर्ण फ़ाइलों और कोड को फ़्लैग कर देगा, और मैलवेयर रिमूवल प्रक्रिया को आपके लिए तेज़ करने में मदद करेगा।
3. किसी भी संक्रमित फ़ाइल को हटाएं
FTP के माध्यम से अपने होस्टिंग सर्वर से कनेक्ट करें। आप फ़ाइल प्रबंधक का भी उपयोग कर सकते हैं। फिर, /wp-contents/ फ़ोल्डर पर नेविगेट करें और प्लगइन्स में किसी भी हैक की गई फ़ाइल को देखें।
हैक की गई फ़ाइलों में उन्हें प्लगइन फ़ाइलों के रूप में छिपाने के लिए .class, .cache, .old जैसे शब्द होंगे। फ़ाइल नाम के सामने एक डॉट (.) उन्हें तब तक छिपा देगा जब तक "छिपी हुई फ़ाइलें दिखाएं" विकल्प चुना नहीं जाता। ऐसी किसी भी फ़ाइल को हटा दें।
4. अस्थायी निर्देशिका साफ़ करें
/wp-contents/temp/ निर्देशिका संक्रमण के परिणामस्वरूप प्रकट हो सकती है। /wp-contents/temp/ पर जाएं और इसकी सामग्री साफ़ करें। हैकर्स मैलवेयर की स्थापना के दौरान किसी भी प्रकार के भ्रष्टाचार से बचने के लिए अस्थायी फ़ोल्डर और TMP फ़ाइलों का उपयोग करते हैं।
5. .htaccess फ़ाइल जांचें
.htaccess फ़ाइल एक सर्वर कॉन्फ़िगरेशन फ़ाइल है। यह परिभाषित करती है कि सर्वर अनुरोधों को कैसे संसाधित किया जाता है। हैकर्स आपकी वेबसाइट में बैकडोर बनाने के लिए फ़ाइल की शक्ति का भी उपयोग करते हैं। इस तरह के कोड पर नज़र रखें:
RewriteEngine On
RewriteCond %{ENV:REDIRECT_STATUS} 200
RewriteRule ^ - [L]
RewriteCond %{HTTP_USER_AGENT} (google|yahoo|msn|aol|bing) [OR] # Google, Yahoo, msn, aol और bing क्रॉलर की जांच करता है
RewriteCond %{HTTP_REFERER} (google|yahoo|msn|aol|bing)
RewriteRule ^(.*)$ somehackfile.php?$1 [L] # एक हैक फ़ाइल पर रीडायरेक्ट करता है
आप .htaccess फ़ाइल को पुनर्जनरेट भी कर सकते हैं।
- अपने वर्डप्रेस डैशबोर्ड पर जाएं।
- सेटिंग्स पर क्लिक करें, फिर पर्मालिंक चुनें।
- सेव पर क्लिक करें!
6. डेटाबेस से दुर्भावनापूर्ण कोड हटाएं
डेटाबेस में कोई भी बदलाव करने से पहले बैकअप बनाने की अत्यधिक अनुशंसा की जाती है। यदि आपने पहले ऐसा नहीं किया है, तो आपको वास्तव में अभी करना चाहिए, क्योंकि यह चरण संवेदनशील हो सकता है।
इस चरण के लिए, आप पेशेवर मैलवेयर रिमूवल सेवाएं खरीद सकते हैं या अपने दम पर अपने डेटाबेस को साफ करने का प्रयास कर सकते हैं।
- phpMyAdmin पर जाएं
- डेटाबेस चुनें
- wp_options टेबल पर क्लिक करें
- खोज टैब का उपयोग करके दुर्भावनापूर्ण प्रविष्टियों की खोज करें
कुछ दुर्भावनापूर्ण प्रविष्टियां जिन्हें आपको खोजना चाहिए:
- wp_check_hash
- class_generic_support
- widget_generic_support
- ftp_credentials
- fwp
नोट: wp_options टेबल से महत्वपूर्ण जानकारी हटाने से बहुत सावधान रहें, क्योंकि यह आपकी वेबसाइट को खराबी और क्रैश का कारण बन सकता है।
नोट: यदि आप तकनीक में इतने कुशल नहीं हैं, तो बाहरी मदद लेना बेहतर है।
7. संदिग्ध कोड ढूंढें और हटाएं
संदिग्ध दिखने वाला कोड अक्सर वर्डप्रेस वेबसाइटों के हैक होने के प्रमुख कारणों में से एक है। नमूना कोड संभवतः कुछ इस तरह दिखेगा:
<ul id="menu">
<li><a href="attackerdomain.com">Something1</a></li>
इस प्रकार का कोड आपकी वेबसाइट को हमलावर-नियंत्रित डोमेन पर रीडायरेक्ट करता है। इसलिए किसी भी अपरिचित डोमेन की जांच करना एक अच्छा विचार है। यह वर्डप्रेस फार्मा हैक के प्रमुख कारणों में से एक है।
अक्सर हमलावर पहचान से बचने के लिए अपने कोड को base64 में छुपाते हैं। उदाहरण के लिए, attackerdomain.com "YXR0YWNrZXJkb21haW4uY29t" जैसा दिखेगा, जिससे इसका पता लगाना मुश्किल हो जाता है। फ़ाइलों में base64 एन्कोडिंग खोजने के लिए, grep कमांड सहायक है:
find . -name "*.php" -exec grep "base64"'{}'\; -print &> b64-detections.txt
यह कोड मूल रूप से आपकी पसंद की .php फ़ाइलों में base64 एन्कोडिंग की खोज करता है। इसके बाद परिणाम b64-detections.txt नाम की फ़ाइल में संग्रहीत होता है। अंत में, आप इनको डिकोड करने और पर्दे के पीछे क्या चल रहा था यह देखने के लिए ऑनलाइन संसाधन का उपयोग कर सकते हैं।
8. अस्थायी निर्देशिका साफ़ करें
/wp-contents/temp/ पर जाएं और इसकी सामग्री साफ़ करें। हैकर्स मैलवेयर की स्थापना के दौरान किसी भी प्रकार के भ्रष्टाचार से बचने के लिए अस्थायी फ़ोल्डर और TMP फ़ाइलों का उपयोग करते हैं।
9. सामग्री अंतर के लिए स्कैन करें
आप फ़ाइल परिवर्तनों के लिए स्कैन करने के लिए ऑनलाइन प्लगइन्स का उपयोग कर सकते हैं। ऐसा एक स्कैनर एक्सप्लॉइट स्कैनर है। यह वर्डप्रेस के आधिकारिक रिपॉजिटरी में मौजूद सभी कोर फ़ाइलों और थर्ड-पार्टी फ़ाइलों को संदिग्ध और असामान्य फ़ाइल नामों या प्रविष्टियों के लिए स्कैन करता है।
यह पता लगाने के बाद कि कौन सी फ़ाइलें हैक की गई हैं, आप या तो संक्रमित कोड हटा सकते हैं या प्लगइन फ़ाइलों को पुनर्स्थापित कर सकते हैं। कोड को पूरी तरह से साफ करना महत्वपूर्ण है – पीछे छोड़ा गया कोई भी दुर्भावनापूर्ण कोड आपकी वेबसाइट को पुनः संक्रमित कर सकता है।
वर्डप्रेस फार्मा हैक को कैसे रोकें
- अपनी वेबसाइट और डेटाबेस लॉगिन के लिए मजबूत उपयोगकर्ता क्रेडेंशियल्स और पासवर्ड का उपयोग करें। हैकर्स कमजोर उपयोगकर्ता क्रेडेंशियल्स को आसानी से ब्रूट-फोर्स कर सकते हैं और फिर आपकी वेबसाइट में हैक कर सकते हैं।
- अपनी वर्डप्रेस साइट के लिए वेबसाइट फ़ायरवॉल लागू करें। यह आपको फार्मा हैक संक्रमण से सुरक्षित करने और साइबर खतरों की एक विस्तृत श्रृंखला से बचाने में मदद करेगा।
- अनचाही पहुंच से बचने के लिए फ़ोल्डर अनुमतियों को सीमित करें।
- अपने वर्डप्रेस में किसी भी संदिग्ध या अनुपयोगी प्लगइन्स और थीम को अक्षम या अनइंस्टॉल करें। अधिकांश प्लगइन्स और थीम उनमें मौजूद भेद्यता के कारण हैकर्स के लिए आसान प्रवेश बिंदु बन सकते हैं।
- यदि आपका CMS कोर, प्लगइन, या थीम संस्करण पुराना है तो फार्मा हैक का शिकार होने से बचने के लिए भेद्यता शोषण को रोकने के लिए उन्हें जल्द से जल्द अपडेट करें।
- आपकी वर्डप्रेस साइट में मौजूद सभी सुरक्षा खामियों और भेद्यताओं को जानना हमेशा एक अच्छा अभ्यास है। ऐसी संभावित सुरक्षा खामियों को उजागर करने और उन्हें ठीक करने के लिए ताकि हैकर उनका फायदा उठाने से पहले – आपको अपनी वेबसाइट(ओं) के लिए नियमित सुरक्षा ऑडिट करना चाहिए और फार्मा हैक जैसे हैक से बचाव करना चाहिए।