क्या आपकी वर्डप्रेस वेबसाइट Google पर स्पैम परिणाम उत्पन्न कर रही है? हाँ? तो आप SEO स्पैम मैलवेयर का शिकार हो गए होंगे! यह वर्डप्रेस SEO स्पैम मैलवेयर आपकी वेबसाइट पर जंक पेज बनाता है जो अन्य दुर्भावनापूर्ण वेब पेजों पर रीडायरेक्ट हो जाते हैं, जो अक्सर वेबसाइट मालिकों द्वारा अनदेखा कर दिए जाते हैं। इस हमले के सबसे सामान्य वेरिएंट कोरियाई SEO स्पैम और स्पैम लिंक इंजेक्शन हैं। इसे खोजने और ठीक करने का तरीका जानने के लिए पढ़ें।
2021 में, वर्डप्रेस इंटरनेट पर 41.7% साइटों को शक्ति प्रदान करता है। और छोटे और मध्यम आकार के व्यवसायों में वर्डप्रेस CMS को अपनाना बंद नहीं हो रहा है। हालांकि, यह बढ़ती प्रवृत्ति हैकर्स को साइट्स में हैक करने और अपने मकसद को बढ़ावा देने के लिए आमंत्रित कर रही है। वर्डप्रेस SEO स्पैम भी इन हैक्स में से एक है जहां हैकर्स आमतौर पर अच्छी तरह से स्थापित वर्डप्रेस साइट्स को लक्षित करते हैं जिनमें उच्च ट्रैफ़िक और अच्छी खोज इंजन रैंकिंग होती है और इन समझौता की गई वेबसाइटों का उपयोग खोज इंजन पर अपने अवैध उत्पादों और सेवाओं को रैंक करने के लिए करते हैं।
वर्डप्रेस SEO स्पैम जैसे मैलवेयर हैक्स वर्डप्रेस फार्मा हैक के समान हैं। इस तरह के हैक्स आपकी प्रतिष्ठित साइट का उपयोग करते हैं और इसके विज़िटर्स को हैकर-नियंत्रित डोमेन पर रीडायरेक्ट करते हैं। जबकि ब्लैकहैट SEO स्पैम हटाना व्यापक है, यह बहुत मुश्किल हो सकता है!

इस गाइड में, हम चर्चा करेंगे कि वर्डप्रेस SEO स्पैम हैक को कैसे रोकें, खोजें और ठीक करें। तो, आइए खोदें!
वर्डप्रेस SEO स्पैम हैक को कैसे खोजें?
यह पता लगाने के लिए कि क्या आपकी वेबसाइट वर्डप्रेस SEO स्पैम से प्रभावित है, आपको निम्नलिखित लक्षणों की जांच करने की आवश्यकता है:
1. site:[आपकी साइट का रूट URL] खोजने पर स्पैम परिणाम प्रदर्शित होते हैं
यह पता लगाने का सबसे आसान तरीका है कि आपकी वर्डप्रेस साइट SEO स्पैम मैलवेयर से प्रभावित है या नहीं, एक साधारण Google खोज करना है। आपको अपने डोमेन नाम के बाद site: टाइप करना होगा। खोज परिणामों को नेविगेट करने पर, आप अपने डोमेन नाम में जोड़े गए अर्थहीन शब्द जंक्शन देख सकते हैं। मैलवेयर को Google खोजों को आपकी साइट से दूर दुर्भावनापूर्ण साइटों की ओर मोड़ने के लिए डिज़ाइन किया गया है।
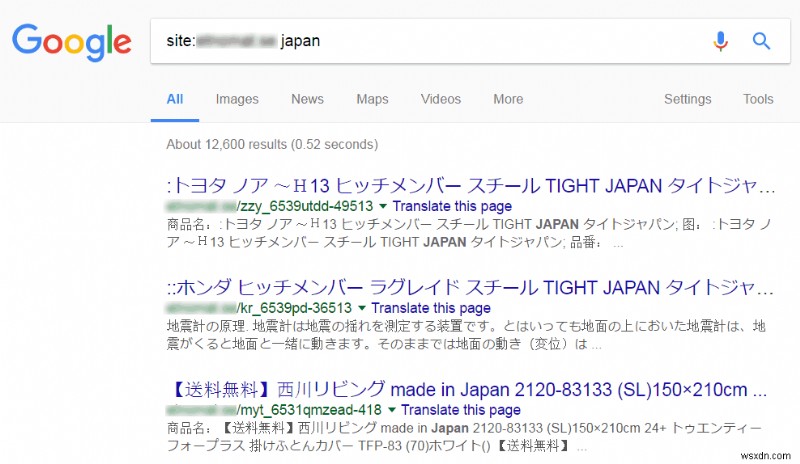
उदाहरण के लिए, यदि आप उपरोक्त उदाहरण देखते हैं, तो आपकी वेबसाइट संभवतः संक्रमित है। उपरोक्त स्क्रीनशॉट कुख्यात जापानी SEO स्पैम से संक्रमित साइट का है।
यदि आप अपनी वर्डप्रेस वेबसाइट पर निम्नलिखित में से किसी भी लक्षण को देखते हैं, तो आप वर्डप्रेस SEO स्पैम हैक से संक्रमित होने की सबसे अधिक संभावना है।
2. आप अपनी साइट के आसपास नई फ़ाइलें दिखाई देते हुए देखते हैं
इस वर्डप्रेस SEO स्पैम मैलवेयर से प्रभावित सभी वेबसाइटों में एक चीज समान थी: संदिग्ध नई फ़ाइलें। हमलावर आमतौर पर wp-content/plugins/api-key में एक निर्देशिका बनाने की प्रवृत्ति रखते हैं जिनमें फ़ाइलें होती हैं:
- apikey.php
- header.php
- login.php
- newsleter.php
- wp-layouts.php
- wp-nav-menus.php
अक्सर, इन फ़ाइलों में महत्वपूर्ण मैलवेयर कोड होता है।
वर्डप्रेस रूट डायरेक्टरी में अक्सर बनाई जाने वाली कुछ अन्य फ़ाइलें जिनमें दुर्भावनापूर्ण कोड होता है:
- wp-domain.php
- wp-main.php
- wp-uti.php
- wp.php
इस लक्षण का एक और उदाहरण ms-menu.php नामक फ़ाइल है, जो आमतौर पर /wp-admin डायरेक्टरी में बनाई जाती है।
3. आप आदिम मैलवेयर पहचान करते हैं
वर्डप्रेस SEO स्पैम मैलवेयर सही ढंग से काम करने के लिए होस्ट वेबसाइट पर लगभग पूरी तरह निर्भर है। यह हर बार पेज रीफ्रेश या लोड होने पर खुद को निष्पादित करता है। यह सुनिश्चित करता है कि वर्डप्रेस कार्यक्षमता हमेशा चालू और चल रही है। यदि वर्डप्रेस वेबसाइट क्रैश/टूट जाती है, तो दुर्भावनापूर्ण कोड निष्पादित नहीं होगा। यह विभिन्न कारकों का भी समर्थन करता है जहां हमलावर जरूरत पड़ने पर वेबसाइट को दूरस्थ रूप से अपडेट और सुधार सकता है। वर्डप्रेस स्पैम क्रिप्टोवेयर असफल अपडेट के मामले में बैकअप फ़ाइलें भी स्थापित करता है।
वर्डप्रेस SEO स्पैम मैलवेयर की अन्य विशेषताओं में से एक है होस्ट वर्डप्रेस वेबसाइट पर मौजूद आदिम मैलवेयर की पहचान करने और हटाने की क्षमता ताकि वेबसाइट एडमिनिस्ट्रेटर से किसी भी संदेह से बचा जा सके। वर्डप्रेस स्पैम मैलवेयर द्वारा प्रतिस्पर्धा को खत्म करने का एक कोड स्निपेट उदाहरण निम्नलिखित है:
if (is_file("$level" . "index.php")) { $ind = file_get_contents("$level" . "index.php"); if (filesoze("$level" . "$index.pho"). 'hacked') OR stripos(file_get_contents("$level" . "index.php"). 'hacked') OR stripos($ind, 'WARNING: This file is protected by copyright law. To reverse engineer or decode this file is strictly prohibited') OR stripos($ind, 'form action="" method="post"></form') OR stripos($ind, 'eval(gzuncompress(') OR stripos($ind, 'WARN1NG_RC')) { chmod("$level" . "index.php", 0777); unlink("$level" . "index.php"); } } 4. आप अपने Google AdWords के अक्षम होने को देखते हैं
इन दिनों इंटरनेट पर विज्ञापनों के व्यापक उपयोग के कारण, वे हैकर्स के लिए उपयोगकर्ताओं को समझौता/दुर्भावनापूर्ण वेबसाइटों पर निर्देशित करने का एक आसान तरीका बन गए हैं। इसने Google AdWords जैसे विज्ञापन नेटवर्क को हैक की गई वेबसाइटों के माध्यम से मैलवेयर के प्रसार से बचने के लिए कड़े नीति उन्नयन के लिए मजबूर किया है। Google AdWords नियमित रूप से हैक की गई सामग्री के लिए वेबसाइटों को स्कैन करता है और हैक की गई वेबसाइटों के लिए चल रहे विज्ञापनों को निलंबित करता है।
कुछ आसानी से ध्यान देने योग्य लक्षण Google द्वारा आपके AdWords के निलंबित होने पर दिखाए गए चेतावनी हैं। यदि आपको इनमें से कोई भी मिलता है, तो आप प्रभावित हो सकते हैं:
- दुर्भावनापूर्ण या अवांछित सॉफ़्टवेयर। देखें कि Google (यहां) स्वयं क्या कहता है!
- हमारा सिस्टम बेतरतीब ढंग से और समय-समय पर वेबसाइट को स्कैन करता है और जांचता है कि क्या वेबसाइट Google नीति का अनुपालन करती है। इसलिए, हाल ही में आपकी वेबसाइट को स्कैन किया गया था और सबसे हालिया सिस्टम स्कैन ने पता लगाया कि इस विज्ञापनदाता का प्राथमिक घोषित लैंडिंग पृष्ठ एक असुरक्षित डोमेन [डोमेन .com] से प्रभावित है
स्पष्ट समझ और अस्वीकृत Google AdWords को कैसे ठीक करें, इसके लिए हमारा विस्तृत ब्लॉग पोस्ट पढ़ें।
अपनी वेबसाइट को स्पैम लिंक से ठीक करने के लिए, आपको अपनी फ़ाइलों और डेटाबेस का गहन विश्लेषण करने की आवश्यकता है। यहां बताया गया है कि आप इसके बारे में कैसे जा सकते हैं:
5. स्पैम लिंक के लिए फ़ाइलों को स्कैन करें
थीम हेडर, फुटर, या थीम फ़ंक्शन के भीतर स्पैम लिंक के लिए इन फ़ाइलों को खोजें। आमतौर पर, लिंक हाइपरटेक्स्ट लिंक के रूप में आसानी से दिखाई देते हैं। हालांकि, दुर्लभ मामलों में, वे अस्पष्ट भी हो सकते हैं। अज्ञात, दुर्भावनापूर्ण लिंक ढूंढें।
उदाहरण के लिए, एक दुर्भावनापूर्ण लिंक ऐसा दिखता है:
<?phpNorebroLayout::get_footer_buffer_content( true );echo "<a href=\"https://www.authenticjetshockeyshop.com/mark-scheifele-jersey_c-422.html\"> </a> "; wp_footer();?>
कभी-कभी यह बताना मुश्किल होता है कि स्पैम लिंक डाले गए हैं या नहीं। ऐसे मामले में, अपनी साइट को SEO स्पैम स्कैनर से स्कैन करने की सलाह दी जाती है।
6. डेटाबेस को स्कैन करें
स्पैम लिंक सम्मिलन के लिए एक और लक्ष्य डेटाबेस है। इसलिए, आपको डेटाबेस को भी स्पैमी लिंक के लिए स्कैन करना होगा। अक्सर स्पैम लिंक आपके वेब पेज और पोस्ट में डाले जाते हैं। अब, सभी पृष्ठों को मैन्युअल रूप से समीक्षा करना बहुत थकाऊ काम हो सकता है। तो, यहां बताया गया है कि आप यह कैसे कर सकते हैं:
- PHPMyAdmin के साथ अपने डेटाबेस तक पहुंचें। PHPMyAdmin आपको एक समय में कई पृष्ठों की समीक्षा करने की अनुमति देता है।
- पृष्ठों और पोस्ट की समीक्षा करें।
- यदि आपको दुर्भावनापूर्ण लिंक मिलते हैं तो पृष्ठों/पोस्ट को स्थानीय रूप से डाउनलोड करें और उन्हें साफ करें।
- अगला, SQL प्रबंधन टूल की मदद से इसे वापस अपलोड करें। इस चरण में कुछ SQL विशेषज्ञता की आवश्यकता हो सकती है।
वर्डप्रेस SEO स्पैम हैक को ठीक करना
नीचे दिए गए चरणों का पालन करके वर्डप्रेस SEO स्पैम मैलवेयर को होस्ट वेबसाइट से हटाया जा सकता है:
- उपरोक्त अनुभागों में उल्लिखित मैलवेयर द्वारा बनाई गई दुर्भावनापूर्ण नई फ़ाइलों को हटाना।
- अपने Google वेबमास्टर खाते में किसी भी असमानता की जांच करना, उन्हें हल करने के लिए हमारे विस्तृत गाइड का पालन करना।
- मैलवेयर और अन्य संक्रमणों के लिए अपनी वेबसाइट को स्कैन करना।
- Google वेबमास्टर पैनल से जांचें कि किन वेबसाइटों के आपकी साइट पर आउटबाउंड लिंक हैं
वर्डप्रेस SEO स्पैम आपकी वेबसाइट ट्रैफ़िक और SEO को कैसे प्रभावित करता है?
हम जानते हैं कि हैक्स आपकी वेबसाइट को बर्बाद छोड़ देते हैं। उचित हैक हटाने के बाद भी, अमूर्त प्रभाव अक्सर लंबे समय तक रहते हैं। अपनी वेबसाइट को इन बाद के प्रभावों से पुनर्प्राप्त करने में बहुत प्रयास लगता है। अमूर्त प्रभावों में वेबसाइट ट्रैफ़िक में कमी, Google रैंकिंग में गिरावट, ब्रांड प्रतिष्ठा पर आघात, ग्राहक आवक में कमी, आदि शामिल हैं।
यह मापने के लिए कि इस तरह के हैक्स वेबसाइटों को कितना बुरी तरह प्रभावित करते हैं, हमने एक अध्ययन किया। हमने सफाई के बाद दिनों के लिए एक संक्रमित वेबसाइट की निगरानी की कि वे कैसे प्रदर्शन करते हैं।
यह हमने पाया:
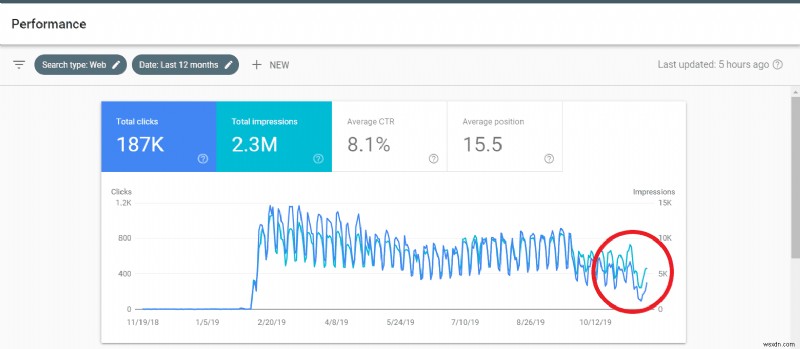
निम्नलिखित विश्लेषण एक वर्ष के लिए वेबसाइट ट्रैफ़िक दिखाते हैं। बाद के महीनों में ट्रैफ़िक में गिरावट पर ध्यान दें।
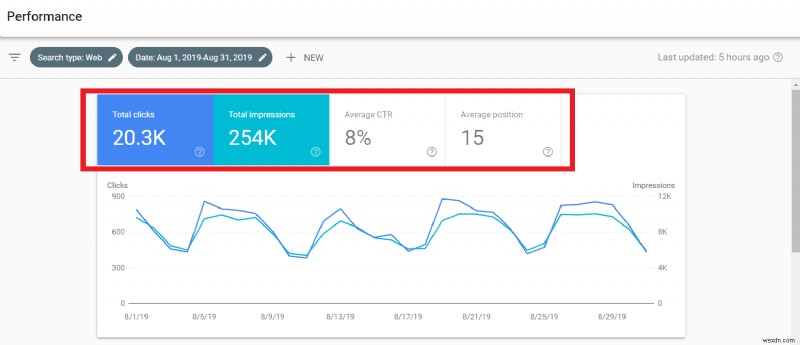
यह वेबसाइट का डेटा अगस्त में इस वर्ष का है जब यह हैक नहीं हुआ था। कुल क्लिक 20.3k, इंप्रेशन 254k, औसत CTR 8%, औसत स्थिति 15।
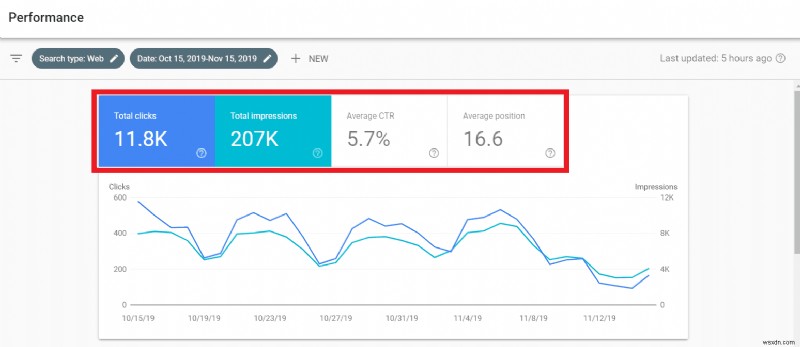
हमने इसकी तुलना उस महीने के डेटा से की जब यह हैक हुआ था। निम्न तस्वीर में गिरावट देखें। कुल क्लिक गिरकर 11.8k हो गए, इंप्रेशन घटकर 207k हो गए, औसत CTR 5.7% था और स्थिति गिरकर 16.6 हो गई।
जब हमने उन दिनों तक सीमित किया जब वेबसाइट हैक हुई थी, तो यह हमने पाया। कुछ दिनों के बाद, औसत CTR मूल 8% से गिरकर 4.4% हो गया। इसी तरह, वेबसाइट के अन्य पहलुओं में भी गिरावट महसूस हुई।
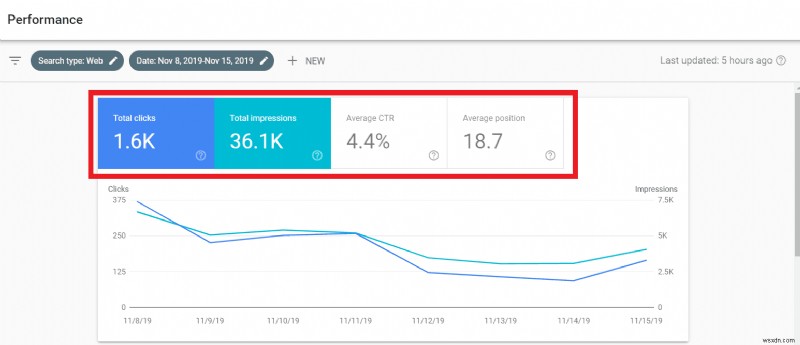
यह काफी स्पष्ट है कि SEO स्पैम के परिणाम बहुत बड़े हैं। आपकी वेबसाइट के ट्रैफ़िक और SEO पर और भी अधिक। आघात के बाद वेबसाइट को हैक से बाहर निकालने में लंबी अवधि के लिए निरंतर प्रयास की आवश्यकता होती है।
जाहिर है, आप ऐसी स्थिति में नहीं पड़ना चाहते। हां, आप इन डरावने दिखने वाले परिणामों से पूरी तरह बच सकते हैं इन हमलों के लिए थोड़ा सतर्क रहकर। अगला खंड आपको बताएगा कि कैसे।
वर्डप्रेस SEO स्पैम हैक से कैसे बचाव करें?
वर्डप्रेस SEO स्पैम हैक से पहले से संक्रमित अपनी साइट को साफ करना यह सुनिश्चित नहीं करता कि संक्रमण फिर से प्रकट नहीं होगा। इसलिए, निवारक उपाय करना हमेशा एक अच्छा विचार है।
यहां कुछ रोकथाम चरण हैं जिन्हें आप अपनी साइट को वर्डप्रेस SEO स्पैम से बचाने के लिए लागू कर सकते हैं:
1. फायरवॉल इंस्टॉल करें:
वर्डप्रेस SEO स्पैम मैलवेयर संक्रमण को रोकने के लिए सबसे सुविधाजनक विकल्प वेबसाइट फायरवॉल का उपयोग करना है, जैसे एस्ट्रा। एक वेबसाइट फायरवॉल आपके आने वाले ट्रैफ़िक की निगरानी करने और खतरों और अन्य दुर्भावनापूर्ण संस्थाओं को स्वचालित रूप से ब्लॉक करने में मदद कर सकता है।
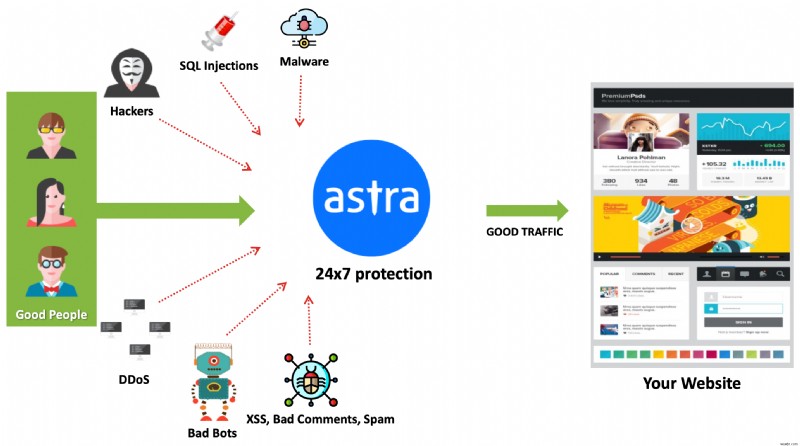
एस्ट्रा वेब सुरक्षा स्वचालित रूप से आपकी साइट को सुरक्षित करने और सॉफ़्टवेयर को वर्चुअली पैच करने में मदद करती है ताकि दुर्भावनापूर्ण अनुरोध कभी भी आपकी वेबसाइट तक न पहुंचें।
2. अपने वर्डप्रेस लॉगिन पेज सुरक्षा को सख्त करें
अपनी साइट को वर्डप्रेस SEO स्पैम से बचाने के लिए आप एक और सुरक्षा उपाय कर सकते हैं अपने वर्डप्रेस साइट के लॉगिन पेज को सुरक्षित करना। यह वर्डप्रेस एडमिन डैशबोर्ड हैक को रोकने में भी मदद कर सकता है।
यहां बताया गया है कि आप यह कैसे कर सकते हैं:
- WP-Hardening जैसे वर्डप्रेस लॉगिन पेज सुरक्षा प्लगइन इंस्टॉल करें
- अपने वर्डप्रेस एडमिन पेज के डिफ़ॉल्ट URL को बदलें
- अद्वितीय और मजबूत उपयोगकर्ता नाम और पासवर्ड क्रेडेंशियल्स का उपयोग करें
- लगातार लॉगिन प्रयासों को सीमित करें
- अपनी वर्डप्रेस साइट पर लॉगिन गतिविधि की निगरानी करें।
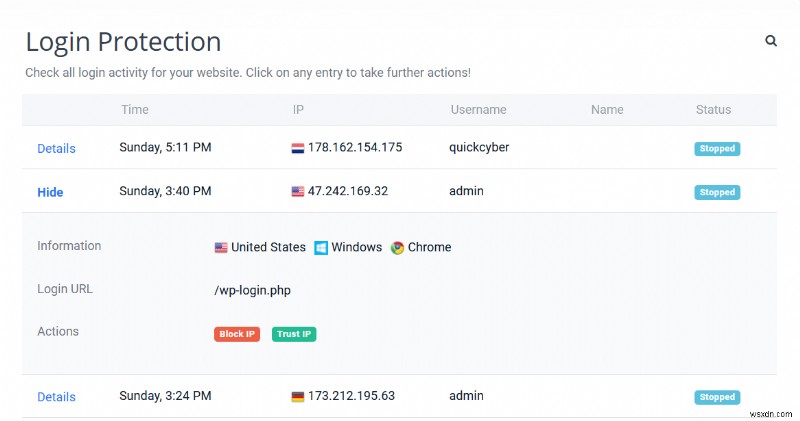
एस्ट्रा फायरवॉल के साथ आप अपने वर्डप्रेस के लिए लॉगिन सुरक्षा लागू कर सकते हैं और उस व्यक्ति/बॉट का विवरण देख सकते हैं जिसने टाइमस्टैम्प और कुछ अन्य जानकारी के साथ आपकी साइट में लॉग इन करने का प्रयास किया।
3. सही फ़ाइल और फ़ोल्डर अनुमतियां सेट करें
अपनी फ़ाइलों और फ़ोल्डर्स के लिए सही एक्सेस अनुमतियां सेट करना न केवल आपके वर्डप्रेस साइट के लिए निष्पादन त्रुटियों को रोकने में मदद करता है बल्कि यह वर्डप्रेस SEO स्पैम मैलवेयर जैसे सुरक्षा जोखिमों को कम करने में भी मदद कर सकता है।
आप अपने WP फ़ाइलों और फ़ोल्डर्स पर निम्नलिखित अनुमतियां लागू कर सकते हैं:
- wp-config.php के लिए = 400/440
- सभी .php फ़ाइलों के लिए = 644
- index.php के लिए = 644/444
- wp-content फ़ोल्डर के लिए = 755
- wp-includes फ़ोल्डर के लिए = 755
- wp-content/uploads फ़ोल्डर के लिए = 755
- सामान्य रूप से सभी फ़ाइलों के लिए = 644
- सामान्य रूप से सभी फ़ोल्डर्स के लिए = 755
इस पर अधिक जानकारी के लिए, हमारा ब्लॉग देखें: वर्डप्रेस फ़ाइल या फ़ोल्डर अनुमतियों को कैसे ठीक करें - चरण-दर-चरण प्रक्रिया