वर्डप्रेस और ड्रुपल शायद वेबसाइट बनाने के लिए उपयोग किए जाने वाले सबसे लोकप्रिय CMS हैं। हालांकि, उनकी लोकप्रियता ने उन्हें हैकर्स और SEO स्पैमर्स के लिए रसदार लक्ष्य बना दिया है। हैकर्स लगातार खोज सूचकांकों में हेरफेर करने की कोशिश करते हैं ताकि महत्वपूर्ण खोज स्थानों पर अवांछनीय सामग्री शामिल की जा सके। ब्लैक हैट SEO की इस तकनीक को "वर्डप्रेस फार्मा हैक या SEO स्पैम" भी कहा जाता है।
वे ऐसा क्यों करते हैं? उत्तर सरल है। ऑनलाइन खोज उपयोगी रेफरल का एक प्रमुख स्रोत है। और, SEO हैक बिना आवश्यक कार्य किए इसे प्राप्त करने का सबसे आसान तरीका है। यह हैकर्स को SERP में एक वैध स्थान का आश्वासन देता है। हाल ही में "फार्मा हैक" या "फार्मा SEO स्पैम" का एक मामला सामने आया है।
संबंधित ब्लॉग - वर्डप्रेस रीडायरेक्शन हैक
यह हमला वर्डप्रेस या ड्रुपल वेबसाइटों को उन पेजों पर रीडायरेक्ट करता है जो वियाग्रा और सियालिस बेचने वाले विज्ञापन प्रदर्शित करते हैं। कभी-कभी, अन्य प्रकार के फार्मास्यूटिकल उत्पादों का संक्रमण भी हो सकता है। हालांकि, वियाग्रा और सियालिस सबसे आम हैं।
वियाग्रा साइट हैक: क्या मेरी साइट वियाग्रा हैक से संक्रमित है?
SEO स्पैम का पता लगाना मुश्किल है क्योंकि यह उपयोगकर्ताओं या वेबमास्टर्स को दिखाई नहीं देता। स्पैमर्स अपना काम छिपाने के लिए सब कुछ करते हैं। इस भाग को "क्लोकिंग" के रूप में जाना जाता है। हालांकि, यह जांचने के तरीके हैं कि आपकी वेबसाइट संक्रमित है या नहीं। मैंने यहां कुछ सूचीबद्ध किए हैं:
गूगल खोज से जांचें
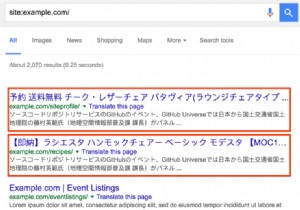
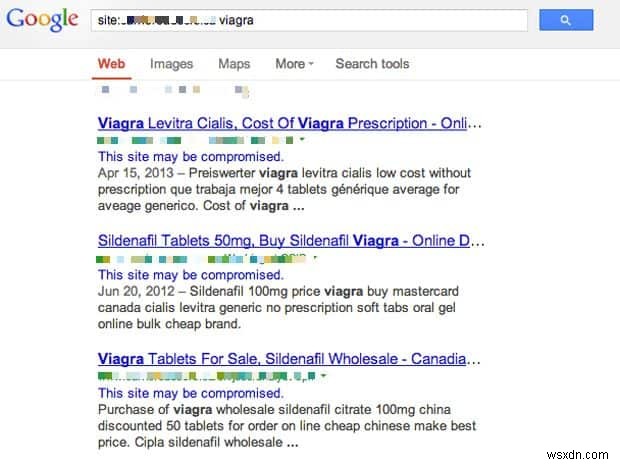
गूगल खोज में कीवर्ड viagra wp-page के साथ प्रभावित वेबसाइटों की सूची प्रदर्शित की जा सकती है। लेकिन, गूगल की वेबमास्टर नीतियों के कारण, प्रभावित वेबसाइट पहले पेज पर दिखाई नहीं देती। इसलिए आपको पेज 3 से 4 तक स्क्रॉल करना होगा। यदि आपकी वेबसाइट खोज में दिखाई देती है, तो इसका मतलब है कि आप फार्मा SEO स्पैम के शिकार हैं।
इस सूची में न केवल संक्रमित वेबसाइटें शामिल हैं, बल्कि नकली पेज भी प्रदर्शित होते हैं। इन पेजों पर क्लिक करने से आप अन्य पेजों पर रीडायरेक्ट हो सकते हैं या संक्रमण के परिणामस्वरूप उसी पेज पर सामग्री लोड हो सकती है।
यह जांचने के लिए कि आपकी वेबसाइट के कौन से पेज वियाग्रा स्पैम से संक्रमित हैं। गूगल खोज में अपने डोमेन नाम के साथ कीवर्ड "वियाग्रा " जोड़ें यानी viagra mydomain.com। कभी-कभी केवल आपकी वेबसाइट के कुछ पेज संक्रमित होते हैं और आप उन्हें नहीं देखते। यह खोज उन संक्रमित पेजों को सामने लाएगी। यदि वे वियाग्रा और सियालिस बेचने वाली वेबसाइटों पर रीडायरेक्ट करते हैं, तो आप SEO स्पैम से संक्रमित हैं। कभी-कभी, रीडायरेक्ट करने के बजाय, संक्रमण के परिणामस्वरूप सामग्री उसी पेज पर लोड होती है।
गूगल बॉट के साथ परिणाम सत्यापित करें
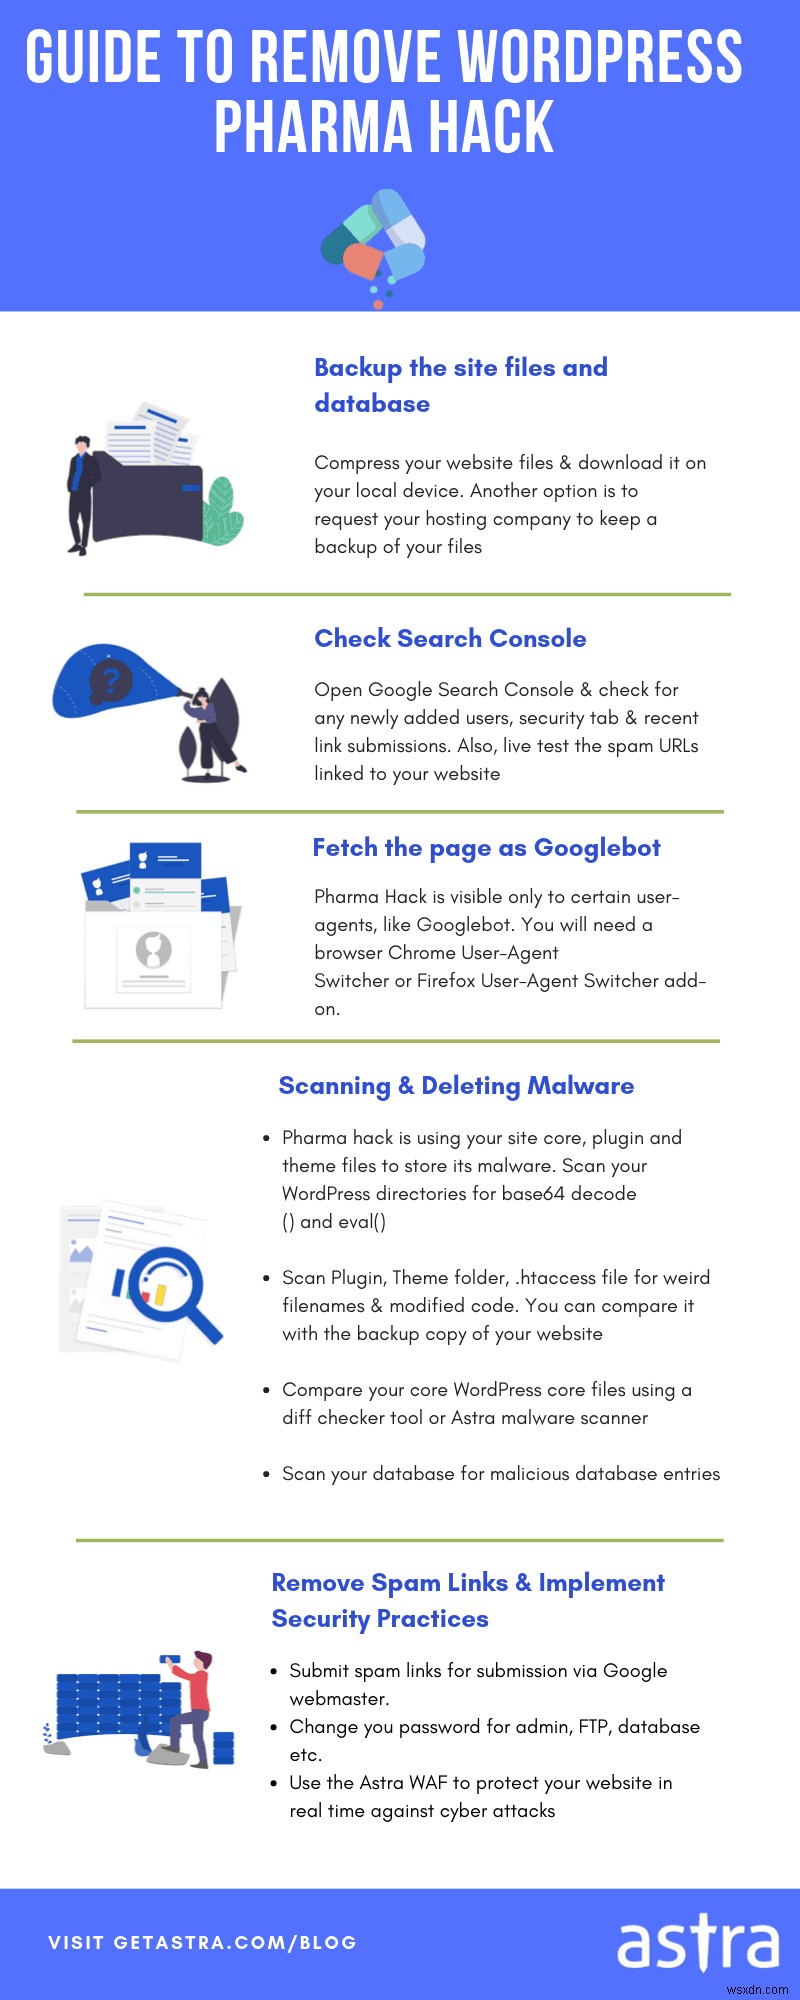
जैसा कि बताया गया है, ये स्पैम पेज खोज इंजन पर दिखाई नहीं देते लेकिन कुछ उपयोगकर्ता एजेंट, जैसे गूगलबॉट, उन्हें देख सकते हैं। यह देखने के लिए कि गूगलबॉट क्या देखता है, आप ब्राउज़र के उपयोगकर्ता एजेंट स्विचर का उपयोग कर सकते हैं। आप क्रोम या फायरफॉक्स के लिए एक इंस्टॉल कर सकते हैं।
- अपना पसंदीदा यूजर-एजेंट स्विचर ऐड-ऑन इंस्टॉल करें
- संक्रमित वेब पेज पर जाएं
- यूजर-एजेंट स्ट्रिंग को नीचे दी गई स्ट्रिंग्स में से किसी एक में बदलें:
a) Mozilla / 5.0 (compatible; Googlebot / 2.1; + http: //www.google.com/bot.html)
b) Googlebot / 2.1 (+ http: //www.google.com/bot.html ) - पेज पर राइट-क्लिक करें और पेज स्रोत देखें। यह आपको रीडायरेक्शन देखने की अनुमति देगा।
नोट: यदि आप लंबे समय तक यूजर-एजेंट स्विचर को सक्रिय रखते हैं, तो आप उन वेबसाइटों से ब्लॉक या ब्लैकलिस्ट हो सकते हैं जो उचित सुरक्षा बनाए रखते हैं, क्योंकि आप वहां गूगलबॉट के रूप में दिखाई देंगे।
ड्रुपल फार्मा हैक: ड्रुपल स्पैम परिणामों की शारीरिक रचना:
घटना
हमलावर पहले एक ज्ञात भेद्यता या जीरो-डे शोषण का फायदा उठाता है। यहां उन चीजों की एक विस्तृत सूची दी गई है जो ऐसे मामले में गलत हो सकती हैं। इसलिए, सरलता के लिए, सबसे आम निम्नलिखित हैं:
- खराब कोडिंग मानकों के कारण SQL इंजेक्शन या XSS होता है। आप शायद इन दोनों पर नजर रखना चाहेंगे।
- कमजोर खाता या FTP पासवर्ड दूसरी प्रमुख वजह है। हाल ही में, लिनक्स जिन का गिटहब रिपॉजिटरी भी कमजोर क्रेडेंशियल्स के कारण हैक हो गया था।
- अधिकांश समय, डायरेक्टरी लिस्टिंग और त्रुटि प्रदर्शन सक्षम होते हैं। जिसके परिणामस्वरूप महत्वपूर्ण फाइलें खुले तौर पर नेट पर पढ़ी जा सकती हैं।
- अनपैच्ड या पुराने प्लगइन्स वर्डप्रेस और ड्रुपल हैक के प्रमुख कारणों में से एक हैं। इसलिए, आप शायद अपडेट रहना चाहेंगे।
दृढ़ता
ड्रुपल फार्मा हैक रूट डायरेक्टरी की सामग्री को संशोधित करके काम करता है। अधिकांश स्पैम हमले /misc फ़ोल्डर और /includes फ़ोल्डर के माध्यम से होते हैं। स्पैमर्स ज्ञात विधियों द्वारा दृढ़ता (लंबे समय तक पहुंच) प्राप्त करते हैं जैसे:
index.php, wp-page.php, nav.phpआदि जैसी फाइलों को संशोधित करना।leftpanelsin.php, cache.phpआदि जैसे नए पेज जोड़ना।- वेबमास्टर्स द्वारा पहचान से बचने के लिए
xmlrpc.phpको संशोधित करना। - कोड छिपाने के लिए बेस64 एन्कोडिंग का उपयोग करना।
/imagesफ़ोल्डर में स्पैम फाइलें छिपाना। वेब क्रॉलर यहां फाइलों को देखने की उम्मीद नहीं करते, इसलिए यह पहचान से बच जाता है।- फ़ाइल एक्सटेंशन से पहले एक डॉट जोड़ना। नतीजतन, पेज
.somefileका नाम बदलकर अदृश्य हो जाता है। - क्लोकिंग: उपयोगकर्ता एजेंट के आधार पर वेब क्रॉलर के बीच अंतर करना। नतीजतन, गूगलबॉट द्वारा देखा गया कंटेंट मोज़िला के उपयोगकर्ता द्वारा देखे गए कंटेंट से अलग होता है।
- पुनः संक्रमण के लिए क्रॉन जॉब्स का उपयोग करना।
परिणाम
- वियाग्रा और सियालिस विज्ञापनों के प्रदर्शन के कारण वेबसाइट अपनी प्रतिष्ठा खो देती है।
- गूगल द्वारा ब्लैकलिस्ट किया गया।
- उपयोगकर्ताओं द्वारा अविश्वसनीय।
- खोज रैंकिंग गिरती है।
- अन्य वेबसाइटों के लिए क्लिक उत्पन्न करता है।
ड्रुपल और वर्डप्रेस फार्मा हैक के मामले में क्या करें?
फार्मा हैक छिपा हुआ है और इसलिए संक्रमित फाइलों को ढूंढना और हटाना एक लंबा और थकाऊ काम होगा। यहां आपको हैक को हटाने के लिए क्या करना है।
बैकअप पुनर्स्थापित करें
अपनी वेबसाइट का पूर्ण बैकअप बनाना एक अनुशंसित अभ्यास है। यदि क्लीनअप प्रक्रिया के साथ कुछ गलत होता है तो यह उपयोगी हो सकता है। इसलिए, हमेशा सुनिश्चित करें कि आपके पास बैकअप रणनीति तैयार है। बैकअप में अनिवार्य रूप से कोर फाइलें, डेटाबेस और प्लगइन और थीम फाइलें शामिल होनी चाहिए।
वेबसाइट पर मैलवेयर खोजें
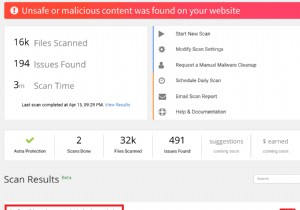
वायरसटोटल जैसे ऑनलाइन मैलवेयर स्कैनिंग टूल का उपयोग करके संक्रमण को फ़्लैग करें। आप अधिक सटीक स्कैन के लिए एस्ट्रा मैलवेयर स्कैनर भी आज़मा सकते हैं। यह कुछ ही मिनटों में आपकी वेबसाइट पर सभी दुर्भावनापूर्ण फाइलों और कोड को फ़्लैग कर देगा। यह आपके लिए मैलवेयर हटाने की प्रक्रिया को तेज़ करने में मदद करेगा।
संक्रमित फाइलें हटाएं
- FTP के माध्यम से अपने होस्टिंग सर्वर पर लॉग इन करें। आप फ़ाइल प्रबंधक का भी उपयोग कर सकते हैं।
- /wp-contents/ फ़ोल्डर पर जाएं
- प्लगइन्स में हैक की गई फाइलें ढूंढें। हैक की गई फाइलों में
.class,.cache,.oldजैसे शब्द होंगे जो प्लगइन फाइलों के रूप में छिपे हुए हैं। फ़ाइल नाम के सामने एक डॉट (.) उन्हें तब तक छिपा देगा जब तक "छिपी हुई फाइलें दिखाएं" विकल्प चयनित नहीं है। - इन फाइलों को हटाएं।
अस्थायी निर्देशिका साफ़ करें
/wp-contents/temp/ निर्देशिका संक्रमण के परिणामस्वरूप दिखाई दे सकती है। /wp-contents/temp/ पर जाएं और इसकी सामग्री साफ़ करें। हैकर्स मैलवेयर इंस्टॉल करते समय किसी भी प्रकार के भ्रष्टाचार से बचने के लिए अस्थायी फ़ोल्डर और TMP फ़ाइलों का उपयोग करते हैं।
.htaccess फ़ाइल जांचें
.htaccess फ़ाइल एक सर्वर कॉन्फ़िगरेशन फ़ाइल है। यह परिभाषित करता है कि सर्वर अनुरोध कैसे संभाले जाते हैं। हैकर्स आपकी वेबसाइट में बैकडोर बनाने के लिए फ़ाइल की शक्ति का भी उपयोग करते हैं। ऐसे कोड देखें:
RewriteEngine On
RewriteCond %{ENV:REDIRECT_STATUS} 200
RewriteRule ^ - [L]
RewriteCond %{HTTP_USER_AGENT} (google|yahoo|msn|aol|bing) [OR] #checks for Google, Yahoo, msn, aol and bing crawler
RewriteCond %{HTTP_REFERER} (google|yahoo|msn|aol|bing)
RewriteRule ^(.*)$ somehackfile.php?$1 [L] #redirects to a hack file
आप .htaccess फ़ाइल को पुनः उत्पन्न भी कर सकते हैं।
- वर्डप्रेस डैशबोर्ड पर जाएं
- सेटिंग्स पर क्लिक करें
- पर्मालिंक चुनें
- सेव पर क्लिक करें
डेटाबेस से दुर्भावनापूर्ण कोड हटाएं
डेटाबेस में बदलाव करने से पहले बैकअप बनाने की सिफारिश की जाती है। आप पेशेवर मैलवेयर हटाने सेवाएं खरीद सकते हैं या स्वयं अपने डेटाबेस को साफ़ करने का प्रयास कर सकते हैं।
- phpMyAdmin पर जाएं
- डेटाबेस चुनें
- wp_options तालिका पर क्लिक करें
- खोज टैब का उपयोग करके दुर्भावनापूर्ण प्रविष्टियों की खोज करें
आपको जिन दुर्भावनापूर्ण प्रविष्टियों को खोजना है वे हैं:
- wp_check_hash
- class_generic_support
- widget_generic_support
- ftp_credentials
- fwp
नोट: wp_options तालिका से महत्वपूर्ण जानकारी न हटाएं। इससे आपकी वेबसाइट खराब हो सकती है और क्रैश हो सकती है।
मछली कोड खोजें और हटाएं
कोड का उदाहरण शायद ऐसा दिखेगा:
<ul id="menu">
<li><a href="attackerdomain.com">Something1</a></li>
इस प्रकार का कोड आपकी वेबसाइट को हमलावरों द्वारा नियंत्रित डोमेन पर रीडायरेक्ट करता है। इसलिए उन डोमेन की जांच करें जो परिचित नहीं हैं। यह वर्डप्रेस फार्मा हैक के प्रमुख कारणों में से एक है।
अक्सर, हमलावर पहचान से बचने के लिए अपने कोड को बेस64 में छिपाते हैं। उदाहरण के लिए, attackerdomain.com YXR0YWNrZXJkb21haW4uY29t जैसा दिखेगा, जिससे इसका पता लगाना मुश्किल हो जाता है। फाइलों में बेस 64 एन्कोडिंग खोजने के लिए, grep कमांड उपयोगी है:
find . -name "*.php" -exec grep "base64"'{}'\; -print &> b64-detections.txt
यह कोड स्निपेट अनिवार्य रूप से आपकी पसंद के .php फाइलों में बेस64 एन्कोडिंग की खोज करता है। बाद में, परिणाम b64-detections.txt नामक फ़ाइल में संग्रहीत होता है। अंत में, आप इसे डीकोड करने और पर्दे के पीछे क्या चल रहा था यह देखने के लिए एक ऑनलाइन संसाधन का उपयोग कर सकते हैं।
अस्थायी निर्देशिका साफ़ करें
/wp-contents/temp/ पर जाएं और इसकी सामग्री हटाएं। हैकर्स मैलवेयर इंस्टॉल करते समय किसी भी प्रकार के भ्रष्टाचार से बचने के लिए अस्थायी फ़ोल्डर और TMP फ़ाइलों का उपयोग करते हैं।
सामग्री अंतर खोजें
आप फ़ाइल परिवर्तनों की खोज के लिए ऑनलाइन प्लगइन्स का उपयोग कर सकते हैं। ऐसे स्कैनर का एक उदाहरण एक्सप्लॉइट स्कैनर है। यह वर्डप्रेस के आधिकारिक रिपॉजिटरी में मौजूद सभी कोर फाइलों और थर्ड-पार्टी फाइलों को संदिग्ध और असामान्य फ़ाइल नामों या प्रविष्टियों के लिए स्कैन करता है।
यह निर्धारित करने के बाद कि कौन सी फाइलें हैक की गई हैं, आप या तो संक्रमित कोड को हटा सकते हैं या प्लगइन की फाइलों को पुनर्स्थापित कर सकते हैं। हैक की गई फ़ाइल के पीछे किसी भी अवशेष के लिए कोड को अच्छी तरह से साफ़ करना महत्वपूर्ण है क्योंकि यह आपकी वेबसाइट को पुनः संक्रमित कर सकता है।
फार्मा SEO हैक को रोकने के लिए आप क्या कर सकते हैं
- मजबूत पासवर्ड का उपयोग करें क्योंकि उल्लंघन डिफ़ॉल्ट कॉन्फ़िगरेशन के कारण हो सकता है।
- किसी प्रकार के सुरक्षा समाधान को लागू करें।
- वर्डप्रेस फार्मा हैक से बचने के लिए फ़ोल्डर अनुमति सीमित करें।
- सभी संदिग्ध प्लगइन्स को अक्षम करें।
- यदि आपका संस्करण पुराना है तो पैच करें! पैच करें! पैच करें!
- अपनी वेबसाइट के लिए नियमित सुरक्षा ऑडिट का विकल्प चुनें।